結論:個人情報保護委員会(PPC)が公表した「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日)は、別添1に7つの注意点(個人情報取扱事業者2点・行政機関等2点・一般の利用者3点)、別添2にOpenAIへの注意喚起2項目が書かれた資料で、ppc.go.jp に原本PDFが2本置かれています。2026年9月27日時点でも、生成AIを名指しした注意喚起はこの令和5年6月2日版が最新です。
この記事の要点:
- 要点1:注意喚起の核心は「入力先の事業者が入力内容を機械学習に使う設計なら、個人データの入力は提供に当たる」という整理。PPCの広報パンフレットは、その場合に個人情報保護法第27条・第28条の規律がかかると明記している
- 要点2:OpenAIへの注意喚起は令和5年6月1日付・法第147条(指導及び助言)に基づくもので、内容は「要配慮個人情報の取得」と「利用目的の日本語での通知・公表」の2点
- 要点3:改正個人情報保護法は2026年7月10日に成立し、同年7月17日に公布。施行は「公布の日から起算して2年を超えない範囲内」で、2026年9月27日時点ではまだ施行されていない——AI開発向けの同意不要措置を先取りして運用すると違反になりうる
対象読者:生成AIを業務に入れている中小企業の経営者・情報システム担当者・法務担当者
読了後にできること:注意喚起の原本7項目を根拠に、自社の入力ルール(禁止リストと承認フロー)を今日中に1枚にまとめられる
検索で「site:ppc.go.jp 生成AI サービス 利用 注意喚起 個人情報」と打つ人が探しているのは、たいてい原本そのものと、そこに何が書いてあるかの要約です。この記事は先にその2つを片付けます。原本は個人情報保護委員会の注意情報ページにあり、本体は「別添1」(7項目・PDF 286KB)と「別添2」(OpenAIへの注意喚起・PDF 180KB)の2本です。
そのうえで、原本を読んだあとに必ず出てくる「では自社は何をどこまで入力していいのか」に答えます。注意喚起は禁止リストの形をしていません。「利用目的の範囲内か確認せよ」「機械学習に使わないことを十分に確認せよ」という確認の義務として書かれているため、そのまま現場に配っても運用になりません。ここを社内ルールへ翻訳する部分が、実務では一番手間のかかる工程です。
加えて2026年は制度の土台が動いた年です。改正個人情報保護法が7月10日に成立・7月17日に公布され、委員会は7月31日以降、政令・委員会規則・ガイドラインの整備方針を順に決定しています(直近は9月16日の第369回)。ただし施行はまだです。「AI開発のための提供は同意が不要になった」と早合点した運用が、現時点でもっとも危ないパターンです。以下、原本の中身 → 入力の判定 → 2026年9月時点の制度状況 → 社内への落とし込み、の順に進みます。法令の読み方は一般的な整理であり、個別案件の判断は弁護士等にご確認ください。
1. 「生成AIサービスの利用に関する注意喚起等について」別添1の7項目(原文ベース)
PPCが令和5年6月2日に公表した別添1「生成AIサービスの利用に関する注意喚起等」は、対象を3つに分け、合計7つの注意点を挙げています。原文は別添1(PDF 286KB)で読めます。以下は条文に沿った要約で、カッコ内が対応する現行法の条番号です。
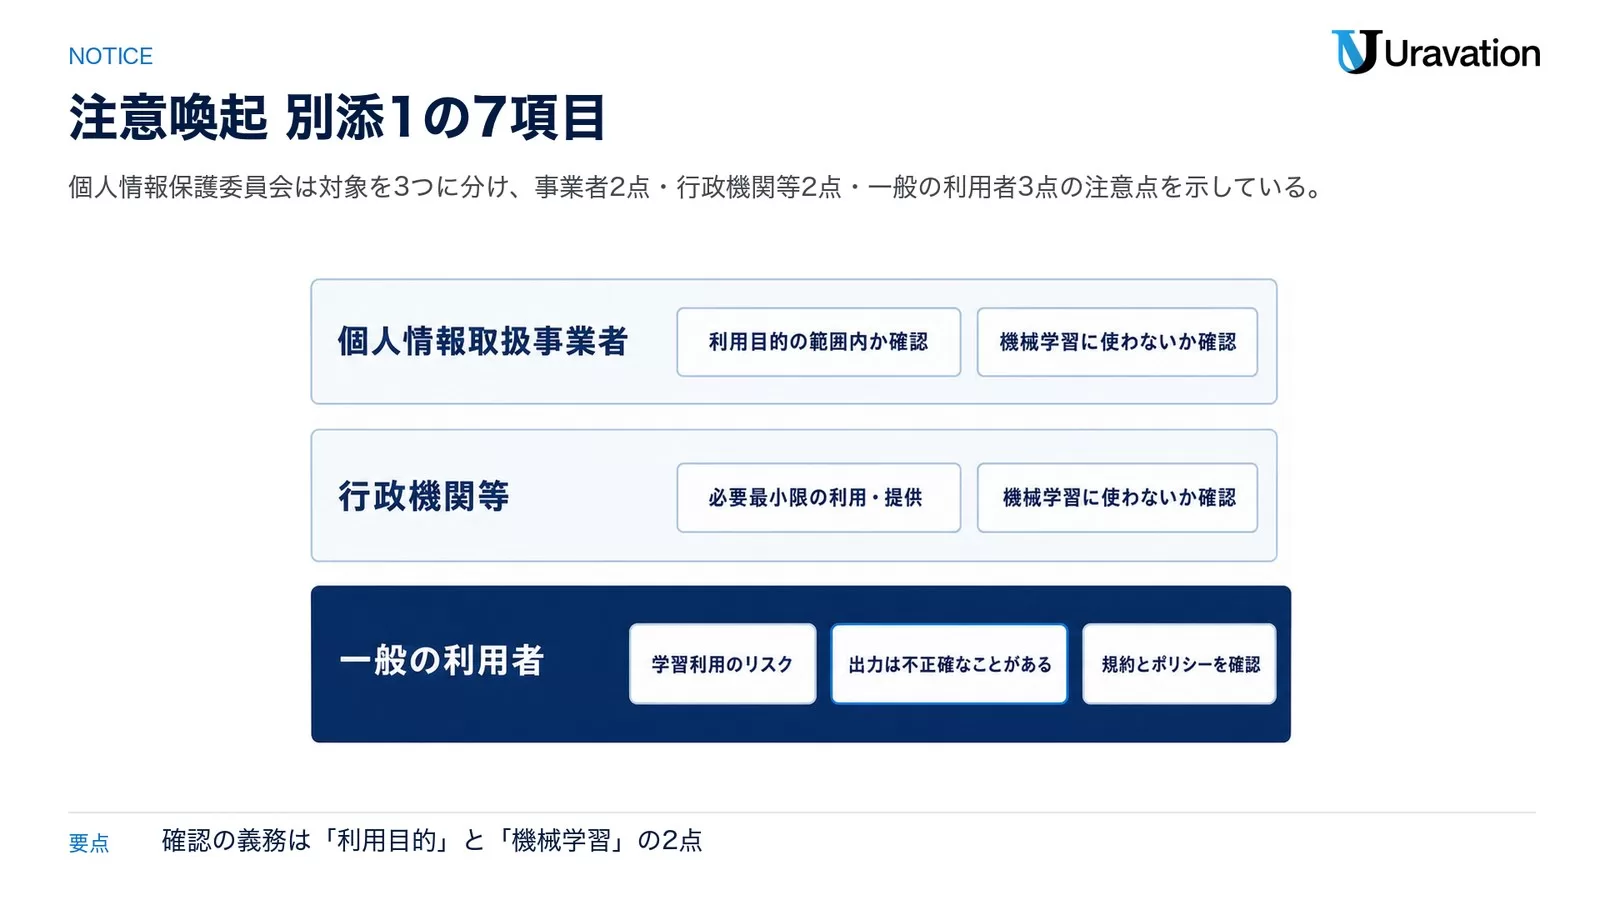
(1)個人情報取扱事業者における注意点(2項目)
| 番号 | 注意喚起の内容(要約) | 関係する現行法の条文 |
|---|---|---|
| ① | 生成AIに個人情報を含むプロンプトを入力する場合、特定された利用目的の達成に必要な範囲内であることを十分に確認する | 第17条(利用目的の特定)・第18条(利用目的による制限) |
| ② | 本人の同意なく個人データを含むプロンプトを入力し、それが応答結果の出力以外の目的で扱われる場合は法違反となる可能性がある。そのため、提供事業者が当該個人データを機械学習に利用しないこと等を十分に確認する | 第27条(第三者提供の制限)・第28条(外国にある第三者への提供の制限) |
(2)行政機関等における注意点(2項目)
| 番号 | 注意喚起の内容(要約) |
|---|---|
| ① | 保有個人情報を含むプロンプトを入力する場合、特定された利用目的のための必要最小限の利用又は提供であることを十分に確認する |
| ② | 保有個人情報が応答結果の出力以外の目的で扱われる場合は法違反となる可能性があるため、機械学習に利用しないこと等を十分に確認する |
ここで言う「行政機関等」は、注意喚起の脚注で行政機関・地方公共団体の機関(議会を除く)・独立行政法人等・地方独立行政法人と定義されています。自治体案件・指定管理・委託業務を受けている民間企業は、委託元がこの規律で動く前提で仕様を読む必要があります。
(3)一般の利用者における留意点(3項目)
- 入力した個人情報が機械学習に利用されることがあり、他の情報と統計的に結びついた上で、正確・不正確いずれの内容でも出力されるリスクがある
- 応答結果には不正確な内容が含まれることがある。自然な文章でも確率的な相関関係に基づいて生成されるため、不正確な個人情報が混ざるリスクがある
- 提供事業者の利用規約やプライバシーポリシーを十分に確認し、入力する情報の内容等を踏まえて適切に判断する
別添1は末尾で「今後、追加の注意喚起等を実施する可能性もある点に留意されたい」とも書いています。実際に委員会はその後、令和7年2月3日にDeepSeekに関する情報提供(同年3月5日更新)を出しました。注意情報のページは定期的に見る対象です。
2. 注意喚起の原本は ppc.go.jp のどこにあるか(PDF2本・パンフレット・報道発表)
原本の在処を先に固定しておくと、社内説明で「出典はどこ」と聞かれたときに止まりません。2026年9月27日時点で到達を確認したURLは次の4つです。
| 資料 | 内容 | 公表日 |
|---|---|---|
| 注意情報ページ(本体) | 別添1・別添2へのリンクが置かれた親ページ | 令和5年6月2日 |
| 別添1 生成AIサービスの利用に関する注意喚起等 | 7項目の本文(PDF 286KB) | 令和5年6月2日 |
| 別添2 OpenAIに対する注意喚起の概要 | 要配慮個人情報の取得・利用目的の通知等(PDF 180KB) | 令和5年6月2日 |
| 広報パンフレット | 社内配布向けの1枚もの。条番号(第27条・第28条・第69条)つき | 令和5年8月 |
実務で効くのは4番目のパンフレットです。ここには注意喚起の本体より踏み込んだ一文が入っています。
生成AIサービスの利用者が入力した情報について、生成AIサービスの提供者が自らのAIの精度向上等のために学習データとして利用することとしている場合に、利用者が個人データもしくは保有個人情報を入力すると、利用者から提供者に対し、個人データもしくは保有個人情報を提供したことになります。
(個人情報保護委員会「生成AIサービスの利用に関する注意喚起」令和5年8月・PDF より)
「入力=第三者提供になり得る」という整理を、推測ではなく公式資料の言葉で社内に示せます。パンフレットは、同じ資料の中で個人情報取扱事業者には第27条・第28条、行政機関等には第69条がかかると明記しています。社内勉強会の配布資料は、自作スライドよりこのPDFを先に配ったほうが説明が早く終わります。
3. 生成AIに個人情報を入力してよいか——注意喚起に沿った5つの判定
注意喚起は「入力するな」とは書いていません。書いてあるのは2つの確認(利用目的の範囲内か/機械学習に使われないか)です。この2つを現場が5秒で判定できる形に分解すると、次の5段になります。
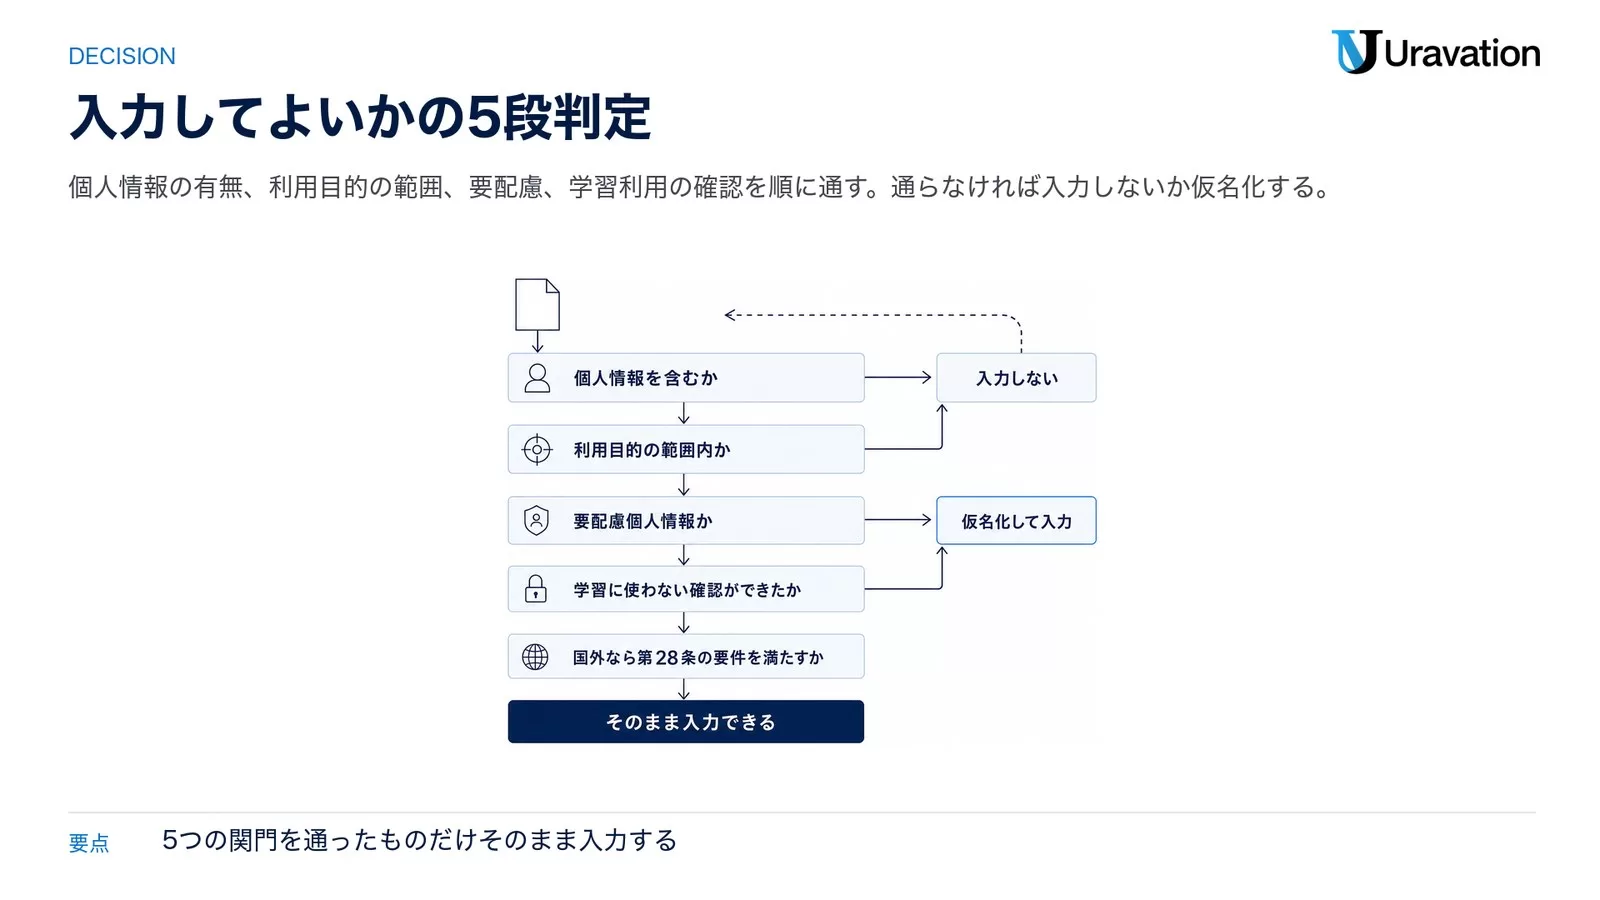
| 段 | 判定する質問 | Noのときの扱い |
|---|---|---|
| 1 | そのテキストに個人情報(氏名・連絡先・社員番号・顧客IDなど特定の個人を識別できる情報)が入っているか | 入っていなければ通常の業務判断で入力可。ただし社外秘の判定は別途必要 |
| 2 | 入力の用途が、自社が公表している利用目的の達成に必要な範囲内か(第17条・第18条) | 範囲外なら入力しない。利用目的の記載を先に見直す |
| 3 | 要配慮個人情報(病歴・障害・信条・犯罪の経歴など。第2条第3項)を含むか | 含むなら原則として入力しない。取得・提供に本人の同意が必要な区分 |
| 4 | そのサービスは入力を機械学習に使わない設計・契約になっているか(注意喚起(1)②) | 確認できないなら個人データは入力しない。仮名化・マスク化して入れる |
| 5 | 処理が日本国外で行われる場合、第28条の外国にある第三者への提供の要件を満たしているか | 満たせないなら入力しない。同意取得または同等水準の体制確認が先 |
現場に配るときは、この5段を「1枚の紙」にするのが早いです。段1と段3だけでも、事故の大半は止まります。ガイドライン本文の条文例まで含めた作り方はAI利用ガイドライン策定7ステップと生成AI利用ガイドライン10項目と運用・改定の設計術にまとめています。
「仮名化すれば入力していい」の境目
段4で仮名化して入力する運用をとる場合、置き換えの粒度が問題になります。「田中様」を「[顧客A]」に替えても、同じプロンプト内に住所・生年月日・契約番号が残っていれば特定の個人を識別できる状態のままです。個人情報保護法上は、他の情報と照合して個人を識別できるかで判断されるため、1項目だけ隠す運用は対策になりません。実務では「置き換える項目のリスト」を先に決め、置き換え後の文を機械的にチェックする側に寄せたほうが安定します。
4. OpenAIに対する注意喚起(別添2)で求められた2項目
別添2は、PPCが令和5年6月1日付でOpenAI, L.L.C. 及び OpenAI OpCo, LLC に対して行った注意喚起の概要です。根拠条文は法第147条(指導及び助言)と明記されています。内容は大きく2項目です。
1. 要配慮個人情報の取得
あらかじめ本人の同意を得ないで、利用者および利用者以外の者を本人とする要配慮個人情報を取得しないこと(法第20条第2項各号に該当する場合を除く)。機械学習のための情報収集について、次の4点の実施が求められました。
- 収集する情報に要配慮個人情報が含まれないよう必要な取組を行う
- 収集後できる限り即時に、含まれ得る要配慮個人情報をできる限り減少させる措置を講ずる
- 上記を講じてもなお含まれていることが発覚した場合、できる限り即時に、かつ学習用データセットに加工する前に削除または特定の個人を識別できないようにする
- 本人または個人情報保護委員会等から、特定のサイト・第三者から要配慮個人情報を収集しないよう要請・指示があった場合、拒否する正当な理由がない限り従う
加えて、利用者が機械学習に利用されないことを選択して入力した要配慮個人情報については、正当な理由がない限り取り扱わないことも求められています。
2. 利用目的の通知等
利用者および利用者以外の者を本人とする個人情報の利用目的について、日本語を用いて、利用者と利用者以外の個人の双方に対して通知または公表すること。ここが企業側の実務に直結します。海外製AIサービスを自社サービスに組み込む場合、「英語のプライバシーポリシーがある」だけでは日本の利用者向けの説明として不十分になりうる、という当局の見方が読み取れます。自社が提供者側に回るときのチェック項目として使えます。
5. 2026年9月時点の法改正の状況——公布から施行までのどこにいるか
2026年は制度が動いた年ですが、まだ施行前です。ここを混同した運用が一番危ないので、時点を整理します。出典は個人情報保護委員会「令和8年 改正個人情報保護法」と改正法の概要資料(PDF)です。
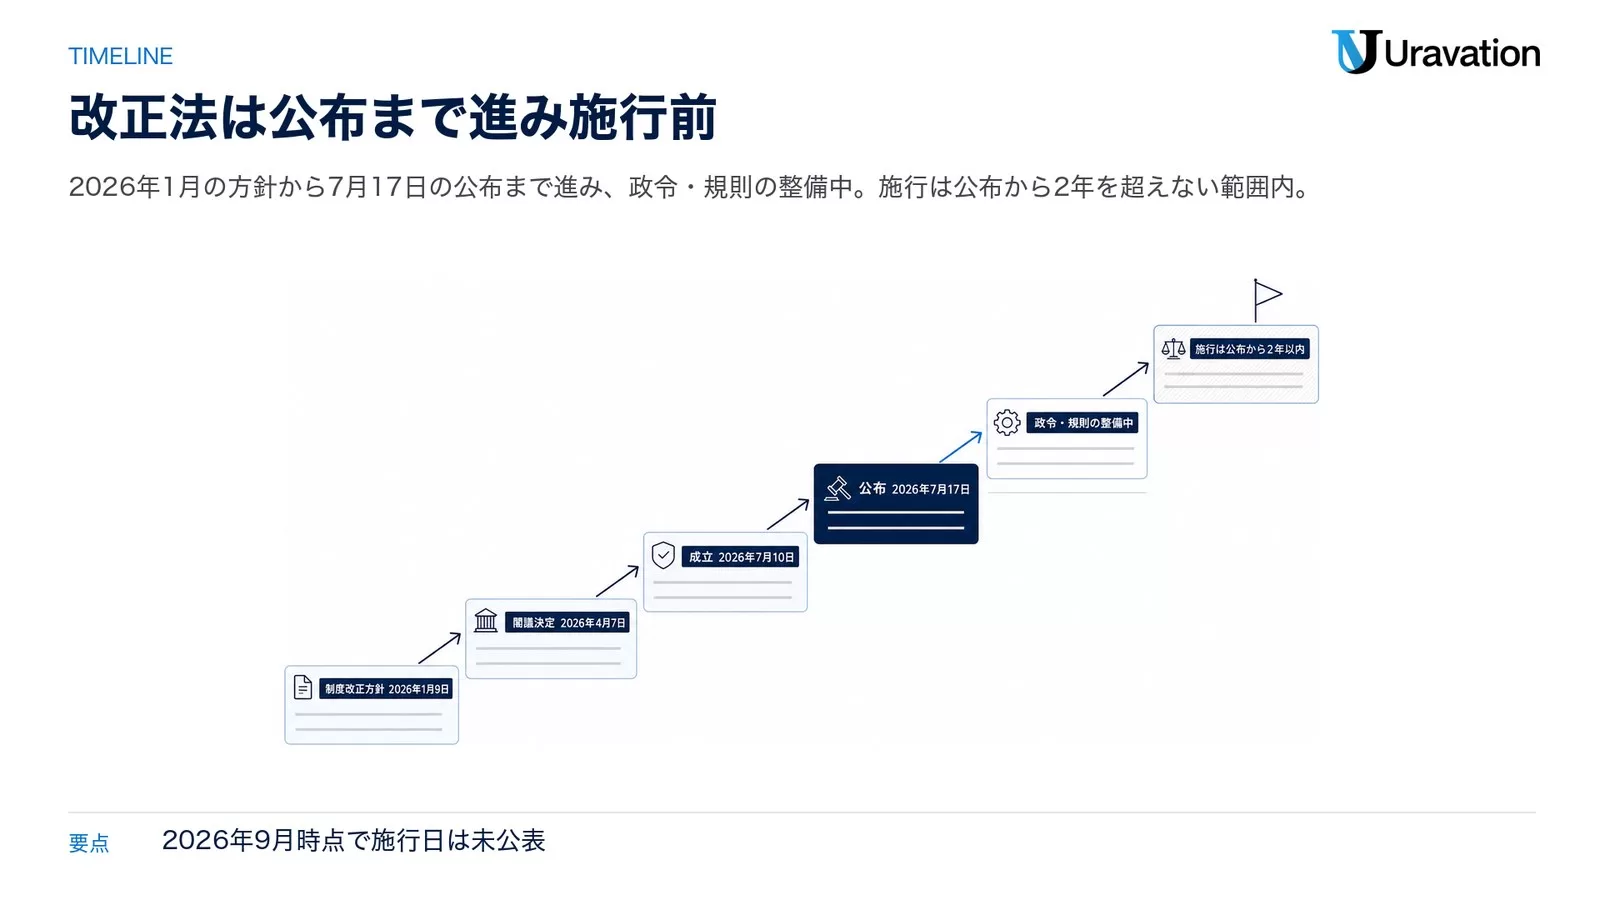
| 日付 | できごと |
|---|---|
| 2026年1月9日 | 「個人情報保護法 いわゆる3年ごと見直しの制度改正方針」公表 |
| 2026年4月7日 | 「個人情報の保護に関する法律等の一部を改正する法律案」閣議決定・第221回国会(特別会)へ提出 |
| 2026年7月10日 | 国会で可決・成立 |
| 2026年7月17日 | 公布 |
| 2026年7月31日 | 第364回委員会で「改正法の成立を受けた今後の取組」(円滑な施行に向けたロードマップを含む)を決定 |
| 2026年8月26日 | 第366回委員会で「政令・規則等で定める事項の全体像」を決定 |
| 2026年9月9日 | 第368回委員会で「政令・規則・ガイドライン等の整備に関する今後の進め方」を決定 |
| 2026年9月16日 | 第369回委員会で「政令・規則の整備に向けた基本的な考え方について①」を議論(16歳未満の者の個人情報等の取扱いに関する読替表も公表) |
| 施行期日 | 概要資料に「原則として公布の日から起算して2年を超えない範囲内」と記載。2026年9月27日時点で具体的な施行日は公表されていない |
AI開発に直接関わる改正点(施行後に効くもの)
概要資料に挙がっている改正内容のうち、生成AI・AI開発と関係が深いものを条番号つきで並べます。いずれも施行後の話である点に注意してください。
- 統計情報等の作成にのみ利用される場合の同意不要化(新第30条の2、第31条の3):個人データ等の第三者提供と、公開されている要配慮個人情報の取得について、統計情報等の作成(統計作成等であると整理できるAI開発等を含む)にのみ利用されることが担保されていること等を条件に、本人同意を不要とする。担保の条件として、一定事項の公表、提供元・提供先間の書面合意、目的外利用と再提供の禁止が想定されている
- 顔特徴データ等の規律強化(第21条の2、第27条第2項、第35条第7項・第8項):取扱いに関する一定事項の周知を義務化、利用停止等請求の要件を緩和、オプトアウト制度に基づく第三者提供を禁止
- 16歳未満の本人に関する規律(第35条第9項・第10項、第40条の2、第58条の3):同意取得や通知等について法定代理人を対象とすることを明文化、利用停止等請求の要件を緩和、本人の最善の利益を優先して考慮すべき責務規定を設ける
- 委託先の義務の見直し(第30条の3、第58条の2):データ処理等の委託を受けた事業者の、委託された個人データ等の適正な取扱いに係る義務を見直す
- 漏えい等発生時の本人通知義務の緩和(第26条第2項):本人の権利利益の保護に欠けるおそれが少ない場合
- 個人情報ではない情報の不適正利用・不正取得の禁止(第31条の2):特定の個人に対する働きかけが可能となる情報を対象
- 課徴金の導入(第148条の3〜第148条の17):重大な違反行為により個人の権利利益が侵害された場合等について、違反行為によって得られた財産的利益等に相当する額の納付を命じる
課徴金の対象はどこまでか
課徴金は「AI利用でうっかりミスをしたら課される」制度としては設計されていません。概要資料では対象が次のように絞られています。
| 絞りの軸 | 内容 |
|---|---|
| 対象行為 | 不適正な利用の禁止(第19条)違反/適正な取得(第20条第1項)違反/第三者提供の制限(第27条第1項)違反/統計特例違反(目的外利用・第三者提供)の4類型 |
| 主観的要素 | 対象行為を防止するための相当の注意を怠っていない場合か否かで限定 |
| 個人の権利利益の侵害 | 侵害された、または侵害される具体的なおそれが生じた場合に限定(基本的に勧告等の対象となる事案に限定) |
| 規模 | 大規模な事案に限定。対象行為に係る本人の数について1,000人を基準とする |
| 算定方法 | 対象行為または対象行為をやめることから直接的に違法な収益を獲得した額、あるいはやめることの対価として得た金銭等の財産上の利益に相当する額 |
実務的な読み方はこうです。「社内ルールと注意義務の記録が残っているか」が主観的要素の判断材料になるため、規程・研修・入力ログといった記録の整備そのものがリスク低減策になります。統計特例に乗って運用するつもりの企業は、特例違反も課徴金の対象行為に入っている点を押さえておく必要があります。
なお、緩和側だけを見て「AI開発目的なら同意は不要」と社内に伝えるのは、2026年9月27日時点では誤りです。施行日は未公表で、担保の条件も委員会規則等で定められる予定です。ガバナンス体制の作り方は中小企業のAIガバナンス委員会 設計完全ガイドを参照してください。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修4,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
6. 企業が押さえる7つの論点と該当条文
注意喚起と改正動向を踏まえて、社内で判断が必要になる論点を7つに整理します。条番号は2026年9月27日時点の現行法(e-Gov 法令検索で確認。最終改正 令和8年7月17日施行版)に合わせています。
論点1:「入力=提供」になる場合がある
生成AIに個人データを含むプロンプトを入力し、その個人データが応答結果の出力以外の目的で扱われる場合、本人の同意なく第三者に提供したという整理になりえます(第27条)。PPCの広報パンフレットは、提供者が入力を学習データとして利用することとしている場合に「提供したことになります」と明記しています。「AIに入れているだけ」という認識は通りません。
論点2:利用目的の明示と目的外利用
利用目的は、取得に際して本人に通知または公表する必要があります(第17条・第21条)。自社のプライバシーポリシーに生成AIを用いた業務処理の記載がなければ、顧客情報をAIに入力すること自体が目的外利用(第18条)に当たりうる、という整理です。ポリシーの最終更新日を先に確認するのが順序として正しいです。
論点3:要配慮個人情報の特別扱い
要配慮個人情報は第2条第3項で定義され、人種・信条・社会的身分・病歴・犯罪の経歴・犯罪により害を被った事実、そのほか政令で定めるもの(身体障害・知的障害・精神障害等の障害があること、健康診断その他の検査の結果、保健指導、診療・調剤情報、刑事事件に関する手続が行われたこと、少年の保護事件に関する手続が行われたこと)が含まれます。取得には原則として本人の同意が必要です(第20条第2項)。医療・介護・保険・人材の業種は、記録の本文にこれらが混ざりやすい点が構造的なリスクです。
論点4:委託先としてのAIベンダー管理
個人データの取扱いを委託する場合、委託元には委託先を監督する義務があります(第25条「委託先の監督」)。契約書にデータの取扱い方針・学習利用の禁止・漏えい時の報告義務・監査の可否を書いておく必要があります。委託先管理の着眼点はPPCが資料を公開しており、漏えい等の対応ページから参照できます。
論点5:越境移転の同意取得
データが日本国外で処理されるサービスを使う場合、外国にある第三者への提供の制限(第28条)が適用されます。同条では、(a)本人の同意を得る、(b)委員会規則で定める基準に適合する体制を整備している者への提供、(c)我が国と同等の水準にあると認められる制度を有する国として規則で定めるもの、のいずれかに当たるかで扱いが変わります。同意を得る場合は、当該外国の制度・第三者が講ずる措置などの情報をあらかじめ本人に提供する義務があります(同条第2項)。
中国系サービスについては、PPCが令和7年2月3日(令和7年3月5日更新)にDeepSeekに関する情報提供を出しています。指摘は2点で、①取得した個人情報を含むデータが中華人民共和国に所在するサーバに保存されること、②当該データには中華人民共和国の法令(個人情報保護法・サイバーセキュリティ法・データセキュリティ法・国家情報法等)が適用されることです。「海外サービスだから危ない」ではなく、どの国の法令が適用される状態になるのかを確認する、という具体的な作業に落ちます。
論点6:漏えい等の報告義務と期限
報告対象事態が生じたときは、個人情報保護委員会への報告と本人への通知が義務です(第26条)。期限は施行規則第8条が定めています。
| 区分 | 期限 | 根拠 |
|---|---|---|
| 速報 | 事態を知った後速やかに。ガイドライン(通則編)は目安を「事態を知った時点から概ね3〜5日以内」と示している | 施行規則第8条第1項/ガイドライン(通則編・令和8年6月一部改正) |
| 確報 | 事態を知った日から30日以内(不正の目的をもって行われたおそれがある行為による場合は60日以内) | 施行規則第8条第2項 |
| 本人への通知 | 事態を知った後、状況に応じて速やかに | 施行規則第10条 |
報告対象事態は4区分です(民間事業者の場合)。①要配慮個人情報が含まれる個人データの漏えい等(またはそのおそれ)、②不正に利用されることにより財産的被害が生じるおそれがある個人データ、③不正の目的をもって行われたおそれがある行為によるもの、④本人の数が1,000人を超えるもの。報告は原則としてPPCサイトの報告フォームから行います(漏えい等の対応ページに記入例と参考様式あり)。
なお「72時間以内」はEU一般データ保護規則(GDPR)第33条の期限で、日本の個人情報保護法の速報期限ではありません。社内マニュアルにこの数字が書かれている場合は、速報「速やかに(概ね3〜5日以内)」/確報「30日以内(60日以内)」へ直してください。
論点7:生成AIの出力に含まれる個人情報
注意喚起(3)②が指摘するとおり、応答結果には不正確な個人情報が含まれるリスクがあります。自然な文章に見えても確率的な相関関係で生成されているためです。出力をそのまま社外に出す運用は、正確性の問題とプライバシーの問題が同時に発生します。出力前に人が見る工程を省かないのが最低ラインです。
7. 主要AIサービスの公式記載(2026年9月27日 当日取得)
注意喚起(1)②の「機械学習に利用しないこと等を十分に確認する」を満たすには、各サービスの公式記載を自分で読む必要があります。以下は2026年9月27日に各社の公式ページから取得できた記載だけを載せています。取得できなかった項目は空欄にせず「公式に確認できず」と書いています。プランや設定は頻繁に変わるため、契約前に必ず原文と管理画面を確認してください。
| サービス | 学習利用についての公式記載 | 保持・ゼロデータ保持 | 出典(当日取得) |
|---|---|---|---|
| OpenAI API | 当日取得したAPIドキュメントは不正利用監視ログと保持制御について記載。学習利用の可否はドキュメント本文では確認できず(企業向けプライバシーページは当社環境からの取得が403で失敗) | 不正利用監視ログは既定で最長30日保持。対象顧客は事前承認を受けてZero Data Retentionまたは Modified Abuse Monitoring を組織/プロジェクト単位で適用できる。Responses API の application state は既定30日、ZDR有効時は store が常に false 扱い | OpenAI「Your data」 |
| Claude(個人向け:Free/Pro/Max) | チャットとコーディングセッションが学習に使われるのは、利用者が「Claudeの改善に使うことを選択した」場合、安全レビューのためにフラグが立った場合、明示的にオプトインした場合。設定はいつでも変更でき、オフにすれば過去・新規の会話は将来の学習に使われない | 学習利用を許可した場合、非識別化した形で学習パイプライン内に最長5年保持。利用ポリシー違反としてフラグが立った場合は入出力を最長2年、分類スコアを最長7年保持。シークレットチャットは学習に使われない | Anthropic プライバシーセンター/保持期間 |
| Claude(商用:API/Claude Code Enterprise) | 個人向けとは別扱い。ゼロデータ保持は個別契約・承認制 | 承認を受けた組織は、法令遵守や不正利用対策で必要な場合を除き入出力を保存しない取り扱いが可能。対象は対象APIと商用組織APIキー経由の製品、Claude Code Enterprise プラン。適用は組織単位で、設定画面の Privacy Controls で確認できる | Anthropic ZDR 記事(2026年6月9日付) |
| Gemini(Google Workspace) | プロンプト・Workspace上のコンテンツ・生成された応答を、許可なく生成AIモデルの学習に使わない。ドメイン外でのモデル学習にも、人によるレビューにも、許可なく使われない。やり取りは組織内にとどまる | 既存のWorkspaceの保護設定が自動適用される。管理者設定に依存 | Google Workspace 生成AI プライバシーハブ |
| Microsoft Copilot(Microsoft 365 商用) | Microsoft Graph 経由でアクセスされるプロンプト・応答・データは、基盤LLMのトレーニングには使用されないと明記 | 対話の記録は組織の他のコンテンツと同じ契約上のコミットメントに従って処理・保存され、保存時に暗号化される。管理者は Purview でアイテム保持ポリシーを設定できる。EU利用者向けにはEUデータ境界の追加措置がある(サブプロセッサとして提供される一部モデルは境界から除外) | Microsoft Learn「Copilot のデータ、プライバシー、セキュリティ」 |
| DeepSeek | 当社環境で当日に規約原文を取得していないため、本表では公式記載を書かない | PPCの情報提供によれば、取得した個人情報を含むデータは中華人民共和国所在のサーバに保存され、中華人民共和国の法令が適用される | 個人情報保護委員会「DeepSeekに関する情報提供」 |
実務の判断軸:顧客・従業員の個人データを扱う業務では、法人/商用契約か、保持制御を適用したAPIを使うのが原則です。個人向けプランで顧客情報を入力する運用は、注意喚起(1)②の「機械学習に利用しないこと等を十分に確認する」を満たしている証跡が残りません。証跡として残るのは、契約書・利用規約の該当条項・管理画面のスクリーンショット・確認日です。3点セットで社内に保管してください。
上の表に載っていないサービス(中国系の生成AI、無料の翻訳・要約サイト、ブラウザ拡張など)は、規約を当日取得して同じ枠で埋めてから判断します。埋まらないサービスは業務利用の許可リストに入れない、という運用がいちばん事故が少ないです。情報漏洩の予防策は中小企業のAIセキュリティ対策にもまとめています。
8. 現場チェックリスト50項目(入力・出力・学習・越境・漏えい)
注意喚起の7項目と現行法の条文を、担当者が確認できる粒度まで砕いたチェックリストです。印刷して月次の内部点検に使えます。各ブロックの末尾に、そのブロックが対応する注意喚起の項目を書いています。
【入力データ管理】10項目
■ 入力データ管理チェックリスト(注意喚起(1)①②に対応)

□ 1. 顧客・取引先の氏名、住所、電話番号、メールアドレスを
       AIサービスに入力していない(もしくは入力ルールを整備済み)
□ 2. 顧客の注文履歴・購買情報・契約内容を含むテキストを
       そのまま貼り付けていない
□ 3. 従業員の給与・評価・健康診断結果などの人事情報を
       AIに入力していない
□ 4. 要配慮個人情報(人種・信条・社会的身分・病歴・犯罪の経歴・
       障害・健診結果等)を含むテキストをAIサービスで処理していない
□ 5. マイナンバー・社会保障番号・パスポート番号など
       番号関連情報を入力していない
□ 6. AIに入力する前に個人情報をマスク化・仮名化する
       ルールが存在する(置き換える項目のリストが決まっている)
□ 7. 個人情報を含むプロンプトを入力する場合の承認フローが
       定められている(上長確認・情報セキュリティ担当承認等)
□ 8. どのAIサービスに何の情報を入力してよいか、
       許可リストと禁止リストが社内文書に明記されている
□ 9. 個人情報が含まれる可能性のある添付ファイル(PDF・Excel等)を
       AIにアップロードする際のルールが定められている
□ 10. 新しいAIサービスを業務利用する際に、
        情報セキュリティ担当者の事前審査を通過させている
【出力データ管理】10項目
■ 出力データ管理チェックリスト(注意喚起(3)②に対応)

□ 11. AIが出力した文書・メールに個人情報が含まれていないか
        人間が確認してから外部に送付している
□ 12. AIが出力した特定個人に関する記述の正確性を
        一次資料で確認してから使用している
□ 13. AIが生成した文章をそのままコピーして顧客に送信しない
        ルールが設けられている(人間の目を通す)
□ 14. AI生成コンテンツにプライバシーリスクがある場合の
        エスカレーション先(担当者・部署)が明確になっている
□ 15. AIが生成した顧客向け資料を保存する際、
        個人情報を含まない形に加工してから保存している
□ 16. AI生成の採用・人事評価文書について、
        開示請求に応じられる保存形式・保存場所になっている
□ 17. AIの出力履歴(ログ)を一定期間保管し、
        問題発生時に追跡できる体制がある
□ 18. AIが生成した個人の評価・プロファイリングを
        本人に不利な意思決定に単独で使用していない
□ 19. AI出力に含まれる第三者の著作物・個人情報の
        取り扱いについてガイドラインがある
□ 20. AI生成コンテンツを外部公開する前に、
        個人情報・プライバシー侵害のリスク確認プロセスがある
【学習データ提供の確認】10項目
■ 学習データ提供の確認チェックリスト(注意喚起(1)②・(3)③に対応)

□ 21. 業務で使用するAIサービスについて、
        学習利用の有無・設定方法を全サービス確認済み
□ 22. 個人向けアカウントの学習利用設定を確認し、
        確認日と画面の記録を残している
□ 23. Claudeの個人向けプランを業務で使う場合、
        Model Improvement 設定の状態を管理画面で確認済み
□ 24. Google Workspace の管理者設定で、
        生成AI機能のデータ取扱い設定を確認済み
□ 25. 顧客・従業員の個人データを扱う業務では、
        法人契約または商用APIに切り替えている
□ 26. API経由でAIを利用する場合、保持制御
        (Zero Data Retention 等)の適用状況を確認・記録している
□ 27. 新しいAIツールを導入する際に、
        利用規約のデータ利用条項を必ず確認している
□ 28. AIベンダーとの契約書・利用規約に
        個人データを学習に使用しない旨の条項があることを確認済み
□ 29. 個人向け無料プランを業務で使用することを
        明示的に禁止または制限するルールが社内規程にある
□ 30. AIサービスのプライバシーポリシー変更について、
        定期的に(少なくとも年1回)確認する担当者がいる
【越境移転】10項目
■ 越境移転チェックリスト(法第28条に対応)

□ 31. 業務で使用する全AIサービスについて、
        データ処理サーバーの所在国を確認済み
□ 32. 中国系AIサービスを業務利用する場合、
        どの国の法令が適用される状態になるかを文書化している
□ 33. 自社のプライバシーポリシーに外国にある第三者への
        提供に関する記載があり、対象国・手続きが明示されている
□ 34. EU域内の顧客・従業員のデータをAIで処理する場合、
        GDPRの第三国移転の要件を確認済み
□ 35. 第28条の3つの経路(本人の同意/基準適合体制を整備した
        第三者/同等水準国)のどれで運用するかを決めている
□ 36. 同意で運用する場合、当該外国の制度・第三者が講ずる措置を
        あらかじめ本人に提供する手順がある(同条第2項)
□ 37. 基準適合体制の整備者へ提供する場合、相当措置の継続的な
        実施を確保する措置と本人への情報提供の手順がある(同条第3項)
□ 38. 越境移転に関するリスクを経営層に
        報告する体制がある
□ 39. 利用するAIサービスの所在国の規制変更について、
        定期的に情報収集する担当者・プロセスがある
□ 40. 海外クラウドを経由するAIサービスについて、
        現地当局によるデータアクセス可能性を評価・文書化している
【漏えい時対応】10項目
■ 漏えい時対応チェックリスト(法第26条・施行規則第8条に対応)

□ 41. AIサービスを通じた個人情報漏えいが報告対象事態に
        該当するか判断するフロー(意思決定ツリー)が存在する
□ 42. 報告対象事態の4区分(要配慮個人情報/財産的被害のおそれ/
        不正の目的による行為/本人の数が1,000人超)を担当者が理解している
□ 43. 速報を「速やかに(目安は概ね3〜5日以内)」に出すための
        報告フォームの場所と入力担当が決まっている
        ※ 報告先: https://www.ppc.go.jp/personalinfo/legal/leakAction/
□ 44. 確報を「知った日から30日以内(不正の目的による行為の場合は
        60日以内)」に出すための情報収集プロセスが定められている
□ 45. 本人への通知(施行規則第10条)について、
        通知文のテンプレートが準備されている
□ 46. AIベンダー側で漏えいが起きた場合の委託元としての
        調査・対応義務(法第25条)を担当者が理解している
□ 47. 漏えい時の対応責任者と役割分担が文書化されている
□ 48. 外部専門家(弁護士・セキュリティ会社)の
        連絡先を整備し、すぐ相談できる体制がある
□ 49. 漏えい対応の演習(机上演習等)を
        年1回以上実施している
□ 50. 対応後の確報提出・再発防止策の策定・
        社内共有のプロセスが文書化されている
9. 社内展開をAIに手伝わせるプロンプト5つ(コピペ用)
注意喚起を社内文書へ翻訳する作業は、AIに下書きを作らせたほうが速く進みます。以下は個人情報を含まない形で使えるプロンプトです。出力は必ず人が確認し、法的判断が必要な部分は専門家に確認してください。
プロンプト1:入力禁止情報リストを1枚にする
あなたは日本の個人情報保護法に詳しい社内文書のライターです。
以下の前提で、現場スタッフ向けの「生成AIへの入力禁止情報リスト」をA4 1枚に収まる分量で作ってください。

# 前提
- 業種: [自社の業種]
- 使っているAIサービス: [サービス名と契約プラン]
- 読み手: [部門名]の一般スタッフ(法律の知識なし)

# 必ず含める区分
1. 絶対に入力しない情報(要配慮個人情報を含む)
2. 仮名化してから入力する情報
3. そのまま入力してよい情報
4. 迷ったときの相談先と判断の順番

# 条件
- 1区分あたり5行以内、専門用語は使わず具体例で書く
- 「なぜ禁止か」を1行で添える
- 出典として個人情報保護委員会の注意喚起(令和5年6月2日)に触れる
- 断定的な法的助言の表現は使わない
プロンプト2:プライバシーポリシーの不足を洗い出す
あなたは個人情報保護法の実務に詳しいレビュアーです。
以下のプライバシーポリシー本文を読み、生成AIを業務で使う前提で「記載が足りない箇所」を指摘してください。

# 入力
[自社プライバシーポリシーの本文を貼る。顧客の個人情報は含めない]

# 出力形式
| 観点 | 現状の記載 | 不足している点 | 追記案 |
観点には少なくとも次を含めてください。
- 利用目的に情報処理の自動化・AIによる処理が読み取れるか
- 外国にある第三者への提供(対象国・手続き)の記載があるか
- 委託先の管理に関する記載があるか
- 問い合わせ・開示請求の窓口が明確か

# 条件
- 指摘は根拠となる条番号(第17条・第18条・第25条・第27条・第28条)を添える
- 断定せず「確認が必要」「見直しを推奨」の表現を使う
プロンプト3:AIベンダーへの確認メールを作る
あなたは企業の情報システム担当者です。
AIサービスの提供事業者へ送る「データ取扱いの確認依頼メール」の文面を作ってください。

# 前提
- サービス名: [サービス名]
- 契約プラン: [プラン名]
- こちらの業種と用途: [業種と用途]

# 確認したい項目(すべて質問文にする)
1. 入力データを機械学習・モデル改善に利用するか。利用しない設定・契約があるか
2. 入力・出力の保持期間と、保持しない設定(ゼロデータ保持等)の適用条件
3. データ処理が行われる国・地域と、適用される法令
4. 委託先(サブプロセッサ)の一覧と変更時の通知方法
5. 漏えい等が発生した場合の当社への通知の期限と方法
6. 監査・第三者認証の取得状況(SOC 2、ISO/IEC 27001 等)

# 条件
- 日本語のビジネスメール。件名つき。敬語で簡潔に
- 回答期限を入れる欄を [  ] で用意する
- 相手を責める表現を使わない
プロンプト4:漏えい速報の下書きを作る
あなたは個人情報の漏えい対応の実務経験がある担当者です。
個人情報保護委員会への「速報」に記載する項目の下書きを作ってください。

# 施行規則第8条第1項の記載項目(この順で埋める)
1 概要 / 2 漏えい等が発生し、または発生したおそれがある個人データの項目 /
3 本人の数 / 4 原因 / 5 二次被害またはそのおそれの有無と内容 /
6 本人への対応の実施状況 / 7 公表の実施状況 /
8 再発防止のための措置 / 9 その他参考となる事項

# 入力(把握できている事実のみ・推測を混ぜない)
[事態の経緯を時系列で。実在する個人の情報は書かない]

# 条件
- 把握できていない項目は「調査中(確報で報告予定)」と書く
- 速報は把握している範囲で足りるため、推測で埋めない
- 語尾は事実の記述に徹し、評価や言い訳を入れない
プロンプト5:注意喚起7項目を社内研修の設問にする
あなたは社内研修の設計者です。
個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(令和5年6月2日・別添1)の7項目を題材に、
理解度チェックの設問を10問作ってください。

# 条件
- 形式は4択。正解と1行の解説をつける
- 設問は「実際の業務でどう判断するか」を問う形にする(用語の暗記を問わない)
- 7項目の内訳(個人情報取扱事業者2・行政機関等2・一般の利用者3)をすべて1問以上カバーする
- 解説には対応する条番号(第17条・第18条・第20条第2項・第27条・第28条)を入れる
- 受講者は[部門名]の一般スタッフ。専門用語は設問文で言い換えるプロンプトの型をもっと増やしたい場合は、生成AI社内ルールの作り方にテンプレートを置いています。
10. 規程テンプレート例:生成AI利用に関する個人情報保護規程
以下は汎用の例示です。自社の実態に合わせて[プレースホルダー]を書き換えてください。規程がないまま生成AIを業務利用していると、万一の際に「社内ルールが存在しなかった」という状態になり、相当の注意を払っていたことの説明が難しくなります。
■ 生成AIサービス利用に関する個人情報保護規程

第1条(目的)
本規程は、[会社名]における生成AIサービス(以下「AIサービス」という)の業務利用に際して、
個人情報の保護に関する法律(以下「個人情報保護法」という)及び関連法令を遵守するための
社内ルールを定めることを目的とする。

第2条(適用範囲)
本規程は、[会社名]の全役員・従業員(派遣・パート・業務委託を含む)に適用する。

第3条(使用許可サービス)
業務で使用を許可するAIサービスは以下のとおりとする。
新たなAIサービスを業務利用する場合は、情報システム部門の事前承認を要する。
  ① [許可サービス名1](法人版/エンタープライズ版)
  ② [許可サービス名2](法人版)
  ③ (以下、同様に列挙)

第4条(入力禁止情報)
AIサービスに以下の情報を入力することを禁止する。
  ① 顧客・取引先の氏名、住所、電話番号、メールアドレス等の個人を特定する情報
  ② 顧客・取引先の契約内容、購買情報、口座情報等の機密情報
  ③ 従業員の給与、評価、健康情報等の人事情報
  ④ 要配慮個人情報(個人情報保護法第2条第3項に定めるもの)
  ⑤ マイナンバー及びこれに準ずる番号情報
  ⑥ その他、情報システム部門が別途指定する情報

第5条(入力可能情報と手続き)
業務上必要な場合で、個人情報を仮名化・マスク化した上で入力する場合は、
以下の手続きを経ること。
  ① 上長への事前報告(メール可)
  ② 別表1に定める項目の置き換え処理の実施
  ③ 入力記録の[所定のフォーマット]への記録

第6条(学習利用の確認)
AIサービスを業務利用する場合、当該サービスが入力データを機械学習に
利用しない設定又は契約となっていることを情報システム部門が確認し、
確認日及び確認した画面・条項を記録する。
確認できない場合は、個人情報を含むプロンプトを入力してはならない。

第7条(越境移転の確認)
データ処理が日本国外で行われるAIサービスを業務利用する場合は、
以下を情報システム部門が確認・承認する。
  ① データ処理が行われる国・地域と適用される法令
  ② 個人情報保護法第28条に基づく手続き(本人の同意の要否等)
  ③ 自社プライバシーポリシーの記載内容との整合性

第8条(漏えい時の対応)
AIサービスを通じた個人情報の漏えい等が発生した(又は発生したおそれがある)場合、
発見者は直ちに情報システム部門([担当者名])に報告する。
情報システム部門は、報告対象事態に該当する場合、個人情報保護委員会へ速報を
速やかに(目安は事態を知った時点から概ね3〜5日以内)提出し、
確報を知った日から30日以内(不正の目的をもって行われたおそれがある行為に
よる場合は60日以内)に提出する。
対応手順は「情報漏洩対応フロー(別紙1)」に従う。

第9条(教育)
情報システム部門は、本規程の内容及び個人情報保護委員会の注意喚起の内容について、
年1回以上、全対象者に対する教育を実施し、受講記録を保管する。

第10条(見直し)
本規程は、法令の改正、個人情報保護委員会の新たな注意喚起、
利用するAIサービスの規約変更があった場合に見直す。少なくとも年1回点検する。

第11条(違反時の対応)
本規程に違反した場合、就業規則第[ ]条に基づき懲戒処分の対象となる場合がある。

附則:本規程は[施行年月日]から施行する。

※ 本テンプレートは汎用的な例示であり、法的助言を構成するものではありません。
  自社の状況に応じて弁護士等の専門家に確認することを推奨します。
規程の条文をさらに細かく作り込む場合はAI利用ガバナンス規程テンプレートを、承認フローと点検の回し方はAIエージェントのガバナンス35項目チェックリストをあわせて使ってください。
11. 【要注意】現場で起きやすい4つの失敗
注意喚起と現行法に照らして、判断を間違いやすい場面を4つ挙げます。自社に当てはまるものがないか確認してください。
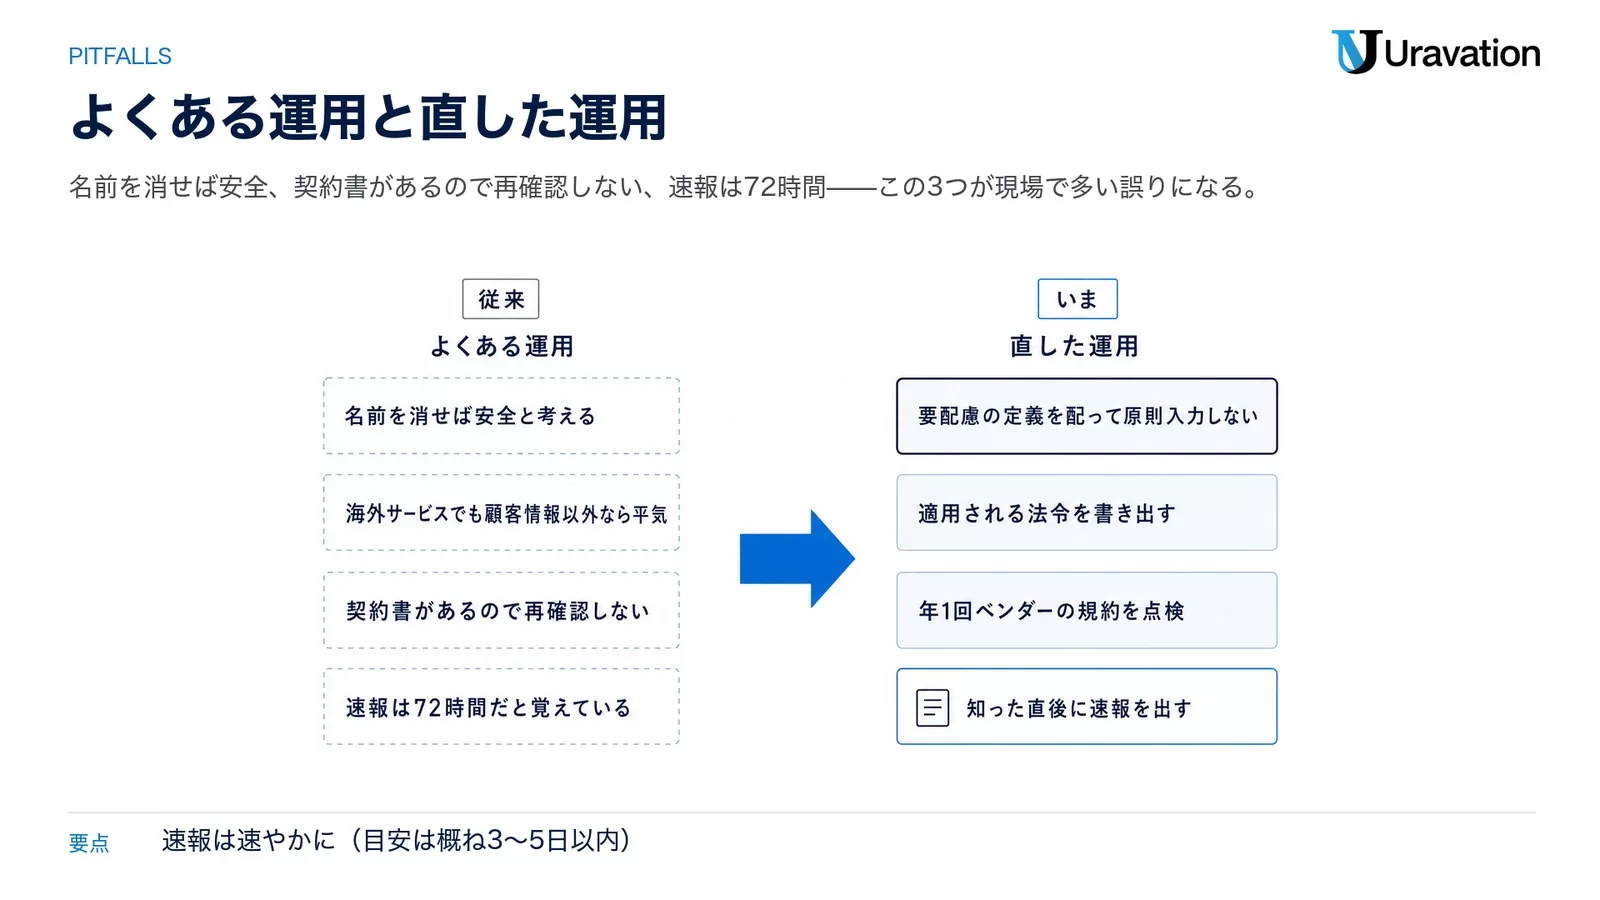
失敗1:要配慮個人情報を見落とす
❌ よくある間違い:「顧客の名前や住所は入れていないから大丈夫」と考え、症状の記述や面接メモ、健康診断の結果をAIに入力する
⭕ 正しいアプローチ:要配慮個人情報の定義(人種・信条・社会的身分・病歴・犯罪の経歴・犯罪により害を被った事実、政令で定める障害・健診結果・診療調剤情報・刑事手続等)を全スタッフに配り、これらを含む文書は原則として入力しない運用にする
なぜ重要か:要配慮個人情報の取得には原則として本人の同意が必要です(第20条第2項)。名前を消しても、記述そのものが要配慮個人情報に当たる場合があります。医療・介護・人材の業種は記録の本文に混ざりやすい構造です。
事例区分: 想定シナリオ(実在の企業ではありません)
人材紹介の会社で、候補者マッチング機能を持つAIツールを導入したとします。担当者が求職者のカウンセリング記録(健康上の配慮事項を含む)をそのまま入力すると、要配慮個人情報を含むデータを、同意の範囲や学習利用の確認を経ずに扱うことになりえます。導入時に入力ルールと置き換え項目のリストを整備していれば、この経路は閉じられます。
失敗2:越境移転を「海外サービスを使っているだけ」と認識する
❌ よくある間違い:「海外のサービスだが顧客情報は入れていないから関係ない」と考える。あるいは海外の翻訳AI・チャットAIに社内文書を気軽に入力する
⭕ 正しいアプローチ:どの国のサーバで処理され、どの国の法令が適用される状態になるのかをサービス単位で文書化する。そのうえで第28条の3つの経路(本人の同意/基準適合体制を整備した第三者/同等水準国)のどれで運用するかを決める
なぜ重要か:PPCのDeepSeekに関する情報提供は、まさに「データの保存場所」と「適用される法令」の2点を指摘しています(令和7年2月3日・同年3月5日更新)。社内文書に人事情報・取引先担当者名が含まれていれば、個人データの越境移転の問題になりえます。
失敗3:委託先管理を「契約書があるから大丈夫」で終わらせる
❌ よくある間違い:AIベンダーと契約を結んでいるから委託先管理は完了していると考え、実際のデータ取扱い状況を再確認しない
⭕ 正しいアプローチ:契約書の内容(学習利用の禁止・漏えい時の報告義務・監査の可否)を確認し、年1回以上、ベンダーのデータ取扱方針の変更を点検する。点検日と確認した条項を記録に残す
なぜ重要か:委託先の監督は第25条の義務です。AIサービスの利用規約・プライバシーポリシーは改定が頻繁で、契約時点の確認だけでは監督したことになりません。2026年9月時点でも、主要ベンダーの保持期間や設定名はページ単位で更新が続いています。点検の記録は、課徴金制度の「相当の注意を怠っていないか」の判断材料にもなります。
失敗4:速報の期限を「72時間」と覚えている
❌ よくある間違い:漏えいのおそれを把握しても、社内調査が終わるまで報告を待つ。あるいはGDPRの72時間を日本の期限だと思っている
⭕ 正しいアプローチ:報告対象事態を知った時点で速やかに速報を出す(ガイドライン通則編の目安は概ね3〜5日以内)。確報は知った日から30日以内、不正の目的をもって行われたおそれがある行為による場合は60日以内。速報は把握している範囲を報告すれば足ります
なぜ重要か:報告は施行規則第8条が期限を定めており、「72時間」はEUのGDPR第33条の期限です。社内マニュアルの数字が誤っていると、間に合うはずの報告が遅れます。報告フォームの場所(PPCの漏えい等の対応ページ)と入力担当を、事故が起きる前に決めておいてください。
AI全体のセキュリティ設計はAIエージェント セキュリティ完全ガイドもあわせてご参照ください。
12. PIA(個人情報影響評価)の簡易チェックシート
PIA(Privacy Impact Assessment:プライバシー影響評価)は、新しいシステムを導入する前に個人情報保護上のリスクを評価する手法です。個人情報保護委員会も取組促進の資料を公表しており(PPC「PIAの取組の促進について」PDF)、日本では法的義務ではありませんが、望ましい取組として位置づけられています。
本格的なPIAは専門家の支援が必要なこともありますが、AIツールを1つ導入するときの簡易版なら社内で回せます。1ツールあたり1回、次のシートを埋めてください。
■ 生成AI導入時の簡易PIA チェックシート

【Step 1:情報収集】
導入するAIツール名:[              ]
提供会社・データ処理の所在国:[              ]
業務での使用目的:[              ]
入力するデータの種類:[              ]
学習利用の有無(利用規約・管理画面で確認):□あり  □なし  □不明
確認日/確認した画面・条項:[              ]

【Step 2:リスク特定】
以下のリスクが存在するか確認(○/×/要調査 で回答)
□ 本人の同意なく第三者提供に当たる状態になるリスク(第27条)
□ 目的外利用のリスク(利用目的の記載不備・第18条)
□ 要配慮個人情報の取扱いリスク(第20条第2項)
□ 越境移転のリスク(外国にある第三者への提供・第28条)
□ 入力データが学習に利用されるリスク
□ 漏えい・不正アクセスのリスク(第26条の報告対象事態)
□ 出力に不正確な個人情報が含まれるリスク

【Step 3:影響評価】
高リスク項目数:[   ] 個
中リスク項目数:[   ] 個
影響を受ける個人の数(概算):[        ]
導入中止・変更が必要か:□はい  □いいえ  □要検討

【Step 4:対策立案】
高リスクに対する対策:
①[                              ]
②[                              ]
③[                              ]

【Step 5:記録・承認】
実施日:[   ]年[  ]月[  ]日
実施者:[              ]
承認者(情報セキュリティ責任者):[              ]
次回見直し予定:[   ]年[  ]月

※ 本シートは汎用の例示です。重要なシステム・大量の個人情報を扱う場合は
  専門家への相談を推奨します。
簡易版では足りないケース
- 要配慮個人情報を大量に扱うシステム(医療・介護・人材)
- 漏えい時に報告対象事態の第4区分(本人の数が1,000人を超える)に届く規模の個人データを扱うシステム
- AIによる自動的な判断(採用・与信・保険等)を業務判断に用いるシステム
- データ処理が日本国外で行われ、第28条の同意で運用する予定のシステム
- 新規の個人情報の収集を伴うシステム(顔特徴データ・音声等)。顔特徴データ等は改正法で周知義務・オプトアウト提供の禁止が入る領域でもあります
これらに該当する場合は、弁護士や情報セキュリティの専門家が関与する形での評価を検討してください。社内ルール・ガバナンス全般については生成AI社内ルールの作り方もあわせてご参照ください。
13. 導入の順序:緊急停止 → 基盤整備 → 継続運用
「全部そろえてから」と考えると動けません。止血・土台・運用の3段に分けて進めます。各段の期間は自社の規模に合わせて調整してください。
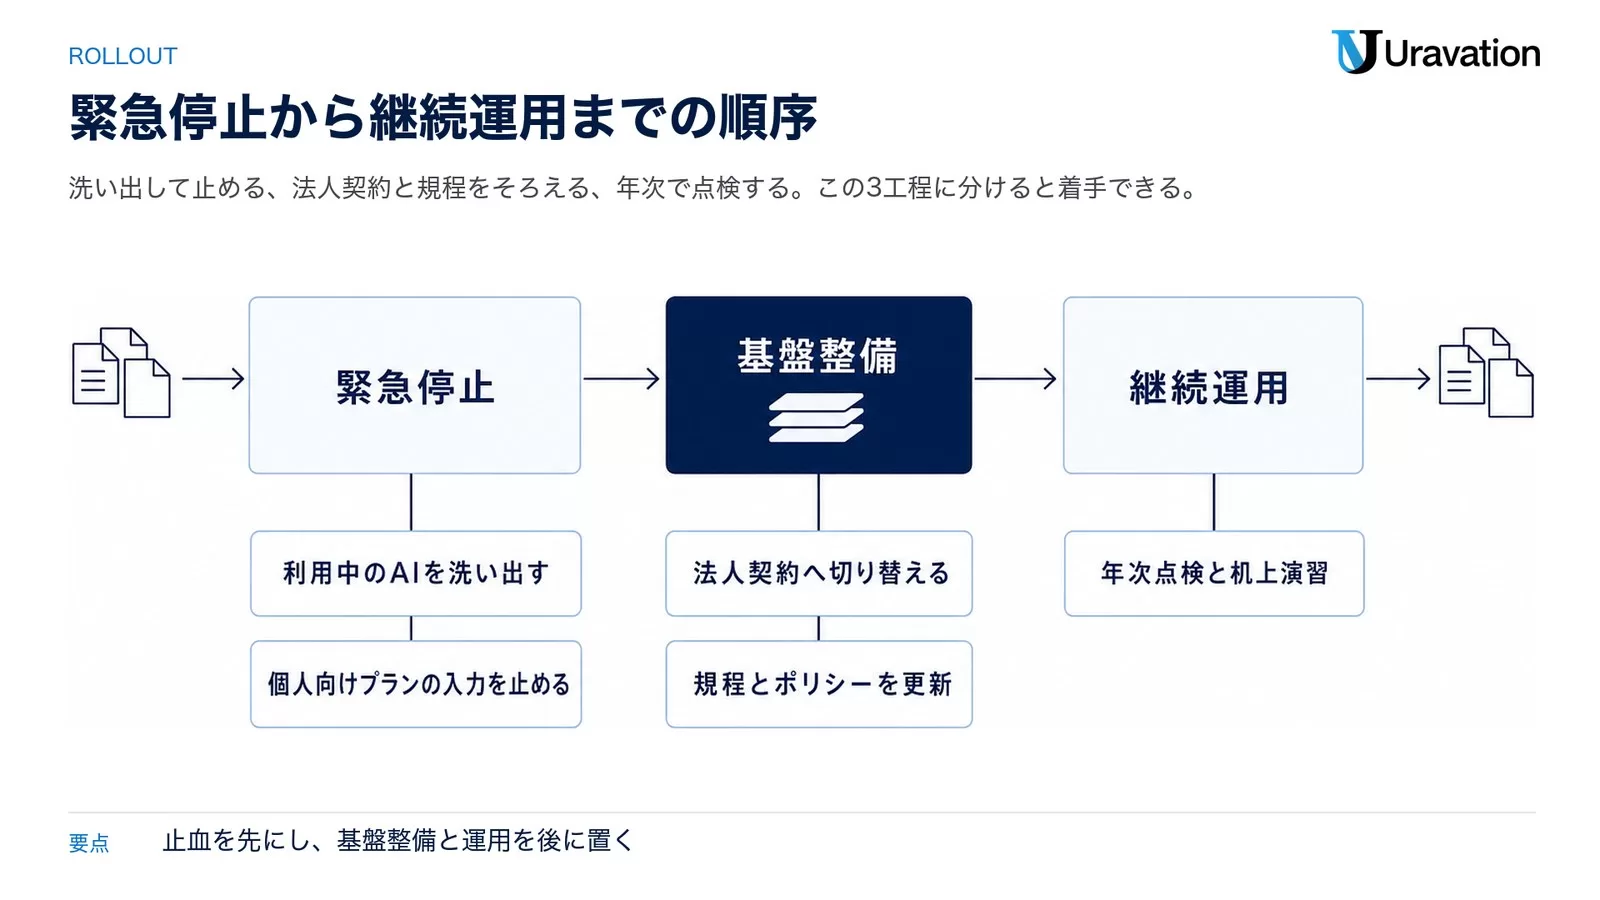
第1段:緊急停止(止血)
■ 第1段 アクションプラン(止血)

□ 社内で業務利用中のAIサービスを全部洗い出す(申告と端末・ブラウザ拡張の確認)
□ 各サービスの利用規約・学習利用の有無を確認し、確認日と画面を記録
□ 個人向けプランを業務利用しているケースを特定
□ 個人向けプランでの個人情報入力を停止(口頭・メールで即時通知)
□ 個人向けアカウントの学習利用設定を確認・記録
□ 「入力禁止情報リスト」を1枚にまとめて全社配布
□ AI利用の社内窓口(情報システム部門の担当者)を指名
□ 漏えい報告の一次窓口とエスカレーション先を明確化
□ プライバシーポリシーにAI利用に関する記載があるか確認
□ 法人プランへの切り替えコストと手続きを確認し、経営会議へ報告

到達点:注意喚起(1)②の「機械学習に利用しないこと等の確認」ができていない
    経路で個人データが流れる状態を止める
第2段:基盤整備
■ 第2段 アクションプラン(基盤整備)

□ 法人契約または商用APIへの切り替えを実施
□ 本記事の規程テンプレートを自社向けにカスタマイズして制定
□ 別表1(仮名化で置き換える項目のリスト)を作成
□ 全スタッフ向け研修を実施(注意喚起7項目の理解度チェックつき)
□ 越境移転の対象サービスを洗い出し、適用法令を文書化
□ 新規AIサービス導入時の審査フロー(簡易PIA)を確立
□ プライバシーポリシーを改訂(利用目的・外国にある第三者への提供・委託)
□ 漏えい時対応マニュアルを作成(報告フォームの場所・速報と確報の期限・様式)
□ 弁護士等によるレビューを受ける

到達点:規程・ポリシー・審査フロー・漏えい対応の4点セットが文書として存在する
第3段:継続運用
■ 第3段 アクションプラン(継続運用)

□ AIサービスの利用状況のモニタリング体制を構築(ログ確認・アラート)
□ 50項目チェックリストによる内部点検を年次スケジュールに組み込む
□ AIベンダーの規約・プライバシーポリシー変更の監視担当を指定
 (更新通知の購読・年1回の定点確認)
□ 新入社員・派遣スタッフ向けの定期研修プログラムを作成
□ 漏えい対応の机上演習を実施
□ 改正個人情報保護法の政令・委員会規則・ガイドラインの整備状況を追う
 (統計特例の担保条件・顔特徴データ等・16歳未満の規律・課徴金)
□ 施行日が公表された時点で、規程と研修資料の改訂計画を立てる
□ 点検結果と対応状況を経営会議へ報告し、次年度計画を立案

到達点:ベンダー側の変更と法令側の変更の両方を、決まった頻度で拾える状態
事例区分: 想定シナリオ(実在の企業ではありません)
従業員200名規模の小売業が3段階で進める場合、第1段は洗い出しと停止の通知が中心で、部門数が多いと申告漏れが出ます。端末やブラウザ拡張の確認まで含めると、申告だけの調査で終わらせないぶん時間はかかりますが、第2段以降で「許可リストに載っていないサービス」が出てくる回数が減ります。
14. まとめ:今日から始める3つのアクション
個人情報保護法とAIの問題は、完璧な体制が整うまで動けない話ではありません。次の3つから始めてください。
- 今日やること:PPCの別添1(PDF 286KB)と広報パンフレット(PDF)をダウンロードし、社内で使っているAIサービスを書き出して、それぞれが個人向けプランか法人契約かを確認する。個人向けプランで顧客情報を入力しているケースがあれば、その日のうちに止める
- 今週中にやること:本記事の「5つの判定」と入力データ管理チェックリスト(第1〜5項目)を1枚にまとめて全部門に配布する。周知だけでも事故の経路はかなり減ります
- 今月中にやること:法人契約への切り替えコストを確認して経営会議で承認を得る。あわせて、利用中のサービスについて「学習利用しないことの確認日と確認した画面・条項」の記録を作り始める
15. よくある質問
Q1. 「生成AIサービスの利用に関する注意喚起等について」はどこにありますか。
個人情報保護委員会の注意情報ページ(ppc.go.jp/news/careful_information/230602_AI_utilize_alert/)に置かれています。本体は別添1「生成AIサービスの利用に関する注意喚起等」(PDF 286KB)と別添2「OpenAIに対する注意喚起の概要」(PDF 180KB)の2本です。社内配布には令和5年8月の広報パンフレット(PDF)が向いています。
Q2. 注意喚起は令和5年(2023年)のものですが、今も有効ですか。
2026年9月27日時点で、生成AIサービスを名指しした注意喚起はこの令和5年6月2日版が最新です。委員会の注意情報一覧を確認したところ、その後に生成AI全般を対象とした新しい注意喚起は掲載されていません(令和7年2月3日のDeepSeekに関する情報提供は個別サービスについてのものです)。別添1自身が「今後、追加の注意喚起等を実施する可能性もある」と書いているため、注意情報ページの定点確認は続けてください。
Q3. 生成AIに個人情報を入力すると、必ず個人情報保護法違反になりますか。
必ず違反になるわけではありません。注意喚起が求めているのは2つの確認です。①その入力が特定された利用目的の達成に必要な範囲内か(第17条・第18条)、②入力した個人データが応答結果の出力以外の目的で扱われないか、つまり提供事業者が機械学習に利用しないこと等を十分に確認したか。この2つが満たされていれば、業務上の入力が直ちに違反になるという整理ではありません。逆に、学習に使われる設計のサービスへ本人の同意なく個人データを入力すると、第27条・第28条の問題になりえます。
Q4. 入力が「第三者提供」に当たるという根拠はどこに書かれていますか。
個人情報保護委員会の広報パンフレット「生成AIサービスの利用に関する注意喚起」(令和5年8月)に、提供者が入力を学習データとして利用することとしている場合、利用者が個人データまたは保有個人情報を入力すると「利用者から提供者に対し、個人データもしくは保有個人情報を提供したことになります」と記載されています。同じ資料が、個人情報取扱事業者には第27条・第28条、行政機関等には第69条の規律がかかると明記しています。
Q5. 無料プランで、個人情報を含まない業務なら使ってよいですか。
個人情報保護法の観点では、個人情報を入力しないのであれば同法の問題は生じにくいという整理になります。ただし、社外秘・営業秘密・顧客の契約内容などは個人情報とは別の管理対象です。実務では「個人情報の禁止リスト」と「機密情報の禁止リスト」を1枚に併記し、現場が2軸で判断できる形にするのが確実です。
Q6. 改正個人情報保護法はいつから施行されますか。
2026年9月27日時点で具体的な施行日は公表されていません。改正法は2026年7月10日に成立、同年7月17日に公布され、概要資料には施行期日が「原則として公布の日から起算して2年を超えない範囲内」と記載されています。委員会は2026年7月31日に円滑な施行に向けたロードマップを含む取組方針を決定し、8月26日に政令・規則等で定める事項の全体像、9月9日に整備の進め方、9月16日に政令・規則の基本的な考え方(第1弾)を順に示しています。
Q7. 「AI開発のための提供は同意が不要になる」と聞きました。もう適用できますか。
できません。統計情報等の作成(統計作成等であると整理できるAI開発等を含む)にのみ利用される場合に本人同意を不要とする措置は、改正法の新第30条の2・第31条の3に置かれたもので、施行後に効く規定です。担保のための条件(一定事項の公表、提供元・提供先間の書面合意、目的外利用と再提供の禁止など)も委員会規則等で具体化される予定です。現時点では現行の規律で判断してください。統計特例の違反は課徴金の対象行為にも挙げられています。
Q8. 漏えいの速報は何日以内に出せばよいですか。
施行規則第8条第1項は「速やかに」と定めており、ガイドライン(通則編・令和8年6月一部改正)は目安を「事態を知った時点から概ね3〜5日以内」と示しています。確報は知った日から30日以内、不正の目的をもって行われたおそれがある行為による場合は60日以内です(同条第2項)。GDPR第33条の72時間と混同しないでください。速報の時点では、把握している内容を報告すれば足ります。
Q9. 社員が誤って顧客情報をAIに入力してしまいました。何から手をつけますか。
一般的な整理として、順序は次のようになります。①入力先のサービス・プラン・日時・入力内容の項目・件数を記録する。②当該サービスの学習利用設定と保持の状況を管理画面と規約で確認し、会話の削除や学習からの除外が可能か確認する。③報告対象事態(要配慮個人情報/財産的被害のおそれ/不正の目的による行為/本人の数が1,000人超)に該当するかを判定する。④該当するなら速やかに速報、知った日から30日以内に確報。⑤本人への通知の要否を判断する。⑥再発防止として入力ルールと承認フローを見直す。個別の判断は弁護士等にご確認ください。
参考・出典
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日・参照日: 2026-09-27)
- 同 別添1「生成AIサービスの利用に関する注意喚起等」(PDF) — 個人情報保護委員会(参照日: 2026-09-27)
- 同 別添2「OpenAIに対する注意喚起の概要」(PDF) — 個人情報保護委員会(令和5年6月1日付・法第147条に基づく/参照日: 2026-09-27)
- 個人情報保護委員会 広報パンフレット「生成AIサービスの利用に関する注意喚起」(PDF)(令和5年8月・参照日: 2026-09-27)
- 個人情報保護委員会「DeepSeekに関する情報提供」(令和7年2月3日・令和7年3月5日更新/参照日: 2026-09-27)
- 個人情報保護委員会「令和8年 改正個人情報保護法」(参照日: 2026-09-27)
- 個人情報保護委員会事務局「個人情報保護法等の一部を改正する法律について」(PDF)(令和8年7月・参照日: 2026-09-27)
- 「個人情報の保護に関する法律についてのガイドライン(通則編)」(PDF) — 個人情報保護委員会(令和8年6月一部改正・参照日: 2026-09-27)
- 個人情報保護委員会「漏えい等の対応(個人情報)」(報告対象事態・報告フォーム・記入例/参照日: 2026-09-27)
- e-Gov法令検索「個人情報の保護に関する法律」(平成15年法律第57号)(2026年7月17日施行版で条番号を確認・参照日: 2026-09-27)
- 個人情報保護委員会「PIAの取組の促進について」(PDF)(参照日: 2026-09-27)
- OpenAI「Your data」(API ドキュメント) — OpenAI(参照日: 2026-09-27)
- Anthropic プライバシーセンター「Is my data used for model training?」 — Anthropic(参照日: 2026-09-27)
- Anthropic プライバシーセンター「Zero data retention agreement」 — Anthropic(2026年6月9日付・参照日: 2026-09-27)
- Google「Generative AI in Google Workspace Privacy Hub」 — Google(参照日: 2026-09-27)
- Microsoft「Microsoft Copilot のデータ、プライバシー、セキュリティ」 — Microsoft(参照日: 2026-09-27)
福祉現場での実践例として、障害福祉サービスのAI活用ガイドでは、個別支援計画・モニタリング記録にAIを使う際の匿名化・入力ルールを具体的に解説しています。
著者:佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・シリーズ累計約6万部)。SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
次の3つのどれかでお使いください。①本記事のチェックリストと規程テンプレートを自社用に書き換える、②AI導入戦略 完全ガイドで全体像を確認する、③自社の入力ルールと規程のレビューが必要な場合は お問い合わせフォーム からご相談ください。
この記事の内容を社内で使うなら
AIエージェントの基礎から、経営としての導入判断まで。講演完全版のWeb資料を、ご登録いただいた方に閲覧URLでお送りします。
- 100社以上・研修4,000名以上の実績
- 初回30分無料・即日返信
資料は受け取りページからすぐにご覧いただけます。