結論:EGセキュアソリューションズは2026年10月14日、ホスト型のWAF「SiteGuard Server Edition」の統計機能に、OSコマンドインジェクションの脆弱性(CVE-2026-106931)があると公表しました。開発元は悪用を確認していて、米国のCISAも10月20日付けで「悪用が確認された脆弱性」の一覧に加えています。Ver2.20以降を使っていて統計機能が有効(初期値は有効)なら、先に管理画面から「診断情報」を保存し、修正版(Ver8.00 Update5、FreeBSD版はVer7.00 Update6)へ上げてください。
- 何が起きた:悪用されると、製品が動いているサーバーの上で、rootまたはSYSTEMの権限で任意のOSコマンドを実行されるおそれがあります。JPCERT/CCは、この製品が国内で広く使われていることを確認しています。
- 誰に影響する:SiteGuard Server EditionのVer2.20以降で、修正版より前の版を使い、統計機能が有効な環境です。IIS版のVer3.10〜Ver4.00 Update4は影響を受けません。SiteGuard Lite・SiteGuard WP Pluginなどは、告知に記載がありません。
- 何をする:更新すると攻撃の痕跡が消えるおそれがあるため、先に診断情報をダウンロードして保管し、修正版へ更新します。難しければ統計処理のファイルを差し替えるパッチを当てます。それまでの間は、統計機能を無効にして影響を避けられます(JPCERT/CC)。
対象読者:自社のWebサーバーでSiteGuard Server Editionを使っている会社の情報システム・Web担当者、レンタルサーバーやWordPressで「SiteGuard」の名前を見かけて、対象かどうかが気になっている方
読了後にできること:自社が対象かを見分け、診断情報の保存、修正版への更新(またはパッチ)、侵入されていないかの調べ、の順に今日の作業を進められます。
最終更新:2026年10月22日(JST)
10月22日の夕方、PHPとNode.jsの緊急の更新の対応を続けているところで、WAF「SiteGuard Server Edition」の脆弱性が、米国のCISAの「悪用が確認された脆弱性」の一覧に10月20日付けで加わっているのに気づきました。私たちが管理しているAWSのWebサーバー2台にも、この製品が入っていないかを確かめました。開発元の導入ガイドにある置き場所(/opt/jp-secure/)、入っているパッケージの一覧、Webサーバーに組み込まれた部品の一覧のどれにも、入っていませんでした。
確かめる途中で分かったのは、「SiteGuard」と名の付く製品がいくつもあることです。開発元の製品には、Webサーバーに入れるServer Editionのほか、SiteGuardシリーズのProxy EditionとCloud Edition、WordPressのプラグインのSiteGuard WP Pluginがあります。WP Pluginの公式ページには「SiteGuard Lite」という名前も出てきます。一方で、Server Editionの導入ガイドでは、置き場所のフォルダ名が siteguardlite です。名前だけで「うちは関係ない」と決めると、取り違えるおそれがあります。
この記事では、開発元の告知(10月14日)、JPCERT/CCの注意喚起、JVN、CISAの一覧の該当の行を一次情報にして、何が起きたか、対象の製品と版、今日やること、入られたかもしれない時の動き方を整理します。名前が似た製品については、公式に書かれている範囲だけを書きます。
同じ週には、PHPの緊急の脆弱性(php2shell)も出ています。開発元は10月22日の告知で、SiteGuardシリーズで影響を緩和するシグネチャのリリースを準備しているとしつつ、本件の影響範囲は幅広く「WAFによる完全な対策は困難」だとして、PHPの開発元の情報にもとづく対策を最優先にするよう求めています。WAFを入れているサイトも、PHPの対応はPHPの緊急脆弱性(php2shell)|レンタルサーバーの対応と今やることで確かめてください。
何が起きたか:開発元の公表からCISAの一覧に載るまで
SiteGuard Server Editionは、Apache・Nginx・IIS(Windows)といったWebサーバーにモジュールとして組み込んで動く、ホスト型のWAF(Webアプリケーションファイアウォール)です。脆弱性があるのは、この製品の「統計機能」です。開発元の導入ガイドでは、攻撃の検出状況を集計してグラフで表示する機能として説明されていて、集計は1時間ごとに行われます。
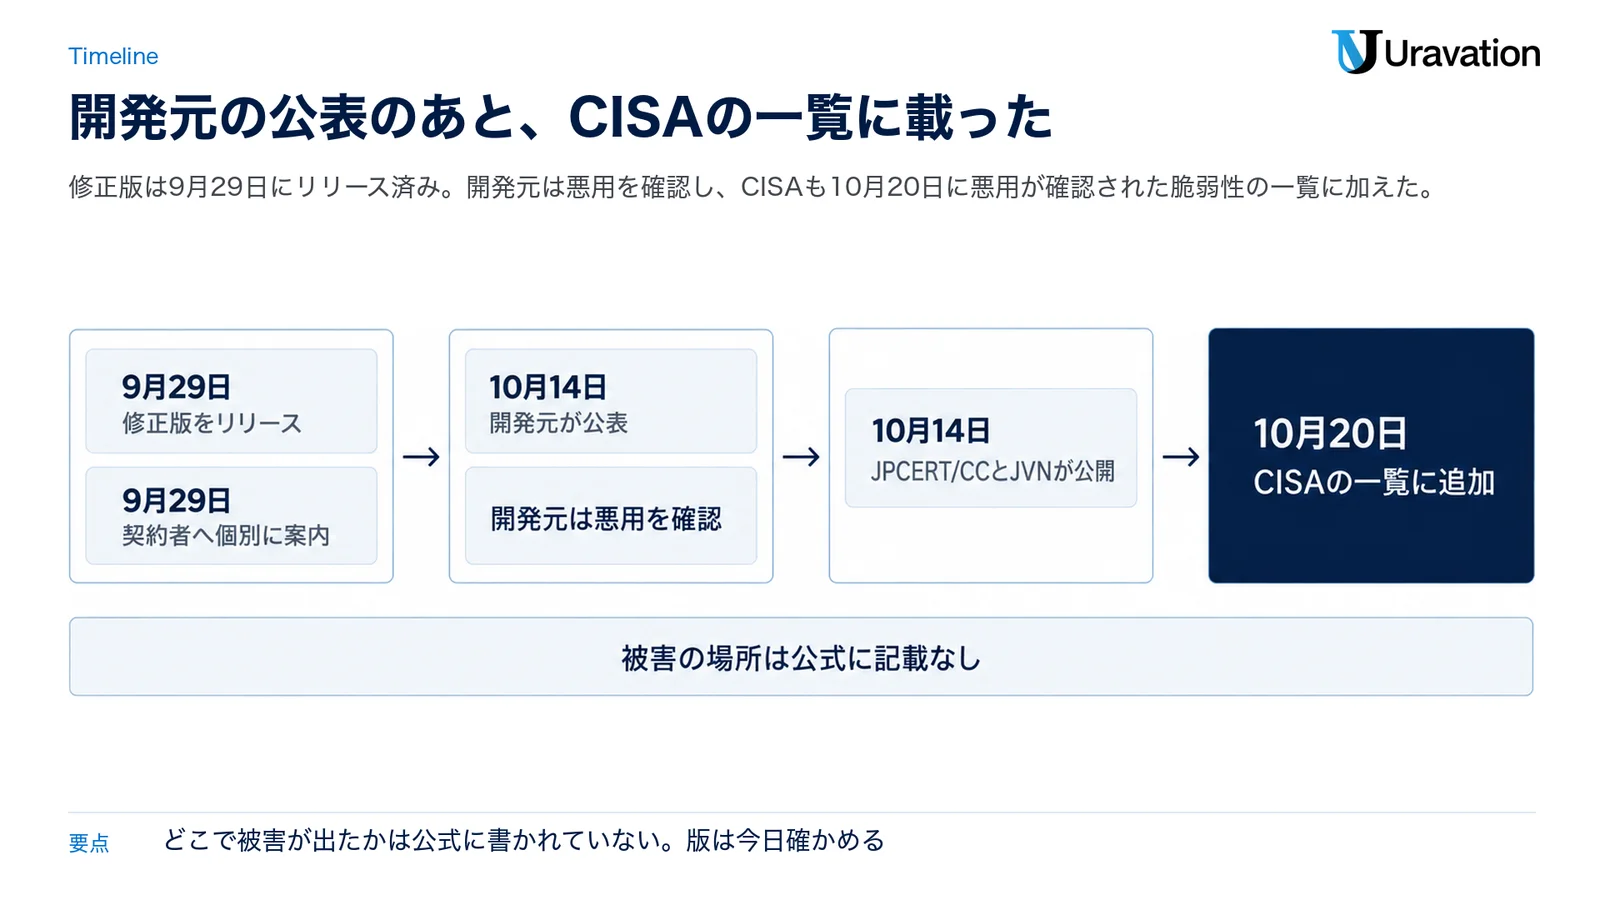
| 日付 | 出来事 | 出どころ |
|---|---|---|
| 2026年9月29日 | 修正版のVer8.00 Update5(FreeBSDを除くApache版・Nginx版・IIS版)とVer7.00 Update6(FreeBSDのApache版・Nginx版)をリリース。同じ日に、サポート契約のある利用者へ、脆弱性があることと対策(バージョンアップ・個別のパッチ)を直接案内 | 開発元のサポートバージョン情報・開発元の告知 |
| 2026年10月14日 | 開発元が「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)」を公表。「すでに悪用が確認されています」と記載 | 開発元の告知 |
| 2026年10月14日 | JPCERT/CCが注意喚起(JPCERT-AT-2026-0032)を、JVNがJVN#88474777を公開 | JPCERT/CC・JVN |
| 2026年10月20日 | CISAが「悪用が確認された脆弱性」の一覧(Known Exploited Vulnerabilities)に追加 | CISAの一覧(該当の行) |
悪用されると、製品が動いているサーバーの上で、rootまたはSYSTEMの権限で任意のOSコマンドを実行されるおそれがあります(開発元・JVN)。rootとSYSTEMは、LinuxやWindowsでいちばん強い権限です。
深刻度の評価は、CVSS v4.0の基本値が8.5、CVSS v3.0の基本値が7.8です。開発元の告知の題名とJVNは「緊急」としています。どちらの評価も、攻撃元区分は「ローカル」、必要な特権レベルは「低」です。IPAの説明では、ローカルは「対象コンポーネントをローカル環境から攻撃する必要がある」、低は「コンポーネントに対する基本的な権限を有していれば良い」という意味で、インターネットから直接狙える、という評価ではありません。ただ、公式は攻撃の経路を詳しく書いていません。評価の値だけで後回しにせず、今日のうちに版を確かめてください。
「悪用が確認された」というのは、2つの公式の情報にもとづきます。1つは、開発元が10月14日の告知で、悪用を確認したと書いていること。もう1つは、CISAが10月20日付けで、この脆弱性を「Known Exploited Vulnerabilities(悪用が確認された脆弱性)」の一覧に加えたことです。CISAがこの一覧に載せる条件は、実際に悪用された(試みを含む)確かな根拠があることです。一覧の該当の行では、ランサムウェアの攻撃に使われたかどうかは「Unknown(不明)」となっています。
CISAは、米国の連邦政府の行政機関に対して、10月23日までの対応と、侵入されていないかの調べ(forensic triage)を求めています(指令 BOD 26-04)。この指令に縛られない民間の組織などにも、一覧に載った脆弱性を優先して直すよう強く勧めています。
一方で、どこで、どの組織が被害を受けたかは、開発元・JPCERT/CC・JVN・CISAのいずれの公開情報にも書かれていません(10月22日時点)。JPCERT/CCは、この製品が国内で広く使われていることを確認しているとして、対象の製品を使っている場合は、対策と侵害調査の実施を検討するよう呼びかけています。
対象の製品と版
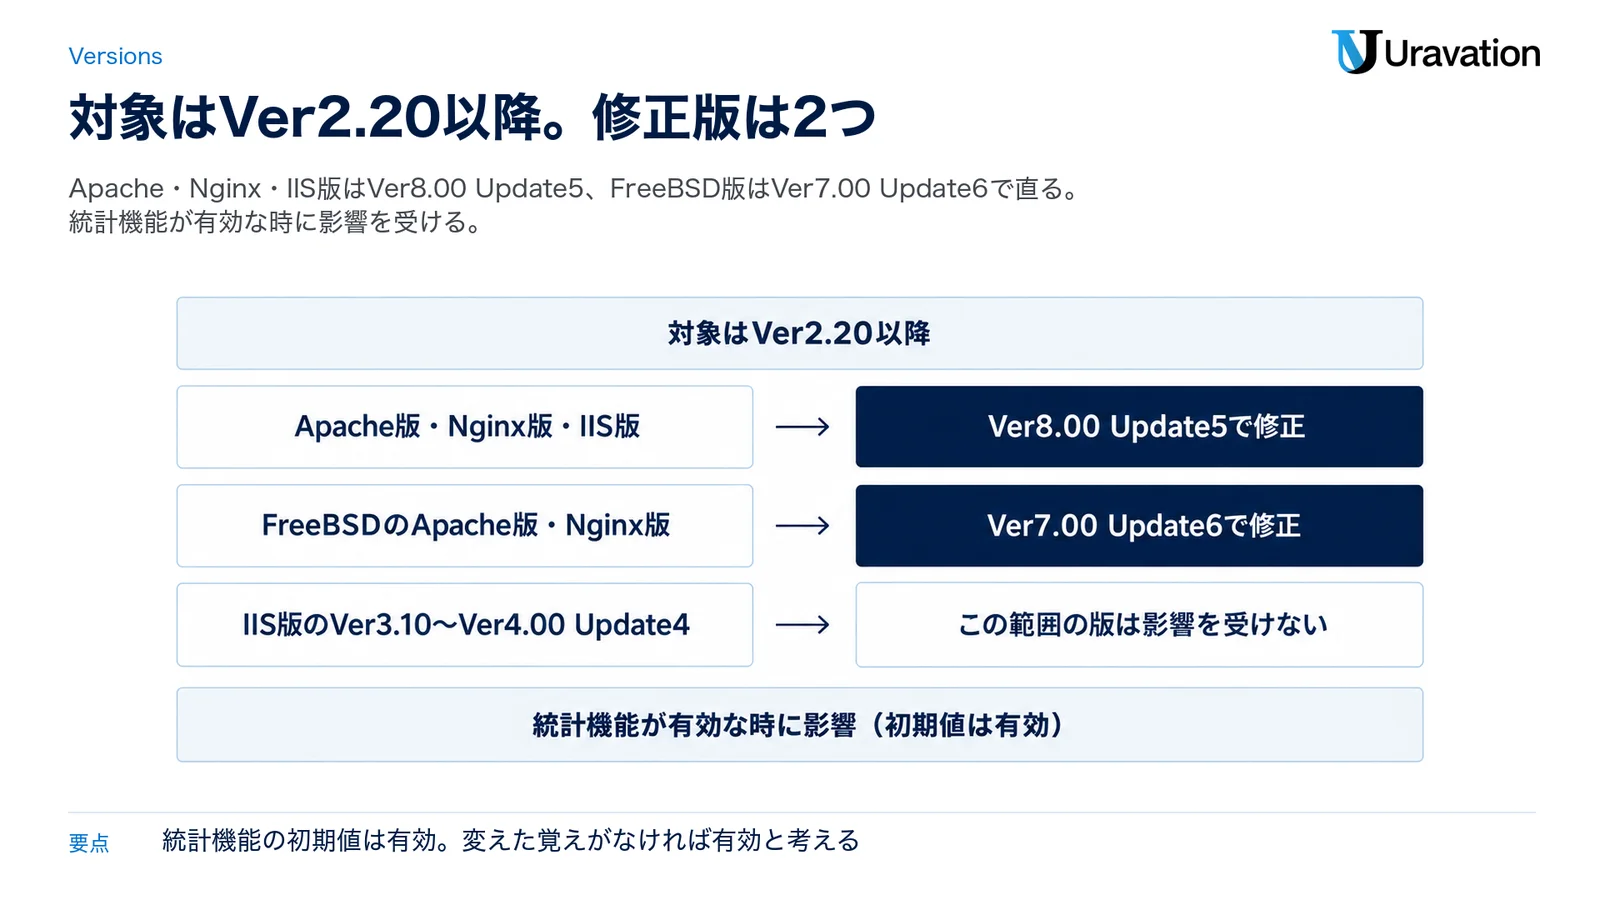
開発元の告知とJPCERT/CCの注意喚起によると、影響を受けるのは、SiteGuard Server EditionのVer2.20以降のうち、次の版です。どの版も、統計機能が有効な場合に影響を受け、統計機能の初期値は有効です。
| 種類 | 影響を受ける版 | 修正版 |
|---|---|---|
| Apache版・Nginx版・IIS版(FreeBSDを除く) | Ver2.20以降で、Ver8.00 Update5より前 | Ver8.00 Update5 |
| FreeBSDのApache版・Nginx版 | Ver2.20以降で、Ver7.00 Update6より前 | Ver7.00 Update6 |
| IIS版のVer3.10〜Ver4.00 Update4 | 影響を受けない(告知に明記) | — |
Ver2.20のリリースは2015年4月30日です(開発元のサポートバージョン情報)。IIS版の一部の版を除いて、そこから2026年9月29日の修正版の手前までの版が、統計機能が有効なら対象に入ります。サポートが終わった古い版を使い続けている場合も、開発元は統計処理のファイルを差し替えるパッチを用意しています。
迷いやすいのは、統計機能を使っているつもりがない場合です。統計機能の初期値は有効なので、設定を変えた覚えがなければ、有効のままと考えて進めるのが確実です。統計機能が有効かどうかの見方は、公開されている導入ガイドのページには見当たりません。開発元のサポート窓口か、サポートのダウンロードページにあるマニュアルで確かめてください。
SiteGuard Lite・WP Pluginなど、名前が似た製品の扱い
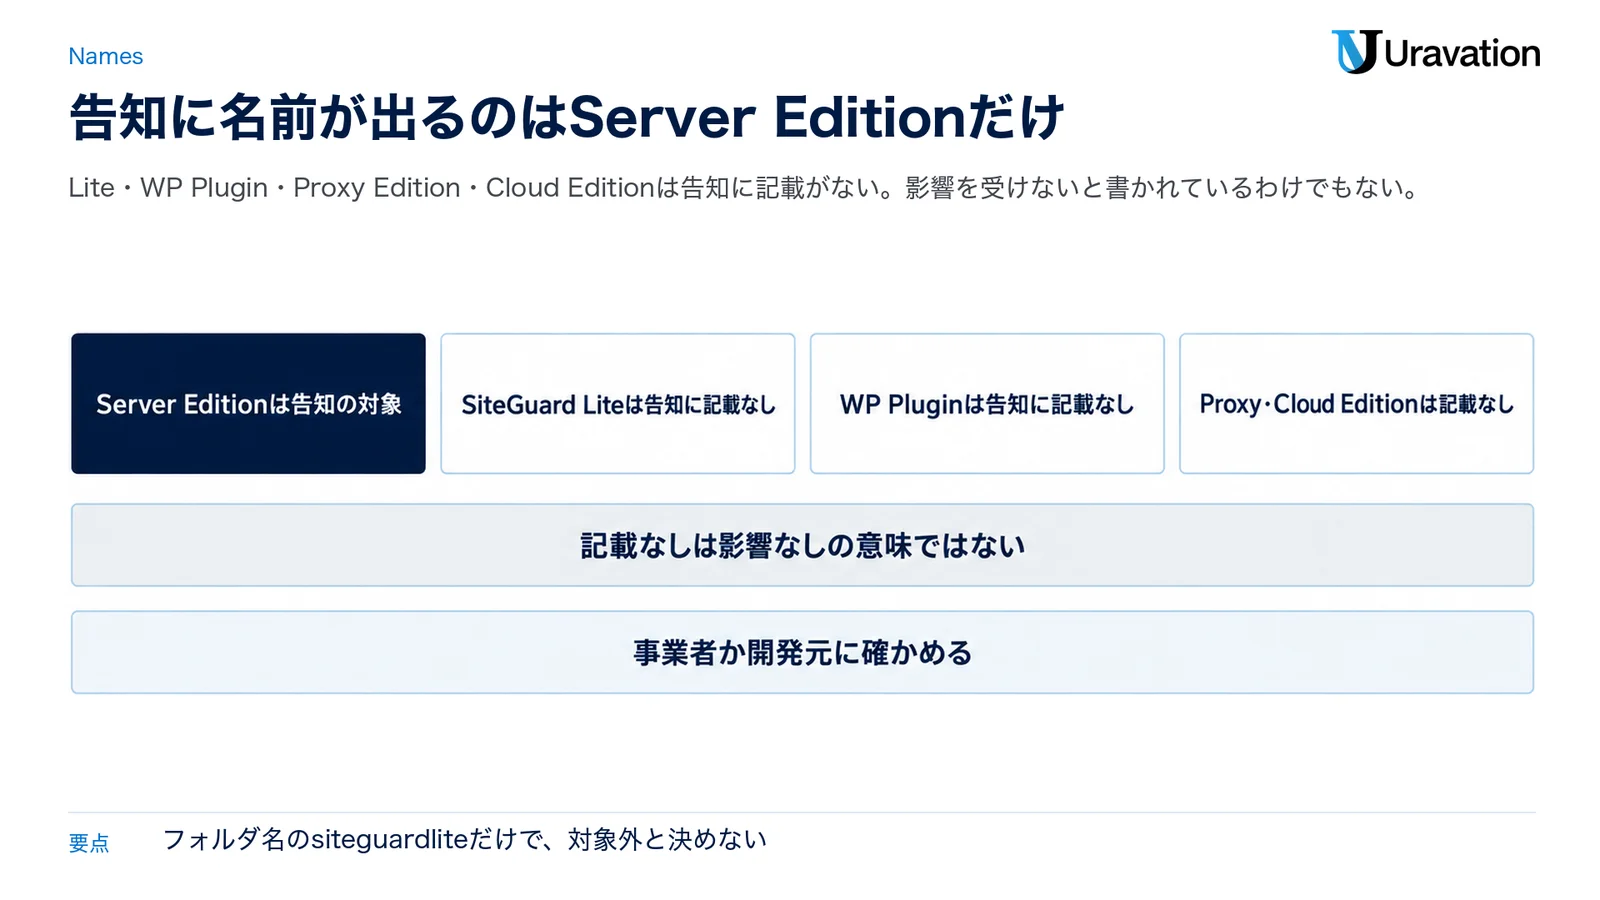
10月14日の開発元の告知、JPCERT/CCの注意喚起、JVN、CISAの一覧のどれを見ても、名前が出てくるのはSiteGuard Server Editionだけです。名前が似たほかの製品は、次のとおり「告知に記載なし」です。これは、影響を受けないと公式に書かれているという意味ではありません。公式の情報に名前が出てこない、という意味です。
| 製品・名前 | 告知での扱い | 確かめること |
|---|---|---|
| SiteGuard Server Edition | 対象(上の版で、統計機能が有効な場合) | この記事の「今日やること」の順に進める |
| SiteGuard Lite | 告知に記載なし | WP Pluginの公式ページでは、Webサーバーに導入されるWAFとして出てくる名前です。自分でサーバーに入れたものなら、製品名と版を控えて開発元のサポート窓口へ。レンタルサーバーの機能として使っているなら、事業者のお知らせを確かめる |
| SiteGuard WP Plugin | 告知に記載なし | WordPressに入れるセキュリティプラグインです。プラグイン自体の脆弱性情報は、公式ページの「脆弱性情報」の欄に載ります(10月22日時点の最新の掲載は2026年3月10日) |
| SiteGuard Proxy Edition・SiteGuard Cloud Edition | 告知に記載なし | 開発元のサポート窓口で確かめる |
もう1つ気をつけたいのが、フォルダやファイルの名前です。Server Editionの導入ガイドでは、Apache版(Linux・FreeBSD)のセットアップの置き場所が /opt/jp-secure/siteguardlite/、設定ファイルが siteguardlite.ini と書かれています。サーバーの中で「lite」の文字を見ても、それだけでServer Editionではないと決めないでください。
レンタルサーバーなどの事業者が、SiteGuardシリーズを使ったWAFをサービスとして提供している場合もあります(開発元のサービスパートナーの紹介)。自分でサーバーに入れたものでなければ、自分では版を上げられないことがあります。事業者のお知らせかサポートで、影響の有無と対応の状況を確かめてください。
今日やること
SiteGuard Server Editionを使っている場合は、次の順に進めます。順番で大事なのは、更新の前に「診断情報」を取っておくことです。開発元は「アップデートの前に必ず」診断情報をダウンロードして保管するよう求めています。更新やパッチの適用で、攻撃の痕跡が消えるおそれがあるためです。
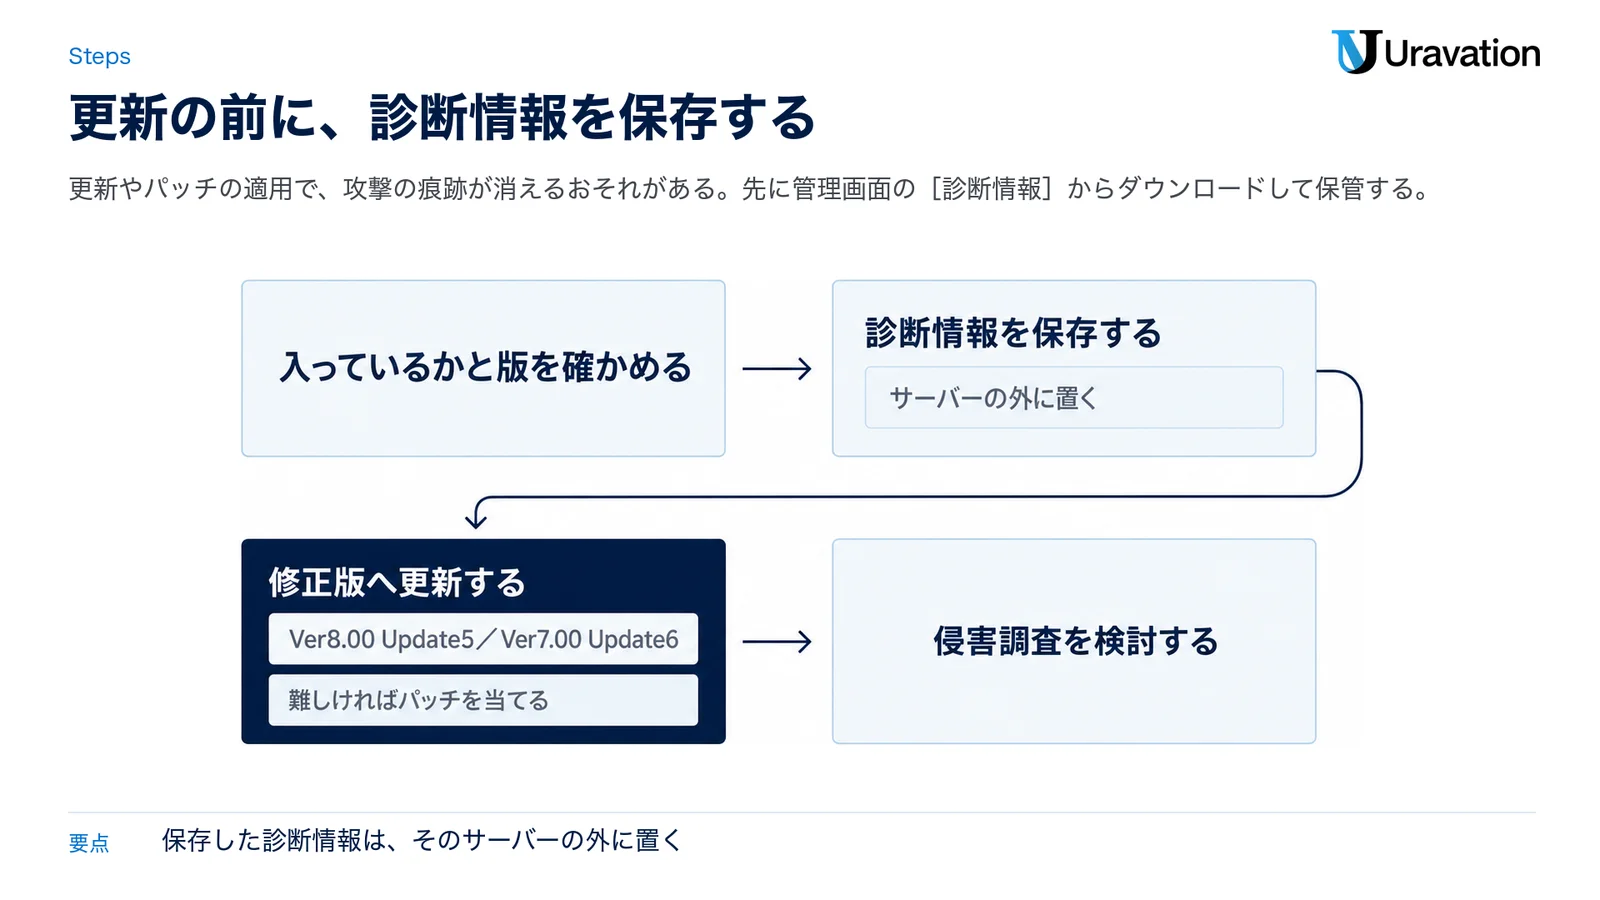
- 入っているかと版を確かめる:WebサーバーにSiteGuard Server Editionが入っているかと、その版を、下の表の方法で確かめます。表示された版の数字と、「Ver8.00 Update5」のような告知の書き方の対応が分からない時は、表示をそのままサポート窓口に伝えます。
- 9月29日の案内が届いていないかを確かめる:サポート契約のある利用者には、開発元が9月29日に脆弱性と対策を直接案内しています。社内の担当者や保守会社に、案内を受け取っているか、対応が済んでいるかを聞きます。
- 診断情報をダウンロードして保管する:ウェブ管理画面(初期設定では
https://サーバー名:9443/)にログインし、[診断情報]→[診断情報をダウンロード]で取得します。保存したファイルは、そのサーバーの外に置きます。 - 修正版へ更新する:Apache版・Nginx版・IIS版はVer8.00 Update5、FreeBSDのApache版・Nginx版はVer7.00 Update6へ上げます。最新のソフトウェアとマニュアルは、開発元のサポートのダウンロードページから入手します。ログインには、納品時の「契約内容確認書」にあるサポートIDとパスワードを使います。
- 更新が難しければパッチを当てる:開発元は、バージョンアップが難しい利用者向けに、統計処理の対象ファイルを差し替えるパッチを用意しています(サポートが終わった版を含む)。窓口は、契約内容確認書に書かれたサポート窓口か、購入した販売店です。
- 侵害調査を検討する:JPCERT/CCは、対策とあわせて侵害調査の実施を検討するよう呼びかけています。進め方は、この記事の「入られたかもしれない時」にまとめています。
| 環境 | 入っているかと版の確かめ方 | 修正版 |
|---|---|---|
| Linux(Apache版・Nginx版) | RPMで入れた環境では、rpm -qa | grep -i siteguard で、入っているパッケージの名前と版の数字が出ます。導入ガイドの例では、パッケージの名前は siteguard-server-edition-X.XX-X です。tar.gzのファイルから入れた環境は、入れた時の記録かサポート窓口で確かめます | Ver8.00 Update5 |
| FreeBSD(Apache版・Nginx版) | 導入ガイドでは、tar.gzのファイル(siteguard-server-edition-X.XX-X.bsd64.tar.gz)から入れる手順です。入れた時のファイル名の記録か、サポート窓口で版を確かめます | Ver7.00 Update6 |
| Windows(IIS版) | インストーラーで入れる製品です。コントロールパネルの「プログラムと機能」か、設定の「インストールされているアプリ」の一覧で名前と版を確かめ、版が表示されなければサポート窓口で確かめます | Ver8.00 Update5 |
マネージドライセンスで設定の作業を開発元に任せている場合も、更新の段取りはサポート窓口で確かめてください。
すぐに更新できない時
公式が示している手は、次の2つです。どちらも、作業の前に診断情報を保存してから進めます。
- パッチを当てる(開発元):統計処理の対象ファイルを差し替えるパッチです。バージョンアップが難しい利用者向けで、サポートが終わった版も含みます。
- 統計機能を無効にする(JPCERT/CCの回避策):JPCERT/CCは、統計機能を無効にすることで、この脆弱性の影響を回避できるとしています。無効にする手順などの詳細は、開発元が提供する最新の情報で確かめるよう書いています。10月14日の開発元の公開の告知には、無効にする手順は載っていません。
統計機能の無効化は、修正版への更新かパッチを当てるまでのつなぎとして扱い、いつ更新するかの日を決めておきます。CISAも、一時的な回避策から正式な修正へ移ることを勧めています。また、統計機能を無効にしたのが最近なら、それまでの間に入られていないかは、別に確かめる必要があります。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
入られたかもしれない時
この脆弱性を突かれると、rootやSYSTEMの権限でコマンドを実行されるおそれがあります。サーバーの上のほとんどの操作ができる権限なので、Webサイトのファイルだけでなく、設定ファイルやログも読まれたり書き換えられたりしうる、と考えて動きます。
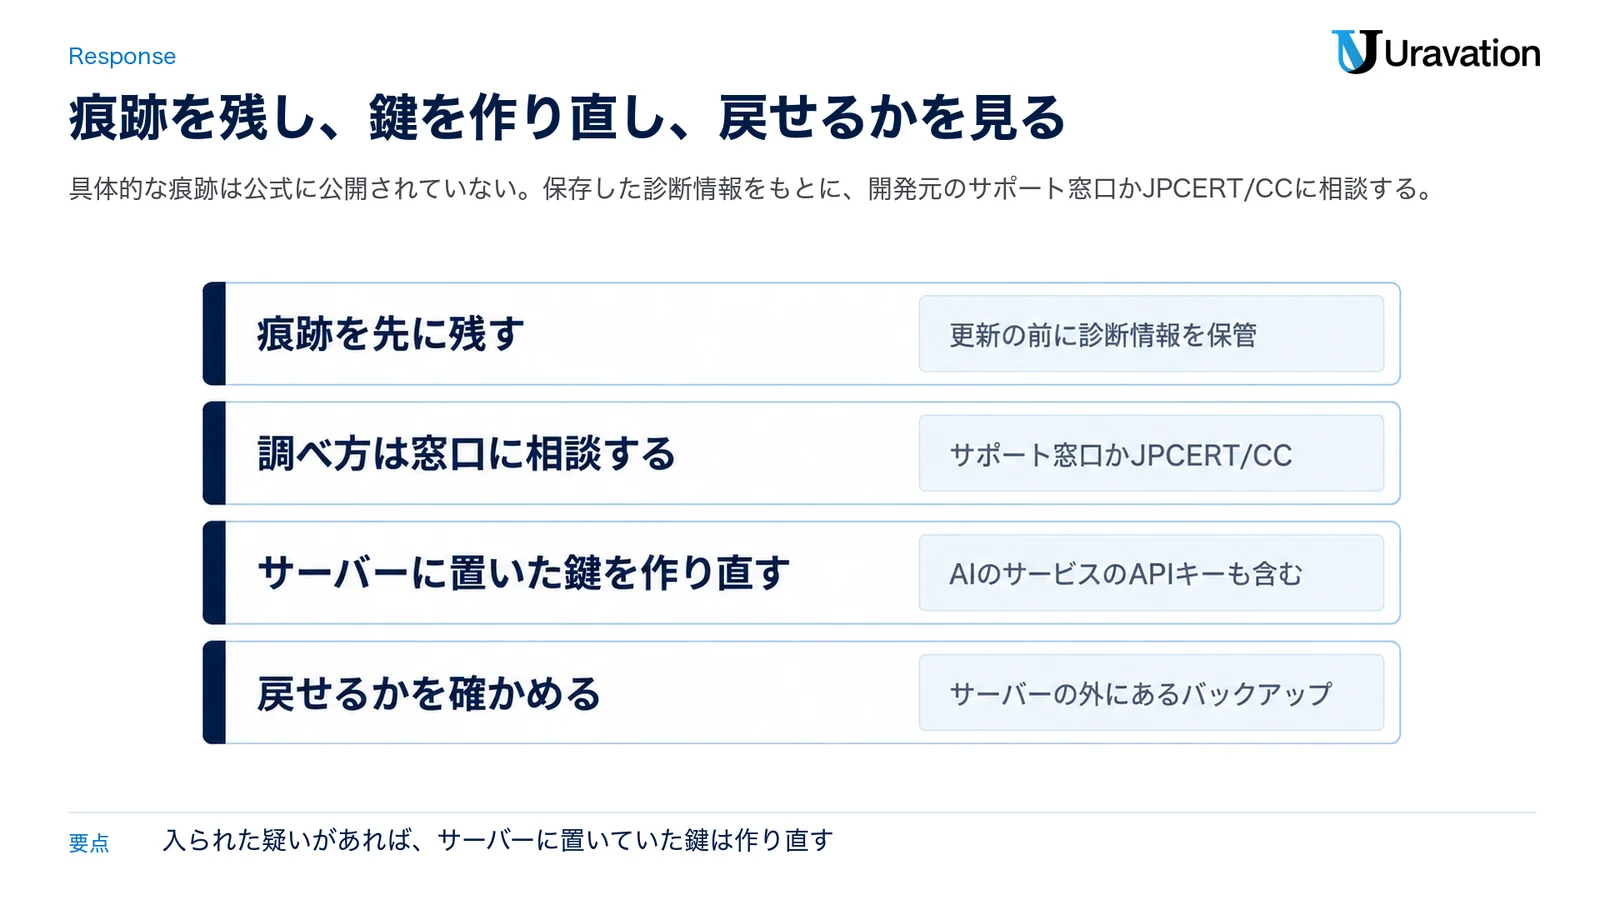
- 痕跡を先に残す:開発元とJPCERT/CCは、修正版への更新やパッチの適用で、侵害の痕跡が消える可能性があるとしています。診断情報は、更新の前に取って保管します。
- 何を見ればよいかは、窓口に相談する:どのログやファイルに、どのような痕跡が残るのかは、開発元・JPCERT/CC・JVN・CISAのいずれも公開していません(10月22日時点)。保存した診断情報をもとに、開発元のサポート窓口に調べ方を相談します。開発元は、不明な点の問い合わせ先として、サポート窓口とJPCERT/CCを挙げています。JPCERT/CCは、インシデント対応の相談も受け付けています。
- サーバーに置いていた鍵を作り直す:入られた疑いがあれば、データベースのパスワードや、外部のサービスのAPIキー(AIのサービスのキーを含む)など、そのサーバーに置いていた鍵を無効にして作り直します。JPCERT/CCは10月8日の注意喚起で、攻撃の手口として「他のシステムの侵害で窃取したAPIキーを使用する」を挙げ、「不要となった、または漏えいが疑われるAPIトークンは速やかに無効化できるようにする」よう求めています。
- 戻せるかを確かめる:サーバーの外に、入られた疑いのある時点より前のバックアップがあるかを確かめます。どこまで戻すか、作り直すかは、診断情報を調べた結果をもとに、開発元や専門の事業者と決めます。WordPressのサイトなら、PHPの緊急脆弱性の記事の「戻せるか:バックアップと復旧の準備」の節も使えます。
- やったことを記録する:診断情報を取った時刻とファイル名、当てた版、統計機能を無効にした時刻を記録しておきます。保守会社やお客さまへの説明と、次の緊急の日の手順書になります。
よくある質問
Q. SiteGuard WP Pluginを使っています。今回の脆弱性の対象ですか?
A. 10月14日の開発元の告知、JPCERT/CCの注意喚起、JVN、CISAの一覧に名前が出てくるのはSiteGuard Server Editionだけで、WP Pluginについての記載はありません。WP Plugin自体の脆弱性情報は、公式ページの「脆弱性情報」の欄に載ります(10月22日時点の最新の掲載は2026年3月10日)。WordPress本体とプラグインを最新に保つことは、今回の件とは別に続けてください。
Q. レンタルサーバーのWAFで「SiteGuard」の名前を見かけます。何をすればよいですか?
A. 自分でサーバーに入れたものでなければ、自分では版を上げられないことがあります。事業者のお知らせかサポートで、影響の有無と対応の状況を確かめてください。表示が「SiteGuard Lite」でも、今回の告知には記載が無いため、対象かどうかは事業者か開発元に確かめるのが確実です。
Q. 統計機能を無効にすれば、更新しなくてもよいですか?
A. JPCERT/CCは、統計機能を無効にすることで影響を回避できるとしています。ただ、開発元が勧めているのは修正版への更新で、更新が難しい利用者向けにはパッチを用意しています。無効化は、更新かパッチを当てるまでのつなぎとして扱ってください。
Q. SiteGuardを入れていれば、同じ週のPHPの緊急の脆弱性(php2shell)の更新は要りませんか?
A. 要ります。開発元は10月22日の告知で、影響を緩和するシグネチャのリリースを準備しているとしつつ、本件の影響範囲は幅広く「WAFによる完全な対策は困難」として、PHPの開発元の情報にもとづく対策を最優先にするよう求めています。PHPの対応はPHPの緊急脆弱性(php2shell)の記事にまとめています。
Q. 国内でも被害は出ていますか?
A. 開発元は悪用を確認したと書き、CISAも悪用が確認された脆弱性の一覧に加えました。ただ、どこで、どの組織が被害を受けたかは、開発元・JPCERT/CC・JVN・CISAのいずれにも書かれていません(10月22日時点)。JPCERT/CCは、この製品が国内で広く使われていることを確認しているとして、対策と侵害調査の実施の検討を呼びかけています。
Q. 管理画面をインターネットから開ける設定のままです。今回の件と関係はありますか?
A. 今回の告知は、管理画面の公開範囲には触れていません。ただ、開発元の導入ガイドは、ウェブ管理画面(初期設定ではポート9443)にアクセスできる接続元を登録するよう勧めていて、初期値は全ての接続元を許す設定です。JPCERT/CCも10月8日の注意喚起で、業務上必要のない管理機能がインターネットに公開されていれば、公開を止めるよう勧めています。更新とあわせて管理画面の接続元を絞っておくと、入口を減らせます。
まとめ:今日やる3つのこと
- SiteGuard Server Editionが入っているか、版がVer2.20以降で修正版(Ver8.00 Update5、FreeBSD版はVer7.00 Update6)より前か、統計機能が有効か(初期値は有効)を確かめる。
- 対象なら、ウェブ管理画面で診断情報をダウンロードしてサーバーの外に保管してから、修正版へ更新する。難しければパッチを当て、それまでは統計機能を無効にする。
- 侵害調査を検討し、疑いがあれば診断情報をもとに開発元のサポート窓口かJPCERT/CCに相談して、サーバーに置いていた鍵を作り直す。
次に同じような緊急の更新が出た日の動き方は、WordPressの脆弱性対応|緊急の更新が出た日に最初にやることに5段でまとめています。
AIの時代の攻撃も含めて、自社のシステムにどんな穴がありうるかを一通り点検したい方は、事例集と自社点検シートをまとめた「AIエージェント時代のサイバー攻撃 事例集と自社点検シート」も使ってください。
修正版が出た日の作業を、AIエージェントと回したい会社へ
今回のような緊急の更新の日に、公式の告知の読み取り・対象の洗い出し・手順の下書き・更新後の確認と記録をAIエージェントに任せ、本番の変更は担当者が承認して進める方法を、6時間の法人研修にまとめています。AIエージェントで回す脆弱性対応研修(法人向け)
参考・出典
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急) — EGセキュアソリューションズ(2026-10-14・参照日:2026-10-22)
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起(JPCERT-AT-2026-0032) — JPCERT/CC(2026-10-14・参照日:2026-10-22)
- JVN#88474777 SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性 — JVN(公開日:2026-10-14・参照日:2026-10-22)
- Known Exploited Vulnerabilities Catalog(CVE-2026-106931 の行) — CISA(カタログの版 2026.10.21・参照日:2026-10-22)
- Reducing the Significant Risk of Known Exploited Vulnerabilities — CISA(参照日:2026-10-22)
- BOD 26-04: Prioritizing Security Updates Based on Risk — CISA(参照日:2026-10-22)
- サポートバージョン情報・ダウンロード(サポート情報) — EGセキュアソリューションズ(参照日:2026-10-22)
- ホスト型WAF(SiteGuard Server Edition)・インストール~初期設定・レポート機能・ディレクティブによる設定 — EGセキュアソリューションズ(参照日:2026-10-22)
- サービスパートナー — EGセキュアソリューションズ(参照日:2026-10-22)
- php2shell(CVE-2026-109618およびCVE-2026-109619)とSiteGuardシリーズの対応について — EGセキュアソリューションズ(2026-10-22・参照日:2026-10-22)
- SiteGuard WP Plugin — EGセキュアソリューションズ(参照日:2026-10-22)
- 共通脆弱性評価システムCVSS v3概説 — IPA 独立行政法人 情報処理推進機構(参照日:2026-10-22)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030) — JPCERT/CC(2026-10-08公開・10-09更新・参照日:2026-10-22)
この記事の内容を社内展開する方へ: 部門別 AIエージェント活用マップ 50選(無料・PDF 32ページ+Excel) をダウンロードできます。