2026年9月30日時点で、OpenAI Private Intelligence は、OpenAI が2026年9月29日(米国時間)の DevDay 2026 で発表した、企業がデータの保護に確信を持って最先端の AI を使えるようにするための取り組みで、中身は 2 つです。1 つは「Zero Data Retention with Private Safety Processing(ZDR with PSP)」で、OpenAI の担当者に内容へのアクセスを与えずに自動の安全審査を行う、API の仕組みです。ZDR の承認を受けている組織は API コンソールから設定でき、審査の対象になったやり取りは二重に暗号化されて利用者自身のクラウドの保存先に置かれ、OpenAI は内容の写しを持たない設計です。もう 1 つの「Private Inference」は、この秋にプレビューが予定されています。
この記事の要点(2026年9月30日時点)
- Private Intelligence の中身は、ZDR with Private Safety Processing(ZDR の承認を受けた組織が API コンソールで設定)と、この秋にプレビュー予定の Private Inference の 2 つです
- ZDR with PSP では、審査の対象に選ばれたやり取りを二重に暗号化し、利用者の AWS・Azure・Google Cloud の保存先に書き込みます。OpenAI が持つのは運用上のメタデータと保存先の参照です
- 復号と審査は人のアクセスを無効にした実行環境の中で自動で行われ、平文で外に出るのは範囲の決まった安全の信号と運用上のメタデータだけと説明されています
- 利用者には、保存先の登録と検証、30日以上の保持、保存先と鍵のアクセスの維持、設定の不具合の修正、安全上の懸念の通知への対応という 5 つの責任があります
- 資料は API プラットフォームについてのものです。ChatGPT のプランで使えるか、料金、日本のデータ所在地での扱いは、2026年9月30日時点で確認できていません
対象読者:OpenAI の API を使う業務システムを管理する情報システム部門、機密情報や個人情報の扱いを決める法務・リスク管理の担当者、API で社内の仕組みを作る開発の責任者。読み終えたらできること:ZDR with PSP で「どこに・何が・どれだけの期間残るか」「誰が何を見られるか」を社内で説明し、使う前に確かめる項目を書き出せます。
最終更新:2026年9月30日。この記事は、OpenAI の「DevDay 2026 Recap」(2026年9月29日)、開発者向けドキュメントの「ZDR with Private Safety Processing」「Data controls in the OpenAI platform」「Agents API」、技術白書「Private Safety Processing Overview」を読み、書かれている内容を整理したものです。後半の「確認項目」と指示文の雛形は当社の見方で、法的な評価は含みません。
OpenAI Private Intelligenceとは|2つの中身と発表の経緯
DevDay 2026 Recap は、OpenAI Private Intelligence を「企業が、データが守られているという確信をより強く持って最先端の AI を使えるようにするもの」と説明し、次の 2 つの中身を挙げています。
| 中身 | Recap の説明 | 2026年9月30日時点の状況 |
|---|---|---|
| Zero Data Retention with Private Safety Processing | OpenAI の担当者に内容へのアクセスを与えずに、自動の安全審査を可能にする | 開発者向けの手引きと技術白書が公開されている。ZDR の承認を受けた組織は API コンソールから設定できる |
| Private Inference | 機密コンピューティングと、厳格で検証可能な統制を組み合わせる | この秋にプレビュー予定 |
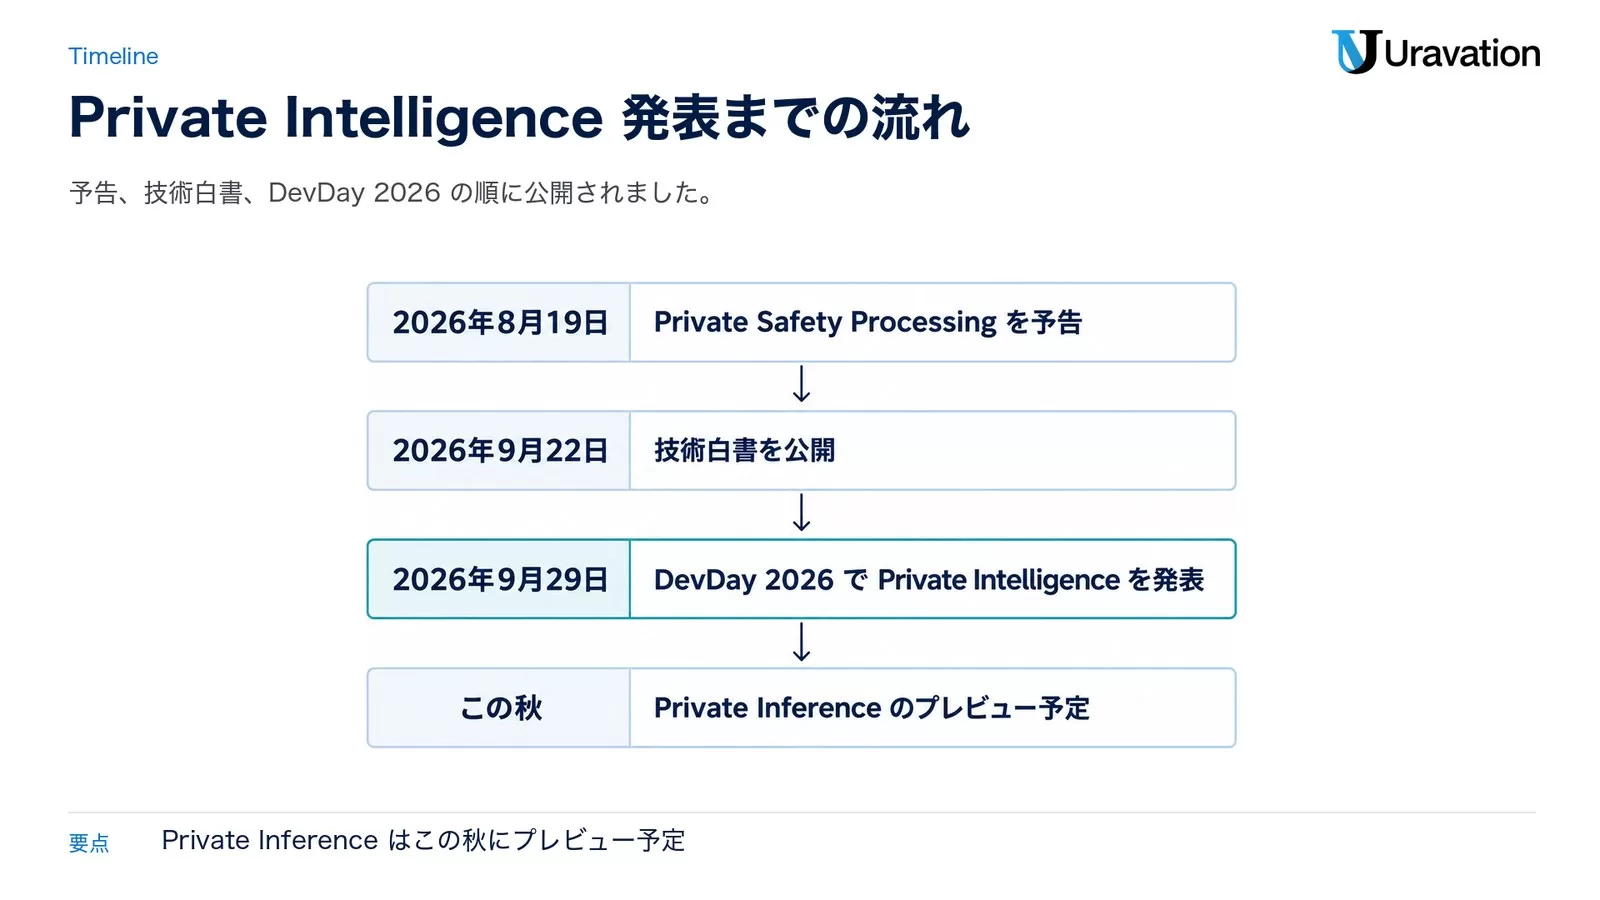
発表までの流れも押さえておきます。OpenAI は2026年8月19日(米国時間)に「Offering Zero Data Retention for frontier models」を公開しました。公式 RSS の要約によると、対象の API 顧客に ZDR を提供し続けることを改めて示し、Private Safety Processing を予告した記事です。その後、表紙に2026年9月22日の日付がある技術白書を公開し、2026年9月29日の DevDay 2026 で Private Intelligence を発表しました。残る Private Inference のプレビュー予定は、この秋とされています。Recap からは、Private Intelligence について問い合わせるフォームにリンクが張られています。
Private Inference について Recap に書かれているのは、上の表の 1 文だけです。技術白書にも Private Inference という項目があり、対象となる安全審査の推論の処理に、運用者のアクセスからの保護と証明(アテステーション)を広げる任意の保護だと説明されています(境界は後半の「例外と境界」で触れます)。Recap のプレビューがどこまでを対象にするか、対象の契約、料金、申し込みの方法は、2026年9月30日時点で公式に確認できていません。ここから先は、手引きで設定の手順が公開されている ZDR with PSP について整理します。
ZDRとは|データ保持の選択肢との違い
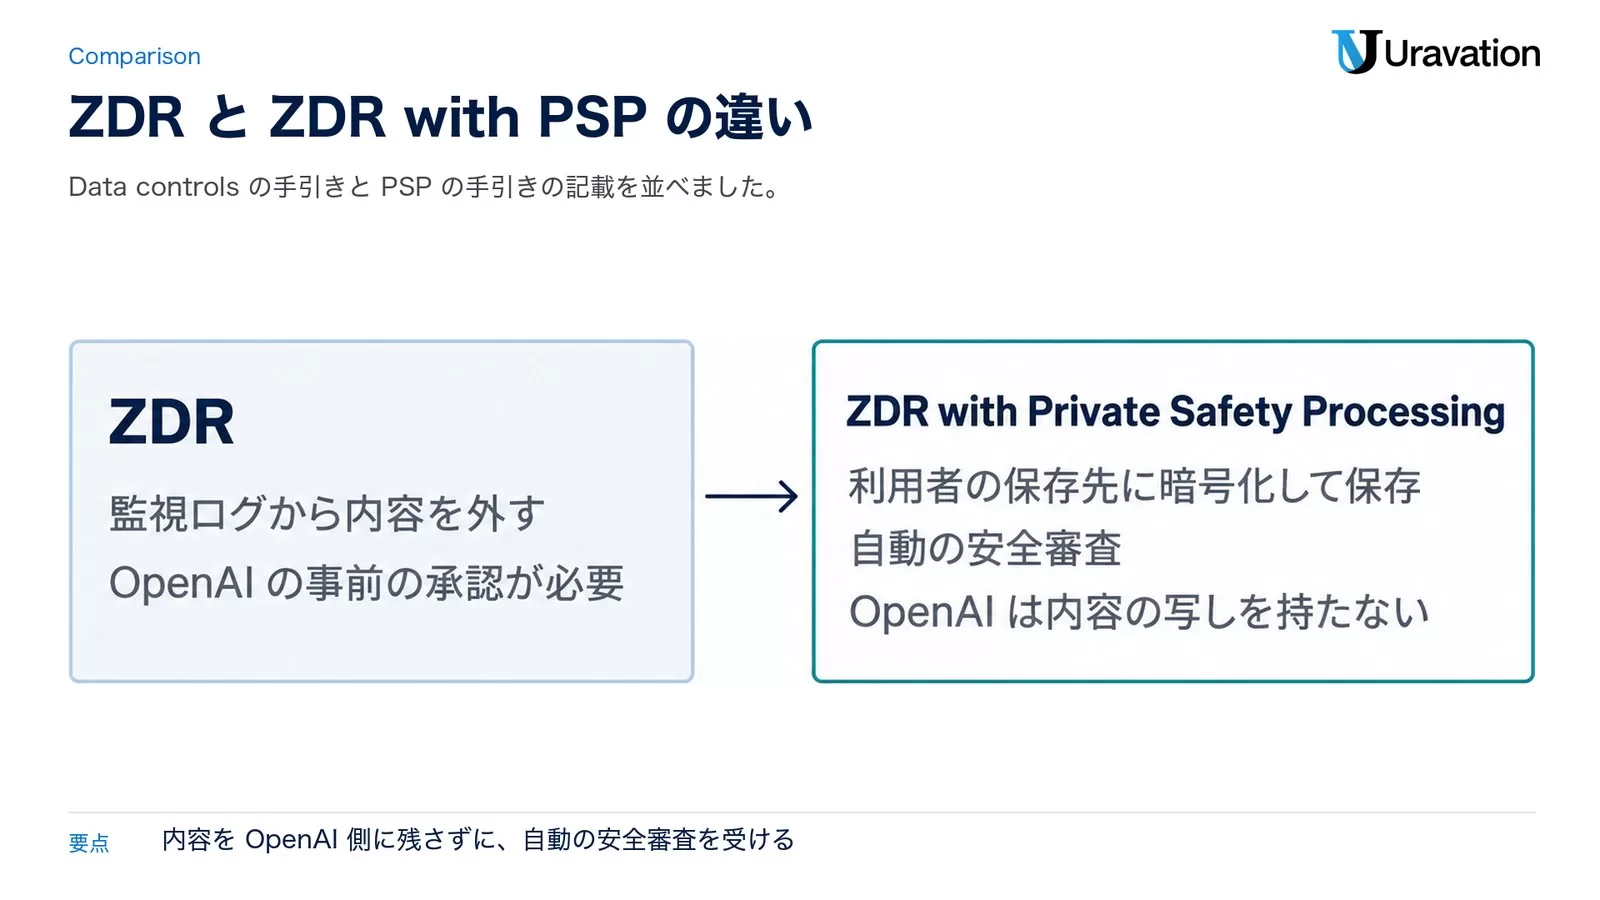
ZDR(Zero Data Retention)は、OpenAI の API の「不正利用の監視ログ」に、プロンプトや応答などの内容を残さないようにする設定です。開発者向けの手引き「Data controls in the OpenAI platform」によると、標準では不正利用の監視ログがすべての API の利用で作られ、最大 30 日保持されます(法律で求められる場合などを除く)。ZDR と Modified Abuse Monitoring(MAM)はこのログから内容を外す設定で、OpenAI の事前の承認と、追加の要件の受け入れが必要です。
| 設定 | 内容(Data controls の手引きの記載) | 前提 |
|---|---|---|
| 標準 | 不正利用の監視ログを最大 30 日保持する。ログにはプロンプトや応答などの内容と、分類器の出力のような内容から作られたメタデータが含まれ得る | 既定 |
| Modified Abuse Monitoring(MAM) | 監視ログから内容を外す(まれに画像とファイルの入力を除く)。プラットフォームの機能はすべて使える | OpenAI の事前の承認が必要 |
| Zero Data Retention(ZDR) | MAM と同じく監視ログから内容を外す。加えて /v1/responses と /v1/chat/completions の store は常に false として扱われる | OpenAI の事前の承認が必要 |
| ZDR with Private Safety Processing | ZDR の保護を保ったまま、OpenAI が自動の安全監視を行える。利用者が管理する保存先と、追加の技術・運用の要件が必要 | ZDR の承認を受けた組織が API コンソールで設定 |
| Private Retention with PSP(旧称 Eyes Off) | 特定のモデルを ZDR・MAM の対象から外す場合に、内容を OpenAI が管理する基盤の暗号化した監視ログに残す。適用される法律で求められる場合を除き、人による確認から外す | OpenAI が対象の顧客に書面で事前に通知 |
| Safety Retention | 重大なリスクの調査や防止に合理的に必要な場合に、特定のモデルを ZDR・MAM の対象から外す。分類器が違反の可能性を検出した内容を保持し、人が確認することがある | OpenAI が対象の顧客に書面で事前に通知 |
ZDR with PSP は、ZDR の保護を保ったまま、OpenAI が自動の安全審査を行えるようにする方式です。審査の対象になったやり取りを、利用者の保存先に暗号化して保存します。手引きは、ZDR with PSP でもエンドポイントと機能の制限はそのまま適用されると書いています。
なぜ内容を残す必要があるのかについて、技術白書は、単独では問題に見える依頼が承認された業務の一部のこともあれば、ふつうの依頼の連続が有害なパターンを示すこともあり、関連するやり取りを見返すと安全の判断が正確になる、と説明しています。ZDR with PSP は、その見返しを OpenAI 側に内容を残さない形で行うための方式です。なお、Data controls の手引きは、2023年3月1日以降、API に送られたデータは、利用者が明示的に共有を選ばない限り OpenAI のモデルの学習や改善に使われないと書いています。これは API の扱いで、ChatGPT のプランの扱いとは別の話です。
Private Safety Processingの仕組み|3つの原則と2つの流れ
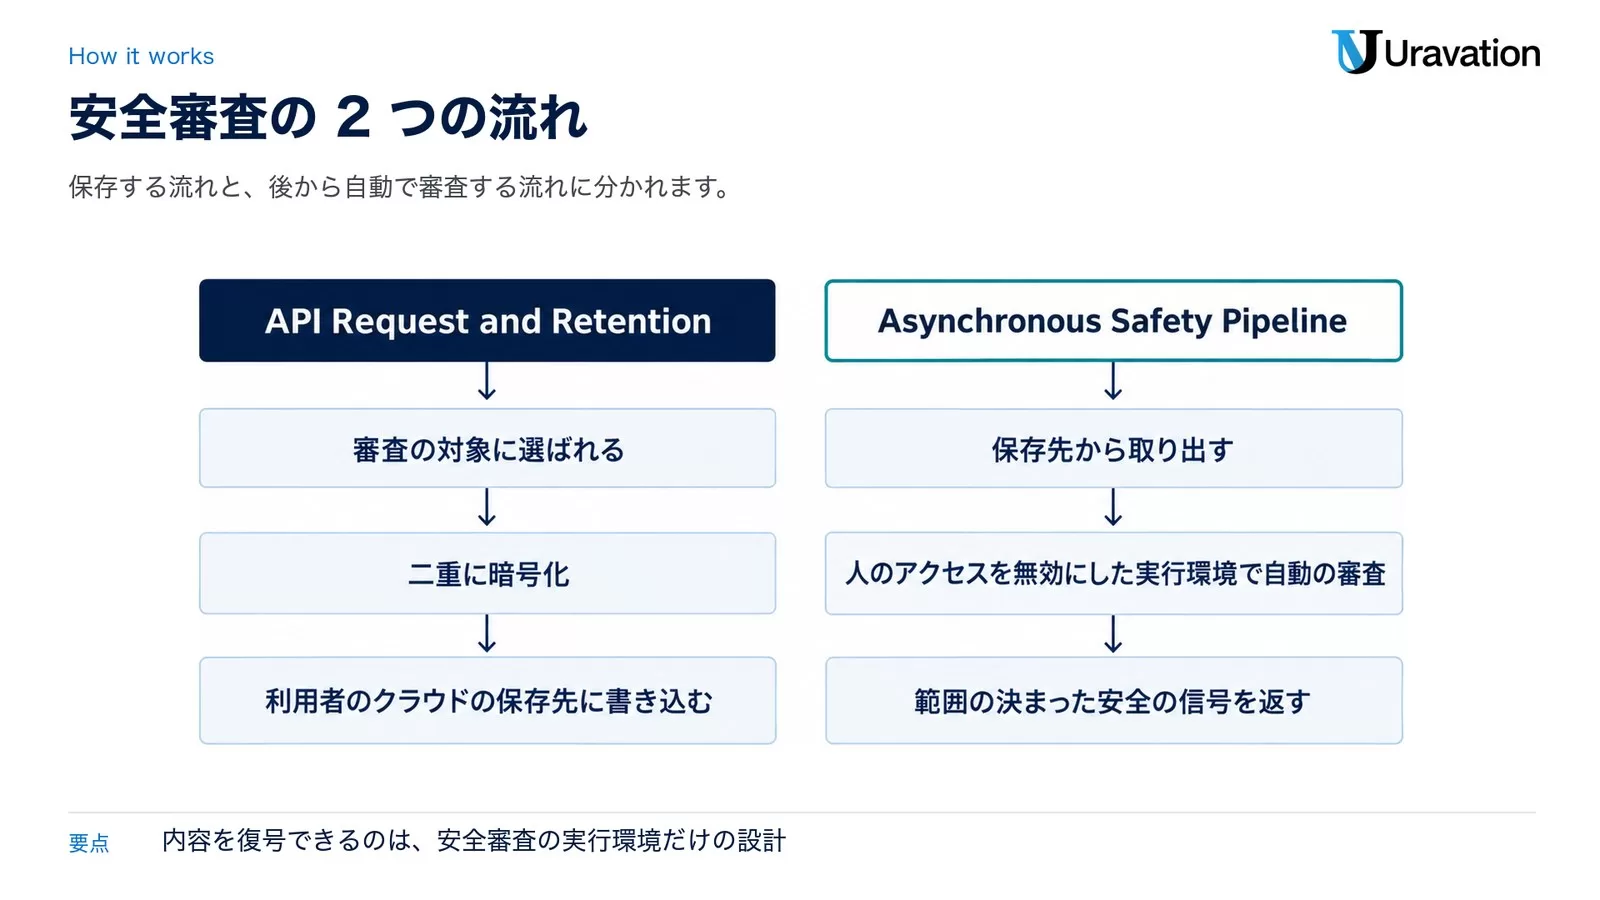
ZDR with PSP の手引きは、仕組みを 3 つの原則と 2 つの流れで説明しています。先に 2 つの流れを図にしました。
| 原則 | 手引きの説明 |
|---|---|
| 利用者が内容を管理する | 内容は利用者が管理する保存先に置かれる。保護された安全の記録を取り出して復号するのに必要な権限と、利用者が管理する EKM の許可は、利用者が管理する |
| 人による確認をしない | 安全審査が、OpenAI の担当者が保護された内容を読む新しい手段になってはならない。暗号化された内容は、承認された、ハードウェアの証明(アテステーション)を受けた、人のアクセスを無効にした安全審査の実行環境で復号される。平文で外に出るのは、範囲の決まった安全の信号と運用上のメタデータだけ |
| 内容の保持は安全のためだけ | 保存先の内容は、承認された安全の目的にだけ使われる。モデルの学習に使ったり、OpenAI 社内のほかのグループやパートナーに提供したりはできない |
1 つ目の流れ「API Request and Retention」は、API のやり取りを保護して保存する流れです。
- 審査の対象に選ばれる:やり取り(プロンプトとモデルの応答)が、安全の分類器の判定か、承認された抽出(サンプリング)の方針で選ばれます。手引きは、対象に選ばれても規約違反が確定するわけではないと明記しています
- 二重に暗号化:選ばれた記録を暗号化します。暗号化と保存は非同期で行われ、推論の処理を止めません
- 利用者のクラウドの保存先に書き込む:利用者の地域のクラウドの保存先に書き込みます。OpenAI が持つのは、運用上のメタデータと保存先の参照を載せた索引で、内容の写しではありません
2 つ目の流れ「Asynchronous Safety Pipeline」は、保存した記録を後から自動で審査する流れです。
- 保存先から取り出す:暗号化された記録を利用者の保存先から取り出し、復号できるかを確かめます
- 人のアクセスを無効にした実行環境で自動の審査:内容を復号できるのは、ハードウェアの証明を受けた「Safety Review Runtime」だけになるよう設計されています。承認された審査用の指示文と出力の形式を使って審査します
- 範囲の決まった安全の信号を返す:平文で外に出るのは、あらかじめ決められた範囲の安全の信号と、承認された運用上のメタデータだけです。詳しい結果は実行環境を出る前に暗号化され、元の記録と同じ期限で利用者の保存先に保存されます
技術白書は、もう少し細かく書いています。分類器が見ているのは、危険度の高いサイバーセキュリティや生物学の研究に関わる依頼などで、API キーの漏えいや蒸留攻撃(distillation attack)も対象です。抽出については、サイバーセキュリティのように良い用途にも悪い用途にも使える分野で検出の精度を上げるため、最大でトラフィックの 100% を非同期の審査のために抽出できるとし、正確な上限は提供の形によって異なり、かなり低いこともあると書いています。暗号化・保存の許可・地域の確認のどれかが失敗した場合は書き込みを止め、OpenAI の側に内容を保存する代わりの経路はありません。審査用の指示文を変える時は別の承認者の承認が必要です。承認された版のハッシュは改ざんを検出できる透明性ログに記録され、実行環境は使う前にそのハッシュがログにあるかを確かめます。
暗号化と鍵|平文で外に出るもの・出ないもの
保存される記録は 2 層で暗号化されます。内側は OpenAI が管理する鍵による HPKE(ハイブリッド公開鍵暗号)で、復号できるのを承認された安全審査の実行環境に限ります。外側は、利用者が自分の鍵管理サービスで管理する EKM(Enterprise Key Management)の暗号化です。
手引きによると、EKM を有効にしている場合、OpenAI の内側の復号鍵だけでは保存された記録を復号できず、利用者の鍵の許可も必要です。許可を取り消すと保存された記録は復号できなくなりますが、記録の削除や、すでに終わった処理の取り消しにはなりません。手引きは EKM を有効にするよう推奨しています。一方、技術白書の用語集は ZDR with PSP を「利用者が管理する EKM と、地域ごとの利用者が管理するクラウドの保存先を必要とする構成」と定義しています。自社の契約で EKM が必須かどうかは、OpenAI に確かめるのが確実です。
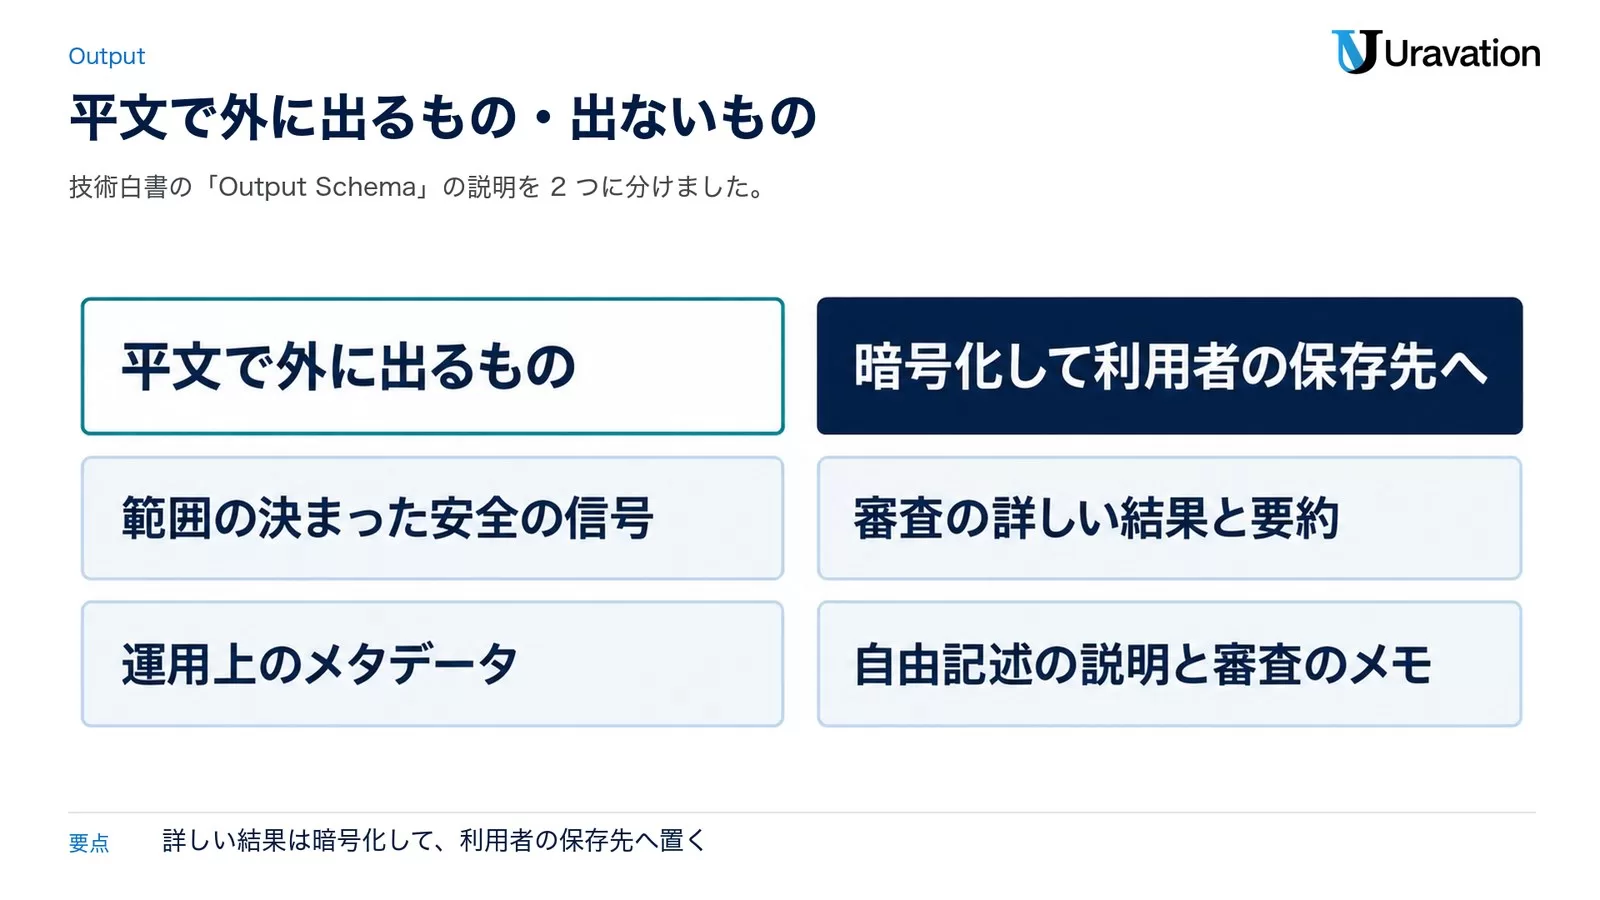
審査のあとに実行環境の外に出るものは、技術白書の「Output Schema」で 3 種類に分けられています。
| 種類 | 扱い(技術白書) |
|---|---|
| 平文の信号 | 範囲の決まった、離散的で形の固定された項目だけ。自由記述の文字列、やり取りの抜粋、モデルの説明、範囲の決まらない値は、実行環境の規則で拒否される |
| 審査の詳しい結果と要約 | 元の内容と同じ方式で暗号化し、同じ保存期限(TTL)で利用者の保存先に置く。OpenAI の基盤には残さない |
| 標準的なリクエストのメタデータ | リクエスト ID、タイムスタンプ、最初のトークンまでの時間など、内容を含まず明示的に承認された運用上の項目 |
白書の例では、平文で返るのは「allow(許可)か block(遮断)か」の判定と、「bio」「cyber」「distillation」のような分類の信号で、審査のメモ(reviewer_notes)は暗号化されたまま残ります。つまり、審査の詳しい結果と要約、自由記述の説明と審査のメモは、暗号化して利用者の保存先へ置かれ、今後の審査や調査に使われます。期間については、OpenAI が内容を復号できるのは 30 日までで、利用者の保存先から記録が消えたかどうかに関係なく終わります。OpenAI 側の索引の項目も 30 日後に削除されます。
利用者側が用意するもの・責任
ZDR with PSP は、設定すれば終わりではありません。手引きは、利用者の継続的な責任として 5 つを挙げています。
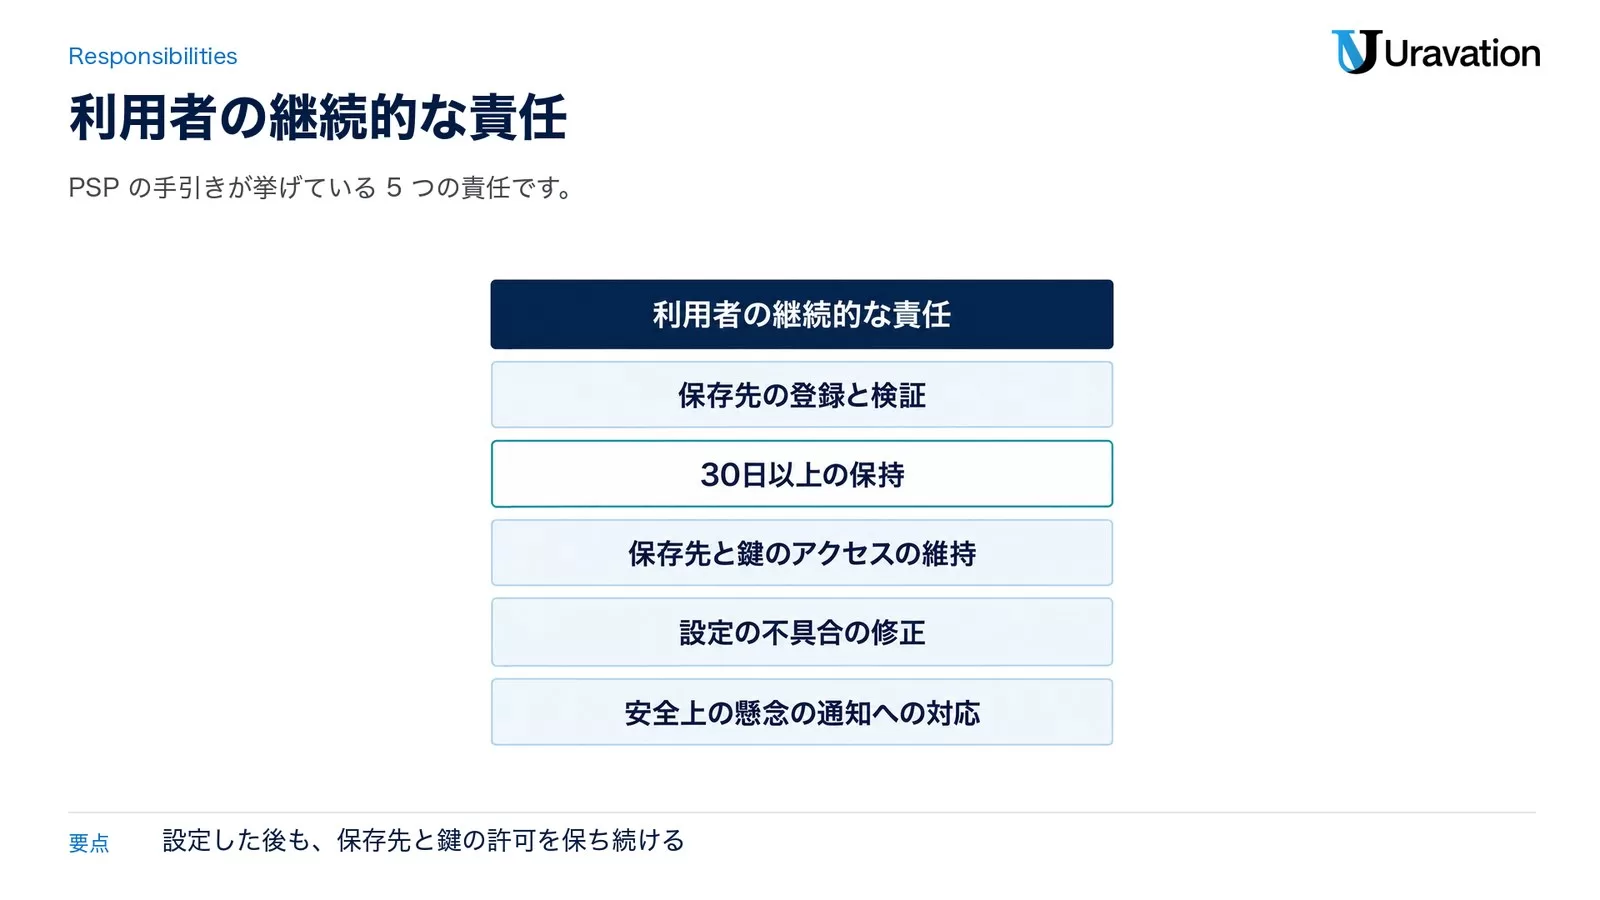
| 責任 | 利用者がすること(手引きの記載) |
|---|---|
| 保存先の登録と検証 | PSP を有効にするプロジェクトとデータ所在地ごとに、保存先を OpenAI の管理用 API で登録・検証し、公開された手順どおりにアクセスを設定する |
| 30日以上の保持 | 暗号化された記録を少なくとも 30 日保持する。それより早く消すライフサイクル規則を置かない |
| 保存先と鍵のアクセスの維持 | 地域の保存先、サービスの権限、利用者が管理する鍵の許可を正しく保つ |
| 設定の不具合の修正 | OpenAI から通知を受けたら、保存先の設定の問題を直す |
| 安全上の懸念の通知への対応 | OpenAI と協力して、懸念を調べて対処する |
設定の前に用意するものも、手引きに具体的に書かれています。
| 用意するもの | 手引きの記載 |
|---|---|
| 保存先 | 自社の AWS S3 バケット、Azure Blob コンテナ、Google Cloud Storage バケットのいずれかを OpenAI のプロジェクトにつなぐ。専用の保存先を作り、誰でも読める設定を無効にする(AWS は Block all Public Access、Azure は匿名の Blob アクセスを無効、Google Cloud は公開アクセスの防止をオン) |
| 地域 | プロジェクトのデータ所在地に合う地域を選ぶ。AWS でデータ所在地を使わない場合の推奨は us-west-1。Azure は承認された米国か EU の地域 |
| 保持の規則 | 記録を 30 日後に消すライフサイクル規則を設定し、ほかの規則で先に消えないようにする |
| 権限 | クラウドで保存先を作り、アクセスを委任できる権限。登録と検証は組織の管理者が行い、管理用 API では組織の Admin API キーを使う(プロジェクトの推論用のキーでは動かない) |
| 設定の単位 | プロジェクトごと。有効にすると、そのプロジェクトのすべての API 通信に PSP の方針が適用される。PSP なしの ZDR で使いたいモデルは、別のプロジェクトに分ける |
設定は API コンソールの「Organization settings > Data controls > Data retention」にある「Connect storage」から行い、「Storage validated」と、プロジェクトの方針が「Zero Data Retention with Private Safety Processing」になったことを確かめます。手引きは、「Validated」は検証が成功したという記録で、保存先がずっと正常であることを示すものではないと書き、保存先の登録、クラウドのアクセスログ、Compliance API のイベント(別に有効にしている場合)を分けて見るよう求めています。
Compliance API を使える管理者は、記録が作られた時(RETENTION_CREATED)と、審査のために読まれた時(CONTENT_ACCESSED)のイベントを見られます。理由は CYBER・BIO・SAMPLED・SUSPECTED_ABUSE のような大まかな区分で、やり取りの中身や詳しい判断の理由は含みません。技術白書によると、Compliance API は申請して許可を受ける必要があります。
プロジェクトの最後の保存先の接続を外すと、そのプロジェクトの保持の方針は組織の既定に自動で戻り、ZDR with PSP を必要とするモデルは使えなくなることがあります。接続を外しても、クラウドの保存先や中身は消えないので、既存の記録の保持の要件は引き続き守ります。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修4,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
OpenAIの担当者が内容に触れる場面|例外と境界
Recap の「OpenAI の担当者に内容へのアクセスを与えずに」は、自動の安全審査の経路についての説明です。資料を読むと、例外と境界も書かれています。「OpenAI は何も見ない」と受け取られないよう、社内で説明する時はこの 5 点も一緒に伝えます。
- CSAM の疑いがある画像:技術白書は、法律で報告が求められているため、児童性的虐待コンテンツ(CSAM)の疑いがある画像は、ZDR の構成でも手動の確認と報告のために保持され続けると書いています。Data controls の手引きも、画像とファイルの入力は送信時に検査され、疑いが検出された画像は ZDR・MAM・Private Retention with PSP でも手動の確認のために保持されるとしています
- 利用者と協力する調査:自動の審査で詳しく調べるべき懸念が見つかると、OpenAI は利用者に通知を送ることがあります。白書は、この通知は執行の決定ではなく、双方で懸念を解決する協力の始まりだと説明しています。利用者が調査のために文脈や内容を自分から提供した場合、OpenAI の担当者はその情報を、許可された安全の信号とあわせて確認することがあります。この協力によって、OpenAI の従業員が元の暗号化された記録や詳しい審査結果にアクセスできるようにはならない、とも書かれています
- 政府からの要請:白書は、政府からのデータの要請には OpenAI の方針に従って対応するとしたうえで、PSP では OpenAI の担当者が内容にアクセスできるのは暗号文としてだけだと書いています
- 繰り返しの審査:白書によると、同じ内容を繰り返し審査した時に外に出る情報の合計には、現時点で上限がありません。いつ審査のために内容が読まれたかは Compliance API のイベントとクラウドのアクセスログで確かめられ、累積の開示を制限する保護は今後加える予定とされています
- 推論の経路:白書は、標準の PSP の実行環境は人のアクセスから守られている一方で、保存をしない推論の経路は、推論全体に及ぶ Zero Operator Access(運用者が保護された内容にアクセスできないこと)を保証するものではない、と境界を書いています。続けて、Private Inference はこの保護と証明を、対象となる安全審査の推論の処理に広げる任意の保護で、最初の API リクエスト(元の ZDR の保護のまま)や OpenAI のすべてのシステムを自動的に覆うものではない、としています。今後の予定として、必要な技術・容量・製品上の約束がそろった時に、機密コンピューティングの保護を、非同期の安全審査の流れのうち平文を扱う残りの部分へ広げる見込みだとも書かれています
まとめると、書かれているのは「人のアクセスを無効にした実行環境で自動の審査をする」「平文で外に出るのは範囲の決まった安全の信号と運用上のメタデータだけ」という設計です。すべての場面で人が内容に触れないという約束ではありません。
使える範囲と未確認の点|APIの話かChatGPTの話か
ここまでの資料は、どれも OpenAI の API プラットフォームについてのものです。ChatGPT のプランの話と混ぜないよう、書かれていることと、確認できていないことを分けます。
| 項目 | 2026年9月30日時点で読めた記載 |
|---|---|
| 設定する場所 | API コンソールの組織とプロジェクトのデータ保持の設定 |
| 使える組織 | ZDR の承認を受けている組織は、API コンソールから直接設定できる。承認を受けていない組織は、ZDR の資格と承認の要件を確かめる。ZDR と MAM の問い合わせ先は OpenAI の営業チーム |
| 対象の通信 | 技術白書が扱うのは OpenAI 直の通信だけで、Amazon Bedrock などの第三者の提供経路は白書の対象外 |
| エンドポイント | ZDR の制限がそのまま適用される。手引きの表で ZDR の対象は /v1/responses、/v1/chat/completions、埋め込み、音声、画像の生成と編集など。/v1/agents、/v1/assistants、/v1/files、/v1/vector_stores、/v1/batches などは対象外 |
| Agents API | 現時点で ZDR に対応していない。自前のサンドボックスを選んでも ZDR の対象にはならない(Agents API の手引き) |
| ChatGPT のプラン | ChatGPT Business・Enterprise などのワークスペースで同じ仕組みを使えるかは、読んだ資料に記載がなく、確認できていない |
| 料金 | PSP の料金は確認できていない。なお、データ所在地のエンドポイントは、2026年3月5日以降に公開された対象のモデルで料金が 10% 上乗せされる |
| 日本のデータ所在地 | 日本(jp.api.openai.com)は保存の地域で、推論の処理を日本で行う対象ではない。米国以外の地域を使うには、MAM か ZDR の承認と、Modified Retention の追加の契約が必要。日本を選んだプロジェクトで ZDR with PSP を使えるかは、手引きに明記がない |
| Private Inference | この秋にプレビュー予定(Recap)。技術白書の付録は「該当する資格と容量の要件を満たす顧客だけの任意のもの」としている。プレビューの対象、料金、申し込みの方法は確認できていない |
DevDay では、Computer use に対応した Agents API も同じ日に発表されました。表のとおり、Agents API は現時点で ZDR に対応していません。ZDR with PSP は ZDR の保護を保つための方式なので、Agents API で組む処理は ZDR の保護を前提にできないと考えておくのが安全です(当社の見方)。機密の情報を扱う処理をどの API で組むかは、この点を先に確かめておく必要があります。
ChatGPT の Business・Enterprise のデータの扱いは、ChatGPT 側の資料で決まっていて、この記事では扱いません。ChatGPT の法人プランの違いは ChatGPT企業導入|Business/Enterprise比較 にまとめています。また、Azure OpenAI など、ほかの会社のクラウドを通じて OpenAI のモデルを使っている場合は、白書の対象(OpenAI 直の通信)に入らないと当社は読んでいます。その場合は提供元の資料で扱いを確かめてください。Azure 経由の費用の考え方は Azure OpenAI料金と法人の見積もり方 で整理しています。
社内で機密の扱いを決める時の確認項目(当社の見方)
ここからは当社の見方です。ZDR with PSP は「OpenAI 側に内容を残さずに安全審査を受ける」ための選択肢ですが、使うかどうかは、自社の API の使い方と、保存先と鍵を持ち続けられる体制があるかで決まります。社内で判断する時は、次の 7 点を確かめると整理しやすくなります。
- 経路の棚卸し:OpenAI の API を直接使っているか、Azure OpenAI や Amazon Bedrock を通じて使っているか、ChatGPT のワークスペースだけか。この記事の資料が扱うのは OpenAI 直の API です
- エンドポイントの確認:使っている機能が ZDR の対象か。Agents API、Assistants、ファイル、ベクトルストア、バッチは対象外です
- 今の保持の設定:組織とプロジェクトの設定が、標準・MAM・ZDR のどれか。API コンソールから ZDR with PSP を直接設定できるのは、ZDR の承認を受けた組織です。未承認なら、先に ZDR の資格と承認の要件を確かめます
- 保存先と鍵の担当:自社のクラウドに専用の保存先を作り、30 日以上の保持、権限、鍵の許可を保ち続ける担当を決めます。通知を受けて設定を直すのも利用者の責任です
- 通知の窓口:安全上の懸念の通知を誰が受け、社内でどう調べるか。通知は執行の決定ではないと説明されていますが、協力して調べることが求められます
- 記録の確認:Compliance API のイベント(利用には申請と許可が必要)と、クラウドのアクセスログを誰が見るか
- 法的な評価:個人情報や業界の規制に照らした評価は、社内の法務と外部の専門家に確かめます。この記事は法的な結論を示すものではありません
社内の AI 利用ルールに API の扱いを書き足す時は、生成AI利用ガイドラインの条文と運用の設計 の項目が土台になります。社員が日々の業務で機密を入力しないための基本の対策は 中小企業のAIセキュリティ対策 にまとめています。
社内の確認に使える指示文の雛形5つ
社内で確認を進める時に、ChatGPT や Claude などの AI に下書きを頼むための、当社が用意した雛形です。[ ]の中を自社の内容に置き換えて使ってください。機密の情報そのものは入れず、出てきた下書きは公式の資料と照らして確かめてから使います。
1. API の使い方を棚卸しする
次のシステムの一覧から、OpenAI のモデルを使っている箇所を表にしてください。
列: システム名/使っている経路(OpenAI の API を直接・Azure OpenAI・Amazon Bedrock・ChatGPT のワークスペース・不明)/使っている機能(Responses API・Chat Completions・Agents API・ファイル・ベクトルストア・バッチなど)/扱う情報の区分/担当者
一覧: [システム名と概要を箇条書きで貼る]
一覧に書かれていないことは推測せず、「不明」と書いてください。
2. OpenAI に確かめる質問を作る
当社は OpenAI の API で[業務の内容]を行っています。Zero Data Retention with Private Safety Processing を検討するにあたり、OpenAI の営業窓口に確かめる質問を10個作ってください。
必ず入れる論点: 当社の組織が ZDR の承認の対象になるか/料金/使っているエンドポイントが対象か/保存先の地域(日本のデータ所在地を含む)/EKM は必須か推奨か/Compliance API の利用条件/Private Inference のプレビューの対象
質問ごとに、なぜ確かめる必要があるかを1行で添えてください。
3. 利用者側の責任を社内の担当に割り当てる
次の5つの責任を、当社の部署に割り当てる表を作ってください。
責任: 保存先の登録と検証/暗号化された記録を30日以上保持する規則/保存先と鍵のアクセスの維持/OpenAI から通知を受けた時の設定の修正/安全上の懸念の通知への対応
当社の部署: [情報システム・法務・開発・リスク管理など]
列: 責任/主担当/副担当/確認の頻度/記録を残す場所
決められない欄は空けたままにしてください。
4. 社内規程の条文を下書きする
当社の生成AI利用ガイドラインに、API で機密の情報を扱う時の条文を足します。次の前提で条文の下書きを作ってください。
前提: [API に送ってよい情報の区分と、送ってはいけない情報の区分]/[承認する人]/[使うデータ保持の設定の名前]
条文は「目的・対象・禁止事項・例外の承認・記録」の順にしてください。法律に適合すると断定する表現は使わず、法務の確認が必要な箇所には[要確認]と付けてください。
5. 経営会議向けの説明メモを作る
次の資料の要点をもとに、経営会議向けの説明メモをA4で1枚にまとめてください。
読み手: [役職]
入れること: 何が発表されたか/当社の API の使い方に関係するか/使う場合に当社が負う責任/費用と体制で確かめる必要がある点/決めてほしいこと
資料の要点: [この記事や公式の資料から、確かめた事実だけを貼る]
資料に無い数字や効果は書かないでください。
【要注意】読み違えやすい点
❌「Private Intelligence なら、OpenAI は内容を一切見ない」
⭕ 書かれているのは、人のアクセスを無効にした実行環境で自動の審査をすること、平文で外に出るのは範囲の決まった安全の信号と運用上のメタデータだけ、という設計です。CSAM の疑いがある画像は手動の確認のために保持され、利用者が調査のために自分から提供した情報は OpenAI の担当者が確認することがあります。
❌「ZDR with PSP にすれば、どの API も ZDR になる」
⭕ エンドポイントと機能の制限はそのまま適用されます。Agents API は ZDR に対応しておらず、自前のサンドボックスを選んでも同じです。
❌「鍵の許可を取り消せば、保存された記録も消える」
⭕ 取り消すと復号できなくなりますが、記録の削除や、終わった処理の取り消しにはなりません。記録を消すのは利用者の保存先のライフサイクル規則で、30日以上の保持が条件です。
❌「審査の対象に選ばれたら、規約違反と判定された」
⭕ 手引きは、対象に選ばれても違反が確定するわけではないと明記しています。分類器の判定だけでなく、抽出(サンプリング)で選ばれることもあります。
❌「ChatGPT Enterprise の設定の話」「Private Inference も今日から使える」
⭕ 手引きは API プラットフォームの設定です。ChatGPT のワークスペースで使えるかは確認できていません。Private Inference は、この秋にプレビュー予定です。
よくある質問
OpenAI Private Intelligenceとは何ですか?
OpenAI が2026年9月29日(米国時間)の DevDay 2026 で発表した、企業がデータの保護に確信を持って最先端の AI を使えるようにするための取り組みです。中身は、ZDR with Private Safety Processing と、この秋にプレビュー予定の Private Inference の 2 つです。
Zero Data Retention(ZDR)とは何ですか?
OpenAI の API の不正利用の監視ログに、プロンプトや応答などの内容を残さないようにする設定です。OpenAI の事前の承認が必要で、Responses API と Chat Completions では store が常に false として扱われます。ZDR の対象外のエンドポイントもあります。
ZDR with Private Safety Processingなら、OpenAIの人は内容を見ませんか?
安全審査の経路では、人のアクセスを無効にした実行環境で自動の審査を行い、平文で外に出るのは範囲の決まった安全の信号と運用上のメタデータだけ、と説明されています。一方で、CSAM の疑いがある画像は手動の確認のために保持されること、利用者が調査のために自分から提供した情報は OpenAI の担当者が確認することがあることも、資料に書かれています。
どの会社が使えますか?料金はいくらですか?
ZDR の承認を受けている組織は、API コンソールから設定できます。承認を受けていない場合は、ZDR の資格と承認の要件を確かめます。料金は、2026年9月30日時点で公式に確認できていません。
ChatGPT Enterpriseでも使えますか?
読んだ資料は API プラットフォームの設定について書かれていて、ChatGPT のワークスペースで同じ仕組みを使えるかは、2026年9月30日時点で確認できていません。
Private Inferenceはいつ使えますか?
Recap には、この秋にプレビュー予定と書かれています。技術白書は、資格と容量の要件を満たす顧客向けの任意の保護としています。プレビューの対象や申し込みの方法は、2026年9月30日時点で公式に確認できていません。
まとめ
OpenAI Private Intelligence は、2026年9月29日の DevDay 2026 で発表された、ZDR with Private Safety Processing と Private Inference の 2 つからなる取り組みです。ZDR with PSP では、審査の対象になったやり取りを二重に暗号化して利用者のクラウドの保存先に置き、人のアクセスを無効にした実行環境で自動の審査を行います。その代わり、利用者は保存先と鍵の許可を保ち、30日以上の保持と通知への対応を続ける責任を負います。対象は API プラットフォームで、ChatGPT のプランで使えるか、料金、日本のデータ所在地での扱いは、まだ確認できていません。
まずは、自社で OpenAI のモデルをどの経路・どの機能で使っているかを棚卸しするところから始めてみてください。API を使う業務のルール作りや、情報システム部門と現場を含めた研修を検討している場合は、法人向け生成AI研修 の内容をご覧のうえ、お問い合わせ からご相談ください。
参考・出典
- DevDay 2026 Recap(OpenAI・2026年9月29日)(参照日: 2026-09-30)
- ZDR with Private Safety Processing(OpenAI API ドキュメント)(参照日: 2026-09-30)
- Data controls in the OpenAI platform(OpenAI API ドキュメント)(参照日: 2026-09-30)
- Private Safety Processing Overview(技術白書・2026年9月22日)(参照日: 2026-09-30)
- Agents API(OpenAI API ドキュメント)(参照日: 2026-09-30)
- Offering Zero Data Retention for frontier models(OpenAI・2026年8月19日・公式 RSS の要約で確認)(参照日: 2026-09-30)
この記事の内容を社内で使うなら
ChatGPTの個人4プラン・法人プランの選定早見表、社内利用規程のひな形(10条)、費用対効果の試算テンプレートを1冊に。料金は2026年9月時点の公式値です。
- 100社以上・研修4,000名以上の実績
- 初回30分無料・即日返信
資料は受け取りページからすぐにご覧いただけます。