

FREE PDF
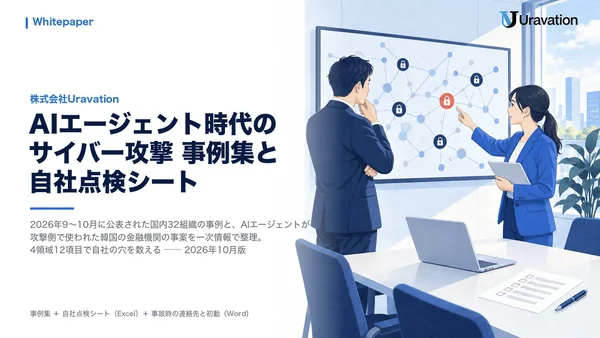
AIエージェント時代のサイバー攻撃
事例集と自社点検シート
2026年9月1日〜10月9日の39日間に国内で不正アクセス・情報漏えいの可能性を公表した32組織の事例、AIエージェントを使ったとみられる韓国の金融機関への攻撃(CrowdStrikeの分析・Gambit Securityの報告)、開発元と利用側で起きたAIエージェントの事故と開発ツールの修正版を、各社の公表・公的機関の資料・一次情報だけを根拠に横型36ページに整理しました。自社の穴を4領域12項目で点検するExcel(判定のプルダウン・点数の集計・記入例・事例一覧)と、事故時の連絡先と初動を書き込む1枚のWord(様式と記入例)を同梱しています。一般的な情報であり、法的助言ではありません。
目次(横型36ページ / 4章)
- はじめに 「防げない」前提で、致命傷をかすり傷で済ませる準備を/データで見る39日間/全体像:入口は4つ/人が手で行う攻撃とAIエージェント型の違い
- 第1章 国内の事例 公表された入口は4つに集まる/件数の大きい公表/実画面:国家サイバー統括室の文書(10月9日)/生成AIへの入力で起きた事故と社内の実態
- 第2章 AIエージェントが攻撃側で使われた 攻撃の流れ/韓国の金融機関の被害と入口/実画面:CrowdStrikeの分析/データで見るGambitの報告/実画面:1社あたり25ドルの報告/よくある読み違い
- 第3章 自社のAIが事故を起こす 開発元でも起きた/開発ツールを狙う4つの入口/修正版の表/実画面:AIの提供元の対策/利用する側でも起きた/当社のサーバーのログで見えたこと
- 第4章 自社点検 点検の4領域/12項目/記入例:Excel/被害を小さくする4つの設計/実画面:報告の期限/事故が起きたらこの順に/記入例:連絡先と初動の1枚/よくある質問
- 巻末 まとめ/ご相談の案内
無料ダウンロード
送信すると、この画面にダウンロードボタンが表示されます。
同じURLをメールでもお届けします(7日間有効)。
- 入力は1分
- その場でダウンロード
- メールでも届く
- PDF+Excel/Word・合計 約6.7MB
この資料が向いている方
- 「うちにも来るのか」「今週なにをすればいいか」を決めたい経営者の方
- 社外から入れる業務システム・アカウント・AIエージェントの権限を点検する情報システム・総務の方
- 社内の生成AIのルールと事故時の初動を文書にしたい法務・DX推進の方
読むと分かること
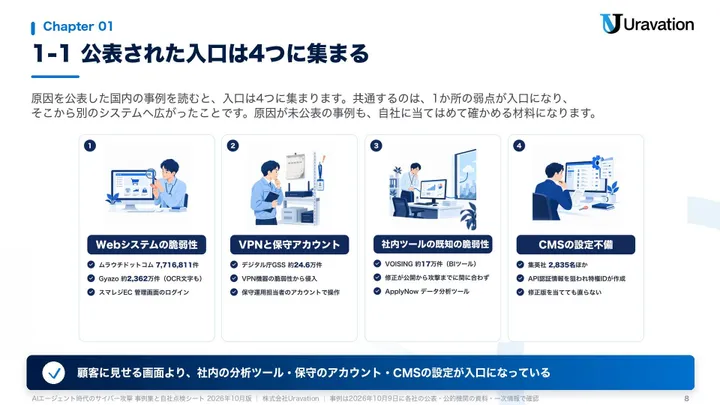
- 国内32組織の事例と、入口の4分類
- AIエージェント攻撃の一次情報
- 自社のAIが起こす事故と修正版
中身の見本(本文から2ページ)


Authors & Supervisors
- 佐藤 傑代表取締役CEO・監修
- 和田 歩純執行役員CTO / AIエージェント開発・マーケティング統括
- 川島 陸カリキュラム設計
- 河原 将太法人研修責任者、アライアンス統括
研修・開発の現場に立つUravationのメンバーが執筆・監修しています。メンバー紹介を見る →
上場企業を含む100社以上が、研修・導入で活用しています





※ 入力情報の取り扱いはプライバシーポリシーをご確認ください。
※ ご入力いただいた情報は、資料のお届けと、同意いただいたご案内に使用します。
※ ダウンロードURLの有効期限は7日間です。URLはお申込者ご本人がご利用ください(資料は社内で共有いただけます)。
- 本当に無料ですか?
- 無料です。資料の受け取りに費用はかかりません。
- 個人でも受け取れますか?
- 受け取れます。会社名の欄には屋号か「個人」、役職の欄には「なし」とご記入ください。
- メールが届かない場合は?
- 送信直後にこの画面へダウンロードボタンが出ます。メールは迷惑メールフォルダもご確認ください。それでも届かない場合は5分後にもう一度お申し込みいただけます。
- PDFとExcel/Wordはどのように届きますか?
- PDFとExcel/Wordそれぞれのダウンロードボタンが送信直後にこの画面へ出ます(合計 約6.7MB)。メールにも同じURLが届きます。
この資料でわかること
国内32組織の事例と、入口の4分類
2026年9月1日〜10月9日に公表された国内の事例を公表日順に。公表された入口はWebシステムの脆弱性・VPNと保守アカウント・社内ツールの既知の脆弱性・CMSの設定不備の4つ。件数の大きい公表と、委託先・クラウド基盤経由で自社の公表になった例。
AIエージェント攻撃の一次情報
韓国の金融機関で報じられた被害と入口、CrowdStrikeが攻撃者のサーバーで確認した事実(ARTEX・Claude Codeの作業履歴)、Gambit Securityの「1社あたり25.46ドル」の報告。人が手で行う攻撃との違いを5つの観点で表に。
自社のAIが起こす事故と修正版
OpenAI・Googleの評価中のエージェントの事故、PixelLeak・METR・個人のChatGPTへの誤入力、開発ツールを狙う4つの入口(受け取ったフォルダ・プラグイン・外から届くデータ・APIキー)と、利用者側で直せる修正版の表。
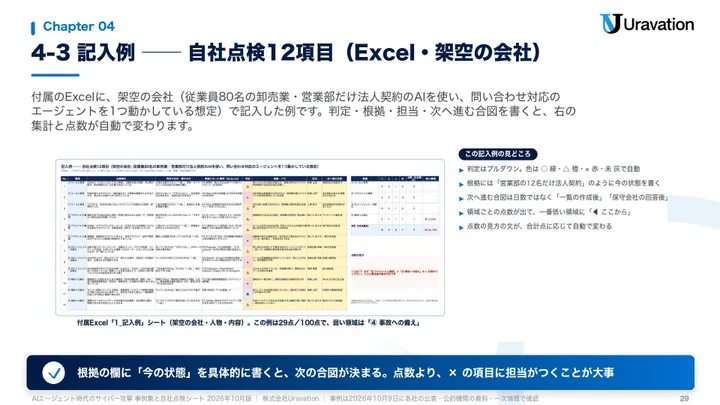
自社点検12項目(Excel)と初動の1枚(Word)
ルールと教育・アカウントと権限・AIエージェント・事故への備えの4領域×3項目。判定のプルダウン・100点換算・弱い領域の表示・架空の会社の記入例。事故時の社内連絡順・社外の連絡先・初動チェックを書き込む横向き1枚のWord。