CVE-2024-27834は、Apple製品などのWebKitにあるポインタ認証回避の脆弱性で、2024年5月公開の修正版へ更新していない端末は、2026年11月8日時点で優先して確認すべきです。
2026年11月に新しいAppleの修正版が出たと思われがちですが、今回の新情報は、米国CISAが11月4日付でこの脆弱性を「悪用が確認された脆弱性の一覧(KEV)」へ追加したことです。
- Apple製品の最低修正版は、Safari 17.5、iOS・iPadOS 16.7.8または17.5、macOS Sonoma 14.5、tvOS 17.5、watchOS 10.5です。
- WebKitGTKとWPE WebKitは2.44.2以降が修正版です。実運用では最低修正版で止めず、利用可能な最新の対応版へ更新します。
- CISAは実際の悪用を確認しています。一方、Appleの告知は、このCVE単独で外部からプログラムを実行される、または情報が漏れるとは説明していません。
- 製品固有の一時対策や侵害痕跡は告知されていません。今日やることは、版の確認、更新、再起動、更新前後の記録です。
最終確認日:2026年11月8日(JST)
名前に「Improper Authentication」とありますが、利用者のログイン認証や多要素認証をすり抜ける問題ではありません。Appleの日本語告知がいう「ポインタ認証」は、メモリ上のポインタが不正に書き換えられていないかを確かめる仕組みです。ここを取り違えると、点検する場所も対応の優先順位もずれてしまいます。
この記事では、Apple、CISA、NVD、GitHub Advisory、WebKitGTK、国内公的機関の一次情報を突き合わせ、日本の会社でサイト・システムを管理する方と経営者が判断できる範囲に絞ります。攻撃方法や回避方法は扱いません。
CVE-2024-27834は何が対象で、何をすればよいのか
対象は、WebKitを含む複数のApple製品と、Linuxなどで使われるWebKitGTK・WPE WebKitです。Appleは2024年5月13日に修正版を公開しました。ところが、CISAのKnown Exploited Vulnerabilities Catalogは2026年11月4日付でCVE-2024-27834を追加し、実際の悪用が確認された脆弱性として扱っています。
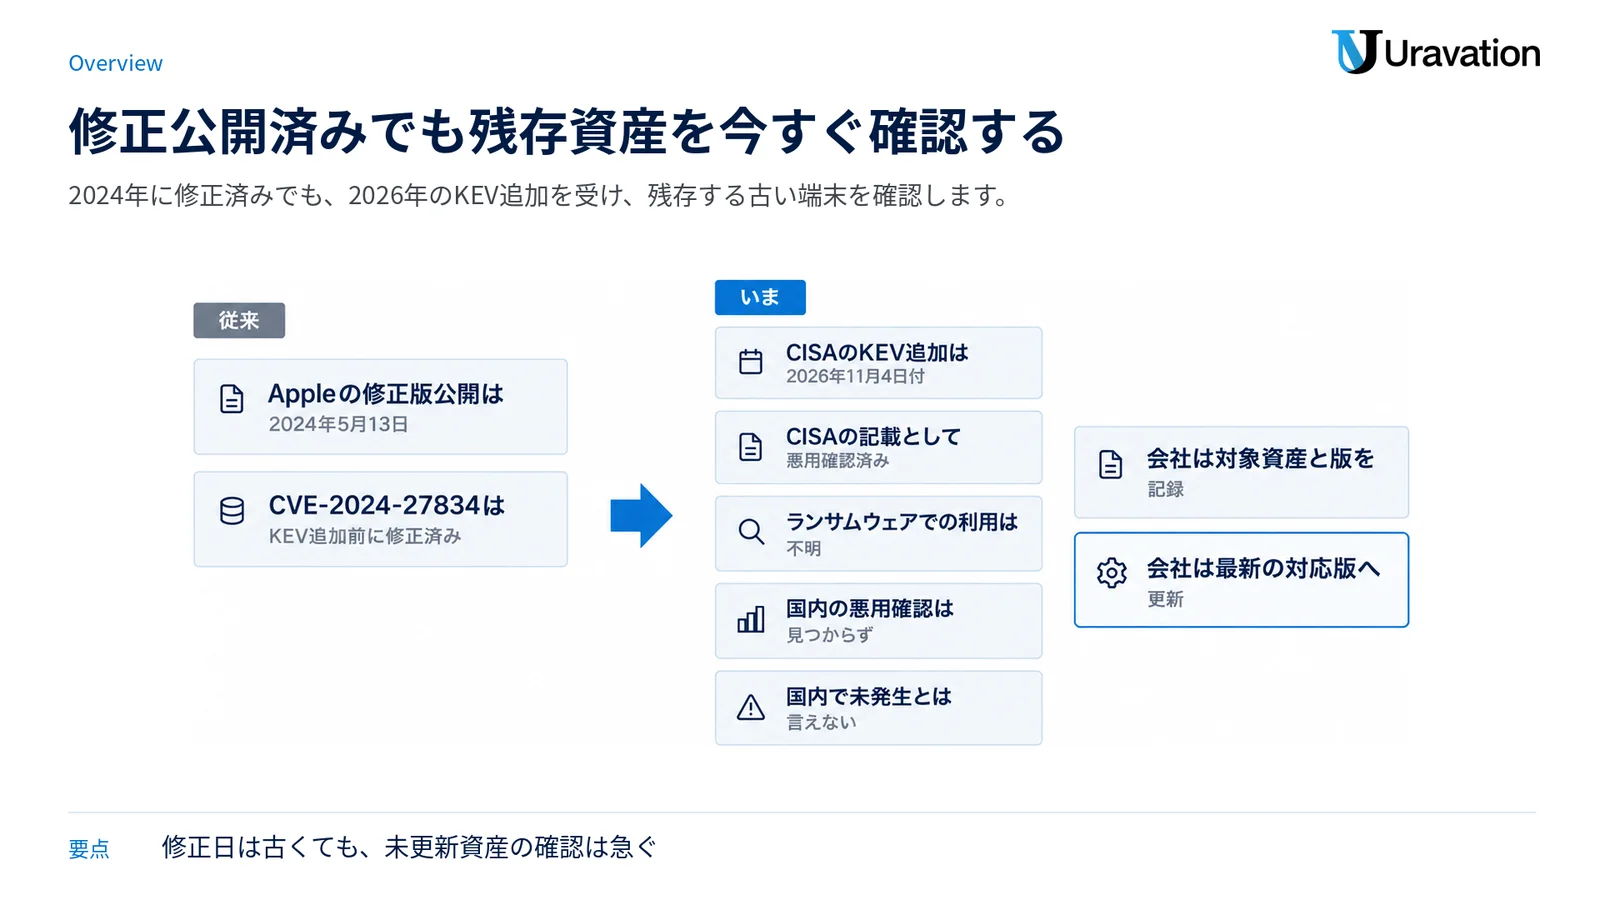
つまり、2026年11月8日に出たばかりの修正を探す話ではありません。社内に残っている古いMac、iPhone、iPad、Apple TV、Apple Watch、Safari、Linux上のWebKit系パッケージを見つけ、修正版以上かを確かめる話です。古い検証機、会議室端末、無人運用のMac、管理台帳から外れた端末は特に見落としやすいので、現役社員の主端末だけで点検を終えないでください。
| 確認した事実 | 2026年11月8日時点の判断 |
|---|---|
| Appleの修正版公開 | 2024年5月13日。今回のKEV追加より前に修正済み |
| CISAのKEV追加 | 2026年11月4日付。CISAの記載として悪用確認済み |
| ランサムウェアでの利用 | CISAの項目は「Unknown(不明)」 |
| 日本国内での悪用 | JPCERT/CC・IPAの公開情報ではCVE固有の確認を見つけられず。未発生を意味しない |
| 会社が最初にすること | 対象資産と版を記録し、最新の対応版へ更新する |
CISAの登録日には日付しか示されていません。配信システム上の時刻を、そのまま告知の公開時刻とはみなしていません。CISAが米国連邦政府機関向けに示す対応期限は2026年11月18日ですが、日本企業の法定期限ではありません。ただし、実悪用が確認された以上、自社の通常の月次更新を待つのではなく、緊急変更として扱うかを判断する材料になります。
脆弱性対応全体の優先順位の付け方は、AI時代のサイバー攻撃動向と防御ガイドでも整理しています。この記事ではCVE-2024-27834の範囲に絞って、対象版から確認します。
対象の版と修正版を一覧で確認する
Appleの6つのセキュリティ告知、NVDのCVE-2024-27834、WebKitGTKのWSA-2024-0003を照合した結果は次の通りです。表の修正版は、この脆弱性が直った最低ラインです。2026年11月時点で、その版へわざわざ下げる意味はありません。端末が対応する最新の安定版を選んでください。
| 製品・系統 | 影響を受ける版 | 最低修正版 | 公式情報の対象 |
|---|---|---|---|
| Safari | 17.5未満 | Safari 17.5 | macOS Monterey、macOS Ventura |
| iOS・iPadOS 16系統 | 16.7.8未満 | iOS 16.7.8、iPadOS 16.7.8 | iPhone 8/8 Plus/X、iPad第5世代、iPad Pro 9.7インチ、12.9インチ第1世代 |
| iOS・iPadOS 17系統 | 17.5未満 | iOS 17.5、iPadOS 17.5 | Appleの17.5対応機種 |
| macOS Sonoma | 14.5未満 | macOS Sonoma 14.5 | macOS Sonoma搭載Mac |
| tvOS | 17.5未満 | tvOS 17.5 | Apple TV HD、Apple TV 4K全モデル |
| watchOS | 10.5未満 | watchOS 10.5 | Apple Watch Series 4以降 |
| WebKitGTK | 2.44.2未満 | 2.44.2以降 | GTK向けWebKitを使うLinux環境など |
| WPE WebKit | 2.44.2未満 | 2.44.2以降 | 組み込み機器向けWebKit |
| Fedora 39のwebkitgtk | 修正パッケージより前 | webkitgtk-2.44.2-2.fc39 | 当時のFedora 39向け修正 |
| Fedora 40のwebkitgtk | 修正パッケージより前 | webkitgtk-2.44.2-2.fc40 | 当時のFedora 40向け修正 |
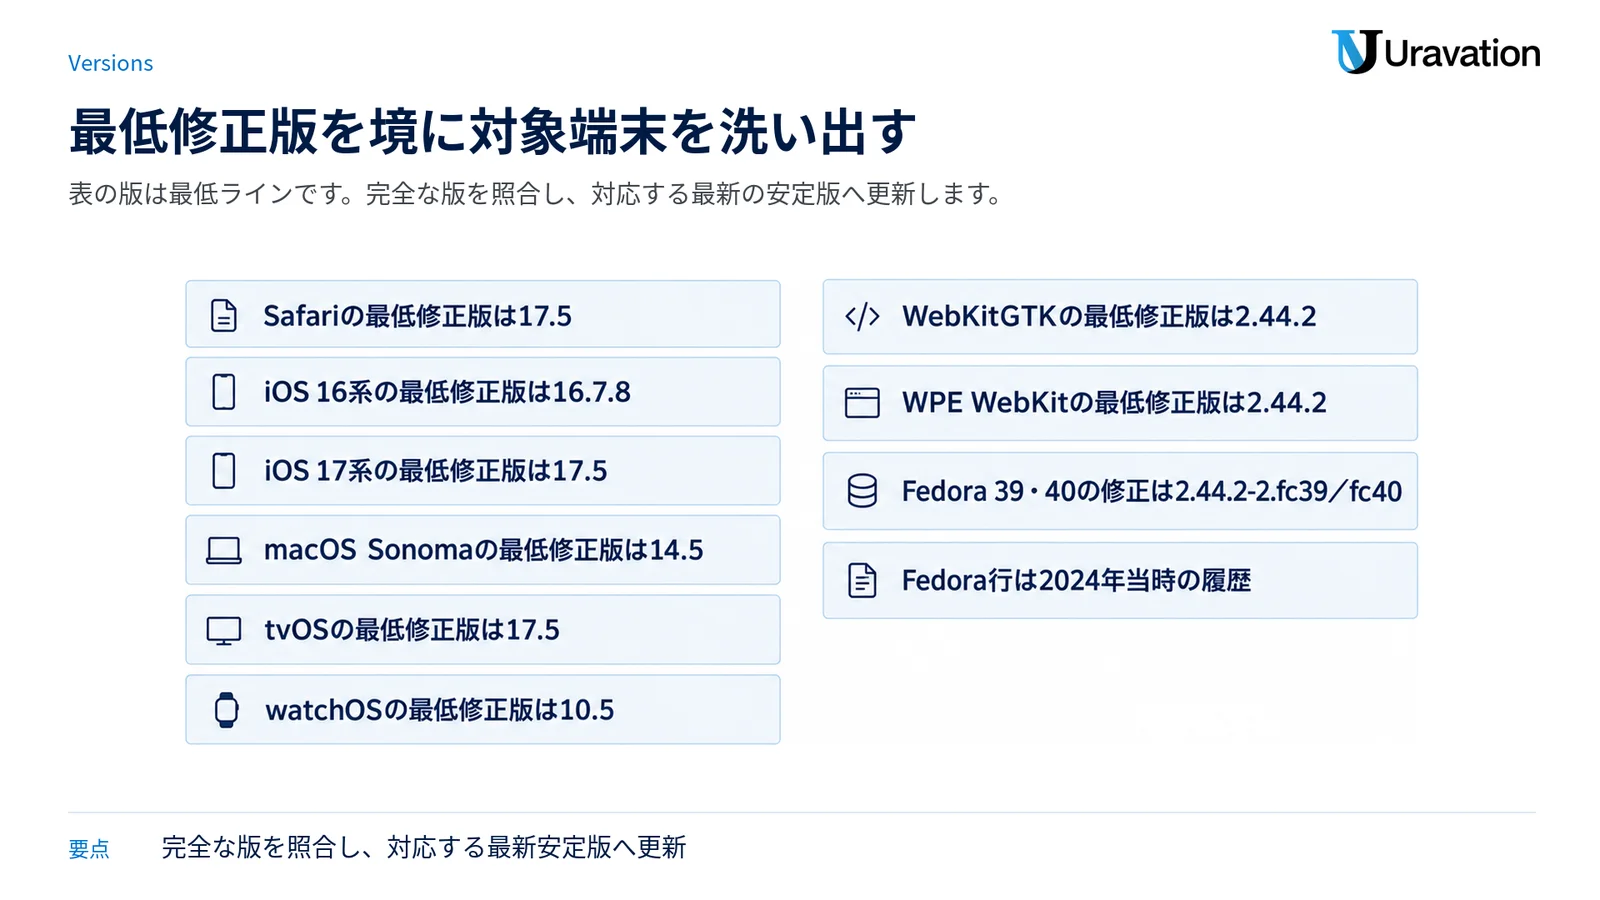
Linuxディストリビューションの版は、上流版だけでなくパッケージ全体で読みます。たとえば「webkitgtk-2.44.2-2.fc39」は、上流版2.44.2、Fedora側のリリース番号2、Fedora 39向けという意味です。「2.44.2が入っているから大丈夫」と途中だけを比べず、ディストリビューションのセキュリティ情報とパッケージ管理画面に表示される完全な版を照合します。
Fedora 39と40の行は、2024年当時の修正パッケージを示す履歴です。2026年現在のサポート状況を示す表ではありません。サポートが終わったOSを使い続ける根拠にもなりません。Webサーバーや開発環境の更新を一緒に点検する場合は、PHPの重大な脆弱性への対応とNode.jsセキュリティリリースの確認方法も参考になります。
深刻度は2つの評価を分け、KEV追加で対応を急ぐ
このCVEは、参照先によってCVSS評価が異なります。NVDはCVSS 3.1で5.5の「Medium」、GitHub Advisory GHSA-4rmp-jjj9-cfm4は8.1の「High」と表示しています。ただし、GitHub側には「Unreviewed」と明記され、影響版と修正版の専用欄は「Unknown」です。AppleはCVSS値を公表していません。
| 情報源 | 評価 | 読み方 |
|---|---|---|
| NVD | CVSS 3.1:5.5、Medium | ローカル攻撃、低い攻撃条件、低い権限が必要という評価 |
| GitHub Advisory | CVSS 3.1:8.1、High | Unreviewed。NVDとは攻撃条件や影響範囲の評価が異なる |
| Apple | CVSSの記載なし | 影響と修正版を確認する一次情報 |
| CISA KEV | 実悪用を確認済み | 点数ではなく、現実の悪用有無を基に優先度を上げる材料 |
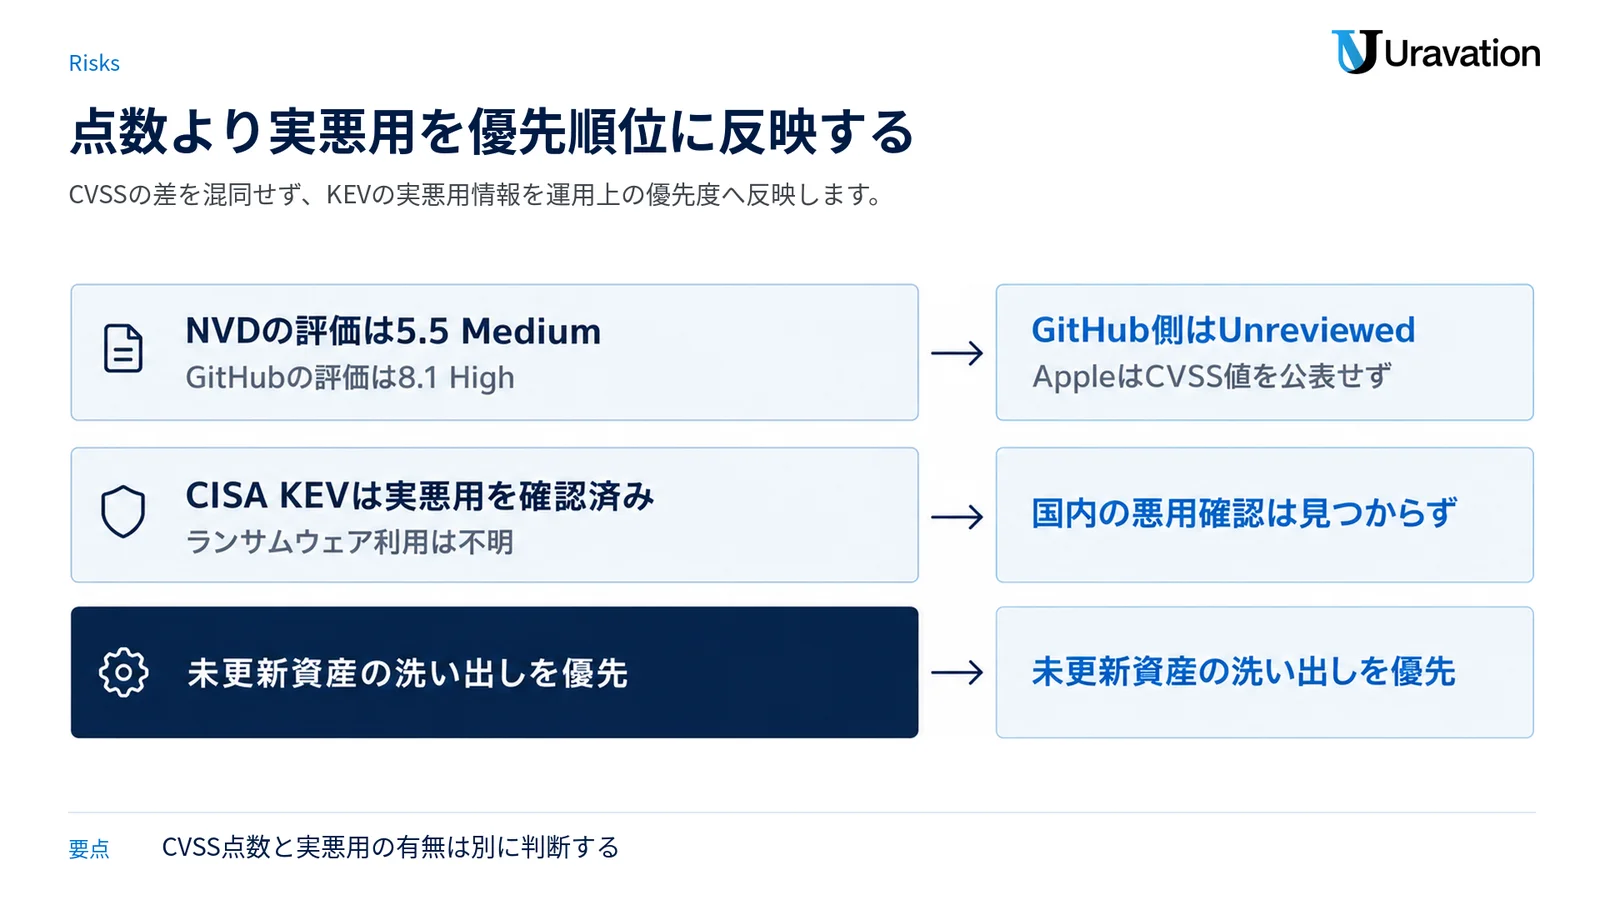
「Mediumだから後回し」「Highだから必ず遠隔侵入される」のどちらも雑な判断です。CVSSは技術的な条件を比べる指標で、実際に悪用されたかを表す点数ではありません。今回はCISAがKEVへ追加したため、会社の運用上は未更新資産の洗い出しを優先します。CISAが示すランサムウェア利用の欄は「不明」です。ランサムウェアで使われたと断定してはいけません。
国内については、2026年11月8日時点でJPCERT/CCとIPAの公開情報を検索しましたが、CVE-2024-27834固有の注意喚起や日本国内での悪用確認は見つかりませんでした。これは「日本では悪用されていない」という意味ではありません。確認できた範囲と、確認できない範囲を分けて経営会議や顧客へ説明してください。
何が起きるのか:ログインではなくポインタ認証の回避
macOS Sonoma 14.5のセキュリティコンテンツを含むAppleの告知は、影響を「任意の読み取りおよび書き込み権限を持つ悪意のある攻撃者が、ポインタ認証を回避できる可能性がある」と説明しています。修正内容は「チェックを強化することで、この問題に対処」です。
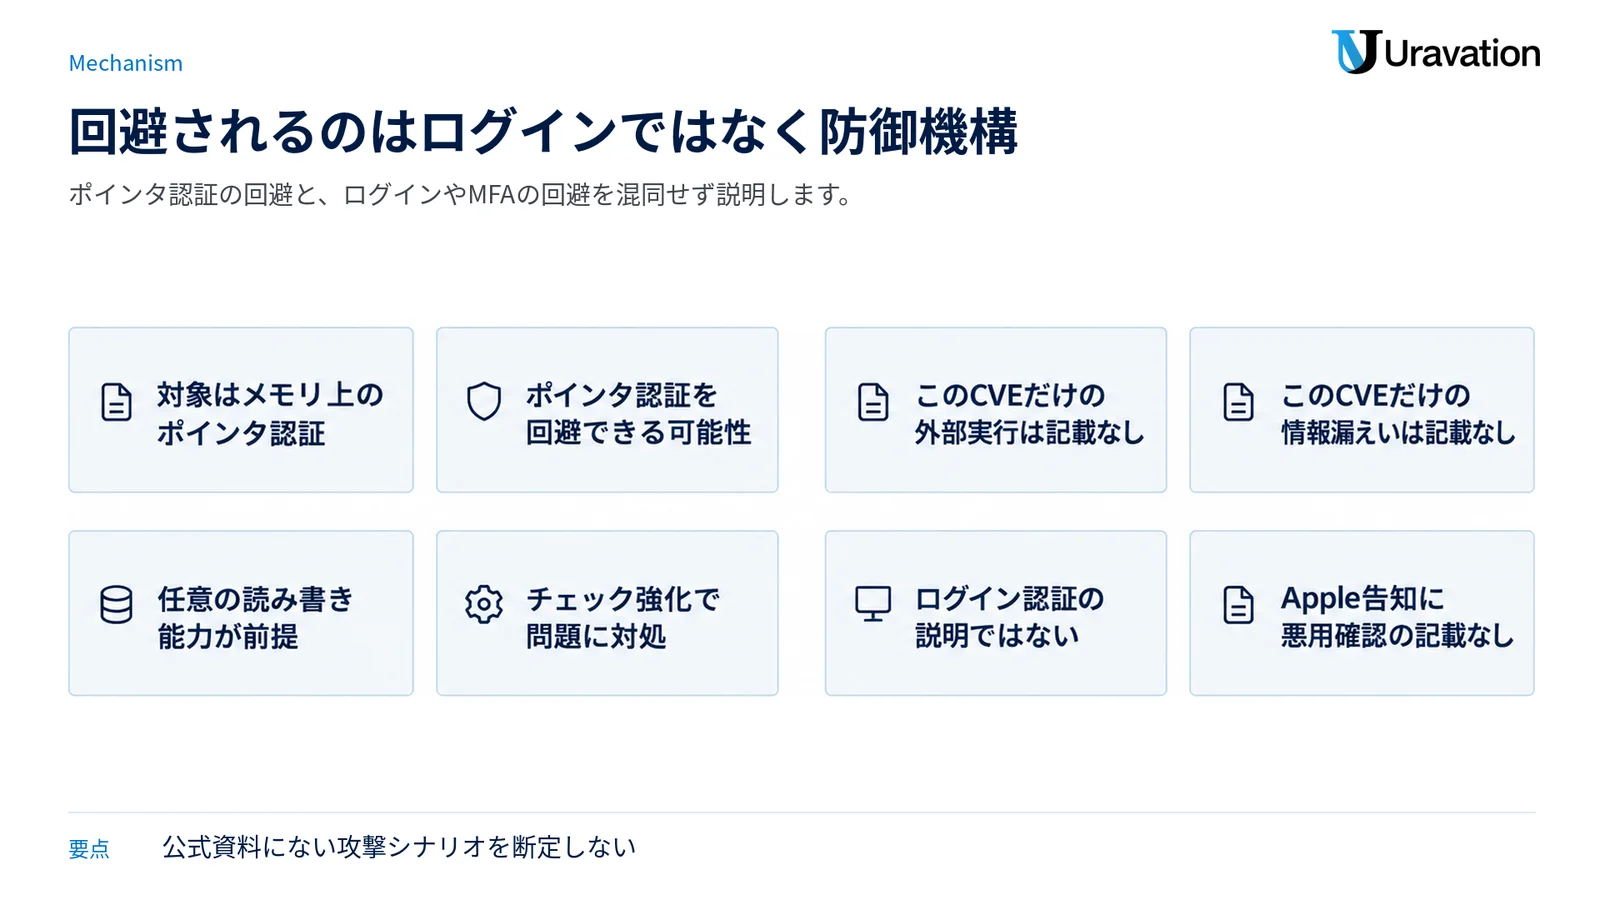
AppleのPointer Authentication解説によると、この仕組みはポインタに暗号学的な署名を付け、値の不正な変更を検出しやすくするものです。ソフトウェアの制御の流れを奪う攻撃を難しくする防御層ですが、アカウントのパスワードやMFAを確かめるログイン認証とは別物です。
| 問い | 公式情報から言えること |
|---|---|
| ポインタ認証は回避されるのか | はい。任意の読み書き能力を持つ攻撃者が回避できる可能性をAppleが記載 |
| このCVEだけで外部からプログラムを実行できるのか | Appleの告知には記載なし |
| このCVEだけで情報が漏れるのか | Appleの告知には記載なし |
| ログインやMFAを回避できるのか | その説明ではない。対象はメモリ上のポインタ認証 |
| 悪用は確認されているのか | CISAがKEVに掲載。Appleの6つの製品告知には悪用確認の記載なし |
防御機構の回避は軽視できません。ただし、別の弱点とどう組み合わされたかは、今回確認したAppleとCISAの資料だけでは分かりません。「Webページを開くだけで侵入される」「このCVEで認証情報が盗まれる」といった説明を足すと、公式情報の範囲を超えてしまいます。
今日やること:版の確認、更新、再起動、前後確認
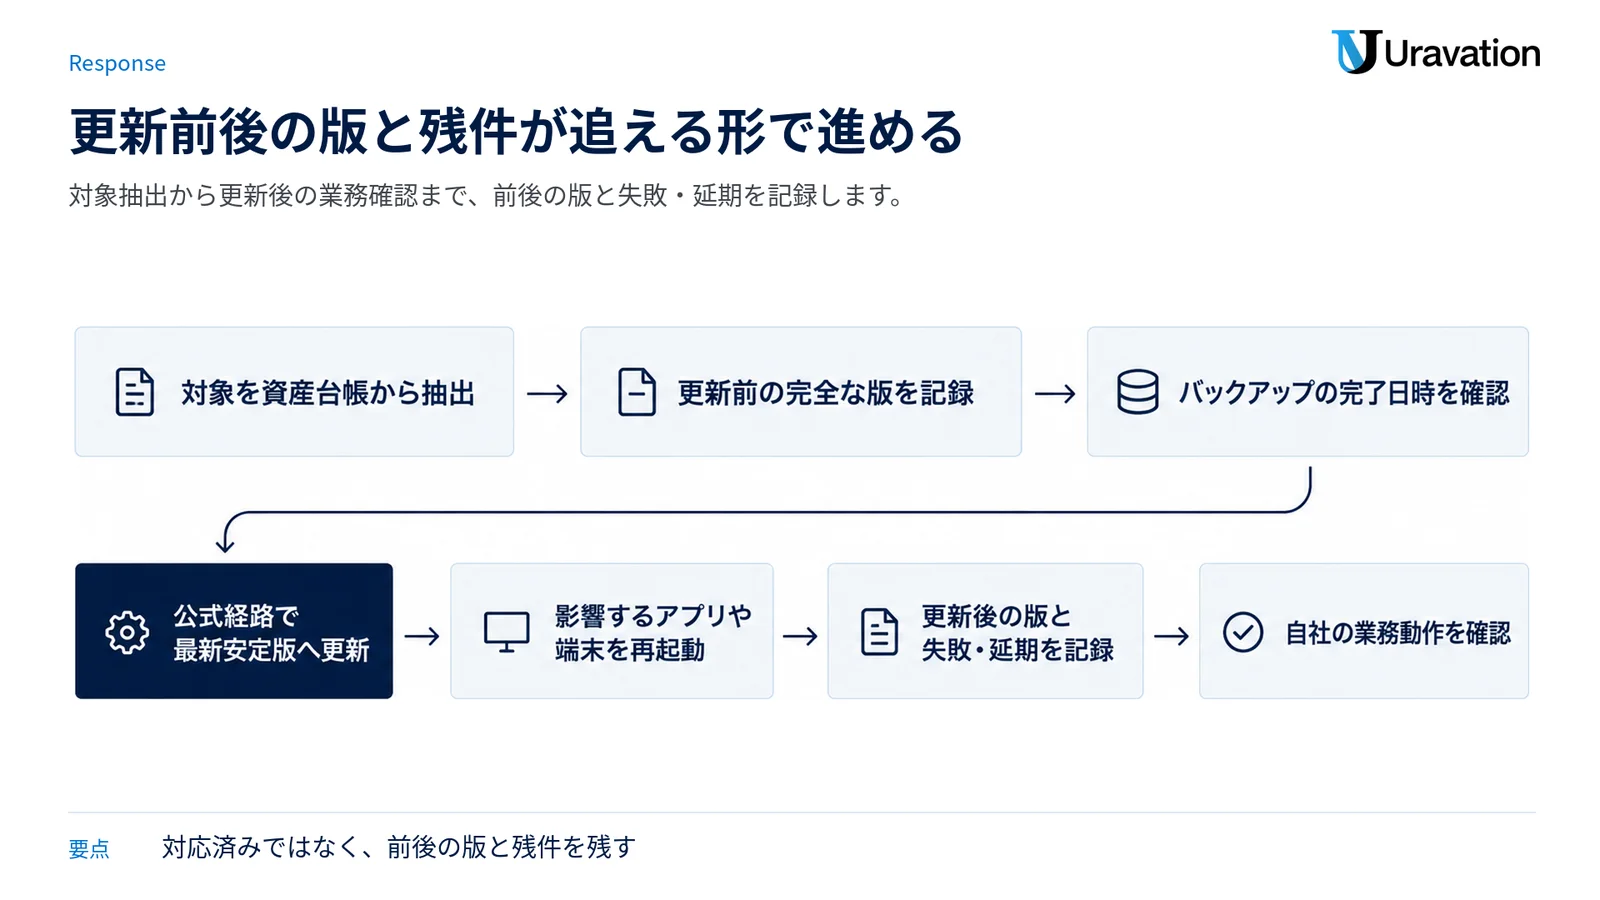
サイトやシステムの担当者は、次の順に進めると記録が残ります。いきなり全台へ配信するのではなく、業務影響が大きい端末はバックアップと復元手段を確かめ、短い動作確認項目を決めてから更新します。
- 対象を洗い出す:Mac、iPhone、iPad、Apple TV、Apple Watch、Safari、WebKitGTK、WPE WebKitを資産台帳と端末管理画面から抽出します。開発用Mac、会議室、受付、検証機、貸出機、無人端末も含めます。
- 更新前の版を記録する:端末名、利用者、OS・Safari・パッケージの完全な版、確認時刻、業務用途を残します。「対象外」とした端末も、根拠となる版を残してください。
- バックアップと復元手段を確かめる:Macは直近バックアップの完了日時と保存先を確認します。業務データがクラウドだけにある場合も、復元に必要なアカウントと管理者を確かめます。
- 公式経路で更新する:Appleのソフトウェアアップデート、端末管理、Linuxディストリビューションの正式なパッケージ管理を使います。最低修正版ではなく、機種と業務アプリが対応する最新の安定版を選びます。
- 再起動を完了する:AppleのOS更新は途中で自動的に再起動する場合があります。WebKit系ライブラリを使うLinux環境では、古いライブラリを読み込んだプロセスが残らないよう、影響するアプリや端末の再起動を変更手順に含めます。
- 更新後の版を再確認する:更新画面だけでなく「情報」画面でも版を確認し、更新前後の値、完了時刻、失敗端末、延期理由を記録します。
- 業務動作を確かめる:ブラウザ表示、社内認証、VPN、会議、端末管理、業務アプリなど、自社で決めた確認項目だけを短く実行します。異常があればログを消さず、通常の障害対応と侵害調査を分けます。
| 対象 | 版の確認と更新の公式経路 | 更新後の確認 |
|---|---|---|
| Mac | システム設定の「一般」から「ソフトウェアアップデート」。AppleのmacOS更新手順を参照 | 「このMacについて」とソフトウェアアップデートを再確認 |
| iPhone・iPad | 設定の「一般」から「ソフトウェアアップデート」。AppleのiOS・iPadOS更新手順を参照 | 設定の「一般」「情報」で版を記録 |
| Apple Watch | Watch本体またはiPhoneのWatchアプリ。AppleのwatchOS更新手順を参照 | 再起動後にwatchOSの版を記録 |
| Apple TV | 設定の「システム」「ソフトウェアアップデート」。Apple TVの更新手順を参照 | 更新後のtvOS版と主要アプリを確認 |
| LinuxのWebKit系 | 利用中ディストリビューションのセキュリティ情報と正式なパッケージ管理 | 完全なパッケージ版と、影響プロセスの再起動を確認 |
更新作業の記録には、対象一覧、更新前の版、更新後の版、完了・失敗・延期の状態、担当者、確認時刻の6項目があれば、経営者も残件を把握できます。単に「対応済み」と書くより、未完了端末が何台あるかを出せる形にしてください。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
告知に一時対策は無く、修正版への更新が公式対応
確認したAppleの6つの告知とWebKitGTK・WPE WebKitの告知に、製品固有の一時対策はありません。修正版への更新が公式対応です。CISAは一般論として、ベンダーの緩和策を適用し、緩和策が利用できない製品は利用停止も検討するよう求めていますが、CVE-2024-27834専用の設定変更を示しているわけではありません。
| 対象 | 公式の一時対策 | 公式対応 |
|---|---|---|
| Safari、iOS、iPadOS、macOS、tvOS、watchOS | 告知に記載なし | 修正版へ更新 |
| WebKitGTK、WPE WebKit | 告知に記載なし | 2.44.2以降、できれば最新の安定版へ更新 |
| CISAの一般要求 | ベンダーの緩和策がある場合は適用 | 緩和できない場合は利用停止を含めて判断 |
「Safariを使わなければ安全」「特定の機能を無効にすれば十分」といった代替策は、今回確認した公式告知にはありません。業務上すぐに更新できない端末は、ネットワークや業務から一時的に外すかを自社のリスク判断で決めます。それを修正完了とは数えず、更新待ちとして管理してください。
入られていないかは、CVE固有の痕跡と一般確認を分ける
Appleの各告知、CISA KEV、NVDには、CVE-2024-27834固有の侵害痕跡(IoC)、ログ項目、検知ルール、フォレンジック手順が示されていません。したがって、特定のファイルや通信が無いことだけで「侵害なし」とは判定できません。
ここからはCVE固有の公式手順ではなく、一般的な侵害確認です。IPAの不正アクセス事案を踏まえた対策は、外部公開サービスと未適用パッチを洗い出し、直近ログについて平時との差、エラーの増加、ログイン失敗、接続元、時刻、不審なアカウントを確かめるよう案内しています。これをApple端末と周辺システムの点検へ置き換えると、次の順になります。
- 対象端末と利用者を特定する:影響版だった期間、端末の用途、管理者権限の有無、接続していた社内システムを記録します。
- 手元のログを保全する:端末管理、認証、VPN、プロキシ、EDR、クラウドサービスのログを、保持期限が来る前に保存します。調査前に初期化しないでください。
- 平時との差を見る:通常と異なる時刻・接続元の認証、失敗の急増、覚えのない管理者やアカウント、無効化したはずのアカウント、想定外の設定変更を確認します。
- 見つけた異常を関連付ける:一つのログだけで断定せず、端末、認証、ネットワーク、外部サービスの時系列を合わせます。
- 疑いが残れば事故対応へ切り替える:端末を業務ネットワークから隔離し、ログを保全したまま、社内の責任者と専門事業者へ連絡します。通常のアップデート完了報告で閉じないでください。
JPCERT/CCの国内組織向け不正アクセス注意喚起にも、修正版の適用、APIトークンの最小権限化、漏えいが疑われるトークンの速やかな無効化、検知と初動対応が示されています。ただし、同ページに掲載された別件の侵害痕跡をCVE-2024-27834の判定へ流用してはいけません。
バックアップから戻せるかは、復元テストまで確認する
AppleのCVE告知には、侵害後の復旧手順はありません。一般的なMacの復元については、Appleの「バックアップからMacを復元する」が、Time Machineバックアップから移行アシスタントを使い、アプリ、ユーザーアカウント、個人ファイルを移す方法を案内しています。ネットワーク上のTime Machineバックアップは、条件を満たせば「バックアップを検証」できます。
ただし、バックアップが「ある」ことと、業務を戻せることは同じではありません。警察庁の令和8年上半期のサイバー空間をめぐる脅威情勢では、ランサムウェア被害組織の有効回答50件中44件がバックアップを取得していました。一方、復元結果の有効回答40件では「復元可」が11件、「復元不可」が29件でした。復元不可の理由は、バックアップの暗号化・消去14件、運用の不備8件、その他7件です。これはCVE-2024-27834固有の被害統計ではなく、復元準備の重要性を示す一般統計です。
- 直近の正常バックアップ日時と保存先を確認する
- 端末と常時接続されていない世代、または保護された保存先があるかを確認する
- 復元に必要な管理者、アカウント、暗号化キー、業務アプリの手順を確認する
- 本番端末へ上書きする前に、隔離した検証環境で復元し、ファイルを開けるか確かめる
- 侵害が疑われる時点の実行ファイルや設定を無条件に戻さず、調査担当者と復元点を決める
Uravationの企業向けAI研修では、AI利用端末・外部サービス・API権限の棚卸しや、更新・報告ルールを社内で運用するための教育を扱えます。脆弱性診断・侵入テスト・監視・事故対応の代行は含みません。
Claude Code・MCP・社内エージェントとの関係
Apple、CISA、NVDのCVE-2024-27834資料に、Claude Code、MCPサーバー、社内エージェントへの言及はありません。「AIツールが狙われた脆弱性」「MCP経由で侵入される脆弱性」と説明する根拠はありません。
一方、影響を受けるMacやSafariをAI開発・エージェントの実行端末として使っているなら、そのホストも通常通り更新対象です。侵害の疑いがある場合は、端末に保存または付与していたAPIキー、MCPの認可、外部サービスへの接続権限、エージェントがアクセスできたデータ範囲も一般的な調査対象へ含めます。これは端末侵害時の影響範囲確認であり、このCVEが鍵や会話データを窃取したという意味ではありません。
| 確認項目 | 公式情報から取れる対応 | 注意点 |
|---|---|---|
| Claude Codeのツール権限 | Claude CodeのPermissionsでdeny、ask、allowを設定し、MCPサーバーや個別ツールを制御 | 権限設定はOS更新の代わりにならない |
| ローカルMCPサーバー | MCP Security Best Practicesに沿って、アクセス範囲、サンドボックス、ログ、追加承認を設計 | クライアントと同じ権限で動く場合があるため最小権限にする |
| APIキー・外部連携 | 不要または漏えいが疑われるトークンを無効化し、必要最小限の権限で再発行 | 値をAIへ貼らず、人が管理画面で実施する |
| エージェントが扱ったデータ | 接続先、実行履歴、アクセスできたフォルダと外部サービスを台帳・ログから確認 | CVEとの因果はログと調査なしに断定しない |
研修やルール作りでできるのは、資産と権限の棚卸し、危険操作の承認、更新連絡、異常時の報告を揃えることです。CVEそのものの修正、侵害有無の技術調査、常時監視、事故対応を教育だけで代替することはできません。AIエージェントの基本構造と権限設計を確認したい方は、AIエージェントの基礎ガイドも併せてご覧ください。
| 教育・運用設計の範囲 | できること/できないこと |
|---|---|
| 社内教育で整えられる範囲 | 資産と外部連携の棚卸し、最小権限、更新連絡、異常時の報告、危険操作の承認手順 |
| 社内教育では代替できない範囲 | 脆弱性の修正、侵入テスト、侵害有無の技術調査、常時監視、事故対応、バックアップの実復元 |
よくある質問
CVE-2024-27834の対象になるApple製品はどれですか?
Appleの告知では、Safari、iOS、iPadOS、macOS Sonoma、tvOS、watchOSが対象です。NVDなどではWebKitGTKとWPE WebKit、当時のFedoraパッケージも対象として整理されています。Apple製品だけを確認して終えず、Linuxや組み込み機器でWebKit系を使っていないかも確認してください。
最低修正版まで上げれば対応済みですか?
このCVEの修正有無だけなら、表の最低修正版が境目です。ただし、それらは2024年に公開された版です。2026年11月8日時点では、機種と業務アプリが対応する最新の安定版へ更新し、ほかの脆弱性も同時に塞ぐのが基本です。
CVSSが5.5なら対応を急がなくてもよいですか?
いいえ。NVDは5.5のMediumですが、GitHub Advisoryは8.1のHighで、評価が一致していません。さらにCISAは実悪用を確認してKEVへ追加しています。点数だけでなく、悪用実績と自社の露出、端末の権限、更新の可否を合わせて優先順位を決めてください。
この脆弱性で外部からコード実行や情報漏えいが起きますか?
Appleの告知は、任意の読み書き能力を持つ攻撃者がポインタ認証を回避できる可能性を説明しています。このCVE単独で外部からコード実行できる、情報が漏れる、ログイン認証を回避できるとは書いていません。確認できない影響を足して説明しないことが大切です。
更新まで使える一時対策はありますか?
確認したApple、WebKitGTK、WPE WebKitの告知に、製品固有の一時対策はありません。修正版への更新が公式対応です。すぐ更新できない端末は、業務やネットワークから一時的に外すかを自社で判断し、未完了として管理します。
更新すれば侵害されていないと判断できますか?
判断できません。更新は今後の悪用経路を塞ぐ作業で、過去の侵害有無を証明するものではありません。今回の告知にはCVE固有の侵害痕跡がないため、影響版だった期間の端末、認証、ネットワーク、外部サービスのログを保全し、平時との差を確認します。異常があれば事故対応へ切り替えてください。
結論:未更新端末の洗い出しを今日終える
CVE-2024-27834は2024年5月に修正済みですが、CISAが2026年11月4日付で実悪用確認済みのKEVへ追加しました。新しいAppleパッチを待つ必要はありません。2026年11月8日に会社がやるべきことは、対象資産を洗い出し、更新前の版を記録し、利用可能な最新の安定版へ更新し、再起動後の版と業務動作を確認することです。
経営者は「対応済み」という一語ではなく、対象台数、完了台数、失敗・延期台数、延期理由、復元テストの有無を確認してください。担当者は、Appleの告知に無いRCEや情報漏えいを断定せず、CISAの悪用確認、日本国内の確認状況、CVE固有の痕跡がないことを分けて報告します。
今日の3アクションは、資産と版を一覧にする、修正版以上へ更新して再起動する、ログ保全と復元可否を確認する、です。これで予防、侵害確認、復旧準備を別々に管理できます。
参考・出典
- CISA Known Exploited Vulnerabilities Catalog(参照日:2026年11月8日)
- NVD:CVE-2024-27834 Detail(参照日:2026年11月8日)
- GitHub Advisory:GHSA-4rmp-jjj9-cfm4(参照日:2026年11月8日)
- Apple:Safari 17.5のセキュリティコンテンツ(参照日:2026年11月8日)
- Apple:iOS 16.7.8およびiPadOS 16.7.8のセキュリティコンテンツ(参照日:2026年11月8日)
- Apple:iOS 17.5およびiPadOS 17.5のセキュリティコンテンツ(参照日:2026年11月8日)
- Apple:macOS Sonoma 14.5のセキュリティコンテンツ(参照日:2026年11月8日)
- Apple:tvOS 17.5のセキュリティコンテンツ(参照日:2026年11月8日)
- Apple:watchOS 10.5のセキュリティコンテンツ(参照日:2026年11月8日)
- WebKitGTK:WSA-2024-0003(参照日:2026年11月8日)
- Red Hat Bugzilla:CVE-2024-27834 Fedora 39(参照日:2026年11月8日)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(参照日:2026年11月8日)
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(参照日:2026年11月8日)
- 警察庁:令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(参照日:2026年11月8日)
- Claude Code:Configure permissions(参照日:2026年11月8日)
- Model Context Protocol:Security Best Practices(参照日:2026年11月8日)
この記事の内容を社内展開する方へ: PHP・WordPress・Node.js 緊急の脆弱性が出た日の対応キット(無料・PDF 32ページ+Excel/Word) をダウンロードできます。