始業前、VPN担当者が管理画面を開き、「前回の更新で直ったはずだ」と版を見直しています。そこへCISAのKEV追加通知が届きました。2026年10月31日時点の結論は、Ivanti Connect SecureのCVE-2026-118527について、25.1.1.2以前または22.8R2.5以前なら、CVE別の修正版である25.1.1.3または22.8R2.6へ更新することです。
- 単体の公式説明は、認証済みのリモート攻撃者が、内容を制御したファイルを既知のディスク位置へアップロードできる脆弱性です。
- CVSSは4.3「Medium」ですが、CISAは関連する3件の連鎖悪用を確認し、10月30日に本CVEをKEVへ追加しました。
- 今日の作業は、版の確認、証拠と設定の保全、更新、自動再起動、版・接続・ログの再確認までを一続きで行います。
対象:日本企業の情報システム、セキュリティ、ネットワーク担当者、経営者
読後にできること:対象版を判定し、更新作業と侵害確認、復旧可否の確認を別々に指示できます。
最終更新:2026年10月31日(JST)
今回の名称は「Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability」、識別子はCVE-2026-118527です。Ivantiの勧告は10月13日夜に公開され、本文上は10月29日付で更新されました。CISAは10月30日、本CVEを「悪用が確認された脆弱性」の一覧であるKnown Exploited Vulnerabilities Catalog(KEV)へ追加しています。配信記録の時刻と公開時刻を混同せず、この記事ではIvantiの勧告本文、CISA、製品管理ガイド、公開済みのCVE・GHSAを基準に整理します。
先に重要な線引きをします。CVE-2026-118527単体について、Ivantiは「外部から任意のプログラムを実行される」「情報を窃取される」とは説明していません。単体の影響と、CVE-2026-104935、CVE-2026-111357を組み合わせた場合の影響を分けて読む必要があります。
2026年10月31日の判断:単体は中、運用上は緊急
Ivantiの現行セキュリティ勧告によるCVE-2026-118527の評価は、CVSS 3.0で4.3、深刻度は「Medium」です。CWEはCWE-340で、予測可能な番号または識別子を生成する問題に分類されています。
| 項目 | 公式情報の範囲 | 読み方 |
|---|---|---|
| 攻撃経路 | ネットワーク経由 | 機器へ物理的に触れることは前提ではありません。 |
| 必要な権限 | 低い権限の認証済み利用者 | 本CVE単体を「認証不要」と説明するのは誤りです。 |
| 利用者操作 | 不要 | 別の利用者にリンクを開かせることは前提ではありません。 |
| 起き得ること | 攻撃者が内容を制御するファイルを、既知のディスク位置へアップロード | 単体で任意コード実行や情報漏えいまで断定しません。 |
| CVSS上の影響 | 機密性なし、完全性は低、可用性なし | ベクターはCVSS:3.0/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:L/A:Nです。 |
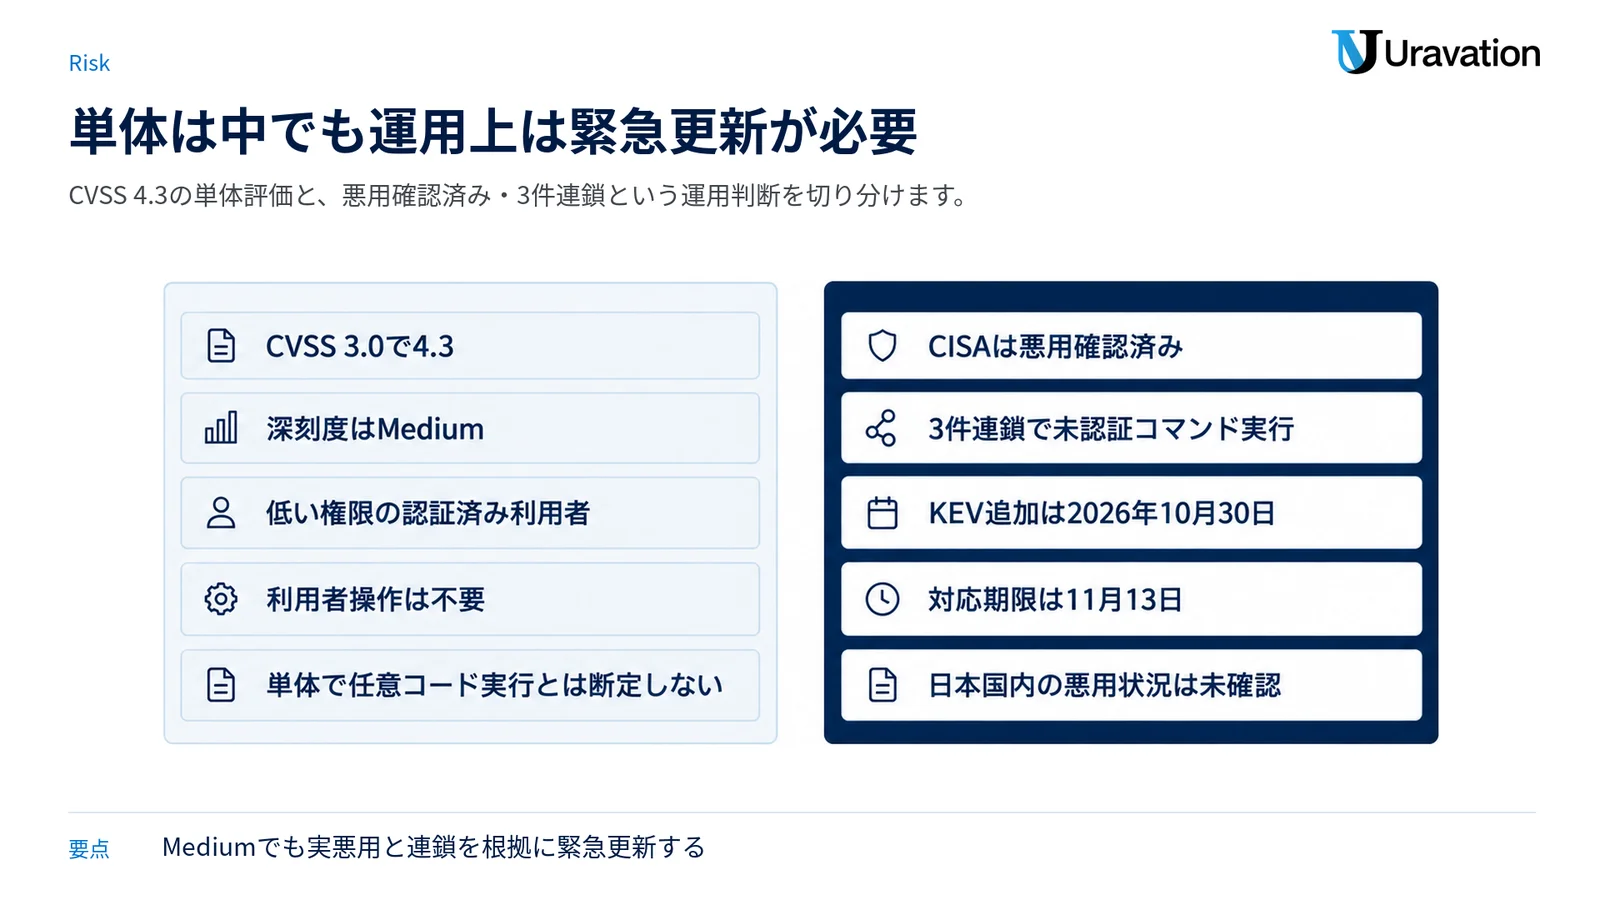
それでも、公開VPN機器の担当者が「Mediumだから次回定例でよい」と判断するのは危険です。CISAのKEVカタログは、CVE-2026-118527を悪用確認済みとして扱い、CVE-2026-104935およびCVE-2026-111357と連鎖できると説明しています。KEVの追加日は2026年10月30日、米国連邦政府機関向けの対応期限は11月13日です。この期限は日本企業の法定期限ではありませんが、優先度を上げる根拠になります。
CISAの改訂アラートは、3件をまとめた悪用により、未認証での任意コマンド実行、認証情報の窃取、データ流出が起きたと記載しています。これはCVE-2026-118527だけで起きると示した記述ではありません。経営報告では「単体評価はMediumだが、実悪用と連鎖が確認されているため緊急更新」と分けて伝えると、点数だけの過小評価を避けられます。
CISAのKEVでは、ランサムウェア作戦での利用は「Unknown」です。2026年10月31日時点で、JPCERT/CC、IPA、JVNの公開一覧に、本CVEの日本国内での悪用や被害を示す個別告知は確認できません。これは「日本では悪用されていない」という意味ではありません。世界での悪用確認はCISAの記載、日本の状況は未確認、と分けて扱います。
対象版と修正版を枝ごとに照合する
今回、最も注意したいのは「10月13日の更新を済ませたから対応済み」と判断しないことです。初期に公表されたCVE-2026-104935を直す25.1.1.2と22.8R2.5は、後から追加されたCVE-2026-118527とCVE-2026-111357では影響を受ける版に含まれます。IvantiのCVE別表に基づく対象版と修正版は次の通りです。
| リリース枝 | 影響を受ける版 | 修正版 | 担当者の判断 |
|---|---|---|---|
| 25.1.1系 | 25.1.1.2以前 | 25.1.1.3 | 25.1.1.2で止まっていれば再更新します。 |
| 22.8R2系 | 22.8R2.5以前 | 22.8R2.6 | 22.8R2.5で止まっていれば再更新します。 |
| 25.1.2系 | CISAの3件一括表は25.1.2.2以前を掲載 | 本CVEのIvanti個別行には明記なし | 推測で版を選ばず、互換性ガイドとIvantiサポートで対応経路を確認します。 |
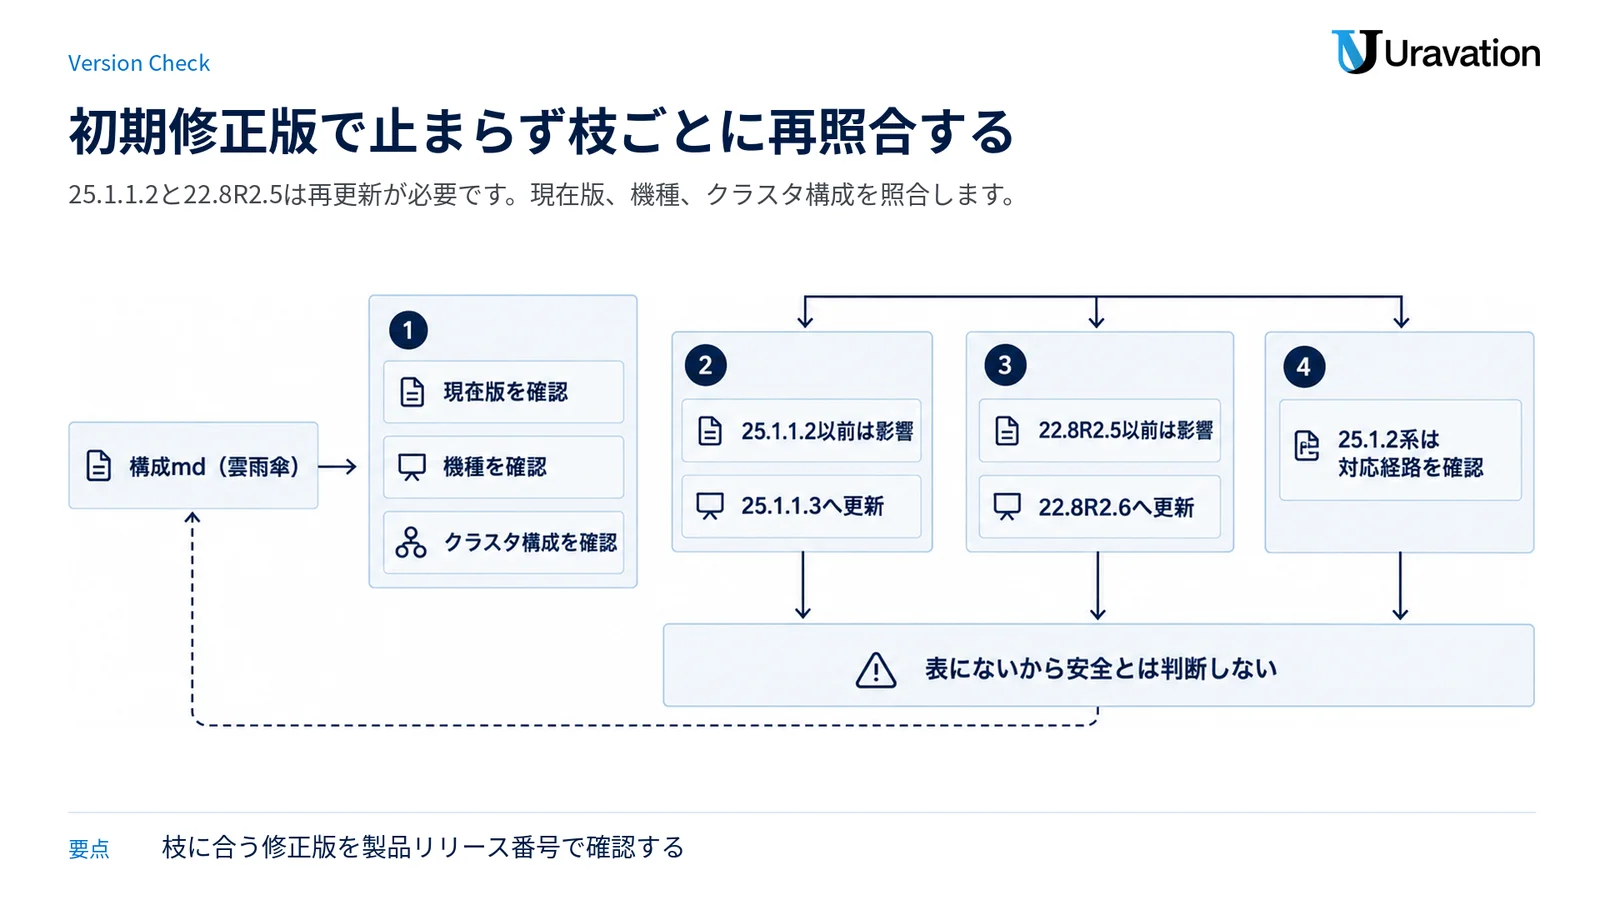
修正版はIvanti License System(ILS)から入手できます。Linuxのディストリビューションパッケージ番号ではなく、管理画面に表示されるIvanti Connect Secureの製品リリース番号「25.1.1.3」または「22.8R2.6」で修正済みかを確認します。一般にLinuxディストリビューションの修正パッケージ版を読む場合は、上流版だけでなく末尾の提供元固有リビジョンまで含めて照合しますが、本件はRPMやDEBの版ではありません。
CISAの改訂アラートは3件を一括して「25.1.1.2以前、25.1.2.2以前、22.8R2.5以前」と示す一方、IvantiのCVE-2026-118527の個別行は25.1.1系と22.8R2系を掲載しています。25.1.2系や別の枝を使っている場合に「表にないから安全」とは判断しないでください。現在版、機種、クラスタ構成、移行可能な版をIvanti Connect Secure 25.x Upgrade and Migration Compatibility Guideで確認し、不明点はIvantiサポートへ問い合わせます。
4.3点でも後回しにできない理由は「3件の連鎖」
脆弱性管理では、ひとつのCVSSだけを見ると全体を見誤ることがあります。今回の3件は役割が異なります。
| CVE | 公式説明の要点 | 単独評価を読む際の注意 |
|---|---|---|
| CVE-2026-104935 | 未認証のリモート攻撃者による任意コマンド実行につながる認証バイパス | CVSS 8.6「High」。初期の修正版だけでは後発2件への対応が完了しません。 |
| CVE-2026-111357 | 認証済みのローカル攻撃者が権限を昇格できる問題 | IvantiとCVE.org側でスコアや条件に差があるため、製品更新はIvanti現行表を優先します。 |
| CVE-2026-118527 | 認証済みのリモート攻撃者が、内容を制御したファイルを既知の位置へアップロード | CVSS 4.3「Medium」。単独で認証不要のコード実行とは書けません。 |
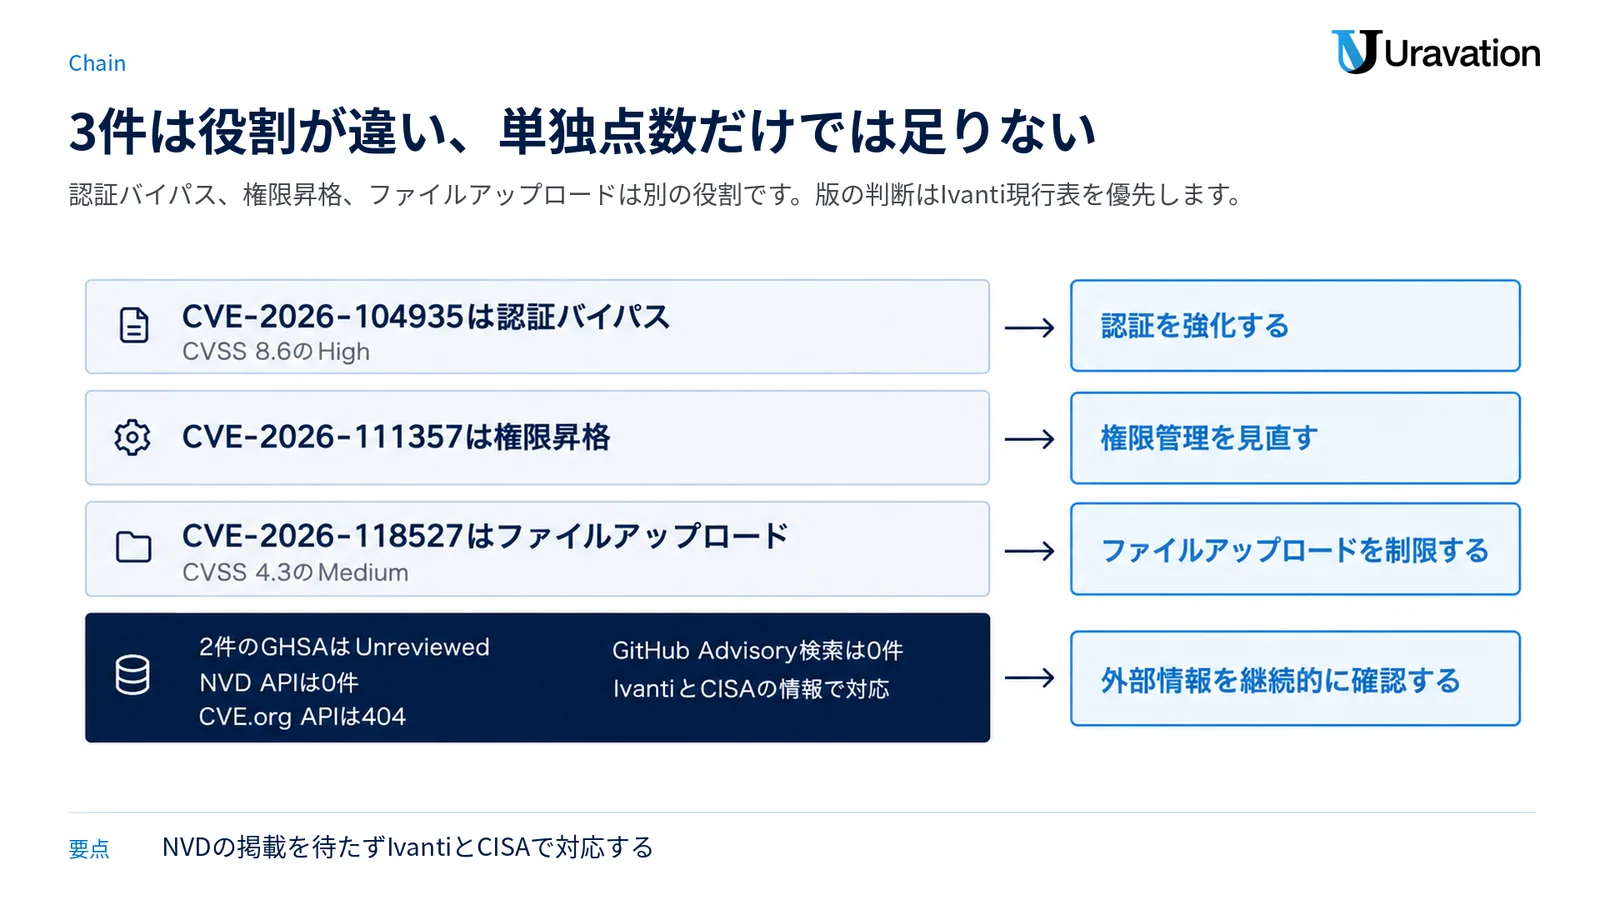
CVE-2026-104935のCVE.orgレコードとGitHub Advisory GHSA-vm2g-whwh-xhq8、CVE-2026-111357のCVE.orgレコードとGitHub Advisory GHSA-fhw5-mpvj-x89mも確認しました。2件のGHSAはいずれもGitHub上でUnreviewedで、影響版と修正版はUnknownです。製品の版表としてGHSAを使わず、Ivantiの現行勧告に合わせます。
一方、CVE-2026-118527は、2026年10月31日10時01分JSTの確認時点で、NVDの詳細URLに脆弱性本文がなく、NVD APIは0件、CVE.org APIは404、GitHub Advisory検索も0件でした。NVDの点数が出るまで待つのではなく、IvantiとCISAの情報で対応します。
関連するサーバー側の更新判断も同じで、「ひとつ前の修正版で止まっていないか」を確認することが重要です。過去の対応例として、PHP脆弱性CVE-2026-109618の対象版と対応と、Node.jsの2026年10月セキュリティ更新も版の照合に役立ちます。
今日の作業は版の確認から再起動後の照合まで
更新作業は「パッチを置いた」で終わりません。Ivantiの管理ガイドでは、サービスパッケージの導入には再起動が必要で、成功後にシステムが自動で再起動します。次の順序で、変更前と変更後の記録をひとつの作業票に残します。
- 対象機器と現在版を確定する。
インターネットから到達できるConnect Secure、待機系、クラスタの全ノードを棚卸しします。管理画面の「Maintenance > System > Platform」にあるCurrent versionを確認し、画面の表示値、機器名、確認時刻を記録します。 - 変更前の証拠と設定を保全する。
設定バックアップ、Access Logs、Admin Logs、Event Logs、監視側のログを確保します。すでに不審な兆候がある場合は、更新や再起動で揮発性情報が失われる可能性があるため、先にインシデント対応担当とメモリ・ネットワーク証拠の取得要否を決めます。 - 機種と更新経路に合う修正版を入手する。
ILSまたはIvanti Product Downloadから、25.1.1.3または22.8R2.6を取得します。25.1.2系、クラスタ、旧機種は互換性ガイドを確認し、別の枝のパッケージを流用しません。 - 利用停止と復旧条件を共有する。
再起動中は管理コンソールとVPNサービスに影響します。利用部門には停止時間、切り戻し判断、連絡先を事前に共有し、クラスタでは全メンバーへの影響を確認します。 - 更新を実行し、自動再起動の完了を確認する。
管理画面の「Maintenance > System > Upgrade/Downgrade」で、ファイルまたはステージ済みパッケージを選び、Ivantiの手順に従って導入します。再起動が始まったこと、管理画面へ戻れること、エラーで停止していないことを確認します。 - 更新後の版と接続を照合する。
Current versionが意図した修正版になったかを再確認します。Test Connectivity、認証、代表的な社内アプリへのVPN接続、クラスタ状態、監視アラートを確認し、変更前との違いを記録します。 - ログと整合性確認を続ける。
Admin AccessログとEventsログで更新・再起動を確認し、Integrity Checker Tool(ICT)を実行します。正常に更新できたことと、過去に侵害されていないことは別の判定です。
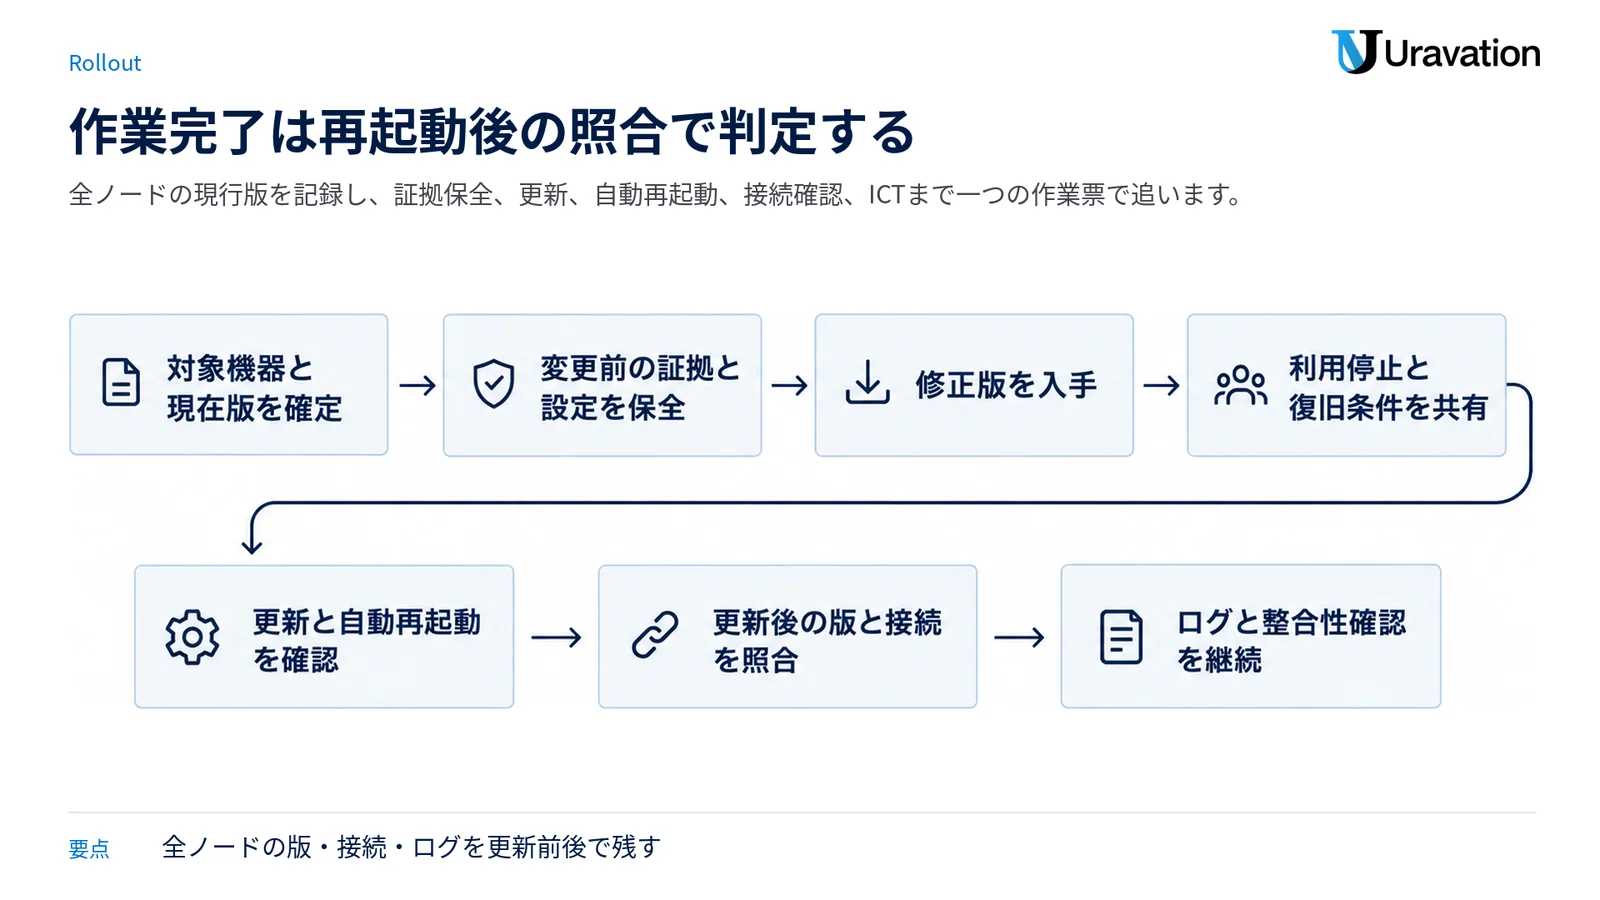
担当者が作業完了を報告するときは、「更新ファイルを入れた」ではなく、「全ノードの版が修正版になった」「再起動後に接続と認証を確認した」「ログと証拠の保存先を記録した」の3点を添えると、経営者も残るリスクを判断できます。
告知に一時対策は無い
Ivantiの現行告知に、CVE-2026-118527を無効化する設定や一時的な回避策は掲載されていません。公式の対処は修正版への更新です。「完全ではない一時対策」が示されているのではなく、本CVEについて一時対策そのものが示されていない点に注意してください。
| 対応 | 位置付け | 更新の代わりになるか |
|---|---|---|
| 25.1.1.3または22.8R2.6へ更新 | Ivantiが示す正式な修正 | 正式対応 |
| 強いアクセス制御 | Ivanti公式ブログが勧める補助的な防御 | なりません |
| ネットワーク監視・ログ確認 | 悪用や異常を見つけるための運用 | なりません |
| ICTの定期実行 | アプライアンスの整合性を確認する手段 | なりません。正常結果も侵害なしの証明ではありません |
| 到達元の一時制限や機器の隔離 | 自社判断による露出低減・封じ込め | なりません。業務影響と証拠保全を考えて実施します |
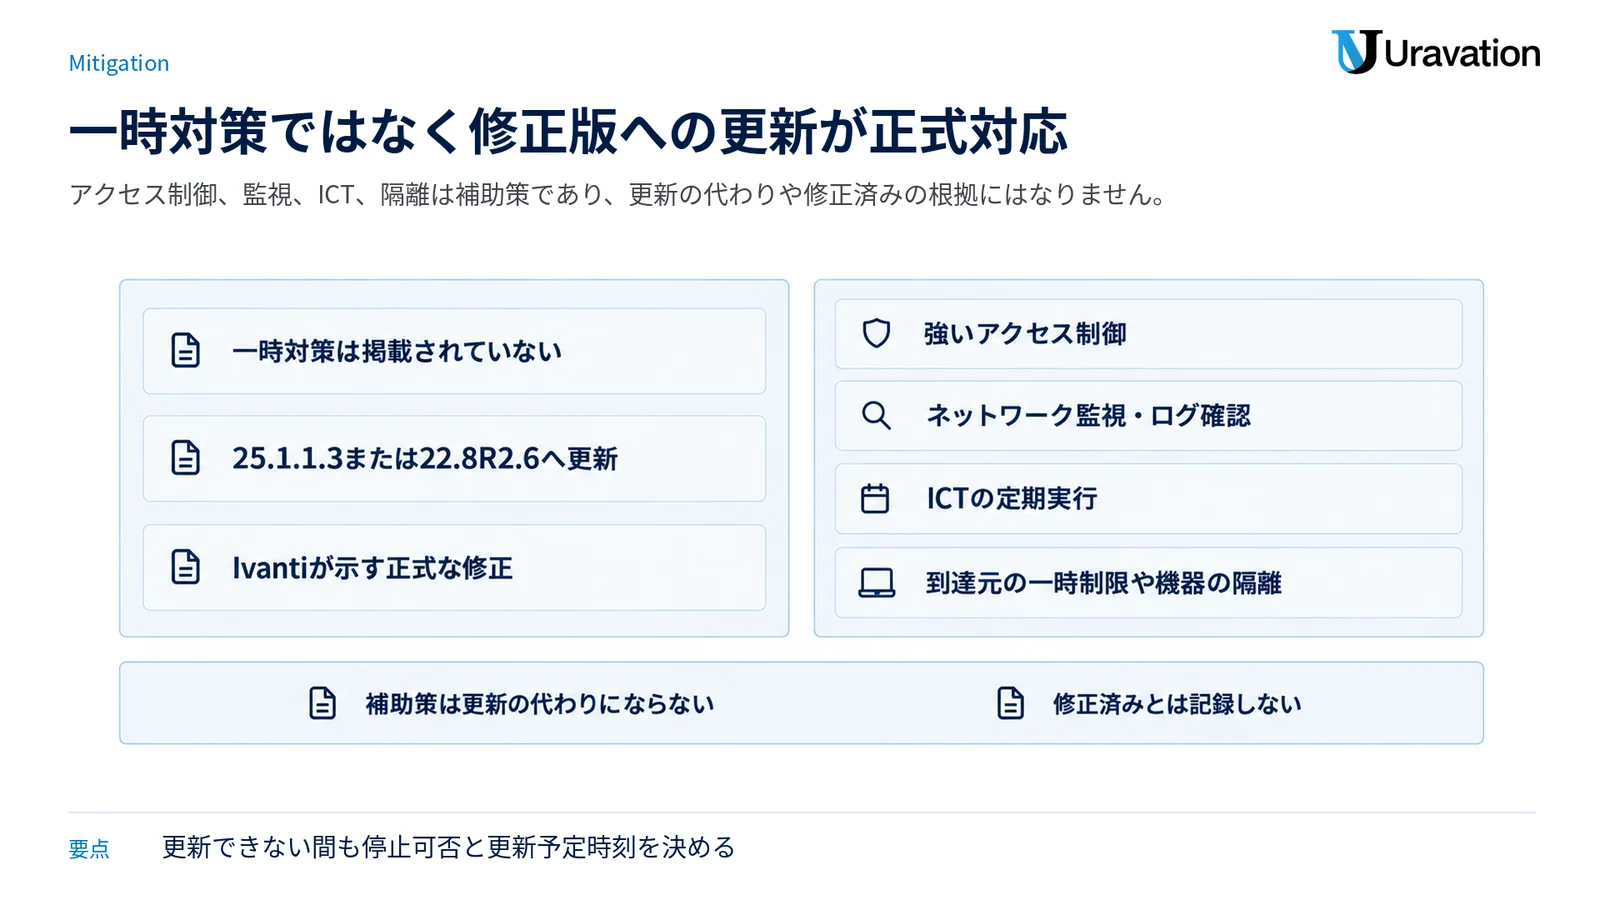
更新を直ちに実施できない場合も、延期だけを決めて終わらせず、経営判断として停止可否、到達元の制限、監視強化、更新予定時刻を決めます。ただし、それらを「修正済み」とは記録しません。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
入られていないかを確かめる
更新は今後の悪用経路を塞ぐ作業であり、更新前の侵害を消す作業ではありません。CISAは、今回の連鎖に含まれるCVE-2026-104935のコマンドがメモリ上で実行されるため、ICTで痕跡を検出できない場合があり、侵害判断にはネットワークとメモリのフォレンジックが必要だと説明しています。
IvantiとCISAが示している確認
- Ivanti Integrity Checker Toolを実行し、結果を保存する。
- Neurons for Secure Accessを利用している場合は、Access Logs、Admin Logs、Event Logsを表示し、必要な期間をCSVまたはJSONで保存する。未導入環境では、利用中のログ転送・管理機能で保全する。
- Ivanti勧告が参照する調査元の公開済みIOCを照合する。ただし、IOCがないことを安全の証明にしない。
- 不審な兆候がある場合は、Ivanti Connect Secure Recovery Proceduresに進み、通常更新だけで終わらせない。
自社で追加する一般的な確認
次はCVE-2026-118527専用のIOCではなく、一般的なインシデント確認です。VPNの認証ログ、ID基盤、ファイアウォール、EDR、管理者操作、接続先サーバーの時刻をそろえ、不審な認証、想定外の管理変更、通常と異なる接続先、認証情報の利用を時系列で突き合わせます。まず対象期間のログを保全し、その後にアカウント停止や認証情報変更を行うと、証拠の消失を避けやすくなります。
判定は「侵害の痕跡なし」「侵害を確認」「調査継続」のいずれかで残します。「ICTが正常だった」「エラーがなかった」だけで調査を閉じません。広く考える際は、AI時代のサイバー攻撃動向と防御ガイドで、認証・端末・ログを横断する考え方も確認できます。
国内については、JPCERT/CC、IPA、JVNの2026年10月31日10時01分JSTまでの公開一覧に、本CVEの個別注意喚起や国内被害の記載は確認できません。国内で問題がないという結論ではなく、自社環境のログを確認する理由になります。
バックアップから戻せるかを別に検証する
Connect Secureでは設定を保存して復元できますが、「設定バックアップがある」と「安全に復旧できる」は同じではありません。Ivantiの管理資料では、完全な設定バックアップにsystem configurationとuser configurationの両方が必要で、証明書チェーンなど含まれない項目があります。バックアップの作成日時、2種類の設定の有無、含まれない証明書・認証情報の再設定方法まで確認します。
| 確認対象 | 確認する内容 | 不足時の判断 |
|---|---|---|
| 設定 | system configurationとuser configurationの両方があるか | 片方だけなら完全な設定復元として扱いません。 |
| バックアップの健全性 | 侵害前の取得か、改変・破損がないか | 不明なら隔離環境で検証し、そのまま本番へ戻しません。 |
| 証明書・秘密情報 | 保存対象外の証明書、APIキー、認証情報を再発行できるか | 復旧計画に失効・再発行・変更を追加します。 |
| 復元先 | 最新版へ更新した初期化済み機器、または再構築した仮想環境か | 侵害が疑われる既存環境をそのまま巻き戻しません。 |
| 動作確認 | 認証、VPN接続、代表アプリ、監視、ログを試せるか | 本番へ戻す前の復旧試験を計画します。 |
CISAがIvantiのRecovery Proceduresに基づいて示す流れは、設定をバックアップし、物理機器は工場出荷状態へ戻して最新版へ更新、クラウド・仮想環境はインスタンスを再構築して最新版へ更新し、その後に設定を復元するものです。さらに、ドメイン、管理者、ローカルを含むアカウントのパスワード変更、保存済み証明書の失効と再発行、保存済みAPIキーとライセンスサーバー認証情報の変更を求めています。
侵害が疑われる場合は、先に証拠保全とメモリ取得の要否を決めます。そのうえで初期化または再構築、更新、設定復元、認証情報の変更、接続試験、監視再開へ進みます。NIST SP 800-61 Rev.3も、復元資産の完全性と侵害痕跡を確認し、根本原因へ対処してから稼働へ戻す考え方を示しています。
Claude Code・MCP・社内エージェントとの関係
この脆弱性はIvanti Connect Secureの問題であり、Claude Code、MCPサーバー、社内AIエージェント自体の脆弱性ではありません。Ivanti勧告、CISAアラート、CVE・GHSA、製品管理ガイドに、これらのAIツールが直接の対象だという記載はありません。
Ivanti Connect Secureの公式説明では、同製品は社外端末から社内リソースへ接続する入口です。そのため、Connect Secureの先にClaude Codeの実行環境、MCPサーバー、社内エージェント、ソースコード管理、認証基盤がある場合は、それらを侵害確認の範囲に含めます。これはAI製品への直接影響ではなく、各社のネットワーク構成から決まる間接的な確認です。
- VPN経由で到達できるAI開発環境、MCPサーバー、社内エージェントを棚卸しする。
- Connect SecureのAccess、Admin、Eventログと、AI環境側の認証・操作ログの時刻を突き合わせる。
- 不審な利用が確認されたアカウントや認証情報は、証拠保全後に無効化・変更する。
- AIへ入力した情報が漏えいしたと決めつけず、影響を受けた主体が参照できた範囲を確認する。
なお、別製品のIvanti Neurons 2026.4にはMCP ServerのTechnical Previewがありますが、Connect Secureの本CVEとは別です。名称にIvantiとMCPが並ぶだけで関連付けないことが重要です。
経営者へ上げる判断材料
担当者から経営者へは、技術用語を増やすより、次の6点を一枚で示すと意思決定が速くなります。
- 露出:Connect Secureが外部から到達可能か、停止時にどの業務が止まるか。
- 版:全ノードのCurrent versionと、修正版への該当可否。
- 更新:作業開始時刻、再起動を含む停止見込み、担当者、完了条件。
- 悪用:CISAがKEVへ追加済みであること、日本国内の個別告知は未確認であること。
- 侵害確認:ログ保全、ICT、ネットワーク・メモリ調査の実施状況と判定。
- 復旧:初期化または再構築後に設定を戻せるか、認証情報を変更できるか。
判断を「更新するかどうか」だけに狭めると、停止時間を恐れて先送りしやすくなります。「いつ更新するか」「更新前の証拠をどう残すか」「侵害が疑われたら通常更新から復旧手順へ切り替えるか」の3つに分けて承認を取ります。
よくある質問
CVSS 4.3なら、次回の定例更新でもよいですか?
推奨できません。CVE-2026-118527単体のCVSSは4.3ですが、CISAは悪用確認済みとしてKEVに追加し、関連する2件との連鎖を明記しています。インターネットに面したVPN入口であることも踏まえ、優先度を上げてください。
25.1.1.2または22.8R2.5へ更新済みなら完了ですか?
完了ではありません。その2版はCVE-2026-104935の修正版ですが、CVE-2026-118527とCVE-2026-111357では影響版です。25.1.1.3または22.8R2.6へ更新します。
25.1.2系はどの版へ上げればよいですか?
CISAの一括表には25.1.2.2以前が含まれますが、IvantiのCVE-2026-118527個別行には25.1.2系の修正版が明記されていません。機種と構成を添えて、互換性ガイドとIvantiサポートで最新の対応可能版を確認してください。個別表の空欄を「影響なし」と読み替えないでください。
ICTが正常なら、侵害されていないと判断できますか?
判断できません。CISAは、関連する攻撃がメモリ上で実行されるため、ICTで痕跡を検出できない場合があるとしています。ICTは必要な確認のひとつですが、ネットワーク、メモリ、認証、管理者操作の調査と組み合わせます。
更新すれば、過去の侵害も解消しますか?
しません。更新は脆弱性を修正しますが、すでに置かれた不正な設定、取得された認証情報、別システムへの横展開を自動で取り除くものではありません。不審な兆候があればIvantiのRecovery Proceduresへ切り替えます。
NVDにページがあるなら、NVDの点数を使えばよいですか?
2026年10月31日10時01分JST時点では、CVE-2026-118527のNVD本文とNVD独自スコアは確認できませんでした。IvantiのCVSS 4.3とCISA KEVを使い、未公開情報を補って書かないでください。
Claude CodeやMCPの利用を止める必要がありますか?
本CVEだけを理由に一律停止するという公式案内はありません。Connect Secureを経由して到達できるAI環境があるかを確認し、侵害の疑いとログに基づいて個別に判断します。
結論と次の一歩
CVE-2026-118527の単体評価はCVSS 4.3「Medium」ですが、CISAが悪用確認済みとしてKEVへ追加し、3件の連鎖を示しているため、公開VPN機器では緊急の更新対象です。25.1.1.2以前は25.1.1.3へ、22.8R2.5以前は22.8R2.6へ更新します。10月13日の修正版で止まっている環境は、再度の更新が必要です。
- 全ノードのCurrent versionを記録し、対象版か判定する。
- ログと設定を保全し、不審な兆候があれば証拠取得を先に判断する。
- 修正版を導入し、自動再起動後に版、認証、接続、クラスタ、ログを確認する。
- ICTの結果だけで終了せず、過去の侵害確認と復旧可否を別々に記録する。
一時対策は告知に示されていません。更新できない時間帯があるなら、露出低減と監視強化を暫定運用として明示し、修正版を入れる時刻を確定してください。サーバー側の更新管理は、PHPの緊急更新判断、Node.jsのセキュリティリリース対応も合わせて確認できます。
参考・出典
- Ivanti:Security Advisory Ivanti Connect Secure(CVE-2026-104935、2026年10月29日更新)(参照日:2026年10月31日)
- Ivanti:October 2026 Security Update(参照日:2026年10月31日)
- CISA:CISA Urges Patching Newly Exploited Vulnerabilities in Ivanti Connect Secure(参照日:2026年10月31日)
- CISA:Known Exploited Vulnerabilities Catalog JSON(参照日:2026年10月31日)
- Ivanti:Connect Secure Administration Guide 25.1.x(参照日:2026年10月31日)
- Ivanti:Connect Secure Recovery Procedures(参照日:2026年10月31日)
- NVD:CVE-2026-118527(参照日:2026年10月31日。本文未掲載を確認)
- JPCERT/CC:2026年の注意喚起一覧、IPA:脆弱性対策情報、JVN(参照日:2026年10月31日)
この記事の内容を社内展開する方へ: 部門別 AIエージェント活用マップ 50選(無料・PDF 32ページ+Excel) をダウンロードできます。