

FREE PDF
AIで脆弱性を見つける道具の
社内導入ガイド
Anthropic の Claude Security、OpenAI の Codex Security、GitHub の AI Scan ── 自社のコードの脆弱性を AI で探す道具が、2026年にそろいました。本資料は、開発責任者・情報システム部門・Web 担当がこれらの道具を社内に入れる前に決めることと、結果を確かめて直すまでの流れを、2026年10月22日に確かめた各社の公式情報と公的機関の資料だけを根拠に横型31ページにまとめたものです。3つの道具の違い(何を調べ、どこで動き、コードがどこへ渡り、何が残るか)、入れる前に決める4つ(範囲・権限・渡り先・記録)、結果を実在・誤検出・重複・受け入れるリスク・要確認の5つに分ける手順、AI が作った偽の脆弱性情報が取り下げられた実例、直して記録するまでの6つのSTEPを載せています。結果の確認シート(Excel・記入例と導入前のチェック14項目つき)と、結果報告と修正の承認の1枚(Word・様式と記入例)を同梱しています。一般的な情報であり、法的助言ではありません。脆弱性診断・侵入テスト・24時間の監視・事故対応の代行は含みません。
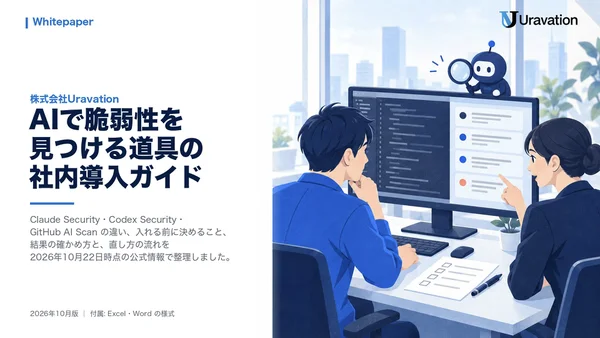
目次(横型31ページ / 5章)
- はじめに AI が見つけた脆弱性を、人が確かめて直すために/全体像:コードの置き場から記録まで、6つの段階
- 第1章 道具の違い 3つの道具を、公式の記載で並べる/実画面:道具の「重ね方」の表(公式)/管理型と、手元で動かす形の違い/実画面:GitHub AI Scan を使える条件
- 第2章 入れる前に決めること 入れる前に決める4つ/コードの渡り先と、残るもの/実画面:PR に書いた結果は、PR と同じ人に見える/権限を絞る4つの決まり
- 第3章 結果の確かめ方 検出結果の読み方(6つの欄)/数字で見る:報告は増え、見分ける手間も増えた/実画面:深刻度は「悪用のしやすさ」で付く/判定の5つの区分と、道具ごとの呼び名/記入例:結果の確認シート(Excel)/体裁で信じる確かめ方と、実物で確かめる確かめ方/実画面:「AI の作り話」とされ、取り下げられた CVE
- 第4章 直し方の流れ STEP 1〜3 見つけて、確かめて、直す案を作る/STEP 4〜6 承認して当て、確かめて記録する/記入例:結果報告と修正の承認(Word)
- 第5章 任せる時の決まり AIエージェントに任せる時の6つの決まり/よくある質問
- 巻末 まとめ/ご相談の案内
無料ダウンロード
送信すると、この画面にダウンロードボタンが表示されます。
同じURLをメールでもお届けします(7日間有効)。
- 入力は1分
- その場でダウンロード
- メールでも届く
- PDF+Excel/Word・合計 約6MB
この資料が向いている方
- Claude Security・Codex Security・GitHub AI Scan のどれを入れるか、何を確かめればよいか整理したい開発責任者の方
- AI の道具が出した脆弱性の報告を、誰がどう確かめて直すかを決めたい情報システム・セキュリティ担当の方
- 自社のサイトやシステムのコードを、AI の道具で調べることを検討している Web 担当の方
読むと分かること
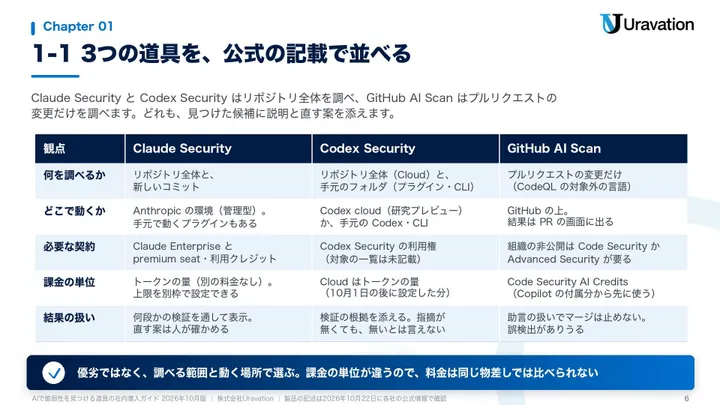
- 3つの道具を公式の記載で並べた表
- 入れる前に決める4つと、権限を絞る決まり
- 結果を5つの区分で確かめる手順
中身の見本(本文から2ページ)
Authors & Supervisors
- 佐藤 傑代表取締役CEO・監修
- 和田 歩純執行役員CTO / AIエージェント開発・マーケティング統括
- 川島 陸カリキュラム設計
- 河原 将太法人研修責任者、アライアンス統括
研修・開発の現場に立つUravationのメンバーが執筆・監修しています。メンバー紹介を見る →
上場企業を含む100社以上が、研修・導入で活用しています




※ 入力情報の取り扱いはプライバシーポリシーをご確認ください。
※ ご入力いただいた情報は、資料のお届けと、同意いただいたご案内に使用します。
※ ダウンロードURLの有効期限は7日間です。URLはお申込者ご本人がご利用ください(資料は社内で共有いただけます)。
- 本当に無料ですか?
- 無料です。資料の受け取りに費用はかかりません。
- 個人でも受け取れますか?
- 受け取れます。会社名の欄には屋号か「個人」、役職の欄には「なし」とご記入ください。
- メールが届かない場合は?
- 送信直後にこの画面へダウンロードボタンが出ます。メールは迷惑メールフォルダもご確認ください。それでも届かない場合は5分後にもう一度お申し込みいただけます。
- PDFとExcel/Wordはどのように届きますか?
- PDFとExcel/Wordそれぞれのダウンロードボタンが送信直後にこの画面へ出ます(合計 約6MB)。メールにも同じURLが届きます。
この資料でわかること
3つの道具を公式の記載で並べた表
何を調べるか・どこで動くか・必要な契約・課金の単位・結果の扱いを、Claude Security・Codex Security・GitHub AI Scan で並べた表。管理型と手元で動かす形の違い、コードの渡り先と残るものも表に。公式の実画面つき。
入れる前に決める4つと、権限を絞る決まり
読ませる範囲・動かす権限・コードの渡り先と残るもの・記録と費用の4つ。調べるリポジトリの選び方、読むだけの権限で始める、関係のない鍵を外す、結果を見られる人を決めるまで。
結果を5つの区分で確かめる手順
検出の場所・攻撃の道筋・前提・再現・確からしさ・直す案の6つの欄を見て、実在・誤検出・重複・受け入れるリスク・要確認に分ける。深刻度の付け直し方と、AI が作った偽の脆弱性情報が取り下げられた実例つき。
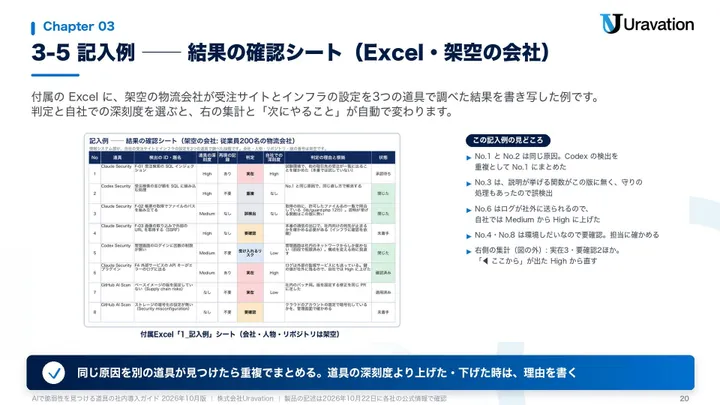
結果の確認シート(Excel)と報告・承認の1枚(Word)
判定と自社での深刻度をプルダウンで選ぶと、集計と「次にやること」が変わるシート(架空の会社の記入例・導入前のチェック14項目・出典一覧つき)。1件ごとに確かめた結果・直す案・承認・直ったことの確認を残す1枚の様式と記入例。