結論:GitHubのシークレット漏えい検出は、2026年10月7日の発表で3つのワークフローに広がり、既存のAI検出アラートは同日から専用モデルへ自動切り替えされました。
- 何が変わった:周囲のコードを読んで、決まったトークン形式を持たないパスワードなどを見つける専用モデルが、既存アラート、push protection、Copilotの
/security-reviewへ展開されます。 - いつから:既存アラートのモデル更新は2026年10月7日に開始済みです。AI push protectionはprivate preview、Copilotの新しいシークレット検査は近日private preview予定です。
- 誰に影響する:GitHub Secret Protection/GitHub Advanced Securityの契約組織と、Copilotの
/security-reviewを使う個人・法人ユーザーです。ただし、対象プラン、招待、管理者ポリシーの条件があります。
対象読者:GitHubを利用する日本企業の開発責任者、セキュリティ担当者、情報システム担当者、開発者
読了後にできること:追加対応が必要な機能と自動更新される機能を分け、契約・設定・AI Credits予算を確認できます。
最終更新:2026年10月10日(JST)
「GitHub シークレット 漏えい検出で、結局いま何を変える必要があるのか」。今回の発表は、ここを3つに分けて読むのが重要です。既存のアラート検出、push時の事前検査、Copilotのセキュリティレビューは、提供時期も契約条件も料金の扱いも同じではありません。
とくに注意したいのは、「専用モデルへの更新」と「新しい有料チェックの有効化」が別だという点です。既存のAI検出アラートを利用中の組織はモデル移行の操作が不要ですが、private previewの新機能は既定で使えるわけではなく、明示的なopt-inや管理者設定が必要です。
以下では、2026年10月10日時点でGitHubの公式発表と公式ドキュメントから確認できる事実だけを整理します。モデル精度、日本固有の提供日、1チェック当たりの料金など、公式に確認できない事項は推測で補いません。
専用モデルで変わったのは「文脈を見て探す範囲」
GitHubが2026年10月7日に発表したのは、漏えいシークレット検出向けにfine-tuneした専用モデルです。公式説明では、周囲のコードを読み、決まったトークン形式がないパスワードを含む「認証情報らしい文字列」を識別します。コードや文章を生成するモデルではなく、検出を目的としたモデルだと説明されています。
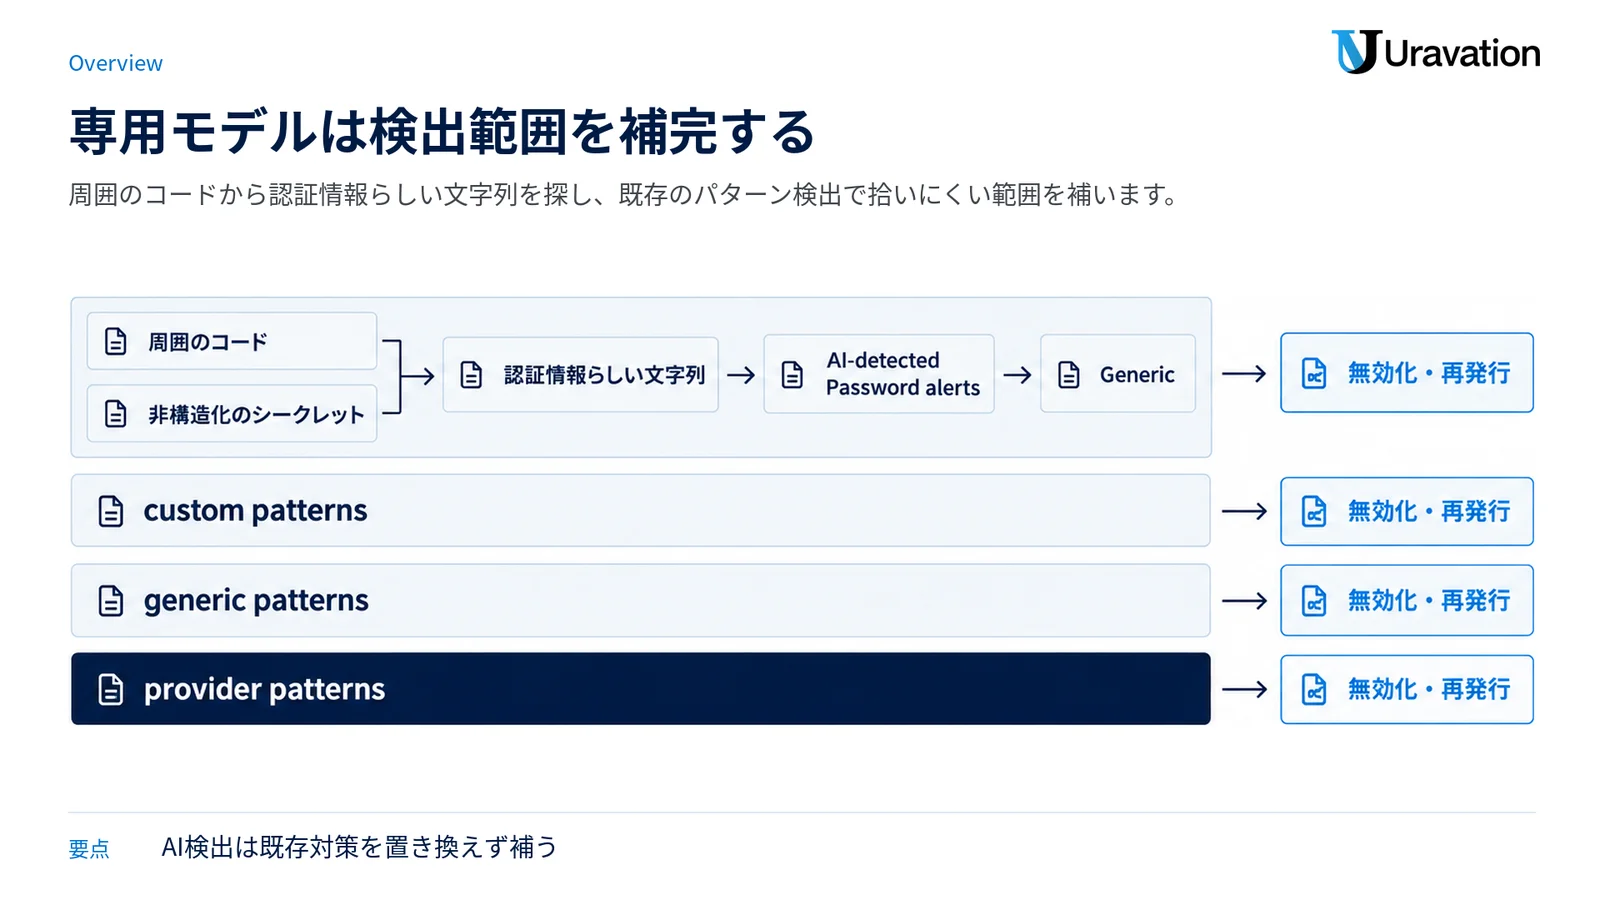
これまでのsecret scanningには、サービス提供者が定義したprovider patterns、一般的な認証情報を探すgeneric patterns、組織が定義するcustom patternsなどがあります。新モデルが狙うのは、規則だけでは見つけにくい非構造化のシークレットです。つまり、既存のパターン検出を捨てる発表ではなく、検出範囲を補う更新と考えるのが正確です。全体像はGitHub Docs「Secret scanning」でも確認できます。
| 項目 | 内容 | 出典 |
|---|---|---|
| 発表日 | 2026年10月7日。記事の参照日は2026年10月10日です。 | GitHub Changelog |
| モデルの目的 | 周囲のコードを読み、認識できるトークン形式を持たないパスワードなど、認証情報らしい文字列を見つけます。コードや文章の生成はしません。 | GitHub Changelog |
| 既存アラート | AI-detected Password alertsを利用している顧客は、新モデルへ自動的にアップグレードされました。 | GitHub Changelog |
| push protection | 非構造化の認証情報をpush時に確認する機能がprivate previewです。管理者による有効化が必要です。 | GitHub Changelog |
| Copilot | /security-reviewへ専用モデルのシークレット検査を追加する計画です。2026年10月10日時点では近日private preview予定です。 | GitHub Changelog |
| GitHub Enterprise Server | GHES 3.23でAI検出アラートをpublic previewとして提供予定です。push protectionとCopilotの新しい検査は、このServerリリースには含まれません。 | GitHub Changelog |
| 公式に未確認の情報 | モデルの正式名、パラメータ数、従来モデルとの精度差、再現率、誤検知率、一般提供日は公表されていません。 | GitHubのAI機能Application Card |
既存利用者の「自動更新」と、新規有効化は別
自動なのは、すでにAI-detected Password alertsを利用している顧客のモデル更新です。AI検出そのものを未設定のリポジトリへ自動で有効化する、という発表ではありません。
現行の公式手順では、リポジトリ単位ならAdvanced Security設定にある「Scan for AI-detected secrets」を有効にします。組織単位では、カスタムセキュリティ構成でSecret ProtectionとAI検出を有効にし、対象リポジトリへ適用します。なお、既存アラート機能の利用にGitHub Copilot契約は不要です。設定方法はAI-detected secretsを有効にする公式手順に記載されています。
専用モデルでも、見逃しと誤検知はなくならない
GitHubのApplication Cardは、AI secret detectionがリポジトリ内の認証情報を見逃す可能性を明記しています。また、AIで見つけたシークレットは通常のアラートとは別の「Generic」一覧に表示され、provider patternによる検出より誤検知が多くなり得ます。
したがって、「AIモデルが入ったから認証情報管理は自動で完成する」とは言えません。provider patterns、generic patterns、custom patterns、シークレット管理、検出後の無効化・再発行を組み合わせる必要があります。AI検出は防御層の追加であり、既存の対策を置き換えるものではない、という位置づけが安全です。
料金と提供条件は3系統で分けて確認する
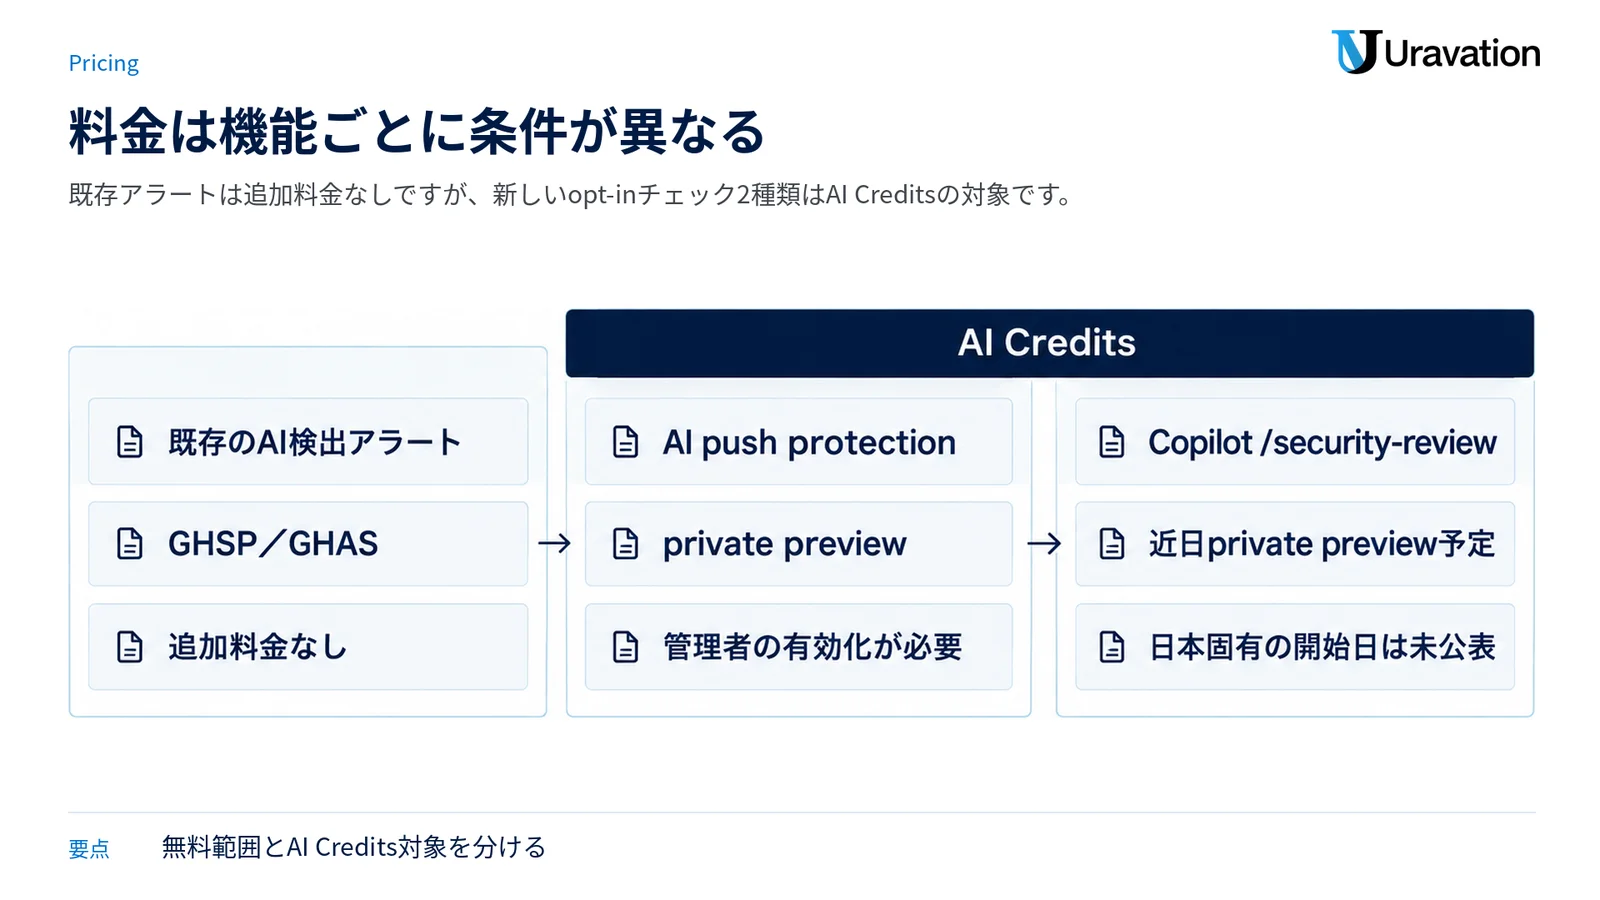
料金への影響は「新モデルだから一律に値上げ」ではありません。既存アラートは追加料金なしですが、新しいpush protectionとCopilotの追加検査はAI Creditsを消費する予定です。対象条件を一覧にすると、次のようになります。
| 機能 | 2026年10月10日時点の状態 | 対象プラン・契約 | 料金・AI Credits | 日本での利用判断 |
|---|---|---|---|---|
| 既存のAI検出アラート | 新モデルへ自動切り替え済み | GHSP/GHASでAI-detected Password alertsを利用中の顧客 | 既存契約内で追加料金なし | 国別条件ではなく契約と設定で判断。日本固有の除外記載はありません。 |
| AI push protection | private preview | github.com上のGitHub TeamまたはGHECで、有償GHSP/GHASの対象リポジトリ。管理者の有効化が必要 | 今後AI Creditsを消費。1チェック当たりの消費量と円額は未公表 | 日本向けの一律提供は公式に確認できません。招待、設定画面、ポリシーを確認します。 |
Copilot /security-reviewの新しいシークレット検査 | 近日private preview予定。既定OFF | 個人向けCopilot Pro、Pro Plus、Max、Free、Student。法人向けBusiness、Enterpriseは対応環境・招待・管理者ポリシーの条件あり | 今後AI Creditsを消費。GHSP/GHASライセンスは不要 | 日本固有の開始日は未公表。利用画面での提供状況を確認します。 |
| GHES 3.23のAI検出アラート | public preview予定 | 既存のGHSP/GHAS購入を持つエンタープライズ | 追加料金なし | 具体的な提供開始日は2026年10月10日時点で公式に確認できません。 |
GHSPはGitHub Secret Protection、GHASはGitHub Advanced Security、GHECはGitHub Enterprise Cloud、GHESはGitHub Enterprise Serverを指します。
既存アラートは追加料金なし
AI-detected secret alert scansは、GHSP/GHASの既存契約に含まれたままです。専用モデルへの切り替えだけを理由に追加料金は発生しません。GHES 3.23で予定されるAI検出アラートのpublic previewも、既存のGHSP/GHAS購入に含まれると発表されています。
ただし、「追加料金なし」はGHSP/GHAS自体が無料という意味ではありません。GitHub Secret Protectionは別契約の有償製品で、公式の料金計算は直近90日間のactive committerを基準にします。公式ドキュメントでは米ドルのみが対応通貨とされており、2026年10月10日時点の一律の円建て価格は確認できません。日本企業は自社契約、請求通貨、税、個別条件を管理画面またはGitHubの担当窓口で確認する必要があります。契約数の考え方はSecret Protectionの料金見積もり公式手順で確認できます。
新しい2機能はAI Creditsの管理対象
AI push protectionと、Copilot /security-reviewへ追加される専用モデルの検査は、opt-in型の新しいチェックです。GitHubは、これらのAI Credit消費を今後数週間で導入するとしています。ただし、正確な開始日、1チェック当たりのcredit数、差分量やリポジトリ規模による計算式、円建ての実支払額は、2026年10月10日時点で公式に確認できません。
AI push protectionでは、検査がpushをブロックしなかった場合でもcreditsを消費する可能性があります。原則として利用量はリポジトリを所有する組織へ帰属します。Enterprise Managed Usersのuser namespaceリポジトリでは、pushしたユーザーへ帰属し、そのユーザーの割当creditsに適用される例外があります。
既にprivate previewのAI push protectionを利用している組織は、課金変更の発効後も継続するとAI Creditsを消費します。費用を発生させたくない場合は、変更前に無効化するようGitHubが案内しています。この対象組織だけは、「一般提供まで待つ」ではなく、現在のpreview参加状況を確認した方がよいでしょう。
予算アラートだけでは利用停止にならない
管理者は「Billing and licensing」から「Budgets and alerts」を開き、Advanced Security製品の「Secret Protection AI Credits」SKUに予算を設定できます。複数のAI Credit消費機能をまとめて管理する予算も設定できます。
ここで見落としやすいのが、予算アラートと利用停止は別だという点です。通知だけでは上限到達後の利用を止めません。利用可能な契約では「Stop usage when budget limit is reached」を設定し、費用上限を実際に効かせる必要があります。詳細はGitHub公式の予算設定ガイドで確認してください。
日本で使えるかは「国」よりプランと提供段階を見る
GitHubの発表は、対象を国別ではなくプランとプラットフォーム別に示しています。日本を除外する記載はありません。ただし、これは日本で全ユーザーへ一般提供済みという意味ではありません。AI push protectionはprivate preview、Copilotの新しいシークレット検査は近日private preview予定なので、対象アカウントへの招待、設定画面、組織ポリシーで確認する必要があります。
GHE.comのデータレジデンシー環境では、Copilot Business/EnterpriseがCopilot security reviewの対応プランとして示されています。一方、AI push protectionはGHSP/GHASを条件に「planned」です。GitHubのデータレジデンシー対応地域には日本が含まれますが、日本リージョンが存在することと、今回のprivate previewを利用できることは別です。今回の専用モデル固有のデータ処理地域も、2026年10月10日時点で公式に確認できません。データ保存の一般条件はGitHub Enterprise Cloudのデータレジデンシー公式説明を確認してください。
日本企業の実務は「検出後」「push前」「コミット前」に分かれる
実務への影響は、どの時点でシークレットを見つけるかで整理すると分かりやすくなります。
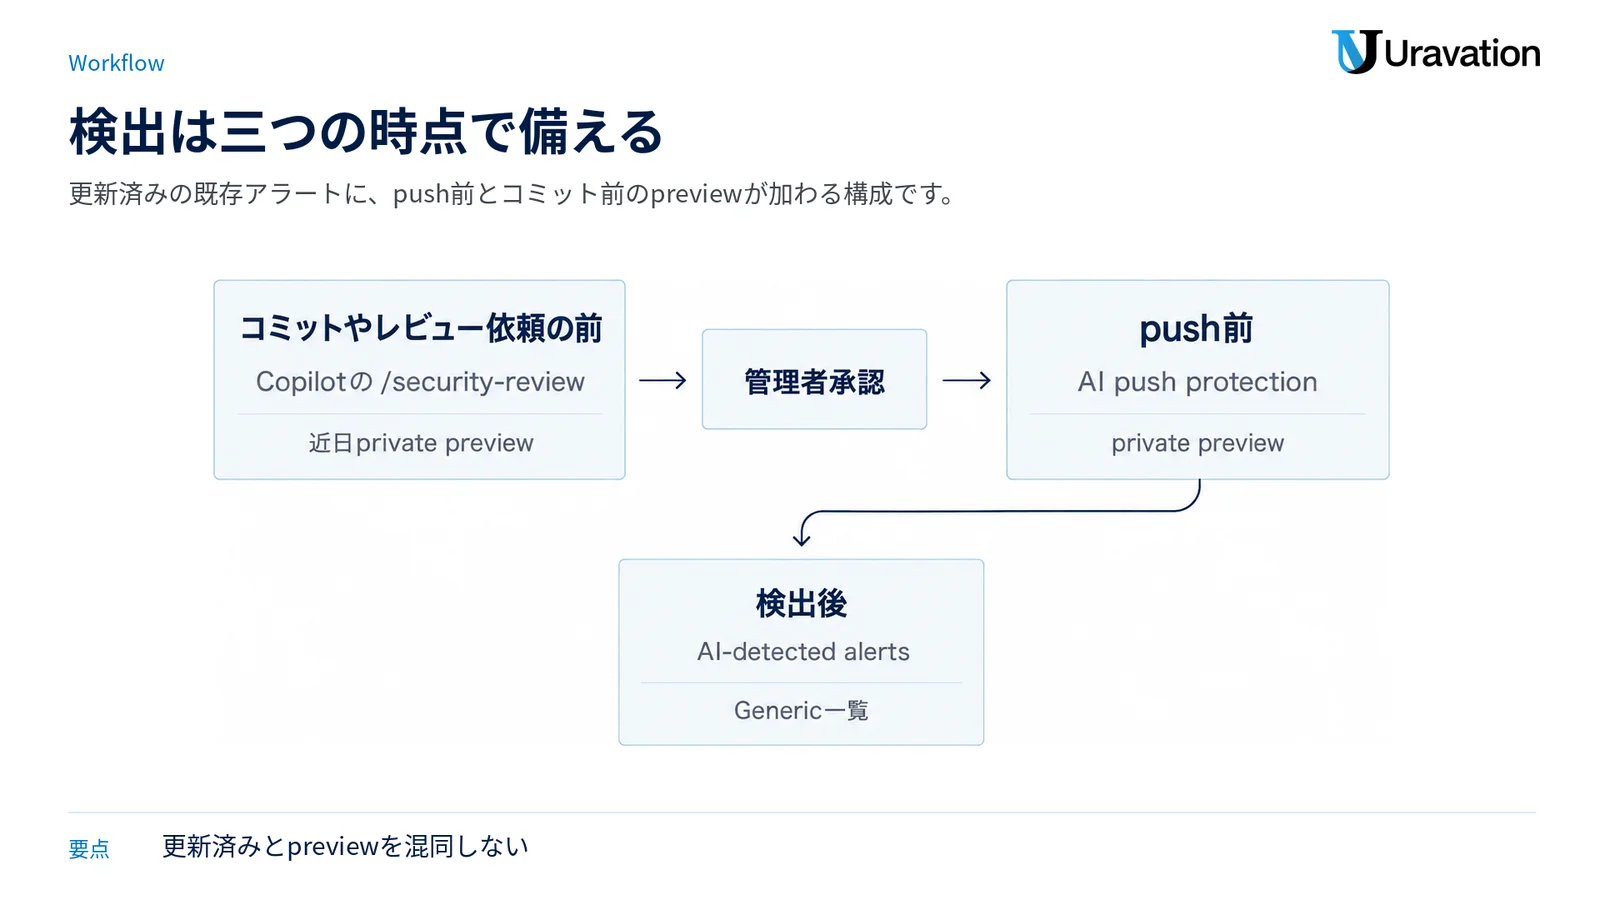
- 検出後:既存のAI-detected alertsは、すでにリポジトリへ入った非構造化シークレットを見つけ、Generic一覧へアラートを出します。今回の専用モデルへ自動更新されるのはこの系統です。
- push前:AI push protectionは、push時に非構造化の認証情報を検査し、リポジトリ履歴へ入る前に削除する機会を与えます。2026年10月10日時点ではprivate previewです。
- コミットやレビュー依頼の前:Copilotの
/security-reviewは作業中の変更を読み取り専用で確認します。専用モデルによるシークレット検査は、近日private previewとして追加予定です。
この3段階がそろえば、アラート対応だけでなく、履歴へ入る前の予防と、開発者・コーディングエージェントが扱う差分の確認まで範囲が広がります。ただし、現時点で3段階すべてが一般提供されているわけではありません。社内説明では「既存アラートは更新済み、新しい2段階はpreview」と明示すると、過剰な期待を避けられます。
また、AIコーディングエージェントへ設定変更を任せる場合も注意が必要です。GitHubは、新しいシークレット検査を既定OFFとし、/security-reviewを実行しただけでは有効にならないと説明しています。エージェントが有償機能、ポリシー、予算を明示的な承認なしに変更すべきではない、という注意も発表に含まれます。管理者承認を運用フローへ残すことが重要です。
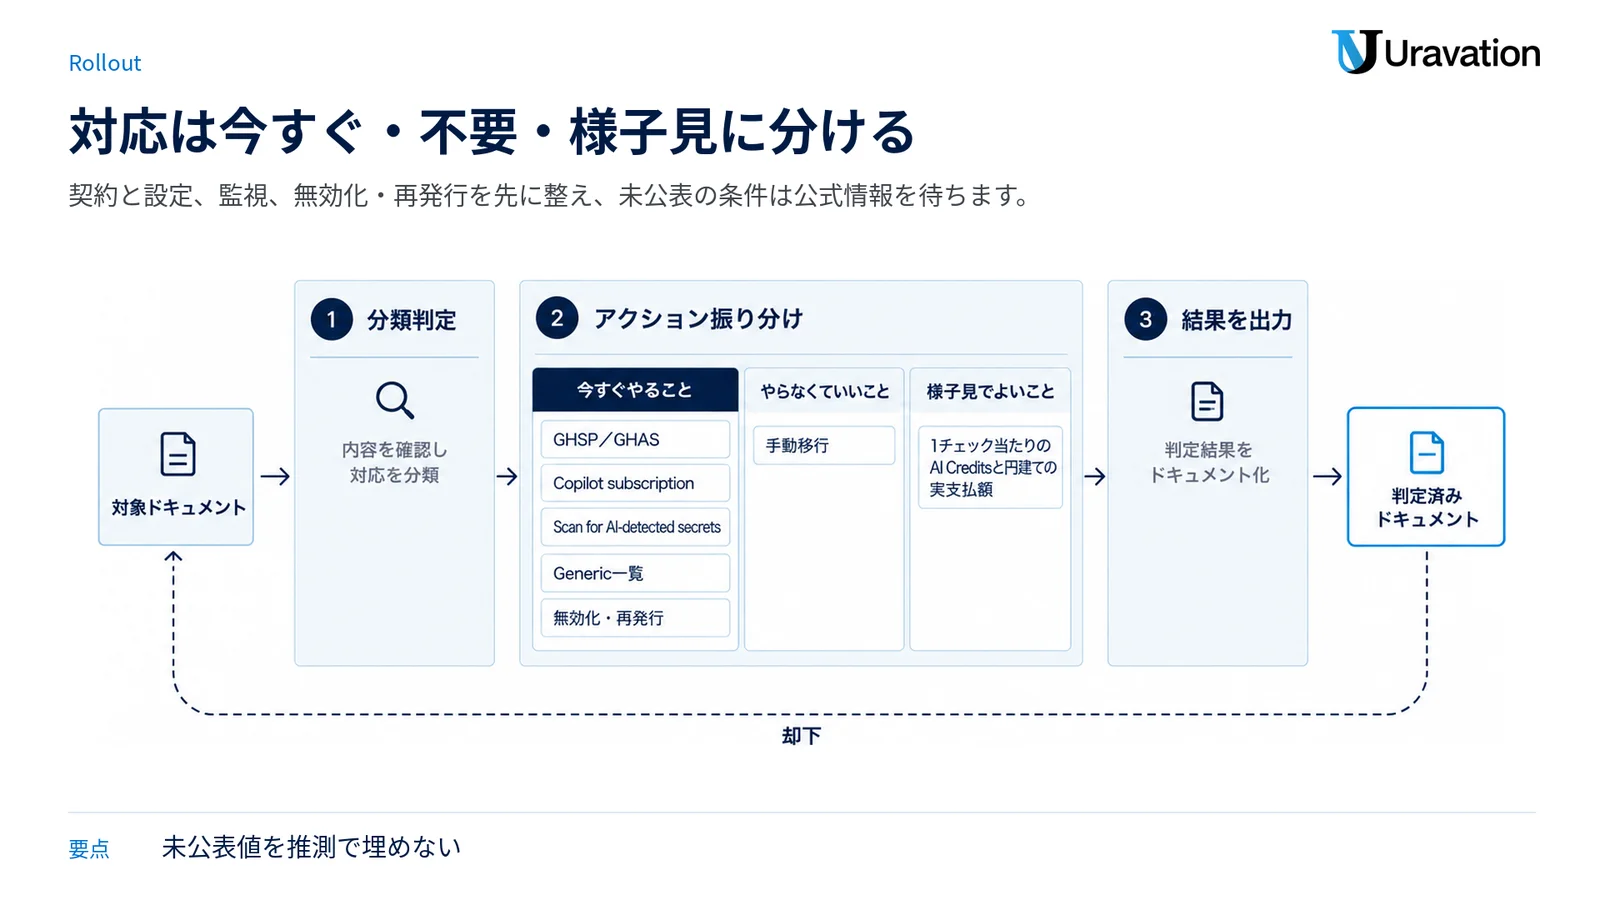
今すぐやること・やらなくていいこと・様子見でよいこと
今すぐやること
- 契約を3列で棚卸しする:GitHub hosting plan、GHSP/GHAS、Copilot subscriptionを別々に確認します。Copilot契約があっても、AI push protectionに必要なGHSPライセンスの代わりにはなりません。
- AI検出の設定を確認する:リポジトリまたは組織のカスタムセキュリティ構成で「Scan for AI-detected secrets」が有効か確認します。モデル移行が自動でも、未設定の機能が自動で有効になるわけではありません。
- Generic一覧を監視対象へ入れる:AI検出アラートは通常の一覧と分かれます。既存のアラート監視手順がDefault alertsだけを見ていないか確認します。
- アラート対応手順を確認する:実際の認証情報なら、GitHub公式手順に沿って、影響を受けたcredentialを直ちに無効化・再発行します。履歴から文字列を消すだけでは、利用可能なcredentialへの対処になりません。
- preview参加状況と予算を確認する:AI push protectionへ既に参加している場合は、課金変更後も継続するか判断します。続ける場合はSKU予算と利用停止設定を確認します。
- 権限線を決める:開発者やコーディングエージェントが、管理者承認なしにAI Credit消費機能や予算を有効化しないルールを明文化します。
やらなくていいこと
- 既にAI-detected Password alertsを使っている組織が、専用モデルへ切り替えるためだけに手動移行する必要はありません。
- 既存のAI検出アラートを使うためだけに、GitHub Copilotを新規契約する必要はありません。
- private previewの発表だけを理由に、全リポジトリで新機能を一斉に有効化する必要はありません。
- provider patterns、generic patterns、custom patterns、秘密情報管理ツールを廃止する必要はありません。
- 過去の漏えい対応を「新モデルが今後見つけるから」と先送りするべきではありません。利用可能なcredentialは、検出モデルに関係なく無効化・再発行が必要です。
様子見でよいこと
- AI push protectionのpublic previewまたは一般提供の開始日
- Copilot
/security-reviewへ新しいシークレット検査が追加される具体的な日 - 1チェック当たりのAI Creditsと円建ての実支払額
- GHE.comの日本リージョンでAI push protectionが利用可能になる日
- GHES 3.23のAI検出アラートが利用可能になる具体的な日
- 従来モデルとの精度比較、再現率、誤検知率などの性能数値
これらは2026年10月10日時点で公式に確認できていません。社内資料に予定日や料金を入れる場合は、GitHub Changelogと請求画面を再確認し、未公表値を推測で埋めないようにしてください。
判断を誤りやすい4つのポイント
「専用モデルだから新機能はすべて無料」ではない
❌ 既存アラートもpush protectionもCopilotの追加検査も、すべて追加料金なしと説明する。
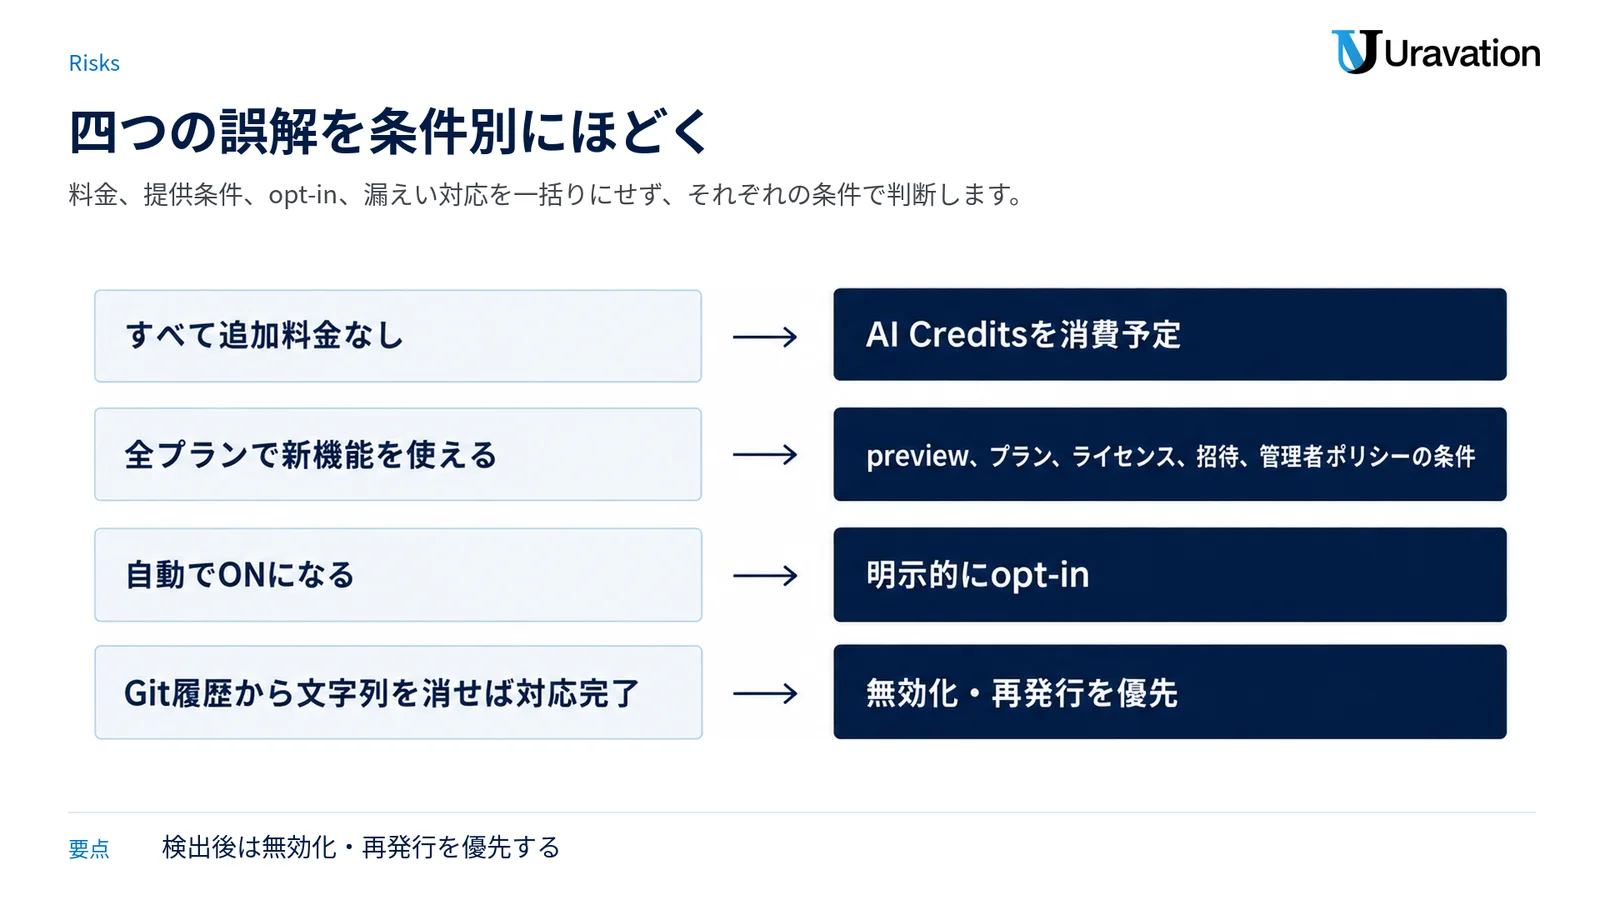
⭕ 既存のAI検出アラートは追加料金なし、新しいopt-inチェック2種類はAI Creditsを消費予定、と分けます。
「日本でも全ユーザーが利用開始」ではない
❌ 日本が対象地域に含まれるため、全プランで新機能を使えると説明する。
⭕ 国別の除外記載はありませんが、preview、プラン、ライセンス、招待、管理者ポリシーの条件を確認します。
/security-reviewの実行だけでは新しい検査は有効にならない
❌ コマンドを実行すれば、専用モデルのシークレット検査が自動でONになると考える。
⭕ 新しいチェックは既定OFFです。プランとポリシーが許す範囲で明示的にopt-inします。なお、/security-reviewコマンド自体はpublic previewですが、専用モデルによるシークレット検査の追加は近日private preview予定です。
AI検出だけで漏えい対応は完了しない
❌ アラートを閉じる、またはGit履歴から文字列を消せば対応完了とする。
⭕ 誤検知かを確認し、実際のcredentialなら無効化・再発行を優先します。見逃しの可能性を考え、既存のパターン検出とレビューも維持します。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修4,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
既刊記事と一緒に確認する
今回の発表は、CopilotのセキュリティレビューとAI Credits課金の両方にまたがります。機能の前提を確認したい場合は、次の既刊もあわせて読むと判断しやすくなります。
- GitHub Copilotに脆弱性スキャン|企業の判断基準:
/security-reviewの役割と、既存のセキュリティ機能との違いを整理しています。 - GitHub Copilot課金変更|AI Credits制度のコスト対策:AI Creditsの予算管理や、利用量を見る際の基本を確認できます。
- GitHub CopilotとClaude Code比較:料金・機能・セキュリティの違いを比較し、開発環境を選ぶ際の前提を確認できます。
よくある質問
GitHubの専用シークレット検出モデルは、もう使えますか?
既存のAI-detected Password alertsを利用中のGHSP/GHAS顧客は、2026年10月7日から新モデルへ自動的に切り替えられています。一方、AI push protectionはprivate previewです。Copilot /security-reviewの新しいシークレット検査は、2026年10月10日時点では近日private preview予定です。
新モデルの利用は無料ですか?
既存のAI検出アラートから新モデルへの移行には追加料金がありません。ただし、GHSP/GHAS自体は有償契約です。また、新しいAI push protectionとCopilotの追加検査はAI Creditsを消費する予定です。1チェック当たりの消費量と円建て料金は公式に確認できていません。
GitHub Copilotの契約があればAI push protectionを使えますか?
Copilot契約だけでは条件を満たしません。github.com上のAI push protectionは、GitHub TeamまたはGHECに加え、有償GHSP/GHASの対象範囲が必要です。反対に、Copilot /security-reviewへ追加される新しいシークレット検査にはGHSP/GHASライセンスは不要と発表されています。
日本の企業アカウントでも利用できますか?
GitHubはプランとプラットフォーム別に対象条件を示し、日本を除外していません。ただし、新機能はpreview段階で、日本向けの一律提供や開始日は公式に確認できません。招待、管理画面の設定、組織・エンタープライズのポリシーを確認してください。
既存利用者は設定を変更する必要がありますか?
既にAI-detected Password alertsを利用している場合、モデル切り替えのための操作は不要です。ただし、AI検出機能自体が有効か、Generic一覧を監視しているかは確認が必要です。新しいpush protectionやCopilotの追加検査を使う場合は、別途opt-in、管理者設定、予算確認が必要です。
最後に確認すべきこと
2026年10月10日時点の判断は、次の3点に絞れます。既存のAI検出アラートは専用モデルへ自動更新され、追加料金はありません。AI push protectionはprivate previewで有償GHSP/GHASと管理者設定が必要です。Copilot /security-reviewの新しいシークレット検査は近日private preview予定で、GHSP/GHASは不要ですが、AI Creditsを消費する予定です。
まず、自社のhosting plan、GHSP/GHAS、Copilot契約を分けて確認してください。次に、AI-detected secretsの有効化状態とGeneric一覧の監視を確認します。previewを利用する組織だけが、ポリシー、SKU予算、利用停止設定まで進めれば十分です。
円建て価格、1チェック当たりのcredit数、日本固有のpreview開始日、性能比較は未公表です。ここを断定せず、GitHubの公式発表と自社の請求画面を基準に更新していくことが、現時点で最も安全な対応です。
参考・出典
- Purpose-built model for leaked secret detection — GitHub Changelog、2026年10月7日発表(参照日:2026年10月10日)
- Enabling generic secret detection for AI-detected secrets — GitHub Docs(参照日:2026年10月10日)
- Secret scanning — GitHub Docs(参照日:2026年10月10日)
- Application card: GitHub security and quality AI features — GitHub Docs(参照日:2026年10月10日)
- About secret scanning alerts — GitHub Docs(参照日:2026年10月10日)
- Setting up budgets to control spending on metered products — GitHub Docs(参照日:2026年10月10日)
- Estimating the price of Secret Protection — GitHub Docs(参照日:2026年10月10日)
- Working with agent sessions in the GitHub Copilot app — GitHub Docs(参照日:2026年10月10日)
- About storage of your data with data residency — GitHub Docs(参照日:2026年10月10日)
執筆者
佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・シリーズ累計約6万部)。
SBクリエイティブ「ビジネスプラスIT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
GitHubのセキュリティ設定や、AIコーディングを含む社内ルールの整理については、お問い合わせフォームからご相談ください。
この記事の内容を社内展開する方へ: AIエージェント時代のサイバー攻撃 事例集と自社点検シート(無料・PDF 36ページ+Excel/Word) をダウンロードできます。