2026年10月9日時点で、AIエージェントを使ったとみられるサイバー攻撃は、すでに実際の被害として起きています。韓国では9月末から銀行・貯蓄銀行・キャピタル会社の少なくとも7社が侵害を報告し、新韓銀行だけで顧客約2万5,000人分の情報が流出しました。米CrowdStrikeは10月7日(米国時間)、攻撃者のサーバーで自律型の侵入テストツール「ARTEX」の設定ファイルと、Claude Codeの作業履歴、中国語のプロンプトを確認したと公表しています。日本でも国家サイバー統括室が10月9日、大量の個人情報を扱う事業者に「いつ攻撃を受けてもおかしくない」前提での対策を求めました。
結論:AIエージェント型の攻撃は、未知の魔法ではなく「既知の弱点を、速く・安く・休まず探す」攻撃です。完璧な防御はないので、今週は入口を減らす・被害を小さくする・止めて戻す、の3つの方向で7項目を確かめます。
- 要点1:韓国の金融機関で入口になったのは、口座や取引を扱う勘定系ではなく、外部から届く業務支援・照会システムでした。
- 要点2:CrowdStrikeは攻撃者を「中国語話者で、金銭目的の可能性が高い」と評価しました。確度は中程度で、特定の集団には結びつけていません。
- 要点3:日本政府は10月8日に関係省庁会議を開き、10月9日に国家サイバー統括室が、多要素認証・パッチ・委託先の管理・データの最小化・ログの点検を求める文書を出しました。
- 要点4:国内の個別の事案で、当事者がAIの使用を公表した例は、当社が10月9日に確認した範囲では見当たりません。ただ、AIが使われていてもいなくても、やる対策は同じです。
対象読者:「うちにも来るのか」「今週なにをすればいいか」を決める経営者と、情報システム・総務の担当者
読了後にできること:7つの確認項目に担当者を割り当て、できていない項目と最初の一手を今週中に書き出せます。
この記事では、10月5日から9日にかけて報じられた韓国の事案、CrowdStrikeの分析、9月に公開されたAIエージェントによる攻撃の調査報告、日本政府と専門機関の注意喚起を一次情報で整理し、日本の会社が今週確かめる7つの項目を表にしました。数字と引用は、2026年10月9日に原文を開いて確認したものだけを使い、確認できないことは「確認できていない」と書いています。最終更新:2026年10月9日。
何が起きたか|10月5日〜9日の報道と発表を時系列で
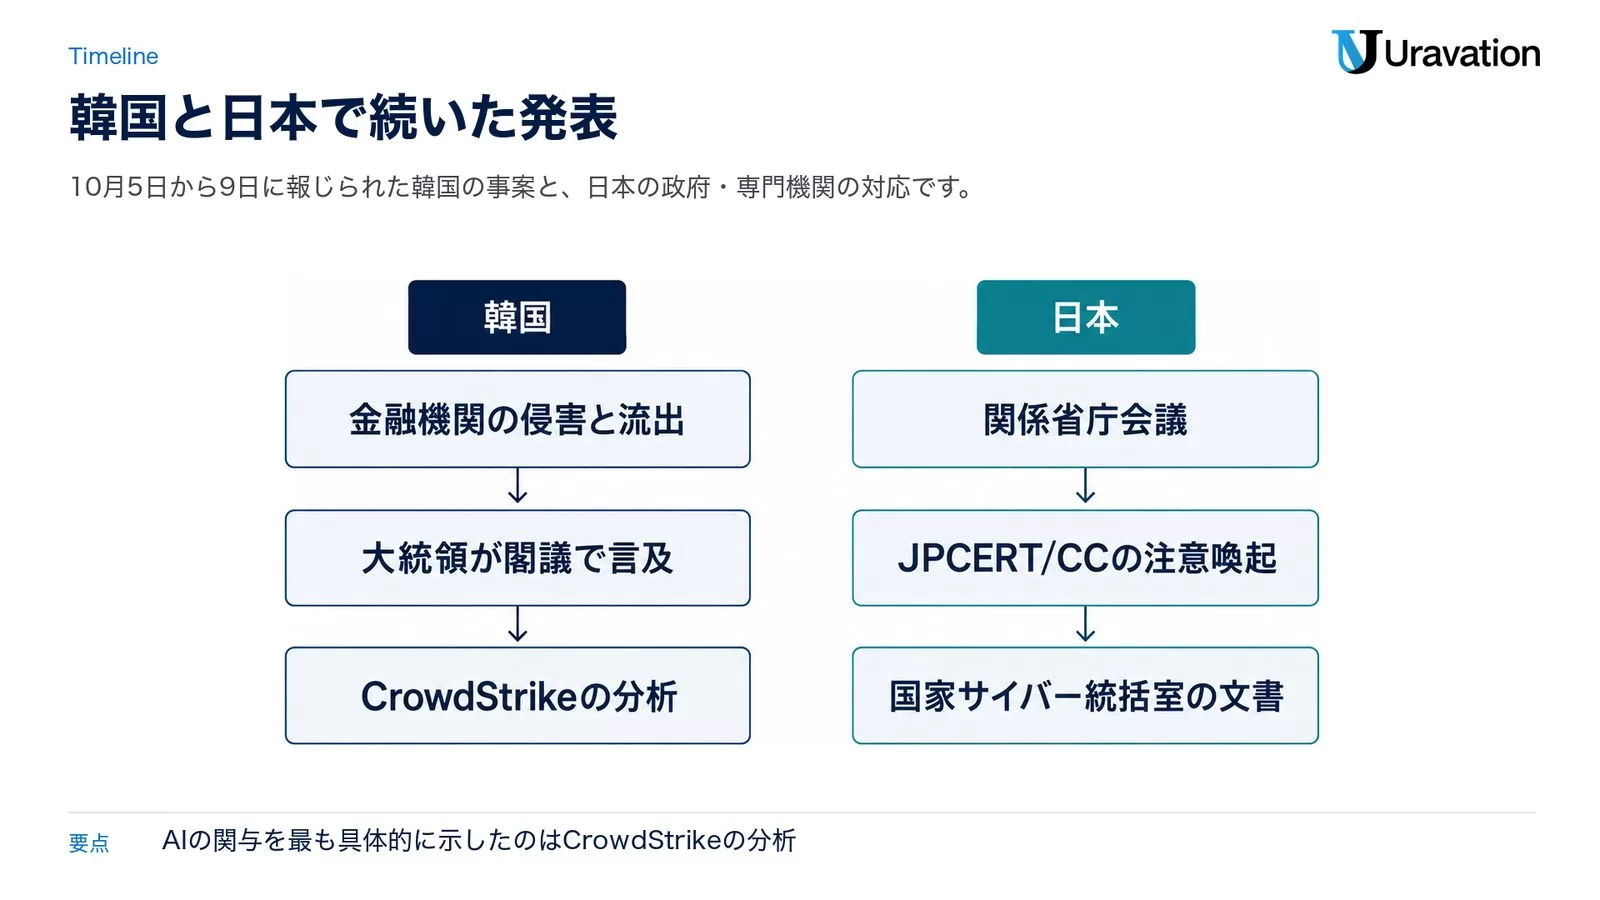
まず、今週の報道と発表を日付順に並べます。韓国では、金融機関の侵害と流出が9月末から相次ぎ、10月6日には大統領が閣議で言及し、10月7日(米国時間)にCrowdStrikeの分析が出ました。日本では、10月8日の関係省庁会議とJPCERT/CCの注意喚起に続き、10月9日に国家サイバー統括室の文書が公開されています。
| 日付 | できごと | 発表・報道した主体 |
|---|---|---|
| 9月22日(米国時間) | オープンソースのAIツール3つを使った攻撃で、少なくとも27社への侵入と、2社からのカード情報60万件超の窃取を報告 | Gambit Security(国内では週刊アスキーが10月5日に紹介) |
| 9月28日〜30日 | 新韓銀行の、融資の仲介業者が使う照会サービスに侵入。遮断後も香港・シンガポールなどのIPアドレスから攻撃が続いた | ITmedia NEWS(10月5日・現地紙の報道を紹介) |
| 10月1日〜2日 | 新韓銀行が約2万5,000人分の流出を公表。KB国民銀行・ハナ銀行・BNK釜山銀行でも被害が判明し、韓国金融委員会が緊急会議を開く | ITmedia NEWS、Korea JoongAng Daily |
| 10月4日 | 金融委員会の委員長が「AIが使われた可能性を排除できない」として、金融業界全体に最高水準の警戒を求める | Korea JoongAng Daily |
| 10月6日 | 李在明大統領が閣議で「一部のハッキング事案でAIが使われた兆候が出ている」と発言 | ロイター |
| 10月6日(米国時間) | 防御側の専門家向けの「サイバー検証プログラム(CVP)」を3段階に拡大 | Anthropic |
| 10月7日(米国時間) | 攻撃者のサーバーで、ARTEXの設定ファイルとClaude Codeの作業履歴を確認したと公表 | CrowdStrike |
| 10月7日 | 「不正アクセスによる個人データ漏えい防止のための注意喚起」を改訂 | 個人情報保護委員会 |
| 10月7日 | 「日本におけるAI時代のサイバーセキュリティ」のハイプ・サイクルを発表 | ガートナージャパン |
| 10月8日 | 国家サイバー統括室が関係省庁会議。首相は衆院本会議で「幅広い事業者への注意喚起を行っていく」と答弁 | 日本経済新聞 |
| 10月8日 | 国内組織で相次ぐ不正アクセスに関する注意喚起を公開(9日に更新) | JPCERT/CC |
| 10月9日 | 「不正アクセスによる漏えい等の事案を踏まえた対応について」を公開 | 内閣官房国家サイバー統括室 |
この中で、AIの関与について一番踏み込んだ一次情報はCrowdStrikeの公式ブログです。韓国の当局は、どんなAIツールが使われたのか、被害の全体がどこまでなのかを、ロイターが報じた10月6日の時点で明らかにしていません。以下では、確認できたことと、まだ分からないことを分けて書きます。
韓国の金融機関で起きたこと|入口は外から届く業務システム
ITmedia NEWSが10月5日に現地紙の報道をもとに伝えたところでは、個人情報の流出を確認したのは新韓銀行・KB国民銀行・ハナ銀行・BNK釜山銀行の4行です。ほかにウリ銀行とNH農協銀行も攻撃を受けましたが、流出は確認されていません。4行とも、侵入口は外部からアクセスできる業務支援・照会システムでした。新韓銀行では融資の仲介業者が使う照会サービスが、ほかの3行では従業員が業務で使うシステムが狙われています。
新韓銀行の報告書の内容として報じられた経過によると、攻撃者は9月28日午後6時ごろに侵入し、融資申請の結果照会など6つのサービスに集中してアクセスしました。銀行は翌朝に検知して日本や米国などからの接続を遮断しましたが、攻撃者は香港やシンガポールなど別の国・地域のIPアドレスから攻撃を続け、最後の接続元を遮断した30日未明まで止まらなかったといいます。
被害は大手銀行の外にも広がりました。Korea JoongAng Dailyは10月5日、7つの金融機関が侵害を報告したと伝えています。下の表は報道時点の数字で、今後の調査で変わる可能性があります。
| 機関 | 報じられた被害(10月4日〜5日時点) | 入口とされたシステム |
|---|---|---|
| 新韓銀行 | 顧客約2万5,000人分(氏名・電話番号・年収・融資限度額など) | 融資の仲介業者が使う照会サービス |
| KB国民銀行 | 顧客119人分(氏名・電話番号・暗号化された住民登録番号など) | 従業員のモバイル業務支援システム |
| ハナ銀行 | 顧客89人分 | 営業支援システム |
| BNK釜山銀行 | 外部委託先の開発担当者11人分 | 従業員が業務で使うシステム |
| イェガラム貯蓄銀行 | 顧客約4万人分(1社の被害として最大) | 報道では特定されていない |
| ウェルカム貯蓄銀行 | 法人顧客の記録最大2,200件 | 報道では特定されていない |
| 現代キャピタル | 住宅ローンの仲介人146人のうち一部 | 報道では特定されていない |
| ウリ銀行・NH農協銀行 | 攻撃は受けたが、流出は確認されていない | ― |
出典:ITmedia NEWS(10月5日)、Korea JoongAng Daily(10月4日)、同(10月5日)
注目したいのは、侵入されたのが口座残高や取引を扱う勘定系ではなく、従業員や仲介業者のための「周辺の業務システム」だったことです。銀行側も、外部とつながる業務システムは勘定系より防御が弱かった可能性を認めています。発見までの時間も長く、Korea JoongAng Dailyによると、新韓銀行は15時間26分、ハナ銀行は41時間44分、KB国民銀行は67時間41分かかりました。
韓国金融委員会は10月2日の緊急会議で、AIシステムを含めて外部から届くIT資産とサービスを洗い出して点検すること、認証なしで内部の情報に届く経路がないか調べることを金融機関に指示しました。ビジネス+IT(10月6日)によると、韓国政府は、金融機関の生成AIやクラウドの導入を進めるための網分離規制の緩和について、2次の対象機関の発表を保留しています。攻撃が、AI活用を後押しする政策の足を止めた形です。韓国の警察庁サイバー捜査局は、攻撃に使われたIPアドレスで見つかったARTEXの痕跡を追っています。高麗大学情報保護大学院のキム・スンジュ教授は「AIが使われたかどうかが問題なのではない。脆弱性がきちんと管理されていなかったことが問題だ」と述べています(Korea JoongAng Daily、10月5日)。
CrowdStrikeの分析|ARTEXとClaude Codeの作業履歴が見つかった
AIの関与について最も具体的な一次情報は、CrowdStrikeが10月7日(米国時間)に公式ブログで公開した分析です。同社は、攻撃者が管理するサーバーで公開状態になっていたディレクトリを調べ、Claude Codeのセッション履歴、ARTEXの設定ファイル、Claudeのメモリーファイルを見つけたとしています。
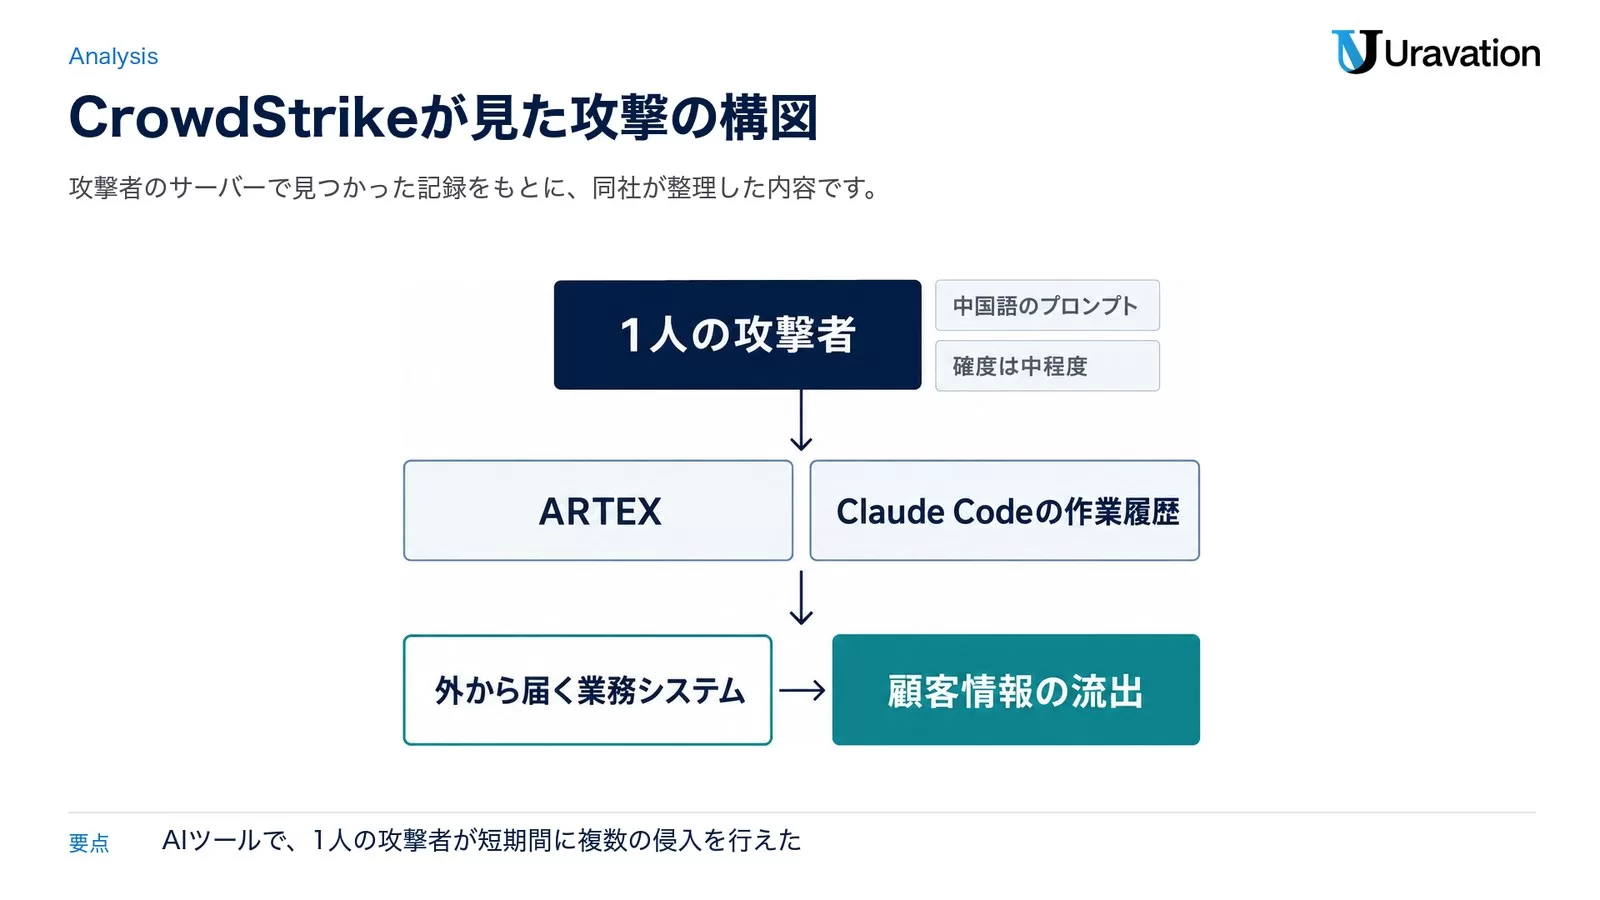
ARTEXは、中国で開発されたオープンソースの「エージェント型の侵入テストツール」です。ロイターによると、2026年に中国のセキュリティ技術者がGitHubで公開したもので、それ自体はAIモデルではなく、外部のAIモデルにつないで脆弱性の確認を進める仕組みです。本来は、組織が自社の弱点を調べるための道具として作られています。CrowdStrikeが挙げた事実は次のとおりです。
- 攻撃に関係するIPアドレスでARTEXが動いており、公開ディレクトリにClaude Code用のマークダウン文書(CLAUDE.md)があった。文書には、AIに侵入テストの進め方を指示する中国語のプロンプトが書かれていた
- 文書に出てくる香港のIPアドレスを調べると、Claude Codeの作業履歴やARTEXの設定が見つかり、9月下旬から10月上旬に韓国の金融機関を狙った活動の記録になっていた。狙われた組織は、報道されている組織と重なる
- ARTEXの主なAIモデルはDeepSeek v4.1-flashで、追加のClaude CodeのセッションではGLM-5.3やGrok 4.6も使われていた
- 攻撃者は、韓国の流出データがどこで売られているか、データ売買のTelegramグループをどう探すかもClaudeに尋ねていた
- 名前のある攻撃集団には結びつけていない。ARTEXの使用と中国語のプロンプトから「中国語話者で、金銭目的の可能性が高い」と評価し、その確度は中程度とした
同社は、AIツールによって金銭目的の攻撃者が短期間に複数の侵入を行えることを示した事例だと評価し、攻撃者は今後も作業の速さと能力を高めるためにAIツールを試し続ける可能性が高いと見ています。ロイターによると、CrowdStrikeのアダム・マイヤーズ氏は記者向けの説明で、1人の攻撃者がAIの力でごく短い期間に多くの相手を狙えるようになった点が重要だと述べました。
一方で、分からないことも残っています。CrowdStrikeのブログは、各行への侵入のどの工程をAIが担い、どこを人が行ったのかまでは書いていません。作業履歴には攻撃者のものとみられる経歴の情報も含まれていましたが、同社は本人と断定できないとしています。顧客情報の流出がどの経路で起きたかの全体像は、韓国当局の調査の結果を待つ必要があります。Anthropicと韓国の警察は、ロイターの取材に回答していません。
AIエージェント型の攻撃は何が違うか|速さ・数・費用
AIエージェント型の攻撃の特徴は、9月22日(米国時間)にGambit Securityが公開した調査報告に詳しく書かれています。韓国の件とは別の事案で、狙われたのはオンラインショップなどです。
攻撃者は3つのオープンソースのAIツールを組み合わせていました。Strixが脆弱性を探し、Cairnが侵入を進め、Hermesが全体を指揮します。9月10日から15日だけで105件の攻撃プロジェクトが立ち上がり、少なくとも27社に何らかの侵入が確認されました。2社からは有効期限内のクレジットカード情報が60万件超盗まれ、決済画面からカード情報を盗むスクリプトを仕込まれたサイトも確認されています。
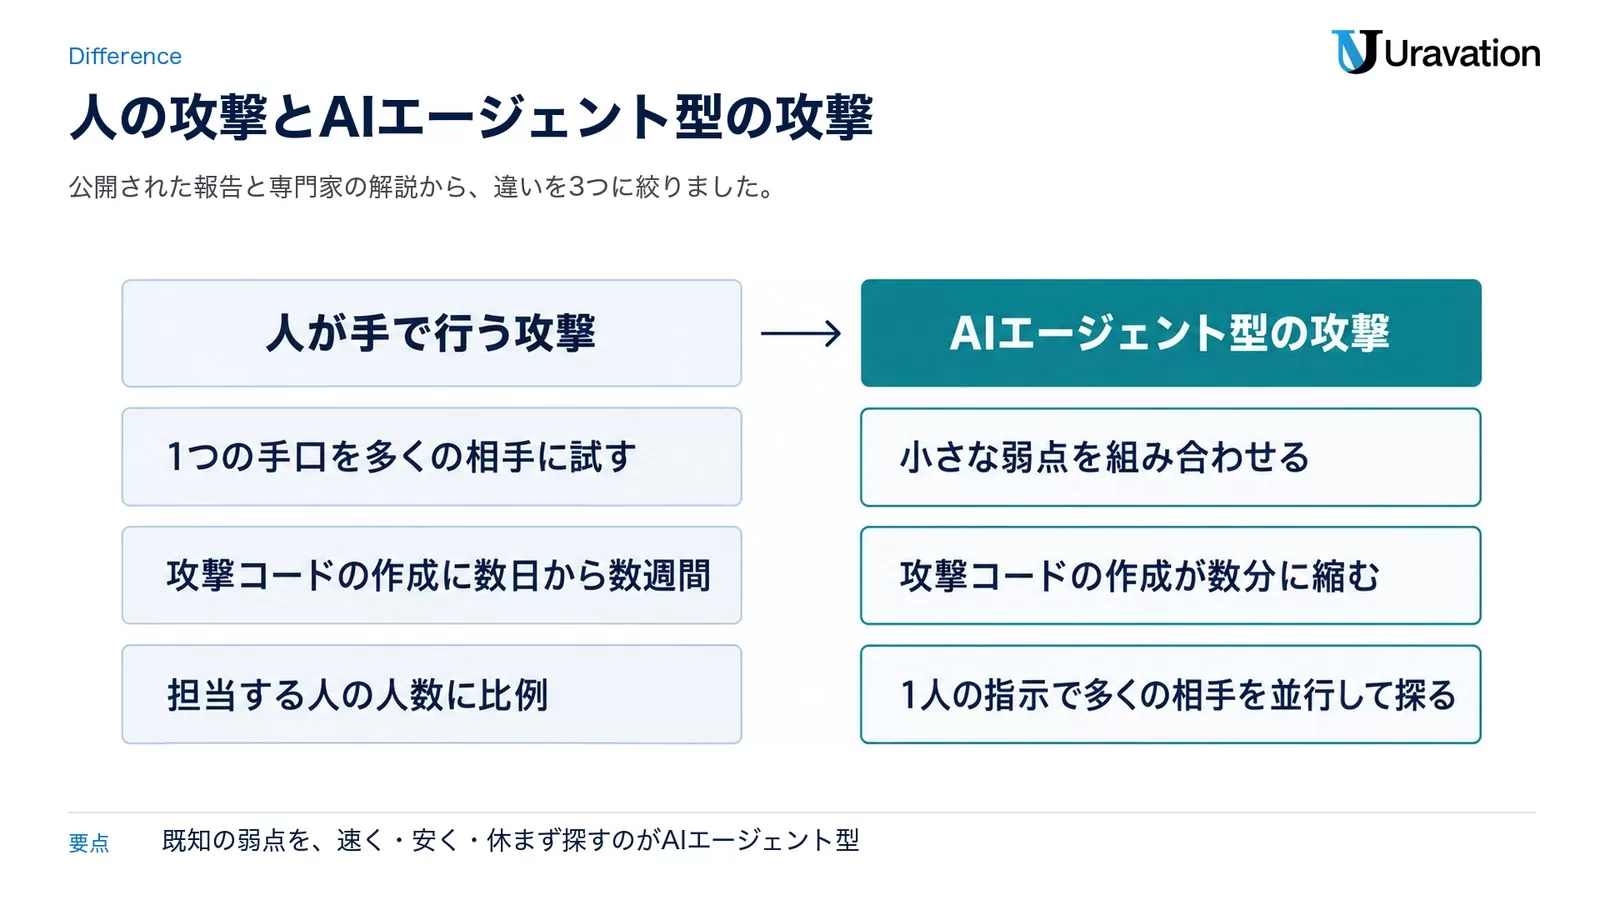
人がしたのは、主に短い指示を出すことでした。指揮役のHermesには260のセッションで1,951の指示が人の手で入力されていましたが、標的1社あたりではわずかで、多くは短い中国語の指示でした。費用も小さく、攻撃者自身の集計では、完了したスキャン101件の平均費用は25.46ドル(約3,800円・1ドル150円換算)です。侵入に成功した場合、多くは1日以内、数時間のこともあったといいます。人が手で行う攻撃と比べると、違いは次のように整理できます。
| 観点 | 人が手で行う攻撃 | AIエージェント型の攻撃(公開された報告から) |
|---|---|---|
| 攻め方 | 1つの手口を多くの相手に試す(重大な脆弱性の悪用など) | 小さな弱点を組み合わせる。単体では軽微な弱点をつないで侵入経路をつくる(ITmedia NEWSでのアカマイ・テクノロジーズの解説) |
| 速さ | 攻撃コードの作成に数日から数週間(同) | 攻撃コードの作成が数分に縮む(同)。侵入できた場合、多くは1日以内(Gambit Security) |
| 数 | 担当する人の人数に比例 | 1人の指示で多くの相手を並行して探る(CrowdStrike・Gambit Security) |
| 続ける力 | 人は疲れ、手が止まる | 人が続けられないペースで動き続け、粘り強く試行を重ねる(Gambit Security) |
| 費用 | 人件費が中心 | 完了したスキャン1件あたり平均25.46ドル(Gambit Security) |
AIの提供企業も手をこまねいているわけではありません。Anthropicは10月6日(米国時間)、一般に提供しているClaude Opus 5.5・Claude Fable 5.1・Claude Sonnet 5.5には「サイバー関連の作業の大半を止める」保守的な安全装置を入れていると説明し、審査を通ったセキュリティの専門家にだけ制限を緩める「サイバー検証プログラム」を3段階に広げました。これまでのProject Glasswingと旧プログラムを1つにまとめたものです。同社がClaude Opus 5.5で行った評価では、プログラムの外では、複数段階のサイバー作戦を試す評価課題がすべて最初の指示で止められました。
ただ、攻撃者は道具を替えます。Gambit Securityの報告では、指揮役のHermesは新しいモデルに依頼を断られたあと、旧世代のClaude Opus 4.6を使っていました。Hermes自体の安全フィルターを外すためのスキルも追加されていたといいます。CrowdStrikeの事案でも、ARTEXの主なモデルはDeepSeekで、GLM-5.3やGrok 4.6も併用されています。ITmedia NEWSの取材に応じたラックの倉持浩明氏は、サイバー能力の高いオープンウェイトのモデル(重みが公開され、手元で動かせるモデル)について脆弱性の発見と攻撃コード開発の評価がすでに複数あることを挙げ、「一部の高度な攻撃者だけが実行できた攻撃」がより多くの主体に使えるようになる可能性を指摘しています。安全装置は役に立ちますが、それだけで攻撃は止まらない、というのが現時点の実態です。
日本企業にも来るか|断定はできないが、狙われ方は同じ
日本でも、Webシステムからの個人情報の流出が続いています。マクニカのセキュリティ研究センターの集計では、国内法人が運営するWebシステムを通じた個人情報の窃取・漏えいの公表は、2024年が62件、2025年が84件、2026年は10月6日時点で119件でした。そのうち約68%にあたる81件が7月以降の公表です。ITmedia NEWSによると、10月に入っても、会員情報が数百万件から1,000万件を超える規模で流出したとの公表が続いています。
では、これらにAIが使われたのか。2026年10月9日時点で、断定できる材料はありません。ラックの倉持氏は10月6日のITmedia NEWSの取材で、各事案でAIエージェントなどが実際に使われたことを示す公表情報は確認できないとしています。マクニカも、AIがゼロデイ脆弱性(修正が出ていない未知の欠陥)を見つけて悪用している状況は現時点で確認されておらず、実際に起きているのはアクセス権・設定・認証などの基礎的な不備や既知の脆弱性を幅広く探る動きだと書いています。一方で、アカマイ・テクノロジーズの中西一博氏は、攻撃の特徴から「使われていないと考える方が不自然」と見ています。
見方は分かれていますが、会社として備える方向は変わりません。同じ手口が国境を選ばない理由は3つあります。
- 道具が公開されている:ARTEXはGitHubで公開されており(ロイター)、Gambit Securityの事案の3つのツールもオープンソースです。誰でも手に入ります。
- 費用が小さい:1社あたり数十ドルで探れるなら、相手の規模や国で選ぶ理由が薄れます。Gambit Securityは、費用の面で攻撃対象から外れる会社はもうないと書いています。
- 狙われる場所が同じ:韓国で入口になった従業員向けの業務システムや仲介業者向けの照会サービスは、日本の会社にもあります。JPCERT/CCも10月8日の注意喚起で、BIツールや従業員向け管理システムなど、不特定多数からのアクセスを想定していないシステムが被害に遭うケースがあると指摘しています。
政府も、AIを念頭に置いた対応を始めました。国家サイバー統括室は10月8日に関係省庁会議を開き、個人情報を扱う企業に対して、脆弱性対策・認証機能の強化・情報の悪用防止の注意喚起を出すことを決めています。高市早苗首相は同日の衆院本会議で「早急に情報を整理、分析し、幅広い事業者への注意喚起を行っていく」と答弁しました(日本経済新聞)。翌9日の文書では「AIの悪用を含むサイバー攻撃の手法が高度化・巧妙化する中」として、セキュリティ対策を経営課題に位置づけ、必要な投資と人の体制を整えるよう経営層に求めています。ガートナージャパンも10月7日、フロンティアAIがもたらす新しい攻撃には既存のルールベースの異常検知がうまく働かない可能性が指摘されているとして、防御の仕組みそのものを見直す必要を挙げました。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修4,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
今週やる7つの確認|担当・所要・最初の一手
ここからが本題です。国家サイバー統括室の10月9日の文書、JPCERT/CCとマクニカの注意喚起、韓国と海外の事案で入口になった場所を突き合わせ、今週確かめる7項目を「入口を減らす」「被害を小さくする」「止めて戻す」の3つに分けました。担当と所要は、従業員が数十名から数百名の会社を想定した当社の目安です。
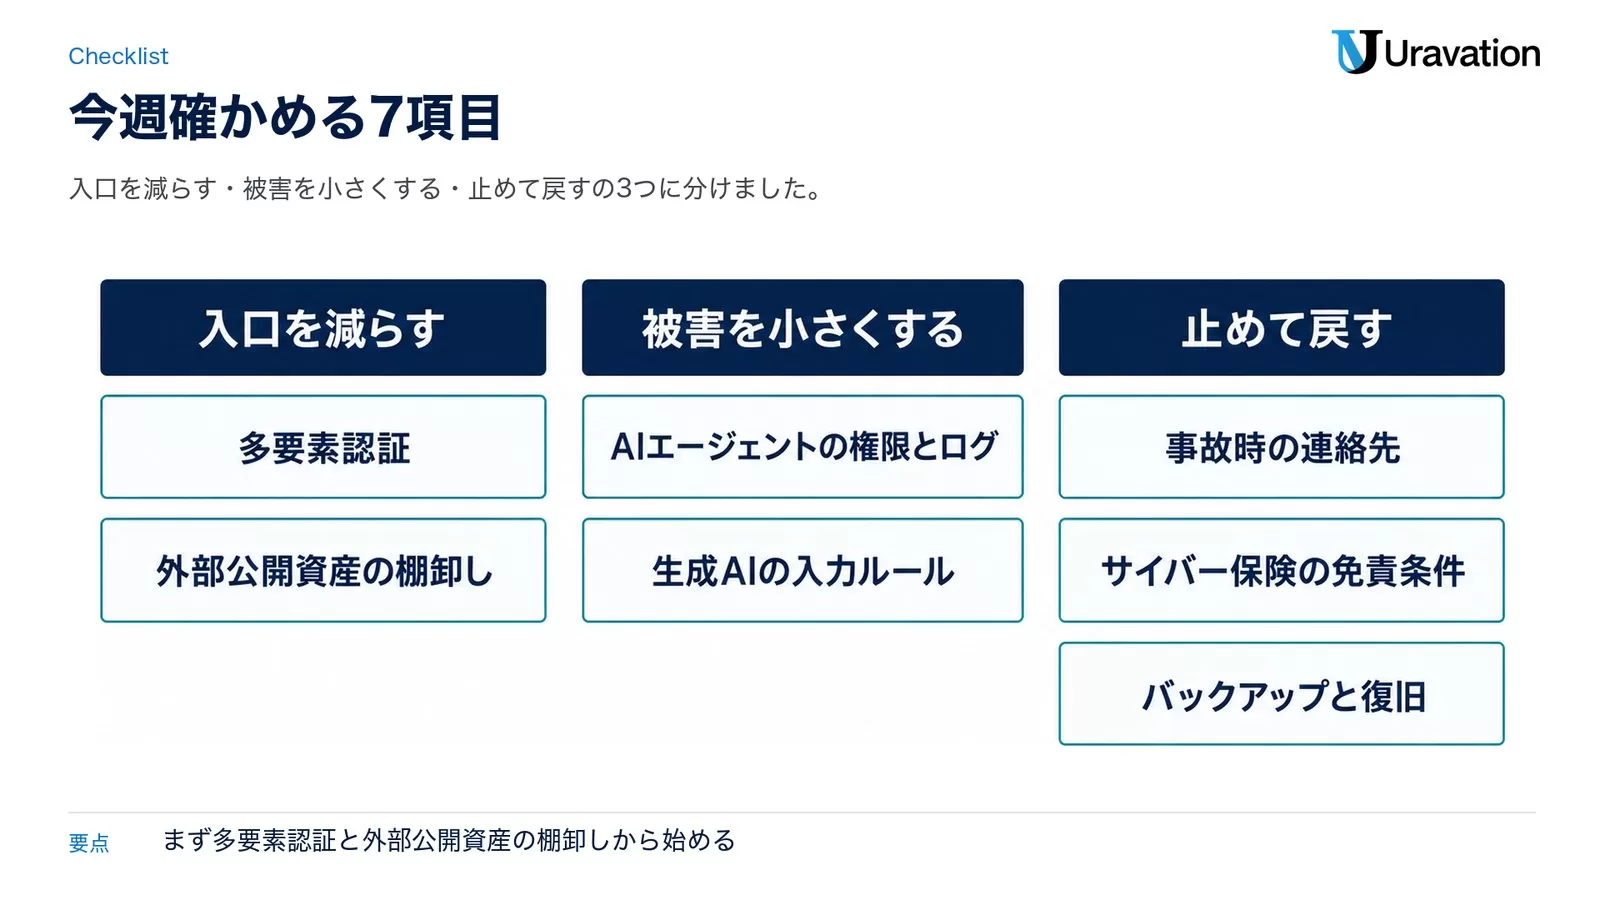
| 確認すること | 担当の目安 | 所要の目安 | できていない時の最初の一手 |
|---|---|---|---|
| 1. ID・パスワードの使い回しと多要素認証 | 情報システム | 半日 | 管理者アカウントと、社外から入れるシステムのアカウントから多要素認証を必須にする。退職者・異動者・使っていないアカウントを止める |
| 2. 外部公開資産の棚卸し | 情報システム+委託先 | 1〜2日 | 外から届く管理画面・API・業務支援システム・CMSを一覧にし、使っていないものを止める。未適用のパッチを当てる |
| 3. AIエージェントの権限とログ | AI推進担当+情報システム | 半日 | 使っているエージェント・連携先・APIキーを一覧にし、書き込みと外部送信の権限を絞る。操作の記録が残るか確かめる |
| 4. 生成AIの入力ルール | 総務・法務+情報システム | 半日 | 入れてはいけない情報(個人情報・認証情報・取引先の機密)を1枚にまとめて周知する |
| 5. 事故時の連絡先と初動 | 経営+総務 | 2時間 | 社内の連絡順と、警察・IPA・個人情報保護委員会・委託先・保険会社の連絡先、報告期限を1枚にまとめる |
| 6. サイバー保険の免責条件 | 経営+総務 | 2時間 | 証券と約款を出し、対象外になる条件と、調査・通知費用の扱いを代理店に書面で確かめる |
| 7. バックアップと復旧 | 情報システム | 1日 | バックアップを本番と別の権限・別の場所に置き、実際に戻せるかを1回試す |
1. ID・パスワードの使い回しと多要素認証
国家サイバー統括室の文書は、多要素認証の導入、推測されやすいパスワードの禁止、管理者アカウントの利用者と権限を最小にすること、退職者や異動者などの不要なアカウントを速やかに無効にすることを挙げています。新韓銀行でも、融資の仲介業者向けのサービスが認証の不備を突かれて突破されたと報じられました(ビジネス+IT、10月6日)。まず管理者と、社外から入れるシステムのアカウントから始めるのが、手間に対して効果の大きい順番です。
2. 外部公開資産の棚卸し
同じ文書は、インターネットに公開しているシステムは特に狙われやすいとして、「いつ攻撃を受けてもおかしくない」前提での対策を求めています。具体的には、OS・ミドルウェア・CMSへのパッチの速やかな適用、サポートが終わった製品を使わないこと、使っていないシステムや機能の停止です。マクニカは、脆弱性診断を受けていても管理画面のように一般に公開しない機能は診断から外れがちだとして、管理機能の診断が実際に行われたか、外部からのアクセスが制限されているかも確かめるよう勧めています。同社は、直近1か月を目安にアクセスログを点検し、同じIPアドレスからのAPIへの大量アクセスやエラー応答の急増がないかを調べることも推奨しています。
3. AIエージェントの権限とログ
攻撃者がAIエージェントを使うなら、自社で動かしているAIエージェントも入口や被害を広げる経路になり得ます。社内のエージェント、つないでいるSaaSやデータベース、発行したAPIキーを一覧にし、読み取りだけで足りるものから書き込みと外部送信の権限を外します。操作の記録が残るか、止めたい時に誰がどう止めるかも決めておきます。権限の絞り方と止め方はAIエージェントの権限設計(最小権限3段階と停止手順)に、点検項目はAIエージェントのセキュリティリスク9項目にまとめています。
4. 生成AIの入力ルール
社員が個人アカウントの生成AIに顧客情報や認証情報を入れれば、攻撃がなくても情報は社外に出ます。個人情報、パスワードやAPIキーなどの認証情報、取引先の機密を入れない、という線を1枚に書いて周知してください。条文の作り方は生成AI利用ガイドライン10項目、よく起きるリスクはChatGPTの危険性と対策が参考になります。
5. 事故時の連絡先と初動
事故が起きてから連絡先を探すと、最初の1日がそれで消えます。社内の連絡順に加えて、都道府県警察のサイバー犯罪相談窓口(警察庁のオンライン受付窓口もあります)、IPAの届出窓口、委託先とクラウド事業者、保険会社の連絡先を1枚にまとめます。個人情報が漏れた場合の報告期限は、次の節で整理します。
6. サイバー保険の免責条件
サイバー保険に入っていても、何が対象になるかは商品と約款で違います。今週は証券と約款を手元に出し、委託先やクラウド事業者で起きた漏えいが対象になるか、調査・通知・問い合わせ窓口などの費用が対象になるか、どんな場合に免責になるかを、代理店に書面で確かめてください。AIを使った攻撃で扱いが変わるかどうかも、あわせて聞いておくと判断が早くなります。
7. バックアップと復旧
Gambit Securityの報告では、AIエージェントの後片付けの処理が名前の似たテーブルを広く消し、ある小売業者では管理者が作っていたバックアップ用のテーブルを含む180のテーブルが失われました。本番と同じ権限で届く場所のバックアップは、攻撃と一緒に消えることがあります。バックアップを別の権限・別の場所に置き、実際に戻せるかを1回試してください。同社は、どのシステムが戻れば商売を続けられるかを先に決めておくことも勧めています。
完璧な防御はない前提で備える|被害を小さくする設計と事故後72時間
国家サイバー統括室の文書には「侵入を完全に防ぐことは困難です」と書かれています。当社も同じ考えです。目指すのは侵入をゼロにすることではなく、入られても致命傷にしないこと、言いかえると致命傷をかすり傷で済ませる準備です。
そのための設計は、次の4つに分けられます。
- 持たない:利用目的を終えた情報を消します。同じ文書は「保有する情報が少なければ被害の拡大を抑えることが可能」としています。ラックの倉持氏も、運転免許証の画像のように変えられない情報を目的の達成後も持ち続けていないか、見直すよう求めています。
- 絞る:閲覧と更新の権限を分け、管理者権限を最小にします。必要以上の権限があると、侵入された時に大量の情報が一度に取られます(同文書)。
- 気づく:個人情報へのアクセス記録を取り、不審なアクセスや大量の取得を見張ります。韓国の銀行でも、発見までに15時間から67時間かかりました。
- 頼る先を決める:委託先との契約に、漏えい時の報告義務とインシデント時の連携を書きます。サイバー保険の範囲も確かめておきます。
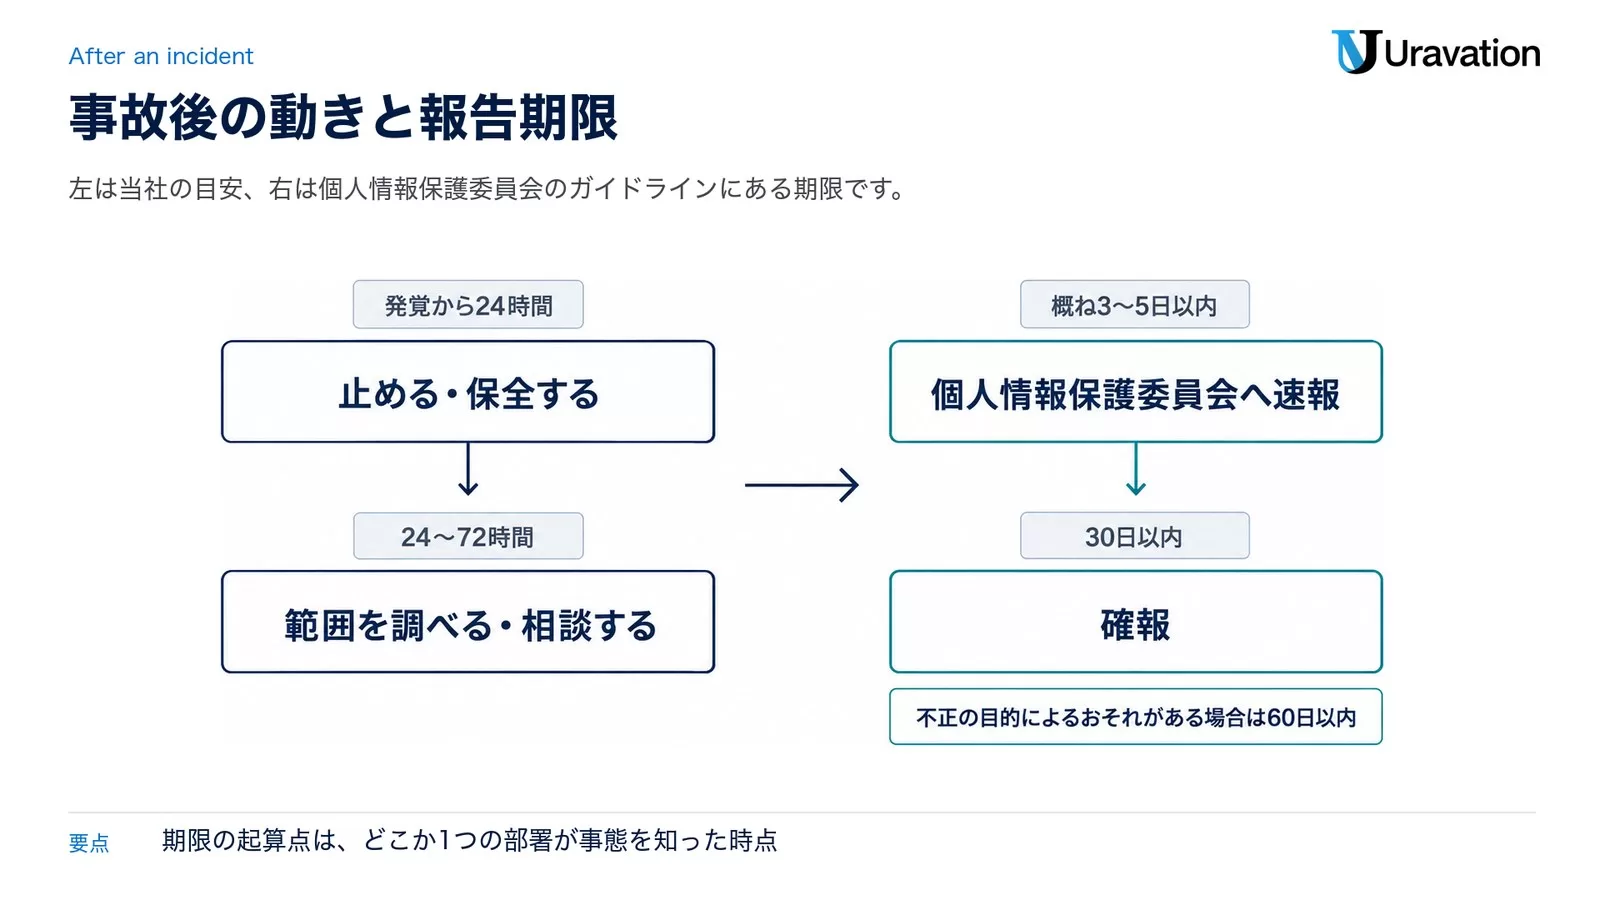
事故が起きた後の最初の72時間の動きは、事前に決めておくほど速くなります。下の表の前半は当社の目安、後半は個人情報保護委員会のガイドライン(通則編)に書かれた報告期限です。
| 時期 | やること | 根拠 |
|---|---|---|
| 発覚から24時間 | 止める・保全する:被害の拡大を止め(該当システムの切り離し、アカウントの停止)、ログを保全し、経営と担当者に連絡する | 当社の目安(ログの保全はマクニカの推奨) |
| 24〜72時間 | 範囲を調べる・相談する:影響の範囲を調べ、委託先・クラウド事業者に照会し、警察・IPA・JPCERT/CCに相談する | 当社の目安 |
| 知った時点から概ね3〜5日以内 | 報告の対象になる漏えいなら、個人情報保護委員会へ速報する | ガイドライン(通則編)3-5-3-3 |
| 知った日から30日以内 | 確報(全ての報告事項)を出す。不正の目的によるおそれがある場合は60日以内 | 同 3-5-3-4 |
| 状況に応じて速やかに | 本人に通知する | 同 3-5-4 |
報告の対象は、要配慮個人情報が含まれるもの、財産的被害のおそれがあるもの、不正の目的によるおそれがあるもの、本人の数が1,000人を超えるもの、のいずれかに当たる漏えい(そのおそれを含む)です。ガイドラインは、不正アクセスによる漏えいを「不正の目的によるおそれ」の例に挙げており、この場合の確報の期限は60日以内です。また、法人では、どこか1つの部署が事態を知った時点が期限の起算点になります。現場が気づいてから経営に上がるまでの時間も、期限に含まれるということです。個人情報保護委員会のページによると、2026年10月1日以降は、ランサムウェア以外のサイバー攻撃による漏えいでも、政府の共通様式で報告できるようになっています。
教育で防げる範囲と防げない範囲
正直に書くと、社員教育でこの種の攻撃を止められる範囲は限られます。韓国の事案の入口は外部から届く業務システムで、Gambit Securityの事案も公開しているサイトの弱点を突くものでした。システムの脆弱性や設定の不備は、研修では直りません。一方で、教育が効く場所もはっきりあります。
| 教育で防げる・減らせること | 教育だけでは防げないこと |
|---|---|
| パスワードの使い回しをやめ、多要素認証を設定する | 外部公開システムの脆弱性・設定の不備(パッチ・診断・設定の見直しが要る) |
| 不審なメールやSNSのリンクを開かない | 委託先・SaaS事業者の側での侵害(契約と継続的な確認が要る) |
| 生成AIに入れてよい情報の線引きを守る | 侵入の検知(ログの取得と監視の仕組みが要る) |
| AIエージェントに必要以上の権限を渡さない | ゼロデイ脆弱性への対応(製品側の修正を待つ部分がある) |
| おかしいと思ったらすぐ報告する | 事故後の法的な報告と調査(担当と手順の整備が要る) |
左の列の上の2つは、古川俊治デジタル相が10月6日の記者会見で国民に呼びかけた対策(パスワードの使い回しをやめる・多要素認証を設定する・不審なメールやSNSに注意する)とも重なります(ITmedia NEWS)。
開発者の端末も入口になります。Adversa AIは10月6日、GitHub Copilot CLIを自律実行のAutopilotモードで使い、攻撃者が用意したWebページを読ませると、手元の秘密情報のファイルの中身が外部に送られてしまう事象を実証したと公表しました。成り立つのはAutopilotモードで、指示に従いやすいモデルが割り当てられた場合に限られ、同社によるとGitHubは10月1日時点で脆弱性としては扱わない判断をしています。具体的な攻撃の中身は公開されていません。教育で伝えるべきなのは、自律モードで信頼できない外部の入力を読ませないこと、秘密情報をエージェントの手が届く場所に置かないことです。AIをだます攻撃の考え方はプロンプトインジェクションの解説にまとめています。
当社の生成AIセキュリティ研修も、表の左の列を社内で決めることに絞っており、脆弱性診断や24時間の監視は含みません。右の列は、専門の会社のサービスと、社内の担当と手順の整備で埋める必要があります。
【要注意】よくある読み違い4つ
読み違い1:AIが勝手に銀行を突破した
❌ AIが自分の判断で銀行を狙い、侵入した。
⭕ 指示を出したのは人です。CrowdStrikeの分析でも、攻撃者は金銭目的の人間(中国語話者とみられる)で、AIツールは探索や作業を速める道具として使われていました。どの工程をAIが担ったかは公表されていません。
読み違い2:うちは小さいから狙われない
❌ 大手銀行や有名企業だけの話だ。
⭕ 1社あたり数十ドルで探れるなら、規模で選ぶ理由は薄れます。国内でも、図書館の蔵書検索や施設の予約のように、これまで標的になりにくかったシステムでの漏えいが公表されています(マクニカ)。
読み違い3:AIが使われたと分かるまで様子を見る
❌ 原因が確定してから対策を考える。
⭕ AIが使われたかどうかで、やる対策は変わりません。アカマイの中西氏も、AIが使われているかを議論すること自体にはあまり意味がなく、どちらにせよ対処が必要だと述べています。国家サイバー統括室も「いつ攻撃を受けてもおかしくない」前提を求めています。
読み違い4:Claude Codeが使われたなら、社内でAIを使うのは危険
❌ 攻撃に使われたツールは、社内で使うのをやめるべきだ。
⭕ 攻撃者が使った道具と、自社が業務で使う時の危険は別の問題です。一般に提供されているモデルにはサイバー作業を止める安全装置があり(Anthropic)、攻撃者は断られると別のモデルに切り替えていました(Gambit Security)。自社で使う時の論点は、エージェントに渡す権限とログ、入力してよい情報の線引きです。社内でのAIエージェントの事故の実態はCSA調査の読み方で紹介しています。
よくある質問
AIによるサイバー攻撃とは何ですか?
攻撃者がAIを使って、脆弱性の探索、攻撃コードの作成、侵入後の作業などを速く・大量に行う攻撃です。2026年10月の韓国の事案では、自律型の侵入テストツールARTEXとClaude Codeの作業履歴が攻撃者のサーバーで見つかっています(CrowdStrike)。AIそのものをだます「AIに対する攻撃」(プロンプトインジェクションなど)とは別の話です。
AIを使ったサイバー攻撃の実例はありますか?
あります。韓国の金融機関を狙った攻撃(9月末〜10月上旬・CrowdStrikeの分析)と、オープンソースのAIツール3つで少なくとも27社に侵入し、2社からカード情報60万件超を盗んだ攻撃(Gambit Security、9月22日公表)が、一次情報で確認できる代表例です。
日本の会社で、AIが使われたと公表された事案はありますか?
当社が2026年10月9日に確認した範囲では、国内の個別の事案で当事者がAIの使用を公表した例は見当たりません。ただし政府は、10月9日の文書で「AIの悪用を含む」攻撃の高度化を前提に、事業者へ対策を求めています。
中小企業が今週まずやることは何ですか?
管理者アカウントと社外から入れるシステムに多要素認証をかけること、外から届く管理画面・API・業務システムの一覧を作って使っていないものを止めること、事故時の連絡先と報告期限を1枚にまとめることの3つです。
個人情報が漏れたら、いつまでにどこへ報告しますか?
報告対象の漏えいなら、個人情報保護委員会(業種によっては権限の委任先の省庁)に、知った時点から概ね3〜5日以内に速報を、30日以内(不正の目的によるおそれがある場合は60日以内)に確報を出します。本人への通知も、状況に応じて速やかに行います。警察やIPAへの相談・届出もあわせて検討してください。
サイバー保険はAIを使った攻撃も対象になりますか?
商品と約款によって違うため、一律には言えません。証券と約款を確認し、委託先で起きた漏えいや調査・通知費用の扱い、免責の条件を代理店に書面で確かめてください。
ChatGPTやClaudeを業務で使い続けても大丈夫ですか?
使い方次第です。攻撃者が使った道具であることと、自社での利用の危険は別です。法人向けの契約で使い、入力してよい情報を決め、AIエージェントに渡す権限を絞り、操作の記録を残せば、リスクを管理しやすくなります。
まとめ
AIエージェントを使ったとみられる攻撃は、韓国の金融機関で実際の顧客情報の流出として表に出ました。CrowdStrikeの分析とGambit Securityの報告から見えるのは、新しい魔法の手口ではなく、外から届くシステムの小さな弱点を、1人の指示で速く・安く・数多く探す攻撃です。日本でも政府が10月9日に対策を求め、AIの悪用を前提にした備えが経営の課題になりました。
完璧な防御はありません。今週できるのは、多要素認証と外部公開資産の棚卸しで入口を減らし、AIエージェントの権限と持っているデータを絞って被害を小さくし、連絡先・保険・バックアップで止めて戻す準備をすることです。まずは7つの確認表に、担当者の名前を書き込むところから始めてください。
社内のルールや点検の進め方を相談したい場合は、当社のお問い合わせ窓口からご連絡ください。
参考・出典
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(CrowdStrike、2026年10月7日、2026年10月9日参照)
- 不正アクセスによる漏えい等の事案を踏まえた対応について(内閣官房国家サイバー統括室、2026年10月9日、2026年10月9日参照)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC、2026年10月8日公開・9日更新、2026年10月9日参照)
- 不正アクセスによる個人データ漏えい防止のための注意喚起(令和8年10月7日改訂)(個人情報保護委員会、2026年10月9日参照)
- 個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会、2026年10月9日参照)
- 漏えい等の対応とお役立ち資料(個人情報保護委員会、2026年10月9日参照)
- サイバー事案に関する相談窓口(警察庁、2026年10月9日参照)
- 届出(情報処理推進機構、2026年10月9日参照)
- Expanding the Cyber Verification Program(Anthropic、2026年10月6日、2026年10月9日参照)
- Gartner、日本におけるAI時代のサイバーセキュリティに関するハイプ・サイクルを発表(ガートナージャパン、2026年10月7日、2026年10月9日参照)
- AI Agents Are Hacking Online Retailers for $25 a Company(Gambit Security、2026年9月22日、2026年10月9日参照)
- 相次ぐWEBシステムからの情報漏洩事案について(マクニカ セキュリティ研究センター、2026年10月7日・8日追記、2026年10月9日参照)
- Cryptographic Context Injection on GitHub Copilot CLI(Adversa AI、2026年10月6日、2026年10月9日参照)
- 韓国の銀行6行にサイバー攻撃 計2万5000人超の個人情報流出──AIエージェントを使った可能性も 現地報道(ITmedia NEWS、2026年10月5日、2026年10月9日参照)
- 不正アクセスなぜ急増 原因はAIか、それとも…… 専門家の見解は(ITmedia NEWS、2026年10月6日、2026年10月9日参照)
- 止まらない不正アクセス、背景にAIの“超高速攻撃”か 識者「使われていない方が不自然」(ITmedia NEWS、2026年10月8日、2026年10月9日参照)
- 国家サイバー統括室、不正アクセスによる漏えい事案受け注意喚起 「いつ攻撃受けてもおかしくない」(ITmedia NEWS、2026年10月9日、2026年10月9日参照)
- 韓国金融機関6行へAIを使ったサイバー攻撃、2万5000人超の個人情報流出(ビジネス+IT、2026年10月6日、2026年10月9日参照)
- From banks to lenders, suspected AI hacks expose cracks in Korea’s financial defenses(Korea JoongAng Daily、2026年10月4日、2026年10月9日参照)
- AI-driven hacks on banks leave customers fearing their data is fair game(Korea JoongAng Daily、2026年10月5日、2026年10月9日参照)
- South Korea’s Lee says AI appears to have been used in bank hacks(ロイター、The Star掲載、2026年10月6日、2026年10月9日参照)
- So. Korean Banks Were Likely Hacked by China-Based Actor With AI Agent: CrowdStrike(ロイター、Insurance Journal掲載、2026年10月8日、2026年10月9日参照)
- サイバー攻撃急増、高市首相「企業に注意喚起」 被害情報分析へ(日本経済新聞、2026年10月8日、2026年10月9日参照)
この記事の内容を社内展開する方へ: AIエージェント時代のサイバー攻撃 事例集と自社点検シート(無料・PDF 36ページ+Excel/Word) をダウンロードできます。