結論:2026年11月3日時点で、ChatGPTに入れた会話が学習に使われるかは、プランと設定で決まります。個人向けの無料版・Plus・Proは「すべての人のためにモデルを改善する」が既定でオンで、本人がデータコントロールでオフにできます。Business・Enterprise・Edu・APIは、既定で学習に使われません。
- 要点1:個人のプランは「設定 → データコントロール」で学習をオフにします。一時チャットは学習に使われませんが、安全性の確認のため最大30日保持されることがあります。
- 要点2:学習をオフにしても、保存済みの会話・メモリ・共有リンクはそのまま残ります。評価ボタンで送った会話は、オフでも会話全体が学習に使われることがあります。
- 要点3:漏れた疑いがある時は、共有リンクを消す → 記録を取ってから会話とメモリを消す → 秘密の値を入れ替える → つないだアプリを外す → 窓口へ、の順で止めます。
対象読者:ChatGPTの業務利用を認めるかどうかを審査する情シス・セキュリティ部門・管理者の方と、個人のアカウントでChatGPTを仕事に使っている方
読了後にできること:学習オフの場所の案内、プランごとの違いの説明、管理者が決める設定の洗い出し、漏れた疑いがある時の初動の順番の共有
「ChatGPTに入れた内容は、AIの学習に使われるんですか?」。企業研修の質疑で、ほぼ毎回出る質問です。答えは1つではなく、どのプランのどのアカウントで、どの設定で使っているかで変わります。そして、正確に説明できる管理職の方はまだ多くないと感じています。
一方で、「危ないらしいから全面禁止」にした会社では、現場が個人のアカウントで使い続け、会社から見えない「シャドーAI」になりがちです。必要なのは、どこで情報が外に出るのかの正確な地図と、出てしまった疑いがある時の手順です。
この記事では、OpenAIのヘルプセンター・プライバシーの文書・Enterprise向けのプライバシーのページを2026年11月3日に読み直し、学習オフの場所、Business・Enterpriseで管理者が決める設定、漏れた疑いがある時に止める順番、企業で事故になる7つの経路を整理しました。
最終確認:2026年11月3日時点の公式のページで確認した内容です。
更新履歴
- 2026年11月:OpenAIの公式のページ(データコントロール・一時チャット・共有リンク・メモリ・保存期間・Enterprise向けのプライバシー・管理者向けのヘルプ)を11月3日に読み直し、学習オフの場所、管理者の設定、漏れた疑いがある時の順番の節を足しました。事例は当事者の公表文があるものだけにしました。利用ポリシーの改定(2026年11月20日発効)を反映しました。
- 2026年9月26日:公開
ChatGPTの危険性7つ|事故が起きる場所の全体地図
企業で問題になるリスクは、「入力側」「出力側」「運用側」の3つの経路に分けると見通しがよくなります。まず全体像を一覧にします。
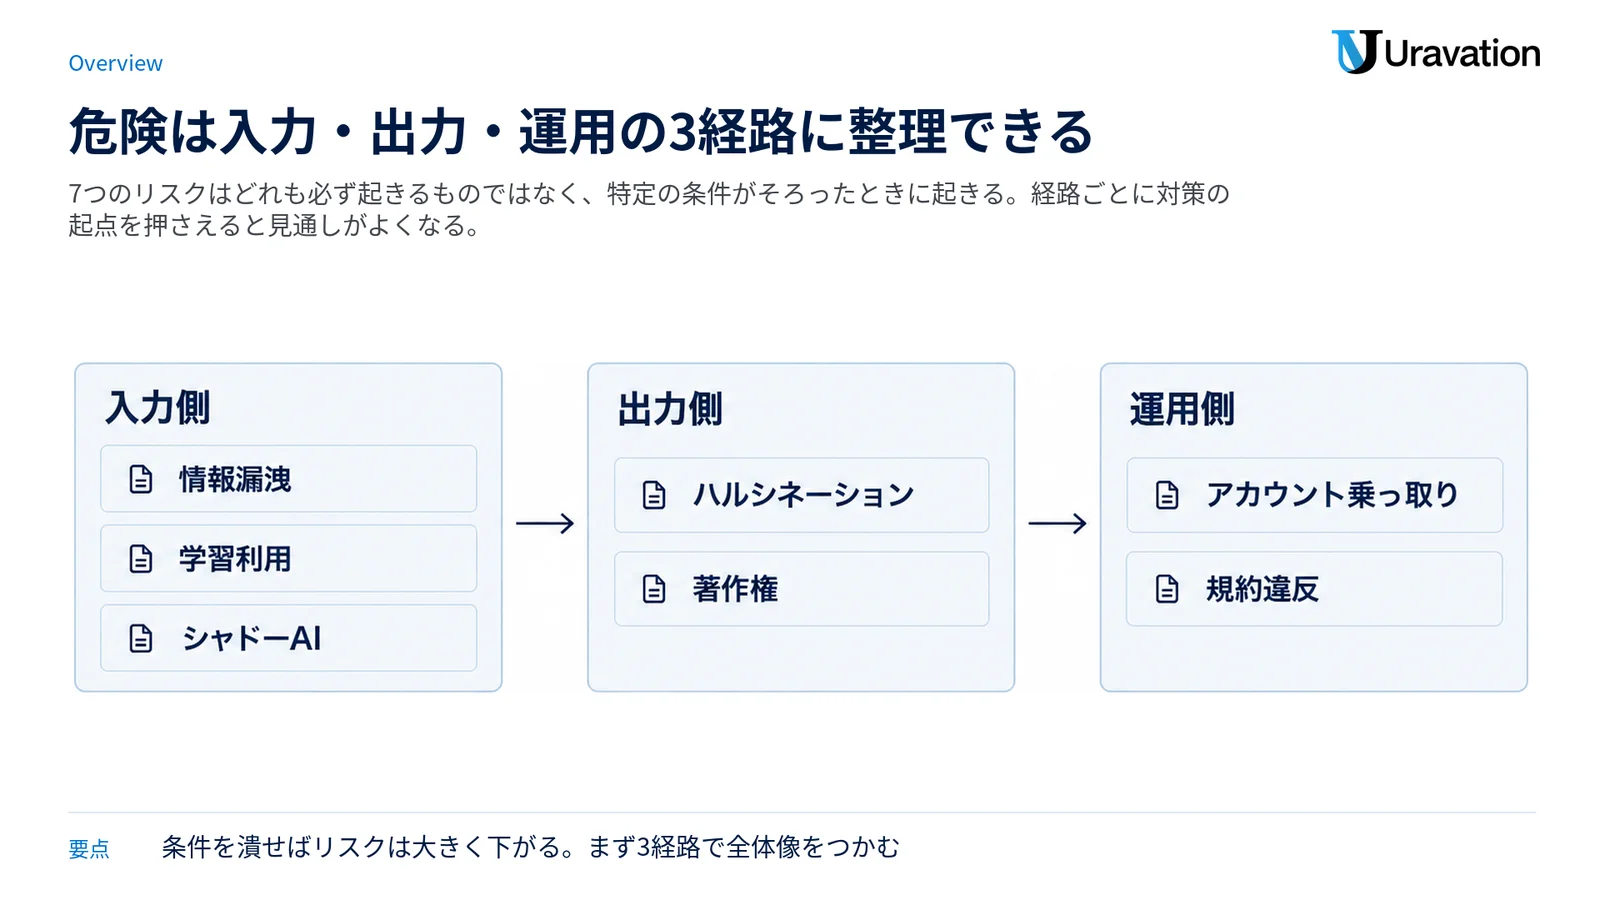
| # | 危険性 | 何が起きるか | 対策の起点 |
|---|---|---|---|
| 1 | 情報漏洩 | 入力した機密・個人情報が社外のサーバーに渡り、共有リンクやアカウントの乗っ取りで第三者に見える | 入力ルール・共有リンクの管理 |
| 2 | 学習利用 | 個人向けプランの既定の設定では、入力がモデルの改善に使われうる | データコントロールの設定・法人プラン |
| 3 | ハルシネーション | もっともらしい誤りを生成し、そのまま社外に出てしまう | 出典の確認と人の最終確認 |
| 4 | 著作権 | 学習・生成をめぐる訴訟が続いている。生成物の利用にも確認が要る | 公開前の確認と利用範囲の線引き |
| 5 | シャドーAI | 会社が把握していない個人のアカウントの利用が広がる | 禁止ではなく公式のルートの整備 |
| 6 | アカウントの乗っ取り | 認証情報が盗まれ、チャットの履歴ごと見られる | 多要素認証・パスワード管理・セッションの確認 |
| 7 | 規約違反 | 利用規約・利用ポリシーに反する使い方が法務のリスクになる | 規約の要点を社内ルールに反映 |
7つのどれも「ChatGPTを使うと必ず起きる」ものではなく、特定の条件がそろった時に起きます。ここからは、審査で最初に聞かれる「学習」と「管理者の設定」を先に説明し、その後に「漏れた疑いがある時の順番」と7つの経路を順に見ていきます。
ChatGPTの学習オフの場所|個人のプランで切る手順と、切っても残る物
個人向けのプラン(無料版・Plus・Pro)では、会話を学習に使う設定が既定でオンです。OpenAIのヘルプは「ChatGPT 無料版、ChatGPT Plus、ChatGPT Pro の個人用ワークスペースでは、データ共有がデフォルトで有効」と書いています(ChatGPT のデータ管理・OpenAIヘルプセンター)。設定の名前は「すべての人のためにモデルを改善する」(英語の画面では「Improve the model for everyone」)です。
パソコン(ブラウザ)の場合
- 画面のアカウントメニューを開く
- 「設定」を選ぶ
- 「データコントロール」を選ぶ
- 「すべての人のためにモデルを改善する」を選んでオフにし、「完了」を選ぶ
スマートフォン(iOS・Android)の場合
- サイドバーを開く
- プロフィールのアイコンを選んで設定を開く
- 「データコントロール」を選ぶ
- 「すべての人のためにモデルを改善する」をオフにする
ログインしている場合、この設定はウェブとスマートフォンをまたいでアカウント全体に効きます。ログインせずに使っている場合は、選んだ内容がそのブラウザにだけ保存されます。OpenAIのプライバシーポータルで「do not train on my content」を選ぶ方法もあります(How your data is used to improve model performance・OpenAI)。
単発の相談は「一時チャット」
新しいチャットで「一時チャット」を選ぶと、その会話は一時チャットである間は履歴に出ず、メモリを作らず、モデルの改善にも使われません。ただし、OpenAIは安全性の確認のために写しを最大30日保持することがあります。一時チャットを保存すると通常のチャットになり、アカウントの学習の設定に従います(Temporary chat in ChatGPT・OpenAIヘルプセンター)。
学習をオフにしても残る物・別に決まる物
学習のオフは「今後の会話を学習に使わない」という設定です。OpenAIの文書は、オフにした後は新しい会話が学習に使われないと書いています。会話そのものを消す操作とは別です。
| 残る物・別の設定 | 公式の記載 |
|---|---|
| 保存済みの会話 | オフにしても削除も非表示にもならない。履歴・アーカイブ・プロジェクトの会話はそのまま残る |
| 評価ボタン(高評価・低評価) | オフの後でも、評価を送ると、その会話全体がモデルの学習に使われることがある |
| メモリ | 会話を消しても、その会話から作られたメモリは消えないことがある。消すにはメモリの項目と元の会話を両方消す |
| 保存したファイル | 会話を消しても、ライブラリなどに別に保存したファイルは消えない |
| 共有リンク | 学習の設定を変えても、作った共有リンクは消えず、開ける人も変わらない |
| 音声モード・Codex | 音声モードは学習の設定が別にある。Codexの「環境を含める」も別の設定で、ChatGPTの設定を変えても変わらない |
出典:Data controls in ChatGPT、Memory in ChatGPT、Chat and file retention in ChatGPT、Sharing conversations and scheduled tasks in ChatGPT(いずれもOpenAIヘルプセンター・2026年11月3日に確認)
研修で受講者の画面を見せてもらうと、この設定がオンのままの方はまだ多くいます。「オフにできることを知らなかった」という声がほとんどです。
Business・Enterpriseの管理者の設定|既定で学習に使わない範囲と、管理者が決める物
会社で契約するプランは、学習の扱いが個人向けと違います。OpenAIのヘルプは「既定で、ChatGPT Business・Enterprise・Edu・ChatGPT for Healthcareのワークスペースの内容をモデルの学習に使わない」「API Platformの入力と出力も既定で学習に使わない」と書いています(Data controls in ChatGPT)。例外は、会社がフィードバックの仕組みなどで明示的にデータの共有を選んだ場合です(Enterprise privacy at OpenAI・OpenAI、2026年1月8日更新)。
審査で確かめたいのは、学習の他に「誰が何を決められるか」です。公式のヘルプとEnterprise向けのプライバシーのページで確かめられた範囲を、プランごとにまとめます。
| 項目 | ChatGPT Business | ChatGPT Enterprise・Edu |
|---|---|---|
| 学習 | 既定で使わない | 既定で使わない |
| データの保持 | 削除した会話・保存しなかった会話は30日以内にシステムから削除(法律で必要な場合などを除く) | 保持する期間を管理者が決める。削除した会話は30日以内にシステムから削除(法律で必要な場合を除く) |
| ログイン(SSO) | SSOとドメインの検証が含まれる。SAMLとOIDCに対応 | SAMLのSSO。管理コンソールでドメインの検証とSSOを設定 |
| アカウントの自動の追加・削除(SCIM) | 単体のBusinessは対象外 | 対象。会社のIDの管理の仕組み(IdP)から利用者とグループを同期 |
| つなぐアプリ | 既定で有効。管理者がワークスペース全体で有効・無効を決める | 新しいアプリは原則として既定で無効。管理者が役割ごとに使えるアプリを決める |
| 共有リンク | 同じワークスペースの人だけが開ける。全体で共有を止める設定は無い | 同じワークスペースの人だけが開ける。管理者がワークスペース設定の「権限とロール」で共有を止められる |
| 会話の確認・監査 | 管理者がワークスペースの会話を閲覧・書き出し・削除できる | 管理者がEnterprise Compliance APIで会話とGPTの監査ログを取れる |
出典:Enterprise privacy at OpenAI、Setting up single sign-on (SSO) for ChatGPT Business、SCIM provisioning and management、Admin controls, security, and compliance for plugins and apps、Sharing conversations and scheduled tasks in ChatGPT(2026年11月3日に確認)
Enterpriseでは、このほかにIPアドレスの許可リスト、ウェブ検索などの外とつながる機能を絞る「Lockdown Mode」、会社が管理する暗号鍵(使える場合)、データの保管場所の指定などを、必要に応じて設定します(ChatGPT Enterprise admin quickstart)。保存するデータは保管時にAES-256、送受信時にTLS 1.2以上で暗号化され、Business・Enterprise・EduはSOC 2 Type 2の監査を終えているとOpenAIは公表しています(Enterprise privacy at OpenAI)。
管理者が使い始める前に決める5つ
- 仕事で使うアカウントを決める:会社が管理するアカウントと個人のアカウントは、切り替えても混ざりません。会話・ファイル・設定は移らず、仕事の会話を会社の管理の下に置くには、管理されたアカウントで使う必要があります(Data access for your managed ChatGPT account)
- ドメインの検証と自動の参加を決める:Enterpriseのヘルプは、ドメインを検証する前に「自動のアカウント作成」を見直し、SCIMで管理する場合はオフにするよう案内しています
- SSOを先に設定する:社員を大勢招く前に、会社のIDでログインする形にしておきます
- つなぐアプリを決める:Gmailなどのアプリをつなぐと、ChatGPTがそのアプリと情報をやり取りできるようになります。Businessは既定で有効なので、使わせないアプリは管理者が止めます
- 共有リンクと保持の期間を決める:Enterprise・Eduは共有を止められ、保持の期間も決められます。Businessは共有を全体で止める設定が無いので、社内ルールで扱いを決めます
プランの選び方と社内への広げ方はChatGPT法人導入の手順|プラン選定から社内展開・定着まで5ステップに分けて書きました。
入力側の危険性|情報漏洩・学習利用・シャドーAI
危険性1:情報漏洩 — 入力した時点で社外のサーバーにある
ChatGPTに入力した内容は、OpenAIのサーバーに送られます。入力した時点で、その情報は自社の管理の外にあると考えて運用を決めます。
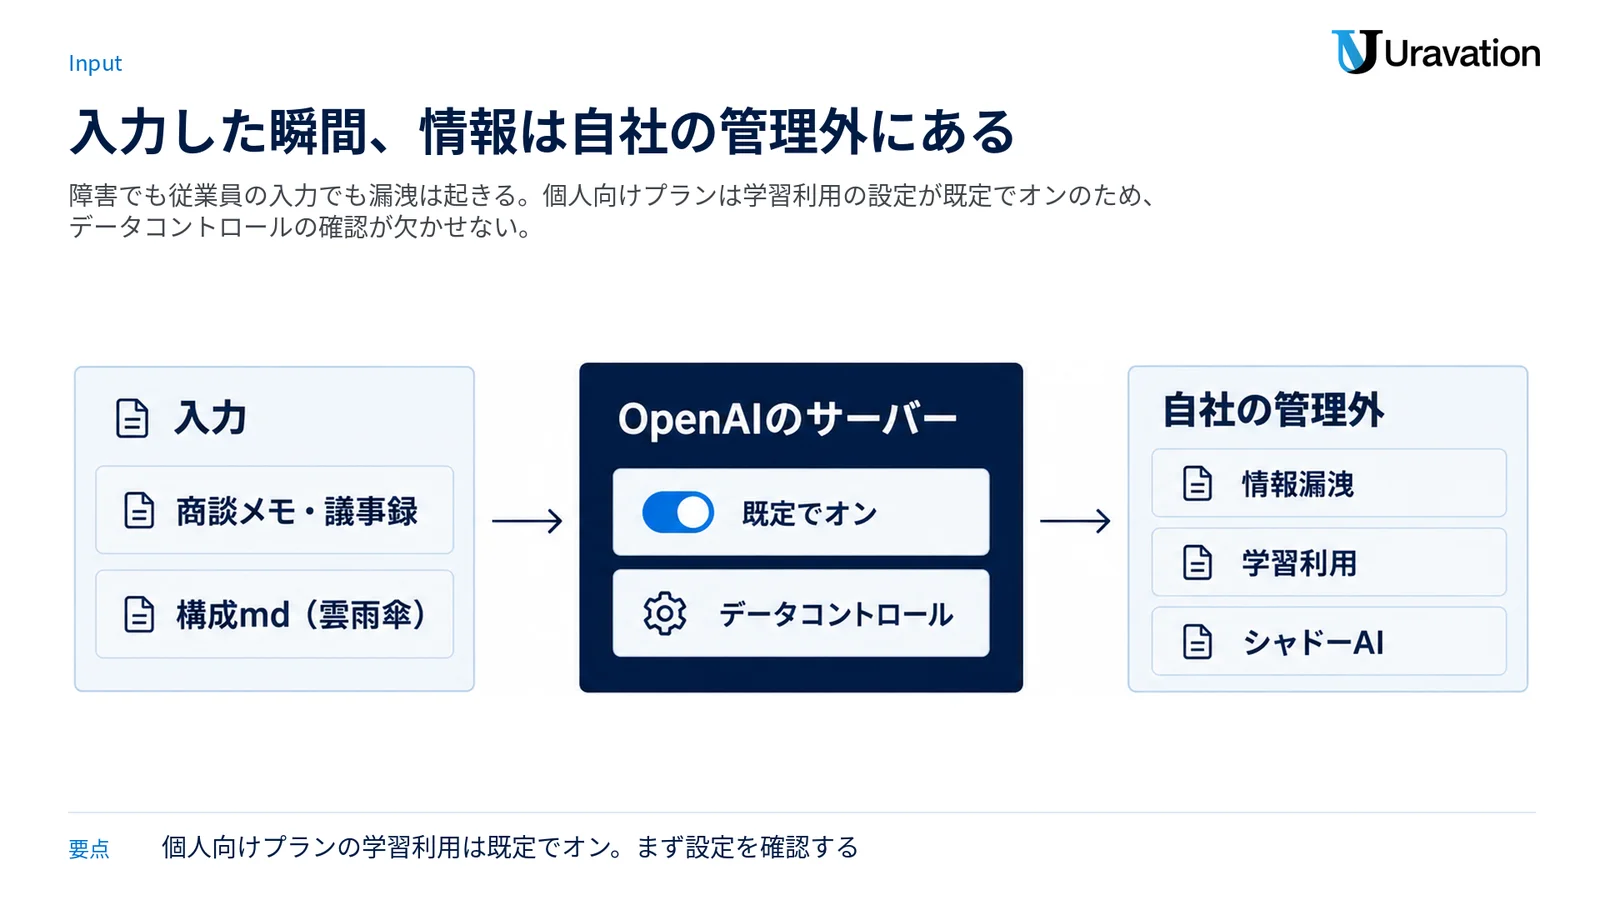
当事者が公表した事例として、OpenAI自身が公表した2023年3月20日の障害があります。オープンソースのライブラリ(redis-py)の不具合で、一部の利用者に別の利用者のチャット履歴の題名が見える状態になりました。新しく作った会話の最初のメッセージが見えた可能性もあったとしています。さらに、特定の9時間に利用していたChatGPT Plusの加入者の1.2%について、氏名・メールアドレス・請求先の住所・クレジットカードの種類・番号の下4桁・有効期限が、別の利用者に見えた可能性があったと報告しました。カード番号の全体は表示されていないとしています(March 20 ChatGPT outage: Here’s what happened・OpenAI、2023年3月24日)。
この件は、利用者の側の使い方とは関係なく、サービスの側の不具合で起きました。研修や社内ルールで減らせるのは入力の事故で、サービスの側の不具合は利用者の側では止められません。だからこそ、入れてよい情報の線引きを先に決めておくことが土台になります。
もう1つの経路が共有リンクです。個人のアカウントで作った共有リンクは、リンクを持っている人なら誰でも開けます。相手ごとに開ける人を絞る機能や、有効期限の設定はありません(Sharing conversations and scheduled tasks in ChatGPT)。顧客名や数字が入った会話を、気軽にリンクで渡さないルールが要ります。
危険性2:学習利用 — 個人向けプランは既定で「オン」
情報漏洩と混同されがちですが、別に考えるのが学習利用です。上の節のとおり、個人向けプランは既定でオン、Business・Enterprise・Edu・APIは既定でオフです。
ここには法律上の論点もあります。個人情報保護委員会は2023年6月2日の注意喚起で、個人情報取扱事業者があらかじめ本人の同意を得ることなく個人データを含むプロンプトを入力し、そのデータが応答結果の出力以外の目的で取り扱われる場合、個人情報保護法の規定に違反することとなる可能性があると示しました。そのため、提供する事業者が「当該個人データを機械学習に利用しないこと等を十分に確認すること」を求めています(生成AIサービスの利用に関する注意喚起等・個人情報保護委員会)。同委員会はOpenAIに対しても、要配慮個人情報の取得や利用目的の通知などについて注意喚起を行いました(生成AIサービスの利用に関する注意喚起等について)。実務への落とし込みは生成AIと個人情報保護法|入力の注意点とチェック50で整理しています。
危険性5:シャドーAI — 「禁止」がいちばん統制を失う
順番を先取りしてここで扱います。入力側のリスクを大きくするのが、会社が把握していない個人のアカウントの利用です。顧問先との会話でよくあるのが、「うちは禁止しているから大丈夫」という認識と、現場では個人のスマートフォンで使われている実態のずれです。
禁止しても、利用が消えるのではなく、会社から見えない場所に移るだけになりがちです。個人のアカウントは既定で学習の設定がオンで、履歴も会社から管理できません。会社のアカウントを用意し、仕事はそちらで使うと決めるほうが、統制は効きます。実態と対策はシャドーAIの実態と5つの対策にまとめています。
出力側の危険性|ハルシネーションと著作権
危険性3:ハルシネーション — 「もっともらしい誤り」は起きる前提で
ChatGPTの回答には、もっともらしい誤り(ハルシネーション)が混ざります。個人情報保護委員会も一般の利用者向けの留意点で、生成AIの応答は確率的な相関関係に基づいて生成されるため、不正確な内容の個人情報が含まれるリスクがあると書いています(同注意喚起・別添1)。なくならない前提で運用を決めるのが現実的です。
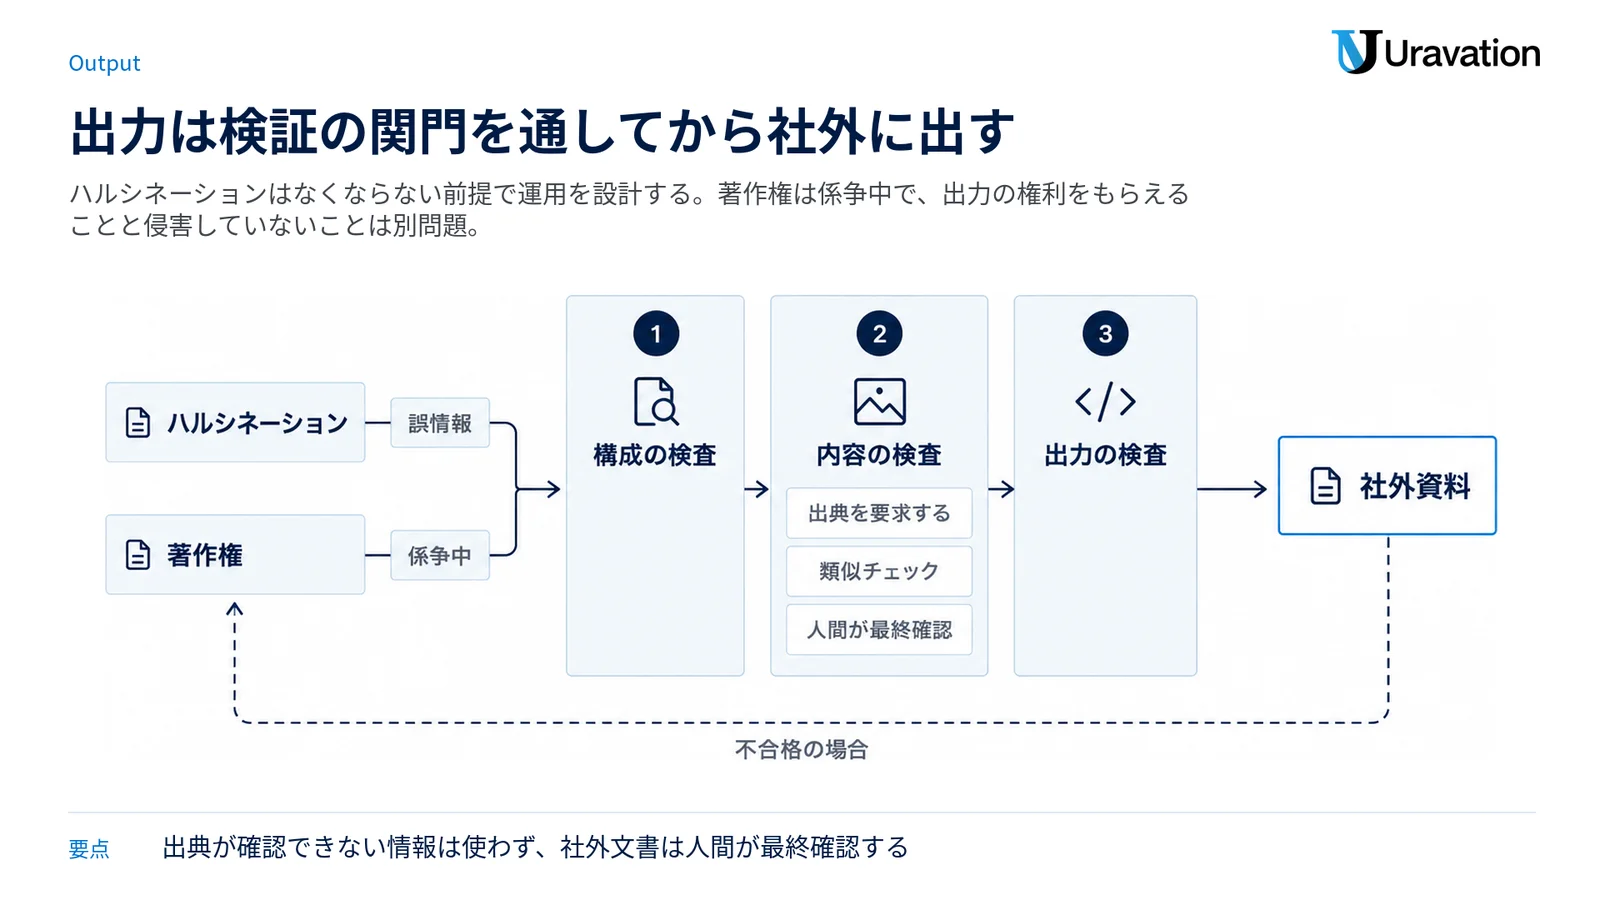
企業で事故になるのは、生成された数字・判例・製品の仕様・統計が確かめられないまま社外の資料に載った時です。「出典を求める」「出典が確かめられない情報は使わない」「社外に出る文書は人が最終確認する」の3点をルールにします。後半のプロンプトにも、この一行を入れています。
危険性4:著作権 — 学習をめぐる訴訟が続いている
著作権には「学習の段階」と「生成・利用の段階」の2つの論点があります。学習の段階では、The New York Timesが2023年にOpenAIとMicrosoftを訴えた訴訟が続いていて、2026年9月には3者が裁判官に主張を示す段階に進んだとAxiosが伝えています(Historic NYT v. OpenAI copyright battle heats up・Axios、2026年9月8日)。
実務で先に効くのは生成・利用の段階です。OpenAIの利用規約では、法律が許す範囲で、出力の権利は利用者のものになると定めています(Terms of Use・OpenAI、2026年1月1日発効)。ただし、権利をもらえることと、その出力が第三者の著作権を侵害していないことは別の問題です。社外に公開する物は、似た表現がないかの確認と人の確認を挟みます。国内の動きを含めた整理は生成AIの著作権リスク7つ|中小企業の規制対応ガイドをどうぞ。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
運用側の危険性|アカウントの乗っ取りと規約違反
危険性6:アカウントの乗っ取り — 履歴ごと見られる
パスワードそのものより気をつけたいのが、チャットの履歴です。既定ではやり取りが履歴に残るので、乗っ取られたアカウントには、その人が入れてきた業務の情報が並んでいます。
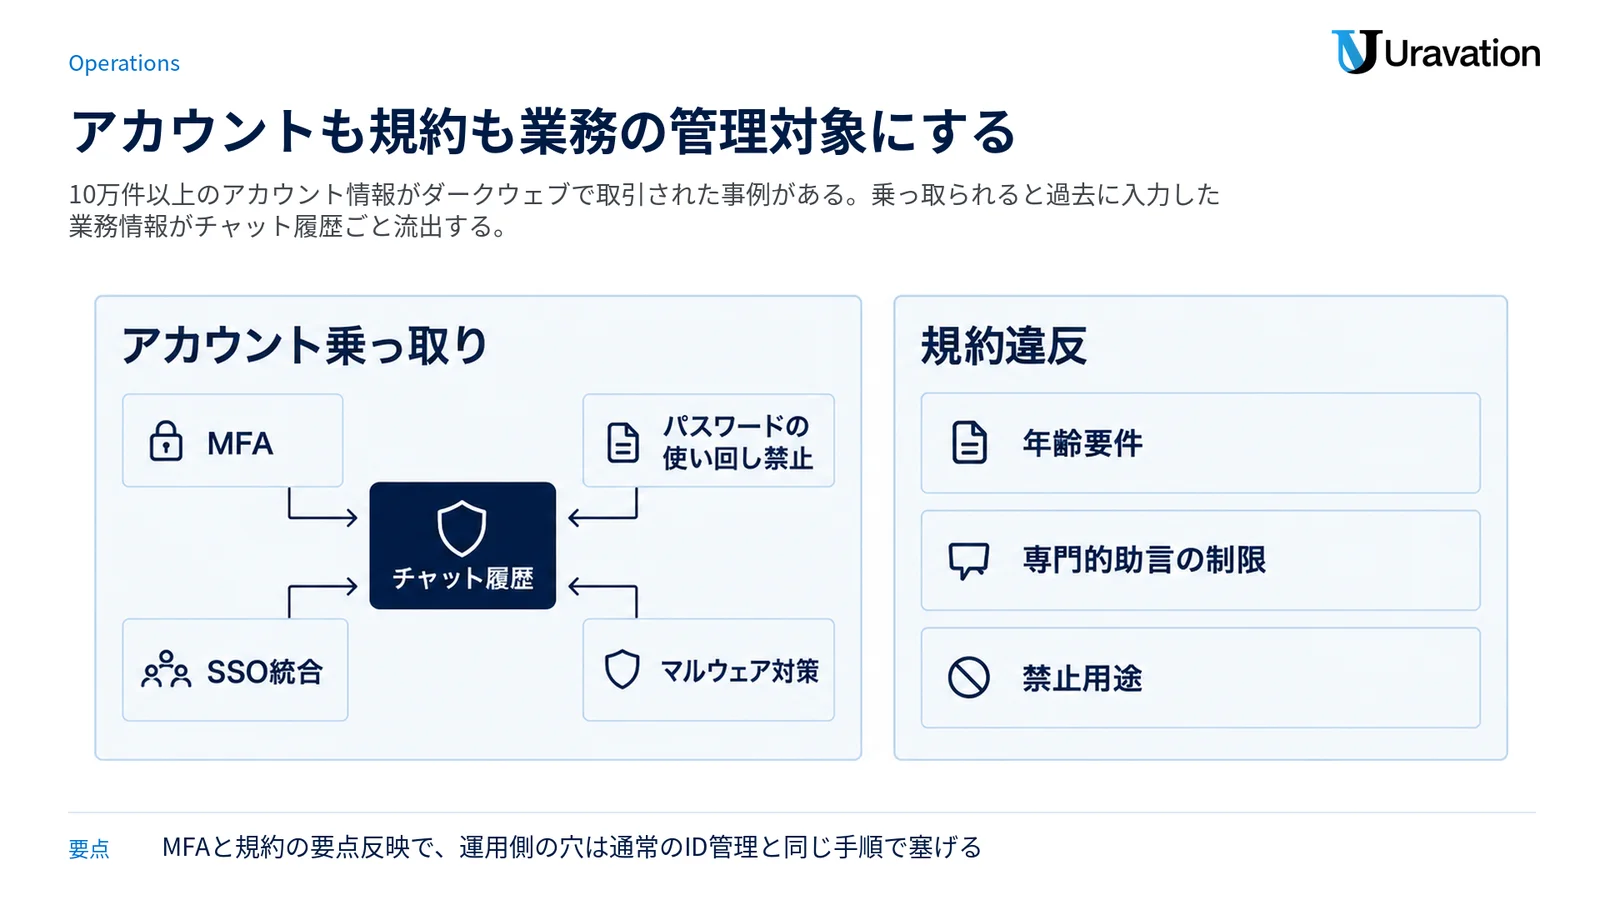
OpenAIのヘルプが勧めているのは、ほかのサイトと使い回さないパスワード、パスワード管理の道具、多要素認証(MFA:パスワードに加えて別の確認を求める仕組み)です。多要素認証は「設定 → セキュリティとログイン」から、認証アプリ・プッシュ通知・SMS・パスキーなどを選んで有効にします。注意したいのは、多要素認証を有効にしても、すでにログインしているセッションは切れないことです。入られた疑いがある時は、パスワードを変えて全部のセッションからログアウトしてから、多要素認証を有効にします(Keeping your OpenAI account secure、Managing multi-factor authentication (MFA))。会社のプランなら、SSOで会社のIDに寄せる方法もあります。
危険性7:規約違反 — 利用規約と利用ポリシーの要点
利用規約や利用ポリシーの確認は、個人情報保護委員会も一般の利用者向けの留意点に挙げている基本の動作です。企業として押さえる点を3つに絞ります(2026年11月3日に確認)。
- 年齢:13歳以上(国の定める同意の年齢が高い場合はその年齢)で、18歳未満は親か法定代理人の許可が要ります(Terms of Use)。社員の家族への貸し出しや、店頭でお客様に操作してもらう場面で踏みやすい線です
- 専門的な助言:利用ポリシーは、資格を持つ専門家の適切な関与なしに、免許が要る個別の助言を他者に提供するAIツールを作る・提供することを制限しています。2026年10月21日に更新された版は、11月20日に発効します(Usage policies・OpenAI)。士業・医療・金融の業務に組み込んでいる会社は確かめてください
- 禁止されている使い方:他者の権利の侵害や詐欺などの禁止事項は、社内のガイドラインにそのまま写しておくと、社員への説明が楽になります
漏れた疑いがある時に止める順番|共有リンクから記録まで
「顧客名の入った会話を共有リンクで送ってしまった」「個人のアカウントに見覚えのないログインがある」。そうした時に、慌てて全部消す前に、次の順番で止めます。機能の名前はOpenAIのヘルプの日本語版に合わせています。
- 共有リンクを消す:「設定 → データコントロール → 共有リンク」の「管理」を開き、該当する項目の「共有リンクを削除」を選びます。全部消す時は「その他の操作」から「すべての共有リンクを削除」を選びます。外から見える口を、最初に閉じます(共有リンクのヘルプ)
- 入れた物を控えてから、会話・メモリ・ファイルを消す:削除した会話は、ChatGPTでもOpenAIのサポートでも元に戻せません。先に、日時・会話の題名・入れた情報の種類を控えます。そのうえで会話を消し、その会話から作られたメモリと、ライブラリなどに保存したファイルも別に消します(Chat and file retention in ChatGPT、Memory in ChatGPT)
- 入れてしまった秘密の値を入れ替える:パスワード・APIキー・アクセストークンを会話に貼っていたら、その値を発行したサービスの側で無効にして作り直します。OpenAIのAPIキーなら、APIキーの画面で該当のキーを削除し、使われた記録を確かめます(Keeping your OpenAI account secure)
- つないだアプリを外す:情報が入っているアプリを、ChatGPTから読ませたくない時は接続を外します。会社のプランでは、管理者が管理画面でアプリの有効・無効を切り替えます(Memory in ChatGPT、管理者向けのヘルプ)
- 入られた疑いがあれば、アカウントを取り戻す:パスワードを変える → 「設定」→「セキュリティとログイン」→「アクティブなセッション」の「すべてログアウト」で、すべてのデバイスからログアウトする → 多要素認証を有効にする → 同じ「セキュリティとログイン」の「セキュリティ履歴」で覚えのない操作を確かめる → OpenAIのサポートに連絡する、の順です。GoogleやMicrosoftでログインしている場合は、そちらのパスワードを変えます。ほかの端末のログアウトには最大30分かかることがあります(Keeping your OpenAI account secure)
- 管理者と社内の窓口に伝える:会社のプランなら、管理者が会話の確認(Businessは閲覧・書き出し、EnterpriseはCompliance API)で範囲を調べられます。個人データが含まれていた場合は、個人情報保護委員会への報告や本人への通知が要るかを、社内の個人情報の担当が判断します
- 記録を残す:いつ・誰が・どのアカウント(個人か会社か)で・何を入れたか、共有リンクの有無、行った操作と時刻を1枚にまとめます。あとで範囲を説明する時の土台になります
戻せる物と、戻せない物
共有リンクを消すと、そのリンクからの以後の閲覧は止まります。ただし、受け取った人がすでに自分のアカウントに保存した写しは消えません(共有リンクのヘルプ)。削除した会話は、画面からはすぐに消え、30日以内にOpenAIのシステムから削除される予定になります(安全や法律上の理由で長く保つ場合を除く)。学習のオフは、オフにした後の新しい会話に効く設定です。入れた後でできるのは「広がりを止めること」と「記録を残すこと」で、入れる前の線引きがいちばん効きます。
対策の実務|「設定・プラン・社内ルール」の3層で整える
7つのリスクを1つずつ潰そうとすると大変ですが、実務では3層にまとめられます。
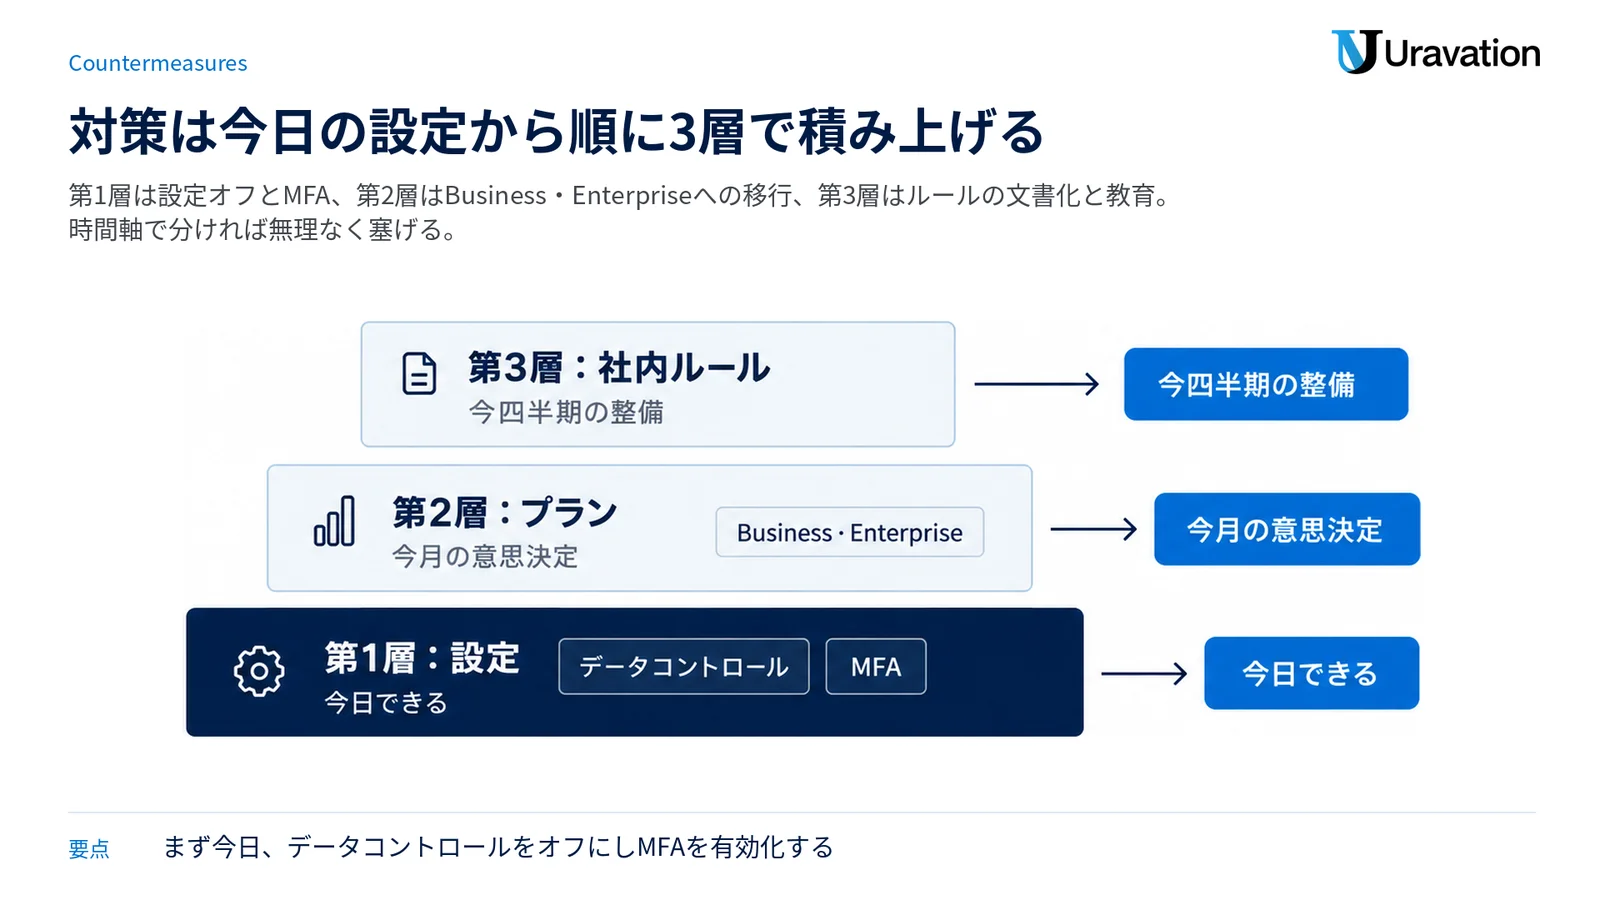
第1層:設定(今日できる)。個人のアカウントを仕事に使い続けるなら、最低限「設定 → データコントロール → すべての人のためにモデルを改善する」をオフにし、多要素認証を有効にします。機密性の高い単発の相談は一時チャットを使います。共有リンクの一覧も、このタイミングで一度開いて確かめます。
第2層:プラン(今月の判断)。仕事での利用を広げるなら、既定で学習に使われないBusiness・Enterpriseへ移るのが本筋です。SSO・つなぐアプリ・共有リンク・保持の期間を管理者が決められるので、シャドーAIの対策にもなります。
第3層:社内ルール(今四半期の整備)。「入力してよい情報・いけない情報」「出力の確認の手順」「使ってよいアカウントの種類」「漏れた疑いがある時の連絡先と順番」を文書にし、教育とセットで回します。ゼロから作る必要はなく、AI利用ガイドライン策定7ステップ|社内ルール雛形付きの雛形から始め、条文の設計は生成AI利用ガイドライン10項目と運用・改定の設計術で詰めるのが近道です。
【要注意】企業でありがちな失敗パターン4つ
研修や顧問の場で繰り返し見かける、つまずき方を先に共有します。
失敗1:全面禁止で終わらせる
❌ 「リスクがあるので当社は禁止」で議論を終える
⭕ 会社のアカウントとルールという公式のルートを用意し、個人のアカウントの業務利用だけを禁じる
失敗2:「有料だから学習されない」と思い込む
❌ Plusは有料だから学習に使われない、と考えて機密を入力する
⭕ 学習の既定は「個人向けか、会社向けか」で決まります。PlusもProも個人向けで、既定はオンです
失敗3:学習をオフにすれば全部消えると思い込む
❌ オフにしたので、過去の会話も共有リンクも消えたと考える
⭕ オフは今後の会話を学習に使わない設定です。会話・メモリ・共有リンクは、それぞれ別に消します
失敗4:アカウントを「ただのWebサービス」として扱う
❌ パスワードの使い回し・多要素認証なし・退職者のアカウントの放置
⭕ 業務システムと同じIDの管理の基準を当てます。履歴に業務の情報がたまる分、守る優先度は高めです
そのまま使える社内向けプロンプト5つ
対策をルールの文書で終わらせず、日々の操作に組み込むためのプロンプトです。プロンプト1と2は、学習に使われない環境(学習の設定をオフにしたアカウントか、会社のプラン)で使う前提です。各プロンプトの最後の一文は、研修で「事故防止の一行」として入れてもらっている部分です。
1. 入力前の機密チェック(貼る前に、貼ってよい形か確かめる)
これから外部AIに入力する予定の文章を貼ります。個人情報(氏名・住所・連絡先)、
顧客名・取引先名、未公開の数値・計画、認証情報にあたる箇所を項目別に指摘し、
それぞれ置換案を提示してください。
判断に迷う箇所は「要確認」と明記してください。
2. 固有名詞のマスキング(社外のサービスに出せる形へ変える)
以下の文章中の企業名をA社・B社、人名を甲氏・乙氏のように置換し、
金額・日付は桁感を保ったダミー値に変えてください。
置換の対応表を最後にまとめてください。
仮定した点は必ず「仮定」と明記してください。
3. 出典つき回答の強制(ハルシネーション対策の基本形)
この質問への回答には、根拠となる一次情報(公式サイト・公的機関・原典)の
名称とURLを必ず添えてください。
出典が確認できない内容は「出典なし」と明記し、推測と事実を分けて書いてください。
数字と固有名詞には、根拠(出典または計算式)を添えてください。
4. 公開前の著作権セルフチェック(最終判断は人・必要なら専門家へ)
以下の生成文について、特定の既存著作物の表現をそのまま再現している
可能性がある固有の言い回し・構成・キャッチコピーを指摘してください。
あわせて、公開前に人間が確認すべき点をリスト化してください。
判断できない場合は「専門家の確認が必要」と明記してください。
5. 社内周知文の下書き(ルールを現場の言葉にする)
あなたは情報システム部門の担当者です。全社員向けに400字程度の
社内アナウンスを作成してください。伝える内容は次の4点です。
(1) 個人情報・機密情報・顧客名をAIに入力しない
(2) 個人アカウントでは「すべての人のためにモデルを改善する」設定をオフにする
(3) 顧客名や数字が入った会話を共有リンクで渡さない
(4) AIの回答は事実確認をしてから社外に出す
不足している情報があれば、最初に質問してから作業を開始してください。
よくある質問
Q1. ChatGPTの学習オフの設定はどこにありますか?
ブラウザでは、アカウントメニュー → 設定 → データコントロールにある「すべての人のためにモデルを改善する」です。スマートフォンのアプリでは、サイドバー → プロフィールのアイコン → 設定 → データコントロールの順で同じ項目があります。ログインしていれば、どちらで切ってもアカウント全体に効きます。
Q2. 学習をオフにすると、過去の会話も消えますか?
消えません。公式のヘルプは、オフにしても保存済みの会話は削除も非表示にもならないと書いています。消したい会話は個別に削除し、その会話から作られたメモリや、別に保存したファイルも消します。
Q3. 登録するだけでも危険はありますか?
登録の情報(メールアドレスなど)がアカウントの情報として保持されることと、パスワードの管理の問題に集約されます。使い回さないパスワードと多要素認証を設定し、偽のサイトから登録しないことを守れば、登録そのものを過度に恐れる必要はありません。
Q4. Googleアカウントで続行(連携ログイン)するのは危険ですか?
連携ログインは、管理するパスワードが増えない分、管理はしやすくなります。その代わり、Googleアカウントに入られるとChatGPTにも入られるので、Googleアカウントの側の多要素認証が前提になります。公式のヘルプも、GoogleやMicrosoftでログインしている場合は、そちらのパスワードを変えるよう案内しています。
Q5. 写真や画像をアップロードするのは危険ですか?
テキストと同じルールで考えてください。個人向けのプランで学習の設定がオンなら、画像もモデルの改善に使われうる対象です。顔写真・社員証・ホワイトボード・書類の写り込みは、テキストの機密情報と同じ扱いにしてください。
Q6. 無料版の危険性は有料版と違いますか?
「無料だから危ない・有料だから大丈夫」ではありません。学習の既定は、無料版もPlus・Proも同じくオンです。既定でオフなのはBusiness・Enterprise・Edu・APIです。違いはプランの区分(個人向けか会社向けか)で決まります。
Q7. ChatGPT Businessなら共有リンクは社外に出ませんか?
Business・Enterprise・Eduのワークスペースで作った共有リンクは、同じワークスペースの人だけが開けます。ただし、Businessには共有をワークスペース全体で止める設定がありません。Enterprise・Eduは、管理者がワークスペースの設定(Permissions & roles)で共有を止められます。
Q8. 実際に情報漏洩は起きたことがあるんですか?
当事者が公表した事例として、2023年3月20日のOpenAIの障害があります。別の利用者のチャット履歴の題名が見える状態になり、一部のPlusの加入者の支払いに関わる情報が見えた可能性があったと、OpenAIが公表しています。詳しくは本文の危険性1の節を見てください。
Q9. LINEなどで使えるChatGPT風のサービスも同じ扱いでいいですか?
別の物として扱ってください。OpenAIの公式以外の連携・派生のサービスは、データの保存先も学習の扱いも運営元しだいです。仕事で使うなら、運営会社とプライバシーポリシーを確かめられるサービスに限り、確かめられないものには業務の情報を入れないルールにしておきます。
Q10. 結局、会社としてChatGPTは禁止すべきですか?
統制のない解禁と全面禁止は、どちらもおすすめしません。禁止はシャドーAIを生み、統制がないと入力の事故が起きやすくなります。おすすめは「会社のプランか、学習をオフにしたアカウントを条件に公式に認め、入力のルールと出力の確認、漏れた疑いがある時の順番をセットで決める」形です。第1層の設定なら、今日から始められます。
最後に確認すべきこと
ChatGPTの危険性は「使うか使わないか」の問題ではなく、「どの設定で、どのプランで、どのルールのもとで使うか」の問題です。最後に、着手の順番を確認しておきましょう。
- 今日:自分と主要なメンバーのアカウントで「すべての人のためにモデルを改善する」の状態、多要素認証、共有リンクの一覧を確かめる。オンのまま業務の情報を入れていた場合は、上司・情シスと共有する
- 今週中:入力してはいけない情報の一覧(個人情報・顧客名・未公開の数値・認証情報)と、漏れた疑いがある時の連絡先を1枚にまとめ、現場に伝える。社内ルールの雛形を使えば作業は短くなります
- 今月中:利用の実態(誰が・どのアカウントで・何に使っているか)を棚卸しし、会社のプランへの移行と、管理者が決める設定(SSO・つなぐアプリ・共有リンク・保持の期間)を経営の判断に載せる
危険性の知識は、使わない理由ではなく、安心して使い続けるための前提です。攻撃する側がAIエージェントを使う場合に会社が確かめる点は、AIエージェントによるサイバー攻撃|事例と7つの確認にまとめています。
参考・出典
- Data controls in ChatGPT(日本語版 ChatGPT のデータ管理)— OpenAIヘルプセンター(2026年11月3日に確認)
- Temporary chat in ChatGPT — OpenAIヘルプセンター(2026年11月3日に確認)
- Sharing conversations and scheduled tasks in ChatGPT(日本語版 共有リンク)— OpenAIヘルプセンター(2026年11月3日に確認)
- Memory in ChatGPT — OpenAIヘルプセンター(2026年11月3日に確認)
- Chat and file retention in ChatGPT — OpenAIヘルプセンター(2026年11月3日に確認)
- Keeping your OpenAI account secure — OpenAIヘルプセンター(2026年11月3日に確認)
- Managing multi-factor authentication (MFA) — OpenAIヘルプセンター(2026年11月3日に確認)
- Data access for your managed ChatGPT account — OpenAIヘルプセンター(2026年11月3日に確認)
- ChatGPT Enterprise admin quickstart — OpenAIヘルプセンター(2026年11月3日に確認)
- Admin controls, security, and compliance for plugins and apps — OpenAIヘルプセンター(2026年11月3日に確認)
- Setting up single sign-on (SSO) for ChatGPT Business — OpenAIヘルプセンター(2026年11月3日に確認)
- SCIM provisioning and management — OpenAIヘルプセンター(2026年11月3日に確認)
- Enterprise privacy at OpenAI — OpenAI(2026年1月8日更新・11月3日に確認)
- How your data is used to improve model performance — OpenAI(2026年3月13日更新・11月3日に確認)
- March 20 ChatGPT outage: Here’s what happened — OpenAI(2023年3月24日)
- Terms of Use — OpenAI(2026年1月1日発効・11月3日に確認)
- Usage policies — OpenAI(2026年11月20日発効の版・11月3日に確認)
- 生成AIサービスの利用に関する注意喚起等について — 個人情報保護委員会(2023年6月2日・2026年11月3日に確認)
- 生成AIサービスの利用に関する注意喚起等(PDF・別添1) — 個人情報保護委員会(2026年11月3日に確認)
- Historic NYT v. OpenAI copyright battle heats up — Axios(2026年9月8日)
著者:佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・書籍シリーズ累計66,000部)、『AI推進担当になったら読む本』(大和書房)。
SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
ご質問・ご相談は お問い合わせフォーム からお気軽にどうぞ。
この記事の内容を社内展開する方へ: AIエージェント時代のサイバー攻撃 事例集と自社点検シート(無料・PDF 36ページ+Excel/Word) をダウンロードできます。