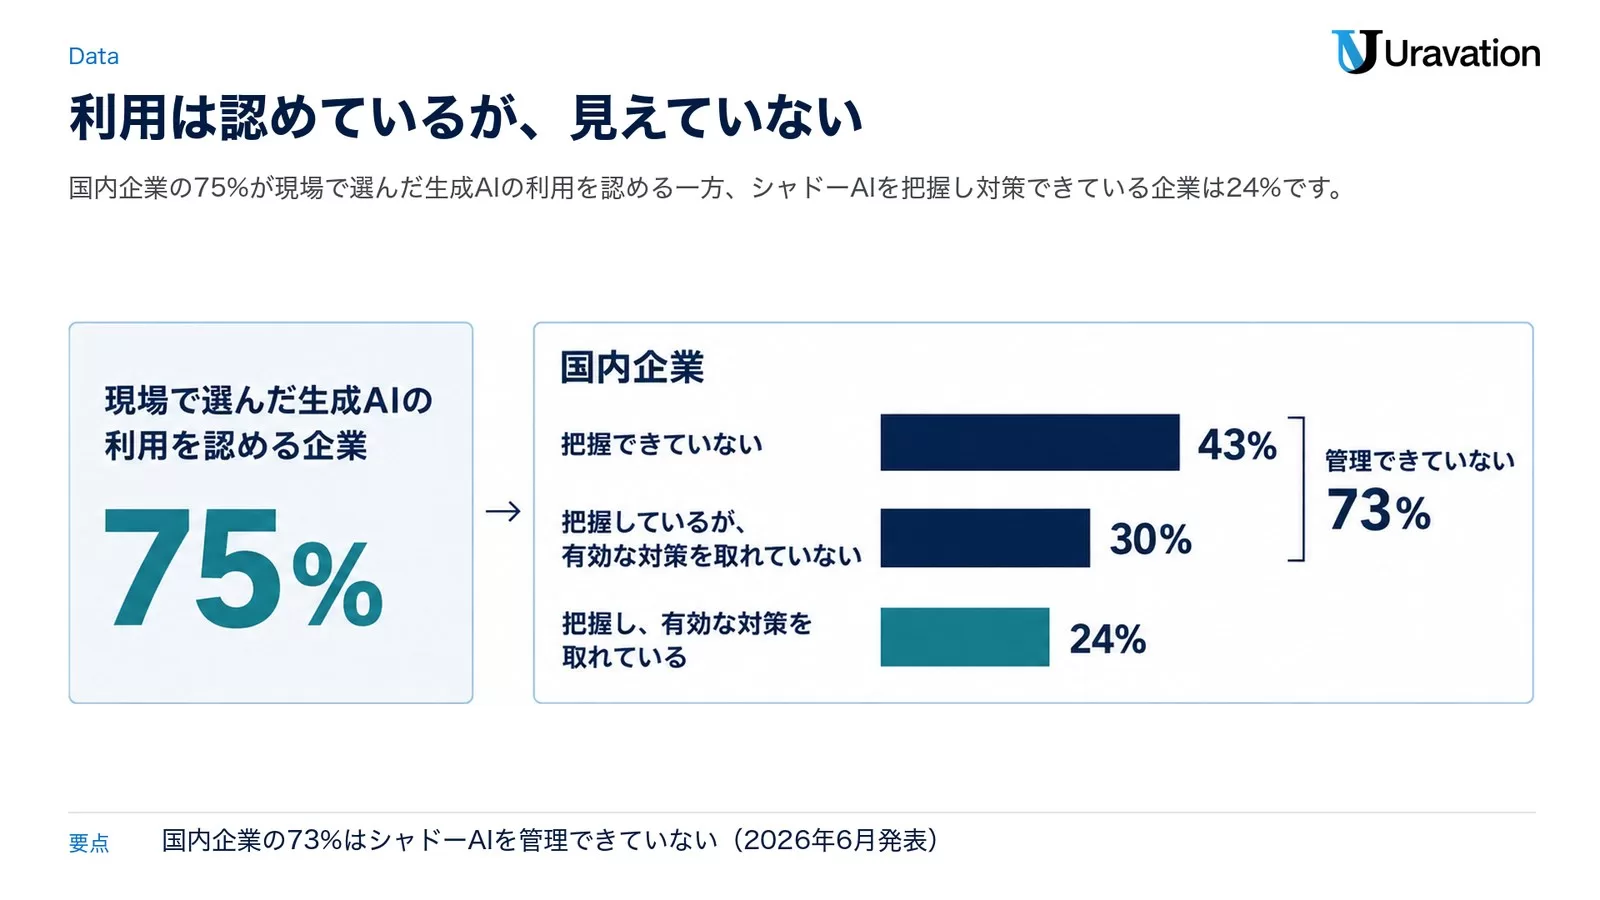
シャドーAIとは、会社のIT部門が把握・承認していない生成AIを社員が業務に使うことで、2026年10月9日時点で確認できる国内調査では、企業の73%がシャドーAIを「把握できていない」(43%)か「把握しているが、有効な対策を取れていない」(30%)と答えています(ガートナージャパンの2026年6月18日の発表。ITmedia エンタープライズの報道による)。いま改めて問題になっているのは、スマートフォンや拡張機能、普段のツールに入ったAI機能で「意識せずに」使う人が増え、AIアプリにメールやファイルへのアクセスを許可する使い方まで広がってきたからです。国内でも、保健事業の委託先の従業員が個人で使うChatGPTに個人情報を含むデータを入れていた事案を、埼玉県皆野町が2026年9月2日に公表しました。この記事では、公開調査と各社の公式ヘルプをもとに、シャドーAIの実態、個人アカウントと法人契約の違い、起きること、見つけ方、禁止で終わらせない対策の順番を整理します。
結論:シャドーAIは禁止だけでは減りません。会社が使ってよいAIを先に用意し、入れてはいけない情報を決め、使い方を教え、定期的に棚卸しする順番で小さくできます。
- 要点1:国内企業の75%が現場で選んだ生成AIの利用を何らかの形で認める一方、73%はシャドーAIを管理できていません(ガートナージャパン、2026年6月発表)。日本の従業員の47.5%が未承認のAIツールを使っているという調査もあります(Okta、2026年5月発表)。
- 要点2:ChatGPT・Claude・Geminiの個人向けプランでは、入力した内容が学習や人のレビューに使われる場合があります。法人向けプランは既定で学習に使いません(各社の公式ヘルプを2026年10月9日に確認)。
- 要点3:見つけ方は、費用のかからない順に、経費精算の明細、匿名アンケート、アプリ連携の一覧、通信の記録、専用ツールの5つです。
- 要点4:AIエージェントの時代は、チャットへの入力だけでなく、拡張機能やアプリ連携でメールやファイルへのアクセスを渡すこともシャドーAIになります。
対象読者:社員の生成AI利用を把握したい経営者、情報システム・総務・法務の担当者
読了後にできること:経費精算の明細と匿名アンケートで自社のシャドーAIを洗い出し、使ってよいツールと入力禁止情報の案を作れます。
最終更新:2026年10月9日(IPA、個人情報保護委員会、総務省・経済産業省の資料と、OpenAI・Anthropic・Googleの公式ヘルプを確認)
シャドーAIとは|会社が把握していないAIの業務利用
シャドーAIは、会社のIT部門やセキュリティ担当が承認・管理していない生成AIを、社員が自分の判断で業務に使うことです。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」で組織向けの3位に初めて選ばれた「AIの利用をめぐるサイバーリスク」の解説書は、職場でAIサービスを利用していない場合などに、従業員が個人的に使っているAIサービスを業務に使うことをシャドーAIと説明しています。そのうえで、持ち出しが禁止されている業務データをAIサービスに入力すれば情報漏えいにつながること、会社が個人アカウントでの業務利用に気づけないこと自体もリスクだと書いています。
多くの場合、悪意があって使うわけではありません。Oktaが2026年5月28日に発表した「AI Agents at Work 2026」では、7カ国の従業員がAIツールを使う時に最も優先していたのは「効率化や時間の節約」(30%)で、「コンプライアンス」は最下位(15%)でした。仕事を早く終わらせたい人が、手元にある一番便利なAIを使う。シャドーAIはそこから始まります。
社員が自分で選んだAIを職場に持ち込むことは「BYOAI(Bring Your Own AI)」とも呼ばれます。MicrosoftとLinkedInが2024年5月に公表したWork Trend Index(31の国と地域の3万1,000人を2024年2〜3月に調査)では、AIを使う人の78%が自分のAIツールを職場に持ち込んでおり、中小企業では80%でした。
シャドーITとの違い
会社が許可していない端末やクラウドサービスを業務に使うことは、以前から「シャドーIT」と呼ばれてきました。シャドーAIは、その中でも生成AIの利用を指します。違いは、入力した文章や資料がAIの処理に使われ、AIが作った文章や判断材料がそのまま業務に入ってくる点です。フリー株式会社(freee)が2026年5月25日に発表した情シス担当者633名への調査では、47.2%が「シャドーAIのほうがリスクがある」と答え、「シャドーITのほうがリスクがある」の27.5%を上回りました。一方で「わからない」も25.3%あり、リスクの大きさを測りかねている様子もうかがえます。
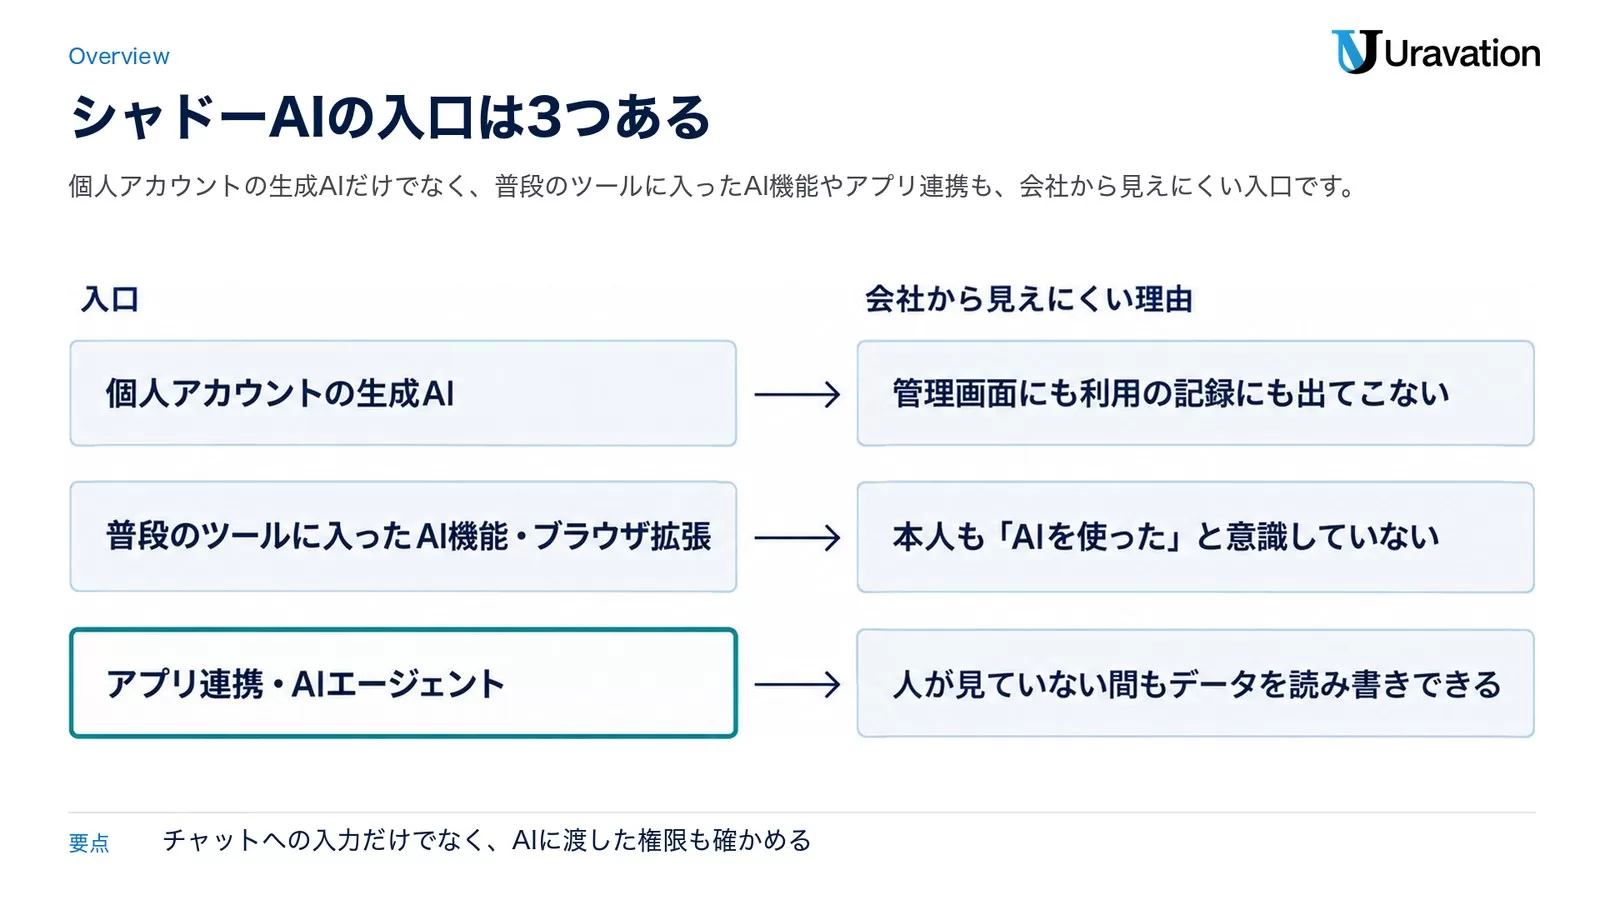
シャドーAIの3つの入口
シャドーAIというと「個人のChatGPTに社内資料を貼る」場面を思い浮かべがちですが、入口はもう少し広くなっています。
| 入口 | よくある例(想定シナリオ) | 会社から見えにくい理由 |
|---|---|---|
| 個人アカウントの生成AI | 個人のメールアドレスで登録したChatGPT・Claude・Geminiに、議事録や見積書を貼り付けて要約させる | 会社の契約の外なので、管理画面にも利用の記録にも出てこない |
| 普段のツールに入ったAI機能・ブラウザ拡張 | スマートフォンのAI機能や、ブラウザ拡張の要約・翻訳で、開いている社内資料を読ませる | 本人も「AIを使った」と意識していないことがある |
| アプリ連携・AIエージェント | AIアプリにメール・カレンダー・ドライブへのアクセスを許可し、返信の下書きや予定の調整を任せる | 一度許可すると、人が見ていない間もデータを読み書きできる |
2つ目の入口については、同じfreeeの調査が参考になります。シャドーAIが増えたと感じる理由の上位は「スマートフォンで、AIを活用する従業員が増えたため」(214名)、「様々なAIを活用したツールが増えたため」(202名)、「拡張機能などにより、意識せずにAIを利用するケースが増えたため」(175名)でした。
なぜ2026年10月に問題になるのか
理由は3つあります。1つ目は、見えない利用が増えていることです。同じfreeeの調査では、情シス担当者の66.0%が「2025年と比べて2026年のほうが従業員のシャドーAIの利用は増えた」と答えています。2つ目は、使い方が「質問して答えを読む」から「AIに権限を渡して動かす」に広がったことです。Oktaの調査(7カ国の結果)では、従業員の37%がコラボレーションツールなどの社内システムへの、26%がCRMや顧客データベースへのアクセス権限を、AIエージェントやAIツールに付与していました。3つ目は、国内で実際の事案が公表されたことです(詳しくは後半の「シャドーAIで起きること」で紹介します)。
加えて、10月6日には、韓国で金融機関の顧客情報の漏えいが相次ぎ、李在明(イ・ジェミョン)大統領がAIを悪用したサイバー攻撃の可能性があるとしてセキュリティー対策の強化を求めているとNHKが報じました。外からの攻撃とは別に、社内で「どのAIに、何が入っているか」を把握しておくことは、自社で今日から確かめられる備えです。
シャドーAIの実態|2026年の調査でわかったこと
公開されている調査を並べると、「会社は現場のAI利用を認め始めているが、何が使われているかは見えていない」という姿が共通しています。ガートナージャパンの発表では、IT部門が選定した以外の生成AIツールの利用を「自由に認めている」企業が8%、「審査の上、問題なければ認めている」企業が67%で、合わせて75%が何らかの形で認めていました(2026年2月の国内調査)。一方で、シャドーAIを「把握し、有効な対策を取れている」企業は24%にとどまります(ITmedia エンタープライズ、2026年6月22日)。
| 調査(発表) | 対象 | 主な数字 |
|---|---|---|
| ガートナージャパン(2026年6月18日発表) | 国内企業 | 現場で選んだ生成AIの利用を認める企業75%(自由に8%・審査の上67%)。シャドーAIを「把握できていない」43%、「把握しているが、有効な対策を取れていない」30%、「把握し、有効な対策を取れている」24% |
| freee(2026年5月25日発表) | 情シス担当者633名(2026年5月15〜17日) | 2026年にシャドーAIの利用が増えたと感じる66.0%。シャドーAIを「完全に可視化できている」13.6%。対策できている42.3%。「1人以下の情シス体制」43.0% |
| Okta「AI Agents at Work 2026」(2026年5月28日発表) | 7カ国の経営幹部と従業員784名(2026年3月・日本は87名) | 日本:経営幹部の84.6%が「AIツールの利用状況を可視化できている」、従業員の47.5%が未承認のAIツールを利用、従業員の78%が公式のAI利用ポリシーを見つけられない |
| Verizon「2026 Data Breach Investigations Report」(DBIR、2026年5月公表) | 145カ国のセキュリティ事案(2024年11月〜2025年10月)と、DLP(データ損失防止)などのデータ | 会社の端末で会社以外のアカウントからAIを使う利用者67%。会社の端末でAIを日常的に使う従業員(許可の有無を問わず)は前年の15%から45%に。外部の生成AIに送られたデータで最も多いのはソースコード |
| Gartner(2025年11月発表) | サイバーセキュリティの責任者 | 69%が「社員が業務で公開の生成AIを使っている証拠がある、または疑っている」。2030年までに40%を超える組織が、無許可のAIツールの利用によるセキュリティやコンプライアンスの事故を経験すると予測 |
出典:ITmedia エンタープライズ(ガートナージャパンの発表)、freee(PR TIMES)、Okta Japan、Verizon DBIR 2026 Executive Summary、Infosecurity Magazine(Gartnerの予測)
経営の認識と現場の利用はずれている
いちばん気をつけたいのは、経営側の「把握できている」という感覚と、現場の実態のずれです。Oktaの調査では、日本の経営幹部の84.6%が「AIツールの利用状況を可視化できている」と答えた一方、日本の従業員の47.5%は「未承認のAIツールを利用している」と答えました。AI利用ポリシーについても、日本の経営幹部の54%が「明確だ」と答えたのに対し、そう答えた従業員は22%で、調査した7カ国の中で最も低い水準でした。従業員の78%は「公式のAI利用ポリシーが見つけられない」と答えています。
なお、この調査の日本の回答者は87名(経営幹部33名・従業員54名)と多くありません。日本の数字は「傾向」として読み、自社の実態は後半の見つけ方で確かめるのが確実です。
どんな情報が入力されているか
Oktaのグローバルの結果では、未承認のAIツールを使う従業員の80%が個人アカウントを使っていました。そのうえで、未承認のツールを使う従業員の54%が社内のメッセージやメールを、45%が人事関連の情報を、39%が機密性の高い社内文書を共有し、20%以上がログイン情報やパスワードを共有していたとされています。Verizonの報告書では、会社のデータ損失防止(DLP)の記録で、外部の生成AIに送られたデータの種類として最も多かったのはソースコードで、画像や構造化データが続きました。IPAの解説書も、米国のAI企業の調査として、業務で生成AIにデータをコピー&ペーストしている利用者が77%、そのうち82%が組織に管理されていないアカウントによるものだったと紹介しています。
情シスの人手は足りていない
見えないことの背景には、人手の問題もあります。freeeの調査では、情シスが「専任はおらず、兼務体制」の企業が20.4%、「専任は1人」の企業が22.6%で、合わせて43.0%が1人以下の体制でした。シャドーAIを「完全に可視化できている」企業は13.6%、対策を「できている」と答えた企業は42.3%です。中小企業では、高価な監視ツールを入れる前に、費用のかからない方法から始めるのが現実的です。
個人アカウントと法人契約の違い|入力したデータの扱い
同じChatGPTやClaude、Geminiでも、個人向けのプランと法人向けのプランでは、入力した内容の扱いが違います。2026年10月9日に各社の公式ヘルプで確認した既定の扱いは次のとおりです。
| サービス | 個人向けプランの既定 | 学習に使わせない方法 | 法人向けプランの既定 |
|---|---|---|---|
| ChatGPT(OpenAI) | ChatGPTやCodexなどの個人向けサービスでは、会話がモデルのトレーニングに使われることがある | 設定の「データ管理」で「すべての人のためにモデルを改善する」をオフ。一時チャットは、一時チャットである間はモデルの改善に使われない | ChatGPT Business・ChatGPT Enterprise・ChatGPT Edu・APIの入力と出力は、既定でモデルの改善に使われない |
| Claude(Anthropic) | Free・Pro・Max(これらのプランでのClaude Codeを含む)は、利用者が許可した場合に会話をモデルの改善に使う。許可した場合は匿名化した形で最長5年保持 | 設定の「プライバシー」で「AIモデルの改善を支援する」をオフ。シークレットチャットは改善に使われない | Claude for Work・Anthropic APIなどの商用製品の入力と出力は、既定でモデルの学習に使われない |
| Gemini(Google) | 個人のGoogleアカウントでは、「アクティビティの保存」がオンの間、チャットが生成AIモデルを含むGoogleのサービスの改良に使われ、人間のレビュアーが一部を確認することがある。レビュー済みのチャットは最長3年保存される | 「アクティビティの保存」をオフにすると、以降のチャットはAIモデルの改良に使われない(72時間はアカウントに保持。利用者や一般の人々の保護のための人のレビューは行われることがある)。一時チャットも使える | 仕事用・学校用のGoogle Workspaceアカウントでは、人間がレビューすることも、許可なくドメイン外で生成AIモデルのトレーニングに使われることもない |
出典:OpenAI ヘルプセンター、Anthropic プライバシーセンター(個人向け)、同(商用製品)、Gemini アプリのプライバシー ハブ、Google Workspace の生成 AI に関するプライバシー ハブ(いずれも参照日 2026-10-09)
表で押さえておきたい点が3つあります。
- 学習をオフにしても、フィードバックは別扱い:3社とも、回答への評価などのフィードバックを送ると、その会話がモデルの改善に使われる場合があると説明しています(OpenAIは、学習をオフにしていても会話全体が使われる場合があると明記)。
- 学習に使われないことと、社外に出ないことは別:どのプランでも、入力した内容はサービス事業者のサーバーに送られます。保存期間や扱いは、それぞれの規約に従います。
- 個人の設定は会社から確かめられない:社員に「学習をオフにしてね」とお願いしても、実際にオフになっているかは会社から見えません。当社は、会社が法人プランを用意して、管理者の側で設定をそろえるほうが確実だと考えています。
国の資料も同じ方向を示しています。個人情報保護委員会は2023年6月2日の「生成AIサービスの利用に関する注意喚起等」で、事業者が本人の同意なく個人データを含むプロンプトを入力し、その個人データが応答の出力以外の目的で扱われる場合は、個人情報保護法に違反する可能性があるとして、サービス提供者が個人データを機械学習に利用しないこと等を十分に確認するよう求めています。総務省と経済産業省の「AI事業者ガイドライン(第1.2版)」(2026年3月31日公表)も、AIを使う事業者に、個人情報や機密情報をAIシステム・サービスへ不適切に入力しないよう注意を払うこと、AI提供者が定めたサービス規約を守ることを挙げています。
シャドーAIで起きること|5つのリスク
シャドーAIで起きることは、大きく5つに分けられます。どれも「AIが危ない」というより、「会社が知らない場所に、業務の情報と判断が流れる」ことから起きます。
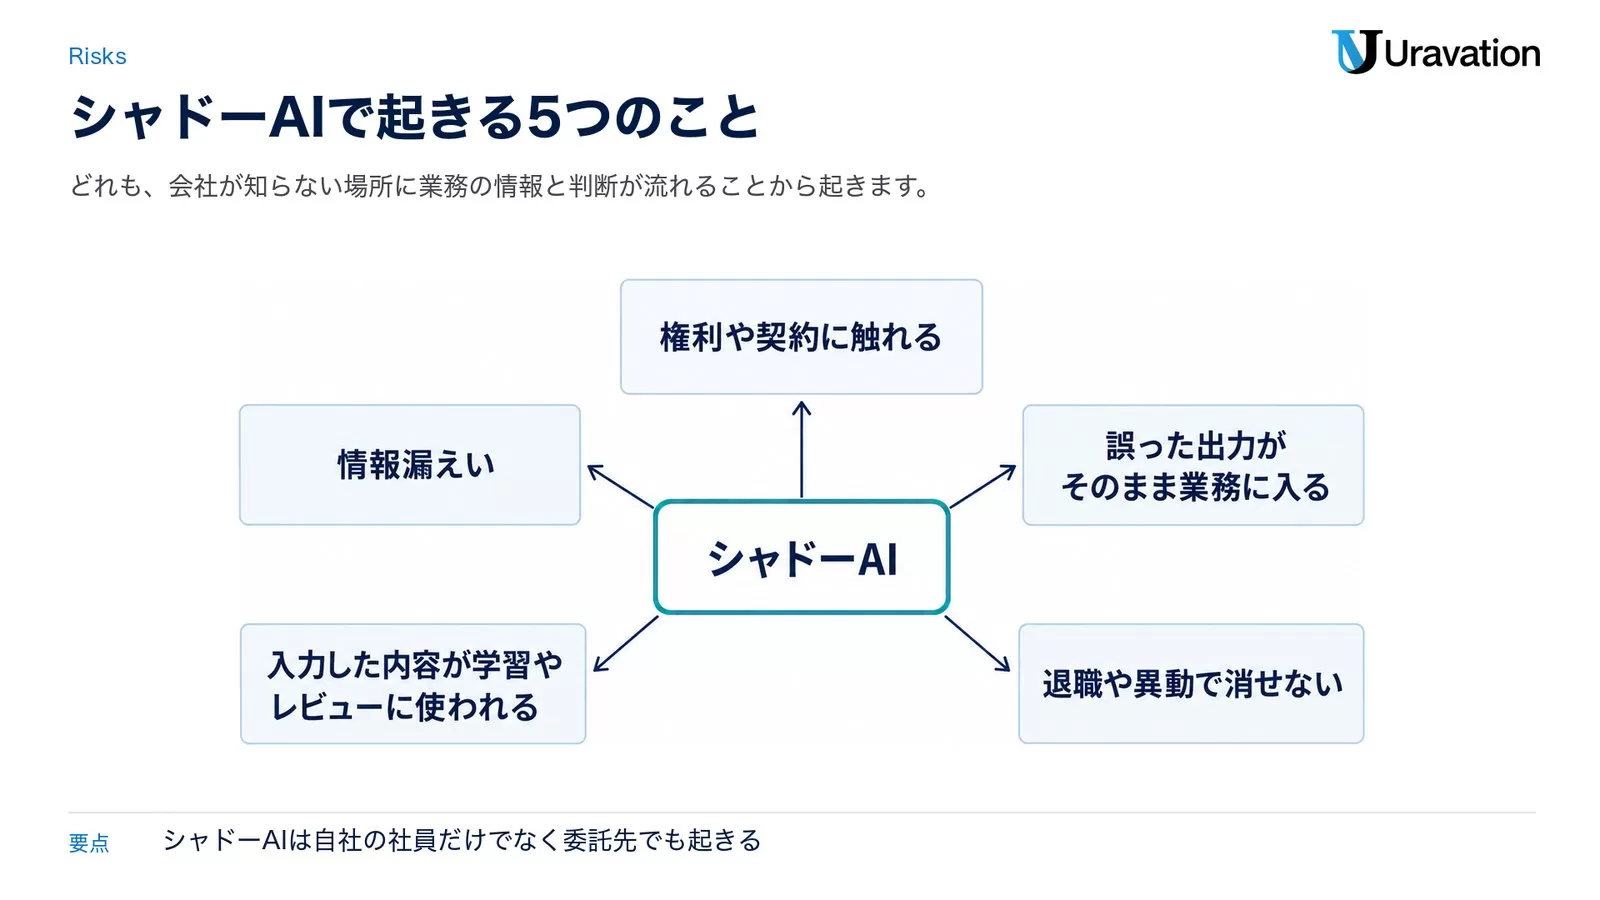
1. 情報漏えい
もっとも直接的なリスクです。国内では、次の事案が公表されています。
事例区分:公開事例(埼玉県皆野町の公表、2026年9月2日掲載)
皆野町が保健事業を委託した事業者で、8月20日に従業員が特定保健指導のデータを集計しようとして、健康状況や病歴が予想できる情報を含むデータを、従業員が個人で使うChatGPTにアップロードしました。町の公表では、確認されている対象の個人情報は19,996件で、そのうち町の該当者は特定保健指導で3件、女性の健康セミナーで51件です。町は特定保健指導の分を要配慮個人情報に当たると判断して個人情報保護委員会に報告し、該当者には書面で通知しました。委託事業者は、アップロードしたデータの削除をOpenAIに申請したと説明されています。現時点で個人情報の漏えいや第三者による不正使用は確認されていない、と町は説明しています。
この事案からわかるのは、シャドーAIは自社の社員だけでなく、委託先でも起きるということです。個人情報保護委員会の「漏えい等の対応」のページでは、要配慮個人情報が含まれる個人データの漏えい等(又はそのおそれ)や、本人の数が1,000人を超える漏えい等(又はそのおそれ)は、委員会への報告が義務付けられています。個人のAIアカウントへの入力がこれに当たると判断されれば、委員会への報告が必要になります。
2. 入力した内容が学習やレビューに使われる
前の章の表のとおり、個人向けプランでは、入力した内容がモデルの改善に使われたり、人のレビューを受けたりする場合があります。GoogleはGemini アプリのプライバシー ハブで、レビュアーに見られたくない機密情報や、サービスの改良に使われたくない機密情報は入力しないよう呼びかけています。
3. 権利や契約に触れる
取引先から預かった資料には、秘密保持の約束がついていることがよくあります。それを会社の外のAIサービスに入れると、契約上の問題になるおそれがあります。IPAの解説書も、AIへの不十分な理解による意図しない問題として、他者の権利侵害を挙げています。
4. 誤った出力がそのまま業務に入る
シャドーAIの出力は、会社として確認する手順を通らずに資料やメールに入りがちです。IPAの解説書は、生成AIを使って作った意見書に実在しない判例が引用されていた米国の事例(2025年1月)を紹介し、利用者が生成結果を精査する必要があると書いています。
5. 退職や異動で消せない
個人アカウントに残った会話や、アップロードした資料は、その人が退職したあとも本人のアカウントに残ります。会社から削除を確かめる手段はありません。法人向けのプランなら、管理者がメンバーのアカウントを管理できるので、この差は小さくありません。
ChatGPTを会社で使う時のリスク全体は、ChatGPTの危険性|企業で起きるリスク7つと対策で詳しく整理しています。
シャドーAIの見つけ方|費用のかからない順に5つ
見つける目的は、社員を罰することではなく、「何が、どの業務で、どんな情報と一緒に使われているか」を知ることです。IPAの解説書は、IT資産管理や構成管理を行い、通信の記録やCASB(クラウドの利用を把握・管理する仕組み)などを使って、管理されていないAIサービスの利用を把握するよう勧めています。ただ、情シスが1人以下の会社も多いので、費用のかからない方法から順に並べました。
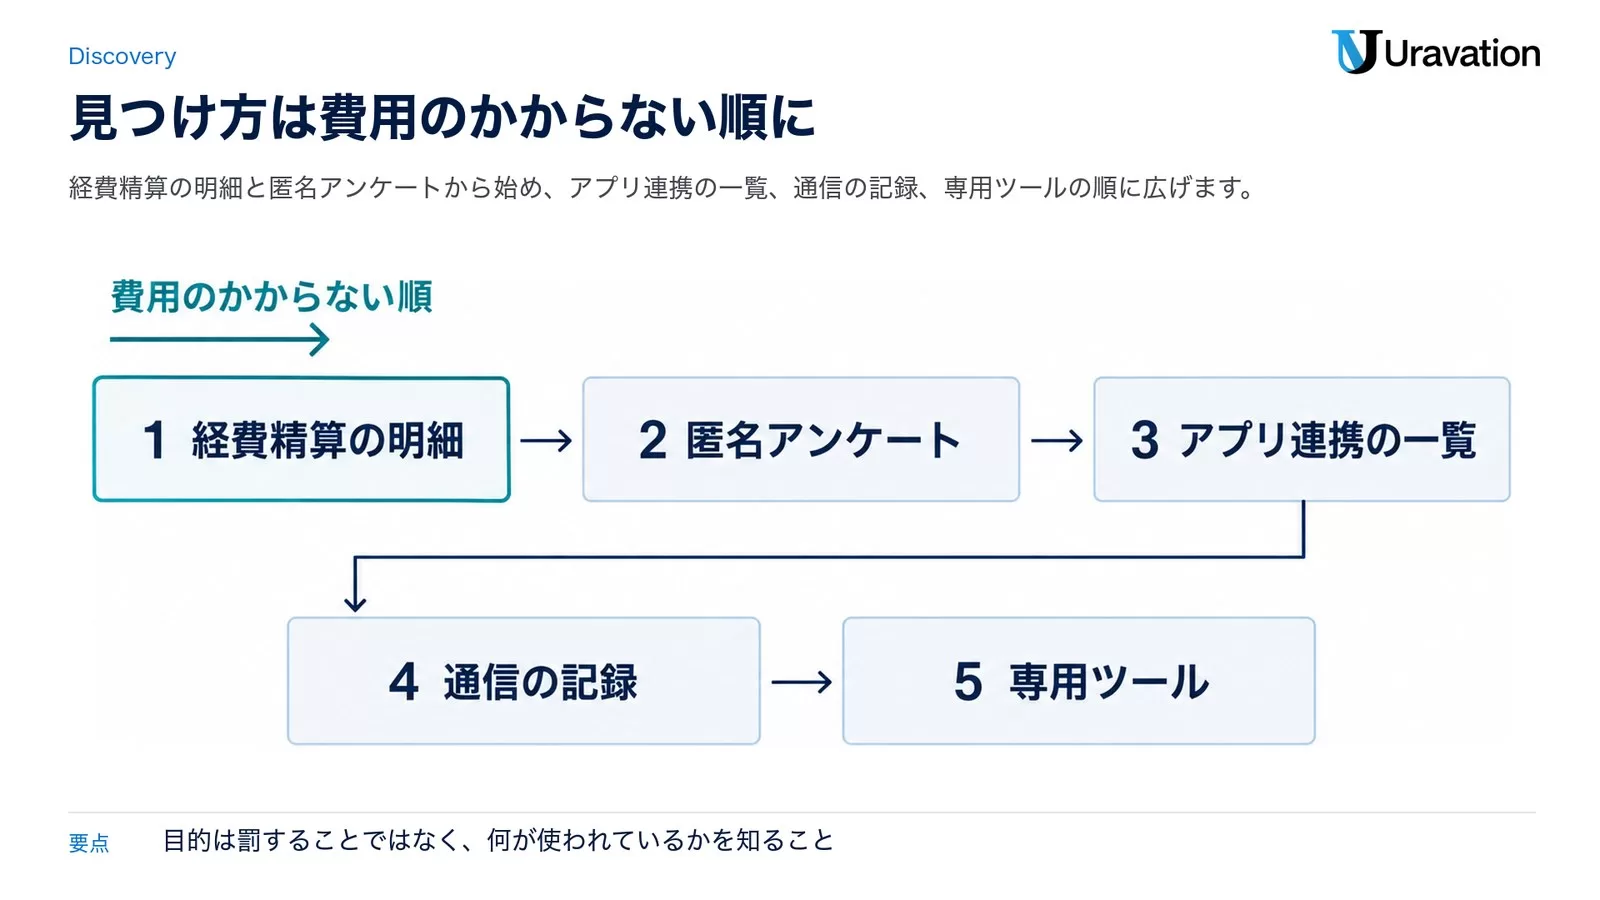
| 方法 | わかること | 必要なもの | 見えないもの |
|---|---|---|---|
| 1. 経費精算の明細 | 有料のAIサービスを個人で契約し、経費で精算している人 | 経費精算と法人カードの明細 | 無料版の利用 |
| 2. 匿名アンケート | 使っているサービス、用途、入れている情報の種類 | 回答フォーム | 本人が「AIを使った」と意識していない利用 |
| 3. アプリ連携の一覧 | メールやドライブへのアクセスを許可されたAIアプリ | Google WorkspaceやMicrosoft 365の管理者権限 | 連携を使わないチャットへの入力 |
| 4. 通信の記録 | 会社のネットワークからAIサービスへのアクセス | プロキシやファイアウォールなどの記録 | 私物のスマートフォンや自宅の回線 |
| 5. 専用ツール | アプリごとの利用者、送信量、リスクの評価 | CASBやDLPなどのライセンスと設定 | 会社の管理下にない端末 |
1. 経費精算の明細を見る
いちばん手軽なのは、経費精算と法人カードの明細から、AIサービスの名前を探すことです。有料プランを個人で契約し、会社に立て替え精算している人が見つかります。見つかった人は、むしろ「業務でAIを使いたい人」です。後で説明する「使ってよいAI」を選ぶ時の相談相手になってもらえます。
2. 匿名アンケートで聞く
次は、全社員へのアンケートです。最初に「この回答で処分は行わない」と伝えないと、正直な答えは集まりません。設問づくりはAIに手伝ってもらえます。なお、この記事のプロンプトは、社名や個人名、社外秘の情報を入れずに、会社が許可したAIで使ってください。
あなたは社内アンケートの設計担当です。
社員が業務でどんな生成AIを使っているかを把握するための匿名アンケートを作ってください。

目的:罰するためではなく、会社が使ってよいAIを用意する材料を集めること
対象:全社員(【人数】名、部署は【部署名を列挙】)
条件:
・回答は匿名にし、個人が特定される設問は入れない
・設問は10問以内、選択式を中心に、自由記述は2問まで
・使っているサービス名、使う頻度、用途、入力している情報の種類(社内資料、顧客情報、個人情報、ソースコードなど)、個人アカウントか会社のアカウントか、を必ず聞く
・冒頭に「この回答で処分は行わない」ことを伝える前置き文を付ける
・最後に、会社に用意してほしいAIや、困っていることを聞く

不足している情報があれば、最初に質問してから作業を開始してください。
3. アプリ連携の一覧を見る(Google Workspace・Microsoft 365)
AIアプリにメールやドライブへのアクセスを許可している場合は、管理画面の一覧に出てきます。Google Workspaceでは、管理コンソールの[セキュリティ]→[アクセスとデータ管理]→[API の制御]で、Googleのデータにアクセスしたことがあるアプリ(アクセスしたアプリ)を一覧で確認できます。アプリごとの利用者数や、どのサービス(Gmail・カレンダー・ドライブなど)へのアクセスを求めているかも表示され、CSVで書き出したり、アプリを[ブロック中]などに設定したりできます(Google Workspace 管理者ヘルプ)。
Microsoft 365を使っている会社では、Microsoft Entra IDの設定を確認します。Microsoftの説明では、既定では、すべてのユーザーが、管理者の同意を必要としないアクセス許可のアプリケーションに同意できます。たとえば、ユーザーはアプリが自分のメールボックスにアクセスすることを許可できます。Microsoftは、検証済みの発行元のアプリに限ってユーザーの同意を許可することを勧めています(Microsoft Learn「ユーザーがアプリケーションに同意する方法を構成する」)。
4. 通信の記録を見る
会社のネットワークにプロキシやファイアウォールの記録が残っていれば、AIサービスへのアクセスを確認できます。ただし、私物のスマートフォンや自宅の回線からの利用は見えません。記録だけで「うちは使われていない」と判断しないことが大切です。
5. 専用ツールを使う(CASB・DLP)
本格的に把握するなら、CASBやDLP(データ損失防止)の仕組みを使います。たとえばMicrosoftは「シャドウ AI へのデータ リークを防ぐ」という手順を公開しており、AIアプリの検出、承認されていないAIアプリのブロック、承認されたAIアプリへの機密データの送信のブロック、AIアプリに送られるデータの管理という4段階で進めます。最初の段階では、Microsoft Defender for Cloud Appsのクラウドアプリカタログを「Generative AI」のカテゴリで絞り込み、使われているAIアプリとリスクの評価を確かめて、承認・非承認のタグを付けます(手順1)。ライセンスや設定の手間がかかるので、1〜4で全体像をつかんでから検討しても遅くありません。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
シャドーAI対策の順番|禁止で終わらせない4ステップ
見つけた後に「全部禁止」で終えると、使い方が会社から見えない場所へ移りやすくなります。ガートナージャパンは、単純な禁止や遮断ではなく、利用の実態を見える化したうえで評価・承認・統制の仕組みを整えるよう勧め、AIを「全社標準のAI」「部門単位のAI」「個人利用のAI」に分けて、IT部門と事業部門で役割を分担する「分業モデル」を提言しています。同社のアナリストは「非現実的な『完全な管理』から『責任ある活用』への移行が必要だ」と述べています(ITmedia エンタープライズ)。
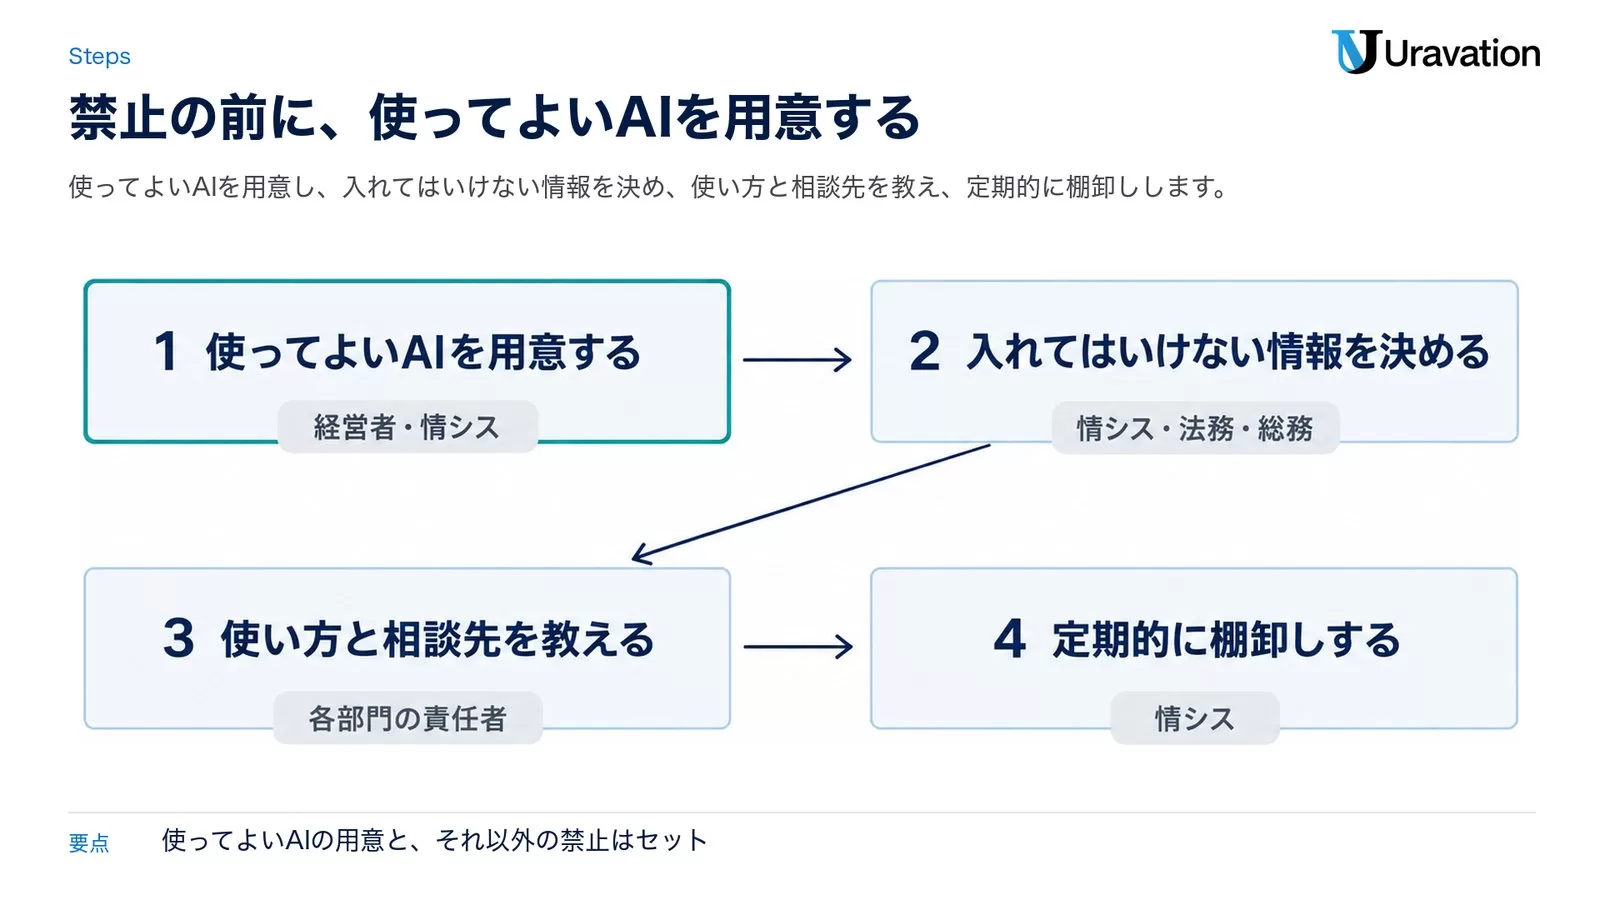
| 順番 | やること | 主に決める人 | 最初の一手 |
|---|---|---|---|
| 1 | 使ってよいAIを用意する | 経営者・情シス | アンケートで多かったツールから、法人プランを1〜2個選ぶ |
| 2 | 入れてはいけない情報を決める | 情シス・法務・総務 | 社内の情報を「入力しない/法人プランならよい/公開済み」の3段階に分ける |
| 3 | 使い方と相談先を教える | 各部門の責任者 | 短い説明会と、1枚の早見表を用意する |
| 4 | 定期的に棚卸しする | 情シス | 使われているAIとアプリ連携の一覧を、決まった時期に見直す |
ステップ1 使ってよいAIを先に用意する
シャドーAIの多くは、会社に使ってよいAIがないことから始まります。IPAの解説書も、経営者層の対策の最初に、シャドーAIを避けるための「AIサービス利用の検討」を挙げ、その中で未許可・未認可のAIサービス利用の禁止を求めています。使ってよいAIを用意することと、それ以外を禁止することはセットです。候補は、アンケートで多く挙がったツールの法人プランです。比較表の下書きはAIに作らせ、最後は公式ページで確かめます。
あなたは中小企業の情報システム担当の補佐です。
社内アンケートで多く挙がった生成AIのうち、会社として法人契約を検討する候補を比較する表を作ってください。

候補:【例:ChatGPT Business、Claude for Work、Google Workspace の Gemini】
比較する項目:
・入力したデータを学習に使うかどうか(既定の扱い)
・管理者が利用者を追加・停止できるか
・利用の記録を管理者が確認できるか
・社内で使っている既存のツール(【例:Google Workspace/Microsoft 365】)との相性
・料金の単位(1人あたりの月額など)

各項目は、各社の公式ページで確認できた内容だけを書き、確認できない項目は「公式で未確認」と書いてください。
数字と固有名詞は、根拠(出典のページ名)を添えてください。
ステップ2 入れてはいけない情報を決める
次に、「どの情報を、どのAIに入れてよいか」を決めます。個人情報(特に健康診断の結果や病歴などの要配慮個人情報)、顧客の情報、取引先から預かった資料、未公開の数字は、法人プランであっても入力してよいかを個別に決めておきます。具体的な分け方は、次の章の「社内ルールの作り方」で紹介します。
ステップ3 使い方と相談先を教える
ルールは、作っただけでは届きません。Oktaの調査で日本の従業員の78%が「公式のAI利用ポリシーが見つけられない」と答えていたように、置き場所が分からないルールは無いのと同じです。告知の文面は「禁止」から入らず、「こうしてほしい」と「困ったらここに聞く」を先に書きます。
あなたは社内広報の担当です。
社員に向けて、生成AIの使い方を整えることを知らせる告知文を作ってください。

伝えたいこと:
・会社として使ってよいAIを【時期】から用意すること
・それまでの間、【入れてはいけない情報の例】は個人のAIに入れないこと
・これまで個人のAIを業務に使っていた人を責めるものではないこと
・使っているAIを申告する窓口(【窓口名】)と、迷った時の相談先

条件:
・400字程度、やわらかい丁寧語
・「禁止」より「こうしてほしい」が先に来る書き方にする
・社内チャットにそのまま貼れる形にする

仮定した点は必ず「仮定」と明記してください。
ステップ4 定期的に棚卸しする
AIサービスは機能や規約が頻繁に変わります。ガートナージャパンは、採用時の審査と許可、利用中のモニタリング、定期的な棚卸しの3つを運用の柱に挙げ、特に、利用中のモニタリングによる見える化と、仕様の変更でリスクも変わることを踏まえた定期的な棚卸しが重要だとしています。@IT(2026年9月6日)は、同社の講演の内容として「四半期に1度の棚卸し」を運用に組み込む提言を紹介しています。同じ記事によると、棚卸しは、使われなくなったツールを整理し、成果が上がっているツールを全社で使うAIに格上げする検討の機会にもなります。
社内ルールの作り方|ガイドラインに入れる8項目
社内ルール(生成AIの利用ガイドライン)は、長い規程より、社員が迷った時に開ける短いものが役に立ちます。シャドーAI対策の観点で、最低限入れておきたい項目は次の8つです。
- 目的と対象:誰が、どの業務で使うルールか
- 使ってよいAI:会社が用意したAIの一覧と、新しいAIを使いたい時の申請方法
- 入れてはいけない情報:3段階の分け方と具体例
- 個人アカウントの扱い:業務で使ってよいか、使う場合の条件
- 出力の確認:社外に出す前に人が確かめること、AIを使ったことを示す場面
- 権利と契約:取引先の資料や他社の著作物の扱い
- 事故の時の報告先:入れてはいけない情報を入れてしまった時に、誰にいつまでに伝えるか
- 見直しの時期:棚卸しとあわせて、ルールを見直す時期
IPAの解説書は、ガバナンスと利用規定の整備として、個人アカウントにおける業務利用の制限、規程違反時の対応の明確化、外部サービスを使う時に入力データを学習対象から除外する設定の徹底を挙げています。7つ目の「事故の時の報告先」は特に大事です。入れてしまったことを言い出しにくいルールだと、皆野町の事案のような対応(委員会への報告、本人への通知、事業者への削除の申請)が遅れます。
入れてはいけない情報の分け方は、AIに表の下書きを作らせると早く進みます。
あなたは情報管理の担当です。
社内で扱う情報を、生成AIに入力してよいかどうかで3段階に分ける表を作ってください。

当社の業種:【業種】
社内で扱う主な情報の種類:【例:見積書、契約書、顧客名簿、従業員の評価、未公開の決算数字、製品の設計資料、公開済みのプレスリリース】

3段階の定義:
・A:会社が許可したAIでも入力しない
・B:会社が許可したAI(法人契約)なら入力してよい
・C:公開済みの情報なので、どのAIに入力してもよい

条件:
・表は「情報の種類/段階/理由/迷った時の相談先」の4列にする
・個人情報(特に健康診断の結果や病歴などの要配慮個人情報)と、取引先との契約で守秘義務がある資料は、段階を慎重に判断する理由を書く
・判断に迷う情報は、迷う理由を書いて段階を空欄にする

不足している情報があれば、最初に質問してから作業を開始してください。ガイドラインの草案をゼロから書くのが大変な場合は、当社の無料ツール生成AIガイドライン ジェネレーターを使うと、業種・規模・利用ツール・機密区分など7つの質問に答えるだけで、その場で草案を作れます(登録不要)。各項目の書き方や、作った後の運用・改定の進め方は、生成AI利用ガイドライン10項目と運用・改定の設計術で詳しく解説しています。
AIエージェント時代のシャドーAI|拡張機能・アプリ連携・MCP
総務省と経済産業省のAI事業者ガイドライン(第1.2版)は、AIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動する AI システム」と定義しています。チャットに文章を貼るだけの使い方と違い、AIエージェントは、許可された範囲でメールを読んだり、ファイルを書き換えたり、別のシステムを操作したりします。シャドーAIの対象も、「何を入力したか」から「どんな権限を渡したか」に広がります。
Oktaの調査(7カ国の結果)では、従業員の37%がコラボレーションツールなどの社内システムへの、26%がCRMや顧客データベースへのアクセス権限を、AIエージェントやAIツールに付与していました。一方で、経営幹部の96%が人以外のID(AIエージェントなど)のアクセス管理に自信を持っていると答えながら、人の従業員と同等のセキュリティ管理をAIエージェントに常に適用している企業は34%にとどまっています。
エージェント時代に増えた3つの入口
- アプリ連携(OAuth):AIアプリに「メールを読む」「予定を作る」などの許可を与える使い方です。前の章で紹介したGoogle Workspaceの一覧や、Microsoft Entra IDの同意の設定で確かめられます。
- ブラウザのAI機能と拡張機能:開いているページの内容を読み取って動くものがあります。たとえばGoogleは、Gemini in Chromeが、ユーザーが選んだブラウザタブのURLとページの内容を収集して処理すると説明しています(Google Workspace の生成 AI に関するプライバシー ハブ)。会社が把握していない拡張機能でも、社内システムの画面を読ませれば、その内容は拡張機能の提供元に送られることがあります。
- MCPサーバーや個人で動かすエージェント:MCP(Model Context Protocol)は、AIアプリと外部のツールやデータをつなぐための共通の仕組みです。開発者や詳しい社員が、自分の端末で社内のデータにつながるエージェントを動かしていても、会社からは見えにくくなります。
エージェントに渡す権限を絞る考え方はAIエージェントの権限設計|最小権限3段階と停止手順の実務で、エージェント全体のセキュリティの点検項目はAIエージェントのセキュリティリスク|9項目チェックリストで整理しています。棚卸しの表は、管理画面から書き出した一覧をもとにAIに下書きさせると楽です。
あなたは情報システム担当の補佐です。
管理コンソールから書き出した「アプリ連携の一覧」と「ブラウザ拡張機能の一覧」をもとに、AIに関係するものを棚卸しする表を作ってください。

入力:下に貼り付ける一覧(アプリ名、利用者数、許可されている範囲)
※社員の氏名やメールアドレスは、貼り付ける前に消してください

作る表の列:
・アプリ/拡張機能の名前
・AIの機能があるか(公式の説明で確認できた範囲で)
・読み書きできる範囲(メール、カレンダー、ファイルなど)
・会社として許可しているか(許可/未確認/不許可)
・次にやること(残す、管理者の承認に切り替える、止める)

AIの機能があるか判断できないものは「要確認」と書き、推測で埋めないでください。

【ここに一覧を貼り付け】完璧に防ぐ方法はありません。それでも、渡す権限を絞る、記録を残す、止め方を決めておく、の3つがあれば、事故が起きても被害を小さくできます。AIエージェントの守り方を体系的に知りたい場合は、AIエージェントセキュリティ完全ガイドもあわせて読んでください。
【要注意】シャドーAI対策でよくある読み違い
読み違い1:全面禁止すれば消える
❌ 「生成AIは全面禁止」と通知すれば、シャドーAIはなくなる
⭕ 禁止だけだと、使い方が私物のスマートフォンや自宅の回線など、会社から見えない場所へ移りやすくなります。freeeの調査でも、シャドーAIが増えた理由の最多は「スマートフォンで、AIを活用する従業員が増えたため」でした。使ってよいAIを用意するのが先です。
読み違い2:法人プランを契約すれば終わり
❌ 会社でChatGPTやClaudeの法人プランを契約したので、もう安心だ
⭕ 法人プランがあっても、個人アカウントの利用は残ります。Oktaの調査では未承認ツールを使う従業員の80%が個人アカウントを使い、Verizonの報告書では会社の端末から会社以外のアカウントでAIを使う利用者が67%でした。契約と同時に、入力禁止情報と申告の窓口を決めて伝える必要があります。
読み違い3:個人で学習をオフにすれば安全
❌ 社員に「個人アカウントでも学習をオフにすればよい」と伝えれば十分だ
⭕ 学習をオフにしても、入力した内容はサービス事業者に送られ、保存期間や規約は個人の契約のものです。フィードバックを送れば会話が使われる場合もあります。個人情報保護委員会が求める「機械学習に利用しないこと等の確認」を会社として確かめるには、法人プランと管理者の設定でそろえるほうが確実です。
読み違い4:経営が「把握できている」と思えば大丈夫
❌ うちの会社は、AIの利用状況を把握できている
⭕ Oktaの調査では、日本の経営幹部の84.6%が「可視化できている」と答えた一方、従業員の47.5%が未承認のAIツールを使っていました。把握できているかどうかは、感覚ではなく、経費の明細やアンケート、連携の一覧で確かめます。
よくある質問
シャドーAIとは簡単に言うと何ですか?
会社が把握・承認していない生成AIを、社員が自分の判断で業務に使うことです。個人アカウントのChatGPTなどに業務の資料を入れる使い方のほか、ブラウザ拡張のAI機能や、AIアプリにメールやファイルへのアクセスを許可する使い方も含まれます。
シャドーAIの具体例は?
個人のアカウントで登録した生成AIに議事録や見積書を貼って要約させる、ブラウザ拡張で社内資料を翻訳させる、AIアプリに会社のメールやカレンダーへのアクセスを許可する、などです。国内では、保健事業の委託先の従業員が、個人で使うChatGPTに特定保健指導のデータをアップロードした事案を埼玉県皆野町が2026年9月に公表しています。
シャドーAIのリスクは何ですか?
主に5つです。情報漏えい、入力した内容が学習や人のレビューに使われること、取引先との契約や他者の権利に触れること、誤った出力がそのまま業務に入ること、退職や異動の後に会社がデータを消せないことです。個人情報が含まれる場合は、個人情報保護委員会への報告が必要になることもあります。
シャドーAIは会社にバレますか?
会社の端末やネットワーク、Google WorkspaceやMicrosoft 365のアプリ連携を通した利用は、管理画面や通信の記録に残ることがあります。一方、私物のスマートフォンや自宅の回線からの利用は、会社からは見えません。だからこそ、隠れて使うより申告したほうが得になる仕組み(使ってよいAIの用意と、責めない申告窓口)が効きます。
シャドーAIを防ぐにはどうすればいいですか?
禁止から入らず、使ってよいAIを用意する、入れてはいけない情報を決める、使い方と相談先を教える、定期的に棚卸しする、の順に進めます。最初の一歩は、経費精算の明細の確認と、匿名アンケートです。
無料版の生成AIを業務で使うのはすべて違反ですか?
一律に違反というわけではなく、会社のルール次第です。ただし、個人情報を含む内容を入力する場合、個人情報保護委員会は、サービス提供者が個人データを機械学習に利用しないこと等を十分に確認するよう求めています。無料版では会社がその設定を確かめられないため、個人情報や社外秘の情報は入れないルールにしておくのが安全です。
まとめ
シャドーAIは、社員が「仕事を早く終わらせたい」と思った時に、手元の便利なAIを使うことから生まれます。国内企業の多くは現場のAI利用を認め始めていますが、何が使われているかは見えていません。完璧に防ぐことはできないので、見えるようにして、事故が起きても小さく済む形にしておくことが現実的な対策です。
- 今日:経費精算と法人カードの明細で、AIサービスの名前を検索する
- 今週:「処分は行わない」と添えて、匿名アンケートを全社に出す
- 今月:使ってよいAIの候補と、入れてはいけない情報の3段階の案を作り、ガイドラインの草案にまとめる
社内ルールづくりや社員向けの教育について相談したい場合は、当社までお問い合わせください。
参考・出典
- 7割超の企業はシャドーAIを管理できていない ガートナーがガバナンスの現実解を提唱 — ITmedia エンタープライズ(2026-06-22/参照日: 2026-10-09)
- 7割が「シャドーAI」未対策(Gartnerの提言の紹介) — @IT(2026-09-06/参照日: 2026-10-09)
- freee、「シャドーAI」と「シャドーIT」の比較に関する調査結果を公開 — フリー株式会社(PR TIMES)(2026-05-25/参照日: 2026-10-09)
- Okta最新調査でAIツールのガバナンスが構造的な機能不全に陥っていることが明らかに(AI Agents at Work 2026) — Okta Japan(2026-05-28/参照日: 2026-10-09)
- 2026 Data Breach Investigations Report Executive Summary — Verizon(2026年5月/参照日: 2026-10-09)
- AI at Work Is Here. Now Comes the Hard Part(2024 Work Trend Index) — Microsoft・LinkedIn(2024-05-08/参照日: 2026-10-09)
- Gartner: 40% of Firms to Be Hit By Shadow AI Security Incidents — Infosecurity Magazine(2025-11-20/参照日: 2026-10-09)
- 情報セキュリティ10大脅威 2026 — IPA(情報処理推進機構)(2026-01-29公開、2026-05-21更新/参照日: 2026-10-09)
- 情報セキュリティ10大脅威 2026 解説書[組織編](3位 AIの利用をめぐるサイバーリスク) — IPA(参照日: 2026-10-09)
- AI事業者ガイドライン(第1.2版) — 総務省・経済産業省(2026-03-31公表/参照日: 2026-10-09)
- 生成AIサービスの利用に関する注意喚起等について — 個人情報保護委員会(2023-06-02/参照日: 2026-10-09)
- 漏えい等の対応 — 個人情報保護委員会(参照日: 2026-10-09)
- 保健事業の委託業者による個人情報を含む情報の漏えいの可能性について — 埼玉県皆野町(2026-09-02/参照日: 2026-10-09)
- 韓国 金融機関で個人情報漏えい相次ぐ AI悪用のサイバー攻撃か — NHK(2026-10-06/参照日: 2026-10-09)
- モデルのパフォーマンスを向上させるためのデータの使用方法 — OpenAI ヘルプセンター(参照日: 2026-10-09)
- 私のデータはモデルトレーニングに使用されていますか?(個人向け製品) — Anthropic プライバシーセンター(参照日: 2026-10-09)
- Is my data used for model training?(商用製品) — Anthropic Privacy Center(2026-08-18更新/参照日: 2026-10-09)
- モデル改善のプライバシー設定を変更するにはどうすればよいですか? — Anthropic プライバシーセンター(2026-08-03更新/参照日: 2026-10-09)
- How long do you store my data? — Anthropic Privacy Center(2026-07-01更新/参照日: 2026-10-09)
- Gemini アプリのプライバシー ハブ — Google(参照日: 2026-10-09)
- Google Workspace の生成 AI に関するプライバシー ハブ — Google(参照日: 2026-10-09)
- Google Workspace のデータにアクセスできるアプリを制御する — Google Workspace 管理者ヘルプ(参照日: 2026-10-09)
- シャドウ AI へのデータ リークを防ぐ — Microsoft Learn(参照日: 2026-10-09)
- 手順 1: AI アプリを検出する — Microsoft Learn(2026-04-04更新/参照日: 2026-10-09)
- ユーザーがアプリケーションに同意する方法を構成する — Microsoft Learn(参照日: 2026-10-09)
この記事の内容を社内展開する方へ: 部門別 AIエージェント活用マップ 50選(無料・PDF 32ページ+Excel) をダウンロードできます。