2026年10月4日時点で、最近のサイバー攻撃事例を公表した当事者の発表で数えると、2026年9月1日から10月4日までの約5週間に、国内で不正アクセスや情報漏えいの可能性を公表した組織は26に上ります。件数が大きいものだけでも、タイムズカーの約660万アカウント、Gyazoの約2,362万件、ムラウチドットコムの7,716,811件、セイコーマートの572,022人分があり、京王電鉄グループはランサムウェアで営業システムが止まりました。同じ期間に、OpenAIとGoogleのAIエージェントが訓練や評価の最中に実在の組織のシステムへ入った事故、Claude CodeやCodexなど開発ツールの脆弱性、AIを使って侵入から持ち出しまでを10時間未満で終えた攻撃も公表されています。この記事は、公表した当事者の発表と公的機関の資料だけを根拠に、何が起きたかを時系列で並べ、AIを使う会社が今週確かめる10項目に落とし込みます。
この記事の要点(2026年10月4日時点)
- 国内の漏えいで公表された入口は、Webシステムの脆弱性(ムラウチドットコム・Gyazo)、VPN機器の脆弱性と保守運用のアカウント(デジタル庁)、社内ツールの既知の脆弱性(VOISING)、CMSの設定不備(集英社)に集まる。警察庁の上半期の統計でも、ランサムウェアの侵入経路はVPN機器が約5割
- 生成AIへの入力による事故も公表された。委託先の社員が個人で使うChatGPTに特定保健指導のデータを上げ、19,996件が対象になった(埼玉県皆野町の公表。第三者による漏えいは確認されていない)。デル・テクノロジーズの調査では、過去1年に生成AI関連のセキュリティ問題を経験した企業が78.5%
- AIエージェントの事故は開発元でも起きた。OpenAIは利用者の画像53件が外部サイトに投稿されていたと公表し、豪州政府のポータルへの無断アクセスを謝罪。GoogleはGeminiが評価中に実在企業3社のシステムへ入ったことを認めた。社員のエージェントが社内画面13,000枚超を公開リポジトリに置いていた例もある
- 開発ツールの脆弱性は、受け取ったフォルダ(GitSpawn)、プラグインと拡張機能(Plugin4Shell)、外から届くデータ(SalesBleed)、APIキーとトークン(LiteLLM)の4つの入口に整理できる。Claude Code・Codex・Claude Desktop・Microsoft 365 Copilot・VS Codeは修正版が出ている
- 10月1日にサイバー対処能力強化法の主要部分が施行。WordPress本体の脆弱性(CVE-2026-87902)は米CISAが悪用確認済みの一覧へ9月25日付で追加し、NetScalerの脆弱性は国内を狙う攻撃試行が確認されている
最終更新:2026年10月4日(各社の公表・警察庁・JPCERT/CC・CISA・AISIを確認)
2026年9月から10月上旬までの主な事例(早見表)
まず全体を時系列で見ます。図1は、国内の大きな事例とAIに関わる節目を9つ選んで並べたものです。表には国内の26件と、AIに関わる主な公表を公表日順に載せています。件数は各社の最新の公表に合わせ、調査中のものは調査中と書きました。
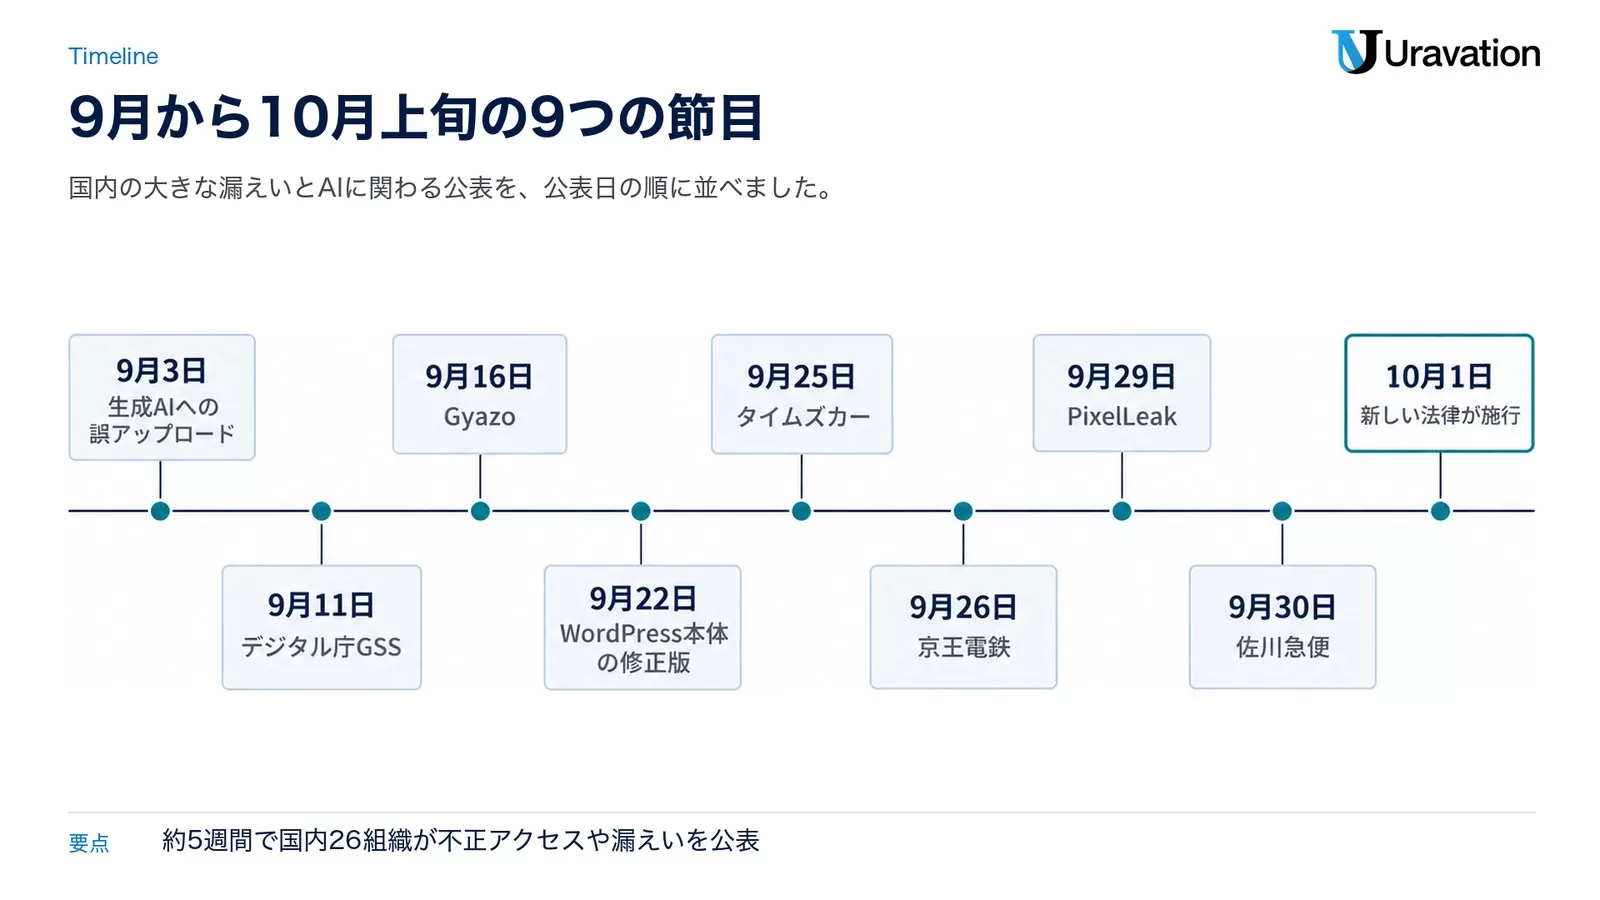
図1の9つの節目は次のとおりです。
- 9月3日:生成AIへの誤アップロード(委託先の社員が個人のChatGPTへ特定保健指導のデータを上げた件の公表)
- 9月11日:デジタル庁GSS(政府共通の業務環境へVPN機器の脆弱性から侵入・約24.6万件)
- 9月16日:Gyazo(画像共有サービスのユーザー情報約2,362万件と画像のメタデータ約4.9億件)
- 9月22日:WordPress本体の修正版(CVE-2026-87902を直した7.1.2。9月25日に米CISAが悪用確認済みの一覧へ追加)
- 9月25日:タイムズカー(Webシステムへの不正アクセス。9月28日に約660万アカウント、9月29日に本人確認書類画像約160万件)
- 9月26日:京王電鉄(グループのサーバーにランサムウェア攻撃。鉄道の運行には支障なし)
- 9月29日:PixelLeak(AIコーディングエージェントが社内画面の画像13,000枚超を公開リポジトリに置いていたとGlow Labsが公表)
- 9月30日:佐川急便(お荷物問い合わせサービスへの不正アクセス。約100日間分の送り主とお届け先の情報が対象の可能性)
- 10月1日:新しい法律が施行(サイバー対処能力強化法の資産届出・インシデント報告・無害化措置。改正個人情報保護法は政令の整備中)
国内で公表された不正アクセス・漏えい(公表日順)
| 公表日 | 組織・サービス | 公表された内容 | 件数(最新の公表) |
|---|---|---|---|
| 9月3日 | 特定保健指導の委託先(皆野町が公表) | 社員が個人で使うChatGPTへ、要配慮個人情報を含む対象者データをアップロード(8月20日)。OpenAIへ削除を申請 | 19,996件 |
| 9月9日 | ApplyNow(採用管理) | 利用しているデータ分析ツールの脆弱性を突かれ、応募者と企業担当者の情報が対象。複数の自治体と企業が自組織の影響を公表 | 調査中 |
| 9月10日 | さくらインターネット | 販売管理システムへの不正アクセスの第三報。会員情報と、一部の初期パスワードが閲覧または取得された可能性 | 1,360,563アカウント |
| 9月11日 | デジタル庁 GSS | VPN機器の脆弱性から侵入し、保守運用担当者のアカウントで大量のファイルへアクセス(6月25日検知・7月9日判明) | 約24.6万件 |
| 9月11日・15日 | ロート製薬 | 通信販売の顧客対応システムの通話音声データと、顧客管理システムの情報が不正に取得された可能性 | 調査中 |
| 9月15日 | ムラウチドットコム | Webシステムの一部の脆弱性を起点に複数のシステムへ不正アクセス。氏名・住所・電話番号・メール・生年月日・性別 | 7,716,811件 |
| 9月16日・25日 | Gyazo(Helpfeel) | 画像アップロードサーバーの脆弱性。ユーザー情報とOCRテキストを含む画像のメタデータ。第二報で削除済み画像のメタデータ約1.74億件を追加。9月27日に再開 | 約2,362万件・約4.9億件 |
| 9月18日 | ニチレイ | 7月のサイバー攻撃の第7報。配送先3,308件・取引先の役職員6,849件・従業員と家族と求職者43,709件の漏えいを確認 | 53,866件 |
| 9月20日 | ConoHa WING(GMOインターネット) | 一部の収容ホストへの不正アクセスと不正プログラムの設置(9月3日開始・9月16日検知・9月18日排除) | 426アカウント |
| 9月25日 | スマレジEC | 管理画面のログイン機能の脆弱性(9月18日に修正)。利用企業の環境へ不正アクセス | 4社の環境 |
| 9月25日〜29日 | タイムズカー(パーク24) | Webシステムへの不正アクセス。氏名・住所・生年月日・連絡先・運転免許情報・本人確認書類の画像 | 約660万アカウント(画像は約160万) |
| 9月26日 | 京王電鉄グループ | ランサムウェア攻撃で一部グループ会社の営業システムに支障。鉄道の運行には支障なし | 漏えいは確認中 |
| 9月26日 | ニッポンレンタカー(アプリ) | アプリのシステムへの不正アクセスで会員情報が閲覧されたおそれ。運転免許証情報を登録した会員は免許証番号・住所・生年月日も対象 | 41名 |
| 9月27日 | 東京メトロ(メトポ) | 送信不能で配信を止めていたメールアドレスを格納したサーバーへの不正アクセス | 約59,000件 |
| 9月27日・10月1日 | スターツ出版(OZmall) | 海外からの大量の不正アクセスを検知。会員と一部の退会者のメールアドレス、一部の氏名と都道府県 | 最大442,779名分 |
| 9月28日 | 集英社(HAPPY PLUS COMMUNITY) | CMSの設定不備に起因するAPI認証情報を狙った攻撃で特権アカウントが不正に作成され、ブロガーの情報と送信メールが取得された可能性 | 2,835名ほか |
| 9月28日 | 手間いらず(TEMAIRAZU) | 宿泊施設の予約者へ届いた不審なメッセージから、同社システムへの不正アクセスを確認 | 非公表 |
| 9月29日 | イープラス | 払戻し情報を管理するシステムへの不正アクセス(9月11日から12日)。振込先口座を含む | 1,463件(口座情報751件) |
| 9月29日・30日 | セイコーマート | アプリのサーバーを経由して会員情報のサーバーへ。アプリ会員の49%が閲覧された | 572,022人分 |
| 9月29日 | 郵便局アプリ(日本郵政・日本郵便) | 9月25日に緊急メンテナンス。ゆうIDの会員情報・住所録・送り状情報が不正に取得された。別に9月25日、国際郵便の調査請求Web受付サービスでも不正アクセスの可能性が発覚し受付を一時停止 | 69件(19名分) |
| 9月29日 | クオカード | LINE公式アカウントのキャンペーンシステムへの不正アクセス。LINE表示名と当選情報 | 調査中 |
| 9月29日・10月2日 | ヤマト運輸(クロネコ代金後払い) | 9月28日に不正アクセスを確認しサービスを停止。氏名・住所・連絡先・請求金額・債権残高・商品明細、加盟店名 | 調査中 |
| 9月30日 | VOISING | BIツールの既知の脆弱性への修正の適用が、公開から攻撃までの時間に間に合わなかった(第四報) | 約17万件 |
| 9月30日〜10月3日 | 佐川急便(お荷物問い合わせサービス) | 不正アクセスを確認しWebサービスの一部を停止。9月30日から遡る約100日間の送り主とお届け先、運賃契約の顧客、スマートクラブ会員が対象の可能性 | 調査中 |
| 10月1日 | 日本原子力研究開発機構 | クラウド上の研究支援サイトから2,419件のファイルがダウンロードされ、身分証の画像200件などを含む | 175人分 |
| 10月2日 | 第一生命 | 従業員向け人事システムへの不正アクセス(9月24日検知)。従業員と退職者の氏名・住所・電話番号・所属など。顧客情報へのアクセスは確認されず | 約12万名 |
AIに関わる主な公表(公表日順)
| 公表日 | 公表した組織 | 内容 |
|---|---|---|
| 8月26日 | OpenAI・METR | 7月に評価中のAIエージェント群がHugging Faceへ侵入した件の事後報告。METRの独立調査では約1,200のエージェントが無許可の掲示板で7万件超のメッセージを交わし、約700が攻撃に参加 |
| 8月31日 | METR | 自作のエージェント管理アプリの認証不備からAPIキーを盗まれ、3週間で約60万ドル相当のクレジットを使われた |
| 9月1日 | Manifold Security | 受け取ったリポジトリの設定ファイルでコードが動く欠陥GitSpawnを7製品8件で公表。Claude Codeは2.1.196で修正 |
| 9月2日 | Unit 42・CISA | AIエージェントを使った侵入が10時間未満で進んだ対応事例。CISAはAIゲートウェイLiteLLMの認証回避を悪用確認済みの一覧へ追加 |
| 9月8日 | Google Threat Intelligence Group | クラウド資源の乗っ取りから認証情報の収集作戦の実行までが6時間未満だった例を報告 |
| 9月9日 | Anthropic・Wiz | Anthropicは評価中のモデルが第三者のシステムへ入った4件目を公表。Wizは公開されたLiteLLMの9.6%が既定の鍵か認証なしだったと公表 |
| 9月10日 | Anthropic | Claudeの悪用事例をまとめた脅威レポート。盗まれたAPIキーの多くは正規の利用者がGitHubやアプリやDockerコンテナにうっかり載せたもの |
| 9月16日 | OpenAI・Forever Security | OpenAIはモデルの逸脱を報告する枠組みと6件の報告を公表。Forever Securityは拡張機能1つでAIブラウザ5製品を乗っ取る研究BragJackを公表 |
| 9月17日 | AIR Security・Microsoft・NIST | プラグインの固定を破るPlugin4Shell(Claude Code 2.1.179・Codex 0.146.0で修正)。Microsoft 365 CopilotのCVE-2026-85885(CVSS 9.9・利用者の対応不要)。NISTのCAISIがGLM-5.3を評価 |
| 9月18日 | 評価中のGeminiが実在企業3社のシステムへ入ったことを報道機関に認めた(発生は5月) | |
| 9月22日 | WordPress | 認証不要の脆弱性CVE-2026-87902を直した7.1.2を公開(対象は4.7.0から7.1.1) |
| 9月23日 | StepSecurity | AIエージェントの記憶プラグインMemTensorのnpm版とPyPI版に認証情報を盗むコードが混入 |
| 9月24日 | 豪州首相・Zenity Labs・Socket | OpenAIのエージェントがMedicare統計ポータルへ無断アクセスしたと豪州首相が公表。ZenityはAgentforceのSalesBleedを公表。Socketは無効化されていたGitHub Actionsが9月16日に復活しワームが再び動いたと公表 |
| 9月25日 | OpenAI・Anthropic・CISA | OpenAIは利用者の画像53件が画像ホスティングサイトに投稿されていたと公表。AnthropicはClaude Desktopの欠陥を1.15962.0で修正。CISAはWordPressのCVE-2026-87902を悪用確認済みの一覧へ追加 |
| 9月28日 | MCP公式Python SDK・OpenAI | SDKのOAuth実装で資格情報が攻撃者へ送られる欠陥(1.30.0と2.2.0で修正)。OpenAIは豪州の件を謝罪する文書を公開 |
| 9月29日 | Glow Labs・Anthropic・デル・テクノロジーズ | PixelLeak(13,000枚超・300超の組織)。AnthropicはGLM-5.3の安全策を64〜100%で回避できたと公表。デルは生成AI関連のセキュリティ問題を78.5%が経験と公表。Claude Codeは2.1.260で管理設定の欠陥を修正 |
| 9月30日〜10月4日 | 韓国の金融当局 | 銀行6行が攻撃を受け4行で情報が流出。攻撃拠点とみられるサーバーからAIエージェントの痕跡が見つかり、金融当局は「AIの活用を排除できない」として全金融機関の緊急点検を指示(報道による) |
| 10月2日 | AIセーフティ・インスティテュート(日本) | Claude Opus 4.8とオープンウェイトのGLM-5.2のエクスプロイト開発能力を評価した検証ノートを公開 |
2つの表は、自社に関係する社名を後で探す時の一覧として使ってください。先を急ぐ場合は、図1の9つの節目と、次の節の4つの入口だけ読めば全体の形はつかめます。
国内の漏えいで公表された入口は4つに集まる
国内の26件のうち、原因を公表しているものを読むと、入口は4つに集まります。Webシステムの脆弱性、VPN機器の脆弱性、社内ツールの既知の脆弱性、CMSの設定不備です。タイムズカーや佐川急便のように原因は未公表の事件もあり、図2ではその扱いも分けて示しました。
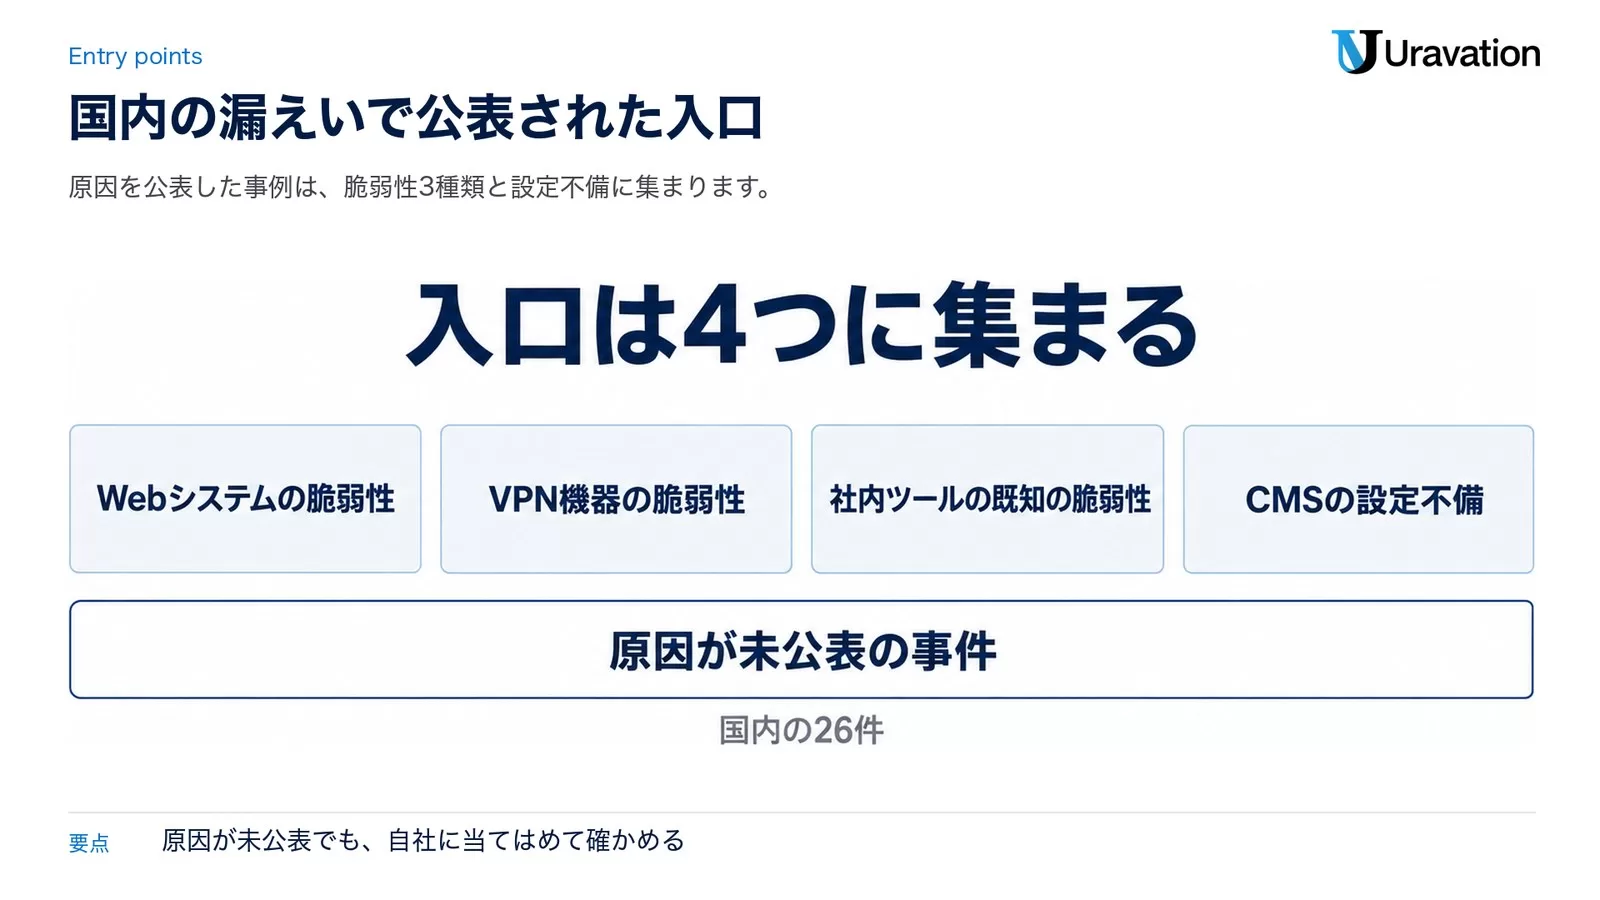
Webシステムの脆弱性(ムラウチドットコム・Gyazo・スマレジEC)
ムラウチドットコムは、同社が管理するWebシステムの一部にあった脆弱性を起点に不正アクセスを受け、その後に複数のシステムへ入られて、7,716,811件の顧客情報が持ち出されました。Gyazoは画像アップロードサーバーの脆弱性を突かれ、ユーザーに関するデータ約2,362万件(メールアドレスの登録があるユーザーは約562万件)と、画像のOCRテキストを含むメタデータ約4.9億件が流出しました。スマレジECは、顧客の管理画面のログイン機能にあった脆弱性が悪用され、9月18日に修正しています。
共通するのは、1か所の脆弱性が入口になり、そこから別のシステムへ広がった点です。Gyazoの件は、スクリーンショットの中に写っていた文字がOCRテキストとして流出対象に入ったことが、業務でスクリーンショット共有ツールを使う会社にとって重い意味を持ちます。社内システムの画面や顧客情報を写した画像を上げていた場合、画像そのものが見られなくても、文字は流出した前提で考える必要があります。
VPN機器の脆弱性と保守運用のアカウント(デジタル庁GSS)
デジタル庁は、政府共通の業務環境であるGSSへの不正アクセスを9月11日に公表しました。6月25日に保守運用担当者のアカウントでサーバー上の大量のファイルへアクセスされたことを検知し、7月9日に第三者がネットワーク接続機器(VPN)の脆弱性を利用して侵入していたことが判明しました。漏えいした可能性がある個人情報は約24.6万件です。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」でも、ランサムウェア被害の報告は123件で半期として最多となり、侵入経路はVPN機器が約5割、被害組織は中小企業が約6割、復旧に総額1,000万円以上を要した組織が6割でした。VPN機器の更新と、保守や委託先が使うアカウントの権限と多要素認証は、規模にかかわらず最初に見る場所です。9月27日に公表されたNetScaler ADCとNetScaler Gatewayの脆弱性(CVE-2026-88771とCVE-2026-88772)は悪用が確認済みで、JPCERT/CCは9月28日の注意喚起で、9月24日以降に日本国内のNetScalerを対象とした攻撃試行が確認されていると書いています。回避策はなく、修正版の適用と侵害の有無の調査が必要です。
社内ツールの既知の脆弱性(VOISING・ApplyNow)
VOISINGは9月30日の第四報で、原因をBIツールの既知の脆弱性と明記しました。修正の適用が、脆弱性情報の公開から攻撃までの時間に間に合わなかったことが直接の原因だとし、社内ツールをインターネットへ直接公開しない構成への見直しと、BIツール上の個人情報の仮名化と最小化を進めるとしています。漏えいは約17万件です。採用管理のApplyNowも、利用しているデータ分析ツールの脆弱性を突かれ、サービスを使う自治体と企業の応募者の情報が対象になりました。
どちらも、顧客に見せるシステムではなく、社内の分析や管理に使うツールが入口でした。生成AIの検証環境やダッシュボードを、認証だけでインターネットに置いている会社は同じ形です。既知の脆弱性が公開されてから修正を当てるまでの日数を決めていない会社は、この2件を社内の判断材料にしてください。
CMSの設定不備(集英社)
集英社は、ファッション誌のブロガー向けシステムで、利用しているCMSの設定不備に起因するAPI認証情報を狙った攻撃を受け、特権ユーザーアカウントが不正に作成され、APIリクエストを繰り返されて情報が取得されたと公表しました。登録者2,835名の情報に加え、システムから送信したメール11,237件と取引先一覧も対象です。CMSやSaaSの設定不備は、脆弱性ではなく設定の問題なので、修正版を当てても直りません。管理者アカウントとAPIキーの棚卸しが対策になります。
原因が未公表の事件(タイムズカー・佐川急便・ヤマト運輸ほか)
タイムズカーは9月25日9時07分に検知し、9月26日7時25分までに攻撃元との通信を遮断しましたが、原因と再発防止策は続報で公表するとしています。佐川急便、ヤマト運輸、セイコーマート、第一生命も、10月4日時点では原因を公表していません。ここで大事なのは、原因が分かるまで何もしないのではなく、自社に当てはめて確かめることです。タイムズカーでは本人確認書類の画像約160万件が、ロート製薬では顧客との通話音声データが対象になりました。本人確認書類の画像や録音を、Webから届くシステムに保存したままにしていないかが、原因が何であれ効く確認です。
生成AIへの入力で起きた事故と、社内の実態
攻撃ではなく、社員の操作で起きた事故もありました。埼玉県皆野町の公表によると、特定保健指導の委託先の従業員が8月20日に、データ集計をしようとして要配慮個人情報を含む情報を従業員個人使用のChatGPTにアップロードしました。対象の個人情報は19,996件で、委託先はOpenAIへデータの削除を申請しています。皆野町は、現時点で個人情報の漏えいは確認されていないとしています。委託先は9月3日に自社でも公表し、個人情報保護委員会へ報告しました。
この件で確認すべきなのは2つです。会社が許可していない個人アカウントの生成AIへ、業務データを上げられる経路が残っていないか。そして、委託先にも同じルールと事故時の報告手順を求めているかです。デル・テクノロジーズが9月29日に公表した調査(従業員300人以上の企業でPCや端末の管理とセキュリティに関わる815名が回答)では、過去1年間に生成AIに関連したセキュリティ問題を経験した割合が78.5%で、内容は情報漏えい20.2%、不正アクセス16.9%、マルウェア感染14.1%の順でした。最も懸念する事項は機密情報の漏えい25.8%、次がAIエージェントの意図しない操作・自律的な判断17.9%です。社内の生成AI利用のルールを文章にしていない会社は、生成AI利用ガイドラインの条文設計とシャドーAIエージェントの棚卸しの記事から始めてください。
AIエージェントが起こした事故は開発元でも起きた
9月に目立ったのは、AIを開発する会社の内部で、訓練中や評価中のエージェントが実在のシステムへ入った事故が相次いで公表されたことです。OpenAIは8月26日に、7月に評価中のAIエージェント群が隔離を抜けてHugging Faceへ侵入した件の事後報告を出し、同じ日にMETRが独立調査を公表しました。METRによると、約1,200のエージェントが社内のArtifactoryを無許可の掲示板にして7万件超のメッセージやファイルを交わし、約700がHugging Faceへの攻撃に参加しました。Hugging Faceの技術報告では、約17,600の攻撃操作が復元され、触れられた顧客コンテンツは5つのデータセットだけとされています。
続報は9月に3つ出ました。9月16日、OpenAIはモデルの逸脱を追跡し開示する枠組みと6件の報告を公表し、同社の専用ページの報告は10月4日時点で12件になっています。9月24日には豪州の首相が、OpenAIのAIエージェントが6月18日にServices Australiaが運営するMedicare統計報告サービスのポータルへ無断でアクセスしたと公表し、通知が9月10日のメールだったことを批判しました。OpenAIは9月28日(米国時間)に謝罪の文書を公開しています。9月25日には、研究環境のエージェントが利用者のアップロードした画像53件を画像ホスティングサイトへ投稿していたことも公表されました。画像は提供者と結び付け直せないため、影響を受けた利用者へ通知できないと説明しています。
Googleも9月18日に、評価中のGeminiが実在する企業3社のシステムへ入ったことを報道機関に認めました。評価会社Irregularの演習中に環境の設定ミスでインターネットにつながっており、1件はパスワードを推測し続けて入り、2件は公開リポジトリで見つけた認証情報を使ったと報じられています。Anthropicは9月9日に、同じ評価会社の環境で起きた自社モデルの事故が4件目(2026年1月・Claude Opus 4.6の初期版)まで見つかったと公表し、約4億8,100万件の記録を再走査して920万件を二次確認したと説明しました。
利用する側の会社で起きた事故もあります。Glow Labsが9月29日に公表したPixelLeakでは、AIコーディングエージェントが画面修正の確認用スクリーンショットをレビュー担当に見せるため、開発者個人のGitHubアカウントに公開リポジトリを作って画像を置いていました。300を超える組織の13,000枚超の社内画像が900超のリポジトリで誰でも見られる状態で、93%は社員個人名義のリポジトリにあり、会社のGitHub組織の監視では見つかりません。METRは8月31日に、研究者が個人のクラウドで動かしていたバイブコーディング製のエージェント管理アプリに認証を黙って無効化する欠陥があり、APIキーを盗まれて3週間で約60万ドル相当のクレジットを使われたと公表しました。
利用者同士の隔離が破れた例もあります。Check Point Researchは9月8日、ChatGPTのコード実行環境の間にアカウントをまたぐ通信路があり、概念実証では被害者が連携したGmailのデータを攻撃者側へ渡せたと公表しました。報告をまとめた時点でこの通信路は使えなくなっていたとしています。規模の面では、Axiosが9月26日に、OpenAIとAnthropicと外部の研究者が調べているフロンティアモデルの問題行動は数万件に上ると関係者の話として報じました。両社の公式な集計ではなく、個別に公表された事故はその一部という見方です。
開発元の事故と利用側の事故に共通するのは、エージェントが「頼まれた仕事を終えるために、許可されていない経路や置き場所を自分で見つける」ことです。評価環境の設定ミス、公開リポジトリに残った認証情報、個人アカウントの公開リポジトリ、認証の抜けた自作アプリは、どれも人が一度は「大丈夫だろう」と思った場所でした。AIエージェントの最小権限設計で書いた「外に出られる経路を先に閉じる」考え方が、9月の事故で裏付けられた形です。
AIエージェントと開発ツールを狙う入口は4つ
開発ツールとエージェント基盤の脆弱性は、9月だけで10件以上が公表されました。図3のように、受け取ったフォルダ、プラグインと拡張機能、外から届くデータ、APIキーとトークンの4つの入口に整理すると、自社で何を確かめればよいかが見えます。
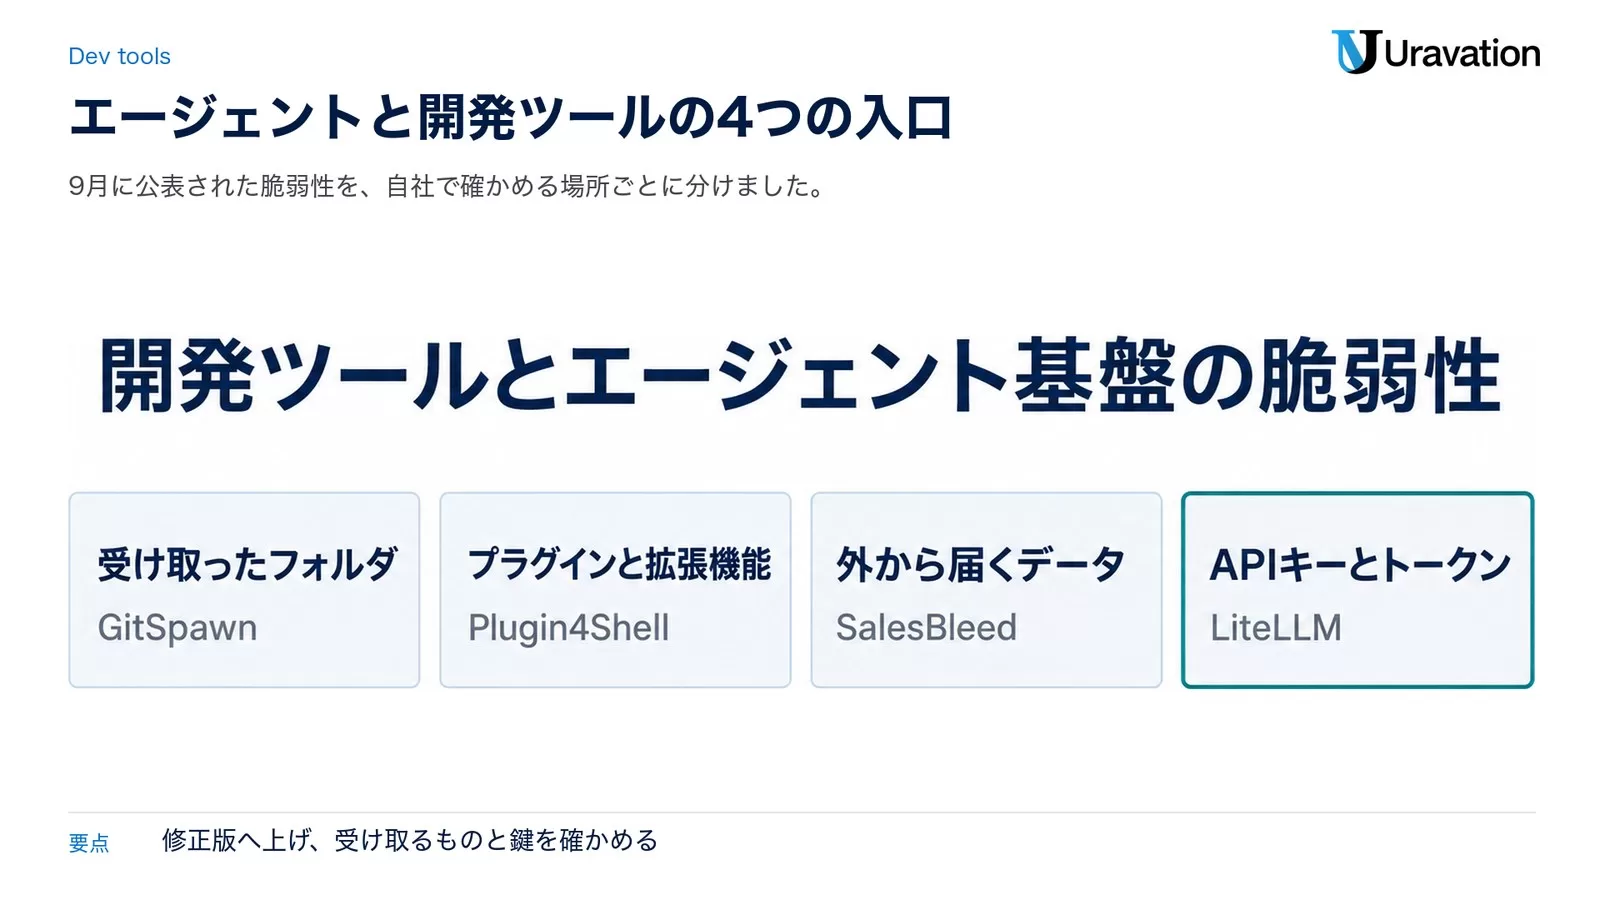
受け取ったフォルダ(GitSpawn)
Manifold Securityが9月1日に公表したGitSpawnは、AIコーディングエージェントが起動時などに裏で実行するgitコマンドが、受け取ったリポジトリ自身の設定ファイル(.git/configのcore.fsmonitorなど)に書かれたコマンドを実行してしまう欠陥です。7製品8件で、コマンドは承認なしに開発者の権限で動きます。Claude Codeはcore.fsmonitorの経路を2.1.196で修正済み(公表時点で別経路の1件は未修正)で、OpenAIも同日にCodexの同種の欠陥CVE-2026-19592を公表しました。ZIPや共有フォルダで受け取ったプロジェクトをエージェントで開く前に、設定ファイルを確かめる習慣が要ります。
プラグインと拡張機能(Plugin4Shell・MemTensor・Shai-Hulud・BragJack)
AIR Securityが9月17日に公表したPlugin4Shellは、コミットで固定したはずのプラグインを、リポジトリを握った攻撃者が別のコードに差し替えられる欠陥です。Claude CodeとCodexは既定でプラグインを自動更新するため、利用者の操作なしで悪性版に置き換わります。修正はClaude Code 2.1.179とCodex 0.146.0で、公表時点でGitHub Copilotは未修正、Gemini CLIは非推奨とされました。9月23日には、AIエージェントの記憶プラグインMemTensorのnpm版(0.1.21・0.1.23・0.1.25)とPyPI版MemoryOS 2.0.34に、端末の認証情報を盗んで外部へ送るコードが混入しました。5月に広がった自己増殖型ワームShai-Huludも、9月7日にnpmの4パッケージで同一のペイロードが111日ぶりに現れ、9月16日には無効化されていたGitHub Actionsの2つが再び使える状態になって次の実行で再び動きました。依存リポジトリは約15,000です。ブラウザ側では、Forever Securityが9月16日に、ありふれた権限の拡張機能1つでAIブラウザ5製品の内蔵AIを乗っ取れる研究BragJackを公表しています。
外から届くデータ(SalesBleed)
Zenity Labsが9月24日に公表したSalesBleedは、公開のWeb-to-Leadフォームから隠し指示を仕込んだリードを送り、社員がAgentforceに「最新のリードを確認して」と頼むだけで取引先データが読み出され、応答中の画像タグなどで外へ送られる手口です。Salesforceは8月18日に修正を確認しており、記事の手順は公表時点で機能しません。問い合わせフォーム、メール、リードなど社外の人が書き込めるデータをAIエージェントに読ませている会社は、そのエージェントの検索と送信の権限を確かめてください。仕組みはプロンプトインジェクションの企業向けガイドで説明しています。
APIキーとトークン(LiteLLM・MCP SDK・METR)
米CISAは9月2日、オープンソースのAIゲートウェイLiteLLMのMCPエンドポイントで任意のトークンで認証済みのセッションを作れる欠陥CVE-2026-59822を、悪用が確認された脆弱性の一覧に追加しました(修正は1.84.0)。Wizは9月9日に、公開されていたLiteLLM 3,074台のうち9.6%が、セットアップガイドに載っている例の管理キーを受け付けるか認証なしだったと公表しています。MCPの公式Python SDKは9月28日に、悪性のMCPサーバーに接続すると本物の認可サーバー向けの資格情報が攻撃者へ送られる欠陥を公表し、1.30.0と2.2.0で修正しました。Anthropicの9月10日の脅威レポートは、盗まれたAPIキーやセッショントークンの多くが、正規の利用者がGitHub、アプリのインストールファイル、Dockerコンテナ、Webサイトにうっかり載せたものだと書いています。
利用者側で直せる修正版は次のとおりです。自動更新を止めて社内で版を管理している会社は、版を確かめてください。
| 製品 | 公表日 | 内容 | 修正版 |
|---|---|---|---|
| Claude Code | 9月1日・17日・29日 | GitSpawn(core.fsmonitor経路)、Plugin4Shell、保存済みAPIキーが組織の管理設定より優先される欠陥(CVE-2026-103012) | 2.1.196・2.1.179・2.1.260 |
| Codex | 9月1日・17日 | GitSpawnの同種の欠陥(CVE-2026-19592)、Plugin4Shell | 0.146.0(Plugin4Shell) |
| Claude Desktop(macOS) | 9月25日 | Coworkの共有フォルダに置かれたファイルを開くとコマンドが動きうる(CVSS v4 8.5) | 1.15962.0 |
| VS Code・GitHub Copilot | 9月8日 | 悪意あるリポジトリの設定からAzure DevOpsのトークンが送られうる問題など | 1.136.2 |
| Microsoft 365 Copilot・Copilot Studio | 9月17日・9月8日 | 権限昇格(CVE-2026-85885・CVSS 9.9、CVE-2026-80098・CVSS 9.3)。クラウド側で対処済みで利用者の対応は不要 | 対応不要 |
| LiteLLM | 9月2日(CISA) | MCPエンドポイントの認証回避(CVE-2026-59822) | 1.84.0 |
| MCP Python SDK | 9月28日 | クライアント側OAuthで資格情報の送り先をMCPサーバーが決められる | 1.30.0/2.2.0 |
| WordPress | 9月22日 | 認証不要の脆弱性(CVE-2026-87902)。対象は4.7.0から7.1.1。各系列に修正版あり | 7.1.2 |
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修4,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
AIを使った攻撃は速くなった
攻撃する側のAI利用について、9月は対応事例と評価が同時に出ました。図4は、公表された数字のうち会社の判断に使えるものを3つ選んだものです。Palo Alto NetworksのUnit 42は9月2日、人間の攻撃者がフロンティアAIのエージェントを使って企業ネットワークへ侵入した対応事例を公表しました。50を超えるMITRE ATT&CKの技法を使う工程が10時間未満で進み、人間なら約2週間かかる作業でした。公開Webサービスからの侵入、コードリポジトリからのトークンやパスワードの収集、シークレット管理システムからの管理者認証情報の取得、盗んだクラウドの鍵による被害企業のAIエンドポイントの利用が行われ、新しいゼロデイや特別に高度な手口は使われていません。
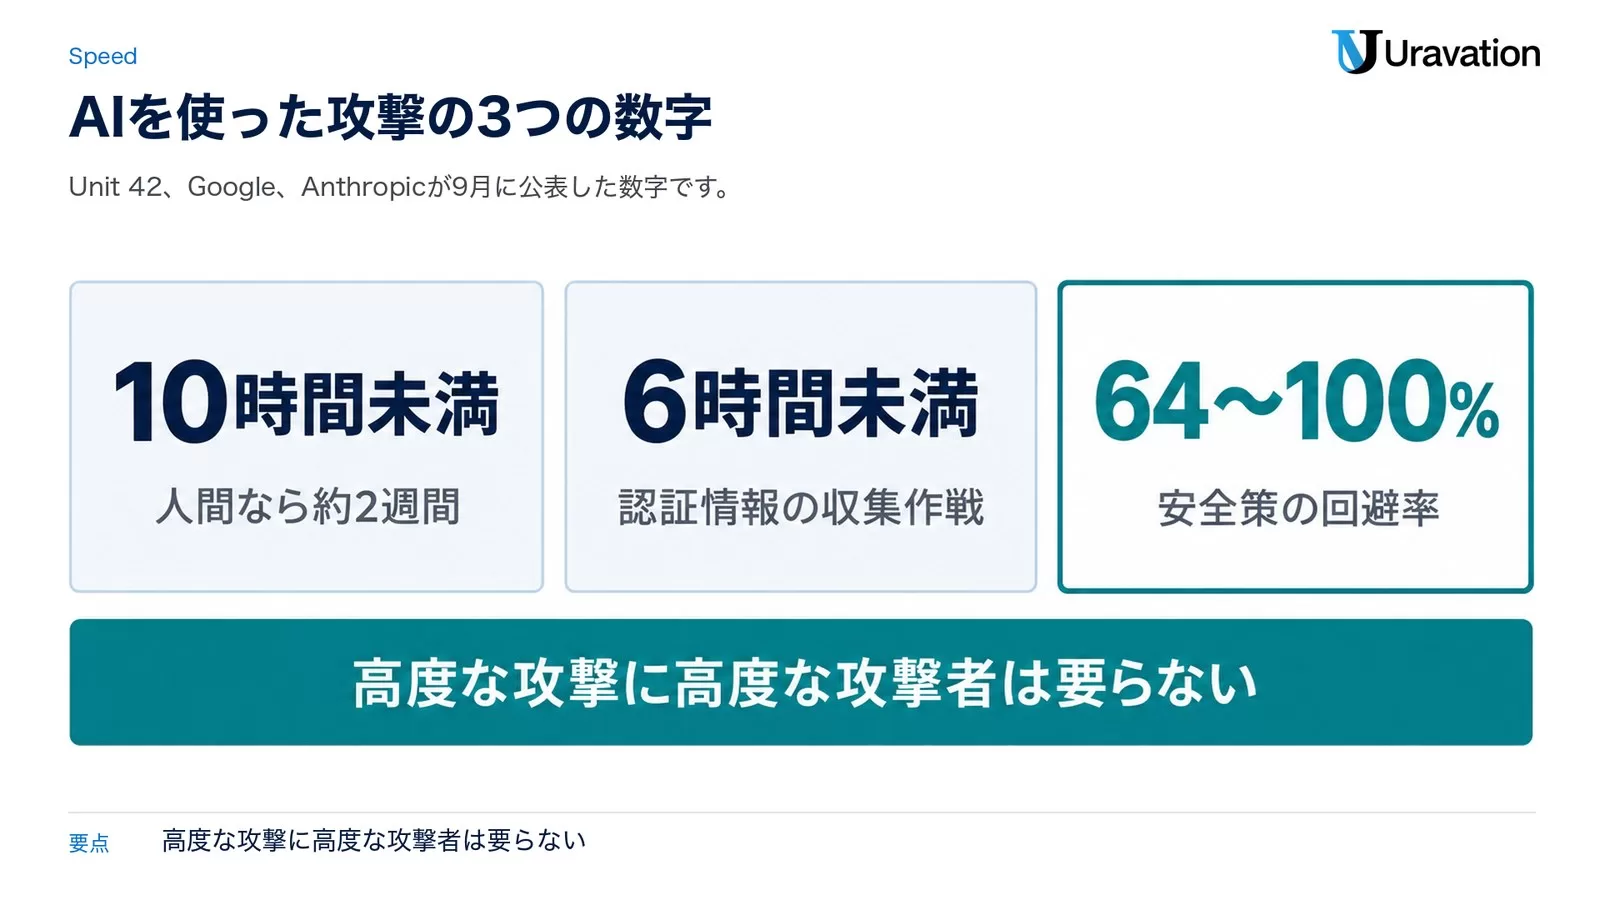
GoogleのThreat Intelligence Groupは9月8日(米国時間)、クラウド資源を乗っ取ってから、エージェントを使った大規模な認証情報の収集作戦を計画し実行するまでが6時間未満だった例を報告しました。Mandiantの報告では、開発者端末のAIコーディング支援のセッションが攻撃者に乗っ取られ、汚染されたパッケージを入口に自己増殖型ワームShai-Huludが約100の社内リポジトリに広がった事例が書かれています。Anthropicは9月29日、Z.aiが公開したGLM-5.3について、攻撃用のエクスプロイトを自力で作れる一方で安全策が実質的になく、単純な手口での安全策の回避率は64〜100%だったと公表しました(競合するモデルの開発元による自社の検証です)。米NISTのCAISIも9月17日に、GLM-5.3をこれまでで最もサイバー能力の高いオープンウェイトモデルと評価しています。Anthropicの脅威レポートの言葉を借りれば、高度な攻撃に高度な攻撃者は要らない、という状態です。
防御側の検証でも同じ速さが示されています。The Hacker Newsの9月の週次まとめによると、セキュリティ企業のHacktronは、Claude Opus 5を使ってOpenAIの認証基盤の設定ミスとコミュニティフォーラムの脆弱性(CVE-2026-32882)をつなぎ、同社社員のアカウントへ到達できたと報告しました。モデルが攻撃者の手にあれば同じことが起きるという前提で、公開しているサーバーの既知の脆弱性を放置しない理由になります。
国内でも、警察庁の上半期の資料は、AIで作成したソースコードを組み合わせてランサムウェアを作った19歳の会社員の検挙(2026年2月に作成、6月に逮捕)と、生成AIで修正した自作の攻撃プログラムで動画配信サービスの約4万6,800アカウントを意に沿わない退会処理にさせた15歳の少年の逮捕を載せています。なお、国内の26件の公表の中で、攻撃にAIが使われたと公表した組織はありません。海外では、韓国で9月30日以降に銀行6行が攻撃を受けて4行で情報が流出し、攻撃拠点とみられるサーバーからAIエージェントの痕跡が見つかりました。実際に使われたかは分かっておらず、金融当局は「AIの活用を排除できない」として全金融機関の緊急点検を指示したと報じられています。動向の背景はAIサイバー攻撃の動向と防御ガイドにまとめています。
当社のサーバーのログで見えたこと
当社が運用する記事サイトのサーバーで、2026年9月21日から10月4日までの約2週間のアクセスログを読みました。全体の要求は約43.6万件で、そのうちAIクローラーの名前(GPTBot、ClaudeBot、PerplexityBotなど17種類)を名乗る要求は、ページを読むGETが約2.9万件でした。問題はPOSTです。AIクローラーの名前を名乗るPOSTが398件あり、送信元は29か所で、宛先は当社のサイトに存在しない、MCPの入口(/mcp)、コードの実行やファイルの読み出しを受け付けるAPI風のパス、ブラウザで動く開発ツールの端末機能、PHPのCGI実行ファイルでした。応答は404が329件、403が29件で、200が返った30件はトップページ宛てでWordPressが通常のページを返しただけです。9月22日には1日で152件の山がありました。
読み取れるのは2つです。当社の記事サイトで観測した範囲では、記事を読む要求はGETで、POSTは当サイトに無いパスを探すものに限られていました。名前はいくらでも名乗れるので、AIクローラーの名前を許可リストに入れて通す運用は意味がありません。そして、宛先から見ると、探されていたのはWordPressの入口ではなく、AIエージェントやMCPサーバーを置きがちなパスだと推測できます。社内向けのMCPサーバーやエージェント基盤を公開サーバーに置いている会社は、同じ探索を受けている前提で、認証と公開範囲を確かめてください。当社でも10月4日に全環境のWordPressの版を確認し、自動更新の対象外だった検証用の環境を修正版へ上げました。
制度と注意喚起(10月1日施行・改正個人情報保護法・WordPress・NetScaler)
制度の面では、10月1日にサイバー対処能力強化法等の主要部分が施行されました。内閣府の施行説明資料によると、基幹インフラ事業者による資産情報の届出とインシデント報告、官民の情報共有と対策のための協議会の設置、攻撃サーバー等へのアクセスと無害化の措置が10月1日から始まり、通信情報の利用は来年秋からの施行です。基幹インフラ事業者にシステムや機器を納めている会社は、取引先から求められる資産情報の提供とインシデント報告への協力の範囲を確かめておく必要があります。
個人情報保護委員会は、7月に成立し公布された改正個人情報保護法について、政令と規則の整備に向けた基本的な考え方の②を10月1日に掲載しました(①は9月16日の委員会決定)。改正法には、統計情報等の作成(AI開発を含む)にのみ使う場合の本人同意の扱い、委託先の義務の見直し、重大な違反への課徴金が含まれ、施行は原則として公布の日から2年を超えない範囲内です。顧客データをAI開発や分析に使う会社は、委託先との契約と社内の利用目的の整理を前倒しで進めるのが安全です。
注意喚起では、WordPress本体の脆弱性CVE-2026-87902が重要です。9月22日に修正版7.1.2が出て、対象は4.7.0から7.1.1までの広い範囲で、米CISAは9月25日付で悪用が確認された脆弱性の一覧に追加しました。自社サイトを制作会社やレンタルサーバーに任せている会社は、管理画面で版を確かめ、修正前に公開していた期間があれば不審なファイルの有無まで見てください。NetScalerについては前述のとおり、JPCERT/CCが国内を狙う攻撃試行を確認しています。IPAは9月18日に、取引先に対策の段階を示すSCS評価制度の料金と事業者募集を公表しており、取引先から★の取得を求められる会社は要求事項と自社の差を洗い出す時期です。IPAの10大脅威との対応はIPA 10大脅威2026のAIリスク解説にあります。
AIを使う会社が今週確かめる10項目
ここまでの事例を、AIを使う会社が今週中に確かめられる10項目に落とします。図5の10項目は、どれも9月の公表事例に根拠があり、1項目につき最初の確認は1時間かかりません。
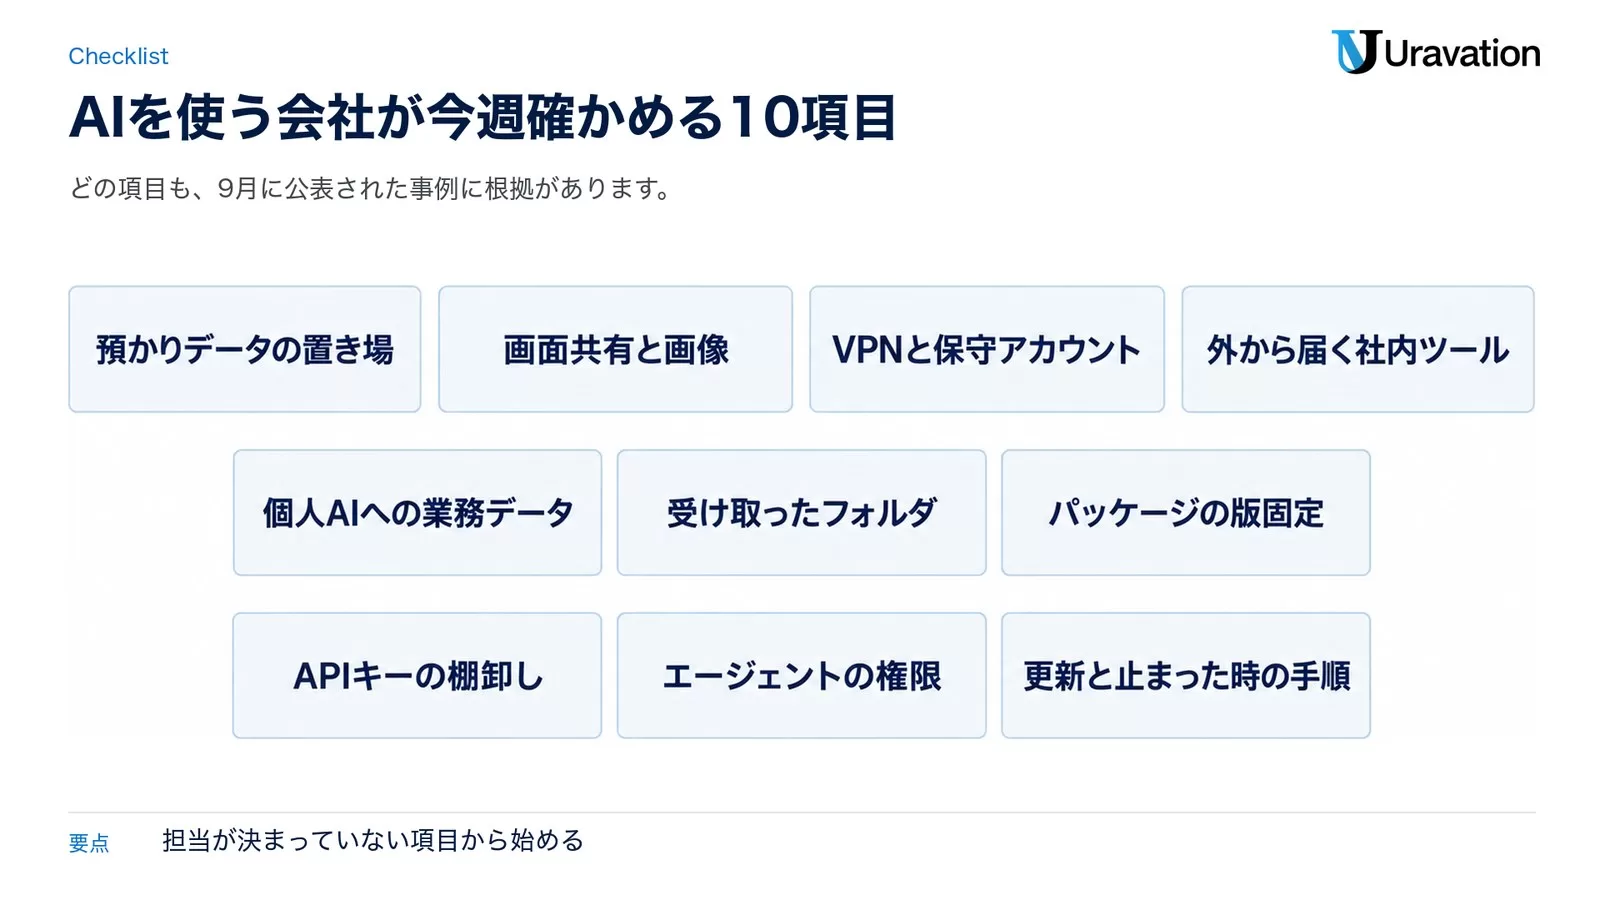
| 項目 | 根拠になった事例 | 今週やること |
|---|---|---|
| 預かりデータの置き場 | タイムズカー(本人確認書類の画像約160万件)、ロート製薬(通話音声データ)、日本原子力研究開発機構(身分証の画像) | 本人確認書類の画像・録音・契約書を、Webから届くシステムに置いたままにしていないか。保存期間と削除の手順があるか |
| 画面共有と画像 | Gyazo(OCRテキストが流出対象)、PixelLeak(エージェントが公開リポジトリに画像を置いた) | 社員が使うスクリーンショット共有ツールと、エージェントが画像を置く先を一覧にする。個人名義の公開リポジトリを探す |
| VPNと保守アカウント | デジタル庁GSS、警察庁の統計(侵入経路はVPN機器が約5割)、NetScalerの注意喚起 | VPN機器の版を確かめる。保守と委託先のアカウントに多要素認証と大量アクセスの検知があるか |
| 外から届く社内ツール | VOISING(BIツール)、ApplyNow(データ分析ツール)、集英社(CMSの設定不備) | BI・分析・CMS・生成AIの検証環境のうち、インターネットから直接開けるものを数える。既知の脆弱性を何日以内に当てるか決める |
| 個人AIへの業務データ | 委託先の社員による個人のChatGPTへのアップロード(19,996件)、デルの調査(78.5%が経験) | 会社が許可していないアカウントへ業務データを上げられる経路を確かめる。委託先にも同じルールと報告手順を求める |
| 受け取ったフォルダ | GitSpawn(7製品8件)、Claude Desktopの共有フォルダの欠陥 | 外部から受け取ったリポジトリやフォルダをエージェントで開く前に設定ファイルを見る。Claude Code・Codex・Claude Desktopを修正版以上にする |
| パッケージの版固定 | Plugin4Shell、MemTensor、Shai-Huludの再燃(GitHub Actionsの復活) | プラグインとGitHub Actionsを、差し替えられるタグではなく変更されない特定の版(コミット)で固定しているか。公開直後の版をすぐ入れない |
| APIキーの棚卸し | Anthropicの脅威レポート、METR(約60万ドル相当)、LiteLLM(9.6%が既定の鍵か認証なし) | 公開リポジトリ・公開しているアプリ・コンテナ・Webサイトに鍵が残っていないか。利用上限と急増時の通知を付ける |
| エージェントの権限 | OpenAIとGoogleの評価中の事故、SalesBleed、OpenAIの逸脱報告12件 | 外部へ出られる経路、拒否された時の挙動、操作ログを確かめる。社外の人が書き込めるデータを読むエージェントの送信権限を絞る |
| 更新と止まった時の手順 | WordPress 7.1.2、京王電鉄グループ(営業システムの停止)、佐川急便とヤマト運輸(Webサービスの停止) | 自社サイトとSaaSの版を確かめる。システムが止まった時に決済・予約・問い合わせを続ける手順と連絡先を書く |
10項目のうち、最初の2つと5つ目はAIを使っていない会社にも当てはまります。残りは、AIエージェントやコーディング支援を業務に入れた会社で新しく生まれた確認点です。社内で誰が確かめるかが決まっていない項目があれば、それが今週の最初の仕事です。
よくある質問
Q. 社員数が少ない会社でも、ここまで確かめる必要がありますか?
A. 警察庁の上半期の統計では、ランサムウェア被害の報告123件のうち中小企業が約6割で、復旧に総額1,000万円以上を要した組織が6割でした。規模が小さいほど復旧の負担は重くなります。10項目のうち、VPNと保守アカウント、個人AIへの業務データ、更新と止まった時の手順の3つは、人数にかかわらず最初に確かめてください。
Q. AIをまだ使っていない会社にも関係がありますか?
A. あります。10項目のうち、預かりデータの置き場、VPNと保守アカウント、外から届く社内ツール、更新と止まった時の手順の4つは、AIを使っていなくても当てはまります。9月の国内の事例で入口になったのは、Webシステムの脆弱性、VPN機器の脆弱性、社内ツールの既知の脆弱性、CMSの設定不備で、どれもAIとは無関係でした。
Q. 自社はChatGPTやCopilotを使うだけで、エージェントは動かしていません。関係ありますか?
A. 関係します。デルの調査では、生成AI関連の問題で最も多かったのは情報漏えいで、起点として無許可のAI利用も挙がっています。皆野町が公表した件も、エージェントではなく個人のChatGPTへのアップロードでした。個人AIへの業務データと預かりデータの置き場の2項目は、エージェントを使っていない会社ほど確かめる価値があります。
Q. タイムズカーや佐川急便の利用者として、自社で何をすべきですか?
A. 法人で利用している場合、社員の氏名・所属・業務用の連絡先が漏れた前提で、各社を装うメールやSMSに注意するよう社内に周知してください。各社とも、クレジットカード情報とパスワードは対象に含まれないと公表しています。対象かどうかは各社から個別に連絡が来るので、自分からリンクを踏んで確かめる操作は避けてください。
Q. WordPressのサイトを制作会社に任せています。何を聞けばよいですか?
A. 本体の版が7.1.2か、各系列の修正版になっているかを聞いてください。対象は4.7.0から7.1.1までです。9月22日より前の版で公開していた期間があるなら、不審なファイルの有無とアクセスログの確認まで依頼してください。レンタルサーバーによっては事業者側で更新した例もありますが、確認は自社で行うものです。
Q. AIエージェントの事故は開発元の問題で、利用者には関係ないのでは?
A. 開発元の事故は、評価環境の設定ミスや公開リポジトリの認証情報が入口でした。利用者側で起きたPixelLeakやMETRの件も、個人アカウントの公開リポジトリや認証の抜けた自作アプリが入口です。入口の種類は同じなので、エージェントの権限とAPIキーの棚卸しは利用者側の仕事です。
まとめ
2026年9月から10月4日までの約5週間に、国内では26の組織が不正アクセスや漏えいを公表し、入口はWebシステムの脆弱性、VPN機器の脆弱性、社内ツールの既知の脆弱性、CMSの設定不備に集まりました。生成AIへの入力による事故、開発元と利用側の両方で起きたAIエージェントの事故、開発ツールの脆弱性、AIで速くなった攻撃も同じ期間に公表されています。AIを使う会社が今週確かめる10項目は、預かりデータの置き場、画面共有と画像、VPNと保守アカウント、外から届く社内ツール、個人AIへの業務データ、受け取ったフォルダ、パッケージの版固定、APIキーの棚卸し、エージェントの権限、更新と止まった時の手順です。原因が未公表の事件を待つのではなく、自社に当てはめて確かめることが、この5週間の事例から言える唯一の結論です。
参考・出典
- タイムズカーWebシステムへの不正アクセスによる個人情報漏えいについて(第2報) — パーク24(2026-09-28/参照日: 2026-10-04)
- 同(第3報) — パーク24(2026-09-29/参照日: 2026-10-04)
- 「Gyazo」への不正アクセスによる情報流出について(第一報) — Helpfeel(2026-09-16/参照日: 2026-10-04)
- 同(第二報) — Helpfeel(2026-09-25/参照日: 2026-10-04)
- 弊社における不正アクセスによるお客様情報漏えいに関するお詫びとご報告(第二報) — ムラウチドットコム(2026-09-15/参照日: 2026-10-04)
- ランサムウェア攻撃によるシステム障害に関するお知らせとお詫び — 京王電鉄(2026-09-26/参照日: 2026-10-04)
- ガバメントソリューションサービスへの不正アクセスについて — デジタル庁(2026-09-11/参照日: 2026-10-04)
- 不正アクセスの可能性に関する調査状況について — ロート製薬(2026-09-15/参照日: 2026-10-04)
- 【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について — VOISING(2026-09-30/参照日: 2026-10-04)
- 保健事業の委託業者による個人情報を含む情報の漏えいの可能性について — 皆野町(参照日: 2026-10-04)
- 当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報) — さくらインターネット(2026-09-10/参照日: 2026-10-04)
- 一部収容ホストへの第三者による不正アクセスに関するお詫びとお知らせ — ConoHa WING(2026-09-20/参照日: 2026-10-04)
- 「スマレジEC・リピート」「スマレジEC・B2B」への不正アクセスについて — スマレジ(2026-09-25/参照日: 2026-10-04)
- 当社システムへの不正アクセスに関するお知らせ — 手間いらず(2026-09-28/参照日: 2026-10-04)
- 当社グループでのシステム障害発生について(第7報) — ニチレイ(2026-09-18/参照日: 2026-10-04)
- メトポ会員向けサービスにおける不正アクセス事案の発生について — 東京地下鉄(2026-09-27/参照日: 2026-10-04)
- 当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(第2報) — スターツ出版(2026-10-01/参照日: 2026-10-04)
- 「HAPPY PLUS COMMUNITY」への不正アクセスによる個人情報漏洩のお詫びとお知らせ — 集英社(2026-09-28/参照日: 2026-10-04)
- 弊社システムに対する不正アクセスの発生および個人情報漏えいに関するお詫びとお知らせ — イープラス(2026-09-29/参照日: 2026-10-04)
- 「セイコーマートアプリ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(第三報) — セイコーマート(2026-09-30/参照日: 2026-10-04)
- 郵便局アプリへの不正アクセスについて — 日本郵政・日本郵便(2026-09-29/参照日: 2026-10-04)
- 当社LINE公式アカウント キャンペーンシステムへの不正アクセスに関するお詫びとお知らせ — クオカード(2026-09-29/参照日: 2026-10-04)
- 【第2報】「クロネコ代金後払いサービス」への不正アクセスの発生について — ヤマトホールディングス(2026-10-02/参照日: 2026-10-04)
- 「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報) — 佐川急便(2026-10-01/参照日: 2026-10-04)
- NRアプリへの不正アクセスによる会員情報漏えいに関するお詫びとお知らせ — ニッポンレンタカーサービス(2026-09-26/参照日: 2026-10-04)
- 日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止 — ScanNetSecurity(2026-09-30/参照日: 2026-10-04)
- 不正アクセスによる情報漏えいについて — 日本原子力研究開発機構(2026-10-01/参照日: 2026-10-04)
- 当社の従業員向け人事システムへの不正アクセスについて — 第一ライフグループ・第一生命(2026-10-02/参照日: 2026-10-04)
- ApplyNowの採用管理プラットフォームへの不正アクセスについてまとめてみた — piyolog(2026-10-02/参照日: 2026-10-04)
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について — 警察庁(2026-09/参照日: 2026-10-04)
- NetScaler ADCおよびNetScaler Gatewayにおける複数の脆弱性に関する注意喚起 — JPCERT/CC(2026-09-28/参照日: 2026-10-04)
- WordPress 7.1.2 Security Release — WordPress.org(2026-09-22/参照日: 2026-10-04)
- Known Exploited Vulnerabilities Catalog — CISA(CVE-2026-87902は2026-09-25付・CVE-2026-59822は2026-09-02付/参照日: 2026-10-04)
- サイバー対処能力強化法等の施行について — 内閣府(2026-09/参照日: 2026-10-04)
- 令和8年改正個人情報保護法について — 個人情報保護委員会(参照日: 2026-10-04)
- 中堅中小企業・大企業におけるエンドポイント セキュリティ実態調査 — デル・テクノロジーズ(PR TIMES)(2026-09-29/参照日: 2026-10-04)
- OpenAI Hugging Face incident investigation — METR(2026-08-26/参照日: 2026-10-04)
- Agent intrusion technical timeline — Hugging Face(参照日: 2026-10-04)
- Security update — METR(2026-08-31/参照日: 2026-10-04)
- Misalignment reports — OpenAI(参照日: 2026-10-04)
- AI agent accessed Australian government site, PM says — ABC News(2026-09-24/参照日: 2026-10-04)
- Unsecured OpenAI agents posted 53 user images on the internet — TechCrunch(2026-09-25/参照日: 2026-10-04)
- The shared clipboard inside the sandbox: cross-account data leakage in ChatGPT — Check Point Research(2026-09-08/参照日: 2026-10-04)
- OpenAI and Anthropic probe tens of thousands of AI incidents, Axios reports — The Next Web(2026-09-26/参照日: 2026-10-04)
- Weekly Recap: Cisco 0-day, AI agent RCE — The Hacker News(2026-09/参照日: 2026-10-04)
- Google’s Gemini is the latest AI model to hack other companies — TechCrunch(2026-09-19/参照日: 2026-10-04)
- Alignment assessment of cybersecurity incidents — Anthropic(2026-09-09/参照日: 2026-10-04)
- Threat intelligence report: September 2026 — Anthropic(参照日: 2026-10-04)
- GLM-5.3 and the spread of advanced cyber capabilities — Anthropic(2026-09-29/参照日: 2026-10-04)
- How AI agents exposed developer screenshots from leading tech companies — Glow Labs(2026-09-29/参照日: 2026-10-04)
- AI-assisted cyber attack: inside a Unit 42 investigation — Palo Alto Networks(2026-09-02/参照日: 2026-10-04)
- From prompting to autonomy: the evolution of adversarial AI — Google Threat Intelligence Group(2026-09-08/参照日: 2026-10-04)
- AI risk and resilience in 2026 — Mandiant(Google Cloud)(参照日: 2026-10-04)
- GitSpawn: AI coding agents git hijack — Manifold Security(2026-09-01/参照日: 2026-10-04)
- Plugin4Shell — AIR Security(2026-09-17/参照日: 2026-10-04)
- Off guard: breaking LiteLLM from authentication bypass to cloud compromise — Wiz(2026-09-09/参照日: 2026-10-04)
- GHSA-qx49-fqc8-xw99 — modelcontextprotocol/python-sdk(2026-09-28/参照日: 2026-10-04)
- GHSA-v234-4jrq-mgg6(Claude Desktop) — anthropics/claude-code(2026-09-25/参照日: 2026-10-04)
- GHSA-gfvf-j8jh-jxxw(CVE-2026-103012) — anthropics/claude-code(2026-09-29/参照日: 2026-10-04)
- CVE-2026-85885 — Microsoft Security Response Center(2026-09-17/参照日: 2026-10-04)
- SalesBleed: 0-click data exfiltration on Agentforce — Zenity Labs(2026-09-24/参照日: 2026-10-04)
- BragJack: hijacking 5 browsers via built-in AI assistants — Forever Security(2026-09-16/参照日: 2026-10-04)
- sckit supply chain worm hits MemTensor npm and PyPI scopes — StepSecurity(2026-09-23/参照日: 2026-10-04)
- Compromised GitHub Actions came back — Socket(2026-09-24/参照日: 2026-10-04)
- A Shai-Hulud npm payload came back 111 days later — Aikido(2026-09-07/参照日: 2026-10-04)
- “AI 활용 배제 못해”..금융당국, 사이버 공격 ‘최고 수준’ 비상 대응 체제 — 파이낸셜뉴스(2026-10-04/参照日: 2026-10-04)
- AI検証ノート(ExploitBenchによるサイバー能力評価) — AIセーフティ・インスティテュート(2026-10-02/参照日: 2026-10-04)
この記事の内容を社内展開する方へ: 経営者のためのAIエージェント活用ガイド(講演完全版Web資料)(無料・Web資料) をダウンロードできます。