2026年10月31日時点で、確認が要るのは「Cursor(AI でコードを書くエディタ)の拡張機能マーケットプレイスから、不正なコードの入った Claude Code 拡張 2.1.313 を入れた・更新した端末」です。日本時間の10月29日18時27分ごろから10月30日5時35分ごろまで公開され、Cursor は影響を受けた人を最大5,000名と書いています(Cursor の告知)。当てはまる人は、下のコマンドで鍵の有無を確かめ、見つかったら拡張を消すだけで終わらせず、切り離しと認証情報の交換まで進めます。
結論:これは Claude Code 全体の問題ではなく、Cursor のマーケットプレイスに置かれた特定の版の問題です。ただし対象の端末では、拡張を消しても SSH(別の場所からパソコンを操作する仕組み)の鍵と自動起動の仕組みが残ることがあります。まずコマンドで確かめ、鍵かほかの痕跡が見つかった端末は切り離して、認証情報を別の端末から替えます。
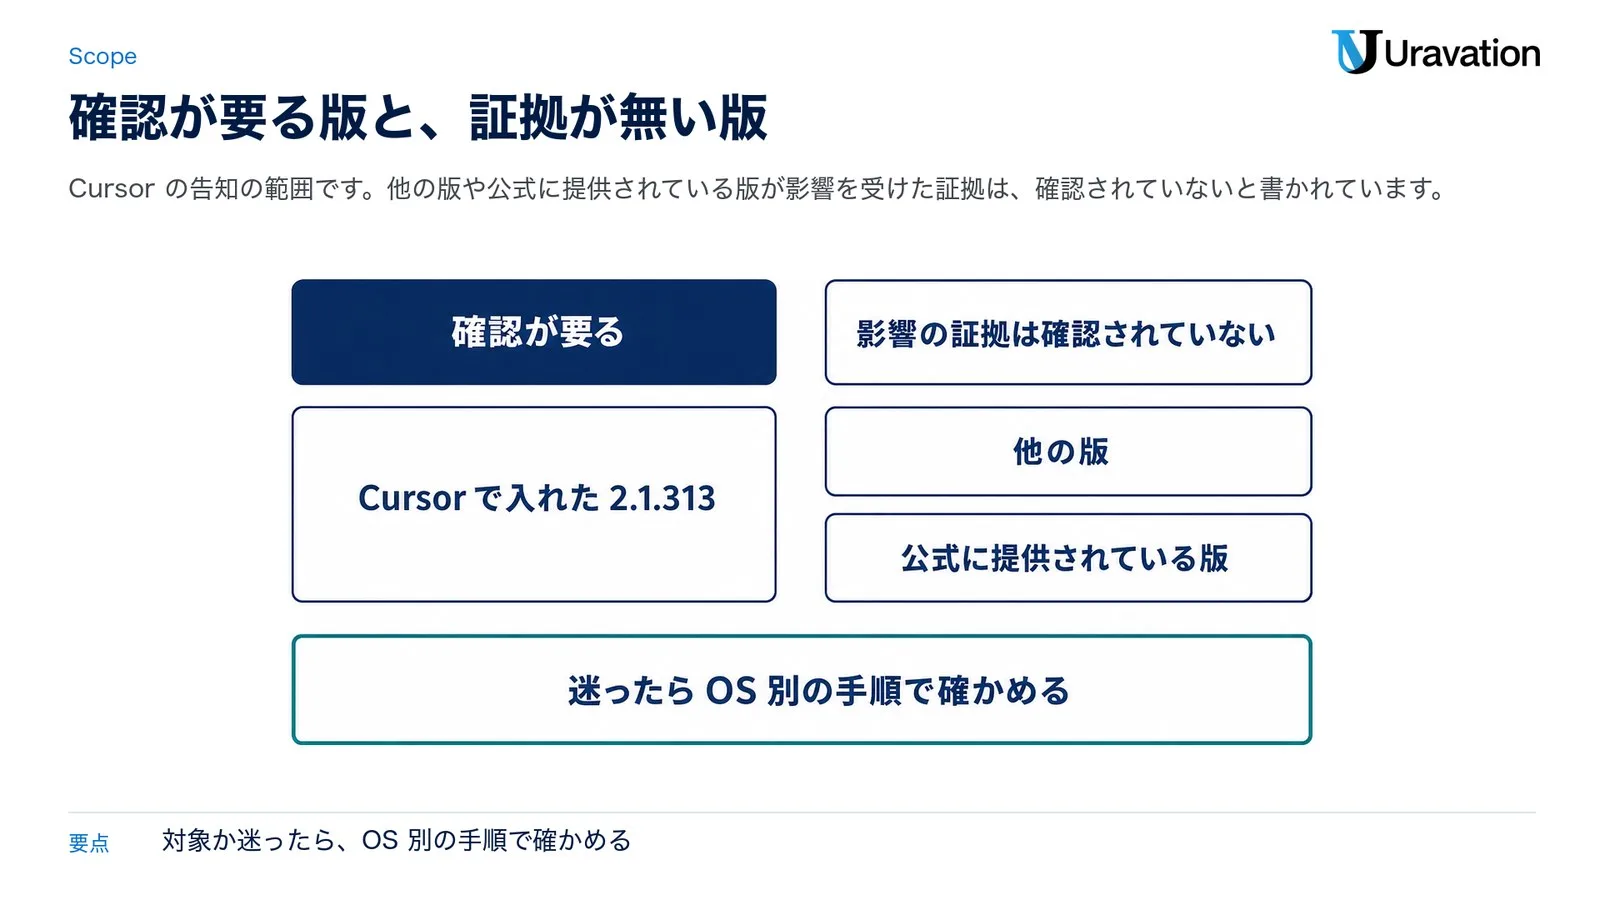
- 要点1:Cursor は、この版は Anthropic が開発した物ではなく、他の版や公式に提供されている版が影響を受けた証拠は確認されていないと書いています。対象の期間は太平洋時間の10月29日午前2時27分ごろ〜午後1時35分ごろです
- 要点2:SSH を有効にする段階は管理者権限が要るので、Cursor は、ほとんどの macOS と Windows ではトンネル経由のログインはできなかったと説明しています。ただし鍵の追加・自動起動の設置・端末情報の送信は起きます。攻撃者のサーバーはすでに止まっていると書いたうえで、Cursor はいずれの場合も修正の手順を実施するよう求めています
- 要点3:送られたのは環境変数の「名前」などで、最初の送信に値は入っていません。一方で Cursor は、その後バックドア経由で認証情報にアクセスされた可能性は否定できないと書いています
対象読者:Cursor を使う開発者、開発者の端末を管理する情報システムの担当者、AI ツールの導入を進める部門の責任者・経営者
読了後にできること:自分の端末の確認、社内の端末の洗い出し、鍵が見つかった時の順番、替える認証情報の順番、これからの拡張機能の管理まで、今日から順に進められます。
バックドア(後から入り直すための裏口)への対応は、まず Cursor の告知にある短いコマンドで鍵の有無を確かめるところから始められます。当社でも2026年10月30日時点で確認しました。Cursor の入った Mac と入っていない Mac の2台で macOS 用のコマンドを実行し、どちらも「No key found; machine not impacted」と表示されました。Cursor の入った Mac の拡張フォルダに 2.1.313 はありませんでした(確かめたのは当社の2台だけです)。
気をつけたいのは、今回の版が偽物の名前で出回ったわけではない点です。正しい拡張の名前のまま、不正なコードだけが足された版でした。入れた本人の注意では見分けにくいので、「怪しい拡張は入れていない」という記憶ではなく、コマンドの結果で確かめます。
この記事では、Cursor の告知と、セキュリティ会社 Phorion と調査サイト OpenSourceMalware の解析をもとに、対象の範囲、確かめ方、見つかった時の順番、替える認証情報、戻せるかの判断、これからの管理を整理します。Anthropic 自身の説明は、2026年10月31日時点で確認した範囲では見つかりませんでした。
Cursor版Claude Code拡張2.1.313とは|正しい名前で出た不正な版
拡張機能は、エディタに後から機能を足す部品です。Claude Code は Anthropic の AI エージェントで、Cursor の中に拡張として入れて使う人もいます(Cursor そのものの説明はCursorの使い方完全ガイド)。今回は、その入手先である Cursor のマーケットプレイスに、改変された Anthropic.claude-code の 2.1.313 が公開されていました(Cursor の告知)。
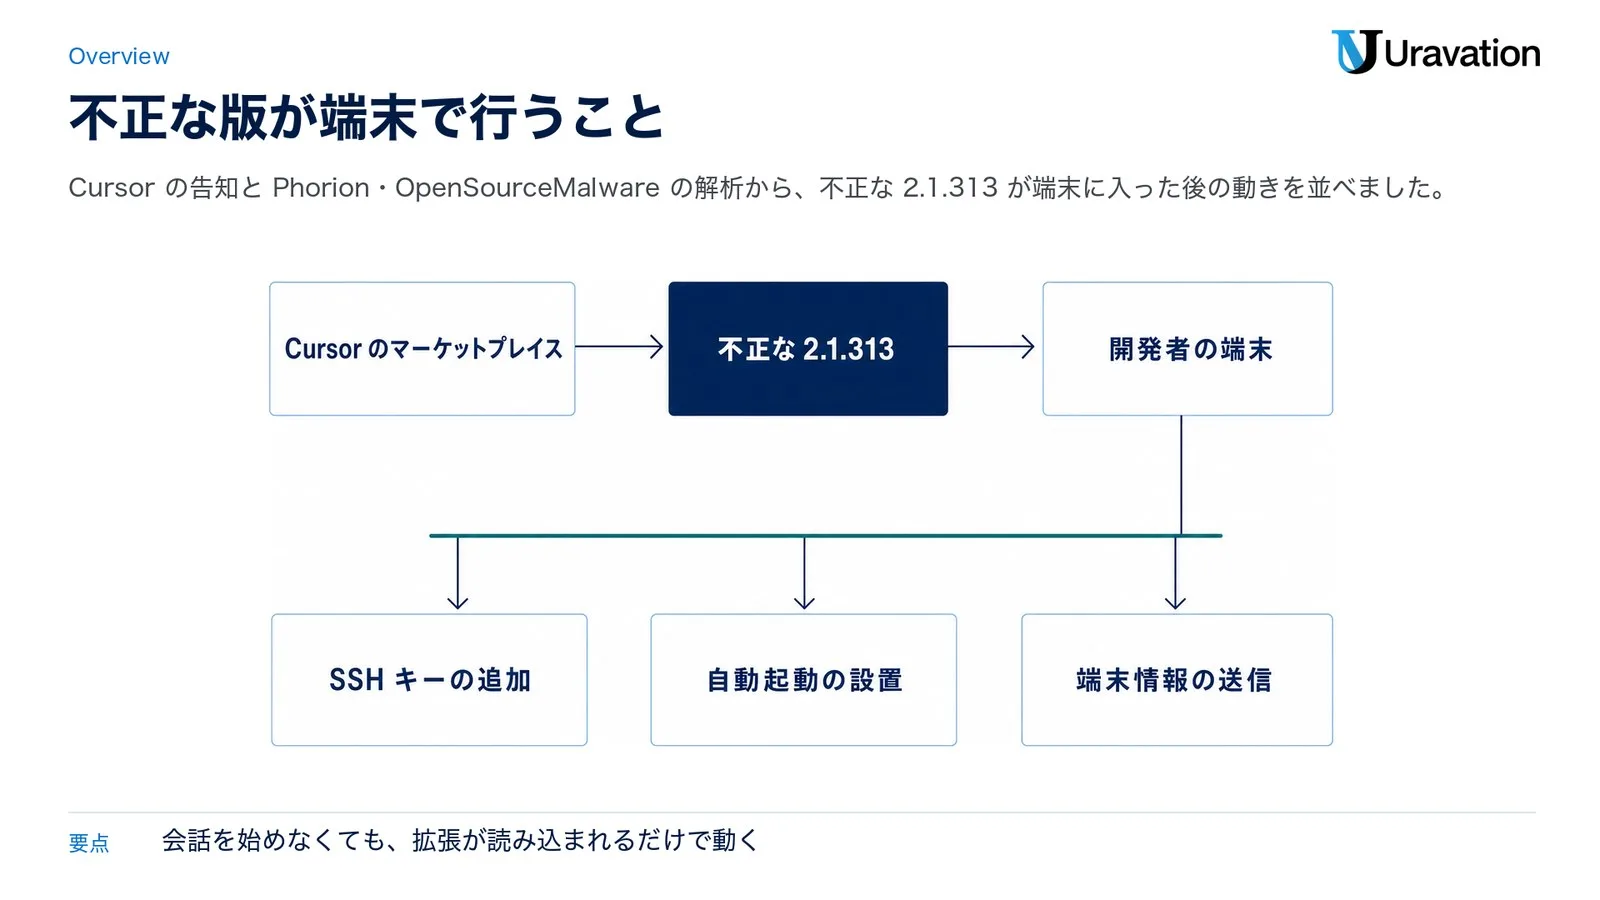
たとえるなら、いつもの宅配便の箱で届いた正しい商品の中に、家の合鍵を作る道具が一緒に入っていたような状態です。OpenSourceMalware の解析では、拡張の見た目も同梱のプログラムも通常の物と同じで、違うのは extension.js というファイルの先頭に足された66行だけでした(OpenSourceMalware の解析)。
Phorion と OpenSourceMalware は、会話を始めなくても、拡張が読み込まれるだけでこのコードが動くと書いています(Phorion の解析)。「入れたけれど Claude Code はまだ使っていない」という人も確認の対象です。
何が発表されたか|Cursorの告知の要点
Cursor の2026年10月29日の告知の要点は次のとおりです。時刻は告知では太平洋時間で、日本時間は当社が換算しました。
| 項目 | 内容 |
|---|---|
| 対象の物 | Cursor の VS Code 拡張機能マーケットプレイスの Anthropic.claude-code バージョン 2.1.313 |
| 公開されていた時間 | 太平洋時間の10月29日 午前2時27分ごろ〜午後1時35分ごろ(日本時間の10月29日18時27分ごろ〜10月30日5時35分ごろ・約11時間) |
| 影響を受けた人 | 最大5,000名。該当する人には Cursor から直接連絡する |
| 作った者 | Anthropic が開発した物ではない |
| 他の版 | 他の版や公式に提供されている版が影響を受けた証拠は確認されていない |
| Cursor の対応 | 該当の版を削除して提供を止め、マーケットプレイスを全面的に停止。アクセスを監査して他の拡張機能の改ざんが無いことを確認し、キーを替えて再構築のうえ再開。攻撃者のサーバーはホスティング事業者と連携して停止 |
| 利用者に求めること | 確認の手順、痕跡の検索、該当端末の隔離、修正スクリプトの実行と再構築の判断、認証情報とセッションの交換 |
告知には、どうやって不正な版がマーケットプレイスに置かれたのかは書かれていません。原因は、この記事の時点では公表を待つ段階です。
対象になる人・ならない人|VS Code版やnpm版との違い
Claude Code には使い方がいくつかあります。今わかっていることを、使い方ごとに分けます。
| 使い方 | 今わかっていること | やること |
|---|---|---|
| Cursor のマーケットプレイスから 2.1.313 を入れた・更新した | 対象です(Cursor の告知) | 次の手順で確かめる |
| Cursor で別の版を使っている | 他の版が影響を受けた証拠は確認されていない、と Cursor は書いています | 期間中に更新した覚えがあれば、同じ手順で確かめる |
| VS Code の拡張(Microsoft のマーケットプレイス) | OpenSourceMalware は悪意なしと書いています。Help Net Security は不正な版の報告は無いと報じています | 手元の版が 2.1.313 なら、同じ手順で確かめる |
npm(開発者向けのソフトの公開先)の @anthropic-ai/claude-code | OpenSourceMalware は悪意なしと書いています。10月30日に当社が npm の版の一覧を見ると、2.1.312 の次は 2.1.314 でした | 同じ |
| Open VSX(拡張機能の公開先の1つ) | Help Net Security は最初、Phorion が Open VSX で見つけたと報じました。OpenSourceMalware は、Cursor から「出どころは Open VSX ではなく Cursor のマーケットプレイス」と連絡があったと追記しています。10月30日に当社が公開の API で見た版の一覧にも 2.1.313 はありません | 同じ |
Phorion は、Cursor のマーケットプレイスの版に加えて、npm と VS Code 向けの 2.1.313 も取り下げられたと書いています(Phorion の解析)。Claude Code の公式の変更履歴も、2.1.312 の次が 2.1.314 です(公式の CHANGELOG)。取り下げの理由は確認できませんでした。VS Code 向けの版の一覧も当社では確かめていません。対象か迷う場合は、下の手順から自分の OS に合う確認方法を選んでください。
Cursor の告知に載っている改ざん済みのパッケージは、macOS(Apple シリコンの darwin-arm64)と Windows(win32-x64)の2種類です。一方で Phorion と OpenSourceMalware は、不正なコードに Linux 向けの動作もあると書いています。Linux で Cursor を使い、期間中に入れた・更新した場合は、手順の節の Linux の確認も見てください。
不正なコードは何をするか|鍵・トンネル・自動起動・送信
不正なコードの動作を、次の6項目に分けて整理します。「入られた」と決めつける前に、どの段階まで起きるのかを見ます。
| 動作 | 内容 | 出典 |
|---|---|---|
| 端末の情報を集めて送る | ホスト名(端末名)、ユーザー名、OS、アーキテクチャ(CPU の種類)、ホームのパス(ユーザー用フォルダの場所)、環境変数名、作業ディレクトリ(作業中のフォルダ)、Git のメールアドレス、公開 IP(インターネット側から見える接続元のアドレス)。ポート 8099 の /beacon へ HTTP で送る | Cursor の告知 |
| 環境変数の名前を集める | 環境変数(プログラムが読む設定の値で、API キーを入れることが多い)のうち、KEY・TOKEN・SECRET・PASS・AWS・GCP を含む名前を最大40個。値は送らない | Phorion・OpenSourceMalware |
| SSH の鍵を足す | authorized_keys(そのアカウントに入ってよい鍵の一覧のファイル)へ、svc-telemetry という名札の攻撃者の鍵を追加する | Cursor の告知 |
| SSH を有効にしようとする | macOS はリモートログイン、Windows は OpenSSH Server、Linux は sshd を動かそうとする。権限が無いと失敗するが、続きの動作は止まらない | OpenSourceMalware |
| 外向きのトンネルを張る | 端末の内側から攻撃者のサーバーへ接続を張り、その接続を通って端末の SSH へ戻れるようにする。約60秒ごとに接続し直し、エディタを閉じても続く | Cursor の告知・Phorion |
| 自動起動を仕込む | macOS は com.apple.sysmond という名前の LaunchAgent(ログイン時に動く設定。名前は Apple 風だが Apple の部品ではない)、Windows は SysMon というタスクかスタートアップのスクリプト、Linux は cron の @reboot | Cursor の告知・OpenSourceMalware |
OpenSourceMalware は、このコードが追加のプログラムを取りに行く動作は見つからなかったと書いています。ただし同じ解析は、SSH で入られた場合の後の操作はこのファイルからは見えないとも書いています(OpenSourceMalware の解析)。
攻撃者は入れたのか|ログインできる条件
鍵が足されたことと、実際にログインされたことは別です。Cursor は、Cursor を管理者権限で起動していた極めて稀なケースを除いて、SSH を有効にする段階は失敗すると書いています。管理者権限がなく SSH の有効化に失敗する macOS・Windows の端末では、トンネル経由でログインできた可能性はない、という説明です。攻撃者のサーバーも、すでに止まっています(Cursor の告知)。ただし SSH がもともと動いていた端末は、次の Phorion の解析と分けて考えます。
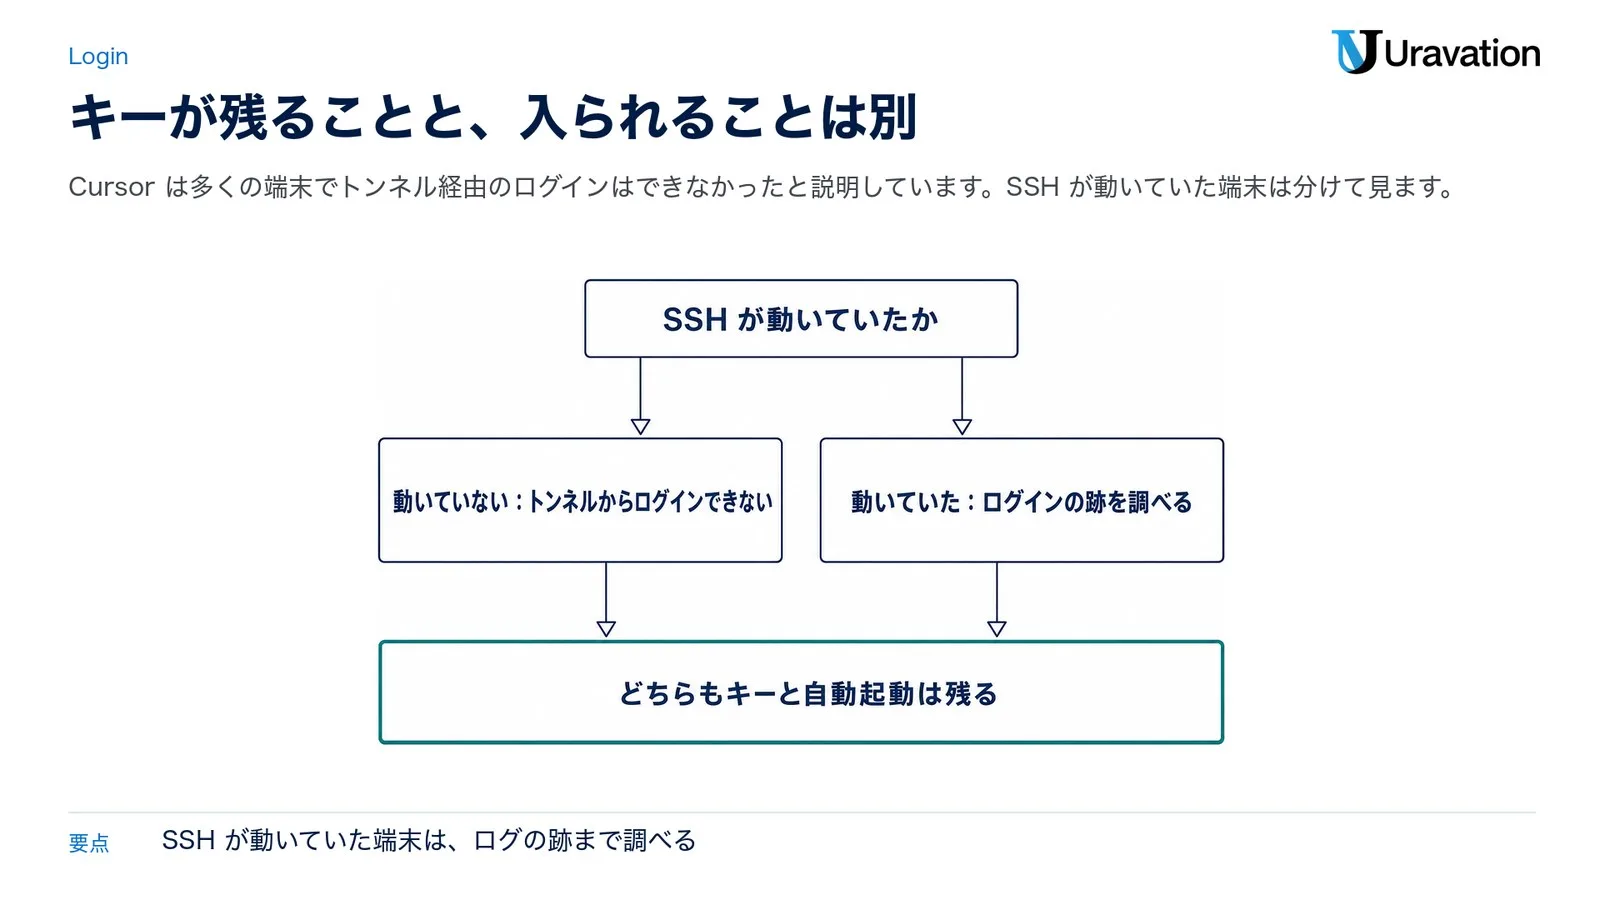
Phorion は macOS について、もう一歩踏み込んで書いています。管理者権限なしでリモートログインの状態を調べるとエラーになり、そのせいで有効にする処理ごと飛ばされます。ただし Phorion は、これを防御として当てにしないよう書いています。リモートログインがもともと有効な Mac や、後から有効にした Mac では、足された鍵が使える状態だからです(Phorion の解析)。
そこで当社は、次の端末を分けて見ます。macOS でリモートログインを有効にしている端末、Windows で OpenSSH Server を動かしている端末、Linux で sshd を動かしている端末です。Windows と Linux の分は、もともと SSH が動いていれば同じ条件になるという当社の見方です。Phorion は、ログインされていれば SSH のログに localhost(127.0.0.1 か ::1)からの svc-telemetry の鍵でのログインとして残ると書いています。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
今日やること|コマンドで確かめる手順
手順の1〜3は Cursor の告知の範囲です。4〜6は、会社で進める時に当社が足した順番です。
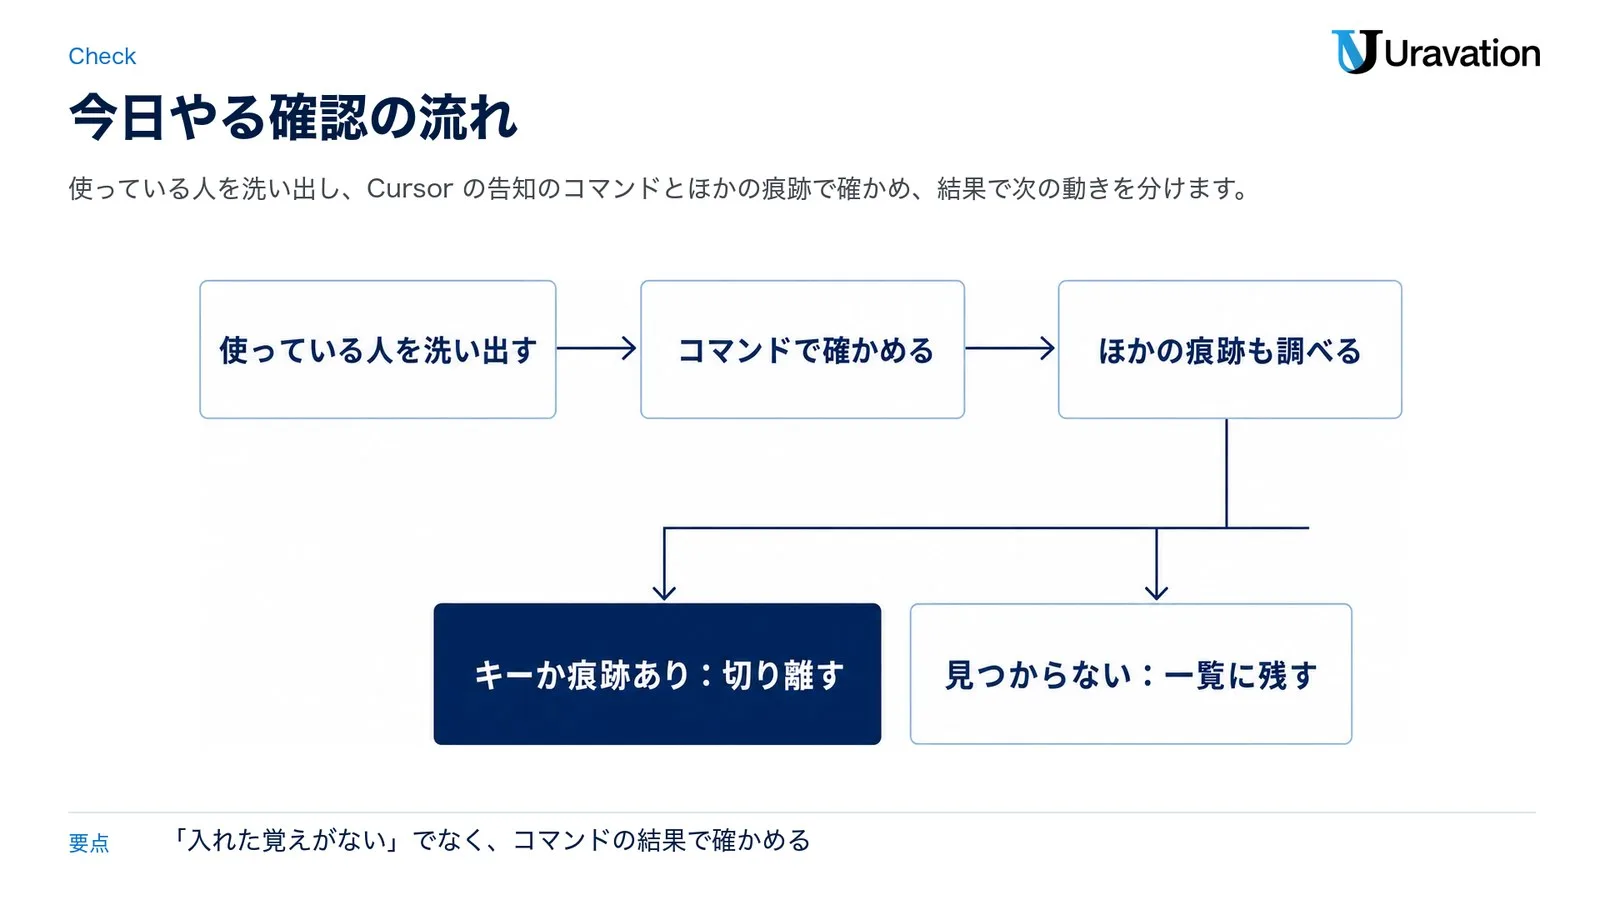
- 対象の端末を洗い出します。Cursor を使っている人に、日本時間の10月29日18時27分ごろ〜10月30日5時35分ごろに Claude Code 拡張を入れた・更新したかを聞きます。告知の条件は「インストールまたは更新」なので、更新だけの人も入れます。
- macOS で鍵を確かめます。ターミナルで次のコマンドを実行します。「svc-telemetry key found」と出たら影響を受けています。「No key found; machine not impacted」は鍵が見つからなかった時の表示で、読み取りのエラーを隠す
-sが付いているので、ファイルを読めなかった時も同じ表示になります。grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted" - Windows で鍵を確かめます。PowerShell で次を実行します。
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ } if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" } - 版のフォルダも見ます。macOS は次のコマンドで、Cursor に入っている Claude Code 拡張の版が出ます。Windows は
anthropic.claude-code-2.1.313-win32-x64という名前のフォルダを探します。別の版に上がっていても、鍵の確認は省きません。ls ~/.cursor/extensions | grep anthropic.claude-code - Linux は同じファイルと cron を見ます。Cursor の告知に Linux の手順はありません。Phorion と OpenSourceMalware の解析に合わせて、
~/.ssh/authorized_keysのsvc-telemetry、~/.config/.smt、crontab -lの.smtを含む@rebootの行を見ます。Phorion は、この処理の不具合で既存の cron の予定が消えることがあるとも書いています。 - 結果を一覧に残します。端末名、アカウント、確認した日時、結果を残します。確認するのはそのアカウントの鍵のファイルなので、1台に複数のアカウントがある端末はアカウントごとに実行します。
期間中に入れた・更新した端末は、鍵が見つからなくても次の痕跡を調べます。会社で端末を管理しているなら、Cursor の告知のとおり、エンドポイント(端末)・ネットワーク・拡張の導入の記録も同じ痕跡で検索します。
| 種類 | 痕跡 |
|---|---|
| macOS のファイル | ~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_(後ろに16進数10桁)、~/Library/LaunchAgents/com.apple.sysmond.plist |
| Windows のファイルとタスク | %USERPROFILE%\.config\smt.cmd、%USERPROFILE%\.config\smtk、%TEMP%\.stk_(後ろに16進数10桁)、タスク SysMon、スタートアップの sysmon.cmd |
| 通信先 | 134[.]209[.]82[.]225 の TCP 22 と 8099 番の /beacon |
| 動いている処理 | ssh -N -R '*:0:localhost:22'、autossh -M 0 |
| 足された鍵の指紋 | SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk(ssh-keygen -lf ~/.ssh/authorized_keys で一覧と照合できます) |
ifconfig.me と api.ipify.org への通信は、Cursor の告知のとおり、それだけでは痕跡になりません。SysMon という名前は Microsoft の監視ツール Sysmon と似ているので、名前だけで決めず、smt.cmd との関係まで見てください。Phorion は、指紋でも確かめるとよいと書いています。不正なコードが見ているのは鍵の名札の文字だけだからです。
鍵や痕跡が見つかった時|切り離してから消す順番
見つかったら、次の順で進めます。Cursor の告知は隔離・削除と再構築の判断・認証情報の交換を求めていて、OpenSourceMalware は消す前に証拠を残すよう書いています。
- 端末をネットワークから切り離します。社内の担当者に連絡します。
- 記録を残します。SSH・シェル・処理・エディタ・認証・ネットワークの記録を、消す前に保存します。
- 修正スクリプトを実行します。告知のページから
remediate-macos.shかremediate-windows.ps1を入手します。隔離した端末へ渡す方法は担当者に確かめ、スクリプトを保存したフォルダで実行します。macOS は root ではなく影響を受けたユーザーでbash remediate-macos.sh、Windows は管理者の PowerShell でpowershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1です。悪意のある拡張、自動起動、動いているトンネル、攻撃者の鍵を消し、何か残ると 0 以外の終了状態で終わります。 - 別の端末から認証情報を替えます。次の節の順で進めます。
Cursor の告知には、拡張機能をアンインストールするだけでは不十分な場合があると書かれています。不正なコードが置いたスクリプトは、拡張を消した後も動き続けるからです。Linux 向けのスクリプトは告知にありません。Linux で見つかった時は、担当者が証拠を保存したうえで、Phorion の解析に沿って、攻撃者のサーバーへ接続する ssh・autossh と再接続用のシェルの処理を止め、~/.config/.smt、~/.config/.smtk、cron の @reboot の行、authorized_keys の該当の鍵の行、一時フォルダの .stk_ で始まるファイル、不正な拡張を確かめて取り除きます。
端末に個人データがある会社は、社内の担当者に早めに伝えます。不正の目的のおそれがある漏えい等は、個人情報保護委員会の報告の要件に入り、「発覚したら、まずは速やかに報告」「不正な目的で行われたおそれがある場合は、発覚日から、60日以内」と案内されています(個人情報保護委員会の案内)。今回の端末が要件に当たるかは事実の確認が要るので、社内の担当者と専門家に確かめてください。
どの認証情報から替えるか|AIを使う会社の確認
影響を受けた端末(鍵か、実行や自動起動の痕跡が見つかった端末)では、その端末からアクセスできた認証情報とセッションを、信頼できる別の端末から替えます。送られたのは環境変数の名前だけでも、Cursor は、その後バックドア経由でアクセスされた可能性は否定できないと書いています。Phorion は、この名前の一覧で相手はどの端末がどの鍵を持つかを把握できると説明しています。
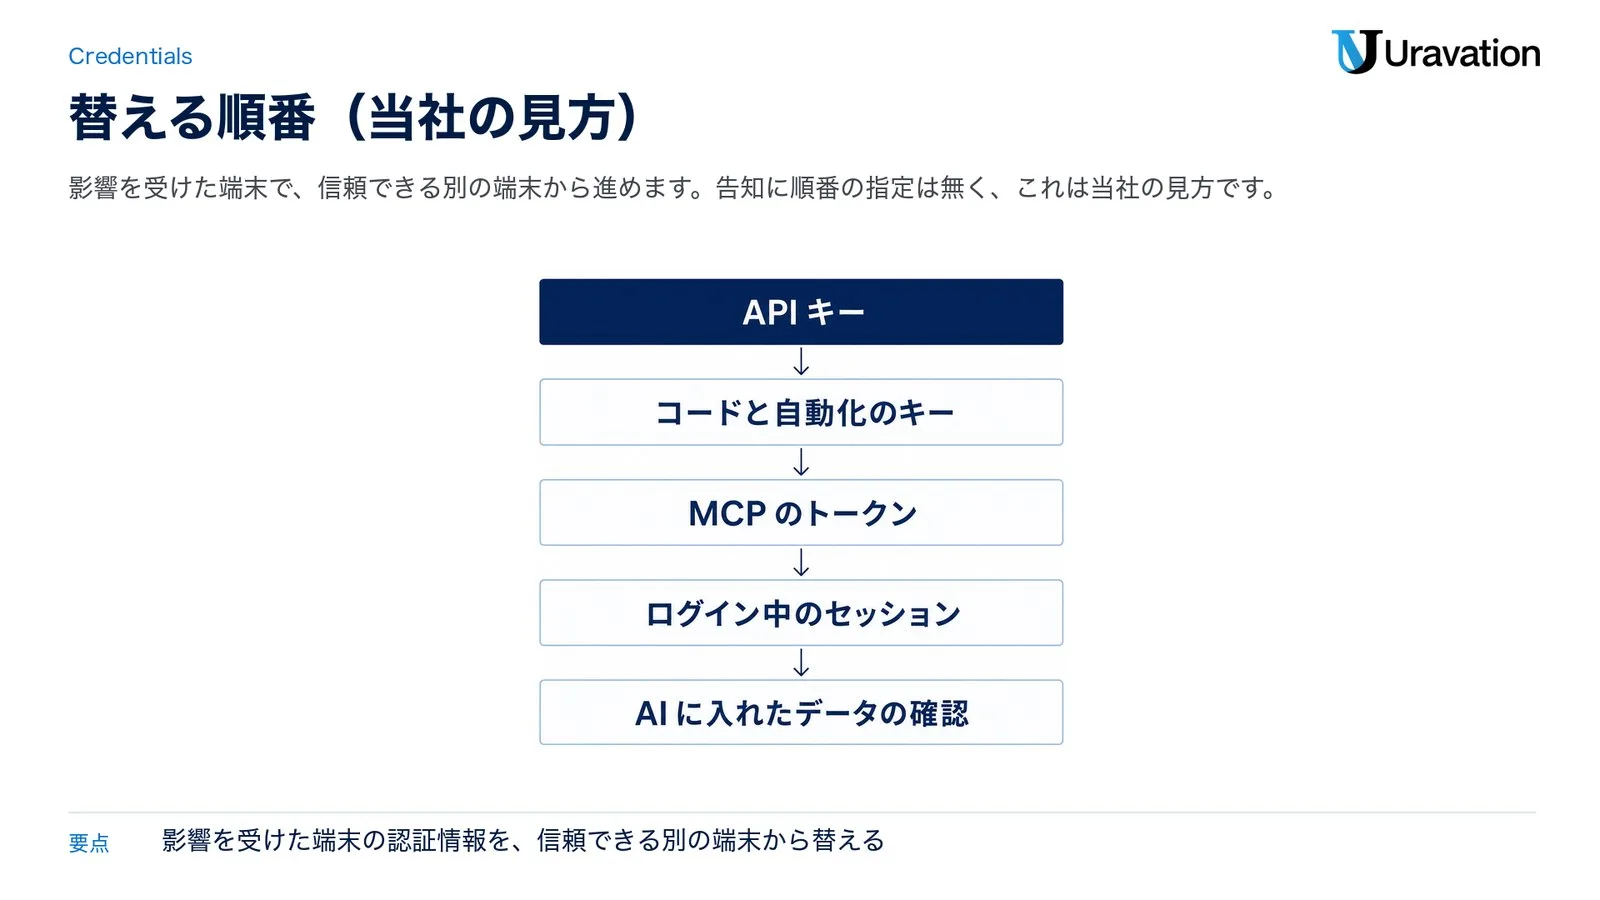
告知に順番の指定はありません。次の順は、AI ツールを使う会社向けの当社の見方です。JPCERT/CC(セキュリティの事故への対応を調整する組織)は別の一連の不正アクセスの注意喚起で「不要となった、または漏えいが疑われるAPIトークンは速やかに無効化できるようにする」と書いています(JPCERT/CC の注意喚起)。普段の鍵の置き方はClaude Code のセキュリティ設定の7チェックで確かめられます。
| 順 | 替える物 | 理由と見る場所 |
|---|---|---|
| 1 | 環境変数に入れていた API キー(AI のサービス・クラウド) | 名前が送られた物です。ANTHROPIC_API_KEY や AWS_ で始まる名前など、各サービスの管理画面で無効にして発行し直します |
| 2 | コードと自動化の鍵(GitHub のトークン・~/.ssh の秘密鍵・CI の鍵) | コードと本番環境へつながる入口です。作業ディレクトリと Git のメールアドレスは送られています |
| 3 | AI エージェントの外部連携(MCP の設定に書いたトークン・コネクタ) | MCP は AI エージェントと外部サービスをつなぐ仕組みです。接続先のサービスの側で権限を取り消してから、繋ぎ直します |
| 4 | ログイン中のセッション(エディタ・AI ツール・ブラウザ) | パスワードを替えるだけでは残るものがあるので、サービスごとにセッションを切ります |
| 5 | AI に入れたデータの範囲の確認 | ログインの跡がある端末では、端末に残る AI の会話の記録や作業中のファイルに、客先の情報や鍵が無いかを調べます |
戻せるか|再構築とバックアップの考え方
Cursor の告知は「ホストを再構築すべきかどうかを判断」するよう求めています。OpenSourceMalware は、わかっている痕跡を消せば元どおりと考えるより、再構築のほうが安全だと書いています。判断の分かれ目は、ログインの跡を確かめられるかです。次の表は当社の見方です。
| 端末の状態 | 当社の判断 |
|---|---|
| 鍵あり・SSH は動いていない・ログインの跡なし | 修正スクリプトと認証情報の交換を済ませ、再構築は社内の基準で決める |
| 鍵あり・SSH が動いていた・ログの期間が足りず跡を確かめられない | 再構築を第一の候補にする |
localhost からの svc-telemetry の鍵でのログインの跡あり | 再構築する。その端末から最近送ったコードを別の端末で見直し、専門の事業者に相談する |
バックアップから戻す時は、戻す時点に気をつけます。日本時間の10月29日18時27分より後に取ったバックアップには、足された鍵や自動起動のファイルが入っている可能性があります。ホームフォルダごと戻すと、消した物も一緒に戻ることがあるので、戻した後にもう一度、上のコマンドと痕跡の確認をします。再構築の段取りとして、設定ファイルと認証情報はそのまま戻さず、作り直す前提で考えます。
これからの拡張機能の管理|Cursorの3つの設定
今回の版は正しい拡張の名前で出ていました。Help Net Security が伝える Manifold Security の Ax Sharma 氏の指摘のとおり、なりすましではないので発行元の確認だけでは見分けられません。研修で注意を促して止まる種類の話でもないので、端末の設定と監視で備えます。次の3つは、Cursor の文書にある一般的な設定です。Cursor が今回の対策として挙げた物ではありません。
| 設定 | 何をするか | 設定する場所と注意 |
|---|---|---|
| Allowed Extensions | 入れてよい発行元・拡張・版を決める。特定の版への固定もできる | チームの管理画面の Security & Identity、または MDM(会社の端末を一括で設定する仕組み)の AllowedExtensions。1件でも書くと他は止まるので、全部を許したまま一部だけ止めるなら "*": true を添える。管理画面からの設定は Cursor 2.1 以降(Cursor の文書) |
| Marketplace Install Cooldown | 公開から指定の時間がたつまで、拡張の導入と更新を待たせる | Team settings の Security & automation にある Marketplace Install Cooldown (hours)。既定は 0(無効)。チームで設定すると全員に効く。個人は extensions.installCooldownHours(Cursor のヘルプ) |
| Extension signature verification | Open VSX の署名が正しい拡張だけを入れる | Enterprise のチーム向け。Team settings の Security & automation にある Require Extension Signature Verification(同じヘルプ) |
同じヘルプには、拡張の ID を依存関係のように扱い、信頼する発行元から入れるよう書かれています。待つ時間は Cursor が基準を示していないので、自社のリスクの考え方で決めます。プランごとの対象は、Cursor の案内で確かめてください。
監視の側では、Phorion が、エディタの補助プロセス(Cursor Helper など)が ~/.ssh/authorized_keys を書き換える動きを見るよう勧めています。AI の開発ツールの部品全体をどう点検するかは、AI 供給網の点検5項目も参考になります。
【要注意】よくある読み違い4つ
❌「Claude Code そのものが乗っ取られた」
⭕ 告知の対象は Cursor のマーケットプレイスの 2.1.313 です。Cursor は、この不正な版は Anthropic が開発した物ではなく、他の版や公式に提供されている版が影響を受けた証拠は確認されていないと書いています。
❌「拡張をアンインストールすれば終わり」
⭕ 不十分な場合があります。自動起動のスクリプトは拡張を消しても残ります。痕跡が見つかったら隔離と記録の保存をして、macOS・Windows は告知の修正スクリプトへ進みます。Linux 用のスクリプトは告知にないので、解析に示された痕跡を担当者と確かめて対処します。
❌「攻撃者のサーバーが止まったので何もしなくてよい」
⭕ Cursor は、いずれの場合も修正手順を実施するよう書いています。足された鍵とスクリプトは端末に残ります。
❌「API キーの中身まで全部送られた」
⭕ 最初の送信は環境変数の名前で、値は入っていません(Phorion・OpenSourceMalware)。ただし Cursor は、その後のアクセスは否定できないと書いています。影響を受けた端末では、名前だけだと安心せず替えます。
Uravationならこう判断する
Cursor からの連絡を待たず、今日のうちに全員へ確認を頼みます。連絡が来るのは影響を受けた人だけと読めますが、担当者が見落とす時もあります。当社は、Cursor を使う人全員に OS に合う確認を頼み、端末名・アカウント・日時・結果を一覧にする方針です。
認証情報の交換は、端末ごとの確認の結果で決めます。Cursor の告知が交換を求めているのは影響を受けた端末です。当社は、影響が確認されていない端末への一律の交換より、影響を受けた端末への対応を先にします。鍵が見つかった端末や、ほかの痕跡で影響がわかった端末は、ログインされなかったと思えても替えます。
拡張機能を、会社のソフトの一覧に入れます。AI の開発ツールは、入れる物が人によって違いがちです。誰の端末に何の拡張が入っているかを答えられるようにしておくと、次に同じことが起きた時に洗い出しが早く済みます。Claude Code を会社で使う時の決めごとはClaude Code 法人導入の記事にまとめています。
よくある質問
Cursor を使っていなければ関係ありますか?
Cursor の告知の対象は、Cursor のマーケットプレイスの 2.1.313 です。VS Code の拡張と npm の版について、OpenSourceMalware は悪意なしと書いています。ただし Phorion は npm と VS Code 向けの 2.1.313 も取り下げられたと書いているので、手元の版が 2.1.313 なら同じ手順で確かめてください。
Cursor から連絡が来なければ安全ですか?
Cursor は該当する人に直接連絡すると書いていますが、連絡が無いことを安全の証拠とは書いていません。期間中に Cursor で Claude Code 拡張を入れた・更新した覚えがあれば、連絡を待たずにコマンドで確かめてください。
「No key found; machine not impacted」と出たら終わりですか?
Cursor のコマンドはその表示を出しますが、macOS のコマンドは鍵のファイルを読めなかった時にも同じ表示になります。そのアカウントで確かめられたかを見て、会社の端末はほかのアカウントも調べ、結果を一覧に残します。期間中に入れた・更新した端末では、告知に従って、版のフォルダ・自動起動・通信などの痕跡も確かめてください。
API キーは全部替えるべきですか?
影響を受けた端末(鍵か、実行や自動起動の痕跡が見つかった端末)では、その端末からアクセスできた認証情報とセッションを、信頼できる別の端末から替えます。「No key found」の表示だけで決めず、ほかの痕跡も調べたうえで判断します。影響が確認されていない端末まで一律に替えるかは、社内の担当者が確認の結果をもとに決めます。
Linux でも確かめる必要がありますか?
Cursor の告知に載る改ざん済みのパッケージは macOS と Windows の2種類で、Linux の手順はありません。一方で Phorion と OpenSourceMalware は Linux 向けの動作を説明しています。Linux で期間中に入れた・更新したなら、鍵のファイルと cron を確かめてください。
わからない時はどこに聞けばよいですか?
Cursor の告知には、質問先として security@cursor.com が書かれています。社内の端末で鍵が見つかった時は、まず社内の情報システムの担当者に伝え、必要に応じて専門の事業者に相談してください。
まとめ
Cursor のマーケットプレイスに10月29日、不正なコードの入った Claude Code 拡張 2.1.313 が約11時間公開されました。対象の端末は Cursor の告知のコマンドで確かめられます。鍵かほかの痕跡が見つかったら、切り離し、記録を残し、修正スクリプトを実行し、別の端末から認証情報を替えて、再構築を判断します。多くの macOS と Windows ではトンネル経由のログインはできなかったと Cursor は説明していますが、鍵と自動起動は残るので、確認は省かないでください。原因と Anthropic の説明は、続報が出たらこの記事に足します。
あわせて読みたい
著者:佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・書籍シリーズ累計66,000部)、『AI推進担当になったら読む本』(大和書房)。
SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
今日から始める3つのアクション
- 今日やること:Cursor を使っている人に、OS に合う確認のコマンドを実行してもらい、端末名と結果を集める。鍵や痕跡が見つかった端末は、その場で切り離して担当者に連絡する
- 今週中:見つかった端末の記録を残してから、修正スクリプトと認証情報の交換を終え、再構築するかを決める。見つからなかった端末も、確認の一覧を保存する
- 今月中:誰の端末に何の拡張機能が入っているかの一覧を作り、Cursor の Allowed Extensions とインストールの待ち時間を使うかを決める
ご質問・ご相談はお問い合わせフォームからお気軽にどうぞ。
参考・出典
- セキュリティに関するお知らせ — Cursor 拡張機能マーケットプレイスで Anthropic.claude-code の悪意あるバージョン(2.1.313)を確認(Cursor・2026年10月29日)(英語版・参照日: 2026-10-30)
- Phorion の解析(Claude Code 拡張の SSH バックドア)(参照日: 2026-10-30)
- Trojanized Claude Code Extension Plants an SSH Backdoor(OpenSourceMalware・2026年10月30日)(参照日: 2026-10-30)
- Claude Code extension poisoned with persistent SSH backdoor(Help Net Security・2026年10月30日)(参照日: 2026-10-30)
- Extensions(Cursor のヘルプ)(参照日: 2026-10-30)
- Identity and Access Management(Cursor の文書)(参照日: 2026-10-30)
- Claude Code の CHANGELOG(Anthropic)(参照日: 2026-10-30)
- @anthropic-ai/claude-code の版の一覧(npm)(npm の公開情報で確認/参照日: 2026-10-30)
- anthropic.claude-code(Open VSX)(公開の API で版の一覧を確認/参照日: 2026-10-30)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC・2026年10月8日公開・10月23日更新)(参照日: 2026-10-30)
- 漏えい等の対応とお役立ち資料(個人情報保護委員会)(参照日: 2026-10-30)
この記事の内容を社内展開する方へ: Claude Code × ビジネス活用 実践ガイド(無料・PDF 30ページ+Excel) をダウンロードできます。