2026年10月28日時点で、Adobe Commerce と Magento Open Source(どちらも EC サイトを作るソフト)の脆弱性 CVE-2026-48356(通称 PolyShell。CVE は脆弱性に付く世界共通の番号)は、Adobe が7月14日の告知 APSB26-73 で直し、米国政府のサイバーセキュリティの機関 CISA が10月27日(米国時間)に「悪用が確認された脆弱性」の一覧へ加えた穴です(CISA の一覧・Adobe の告知 APSB26-73)。対象の版の店は、7月の修正から10月13日の修正まで、月ごとの修正を出た順にすべて当てます。新しい月の修正に前の月の分は入っておらず、出た順に当てる必要があると Adobe は説明しています(Adobe の Commerce Version Tool の説明)。当てた後も、修正の前から入られていないかを確かめます(EC サイトのセキュリティ会社 Sansec の10月24日の報告)。9月7日に出た別の脆弱性 CVE-2026-75650 の緊急の修正は、10月の修正に入っていないので別に当てます(Adobe のサポート記事(10月))。CISA の期限の11月10日は米国の連邦機関に向けた期限で、日本の会社の法的な期限ではありません(CISA の指令 BOD 26-04)。
結論:CVE-2026-48356 は、店の REST API(外部から店の機能を呼び出す窓口)から、画像に見せかけた実行できるファイルを置かれる穴です。対象の版なら、7月の修正(APSB26-73)から10月の修正(APSB26-153)まで月ごとの修正を出た順に当て、9月7日の緊急の修正も別に当てます。当てた後も、修正の前に置かれたファイルや作られたアカウントが残っていないかを確かめます。
- 要点1:7月の告知で対象なのは、Adobe Commerce・Magento Open Source・Adobe Commerce B2B(企業間取引の拡張機能)の表の各版とそれより前の版(表は「2.4.6-p15 以前」のように「以前」と書いています)と、Adobe Commerce Events(追加のモジュール)1.6.0〜1.20.0 です。修正版が出たのは Adobe Commerce 2.4.4〜2.4.9、Magento Open Source 2.4.6〜2.4.9、B2B 1.3.3〜1.5.3 の系統だけで、それより古い版(Magento Open Source の 2.4.5 以前など)は対象外ではなく、告知に修正版が無い版です。Magento Open Source の 2.4.6 は、9月と10月の修正版の欄にありません
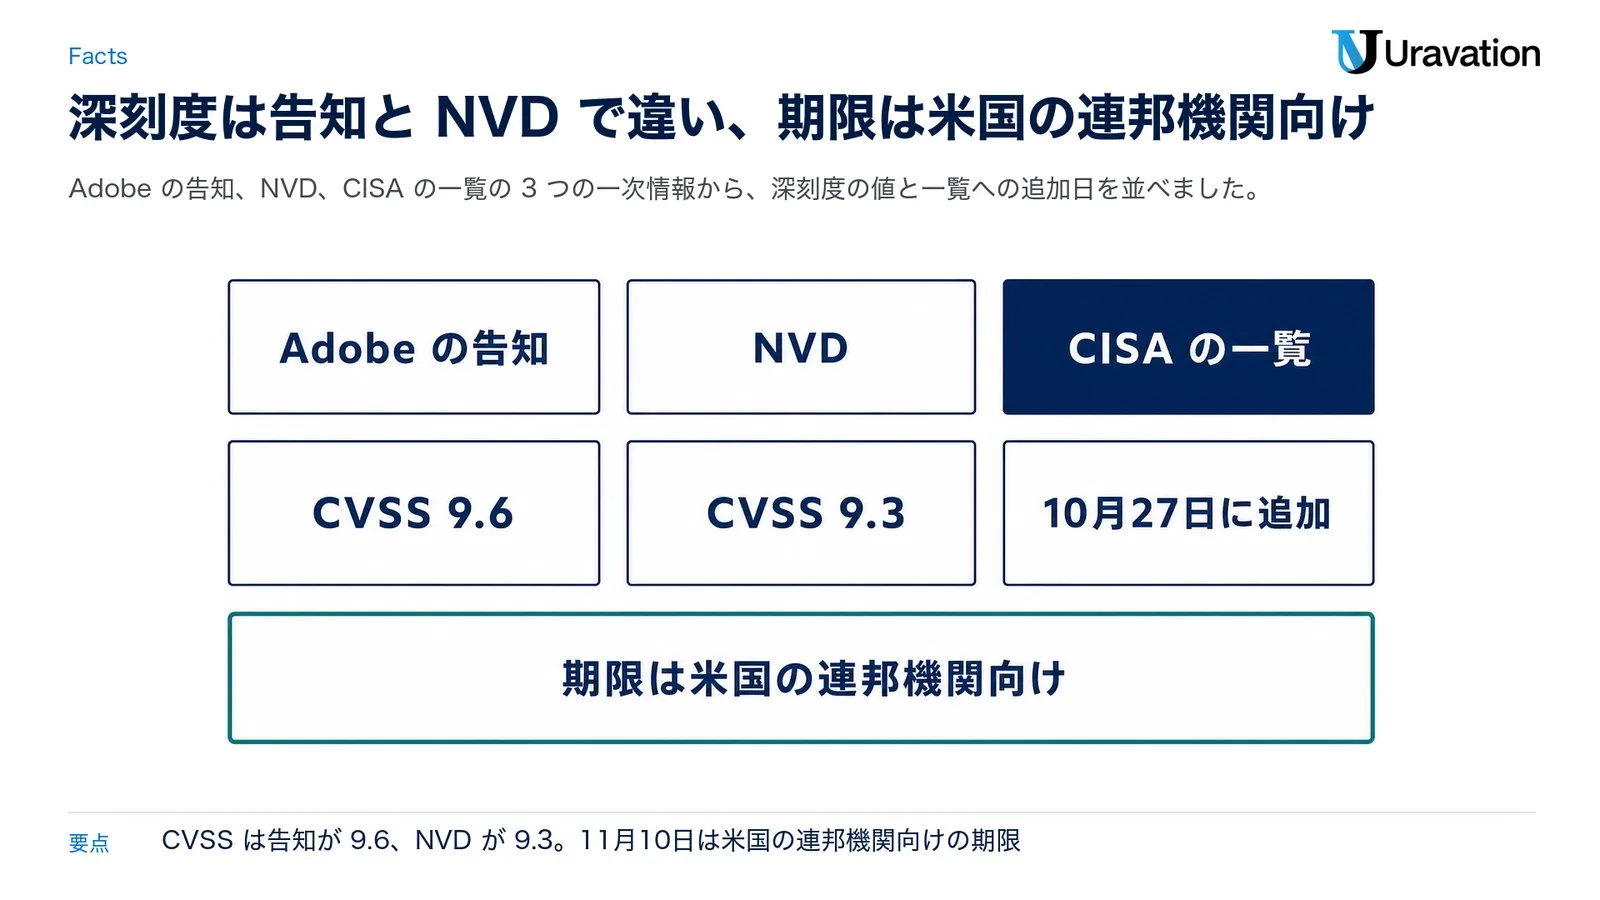
- 要点2:深刻度(CVSS・0〜10で表す物差し)は、Adobe の告知の表で CVSS 9.6、米国の脆弱性データベース NVD に載る値は CVSS 9.3 と食い違っています。どちらも「認証は要らないが、被害者の操作が要る」という評価です。実際の攻撃では、Web サーバーの設定によって、置かれたファイルから店のサーバーを外から操作されています(EC サイトのセキュリティ会社 Sansec の報告)
- 要点3:Sansec は、修正を当てて足りない修正も無かった店で、9月に知らない管理者アカウントと裏口のプログラムが見つかり、10月23日に不正なスクリプトを書き込まれた例を報告しています。修正は、前に入られた跡を消しません
- 要点4:国内の JPCERT/CC(セキュリティの事故への対応を調整する組織)と IPA(情報処理推進機構)の注意喚起の一覧には、10月28日時点でこの脆弱性の注意喚起は見当たりませんでした。判断は Adobe・NVD・CISA の一次情報で始めます
対象読者:Adobe Commerce・Magento Open Source で EC サイトを動かす会社のサイト担当・情報システムの担当者・経営者、店の保守を請け負う制作会社
読了後にできること:委託先に聞く5つで版と修正の入り具合を確かめ、修正を当てる順番、入られていないかの印、鍵の替え方、届け出と相談の窓口まで、今日から順に進められます。
EC サイトのセキュリティを調べる会社 Sansec は、CVE-2026-48356 を自社で見つけて PolyShell と名付けたと書いています。Sansec は2026年3月17日に公表し、3月19日には最初の攻撃を確認したと報告しています(Sansec の PolyShell の報告)。
気をつけたいのは、修正の前に入られていた店です。Sansec は10月24日、10月に新しいドメインの読み込みのスクリプトが見つかった83店のうち60店は前の仕掛けがすでに入っていた店で、10月の書き換えには新しい穴は使われていなかったと書いています(Sansec の10月24日の報告)。修正を当てた日に「終わり」にせず、入られていないかまで見る必要があります。
この記事では、Adobe・NVD・CISA の一次情報と Sansec の報告をもとに、対象の版、修正を当てる順番、委託先に聞く5つ、入られていないかの印と鍵の替え方、戻せるかの判断を整理します。
CVE-2026-48356(PolyShell)とは|画像に見せかけたファイルを置かれる穴
Sansec の説明では、Magento の REST API(外部のシステムや画面から店の機能を呼び出す窓口)は、カートに入れる商品の「カスタムオプション」(注文に文字やファイルを添えられる機能)の一部としてファイルを受け取り、サーバーの pub/media/custom_options/quote/ というフォルダに書き込みます。このとき、送られてきたファイルの確かめが足りず、プログラムの入ったファイルでも、画像に見せかければ書き込まれました。ログインしなくても使える窓口からも送れるので、ファイルは認証なしで届く状態でした(Sansec の PolyShell の報告)。
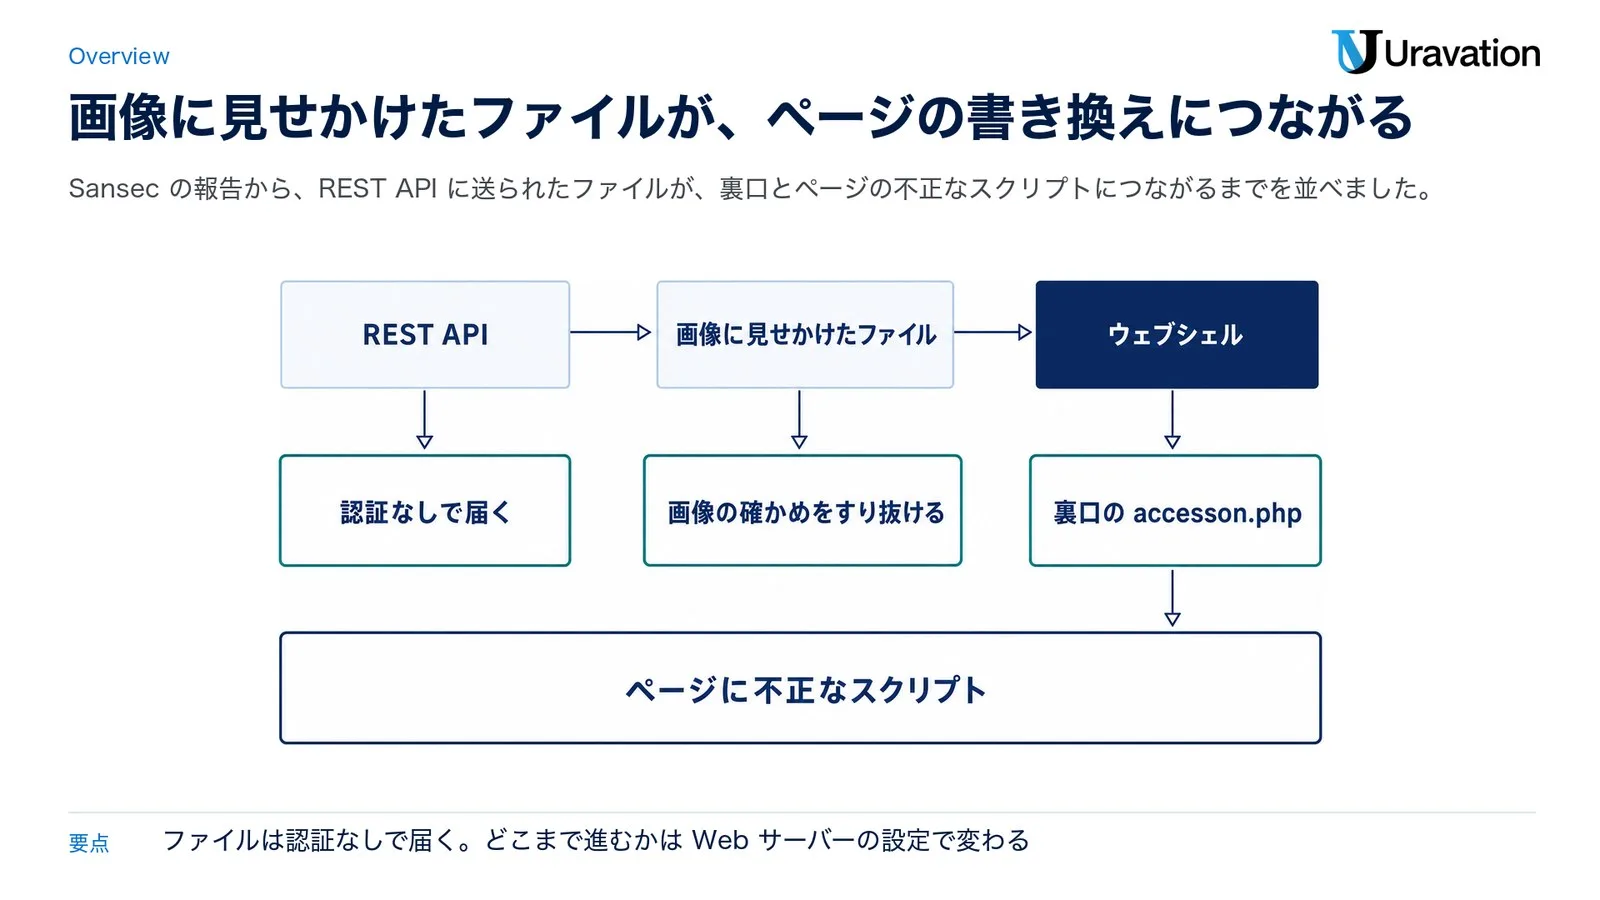
たとえるなら、「注文に画像を添えられる受付口」に、画像のふりをした遠隔操作の道具を置いていかれるような穴です。Sansec によると、攻撃に使われたのは、GIF や PNG の画像として正しく読めるのに、中に PHP(Magento が動くプログラムの言語)のプログラムも入った「画像に見せかけたファイル」でした。Sansec は、この作りで画像の確かめをすり抜けると説明しています。
置かれたファイルがどこまで危ないかは、Web サーバーの設定で変わります。Sansec は、設定によっては置かれた PHP のファイルがそのまま動いて店のサーバーを外から操作されるか、ファイルを開いた人のアカウントを乗っ取られると説明しています。実行を止める設定でも、ファイルはサーバーに残り、のちの設定の変更やサーバーの移転で危なくなりうる、とも書いています(Sansec の PolyShell の報告)。
| 見る点 | Adobe・NVD・CISA の評価 | Sansec が報告した使われ方 |
|---|---|---|
| 何ができるか | 危険な種類のファイルを制限なく上げられる(CWE-434・CWE は弱点の種類の番号)。影響は権限の昇格(Adobe)。今の利用者の権限でコードが動き、被害者のアカウントやセッションを握られうる(NVD・CISA) | ウェブシェル(外から店のサーバーを操作するために置く不正なファイル)を置き、裏口の accesson.php を何か所にも置いたうえで、ページに不正なスクリプトを入れる(Sansec の3月30日の報告) |
| 前提 | 認証も管理者の権限も要らない(Adobe)。被害者が細工された URL を開くか、書き換えられたページを操作する必要がある(NVD) | Web サーバーの設定によっては、置かれたファイルがそのまま動く(Sansec) |
| 規模 | CISA が悪用を確認して一覧に追加(10月27日) | 3月30日に1時間で471店に不正なスクリプト。同じ集団は2025年7月から953店に仕掛けを入れた(PolyShell が公表される前からの合計・Sansec) |
何が発表されたか|Adobe・NVD・CISAの要点
一次情報は3つです。Adobe の告知 APSB26-73(7月14日公開・14件の脆弱性をまとめた告知)、米国の脆弱性データベース NVD(米国国立標準技術研究所が運営)の記録、CISA の一覧(KEV・Known Exploited Vulnerabilities の略)です。Adobe のサイトは自動の取得を受け付けないため、告知はインターネット・アーカイブ(Web のページの写しを残す非営利の団体)の7月14日・9月8日・10月10日の写しで読み、3回とも対象の版・修正版・深刻度の値が同じであることを確かめました(9月以降の写しの最終更新は8月11日)。いちばん新しい写しは10月10日のもので、それより後(CISA が一覧に加えた10月27日より後を含む)に告知が書き換えられたかは確かめられていません。
| 項目 | 内容 | 出典 |
|---|---|---|
| 告知 | APSB26-73「Security update available for Adobe Commerce」。7月14日公開。Adobe Commerce と Magento Open Source の14件の脆弱性を直す | Adobe の告知 |
| CVE | CVE-2026-48356(通称 PolyShell は Sansec が付けた呼び名) | Adobe の告知・NVD・Sansec の PolyShell の報告 |
| 種類 | 危険な種類のファイルを制限なく上げられる(CWE-434)。影響は権限の昇格。深刻度は Critical | Adobe の告知 |
| 前提 | 認証は要らない。管理者の権限も要らない | Adobe の告知 |
| 深刻度の値(告知) | CVSS 9.6(CVSS は深刻度を0〜10で表す物差し。CVSS 3.1 で、可用性〈サービスが止まるか〉への影響を「低」とした値) | Adobe の告知の表 |
| 深刻度の値(NVD) | CVSS 9.3(Adobe の PSIRT〈製品のセキュリティの窓口〉の値と NVD の値がどちらも 9.3。可用性への影響を「なし」とした値) | NVD |
| 被害者の操作 | 要る(UI:R)。被害者が細工された URL を開くか、書き換えられたページを操作する必要がある | NVD の説明・Adobe の告知の表 |
| 告知の悪用の記述 | 「Adobe は、これらのアップデートで直す問題が実際に悪用されたことを把握していない」。7月14日・9月8日・10月10日の写しで同じ文(どれも CISA が10月27日に一覧へ加える前の写し。今の告知で書き換えられたかは確かめられていない) | Adobe の告知 |
| CISA の一覧 | 10月27日に追加(米国時間)。期限は11月10日。ランサムウェア(身代金を求める攻撃)での利用は「不明」 | CISA の一覧 |
| 期限の意味 | CISA の指令 BOD 26-04 に沿う、米国の連邦機関に向けた期限 | BOD 26-04 |
2つの値は、可用性への影響の見方だけが違います。区分はどちらも Critical(緊急)です(Adobe の告知の深刻度は Critical、NVD の区分は CRITICAL)。この記事では、Adobe の告知の値と NVD に載る値を並べて書きます。
出来事を日付の順に並べます。Sansec の日付は、Sansec の報告に書かれた日付です。
| 日付 | 出来事 | 出典 |
|---|---|---|
| 2025年7月9日 | のちに PolyShell も使う集団の仕掛けが、最初に店で見つかる | Sansec の10月24日の報告 |
| 2026年3月17日 | Sansec が PolyShell を公表 | Sansec の PolyShell の報告 |
| 3月19日 | 最初の攻撃を確認 | Sansec の PolyShell の報告 |
| 3月30日 | 1時間で471店に不正なスクリプト。裏口の accesson.php も置かれる | Sansec の3月30日の報告 |
| 5月12日 | Adobe が 2.4.9 と各系統の最新の -p の版(2.4.8-p5・2.4.7-p10・2.4.6-p15・2.4.5-p17・2.4.4-p18)を公開。Sansec は 2.4.9 に直しが入ったと説明 | Adobe の版の一覧・Sansec の PolyShell の報告 |
| 7月14日 | Adobe が APSB26-73 を公開(各系統への修正)。その後の月ごとの修正は次の章の表 | Adobe の告知 |
| 10月7日 | 新しいドメイン deepveindrilling[.]com のスクリプトを読み込む店が出始める | Sansec の10月24日の報告 |
| 10月23日 | 読み込みのスクリプトが書き換えられる。修正を当てていた店にも入る | Sansec の10月24日の報告 |
| 10月27日 | CISA が一覧に追加(米国時間) | CISA の一覧 |
CISA の一覧の期限は米国の連邦機関向けです。そのうえで CISA は一覧について、すべての組織が脆弱性の対応の優先順位を決める材料に使うよう勧めています(CISA の一覧)。10月20日には、国内の会社の WAF(Web アプリの手前で怪しい通信を止める仕組み)の脆弱性もこの一覧に加わりました(SiteGuard Server Edition の脆弱性の記事)。
対象の版と修正版|7月の告知とその後の毎月の修正
7月の告知の表を製品ごとに並べます。「2.4.8-p5 以前」は、2.4.8 の系統の 2.4.8-p5 と、それより前の版を指します(-p の付いた版は、系統ごとに出るセキュリティの修正の版です)。
| 製品 | 7月の告知で対象の版 | 7月の告知の修正版 |
|---|---|---|
| Adobe Commerce(有償の版) | 2.4.9/2.4.8-p5 以前/2.4.7-p10 以前/2.4.6-p15 以前/2.4.5-p17 以前/2.4.4-p18 以前 | 2.4.9-2026-jul/2.4.8-2026-jul/2.4.7-2026-jul/2.4.6-2026-jul/2.4.5-2026-jul/2.4.4-2026-jul |
| Adobe Commerce B2B(企業間取引の拡張機能) | 1.5.3/1.5.2-p5 以前/1.4.2-p10 以前/1.3.4-p17 以前/1.3.3-p18 以前 | 1.5.3-2026-jul/1.5.2-2026-jul/1.4.2-2026-jul/1.3.4-2026-jul/1.3.3-2026-jul |
| Magento Open Source(無償の版) | 2.4.9/2.4.8-p5 以前/2.4.7-p10 以前/2.4.6-p15 以前 | 2.4.9-2026-jul/2.4.8-2026-jul/2.4.7-2026-jul/2.4.6-2026-jul |
| Adobe Commerce Events(追加のモジュール) | 1.6.0〜1.20.0 | 1.21.0 |
出典は Adobe の告知 APSB26-73 です。NVD の対象の一覧(CPE・製品と版を表す決まった書き方)にも、同じ4つの製品が載っています(NVD)。
7月の修正は、Adobe のサポート記事によると「単独のパッチ(Isolated patch)」として出ています。版を丸ごと上げずに、直す所だけを当てるパッチのファイルです。当てるには、その系統の最新の -p の版(2.4.8-p5・2.4.7-p10・2.4.6-p15。Adobe Commerce は 2.4.5-p17・2.4.4-p18 も。2.4.9 はそのまま)にしておく必要があり、それより前の版なら先にそこまで上げます。7月の修正は系統ごとのパッチのファイル(2.4.7-p10 向けを含む)で出ていて、サポート記事は 2.4.9・2.4.8・2.4.6・2.4.5・2.4.4 の系統について、Composer(PHP の部品をまとめて入れる道具)の部品は出していないと書いています(Adobe のサポート記事(7月))。
Sansec は5月12日の 2.4.9 に直しが入ったと書いていますが、Adobe の7月の告知は 2.4.9 も対象の版に入れていて、NVD の対象の一覧にも 2.4.9 があります。告知は14件をまとめたもので、版ごとにどの CVE が当たるかは表から読み取れません。2.4.9 も表のとおり、2.4.9-2026-jul の修正を当てます。
7月の後に出た修正と、当てる順番
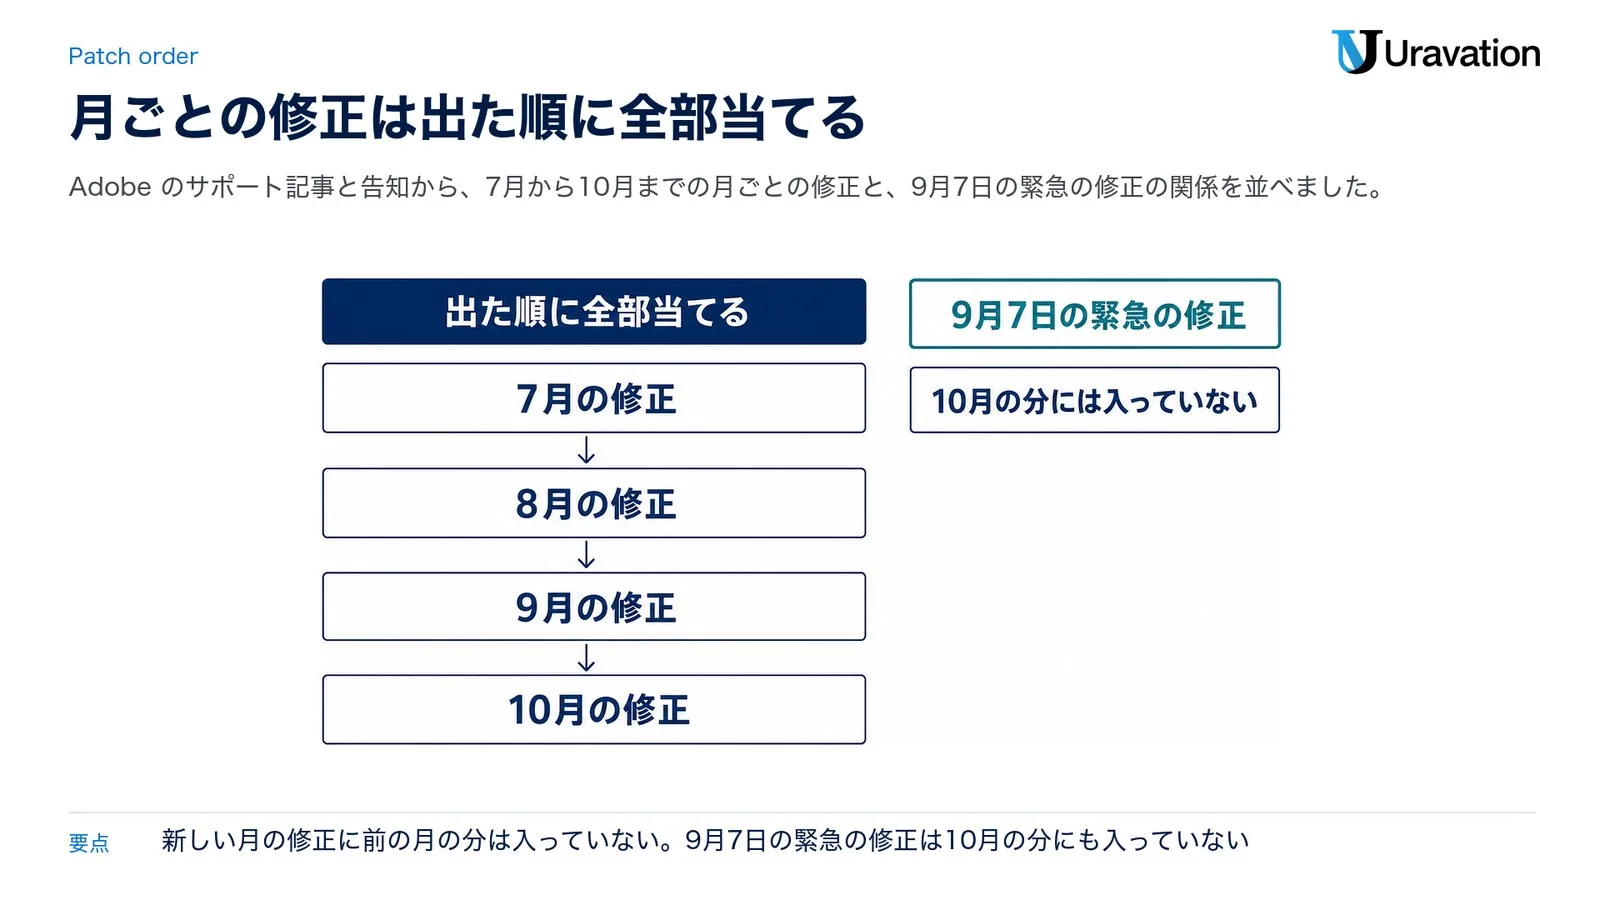
Adobe は7月の後も、毎月 Adobe Commerce の告知を出しています(Adobe の告知の一覧)。Adobe は、月ごとの修正には前の月の分が入っておらず、出た順にすべて当てる必要があると説明しています(Commerce Version Tool の説明)。10月のサポート記事も、10月の単独のパッチを当てるには、その系統のそれまでの月の単独のパッチをすべて当て終えている必要があると書いています(Adobe のサポート記事(10月))。
| 告知 | 公開日 | 修正版の名前(Adobe Commerce の例) | 注意 |
|---|---|---|---|
| APSB26-73 | 7月14日 | 2.4.8-2026-jul など | PolyShell(CVE-2026-48356)の修正。確かめる道具の Commerce Version Tool もこの分に入っている |
| APSB26-92 | 8月11日 | 2.4.8-2026-aug など | この告知で直った CVE-2026-71362 は、9月24日に CISA の一覧に追加 |
| APSB26-146 | 9月7日 | CVE-2026-75650 の修正のファイル(hotfix) | Adobe は悪用を把握。CISA は9月8日に一覧に追加。当てた後に暗号の鍵などを替える |
| APSB26-138 | 9月8日 | 2.4.8-2026-sep など | Magento Open Source の修正版は 2.4.7〜2.4.9 だけ |
| APSB26-153 | 10月13日 | 2.4.8-2026-oct など | 9月7日の修正は入っていないので、別に当てる |
まとめると、7月の修正・8月の修正・9月の修正・10月の修正は出た順に全部当てる、9月7日の緊急の修正は10月の分には入っていないので別に当てる、の2つです。表の告知は、どれもインターネット・アーカイブの写しで読んでいます(写しの日付は参考・出典の欄)。9月7日の修正について、Adobe は当てた後に、暗号の鍵(連携の鍵などを暗号にして保存しておくための鍵)と、それで守っている鍵の両方を替えるよう求めています(Adobe のサポート記事(9月))。
Magento Open Source の 2.4.6 と、修正版の表に無い古い版
Magento Open Source の 2.4.6 は、7月と8月の修正版の欄にはありますが、9月(APSB26-138)と10月(APSB26-153)の修正版の欄にはありません。Adobe Commerce の版の一覧では、2.4.6 の系統の通常のサポートは2026年8月11日に終わっています(Adobe の版の一覧)。2.4.6 の延長のサポート(2027年8月31日まで)は、Adobe が「Adobe Commerce の利用者」向けと書いているものです(Adobe のサポート期間の文書)。10月の単独のパッチを Magento Open Source の利用者が取れるのは 2.4.7 以降です(Adobe のサポート記事(10月))。
7月の告知の修正版は、Adobe Commerce が 2.4.4〜2.4.9、Magento Open Source が 2.4.6〜2.4.9 の系統だけです。Sansec は穴のあるコードが Magento 2 の最初の版からあったと書いているので、修正版の表に無い古い版(Magento Open Source の 2.4.5 以前など)は「対象外で安全」ではなく、「修正が出ていない」と読みます(対象の版の表は「2.4.6-p15 以前」のように「以前」と書いています)。
PHP のサポート切れも重なります。Adobe は、PHP 8.1 のサポートは2025年12月31日に終わり(2.4.4〜2.4.6 で PHP 8.1 を使っている場合)、PHP 8.2 も2026年12月31日に終わる(2.4.6 で PHP 8.2 を使っている場合)と書いています(Adobe のサポート期間の文書)。10月21日に出た PHP 自体の緊急の更新は、PHP の緊急脆弱性(php2shell)の記事にまとめています。
自社が当てはまるかの確かめ方|委託先に聞く5つ
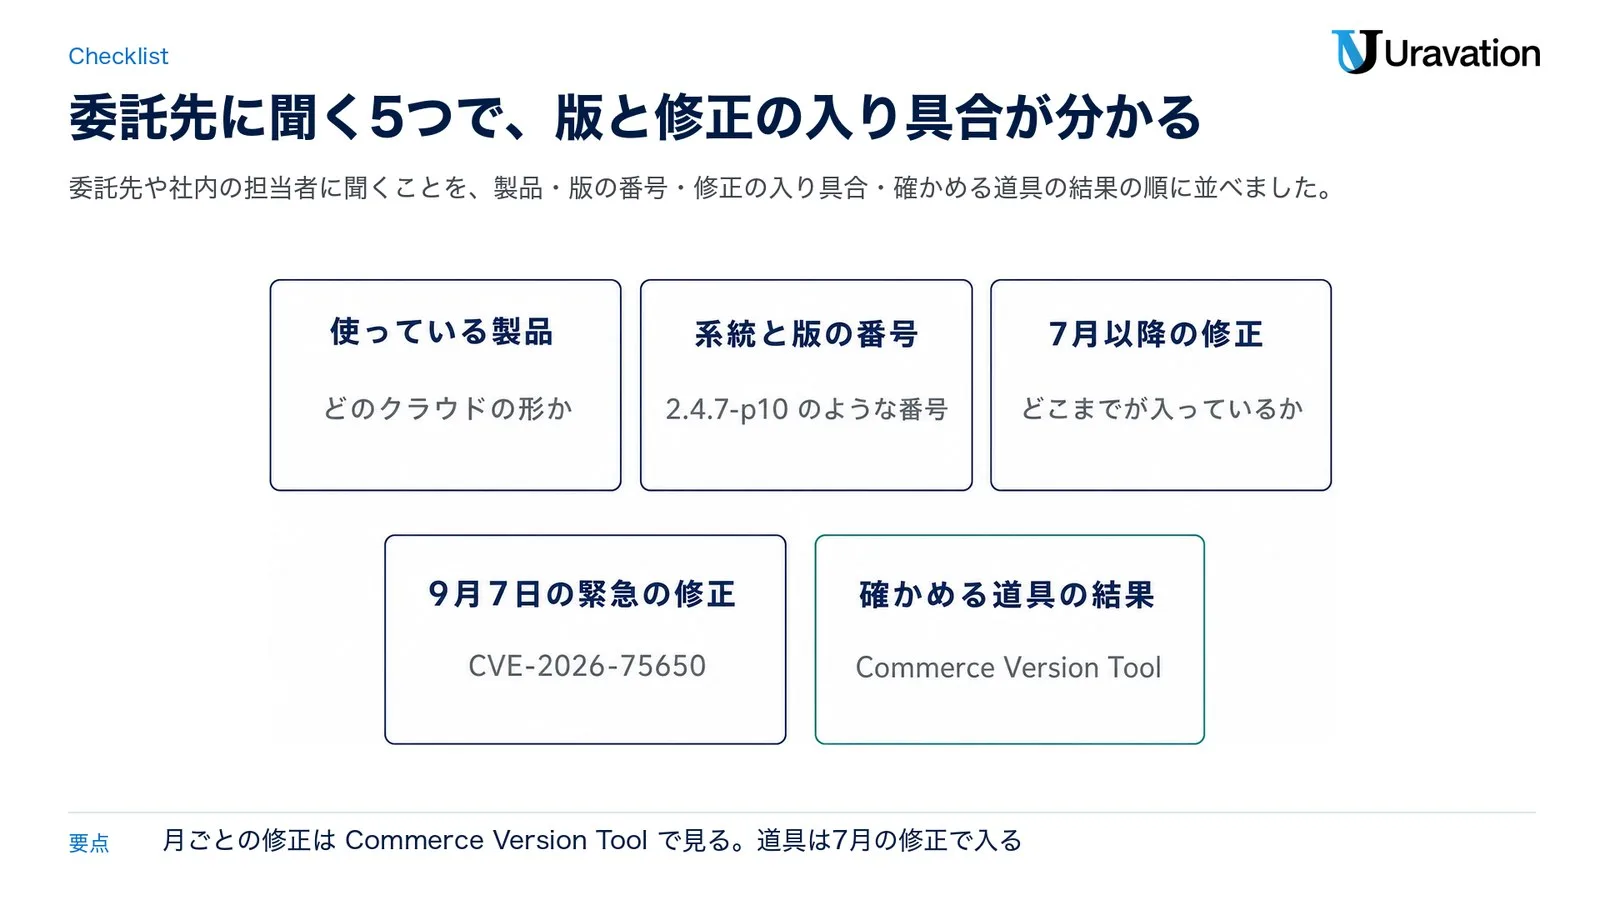
自社が対象かどうかは、委託先や社内の担当者に5つのことを聞けば分かります。聞く前に、誰が修正を当てるかを店の作りで確かめておきます。Adobe のクラウドで動かしている店でも、修正を当てるのは店の側のことがあります。
| 店の作り | 修正を当てるのは誰か | 出典 |
|---|---|---|
| 自社のサーバーやレンタルの環境で Adobe Commerce か Magento Open Source を動かす | 自社。保守を頼んでいれば、契約で決めた委託先 | — |
| Adobe Commerce on cloud infrastructure(Adobe のクラウドで動かす形) | 店。Adobe は定期的に修正を出し、当てるのは店の責任と書いている。cloud-patches(クラウド版向けの修正のまとめ)の更新でも当てられる | Adobe の責任分担の文書・Adobe のサポート記事(7月) |
| Adobe Commerce as a Cloud Service(Adobe が運用する新しい形) | Adobe が基盤・修正・版の更新を自動で行うと書いている。この告知の対象の表には載っていない | Adobe のサポート期間の文書 |
聞くのは次の5つです。
- 使っている製品:Adobe Commerce か Magento Open Source か。B2B と Adobe Commerce Events を使っているか。どのクラウドの形か
- 系統と版の番号:2.4.7-p10 のような番号。版は composer.lock(使っている部品と版を記録したファイル)に記録されていて、確かめる道具もここから読みます
- 7月以降の修正:7月・8月・9月・10月の修正のどこまでが入っているか
- 9月7日の緊急の修正:CVE-2026-75650 の修正を当て、暗号の鍵などを替え終えたか
- 確かめる道具の結果:Commerce Version Tool の結果のファイルを出してもらえるか
Commerce Version Tool(CVT)は、Adobe が月ごとの修正と一緒に出している道具です。入っている修正と足りない修正、CVE ごとに PROTECTED(守られている)・VULNERABLE(穴が残る)・UNKNOWN(確かめられない)を出します。情報を出すだけの道具で、修正を当てたり戻したり、店のソースを書き換えたりはしません(Commerce Version Tool の説明)。この道具は7月の単独のパッチに入っていて、まだ道具が無い店は、7月の分を当てると使えるようになります(Adobe のサポート記事(10月))。
今日やること|修正を当てる順番
動き方の型は、WordPress の脆弱性対応の記事の「対象かを確かめる→更新する(できなければ一時対策)→入られていないかを確かめる→戻せるかを確かめる→記録して連絡する」と同じです。Magento では、修正を当てる順番に決まりがあります。Adobe の文書に書かれた範囲で並べます。細かい操作は Adobe の手順に従い、ここにはコマンドを書きません。
- 委託先・社内の担当者に、製品・系統と版の番号・7月以降の修正の入り具合を聞き、確かめる道具の結果があればもらう(前の章の5つ)
- 新しいバックアップを取り、本番の前に検証用の環境(ステージング)で修正を当てて試す。Adobe は、本番の前に検証用の環境で試すことを強く勧め、作業の前に新しいバックアップを持つことも勧めています(Adobe の単独のパッチの当て方)
- 系統の最新の -p の版(2.4.8-p5・2.4.7-p10・2.4.6-p15。Adobe Commerce は 2.4.5-p17・2.4.4-p18 も)でなければ、先にそこまで上げる(Adobe のサポート記事(7月))
- 7月の単独のパッチから、8月・9月・10月の分を出た順に当てる。ファイルは部品(Community Edition〈CE〉・Enterprise Edition〈EE〉・B2B など)ごとに分かれていることがあり、入っている部品の分を全部当てる(Adobe のサポート記事(10月))
- 9月7日の CVE-2026-75650 の修正(hotfix)を別に当て、Adobe の手順どおり暗号の鍵などを替える。Adobe の案内の対応表に載っているのは8月の修正(-2026-aug)を当てた版までで、9月・10月の修正を当てた後の版は載っておらず、月ごとの修正とどの順で当てるかも書かれていないので、当てる時点は委託先に Adobe の案内で確かめてもらう(Adobe のサポート記事(9月))
- Adobe Commerce Events を使っていれば 1.21.0 に上げる(B2B の修正は、4番目の手順で B2B のファイルとして当てます)。Events は Adobe の「モジュールと拡張機能の更新」の手順で上げ、最後にキャッシュ(表示を速くするために保存してある中身)を消す(Adobe のモジュールの更新の手順)
- キャッシュを更新する。自社のサーバーで動かす Adobe Commerce と Magento Open Source は、管理画面の System > Cache Management で更新すると Adobe の手順にあります(Adobe の単独のパッチの当て方)
- 確かめる道具で、足りない修正が無いことと、VULNERABLE・UNKNOWN の CVE が残っていないことを見て、結果のファイルを残す(Commerce Version Tool の説明)。Adobe Commerce 2.4.8-p5 で10月の分を当てた後に UNKNOWN と出る場合は、Adobe が10月のサポート記事の冒頭で、差し替えのパッチと確かめ方を案内しています
Adobe Commerce on cloud infrastructure の店は、パッチのファイルをプロジェクトに入れて反映するか、cloud-patches の更新で当てます。Adobe は、cloud-patches の更新ですでに直っている所に単独のパッチを重ねると、入れるのに失敗することがあると書いています(Adobe のサポート記事(7月))。
Magento Open Source の 2.4.6 は、9月と10月の告知のどちらでも対象の版に入っていますが、2.4.6 向けの修正版は載っていません(Adobe の告知 APSB26-138・APSB26-153)。2.4.6 の店は、7月・8月の分と9月7日の修正を当てたうえで、2.4.7 以降への引き上げの日程を早めに委託先と決めます。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
すぐ当てられない時|告知に一時の回避策は無い
Adobe の7月の告知に、修正を当てるまでのつなぎの回避策は書かれていません。告知は最新の版への更新を勧め、サポート記事は、単独のパッチを「統合の問題で遅れる心配を減らし、すぐ当てられるように」出したと説明しています(Adobe の告知・Adobe のサポート記事(7月))。まず、単独のパッチを当てる日を早く決めます。
Sansec は、修正を当てるまでの間に、アップロード先の pub/media/custom_options/ を Web から開けないようにする設定を挙げています。ただし Sansec 自身が、これはファイルを置かれること自体を止めず、攻撃を止めるのは API の呼び出しそのものを止める WAF だけだと書いています(Sansec の PolyShell の報告)。
Web サーバーやホスティングの事業者、使っている WAF の提供元には、「CVE-2026-48356 の呼び出しを止めるルールが入っているか」を聞きます。Adobe Commerce on cloud infrastructure では、プラットフォーム全体の WAF のルールを決めるのは Adobe、CDN(ページを速く届ける網)の WAF のルールを決めて保つのは CDN の事業者の持ち場です(Adobe の責任分担の文書)。ルールが入っていても、修正を当てるまでのつなぎとして使い、その間は次の章の印を毎日探します。
入られた後にやることと戻せるか|修正では消えない物を探す
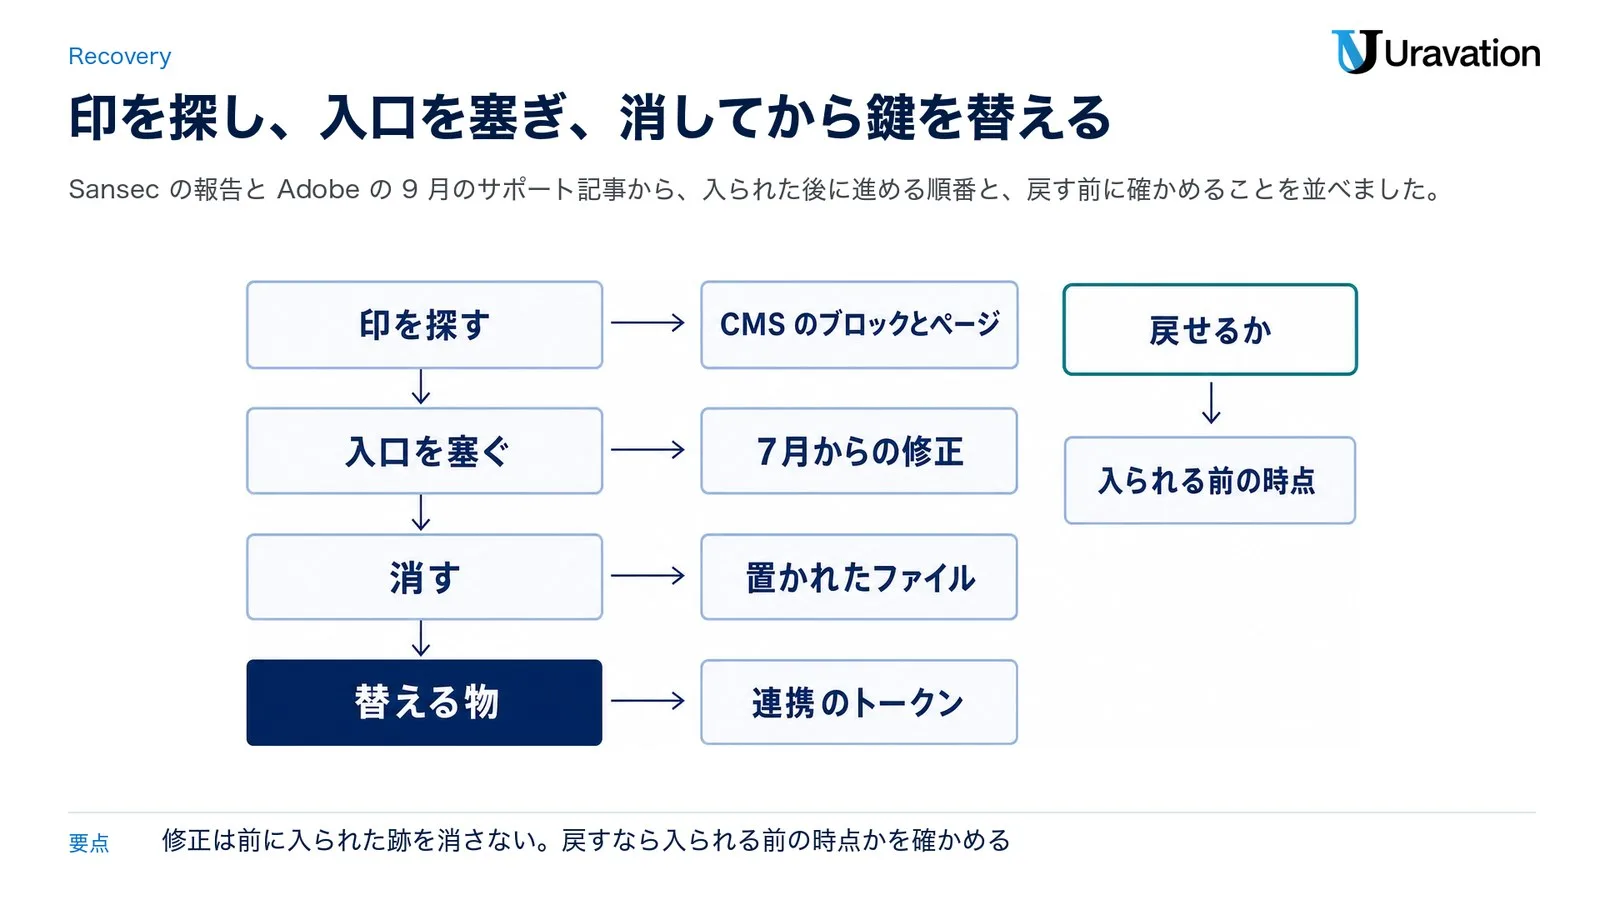
修正を当てても、すでに置かれたファイルや作られたアカウントは残ります。Sansec は、修正を当てて足りない修正も無かった店(Magento 2.4.7-p10)で、9月16日に知らない管理者アカウント、9月24日に裏口のプログラム(GSocket)が見つかり、10月23日に不正なスクリプトを書き込まれた例を報告しています(Sansec の10月24日の報告)。修正と同じ日に、入られていないかを確かめます。
入られていないかの印(Sansec が挙げた物)
ドメインは、誤って開かないよう「.」を「[.]」に置き換えています。
- pub/media/custom_options/ と pub/media/customer_address/ にある、.htaccess(Web サーバーの設定のファイル)以外の見覚えのないファイル。pub/media/custom_options/ にある .php・.phtml・.phar のファイル(どれも PHP のプログラムが入るファイル)は強い印です
- accesson.php という名前のファイル。書き込める最上位の各フォルダ(var/・app/・vendor/・pub/ など)の下に assets/images/ を作って何か所にも置かれます
- CMS(ページの中身を管理する機能)のブロックとページに入った、見覚えのない script。fpCode・se_referrer・localStorage.getItem という文字列が手がかりで、ドメインは base64(文字を別の文字の並びに置き換える方法)で隠されていることが多い
- CMS の中身に出てくるドメイン:lanhd6549tdhse[.]top・hdfdsi84j3h[.]top・additionalver[.]com・deepveindrilling[.]com・manulfie[.]click・neswnsssn[.]click・c85grt98sd[.]com・jslibrary[.]net・canevaslab[.]com
- 知らない管理者アカウントと、見覚えのないプロセス(サーバーで動いているプログラム)
出典は Sansec の PolyShell の報告、Sansec の3月30日の報告、Sansec の10月24日の報告です。具体的な探し方は、10月24日の報告の「How to check your store」の節のうち、CMS の中身の検索とファイルの探し方の部分を委託先に渡します。Sansec は、この集団のサーバーが、来た相手が本物の客か検査の道具かを見分け、検査の道具には何も返さないと書いています。外からページを開いて何も出なくても、データベースの中身(CMS のブロックとページ)を確かめてもらいます。
見つかった時にやること
- 記録して残す:見つけた日時・場所・中身を書き残し、置かれたファイルとその時点のバックアップを証拠として別に保管する
- 入口を塞ぐ:7月からの修正を全部当て、9月7日の修正と、2025年9月の APSB25-88(SessionReaper と呼ばれる別の脆弱性 CVE-2025-54236 の修正)も入っているかを確かめる。Sansec は APSB26-73 と APSB25-88 を当てるよう書いています
- 消す:置かれたファイル、不正なスクリプト、知らない管理者アカウントを消し、見覚えのないプロセスを止める
- 鍵を替える:Sansec は、片付けの後にデータベース・管理者・API の連携のパスワードを替えるよう書いています
Sansec は、10月24日の報告の痕跡の一覧にあるドメインを店が読み込んでいたなら、相手はデータベースに書き込める状態にあり、スクリプトを消してもその状態は消えないと書いています(Sansec の10月24日の報告)。消すだけで終わらせず、入口を塞いで鍵を替えるところまで進めます。Adobe Commerce on cloud infrastructure でも、店のシステムとアカウントに関わる事故の調べ・後始末・報告は店の持ち場だと Adobe は書いています(Adobe の責任分担の文書)。
替える鍵は、Adobe が9月の緊急の修正(CVE-2026-75650)の案内で一覧にしています。別の脆弱性の案内ですが、店のサーバーを操作された疑いがある時に照らし合わせる一覧として使えます(Adobe のサポート記事(9月))。
| 替える物 | Adobe の書き方 |
|---|---|
| 暗号の鍵 | 連携のトークン(外部のサービスが店につなぐための文字列)、決済サービスの鍵、権限の強い自動処理のトークンを暗号にしておく鍵。この鍵だけ替えても、すでに漏れた値は無効にならない |
| 管理者のパスワード | 管理画面の利用者の全員分 |
| 連携のトークン | REST・SOAP・GraphQL(どれも外部とつなぐ窓口の種類)の連携のトークンを止めて作り直す(System > Extensions > Integrations) |
| 外部アプリの OAuth の秘密の値 | つないでいる外部のアプリの分(OAuth は外部のアプリにつなぐ許可の仕組み) |
| 決済サービスの API の鍵 | 決済会社の側で替える |
| データベースと Fastly の認証の情報 | Fastly はクラウド版で使う CDN のサービス。サポートへの依頼で替える |
| SSH・デプロイの鍵と自動処理のアカウント | サーバーに入る鍵、反映の鍵、定期の処理や権限の強いサービスのアカウント |
| 配送・税などの外部サービスの API の鍵 | 連携している外部の拡張機能の分 |
Adobe は、Commerce の中だけで替えず、決済会社や外部のサービスなど、鍵の元の側で替えるよう書いています。AI のチャットや商品説明の作成、売上の分析などのツールを API で店につないでいるなら、その鍵も「連携のトークン」「外部アプリ」の分として替えます。あわせて、その連携がどの注文や顧客のデータを読めたかを書き出しておくと、届け出の時に何が漏れたおそれがあるかを答えやすくなります。
届け出と相談の窓口
- 個人情報保護委員会:不正アクセスなど不正の目的によるおそれがある個人データの漏えい(そのおそれを含む)や、EC サイトからのクレジットカード番号を含む個人データの漏えいなどは、報告が義務です。速報は発覚日から3〜5日以内、確報は30日以内(不正の目的のおそれがある場合は60日以内)です。報告先は原則として個人情報保護委員会で、権限が各省庁に任されている分野の事業者は、その省庁に報告します(個人情報保護委員会の漏えい等の対応)
- JPCERT/CC:インシデント(セキュリティの事故)の報告を、Web のフォームかメールで受け付けています(JPCERT/CC のインシデント対応の依頼)
- IPA(情報処理推進機構):企業組織向けサイバーセキュリティ相談窓口が、初動の相談、被害の可能性の助言、インシデント対応を行う専門業者の一覧の紹介をしています。調査や解析はしません(IPA の相談・届出窓口の一覧)
- 警察:警察庁の全国統一のオンライン受付窓口か、都道府県警察のサイバー事案の相談窓口に相談し、被害届は最寄りの警察署に出します(警察庁のサイバー事案に関する相談窓口)
戻せるか
バックアップから戻す時は、その時点が入られる前かを先に確かめます。Sansec が追う集団は2025年7月から店に仕掛けを入れていて、10月に新しいドメインの読み込みのスクリプトが見つかった83店のうち34店は、2025年10月から前の仕掛けが入っていました(Sansec の10月24日の報告)。数か月前のバックアップにも、仕掛けが入っていることがあります。手がかりとして、Sansec は CMS のブロックの更新日時が、相手が最後に書き込んだ時刻を示すと書いています。最初に入られた時刻ではないので、その日時の直前のバックアップにも前の仕掛けが残っていることがあります。
戻した後は、すぐに公開に戻さず、7月からの修正と9月7日の修正を当て、鍵を替え、印を探し直してから公開します。Sansec は、裏口の accesson.php がフォルダごとに何か所にも置かれ、片付けや入れ直しの後にも1つは残るように散らされていたと書いています(Sansec の PolyShell の報告)。CMS から読み込みのスクリプトを消せば、前に来た客のブラウザに残った中身を、店のページが読み出して動かすことは無くなる、とも書いています(Sansec の10月24日の報告)。
【要注意】よくある読み違い4つ
読み違い1:7月に修正を当てたから大丈夫
❌ 7月の APSB26-73 を当てたので、PolyShell の対応は終わり
⭕ 修正は、当てる前に置かれたファイルやアカウントを消しません(修正を当てていた店に後から書き込まれた例は前の章)。また、7月の後にも、別の脆弱性を直す8月・9月・10月の修正と9月7日の緊急の修正が出ていて、月ごとの修正は出た順に当てる必要があります(Adobe)。
読み違い2:11月10日は日本の会社の期限
❌ CISA の期限の11月10日までに直さないと、日本の会社も義務を破ったことになる
⭕ 11月10日は、CISA の指令 BOD 26-04 に沿う、米国の連邦機関に向けた期限です。指令は連邦の行政機関に向けた命令で、契約で決めていなければ請負の会社にも当たらないと書かれています(BOD 26-04)。日本の会社の法的な期限ではありません。CISA は一覧を、すべての組織が対応の優先順位を決める材料に使うよう勧めています。
読み違い3:認証が要らないので、すぐ店を乗っ取られる
❌ 認証が要らないので、狙われたら必ずすぐに店を乗っ取られる
⭕ 認証は要りません(Adobe の表)。ただし Adobe と NVD の評価は、被害者が細工された URL を開くなどの操作が要る前提(UI:R)です。どこまで進むかは Web サーバーの設定で変わり、Sansec は、設定によって置かれたファイルがそのまま動き、サーバーを外から操作された攻撃を報告しています。「必ずすぐ乗っ取られる」でも「操作が要るから安全」でもありません。実行を止める設定でも置かれたファイルはサーバーに残るので(Sansec)、対象の版なら設定にかかわらず修正を当て、入られていないかを確かめます。
読み違い4:不正なスクリプトを消せば終わり
❌ ページに入った不正なスクリプトを消したので、片付けは終わり
⭕ Sansec は、痕跡の一覧にあるドメインを店が読み込んでいたなら、相手はデータベースに書き込める状態にあり、スクリプトを消してもその状態は消えないと書いています。置かれたファイル・裏口・知らない管理者を探し、修正を当てて入口を塞いでから消し、データベース・管理者・連携の鍵を替えるまでが片付けです。
Uravationならこう判断する
ここからは Uravation の考えです。今回の穴は、店の窓口(API)に直接ファイルを送る攻撃で使われていて(Sansec)、社員への注意や研修だけでは止まりません。修正を当てること、入られていないかを見ること、鍵を替えることの3つで対応します。順番は次のとおりです。
- 1番目(今日から今週):版と修正の入り具合を確かめ、足りない修正を当てる。確かめる道具の結果を委託先にもらって7月〜10月の修正が全部入っているかを見て、9月7日の修正は、当てた日と、Adobe の手順どおり暗号の鍵などを替え終えた記録で確かめる
- 2番目(修正と同じ日):入られていないかの印を探す。修正を当てる前に店を動かしていた期間があるなら、今は修正が当たっていても探す
- 3番目(印が見つかったら):記録を残して入口を塞ぎ、置かれた物を消してから鍵を替え、個人情報保護委員会への報告が要るかを判断する
Adobe は7月から毎月 Adobe Commerce の告知を出し、9月7日には緊急の修正も出しました(Adobe の告知の一覧・APSB26-153)。月ごとの修正は出た順に当てる形なので、保守の契約が「年に数回まとめて上げる」なら、毎月当てる形に見直すのが現実的です。先に決めておくことを表にします。
| 決めること | 中身 |
|---|---|
| 誰が当てるか | 自社・制作会社・保守会社のどれか。Adobe Commerce on cloud infrastructure でも当てるのは店 |
| いつ当てるか | Adobe の告知が出てから何日以内に、検証用の環境と本番に当てるか |
| 確かめ方 | 確かめる道具の結果を毎月もらい、残しておくか |
| 鍵の一覧 | 決済・配送・税・AI のツールなど、店につないでいるサービスと、鍵を管理する人 |
| 戻せる時点 | バックアップを何か月分残すか。入られる前の時点に戻せるか |
| 連絡先 | 委託先・決済会社・個人情報保護委員会・JPCERT/CC・IPA・警察の窓口と、社内で判断する人 |
| 古い版 | Magento Open Source の 2.4.6 以前や PHP 8.1 の環境を、いつ上げるか |
よくある質問
PolyShell と CVE-2026-48356 は同じものですか?
同じものです。PolyShell は Sansec が付けた呼び名で(Sansec は自社で見つけたと書いています)、Sansec は報告の中で CVE-2026-48356 と書いています(Sansec の PolyShell の報告)。NVD の CVE-2026-48356 の記録の参考の欄にも、Sansec の3月30日の PolyShell の攻撃の報告と10月24日の報告の2本が載っています(NVD)。Adobe の告知には PolyShell という呼び名は出てきません。
Adobe のクラウドで動かしていても、自分で修正を当てる必要がありますか?
Adobe Commerce on cloud infrastructure なら必要です。Adobe は定期的に修正を出し、当てるのは店の責任と書いています。当て方は、パッチのファイルをプロジェクトに入れるか、cloud-patches の更新です(Adobe の責任分担の文書・Adobe のサポート記事(7月))。Adobe Commerce as a Cloud Service は、Adobe が修正と版の更新を自動で行う形で、この告知の対象の表には載っていません(Adobe のサポート期間の文書)。どちらの形かは、契約の書類か委託先で確かめます。
11月10日までに直さないと罰則がありますか?
11月10日は CISA の指令に沿う米国の連邦機関に向けた期限で、日本の会社に罰則が付く期限ではありません(BOD 26-04)。ただし、入られて個人データが漏えいした(そのおそれがある)場合は、個人情報保護委員会への報告が義務になることがあり、速報は発覚日から3〜5日以内です(個人情報保護委員会)。期限を待たずに直します。
7月に修正を当てました。入られていないかは、どう確かめればいいですか?
修正の前から店を動かしていたなら、Sansec が挙げた印(アップロード先のフォルダの見慣れないファイル、accesson.php、CMS の見覚えのない script、知らない管理者アカウント)を、データベースの中身まで委託先に確かめてもらいます。外からページを開いても何も出ないことがあるためです(Sansec の10月24日の報告)。あわせて、8月・9月・10月の修正が入っているかを、確かめる道具の結果で見ます。9月7日の修正は月ごとの修正とは別のファイルで、確かめる道具の説明には9月7日の修正まで調べられるとは書かれていないため、当てた日と鍵を替えた記録を委託先に出してもらいます。
古い版(Magento 2.3 など)を使っています。修正版はありますか?
7月の告知の修正版は、Adobe Commerce の 2.4.4〜2.4.9 と Magento Open Source の 2.4.6〜2.4.9 の系統だけで、それより古い版の修正版は表にありません。対象の版の表は「2.4.6-p15 以前」のように「以前」と書いていて、古い版も対象です(Adobe の告知)。Sansec は、穴のあるコードが Magento 2 の最初の版からあったと書いています。古い版は修正が出ていないものとして、修正が出ている系統への引き上げか、別の仕組みへの載せ替えを委託先と決めます。それまでの間は、使っている WAF に CVE-2026-48356 の呼び出しを止めるルールが入っているかを事業者に確かめ、アップロード先のフォルダを Web から開けなくする設定(Sansec)も入れたうえで、入られていないかの印を探し続けます。
日本語の注意喚起は出ていますか?
10月28日時点で、JPCERT/CC の注意喚起の一覧(10月26日更新)と、IPA の重要なセキュリティ情報の一覧(2026年度・2026年4月以降の分)に、この脆弱性の注意喚起は見当たりませんでした(JPCERT/CC の注意喚起・IPA の重要なセキュリティ情報)。JPCERT/CC の Weekly Report(週ごとのまとめ)2026-10-21号は、10月の告知 APSB26-153 を「複数のAdobe製品に脆弱性」として載せています(JPCERT/CC Weekly Report 2026-10-21)。脆弱性の日本語のデータベース JVN iPedia は、10月28日時点でサービスが止まっていて確かめられませんでした。
まとめ
CVE-2026-48356(PolyShell)は、Adobe Commerce と Magento Open Source の REST API から、画像に見せかけた実行できるファイルを置かれる穴で、7月14日の APSB26-73 で直り、10月27日に CISA の一覧に加わりました。対象の版なら、7月から10月までの月ごとの修正を出た順に当て、9月7日の緊急の修正も別に当てます。修正の前から店を動かしていたなら、置かれたファイル・不正なスクリプト・知らない管理者を探し、見つかったら記録を残して入口を塞ぎ、置かれた物を消してから鍵を替えます。経営者や部門の責任者は、委託先に「版の番号・7月以降の修正の入り具合・確かめる道具の結果」の3つを聞くところから始めてください。
あわせて読みたい
著者:佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・書籍シリーズ累計66,000部)、『AI推進担当になったら読む本』(大和書房)。
SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
今日から始める3つのアクション
- 今日やること:委託先か社内の担当者に、使っている製品・系統と版の番号・7月以降の修正の入り具合を聞き、Commerce Version Tool の結果があればもらう。対象の版なら、修正を当てる日を決める
- 今週中:7月から10月までの修正と9月7日の修正を、検証用の環境で試してから本番に当てる。修正を当てた日のうちに、アップロード先のフォルダ・accesson.php・CMS のブロックとページ・管理者アカウントを確かめてもらう
- 今月中:店につないでいるサービス(決済・配送・AI のツールなど)の鍵の一覧と、毎月の修正を当てる段取りを、委託先と決めておく
ご質問・ご相談はお問い合わせフォームからお気軽にどうぞ。
参考・出典
- Security update available for Adobe Commerce | APSB26-73(Adobe・2026年7月14日公開)(インターネット・アーカイブの2026年7月14日・9月8日・10月10日の写しで確認/参照日: 2026-10-28)
- Security update available for Adobe Commerce | APSB26-92(Adobe・2026年8月11日公開)(2026年10月23日の写しで確認/参照日: 2026-10-28)
- Security update available for Adobe Commerce | APSB26-146(Adobe・2026年9月7日公開)(2026年10月23日の写しで確認/参照日: 2026-10-28)
- Security update available for Adobe Commerce | APSB26-138(Adobe・2026年9月8日公開)(2026年9月29日の写しで確認/参照日: 2026-10-28)
- Security update available for Adobe Commerce | APSB26-153(Adobe・2026年10月13日公開)(2026年10月13日・10月16日の写しで確認/参照日: 2026-10-28)
- Security Updates for Adobe Commerce(Adobe の告知の一覧)(2026年10月23日の写しで確認/参照日: 2026-10-28)
- Security update available for Adobe Commerce – APSB26-73(Adobe Experience League・2026年8月20日更新)(参照日: 2026-10-28)
- Security update available for Adobe Commerce – APSB26-153(Adobe Experience League・2026年10月16日更新)(参照日: 2026-10-28)
- Urgent Action Required: Critical Security Update Available for Adobe Commerce (APSB26-146)(Adobe Experience League・2026年9月21日更新)(参照日: 2026-10-28)
- How to apply a Isolated patch provided by Adobe(Adobe Experience League・2026年9月24日更新)(参照日: 2026-10-28)
- Commerce Version Tool(Adobe Experience League・2026年10月8日更新)(参照日: 2026-10-28)
- Patch release schedule(Adobe Experience League・2026年10月8日更新)(参照日: 2026-10-28)
- Shared responsibility security and operational model(Adobe Experience League・2026年10月8日更新)(参照日: 2026-10-28)
- Adobe Commerce lifecycle policy(Adobe Experience League・2026年9月18日更新)(参照日: 2026-10-28)
- Released versions(Adobe Experience League・2026年10月14日更新)(参照日: 2026-10-28)
- Upgrade modules and extensions(Adobe Experience League・2026年10月8日更新)(参照日: 2026-10-28)
- CVE-2026-48356 Detail(NVD)(NVD の API で同じ記録を取得して確認/参照日: 2026-10-28)
- Known Exploited Vulnerabilities Catalog: CVE-2026-48356(CISA)(参照日: 2026-10-28)
- BOD 26-04: Prioritizing Security Updates Based on Risk(CISA・2026年6月10日)(参照日: 2026-10-28)
- PolyShell: unrestricted file upload in Magento and Adobe Commerce(Sansec・2026年3月17日公開)(参照日: 2026-10-28)
- Mass PolyShell attack wave hits 471 stores in one hour(Sansec・2026年3月30日)(参照日: 2026-10-28)
- deepveindrilling.com: Magento CMS block loader hits 953 stores(Sansec・2026年10月24日)(参照日: 2026-10-28)
- 注意喚起 2026年(JPCERT/CC・2026年10月26日更新)(参照日: 2026-10-28)
- JPCERT/CC Weekly Report 2026-10-21(参照日: 2026-10-28)
- 重要なセキュリティ情報 2026年度(IPA)(参照日: 2026-10-28)
- 漏えい等の対応とお役立ち資料(個人情報保護委員会)(参照日: 2026-10-28)
- インシデント対応依頼(JPCERT/CC)(参照日: 2026-10-28)
- サイバーセキュリティ 相談・届出窓口一覧(IPA)(参照日: 2026-10-28)
- サイバー事案に関する相談窓口(警察庁)(参照日: 2026-10-28)
この記事の内容を社内展開する方へ: 部門別 AIエージェント活用マップ 50選(無料・PDF 32ページ+Excel) をダウンロードできます。