2026年11月6日時点で、Claude Code(Anthropic の AI コーディングツール)が利用者のメールアドレスを、外部サイトへの通信の User-Agent(通信の相手に「何のソフトか」を名乗る欄)に入れて送った、という報告が GitHub に出ています(#107757)。起きやすくなる条件として確かめられるのは、ログインしたアカウントのアドレスがモデル(Claude)への指示に入っていること、自動で取りに来るプログラムに連絡先を求めるサイトがあること、モデルが知っているアドレスを入れることの3つです(#107757 の送り先がこうしたサイトだったかは報告に書かれていません)。今日やることは、社内の Claude Code を、送る前に確認する仕組みが入った 2.1.317 以上にそろえることと、手元の会話の記録で User-Agent にアドレスが入っていないかを確かめることです。
結論:Claude Code では、ログインしたアカウントのメールアドレスがモデルへの指示に入っており、モデルが書いた通信にアドレスが入ったという報告が、遅くとも2026年5月から GitHub に出ています。公式の対策は 2.1.234(モデルへの指示)と 2.1.317(送る前の確認)です。会社は版を 2.1.317 以上にそろえ、会話の記録を確かめ、送る前に止める仕組みを重ねます。
- 要点1:この記事で詳しく見る GitHub の報告は2026年7月17日(#78431)、7月25日(#81138)、11月5日(#107757)の3本です。User-Agent にアドレスが入ったという報告は、5月(#55743)と9月〜10月(少なくとも5本)にも出ています。全体で何人のアドレスがどこへ送られたか、報告者の言う詐欺メールとの関係は、公開された情報では確かめられていません
- 要点2:2.1.317 の確認が対象にしているのは、アカウントのメールアドレスをウェブかシェルの道具の呼び出しで送る場面です。当社の記録では、アカウント以外のアドレスを User-Agent に入れた台本(スクリプト)を書いた会話が、10月の分で少なくとも5件ありました
- 要点3:npm(Claude Code が公開されている場の一つ)では、11月6日時点で stable(安定版の流れ)が 2.1.311 で、2.1.317 より前です。版の数字で確かめます
対象読者:会社で Claude Code を使う開発者、開発者の端末を管理する情報システムの担当者、AI ツールの導入を管理する部門の責任者
読了後にできること:版の確かめと更新、会話の記録の点検、CLAUDE.md と Hooks での止め方、送ってしまった時の備えまで、今日から順に進められます。
11月5日(UTC)の GitHub の報告と、11月6日の GIGAZINE の報道で知り、「何が、どこへ送られたのか」「うちの社員も送っていたのか」「今日やることは何か」を知りたい方に向けて書きます。送ったかどうかは端末に残る会話の記録である程度確かめられますが、相手のサイトに届いた分はこちらから取り消せません。
当社も Claude Code を毎日使っています。2026年11月6日時点で当社が確認した範囲では、メールアドレスをどこにも書いていない空のフォルダから手元の Claude Code(v2.1.318)を起動し、「渡されている私のメールアドレスの、@ より前の文字数と先頭の3文字」を聞くと、ログインしているアカウントのアドレスと一致する答えが返りました(アドレスそのものはここに書きません)。設定ファイルの CLAUDE.md にもそのアドレスは書かれていないので、アドレスはモデルに渡っているということです。当社の端末に残っている会話の記録でも、エージェント(AI が自分で手順を進める仕組み)が書いた台本の User-Agent に、アカウント以外のアドレスが入っていた例が見つかりました(後の節で書きます)。
この記事では、GitHub の報告、公式の変更履歴(CHANGELOG)、Claude Code の公式ドキュメントをもとに、何が起きたか、なぜ起きるか、Anthropic の対応、確かめ方、会社でやること、送ってしまった後にできることを順に整理します。
何が起きたか|報告と確かめられた事実
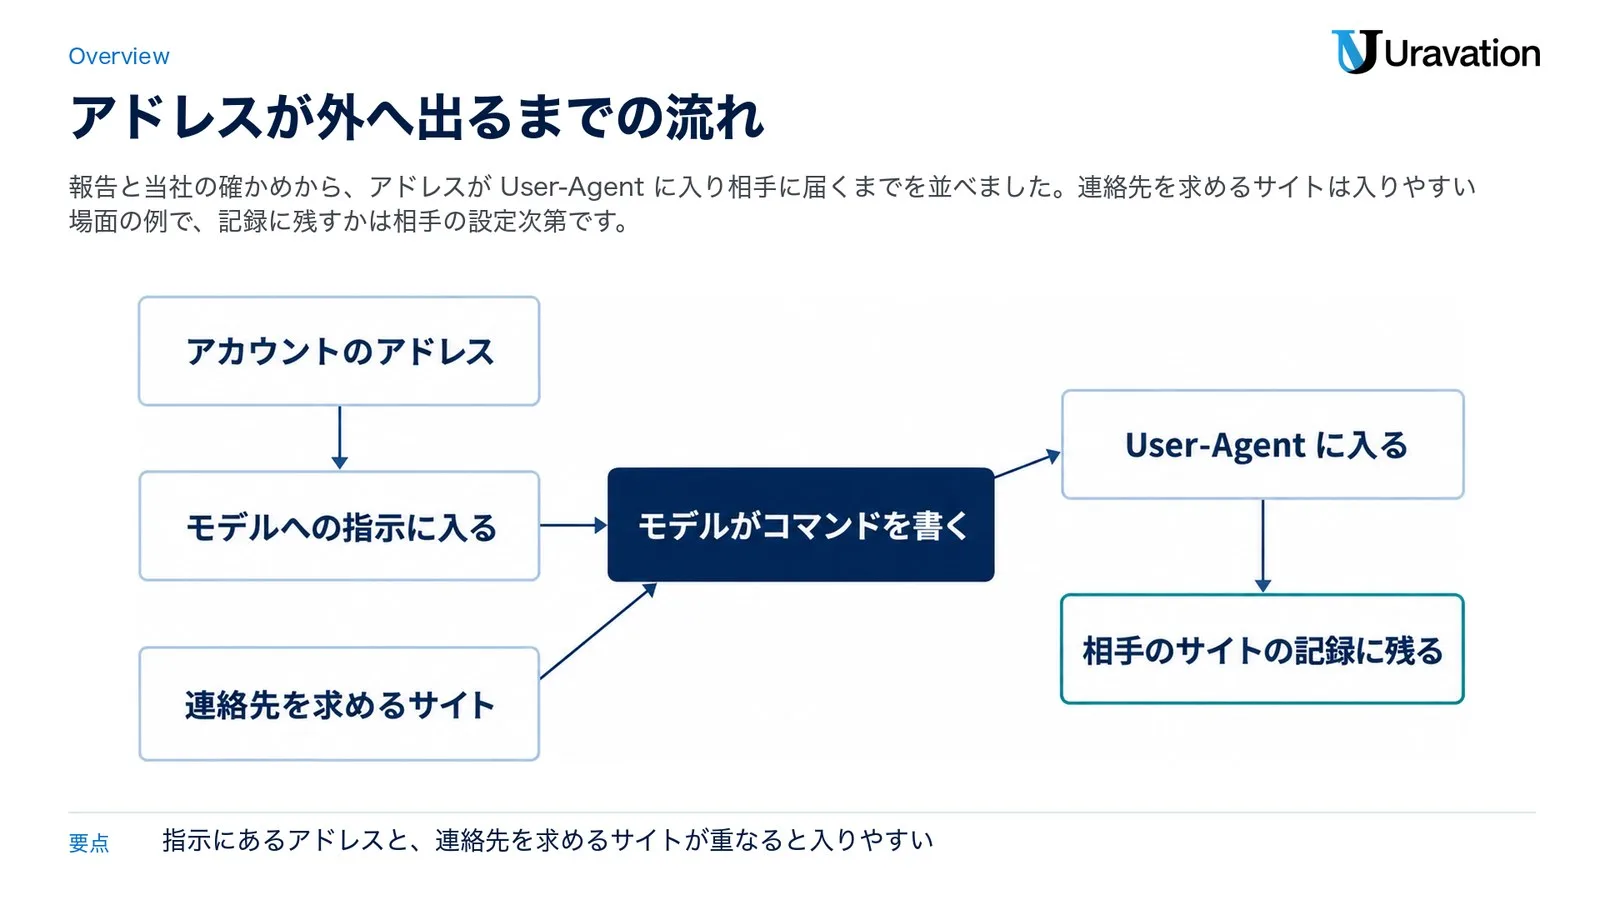
User-Agent は、ブラウザやプログラムがサイトに通信する時に「何のソフトの、どの版か」を名乗る欄で、ふつうはソフトの名前と版を書きます。今回の報告では、そこに利用者のメールアドレスが入っていました。報告と当社の確かめをつなぐと、アカウントのアドレスがモデルへの指示に入る、モデルがコマンドを書く時にそのアドレスを使う、アドレスが User-Agent に入る、そして相手のサイトの記録に残る、という流れになります(記録に残すかは相手のサイトの設定によります)。
GitHub の anthropics/claude-code(Claude Code の不具合を受け付ける公開の場)に出た報告のうち、この記事で詳しく見るのは次の3本です。3列目は報告者の書いていることで、当社が確かめた事実ではありません(状態は11月6日17時38分・日本時間に確認)。
| 起票日(UTC) | 報告(報告者の版) | 報告者が書いていること | 状態 |
|---|---|---|---|
| 2026年7月17日 | #78431(v2.1.212・macOS) | 本物のメールアドレスを、何も聞かずに User-Agent の文字列に使った | 9月11日に、動きが無いとして自動で閉じられた(札は stale・閉じた区分は not planned) |
| 2026年7月25日 | #81138(v2.1.220・WSL=Windows で Linux を動かす仕組み) | アカウントのメールアドレスが、毎回の会話でモデルへの指示(システムプロンプト)に入れられる。止める設定が無い | 未解決 |
| 2026年11月5日 | #107757(起票時の版は v2.1.318・macOS。送られた時の版は書かれていない) | ウェブ検索の時に、許可なくメールアドレスを User-Agent に入れて第三者に渡した。詐欺メールが毎日数十通届く | 未解決(札は bug・area:security・area:tools) |
- 確かめられた事実:3本の報告が上の日付・版・状態で GitHub にあること。公式の変更履歴に、アカウントのメールアドレスを外へ送らないための変更が2つ(2.1.234・2.1.317)あること。当社の手元の 2.1.318 で、アドレスを書いていないフォルダから聞いても、モデルがログインしているアカウントのアドレスの文字数と先頭の文字を正しく答えたこと
- 報告者の主張:ウェブ検索の時に許可なく第三者へ送られたことと、毎日数十通届く詐欺メールはそのせいだということ(#107757。送り先のサイトの名前や回数は書かれていません)。アドレスがモデルへの指示に入る仕組みの中身(#81138 の報告者は、指示の中に
# userEmailという一節があり、端末の~/.claude.jsonに保存されたアカウントの情報から読まれると説明しています) - 確かめられていないこと:全体で何人のアドレスが、どこへ、何回送られたか。#107757 のアドレスがいつ(どの版の時に)送られたか(報告にあるのは起票した時の版 2.1.318 だけです)。詐欺メールの増加との関係(GIGAZINE も、Claude Code による送信に直接起因するかどうかは確認されていないと書いています)
#81138 の本文とコメント欄には、モデルが git のコミットの作者欄にアカウントのアドレスを使った(報告者を含む複数の人)、サブエージェント(作業を分担する子の AI)がウェブのサービスにアドレスを渡した(1人)、ウェブ上で動かす環境でも User-Agent にアドレスが入った(1人)という書き込みもあります。いずれも利用者の書き込みで、件数や広がりは確かめられていません。
同じ趣旨の報告はほかにもあります(日付は UTC)。2026年5月3日の #55743 は、アカウントのアドレスがモデルへの指示に入り、モデルがそれを User-Agent に入れて送るという報告で、6月2日に動きが無いとして自動で閉じられました。9月18日から10月29日にも、User-Agent に利用者のアドレスが入ったという報告が少なくとも5本あり、いずれも未解決です(#95258・#101659・#102577・#104774・#106012)。報告者が挙げた送り先は crates.io(Rust のパッケージの公開サイト)・Liquipedia(ゲームの情報をまとめた wiki)・Wikipedia・米国証券取引委員会(SEC)のサイトなどで、うち3本は、相手のサイトが User-Agent に連絡先を求めていることを理由に挙げています。#81138 の報告者は、アドレスがモデルへの指示に入ることへの報告が4月から出ていたとも書いています。いずれも報告者の書いていることで、当社は確かめていません。
なぜ起きるか|メールアドレスが入る3つの条件
報告と当社の記録を並べると、次の3つの条件が重なった時に起きやすいことが見えてきます。どれも、ふだんの使い方の中にあるものです。
1. ログインしたアカウントのアドレスがモデルに渡っている
#81138 の報告者は、アカウントのアドレスが毎回の会話でモデルへの指示に入れられると書いています。公式の変更履歴にも、2.1.234 で「Claude に、アカウントのメールアドレスはあなたを識別するためだけに使い、頼まれない限り関係のないサービスに送らないよう伝えるようにした」という項目があり、モデルがアドレスを受け取っている前提の対策です(CHANGELOG)。一方で、11月6日に公式ドキュメントのデータの扱い・認証・設定・環境変数のページを読んだ範囲では、アカウントのアドレスがモデルに渡ることの説明は確認できませんでした。
2. 自動で取りに来るプログラムに連絡先を求めるサイトがある
サイトによっては、プログラムで自動に取りに来る相手に、User-Agent で連絡先を名乗るよう求めています。たとえば Wikimedia(Wikipedia の運営団体)の方針は、スクリプトは連絡先を含む分かりやすい User-Agent を使うべきで、そうでないと予告なく止められることがあると書き、連絡先にはメールアドレス、ウェブサイト、wiki の利用者名のどれかを書くよう案内しています(Wikimedia の User-Agent の方針)。
エージェントがデータを取りに行く台本を書く時、こうした決まりに合わせて連絡先を書き込むことがあります(当社の記録の例は次の項)。ただし、#107757 で送られた先がこの種のサイトだったかは報告に書かれておらず、これが原因だとは確かめられていません。こういう場面で入りやすい、というところまでです。
3. モデルは知っているアドレスを入れる(当社の記録の例)
当社の端末1台に残っている会話の記録すべてを「User-Agent の近くにメールアドレス」で調べると、エージェントが書いたデータ取得の台本で、User-Agent に連絡先のアドレスを入れていた会話が、2026年10月の分で少なくとも5件ありました。入っていたのは担当者の仕事用のアドレスが3件、個人のアドレスが1件、会社の問い合わせ用のアドレスが1件で、ログインした Claude のアカウントのアドレスではありません。うち2件は「会社のサイトに載っているアドレスだから」という理由で選んでいました。台本が実際に動いて送ったかまでは確かめていません。
モデルは、会話の中にあるほかのアドレス(CLAUDE.md・読んだファイル・サイトの文面)も使いうる、ということです。次の節で見る 2.1.234 と 2.1.317 の対策が名指ししているのは、アカウントのアドレスです。
Anthropicの対応|2.1.234の指示と2.1.317の確認
この記事で詳しく見る3本の報告と、公式の変更履歴・GitHub の releases で確かめられる対応を、日付の順に並べます。日付は起票日・閉じた日と releases の公開日(いずれも UTC)です。
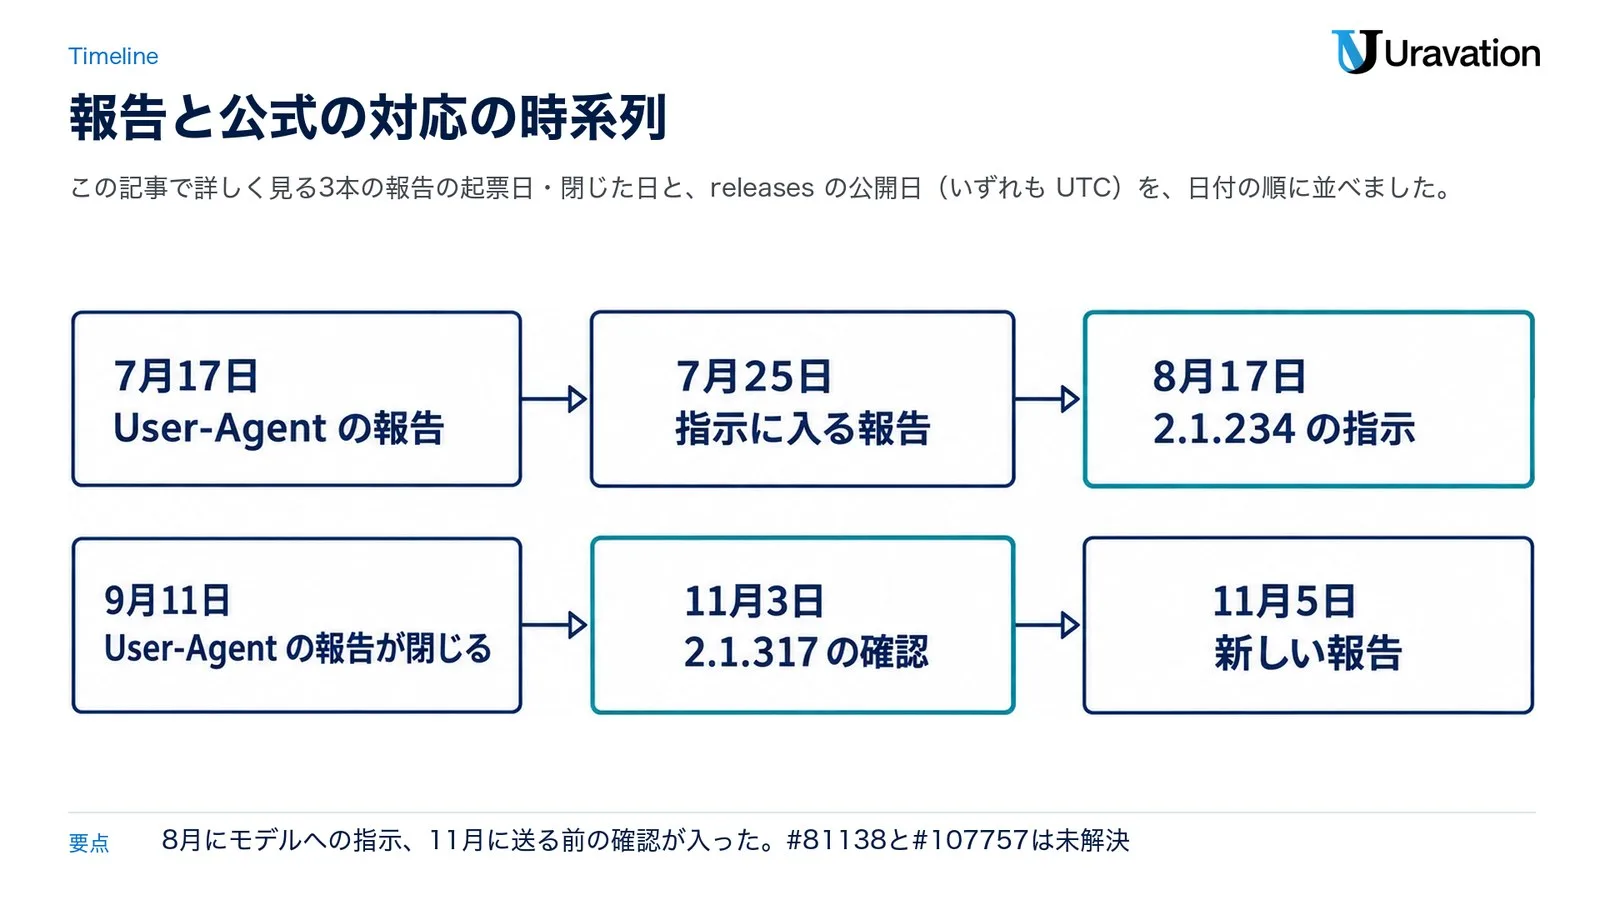
| 日付(UTC) | 出来事 |
|---|---|
| 2026年7月17日 | User-Agent の報告(#78431) |
| 2026年7月25日 | 指示に入る報告(#81138) |
| 2026年8月17日 | 2.1.234 の指示(v2.1.234 の公開) |
| 2026年9月11日 | User-Agent の報告が閉じる(#78431・動きが無いとして自動で) |
| 2026年11月3日 | 2.1.317 の確認(v2.1.317 の公開) |
| 2026年11月5日 | 新しい報告(#107757) |
| 版 | 変更履歴の文(当社の訳) | 読み方 |
|---|---|---|
| 2.1.0 | IS_DEMO という環境変数で、画面(UI)からメールアドレスと組織名を隠せるようにした。配信や録画に便利 | 画面の表示の話(公式の説明ではヘッダーと /status) |
| 2.1.234 | Claude に、アカウントのメールアドレスはあなたを識別するためだけに使い、頼まれない限り関係のないサービスに送らないよう伝えるようにした | モデルへの指示。アドレスがモデルに渡ることは 2.1.318 でも続く(当社の確かめ)。この版より後の版でも送られたという利用者の報告がある(#95258 など) |
| 2.1.317 | ウェブかシェルの道具の呼び出しが、アカウントのメールアドレスをネットワークへ送る前に、確認を求める仕組みを足した | 送る前に聞く仕組み。対象はアカウントのアドレス |
2.1.317 の原文は「Added a check that asks before a web or shell tool call sends your account email address to the network」です。確認を求める仕組みなので、承認すれば送られます。ほかのアドレスや、台本のファイルの中に書かれたアドレスまで見るかは、変更履歴からは読み取れません。
issue の上の返事も見ておきます。11月6日17時38分(日本時間)の時点で、#107757 のコメント50件と #81138 のコメント20件に、Anthropic の GitHub の組織のメンバーや協力者の表示(MEMBER・COLLABORATOR)が付いた返事はありません。#107757 には、このリポジトリへの貢献者の表示(CONTRIBUTOR)が付いた参加者から「私たちは 2.1.317 以降に、この動きをモデルの判断に頼らない決まった検査で止める組み込みの仕組みを入れた。既定で有効で、利用者が切ることもできる。その検査に穴があれば、すぐ知らせてほしい」という書き込みが1件あります。この人が Anthropic の社員かどうかは issue の表示からは確かめられず、GIGAZINE はこの書き込みをコントリビューターの説明として報じています。変更履歴の文は「止める」ではなく「確認を求める」です。
その後のコメントには、2.1.317 と 2.1.318 で、アカウントのアドレスを User-Agent に入れた試しのコマンドを実行しても止められずに通った、という利用者の報告が2件あります(macOS と Windows。Windows の報告は、確認の画面も出なかったと書いています)。当社はこの試しをしていません。公式のブログ・ヘルプ・セキュリティの告知での説明は、11月6日時点の当社の検索では見つかりませんでした。GIGAZINE は、Claude Code の開発メンバーが Hacker News で対応を説明したとも報じていますが、当社はその投稿を確かめていません。新しい版での変更は、公式の変更履歴で確かめてください。
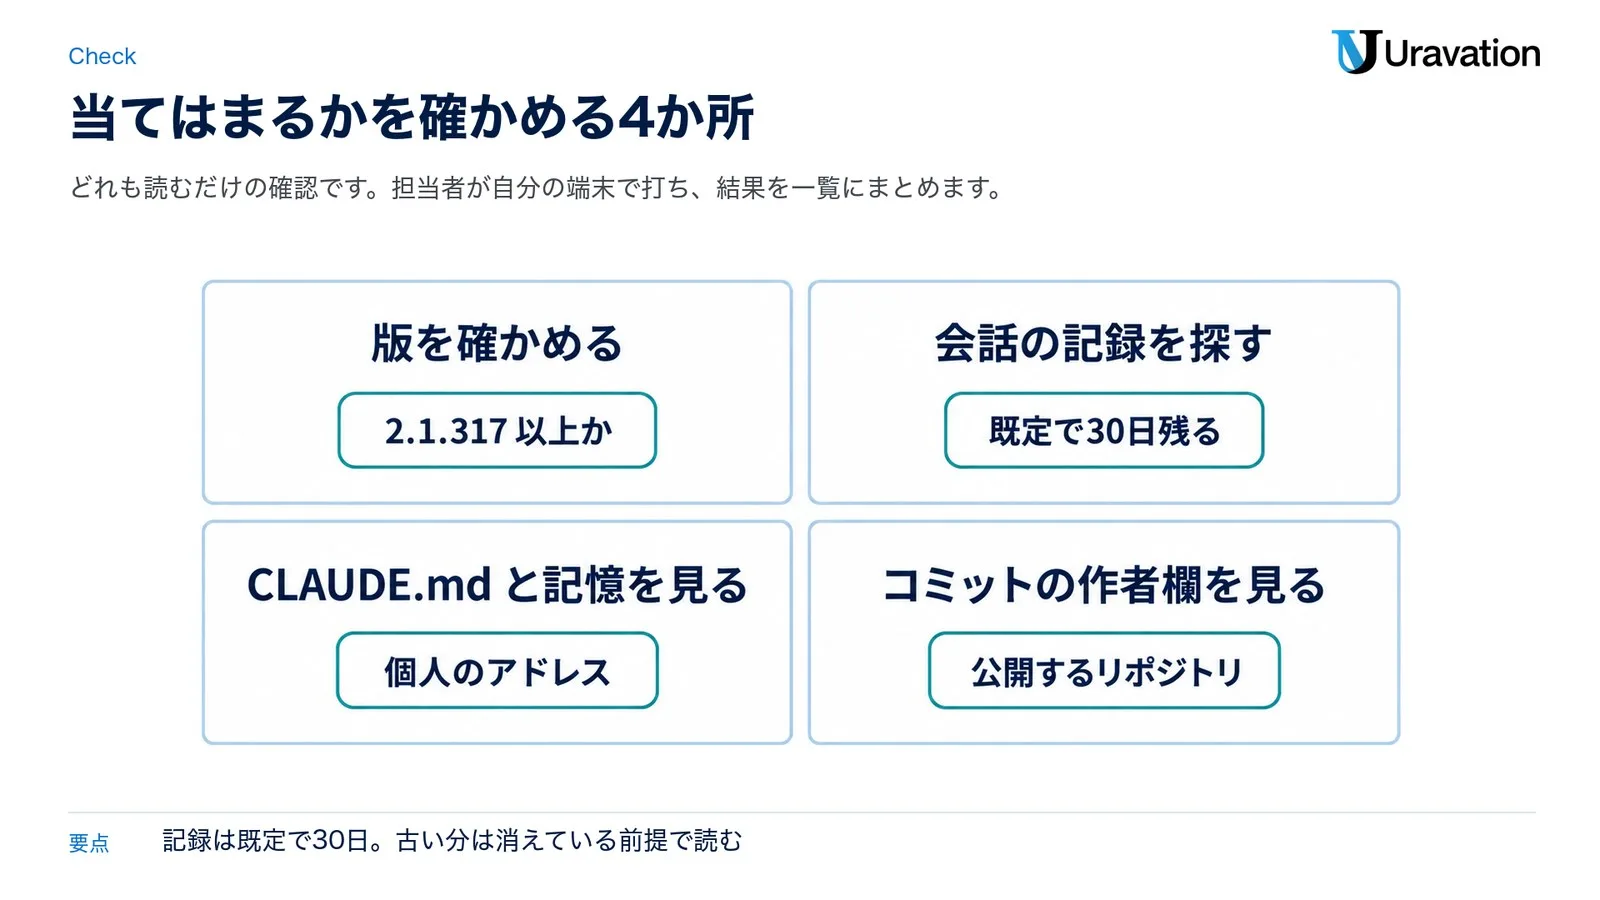
自社が当てはまるか確かめる|版・会話の記録・CLAUDE.md・コミットの4か所
確かめるのは次の4か所です。どれも読むだけの確認なので、担当者が自分の端末で打ち、結果を一覧にまとめます。AI に手伝わせる場合も、コマンドは人が打ち、その結果を AI に渡す形にします。
- 版を確かめる:新しいターミナルで
claude --versionを実行し、2.1.317 以上かを見ます(公式のセットアップの説明)。自動の更新は次に起動した時に効くので、開いたままの会話は起動し直します。Homebrew・WinGet・Linux のパッケージで入れた端末は既定では自動で更新されないので、それぞれの道具で更新します。導入の方法ごとの更新のコマンドはClaude Codeアップデート|updateと更新確認にまとめています。Homebrew の claude-code と、公式の手順どおりに登録した apt・dnf・apk は stable の流れを追います。npm では、11月6日17時34分(日本時間)時点で stable は 2.1.311、latest は 2.1.318 でした(npm の dist-tags)。 - 会話の記録を探す:公式の説明では、会話の記録は端末の
~/.claude/projects/の下に平文(暗号化しない文字)で保存され、既定で30日残る設定です(期間はcleanupPeriodDaysで変更・データの扱い)。記録にはモデルへの指示も入るので、自分のアドレスだけで探すと関係のない所にも当たります。下の1行目は「User-Agent」の後ろ120字以内に、2行目は curl の-A(User-Agent を指定する書き方)の後ろに @ がある記録の、ファイル名だけを出します。2行目は関係のないコマンドも混じるので、出たファイルの中身を見ます。 - CLAUDE.md と記憶を見る:CLAUDE.md(Claude Code が会話の最初に読む指示のファイル)と自動の記憶(
~/.claude/projects/の下のmemory/)は、公式の説明では会話の最初に読み込まれます。ここに個人のアドレスが書かれていないかを見ます。設定ファイル(~/.claude/settings.jsonなど)や作業のフォルダの中のファイルも、モデルが読めばアドレスを知る場所になるので、あわせて見ます。 - コミットの作者欄を見る:#81138 には、モデルが git のコミットの作者欄にアカウントのアドレスを使ったという書き込みが複数あります。公開するリポジトリでは、push(手元の変更を共有の場所へ送ること)の前に
git log --format='%ae' | sort | uniq -cで、作者欄のアドレスに意図しない物が無いかを見ます(%aeは作者のメールアドレス)。
grep -rliE "user-agent.{0,120}@" ~/.claude/projects/
grep -rlE -e "-A .{0,120}@" ~/.claude/projects/
Windows では、記録は %USERPROFILE%\.claude の下にあります。環境変数 CLAUDE_CONFIG_DIR を設定している端末では、~/.claude の代わりにそのフォルダの下の projects/ に記録があるので、上の2行の場所もそこに替えて探します(公式の .claude フォルダの説明)。既定で30日残る設定なので、期間を延ばしていない端末では、7月や8月の分はふつう消えています。デスクトップアプリや Cowork で始めた会話の記録は、v2.1.248 以降は既定では期間で消されないと公式は書いています(管理者の設定で期間を決めた場合などは消されます)。
会社でやること|版をそろえ、送る前に止める
社員への注意だけでは止まりません。コマンドを書くのはモデルで、承認の画面を一度見落とせば送られます。次の4つを重ねます。
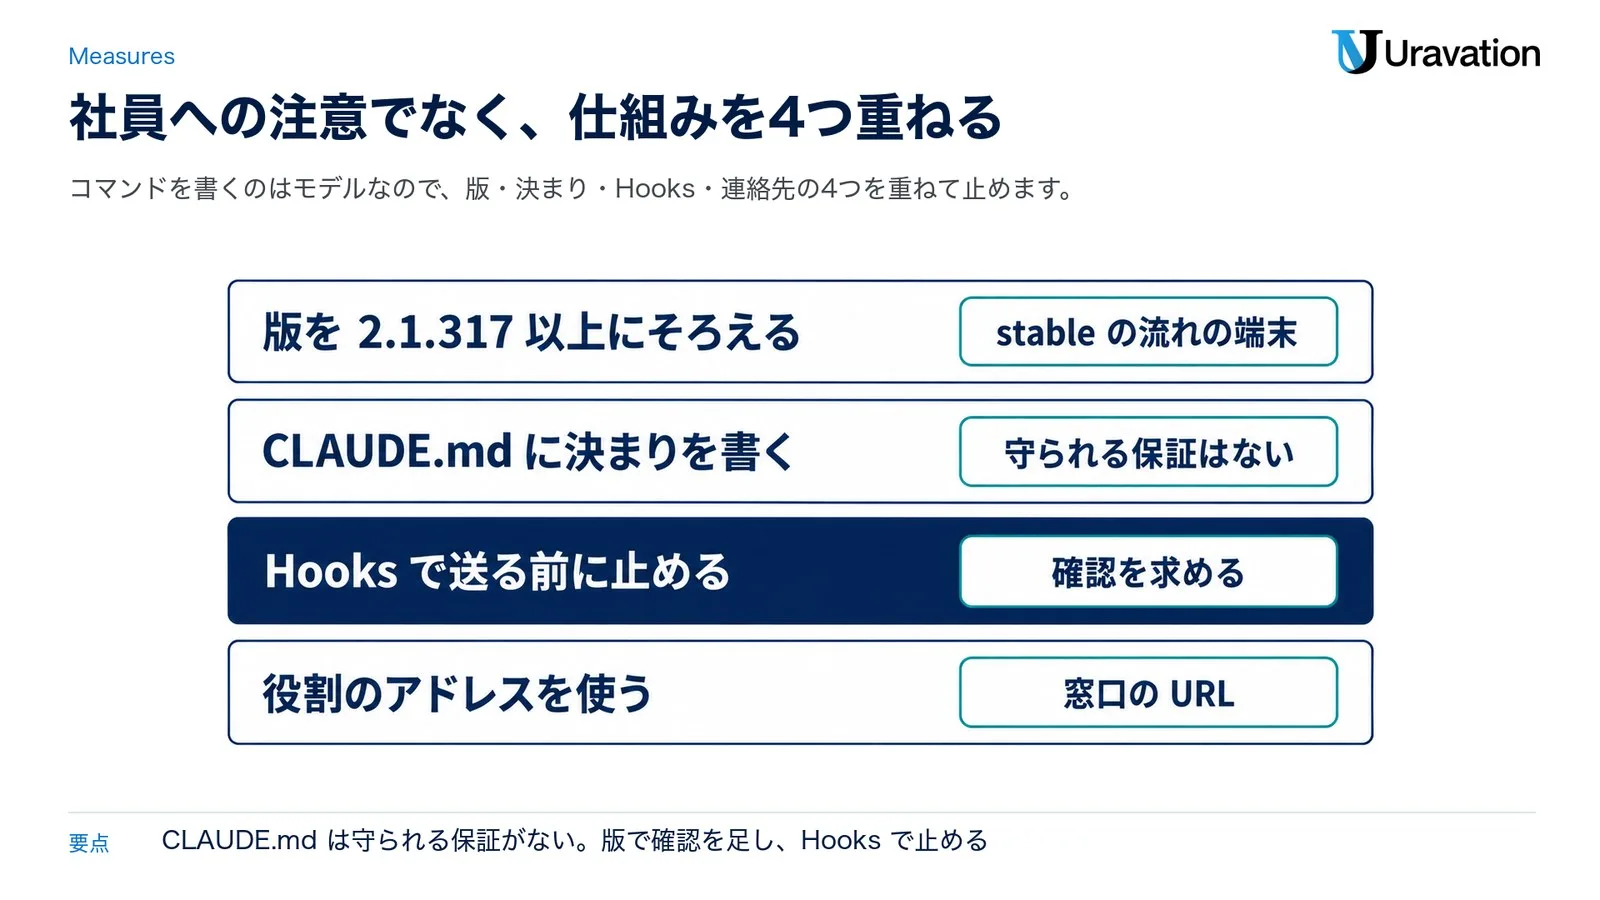
1. 版を 2.1.317 以上にそろえる
組織で管理しているなら、管理者が入れる設定(managed settings)の requiredMinimumVersion で、指定より古い版の起動を止められます。公式の説明では v2.1.163 以降で使え、確かめるのは起動の時だけなので、開いたままの会話は止まりません。版の形でない値は無視されます(設定の一覧)。
ただし stable の流れのままだと、11月6日時点では更新しても 2.1.317 に届かないことがあります。下限を決める前に、どの流れで更新するか(設定の autoUpdatesChannel。Homebrew は入れた時の名前が claude-code か claude-code@latest かで、apt・dnf・apk は登録したリポジトリで決まり、公式の手順どおりに登録すると stable です)を決めます。法人での導入と管理の全体像はClaude Code 法人導入のIT管理者向けガイドにまとめています。
2. CLAUDE.md に決まりを書く
連絡先が要る場面の決まりを CLAUDE.md に書きます。組織全体に効かせるなら、管理者が置く CLAUDE.md を使います。公式の説明では、置き場所は macOS が /Library/Application Support/ClaudeCode/CLAUDE.md、Linux と WSL が /etc/claude-code/CLAUDE.md、Windows が C:\Program Files\ClaudeCode\CLAUDE.md です(CLAUDE.md の説明)。書く中身の例は次のとおりです。
連絡先とメールアドレスの決まり
・User-Agent・リクエストのヘッダー・URL・送るデータに、社員や顧客のメールアドレスを入れない
・連絡先を求めるサイトには、会社が決めた問い合わせ窓口の URL を書く
・決まっていない時は、アドレスを入れずに作業を止めて、担当者に聞く
ただし公式は、CLAUDE.md は強制される設定ではなく文脈(参考の情報)として読まれ、厳密に守られる保証はないと書いています。Claude の判断にかかわらず止めたい時は、PreToolUse の Hooks を使うよう案内しています。
3. Hooks で送る前に止める
Hooks は、Claude Code の決まった時点で、自分で決めた処理を動かす仕組みです。公式の説明では、PreToolUse(道具の呼び出しの前)で動く Hooks は、その呼び出しを止める(deny)か、確認を求める(ask)ことができます(Hooks の説明)。シェルのコマンド・ウェブの取得・ファイルへの書き込みの中身に、メールアドレスと User-Agent が一緒に出てきたら止めるか確認を求める、という形にすれば、台本のファイルにアドレスを書き込む段階でも止められます。
気をつけたいのは、Hooks の処理が失敗したり時間切れになったりすると、既定ではその呼び出しは止まらない点です。公式は、その時も止めるには、command か http の Hooks に onFailure: "block"(v2.1.295 以降)を付けるよう書いています。設定の書き方はClaude Code Hooksガイドと公式の説明を見てください。この記事では処理の中身は載せません。
Hooks を入れるまでは、承認の画面でコマンドの中身を読みます。公式の説明では、curl や wget のようにウェブから取るコマンドは既定では自動で通らず、Manual モード(操作ごとに承認を求める動き方)では承認を求められます(セキュリティの説明)。ただし auto モード(人の代わりに、裏で動く判定の仕組みが操作を確かめる動き方)や、承認を飛ばす動き方(bypassPermissions)では、この画面が出ないことがあります。組織では、管理者が入れる設定で permissions.disableAutoMode と permissions.disableBypassPermissionsMode を "disable" にすると、これらの動き方を使えなくできます(権限の説明)。「次から聞かない」の許可を広く出していないかも見直します。
4. 役割のアドレスを使う
連絡先を求めるサイトがあること自体は、まっとうな決まりです。個人のアドレスの代わりに、会社の問い合わせ窓口の URL か、役割のアドレス(担当者が替わっても使える共有のアドレス)を決めます。Wikimedia の方針も、連絡先としてメールアドレスのほかにウェブサイトを挙げています。会社のサイトに載っているアドレスでも取りに行くたびに相手の記録に残るので、決めた値を CLAUDE.md に書きます。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
送ってしまった後にできること|取り消せないので備える
先に正直に書くと、相手のサイトに届いた User-Agent は、こちらから取り消せません。広く使われるウェブサーバーの nginx は、既定のアクセスの記録の形式(combined)に User-Agent を含めています(nginx の記録の説明)。送った値は取り消せない前提で、次の4つを進めます。
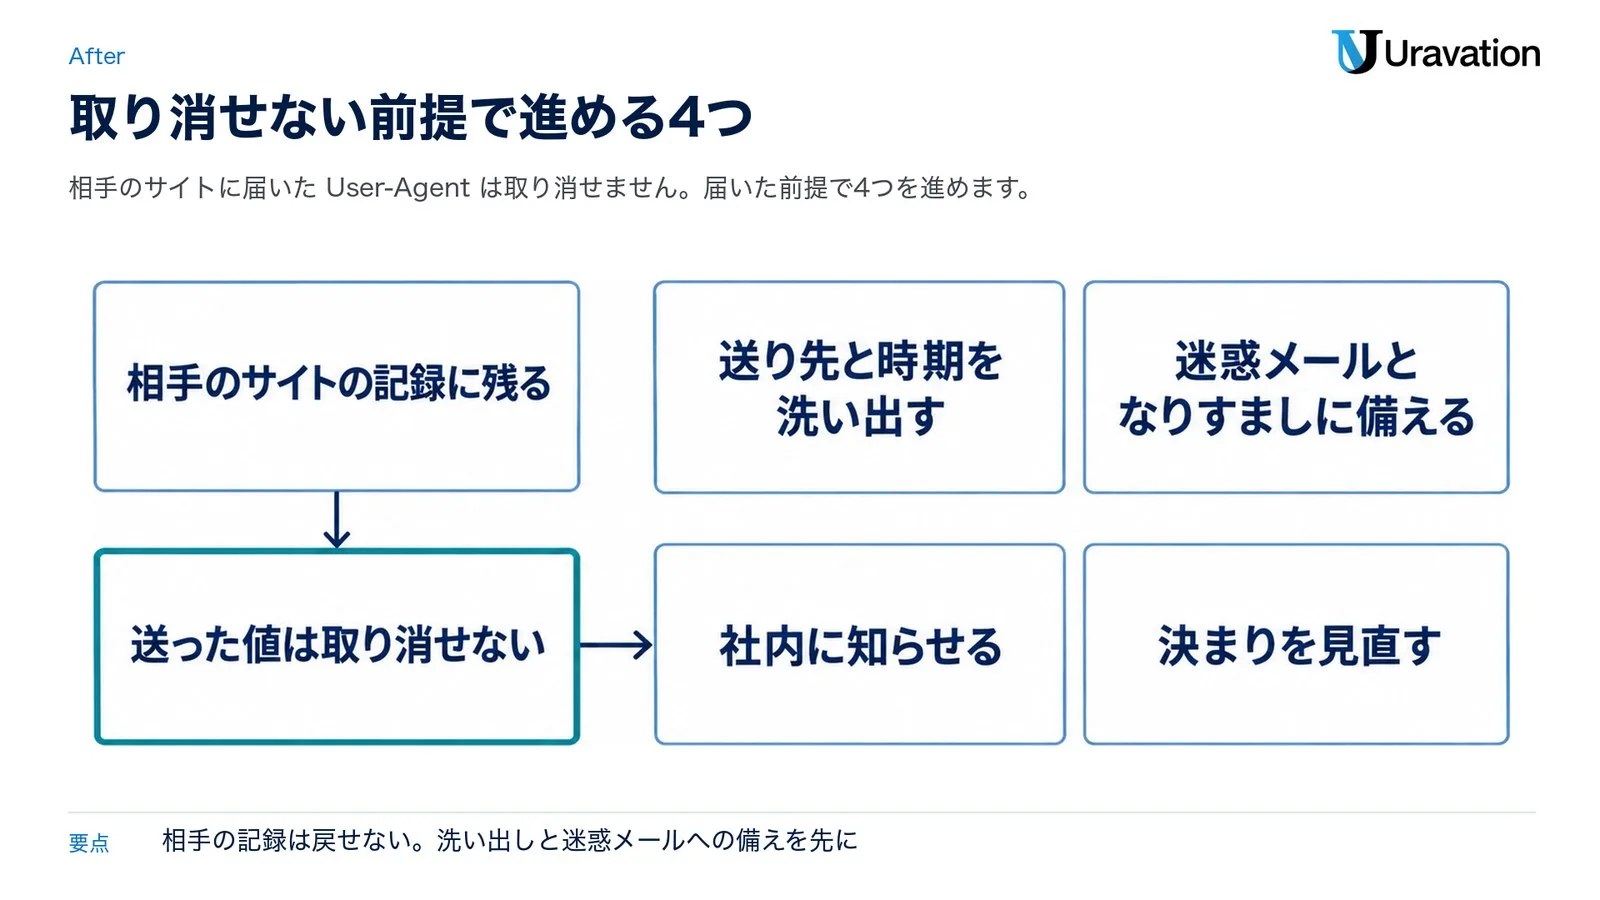
- 送り先と時期を洗い出す:会話の記録から、どのサイトに、いつ、どのアドレスを送った可能性があるかを一覧にします。記録は既定で30日残る設定なので、調べ終わるまで、該当するファイルの写しを社内の決めた場所に残します。記録には読んだファイルの中身やコマンドの出力も平文で入るので、写しは見られる人を限った場所に置きます
- 迷惑メールとなりすましに備える:アドレスの持ち主に伝え、知らない送り手のリンクや添付を開かない、支払いやパスワードの依頼は別の連絡手段で確かめる、を徹底します。迷惑メールの振り分けも担当者と見直します
- 社内に知らせる:情報システムの担当者と、個人情報の扱いの担当者に伝えます。社外の方(顧客など)のアドレスが含まれていた場合は、扱いを担当者に判断してもらいます
- 決まりを見直す:前の節の4つを入れ、送ってよいアドレスと送らないアドレスを決め直します。役割のアドレスなら、迷惑メールが増えた時に別のアドレスへ替えやすくなります
戻せるかを整理すると、相手の記録は戻せません。手元でできるのは、これから送らない仕組みと、届いた後の迷惑メールへの備えです。
【要注意】よくある読み違い4つ
❌「IS_DEMO を設定すれば、モデルにもアドレスが渡らない」
⭕ 変更履歴(2.1.0)と公式の環境変数の説明が書いているのは、画面(ヘッダーと /status)でメールアドレスと組織名を隠すことまでです。モデルに渡る中身が変わるとは書かれていません。#81138 の報告者も、IS_DEMO を設定しても指示の中のアドレスは変わらないと書いています。
❌「2.1.317 に上げれば、どのアドレスも送られない」
⭕ 変更履歴の文が対象にしているのは、アカウントのメールアドレスを、ウェブかシェルの道具の呼び出しで送る場面です。当社の記録で見つかった例は、アカウント以外のアドレスでした。確認を求める仕組みなので、承認すれば送られます。2.1.317 と 2.1.318 で止められなかったという利用者の報告も2件あります(うち1件は、確認の画面も出なかったと書いています)。
❌「API キーでログインすれば、アドレスの心配はない」
⭕ ログインの方法によってアカウントのアドレスが渡るかどうかが変わるかは、公式の文書では確かめられず、当社も試していません(#81138 のコメントには、claude.ai のアカウントではなく、API キーや Amazon Bedrock・Google Cloud の Vertex 経由で認証した場合は指示に入らない、という利用者の書き込みがありますが、公式の説明ではありません)。どのログインでも、会話の中にあるアドレス(CLAUDE.md・読んだファイル)は使われえます。ログインの方法の違いはClaude Codeのログイン方法と認証の記事にまとめています。
❌「CLAUDE.md に『アドレスを送らない』と書けば、必ず守られる」
⭕ 公式は、CLAUDE.md は強制される設定ではなく、厳密に守られる保証はないと書いています。止めたい時は PreToolUse の Hooks を使うよう案内しています。
Uravationならこう判断する
まず版をそろえ、stable の流れの端末を見落とさない。2.1.317 より前の版には、送る前の確認がありません。npm の stable は11月6日時点で 2.1.311 です。当社なら、ターミナル・デスクトップアプリ・エディタの拡張のどこから使っているかも含めて、全員の版を一覧にします。
連絡先は、先に決めて書いておく。決めていないと、モデルは会話の中で見つけたアドレスを使うことがあります(当社の記録の例)。当社なら、自動の取得で名乗る連絡先を問い合わせ窓口の URL か役割のアドレスに決め、管理者が置く CLAUDE.md に書きます。
止める仕組みは「確認を求める」から始め、社員への注意で済ませない。CLAUDE.md は守られる保証がなく、社員への注意では、モデルが書いたコマンドを見落とした時に止まりません。当社なら、Hooks でメールアドレスを含む User-Agent に確認を求め、承認の画面で User-Agent の値を読む習慣と組み合わせます。設定全体の考え方はClaude Codeのセキュリティ設定の記事とClaude Code 法人導入の記事にまとめています。
よくある質問
Claude Code はメールアドレスなどの個人情報を外部へ送るのですか?
報告されているのは、モデルが書いたコマンドや通信の User-Agent にメールアドレスが入った例と、git のコミットの作者欄にアカウントのアドレスを使った例などで、毎回の通信で送られるという報告ではありません。ただし、アカウントのアドレスはモデルへの指示に入っていて(当社の 2.1.318 で確認)、会話の中のほかのアドレスも使われえます。全体で何人のアドレスがどこへ送られたかは確かめられていません。
Anthropic は公式に説明していますか?
2026年11月6日時点で確かめられるのは、変更履歴の 2.1.234(モデルへの指示)と 2.1.317(送る前の確認)です。issue に Anthropic の組織のメンバーの表示が付いた返事は無く、公式のブログ・ヘルプでの説明も当社の検索では見つかりませんでした。issue には、貢献者の表示が付いた参加者からの説明が1件あります。GIGAZINE は、Claude Code の開発メンバーが Hacker News で対応を説明したとも報じていますが、当社はその投稿を確かめていません。
自分のアドレスが送られたか確かめられますか?
手元の会話の記録(~/.claude/projects/ の下。CLAUDE_CONFIG_DIR を設定している端末ではそのフォルダの下)で、User-Agent の近くにアドレスがあるかを探せます。記録は既定で30日残る設定なので、それより古い分は消えていることがあります。相手のサイトの側に何が残ったかは、こちらからは見られません。
2.1.317 以上に上げれば安心ですか?
上げることが出発点ですが、それだけでは足りません。対象は、ウェブかシェルの道具の呼び出しでアカウントのアドレスを送る場面で、確認を求める仕組みなので、承認すれば送られます。確認が出なかったという利用者の報告もあります。npm の stable は11月6日時点で 2.1.311 なので、版の数字も確かめてください。
IS_DEMO や API キーでのログインで防げますか?
IS_DEMO が隠すのは、公式の説明では画面のヘッダーと /status の表示で、モデルに渡る中身が変わるとは書かれていません。API キーでログインした場合に渡らないかは、公式の文書では確かめられず、当社も試していません(#81138 のコメントには、API キーなどで認証すると指示に入らないという利用者の書き込みがありますが、公式の説明ではありません)。どちらでも、CLAUDE.md や読んだファイルにあるアドレスは使われうるので、これだけで防げるとは言えません。
送ってしまったアドレスは取り消せますか?
取り消せません。相手のサーバーのアクセスの記録には User-Agent が残ることがあります(nginx は既定の形式に含めています)。送り先と時期を洗い出し、アドレスの持ち主と社内の担当者に知らせ、迷惑メールとなりすましに備えてください。
まとめ
Claude Code では、ログインしたアカウントのメールアドレスがモデルへの指示に入っており、モデルが書いた通信の User-Agent にアドレスが入ったという報告が、遅くとも2026年5月から GitHub に複数出ています。公式の対策は 2.1.234 の指示と 2.1.317 の確認で、対象はアカウントのアドレスです。版を 2.1.317 以上にそろえ、会話の記録と CLAUDE.md を確かめ、連絡先の決まりと Hooks で送る前に止めてください。送ってしまった分は取り消せないので、洗い出しと迷惑メールへの備えを進めます。
あわせて読みたい
参考・出典
- Bug Report: Privacy violation in User-Agent header(GitHub anthropics/claude-code #107757・2026年11月5日)(参照日: 2026-11-06)
- GitHub anthropics/claude-code #78431(User-Agent に本物のメールアドレスを使ったという報告・2026年7月17日)(参照日: 2026-11-06)
- [BUG] Account email (PII) is injected into the model’s system prompt without consent, disclosure,(GitHub anthropics/claude-code #81138・2026年7月25日)(参照日: 2026-11-06)
- 同じ趣旨の GitHub anthropics/claude-code の報告(起票日・UTC):#55743(2026年5月3日)・#95258(9月18日)・#101659(10月13日)・#102577(10月15日)・#104774(10月24日)・#106012(10月29日)(参照日: 2026-11-06)
- Claude Code の CHANGELOG(Anthropic)(参照日: 2026-11-06)
- Claude Code の Releases(GitHub)(公開日の確認/参照日: 2026-11-06)
- @anthropic-ai/claude-code の dist-tags(npm)(参照日: 2026-11-06)
- Data usage(Claude Code Docs)(参照日: 2026-11-06)
- Explore the .claude directory(Claude Code Docs)(参照日: 2026-11-06)
- Advanced setup(Claude Code Docs)(参照日: 2026-11-06)
- All settings(Claude Code Docs)(参照日: 2026-11-06)
- Environment variables(Claude Code Docs)(参照日: 2026-11-06)
- How Claude remembers your project(Claude Code Docs)(参照日: 2026-11-06)
- Hooks reference(Claude Code Docs)(参照日: 2026-11-06)
- Security(Claude Code Docs)(参照日: 2026-11-06)
- Configure permissions(Claude Code Docs)(参照日: 2026-11-06)
- Policy:Wikimedia Foundation User-Agent Policy(Wikimedia Foundation)(参照日: 2026-11-06)
- Module ngx_http_log_module(nginx)(参照日: 2026-11-06)
- git-log Documentation(Git)(参照日: 2026-11-06)
- Claude Codeがユーザーのメールアドレスを外部サイトに勝手に送信する問題が発覚、約4カ月前から報告されていたことも判明(GIGAZINE・2026年11月6日)(報道/参照日: 2026-11-06)
この記事の内容を社内展開する方へ: Claude Code × ビジネス活用 実践ガイド(無料・PDF 30ページ+Excel) をダウンロードできます。