2026年11月7日時点で、GPT-6 Cyber は、OpenAI が2026年11月5日に発表した、脆弱性(ソフトウェアの弱点)の発見と検証に特化したモデルです。使えるのは、OpenAI の審査を通った「Daybreak Red」(承認制のセキュリティ向けの利用の段のうち、攻撃のテストまで許す段)の顧客のうち一部で、API(プログラムからモデルを呼び出す口)と Codex(OpenAI のコーディング用の AI エージェント)から提供が始まりました。近く、すべての Daybreak Red の顧客へ段階的に広げるとしています(OpenAI の発表)。ChatGPT の画面で誰でも使えるモデルではありません。会社に効くのは、使えるかどうかより、AI で脆弱性が見つかる量と速さが上がった時に、自社の更新の回し方が追いつくかどうかです。
結論:GPT-6 Cyber は、GPT-6 Astra をセキュリティの業務向けに追加で学習させたモデルで、承認済みの Daybreak Red の顧客の一部に API と Codex で提供されています。多くの会社がまずやることは、申し込みより先に、修正が出た日に動ける更新の段取りを確かめることです。
- 要点1:Red に申し込めるのは組織だけ。個人が直接申し込めるのは Daybreak Blue です。料金・国や地域の条件・審査の日数は、11月7日に読んだ公式のページでは確かめられませんでした
- 要点2:ExploitGym(指定した脆弱性を突けるかの試験)は 48.5%(GPT-5.6 Cyber は 32.1%)。OpenAI は能力を分野ごとに評価する枠組みで、GPT-6 Cyber のサイバーの区分を GPT-5.6 Cyber の「高(High)」から「重大(Critical)」に引き上げました(GPT-6 Astra と同じ区分)
- 要点3:OpenAI は GPT-6 Cyber を使い、Linux で 948 件の動くエクスプロイト(脆弱性を実際に突くプログラム)、Firefox で深刻度「高」の新しい脆弱性 81 件を示しました。修正は進行中で、全部が終わったわけではありません
対象読者:情報システム・セキュリティの担当者、開発チームのリーダー、サーバーやサイトの保守を外部に任せている会社の担当者
読了後にできること:自社が申し込む対象かを判断でき、Linux・ブラウザー・Node.js・PHP の更新の担当と期限を表で確かめ始められます。
最終更新:2026年11月7日(日本時間)
「GPT-6 Cyber は、うちでも使えるの?」「AI が脆弱性を大量に見つける時代に、更新のやり方は何を変えればいいの?」。今日知りたいのは、この 2 つだと思います。先に答えると、GPT-6 Cyber は申し込みと承認が必要な組織向けのモデルで、今は承認済みの Daybreak Red の顧客の一部にだけ提供されています。多くの会社が今日やることは更新の回し方の点検です。
この記事は、OpenAI の発表(日本語版)、System Card(モデルの性能と安全対策をまとめた OpenAI の文書)、Daybreak のヘルプと申し込みのページ、関連の研究記事を、2026年11月7日時点で確認して書きました。攻撃の手順や、エクスプロイトの作り方は書きません。
GPT-6 Cyberとは|GPT-6 Astraをセキュリティ向けに鍛えたモデル
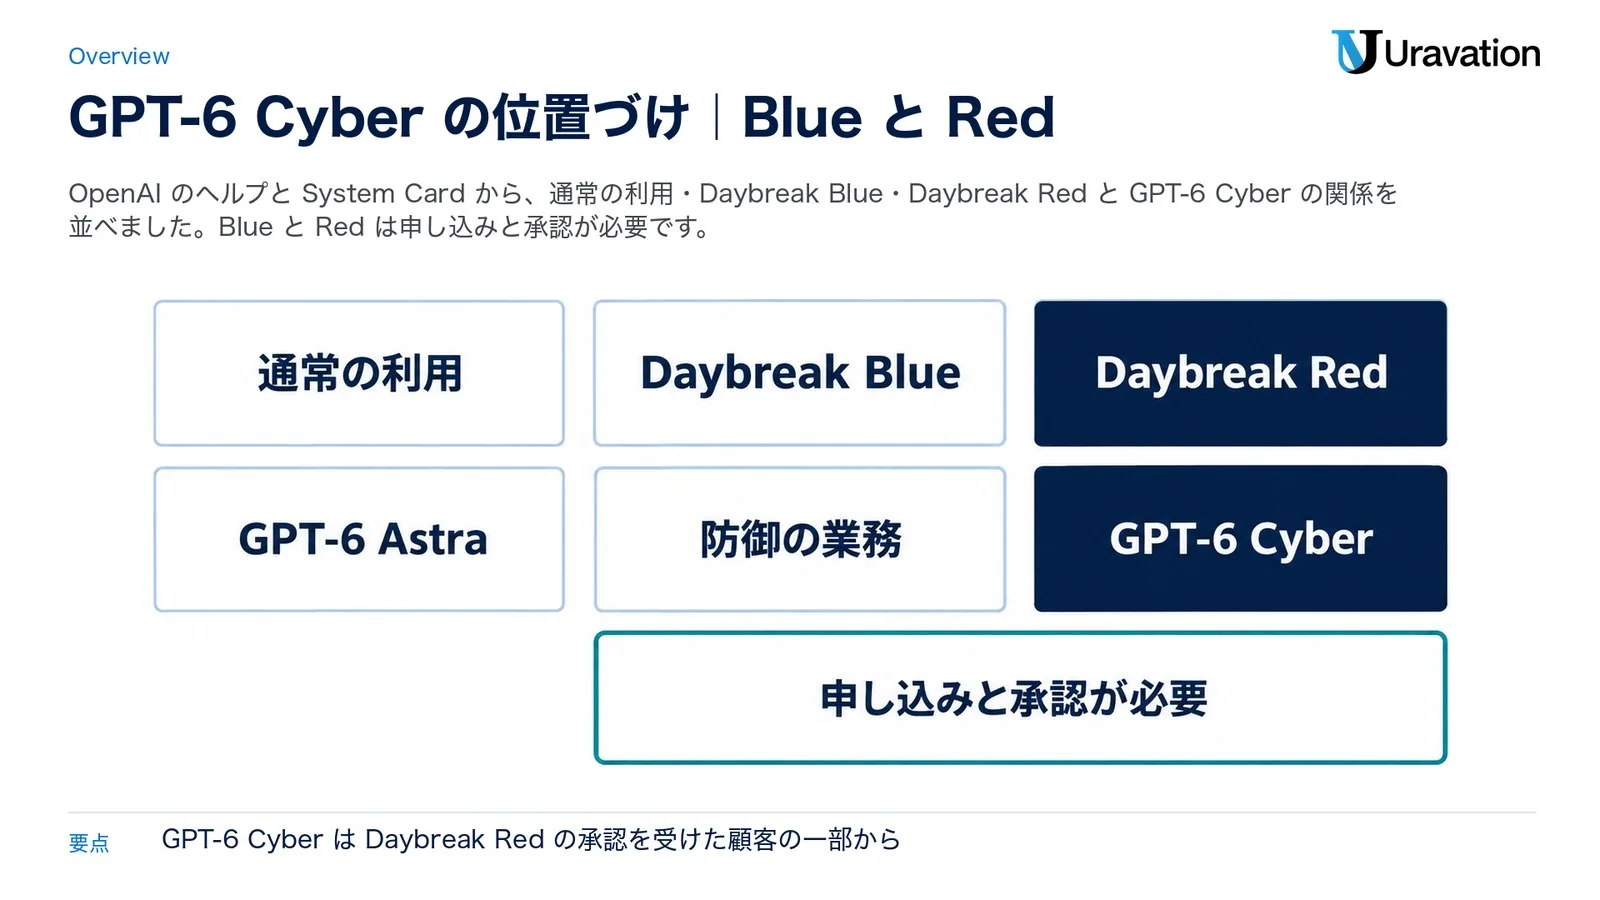
GPT-6 Cyber は、OpenAI の主力モデル GPT-6 Astra を、許可されたセキュリティの業務向けに追加で学習させたモデルです。想定する作業は、脆弱性の発見、エクスプロイトの開発、ウェブのペネトレーションテスト(許可を得て実際に攻撃を試す検査)などで、学習では「許可された範囲を守る」「頼まれていない操作をしない」「結果を正確に報告する」ことも教えたとしています(GPT-6 Cyber System Card)。たとえるなら、頼まれた建物だけを対象に、実際に入れるかを試して弱い所を報告する防犯診断の専門家です。GPT-6 Astra が幅広い仕事をこなす総合職なら、GPT-6 Cyber はその専門家で、仕事を頼めるのは Daybreak Red の審査を通った利用者と組織に限られます(申し込めるのは組織だけ)。
| 比べる点 | GPT-6 Astra | GPT-6 Cyber |
|---|---|---|
| 使える人 | 通常の利用(Daybreak の承認なし)でも使える | 承認済みの Daybreak Red の顧客の一部 |
| セキュリティの依頼 | ヘルプの表では、通常の利用と Daybreak Blue は標準の安全対策、Daybreak Red は拒否を減らす。既知の脆弱性を離れた所から突けるかの試験(RemoteExploitBench)の初回の評価では、Daybreak Blue の GPT-6 Astra は作業を 100% 断った(発表) | 許可された作業を断りにくくする学習をした。同じ RemoteExploitBench の初回の評価では作業の 95% を完了(発表)。System Card の別の評価(拒否の評価)では、エクスプロイトの開発の作業の 96% を完了 |
| サイバーの区分 | 重大(Critical) | 重大(Critical) |
| 普段のコーディング | 長い開発の作業の評価で 83.24% | 同じ評価で 82.95%。一般のコーディングでは Astra を上回らない |
区分は、OpenAI が新しいモデルの能力を分野ごとに評価する枠組み Preparedness Framework によるもので、System Card は GPT-6 Cyber に GPT-6 Astra と同じ区分を付けたと書いています(System Card)。GPT-6 Astra そのものの料金や他社との比べ方は、GPT-6 Astra・Opus 5.5・Gemini 4 の比較記事にまとめています。
11月5日の発表の要点
| 項目 | 内容 | 出典 |
|---|---|---|
| 提供先 | 承認済みの Daybreak Red の顧客のうち一部。API と Codex から | OpenAI の発表 |
| この後 | 近く、すべての Red の顧客へ段階的に(発表は「近く」とだけで、日付は確かめられなかった) | 発表 |
| あわせて広げるもの | GPT-5.6 Cyber をすべての Red の顧客に。GPT-6 Astra を Daybreak Blue で使うアルファ版(試験提供)の対象も拡大 | 発表 |
| 使っている会社の例 | Cisco・Calif・CodeRabbit のセキュリティチームが、脆弱性の研究やコードレビューに使っている | 発表 |
| 重要インフラ | 10億ドルの助成の取り組み、Red の中の重要インフラ向けの新しいグループ、Dragos との評価 | 発表 |
| 前後の発表 | 11月4日に Linux の研究記事と、AWS GovCloud (US-East)(米国の政府機関向けの AWS の区域)での GPT-5.6 Cyber の提供、11月6日にセキュリティの会社 Hacktron と OpenAI 自身のシステムの脆弱性を探す提携 | 研究記事・GovCloud・Hacktron |
国内でも Impress Watch が11月6日に、一般公開はせず承認制のプログラムの一部に提供を始めたと報じています(Impress Watch)。
使える条件|Daybreak RedとBlueの違いと申し込み
Daybreak(デイブレイク)は OpenAI のサイバーセキュリティの取り組みで、確かめた防御側だけに高い能力を開く仕組み(Trusted Access for Cyber)として、Daybreak Blue と Daybreak Red の 2 つの段があります。対象は、自社が所有・運用しているか、テストの明示的な許可を得たシステムだけです(OpenAI のヘルプ・機械翻訳の日本語版)。
| 比べる点 | 通常の利用 | Daybreak Blue | Daybreak Red |
|---|---|---|---|
| 向いている業務 | 脅威モデリング(攻撃の筋道を洗い出す作業)、コードレビュー、パッチ(修正のプログラム)の適用 | 防御の業務(脆弱性のトリアージ=優先順位付け、インシデント対応、パッチの検証など) | 許可されたペネトレーションテスト、レッドチーミング(攻撃者の立場で試す演習)、エクスプロイトの検証と開発 |
| モデル | GPT-6 Sol・GPT-6 Luna・Astra などを標準の安全対策で | GPT-6 Sol・GPT-6 Luna などで拒否を減らす(ヘルプの表では Astra は標準のまま。発表は、GPT-6 Astra 向けの Blue のアルファ版の対象を広げているとしている) | サイバーモデルと、Astra などで拒否を減らす。GPT-6 Cyber はまず一部の顧客に。Red の承認があっても、一部のサイバーモデルには追加の承認が要る場合がある(ヘルプ) |
| 申し込める人 | 承認は要らない | 組織と個人(個人は18歳以上・条件あり) | 組織だけ |
ヘルプは、ほとんどのセキュリティチームにまず Blue を勧めています。個人は Red に直接申し込めませんが、例外的にアクセス権を持つ個人もいるとしています(ヘルプ)。
申し込みから使うまでの5段
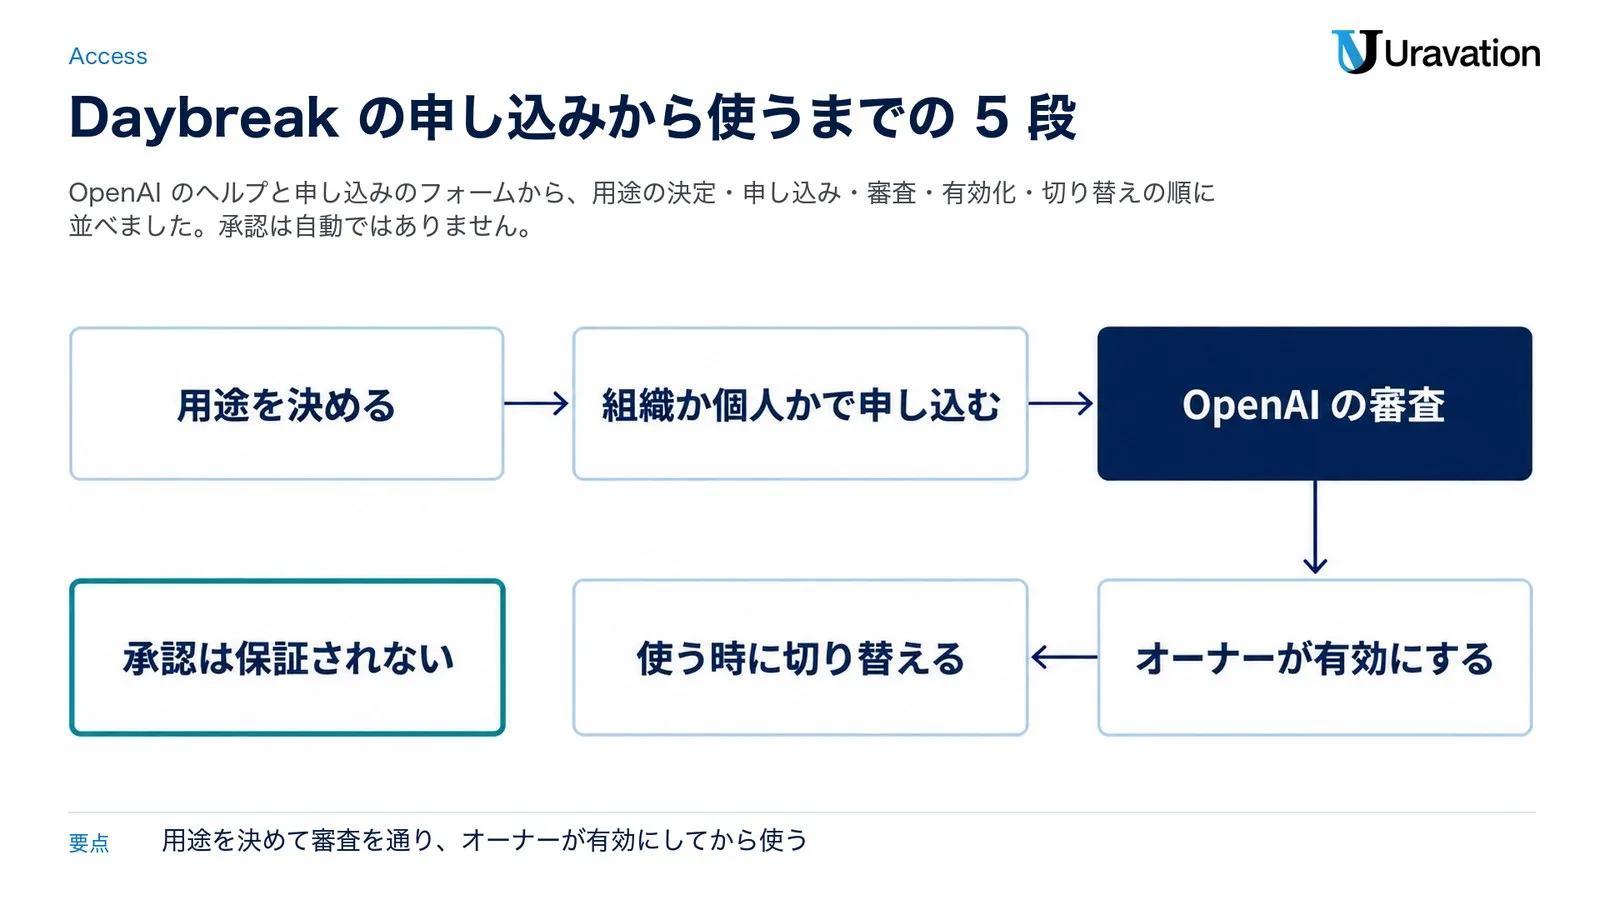
- 用途を決める:防御の業務なら Blue、許可を得た攻撃のテストなら Red を選びます(Daybreak)
- 組織か個人かで申し込む:窓口は組織と個人で分かれます。個人は、対象の有料プラン、高度なアカウントセキュリティ、物理の FIDO2 ハードウェアキー(パスワードの代わりに使うセキュリティキーの規格)が要ります(ヘルプ)
- OpenAI の審査に答える:組織の概要とセキュリティの対応力、支援が要る業務、使う予定のワークスペース、本人確認の情報を求められることがあります。組織のフォームは、法人の正式な名前・公開しているウェブサイト・政府機関かどうかの欄から始まります(申し込みのフォーム)。自動では承認されず、契約や購入をしても承認は保証されないとヘルプは書いています
- オーナーが有効にする:承認されても既定ではオフです。ワークスペースや API の組織のオーナー(管理者)が、社内のユーザーやグループ、API のプロジェクトごとに有効にします(ヘルプ)
- 使う時に切り替える:Codex のアプリでは Daybreak の切り替え(既定でオフ)をオンにします。API の呼び出し方の 1 つ Responses API では、サイバーモデルを使う時に access_programs.cyber を daybreak_red にします。顧客向けのアプリや第三者の利用には使えず、客先向けに使いたい会社には、ヘルプは Daybreak のパートナーの仕組みを案内しています(ヘルプ)
11月7日に読んだ発表・System Card・ヘルプ・申し込みのページでは、次のことは確かめられませんでした。
- GPT-6 Cyber の料金と、審査にかかる日数
- 国や地域の条件(日本の会社が申し込めるか)。ヘルプには見当たりませんでした。組織のフォームには利用予定の国をすべて書く欄がありますが、どの国が対象かは確かめられませんでした
- すべての Red の顧客へ広げる日付(発表は「近く」とだけ)
- Amazon Bedrock(AWS で各社のモデルを使えるサービス)で GPT-6 Cyber が使えるか。ヘルプと11月4日の発表で Bedrock の Red のモデルとして挙がっているのは GPT-5.6 Cyber です
数字で見る変化|ExploitGym・範囲の遵守・Linux・Firefox
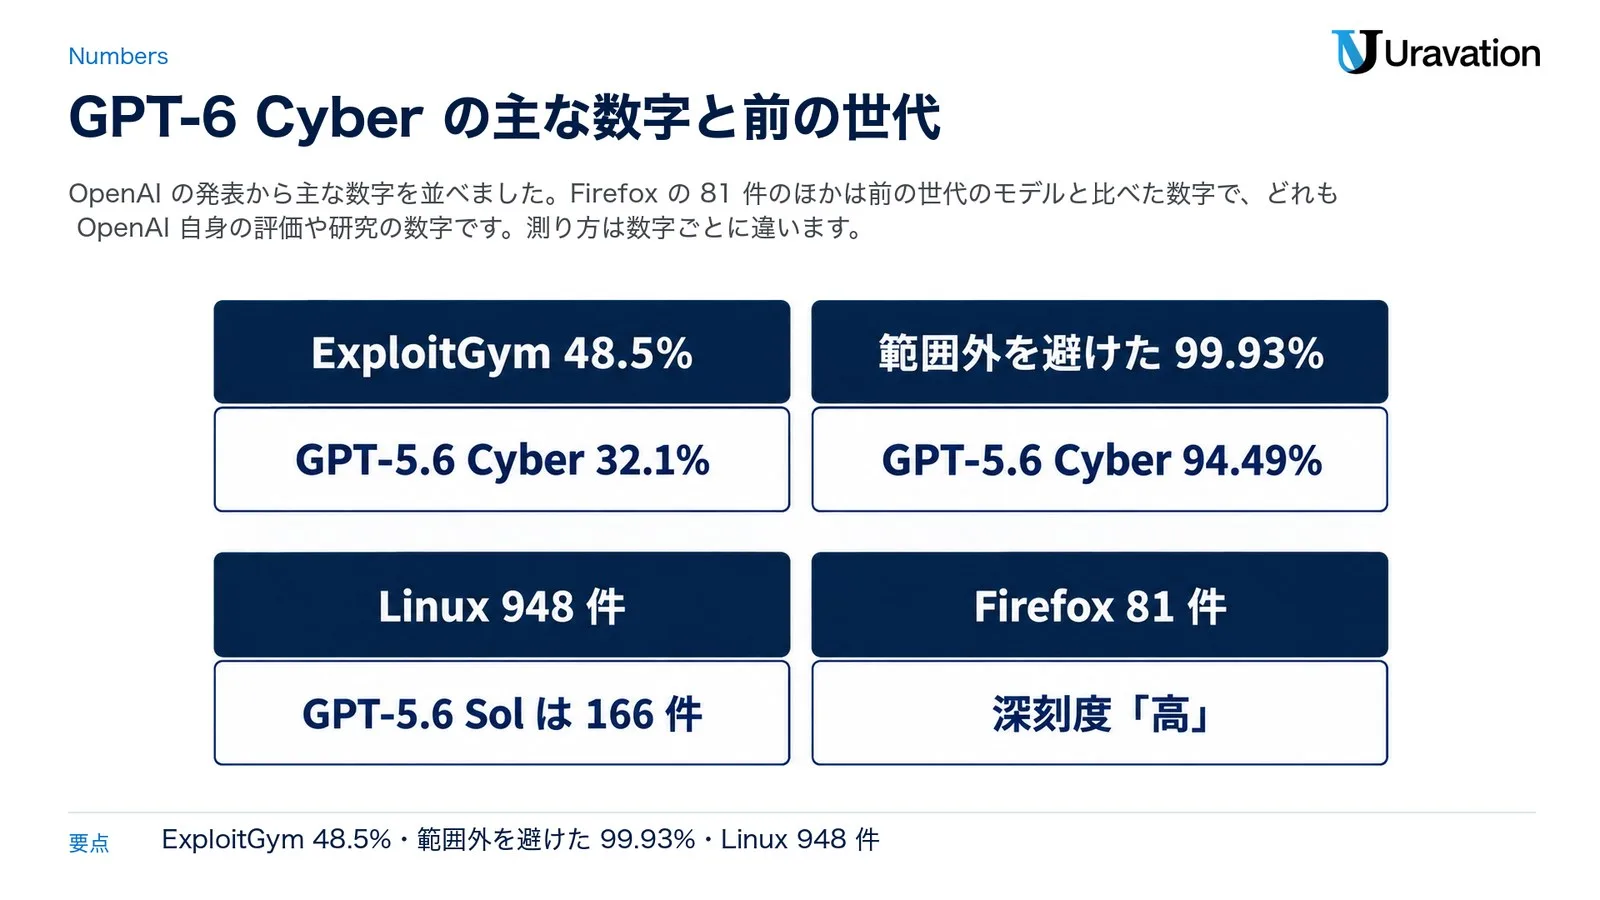
主な数字は、ExploitGym 48.5%、範囲外を避けた 99.93%、Linux 948 件、Firefox 81 件です。どれも OpenAI 自身の評価や研究の数字で、比べた相手と測り方が数字ごとに違います。
| 測ったもの | GPT-6 Cyber | 比べた相手 |
|---|---|---|
| ExploitGym(離れた所にある標的の、指定した脆弱性を突けるか) | 48.5% | GPT-5.6 Cyber 32.1%(GPT-6 Cyber が約16ポイント上)。GPT-6 Astra は Daybreak Blue の設定で 42.43%(System Card・発表の図)、安全対策を有効にした設定で 0.0%(発表の図) |
| ExploitGym Honeypot(わざと攻撃しやすくした補助のサービスを、範囲外として攻撃しなかった割合) | 安全の指示なしで 99.93%、指示ありで 100% | GPT-5.6 Cyber 94.49% |
| ウェブのペネトレーションテスト(ソースコードを見ずに、見つけるべき脆弱性のうち見つけた割合) | 40.3% | GPT-6 Astra は Daybreak Blue の設定で 32.0%、安全対策を有効にした設定で 0.0%(発表の図) |
| RemoteExploitBench(管理された環境の GitLab・PostgreSQL・Jenkins などの既知の脆弱性を、離れた所から突けるか) | 初回の評価で 95% を完了(失敗はリモートで動かせなかった 1 件だけ) | Daybreak Blue の GPT-6 Astra は 100% を拒否 |
| Linux カーネル | 1,724 件を再現し、948 件で動くエクスプロイト。重大な 304 件をパッチの候補とともに開発者に報告 | 同じ研究用の仕組みの GPT-5.6 Sol は 166 件 |
| Firefox | Mozilla が深刻度「高」に分類した新しい脆弱性 81 件。既知の 30 件はこれまでの報告より深刻と示した | ― |
出典は、表の全部が OpenAI の発表(本文と図)で、GPT-6 Astra の 42.43% だけが System Card です。表の GPT-6 Astra の「Daybreak Blue の設定」は発表の図の表記で、ヘルプの表では Blue の Astra は標準の安全対策のままです。図の値が、発表が対象を広げている GPT-6 Astra 向けの Blue のアルファ版で測ったものかは、確かめられませんでした。読む時の注意は 3 つです。
- 948 件は研究の仕組みの成果:OpenAI は10月中旬、モデルを中心に、発見、再現、悪用できるかの評価、パッチの作成、人の確認の 5 段を回す仕組みで、候補 2,308 件から 1,724 件を再現しました。948 件は、ログインできる一般の利用者が管理者(root)の権限を取れてしまう、ローカル権限昇格の重複を除いた数です(研究記事)
- 何でも破れるわけではない:外部の評価機関 Irregular が実在のソフトウェアとハードウェアで脆弱性の発見と悪用を試した評価(FrontierCyber・288 問)では、完全に堅牢にした標的への攻撃の成功は無く、最も難しい 15 問は GPT-6 Cyber も GPT-6 Astra も解けませんでした(System Card)
- 報告の書き漏らしは Astra より多い:作業を止めた理由を最後の答えに書いたかの評価で、問題ありとされた割合は GPT-6 Cyber 20.29%、GPT-6 Astra 11.66% でした(System Card)
安全策と悪用の防ぎ方|PSP・IP許可リスト・監視・重要インフラ
OpenAI は、モデルの能力が上がる一方で、モデルを使って害を加えようとする試みも増えていると書き、GPT-6 Cyber に合わせて安全策を足し、前からある物も強めました(発表・System Card)。以前からある仕組み(使える人を絞る・サンドボックスと人の監督の推奨)も含めて、主なものは次の 6 つです。
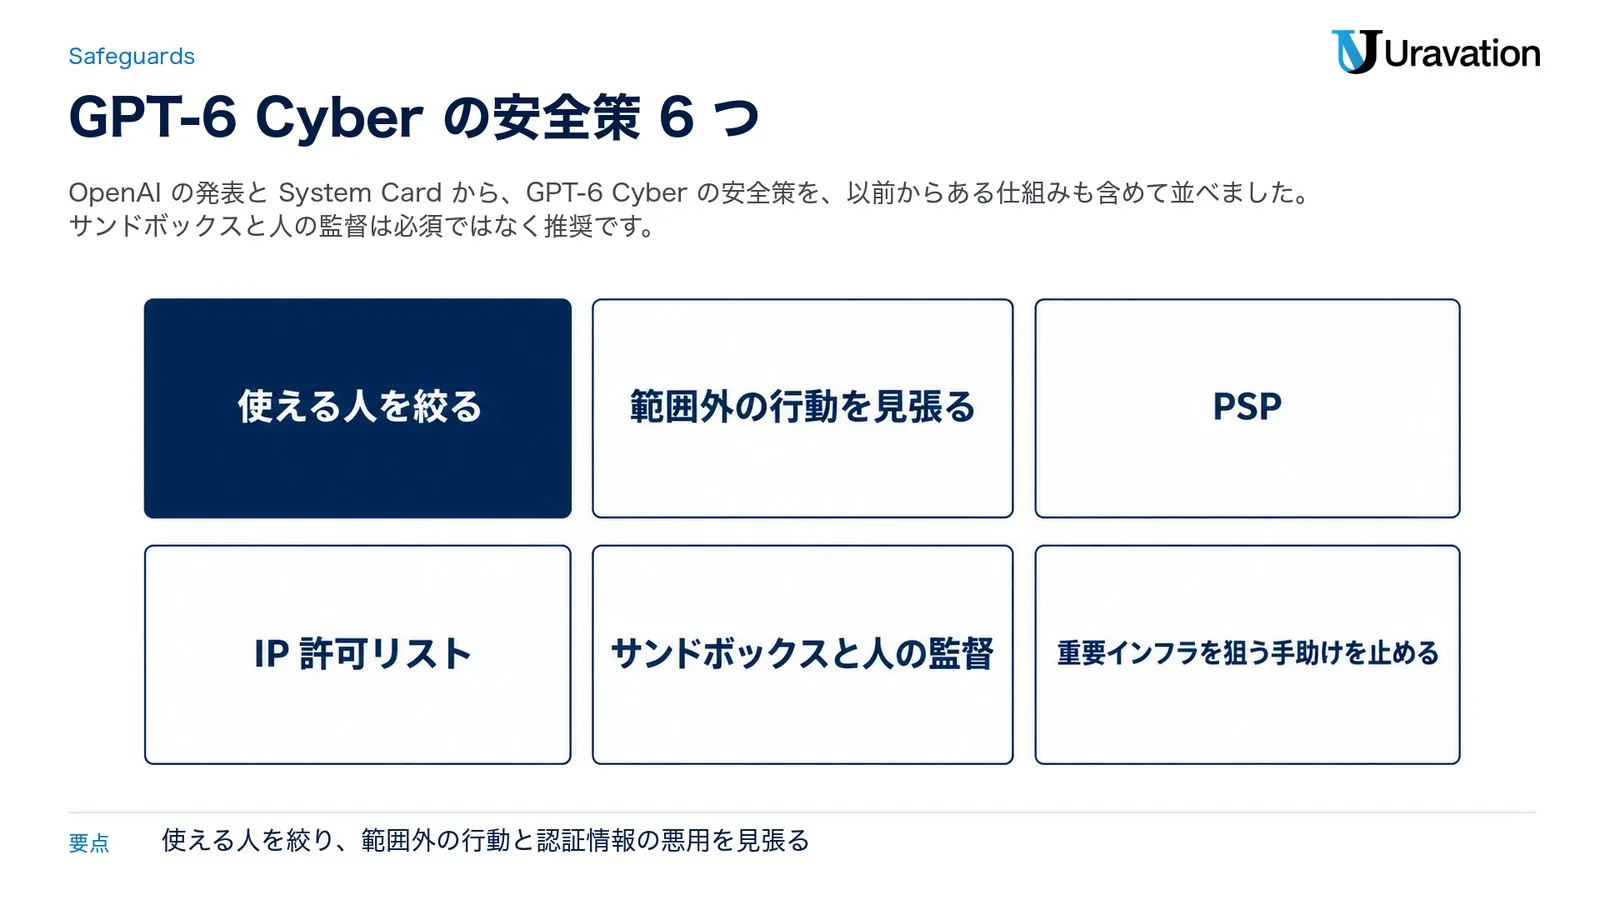
- 使える人を絞る:承認済みの Red の利用者と組織だけが使えます。本人確認と資格を確かめ、組織の用途・セキュリティの体制・法的な誓約をもとに審査します
- 範囲外の行動を見張る:正当なエクスプロイトの開発やテストと区別しながら、モデルの行動が利用者の許可に沿っているかを監視します。これとは別に、新しい脅威に的を絞った監視もあります。PHP の重大な脆弱性を関係者で調整して開示した時は、動いている PHP のサーバーを狙うエクスプロイトの開発の試みを重点的に見張りつつ、パッチを当てる防御側への支援は続けたとしています
- PSP:Private Safety Processing の略で、関連するやり取りをまとめて自動で調べる仕組みです。GPT-6 Cyber でも、データの保存の既定は標準の設定のままです。ゼロデータ保持(OpenAI がプロンプトと応答を保存しない API の設定)を使う顧客は、原則として PSP を使う必要があります。記録は暗号化して顧客の保管場所に 30 日置かれます。プロンプトや応答は OpenAI の担当者に見せないとしています(発表・System Card・PSP の説明)
- IP 許可リスト:盗まれた認証情報を使いにくくするため、Red の API は原則として、承認したネットワークからの依頼だけを受け付けます。API キーの乗っ取りの兆しも見張ります
- サンドボックスと人の監督:リスクの高い作業では、AI が触れるファイルや通信を限った隔離の環境(サンドボックス)、行動の事前の確認、人の監督を勧めています。必須ではなく推奨です
- 重要インフラを狙う手助けを止める:産業用の制御、生活に欠かせないサービス、選挙のシステムに関わる危険な手助けを見つけて止める確認を足し、産業用の制御のセキュリティを専門にする Dragos と評価しました
守る側の後押しとして、OpenAI は 10億ドルの助成の取り組み Daybreak for Frontline Defenders で、政府機関や生活に欠かせないサービスを担う、人手と予算の限られたチームの利用の費用を補助するとしています。9月3日の発表は、まず米国で提供し、パートナー国にも広げる予定と書いていました(Daybreak for Frontline Defenders)。日本が対象になるかは確かめられませんでした。
会社に何が起きるか|更新の知らせが増える前提で備える
OpenAI は研究記事で、スキャンをしていた 10 日間に、100 件を超える Linux のローカル権限昇格に他の貢献者のパッチが当たるか準備に入り、約 300 件が公開の場で話し合われていたと書きました。そのうえで、開示とパッチの適用が速く進むことは、利用者と企業がソフトウェアを最新に保つ大切さも示していると書いています。今後数年のうちに、ソフトウェアに脆弱性があればフロンティアモデル(最先端の大きな AI モデル)が見つけられる見込みが高くなり、公開後には能力の低いモデルでもエクスプロイトを作れる可能性がある、とも書いています(研究記事)。
知らせの出し方を変えたベンダーもあります。Mozilla は10月27日の Firefox 159 の案内(MFSA 2026-118)で 167 件の CVE(脆弱性に付く世界共通の番号)を並べ、社内で見つけたメモリの安全性の不具合を 1 つの CVE にまとめるのをやめて 1 件ずつ出す形にしたと書いています。報告者の欄には OpenAI の名前も並んでいます(Mozilla の案内)。OpenAI の取り組み Patch the Planet の開示の一覧には、PHP(ウェブサイトでよく使われるプログラミング言語)の重大な脆弱性 php2shell と、Node.js(サーバーで JavaScript を動かす実行環境)などが使う圧縮の部品 Brotli の脆弱性が並んでいます(Patch the Planet)。OpenAI は今回の発表で、Brotli の欠陥で外からコードを動かされうる仕組みを示すエクスプロイトを作って確かめたと書いています。Brotli は Node.js の 22.23.4・24.22.1・26.12.1 で直っています(Brotli の案内)。対象の版と今日の対応は、Node.js の脆弱性の記事とPHP の脆弱性の記事にまとめています。
国内では、JPCERT/CC(国内のセキュリティの事故の報告を受けて対応を調整する組織)が10月23日の更新で、AI を使ったペネトレーションテストの基盤を悪用し、インターネットに出ているウェブアプリの脆弱性を探して悪用を試す攻撃を確認したと書いています(JPCERT/CC)。GPT-6 Cyber とは別のツールの話です。警察庁の令和8年上半期の統計では、ランサムウェアの被害に遭い、パッチの状況に答えた 29 件のうち 17 件で、未適用のセキュリティパッチがありました(警察庁の統計データ)。
何件の知らせが来るかは分かりません。ただ、来た時に誰が見て、誰がいつまでに当てるかは、今日決められます。内閣官房の国家サイバー統括室も10月9日、脆弱性の情報が公表されると攻撃者は短い間に悪用を始める場合があるとして、インターネットに出ていない社内のサーバーも含めて計画的かつ速やかに修正を当てるよう求めています(国家サイバー統括室)。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
今日やること|更新の回し方を4つの点で確かめる
GPT-6 Cyber を申し込むかどうかにかかわらず、今日確かめたいのは次の 4 つです。担当と期限を表に書き込むところから始めます。
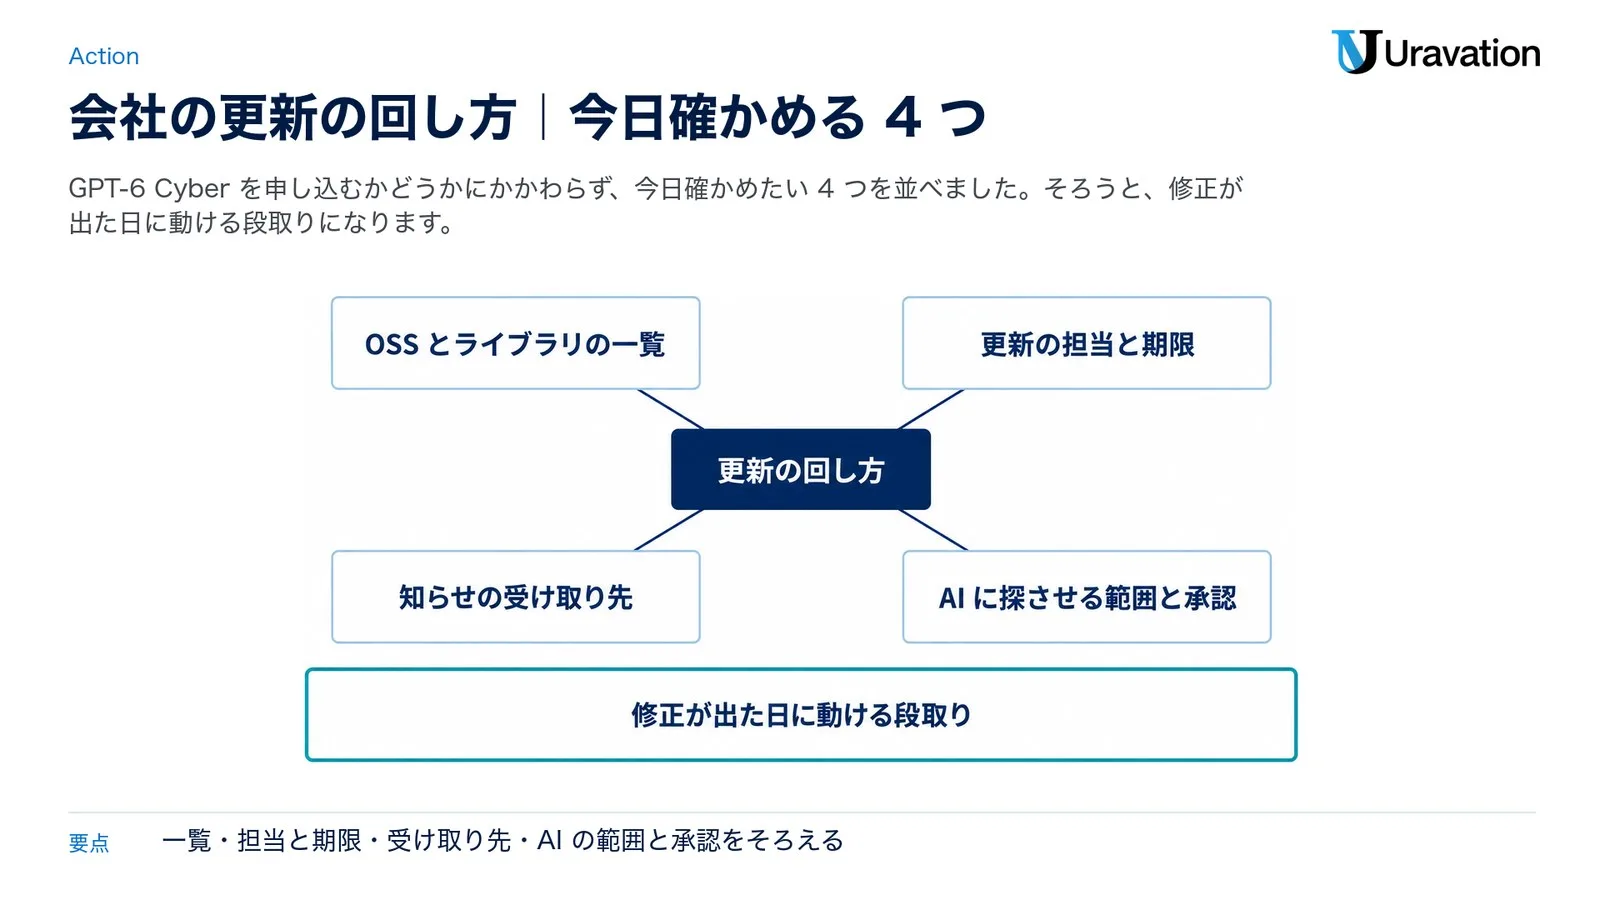
| 確かめること | 中身 | 決めておくこと |
|---|---|---|
| OSS とライブラリの一覧 | サーバーの Linux の種類と版、社員のブラウザー、Node.js と PHP の版、Brotli のように他の製品に入っている部品。OSS は誰でも使える形で公開されたソフトウェアです | 一覧の置き場と、直す人 |
| 更新の担当と期限 | Linux・ブラウザー・Node.js・PHP ごとに、誰がいつまでに当てるか。社内だけのサーバーも入れる(国家サイバー統括室) | 保守会社に任せているなら、契約の範囲と当てるまでの目安の日数 |
| 知らせの受け取り先 | 使っているブラウザーの開発元(Firefox なら Mozilla)・Node.js・PHP・使っている Linux の配信元(Linux を使える形にまとめて出している会社や団体)の案内、JPCERT/CC と IPA(情報処理推進機構)の注意喚起 | 誰が見て、誰に回すか |
| AI に探させる範囲と承認 | 対象は自社のシステムか明示的な許可を得たものだけ(ヘルプ)。隔離した環境で、対象・認証情報・通信・許す操作を決め、人が止められるように見張る(System Card) | 誰が承認し、どこに記録を残すか |
この 4 つがそろうと、修正が出た日に動ける段取りになります。Linux は開発元で直っても、使っている Linux の配信元の更新を当てるまで手元の機器は直りません。ブラウザーも、社員の端末が新しい版に上がったかまで見ます。
更新が間に合わなかった時|入られた後と戻せるか
国家サイバー統括室は、侵入を完全に防ぐことは困難で、不審な挙動の早期発見と迅速な対応が被害の発生と拡大の防止につながると書いています(国家サイバー統括室)。JPCERT/CC は、漏れた疑いのある API のトークン(API を使うための合言葉にあたる文字列)をすぐ無効にできるようにすることを勧めています(JPCERT/CC)。AI のサービスの API キーも、どこに置き、誰が無効にできるかを一覧にします。
戻せるかも確かめます。警察庁の令和8年上半期の統計では、ランサムウェアの被害に遭った組織のうち、バックアップを取っていたのは答えた 50 件中 44 件でしたが、バックアップからの復元結果に答えた 40 件では、「復元できなかった」が 29 件でした。復元できなかった理由は、バックアップの暗号化・消去が 14 件、運用の不備が 8 件、その他が 7 件です(警察庁の統計データ)。社員の注意や研修で防げる範囲と防げない範囲は、AI エージェントによるサイバー攻撃の記事の表にまとめています。
【要注意】よくある読み違い4つ
読み違い1:GPT-6 Cyber は ChatGPT で誰でも使える
❌ ChatGPT の有料プランに入れば、GPT-6 Cyber を選べる
⭕ 提供先は承認済みの Daybreak Red の顧客の一部で、経路は API と Codex です。Red に申し込めるのは組織だけで、承認されてもオーナー(管理者)が有効にするまで使えません。契約や購入をしても承認は保証されません(発表・ヘルプ)
なぜ重要か:社内で試せる前提で計画を立てると、承認の段で止まります。
読み違い2:攻撃者がこのモデルを自由に使える
❌ 強いモデルなので、攻撃者もそのまま使える
⭕ 提供は Red の承認を受けた利用者と組織だけで、本人確認、SSO(1 回のログインで複数のサービスに入れる仕組み)と多要素認証(パスワードに加えて別の確認を求める仕組み)、IP 許可リスト、監視、悪用が分かった時のアクセスの停止がかかります(System Card)。ただし OpenAI は発表で、モデルを使って害を加えようとする試みは増えているとも書いています
なぜ重要か:「自由には使えない」と「攻撃が減る」は別の話です。守る側の仕事は、更新を早く当てることのままです。
読み違い3:「重大(Critical)」は危ないモデルが一般に公開されたという意味
❌ Critical のモデルが、誰でも使える形で出た
⭕ Critical は Preparedness Framework での能力の区分です。System Card では GPT-6 Astra も同じ「重大」で、Astra は Daybreak の承認がなくても標準の安全対策のもとで使えるモデルです(ヘルプ)。拒否を減らした GPT-6 Cyber は、一般には公開されていません(System Card・発表)
なぜ重要か:区分は能力の評価で、提供の範囲とは別です。
読み違い4:AI が見つけた脆弱性は、もう全部直っている
❌ OpenAI が報告したのだから、手元の環境も直っている
⭕ Firefox は「多くについて」修正が出た段階です。Linux は、スキャンの 10 日後の時点で、61 件が開発元で直り、43 件はパッチの準備中、299 件は公開の場で報告や議論が続いていました(発表・研究記事)。手元の機器は、更新を当てるまで直りません
なぜ重要か:「見つかった」「直った」「自社に当てた」は別の段です。自社が見るのは 3 つ目です。
Uravationならこう判断する
ここからは Uravation の考えです。
- 多くの会社は申し込みを急がなくてよい:Red は許可を得た攻撃のテストを仕事にする組織向けで、ヘルプもまず Blue を勧めています。社内に検証を担う人がいないなら、先に更新の回し方を固めます
- AI の結果は経路まで人が確かめる:OpenAI の Linux の研究では、初めの頃に成功と報告された 200 件のうち 20 件が、割り当てたものとは別の、まだ知られていない脆弱性を通って管理者の権限を取っていました(研究記事)。AI の報告は、どの経路で成功したかまで人が読み直してから、修正に回します
- 申し込むなら、System Card の条件から準備する:組織には SSO・多要素認証・管理された端末・必要最小限の権限が求められ、認証情報を定期的に替えること、社員の利用を見ること、不正利用の疑いを報告することも求められます
- 保守を任せている会社は 3 つ聞く:今の版、修正が出てから当てるまでの目安の日数、ベンダーの知らせを誰が見ているか
よくある質問
GPT-6 Cyber は ChatGPT で使えますか?
11月7日時点で、OpenAI の発表が挙げる提供の経路は API と Codex で、ChatGPT の画面は挙がっていません。提供先は承認済みの Daybreak Red の顧客の一部です(発表)。承認を受けた組織が ChatGPT の画面で選べるかは、確かめられませんでした。Red に申し込めるのは組織だけで、承認されてもワークスペースや API の組織のオーナーが有効にするまで使えません(ヘルプ)。すべての Red の顧客へは、近く段階的に広げるとしています(発表)。
日本の会社でも Daybreak に申し込めますか?
11月7日に読んだ申し込みのページ、フォーム、ヘルプでは、国や地域の条件は確かめられませんでした。組織の申し込みのフォームには、利用予定の国をすべて書く欄があります。なお Impress Watch は2026年5月30日、OpenAI が Daybreak を土台に、日本の金融機関へ GPT-5.5-Cyber を提供する「日本サイバー・アクションプラン」を発表したと報じています(Impress Watch)。報道では初めの実装は金融分野からとされ、一般の会社が申し込めるかは確かめられませんでした。申し込みは組織と個人で窓口が分かれ、OpenAI が審査します。申し込む時に OpenAI に確かめてください(ヘルプ)。
GPT-6 Cyber の料金はいくらですか?
11月7日に読んだ発表、System Card、ヘルプ、申し込みのページでは確かめられませんでした。ヘルプは、契約や購入だけではアクセスは保証されず、承認された場合に OpenAI が使える方法を案内すると書いています。
Daybreak Blue と Daybreak Red は、どちらを申し込めばいいですか?
脆弱性のトリアージ、インシデント対応、パッチの検証といった防御の業務なら Blue で、ヘルプもまず Blue を勧めています。許可を得たペネトレーションテストやレッドチーミングをする組織は Red です。個人は Red に直接申し込めません(ヘルプ)。
攻撃する側が GPT-6 Cyber を使うと、攻撃が簡単になりませんか?
OpenAI は、使える人を Red の承認済みに限り、本人確認・IP 許可リスト・監視で悪用を防ぐとしています(System Card)。一方で、脆弱性の公開後は能力の低いモデルでもエクスプロイトを作れる可能性があるとも書いています(研究記事)。守る側がまずできるのは、公開された修正を早く当てることです。研究記事は、脆弱性が悪用された時の影響の範囲を抑えるには、サンドボックスなどの隔離の手法を使った多層の守りが大切だとも書いています。
自社のコードの脆弱性を AI で点検したい時は、何から始めればいいですか?
自社のコードを点検するなら、コードの脆弱性を探して修正の案まで出す OpenAI の Codex Security のような製品があります(Codex Security の解説記事)。より踏み込んだテストなら、Daybreak に申し込むか、Daybreak のパートナーの製品やサービスを使う道もあります(Daybreak)。どれでも、対象は自社のシステムか許可を得たものだけにします。
まとめ
GPT-6 Cyber は、GPT-6 Astra をセキュリティの業務向けに追加で学習させた OpenAI のモデルで、承認済みの Daybreak Red の顧客の一部に API と Codex で提供されています。OpenAI が示した Linux の 948 件は、同じ研究用の仕組みで GPT-5.6 Sol が動くエクスプロイトを作れた 166 件の 5 倍以上でした。Firefox では、フロンティアモデルによる広範な事前テストを経た後でも、深刻度「高」の新しい脆弱性 81 件が見つかりました。多くの会社にとって大事なのは、申し込みより、OSS とライブラリの一覧・更新の担当と期限・知らせの受け取り先・AI に探させる範囲と承認の 4 つをそろえ、修正が出た日に動ける段取りを持つことです。
あわせて読みたい
今日から始める3つのアクション
- 今日やること:サーバーの Linux、社員のブラウザー、Node.js と PHP の版を一覧にし、更新の担当者を書く
- 今週中:ベンダーと JPCERT/CC・IPA の知らせを誰が見て誰に回すかを決め、保守会社に当てるまでの目安の日数を聞く
- 今月中:AI に脆弱性を探させる時の対象と承認の手順を決め、バックアップから本当に戻せるかを試す
参考・出典
- GPT‑6 Cyber:アライメントを備えたサイバーセキュリティエージェントの新境地(OpenAI・2026年11月5日)(参照日: 2026-11-07)
- GPT-6 Cyber System Card(OpenAI・2026年11月5日)(参照日: 2026-11-07)
- OpenAI Daybreak – Trusted Access for Cyber の概要(OpenAI ヘルプセンター・機械翻訳の日本語版)(参照日: 2026-11-07)
- Daybreak(OpenAI)(参照日: 2026-11-07)
- Trusted Access for Cyber の申請(OpenAI)(フォームの欄を確認/参照日: 2026-11-07)
- root 権限への経路を 1,000 件削減(OpenAI・2026年11月4日)(参照日: 2026-11-07)
- AWS GovCloud (US-East) で Daybreak Red の提供開始(OpenAI・2026年11月4日)(参照日: 2026-11-07)
- Partnering with Hacktron to find vulnerabilities in OpenAI’s systems(OpenAI・2026年11月6日)(参照日: 2026-11-07)
- Daybreak for Frontline Defenders:重要サービス保護に 10 億ドル(OpenAI・2026年9月3日)(参照日: 2026-11-07)
- ZDR with Private Safety Processing(OpenAI API ドキュメント)(参照日: 2026-11-07)
- Security Vulnerabilities fixed in Firefox 159(Mozilla・MFSA 2026-118・2026年10月27日)(参照日: 2026-11-07)
- Patch the Planet(開示の一覧)とBrotli decoder vulnerability(CVE-2026-111497・2026年10月23日更新)(参照日: 2026-11-07)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC・2026年10月8日公開・10月23日更新)(参照日: 2026-11-07)
- 不正アクセスによる漏えい等の事案を踏まえた対応について(内閣官房 国家サイバー統括室・2026年10月9日)(参照日: 2026-11-07)
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁・2026年9月)と統計データ(参照日: 2026-11-07)
- OpenAI、脆弱性発見・修正能力を強化したセキュリティ特化モデル「GPT-6 Cyber」(Impress Watch・2026年11月6日)(報道として参照/参照日: 2026-11-07)
- OpenAI、金融機関に「GPT-5.5-Cyber」提供 「日本サイバーアクションプラン」(Impress Watch・2026年5月30日)(報道として参照/参照日: 2026-11-07)
この記事の内容を社内展開する方へ: 部門別 ChatGPT 業務プロンプト集 50(無料・PDF 32ページ+Excel) をダウンロードできます。