2026年10月18日時点で、GitHub の「AI Scan for pull requests」(以下、AI Scan)は正式提供されていて、プルリクエスト(PR)の変更から、CodeQL がまだ対応していない PHP・Shell/Bash・Terraform の設定(HCL)・Dockerfile・Java の JSP・C# の Blazor などの脆弱性を AI で見つけます。GitHub が2026年10月15日の変更履歴で正式提供を告知しました。組織の公開リポジトリならライセンスなしで使え、組織の非公開・内部リポジトリでは GitHub Code Security か GitHub Advanced Security が必要です。スキャンにはライセンスとは別に「Code Security AI Credits」を使い、GitHub Copilot のライセンスは要りません。同じ日には、コードスキャンの警告を Copilot が調べて直し、下書きの PR まで作る「agentic autofix」も正式提供になりました。この記事では、2つの機能の中身、使える条件、料金の仕組み、有効にする手順と注意点を、GitHub の変更履歴とドキュメントに書かれた範囲で整理します。
この記事の要点(2026年10月18日時点)
- AI Scan は2026年10月15日に正式提供。PR が作られた時と新しいコミットのたびに走り、指摘は「AI」の印つきで CodeQL の結果と並んで出ます。指摘は助言の扱いで、チェックを失敗にもマージの差し止めにもしません
- 使えるのは組織の公開リポジトリ(ライセンス不要)、Code Security か Advanced Security のある組織の非公開・内部リポジトリ、個人の公開リポジトリです。個人の非公開リポジトリでは使えません
- 費用はライセンスとは別の Code Security AI Credits です。Copilot の契約に含まれる AI クレジットがあれば先にそこから使い、超えた分は予算の範囲で従量課金になります。組織で有効にすると対象のリポジトリ全部ですぐ動き始めるので、先に予算を決めます
- agentic autofix は、警告を Copilot に割り当てると修正を作り、CodeQL で確かめてから下書きの PR を開く機能です。AI クレジットと GitHub Actions の実行時間を使います
対象読者:GitHub で開発している会社の開発責任者、情報システム部門・セキュリティの担当者
読了後にできること:自社のリポジトリで AI Scan が使えるか、費用がどこにかかるか、有効にする前に何を決めるかを判断できる
最終更新:2026年10月18日。GitHub の変更履歴 2 本(10月15日)とドキュメント 4 本、Advanced Security の料金ページを2026年10月18日時点で確認した範囲で整理しています。
AI がコードを書く量が増えるほど、人のレビューで脆弱性まで見切るのは難しくなります。GitHub のコードスキャンの中心にある CodeQL は対応する言語が決まっていて、PHP で書いた社内の業務システムや、Terraform で書いたインフラの設定、Dockerfile は、CodeQL がまだ対応していない側にあります。AI Scan は、その外側を PR の時点で見るための機能なんです。
GitHub AI Scanとは|CodeQLが見ない言語の脆弱性をPRで見つける機能
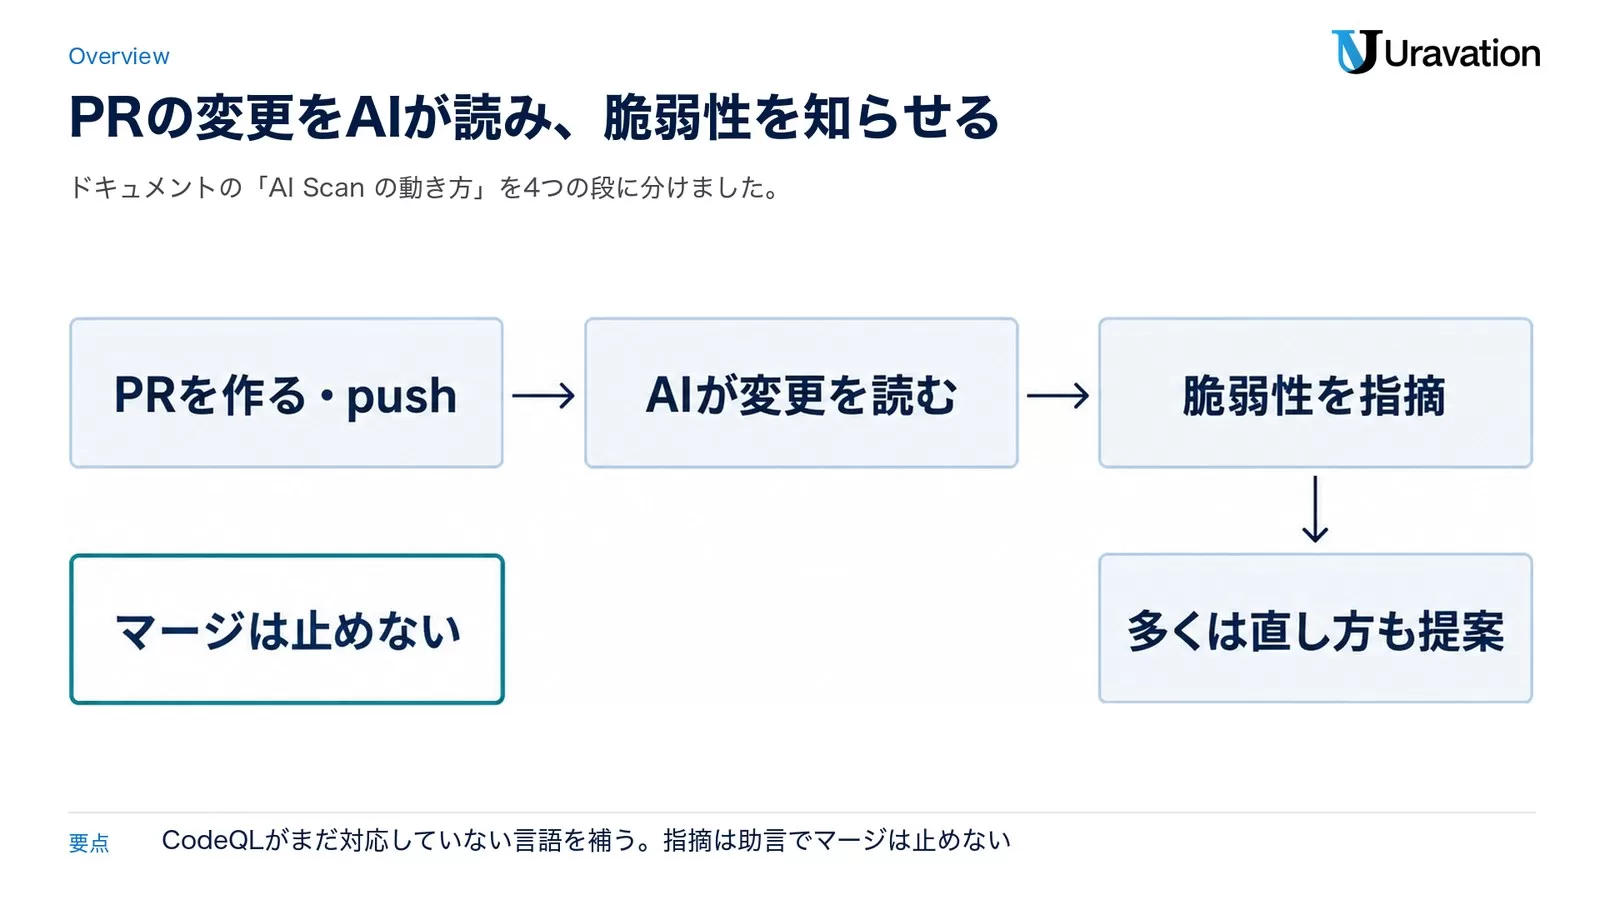
AI Scan は、PR に入った変更を AI の検出エンジンが読み、脆弱性を見つけると PR に書き込む機能です。CodeQL の代わりではなく、CodeQL がまだ対応していない言語とフレームワークを補う位置づけです(GitHub のドキュメント)。
| 項目 | 内容 |
|---|---|
| 見る範囲 | PR の変更だけ(リポジトリ全体のスキャンはしない) |
| 対象の言語の例 | PHP、Shell/Bash、Terraform の設定(HCL)、Dockerfile、Java の JSP、C# の Blazor など。CodeQL がまだ対応していないもの |
| 走るとき | PR が作られた時と、新しいコミットのたび(CodeQL と同じ) |
| 結果の出る場所 | PR の「Conversation」と「Files changed」のタブ。CodeQL の結果と並び、「AI」の印で見分ける |
| 結果の中身 | 問題と危険の説明。多くは直し方の提案つきで、Copilot Autofix がコードの変更を提案することもある |
| 扱い | 助言。コードスキャンのチェックを失敗にせず、ルールセットでマージを止める条件にも使えない |
| 走らない PR | フォーク(fork)からの PR と、Dependabot が作った PR |
ビルドの設定は要らず、必要ならリポジトリのコード検索で周りの文脈を集めてから指摘します。CodeQL の既定の設定(default setup)も前提にしておらず、CodeQL の解析が失敗や待ちの状態でも AI Scan は走ります。また、指摘には GitHub が用意した専用の指示を使い、/.github/copilot-instructions.md や /CLAUDE.md のような、利用者が書く指示のファイルは使いません(GitHub のドキュメント)。
10月15日の発表の要点|AI Scanと自動修正が正式提供に
GitHub は2026年10月15日の変更履歴で、次の2つを正式提供にしました(AI Scan の変更履歴・agentic autofix の変更履歴)。
| 発表 | 何ができるか | 対象 | 費用 |
|---|---|---|---|
| AI Scan for pull requests | PR の変更から、CodeQL がまだ対応していない言語の脆弱性を見つける | 組織の公開リポジトリ、Code Security か Advanced Security のある組織の非公開・内部リポジトリ、個人の公開リポジトリ | Code Security AI Credits |
| Agentic autofix for code scanning alerts | コードスキャンの警告を Copilot に割り当てると、関連するファイルを調べて直し、CodeQL で確かめてから下書きの PR を開く | GitHub Enterprise Cloud(データの保存先を指定する版を含む)で Code Security か Advanced Security を契約している組織(対象になる個人の公開リポジトリは、管理者が直接有効にできる) | Code Security の予算からの AI クレジットと、別に GitHub Actions の実行時間 |
どちらも GitHub Copilot のライセンスは要りません(AI Scan は変更履歴、agentic autofix はドキュメントに記載)。ただし agentic autofix を使うには、Copilot の支払い方法を登録しておく必要があります(変更履歴)。
使える条件|リポジトリの持ち主と公開範囲で決まる
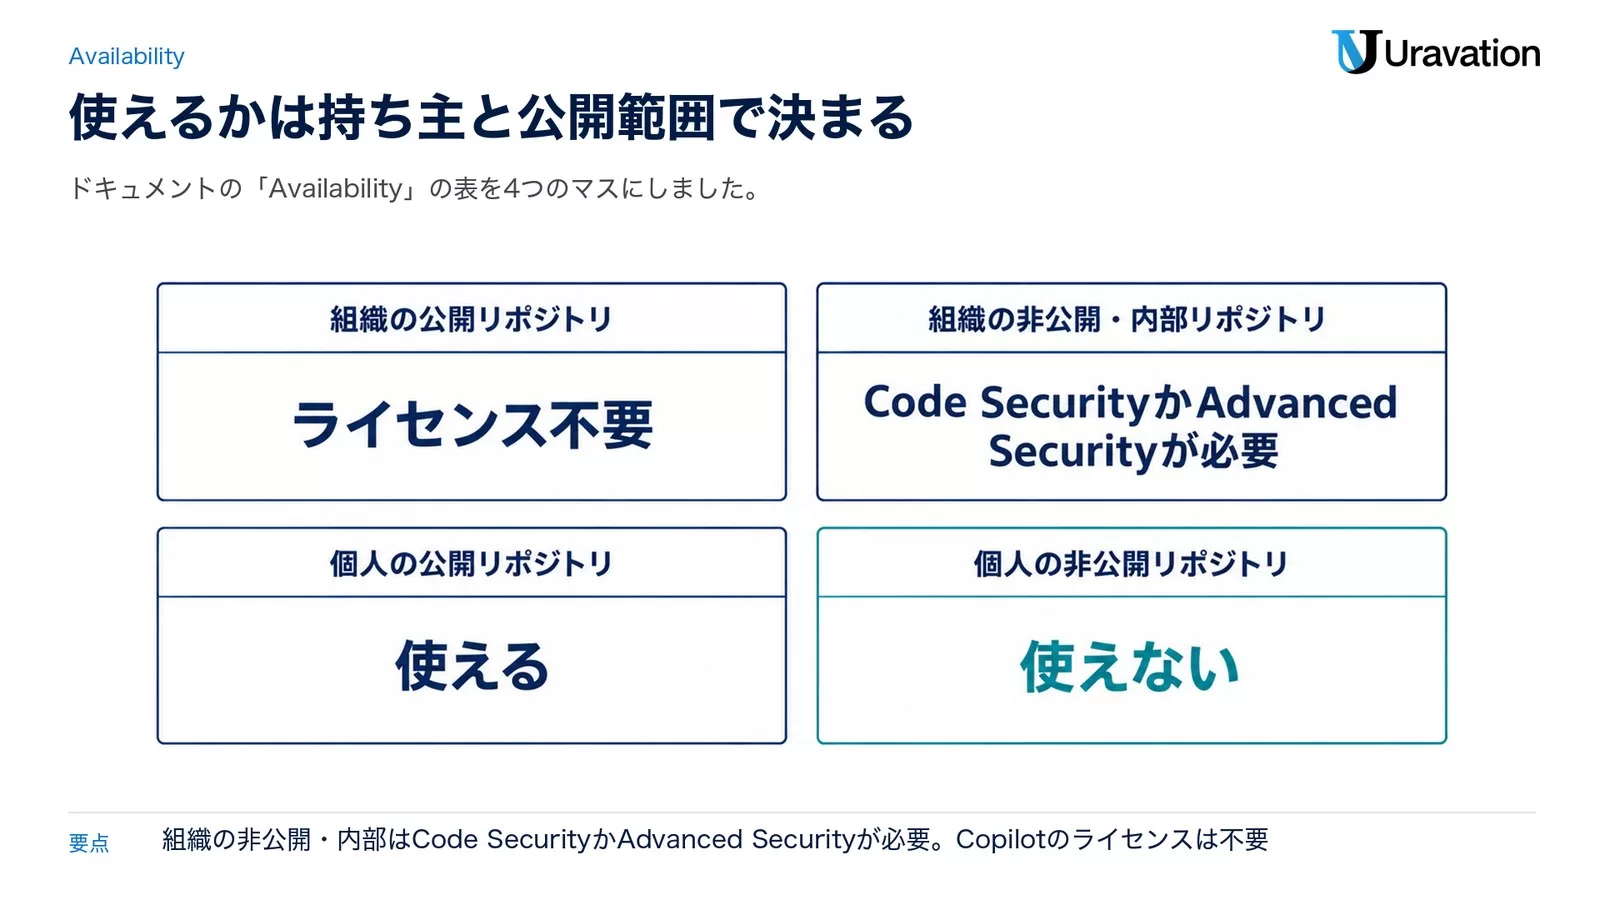
AI Scan を使えるかどうかは、リポジトリの持ち主(組織か個人か)と公開範囲で決まります(GitHub のドキュメント)。
| リポジトリの持ち主 | 公開範囲 | 使えるか・必要なもの |
|---|---|---|
| 組織 | 公開 | 使える(アクティブなコミッターのライセンスは不要) |
| 組織 | 非公開・内部 | GitHub Code Security か GitHub Advanced Security が必要 |
| 個人のアカウント | 公開 | 使える |
| 個人のアカウント | 非公開 | 使えない |
会社が管理するアカウント(Enterprise Managed Users)の個人の名前空間にあるリポジトリでは、コードスキャンを有効にしていても AI Scan は使えません。GitHub Copilot のライセンスは不要です(GitHub のドキュメント)。
非公開のリポジトリで使うなら、まず自社に Code Security(か Advanced Security)があるかを確かめます。Code Security は追加の契約で、GitHub の料金ページでは「アクティブなコミッター1人あたり月30ドル」です(シークレットの漏えい対策の Secret Protection は同じく1人あたり月19ドル・GitHub Advanced Security の料金ページ)。アクティブなコミッターとは、過去90日以内にそのリポジトリへコミットが push された人のことで、Code Security などを有効にしたリポジトリにコミットした人の数でライセンスの数が決まります(Advanced Security の課金のドキュメント)。シークレットの漏えいの検出の最近の更新は、GitHub シークレット漏えい検出の専用モデルで解説しています。
料金の仕組み|ライセンスとは別にAIクレジットを使う
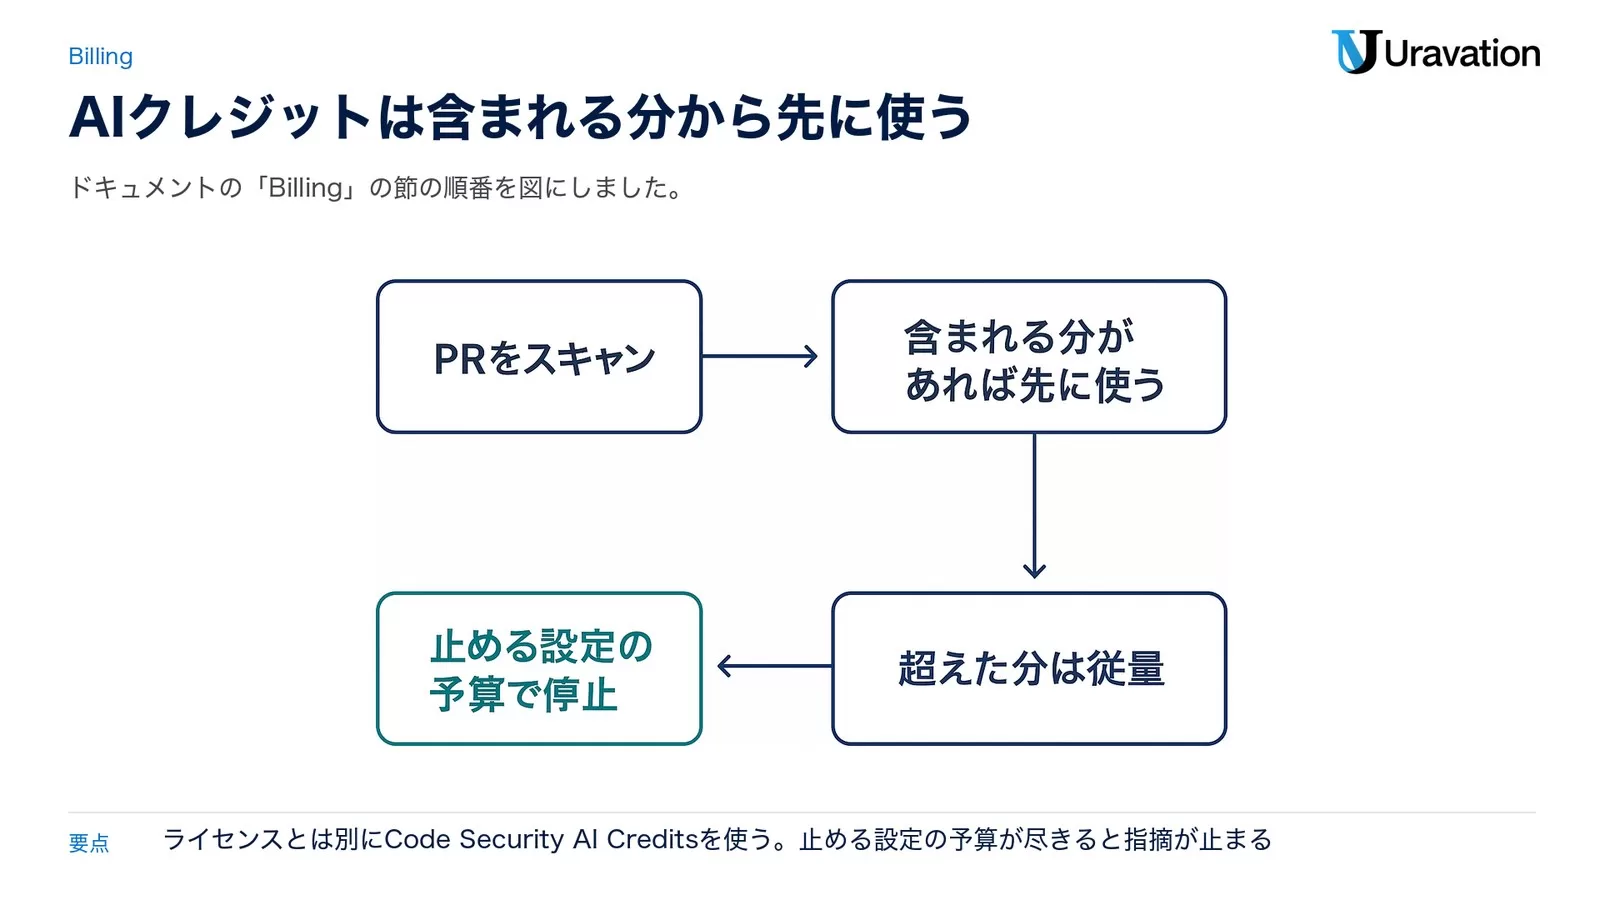
AI Scan の費用は、上のライセンスとは別に数えます。スキャンは「Code Security AI Credits」という区分の AI クレジットを使い、対象になる PR をスキャンした時だけ使用量が発生します(GitHub のドキュメント)。
| 項目 | 中身 |
|---|---|
| 使う単位 | Code Security AI Credits(アクティブなコミッターのライセンスとは別) |
| 公開リポジトリ | ライセンスは要らないが、AI クレジットは使う |
| 請求先 | 組織のリポジトリは、組織の支払いを持つアカウント(単独の組織か、その Enterprise)。個人の公開リポジトリはその個人。ただし組織や Enterprise から Copilot のライセンスを受けている人なら、その組織か Enterprise |
| 先に使う分 | 支払うアカウントに、Copilot の契約に含まれる AI クレジットがあれば、そこから先に使う |
| 超えた後 | 従量課金になり、予算の設定に従う。上限で止める予算(hard budget)で残りが無くなると、AI Scan は指摘を出せない。予算を増やすか、次の請求期間で再開する |
| 見る場所 | Enterprise の請求とライセンスの「AI usage」の欄に「Advanced Security」として出る。Code Security AI Credits だけの予算(SKU 単位の予算)も設定できる |
Copilot の使用量課金のドキュメントでは、Copilot Business の契約には1人あたり月1,900、Copilot Enterprise には月3,900の AI クレジットが含まれ、請求先の組織か Enterprise の全体でまとめて使われます。追加の予算は米ドルで決め、1 AI クレジット=0.01ドルの割合で減っていきます(Copilot の使用量課金のドキュメント)。AI Scan は、この含まれる AI クレジットから先に使うので、Copilot をよく使う組織では、社員の Copilot の利用と合わせて減り方を見ておくと安全です。Copilot の AI クレジットの仕組みそのものは、GitHub Copilot の課金変更(AI Credits)の記事にまとめています。
一方で、AI Scan の1回のスキャンで何クレジットを使うかの目安は、今回読んだ変更履歴とドキュメントには書かれていません(2026年10月18日時点)。費用の見通しは、試しに有効にした組織の「AI usage」の数字で測るのが確実です。
見つける脆弱性の種類|9つの分類
AI Scan は、見つけた問題を次の9つに分類します(GitHub のドキュメント)。
| 分類 | 中身 |
|---|---|
| String injection(文字列の注入) | SQL・HTML・シェル・JSON・YAML を文字列で組み立てていて、エスケープや無害化が抜けている・誤っている |
| Weak cryptography(弱い暗号) | 弱いアルゴリズム、短い鍵、安全でない乱数、暗号化の抜け、弱いパスワードのハッシュ |
| Broken access control(アクセス制御の不備) | パストラバーサル、CSRF の対策の抜け、利用者の入力で決まるオープンリダイレクト |
| Sensitive data exposure(機密情報の露出) | シークレット・トークン・パスワード・スタックトレースを、十分に守らずに保存・記録・送信している |
| Security misconfiguration(設定の不備) | 危ない既定値や設定。セキュリティの仕組みを切る、デバッグの機能を有効にする など |
| Authentication failures(認証の不備) | TLS や検証の抜け、安全でない認証の流れ、回数の制限の抜け |
| Data integrity failures(データの完全性の不備) | 安全でないデシリアライズ、重要な操作に HTTP、プロトタイプ汚染、信頼できない内容の実行 |
| Server-side request forgery(SSRF) | 攻撃者が決めた URL・ホスト・プロトコルにサーバーが取りに行く |
| Supply chain risks(サプライチェーンの危険) | 版を固定していない外部のアクション・パッケージ・イメージ、整合性を確かめないダウンロード |
分類と対応する言語は、機能の改善に合わせて変わることがあります(GitHub のドキュメント)。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
有効にする手順|Enterpriseの許可から組織の有効化まで
組織のリポジトリで使う時は、組織の owner かセキュリティの管理者が有効にします。Enterprise に属する組織では、その前に Enterprise 側の許可が要ります。順番は次の3段です(GitHub のドキュメント)。
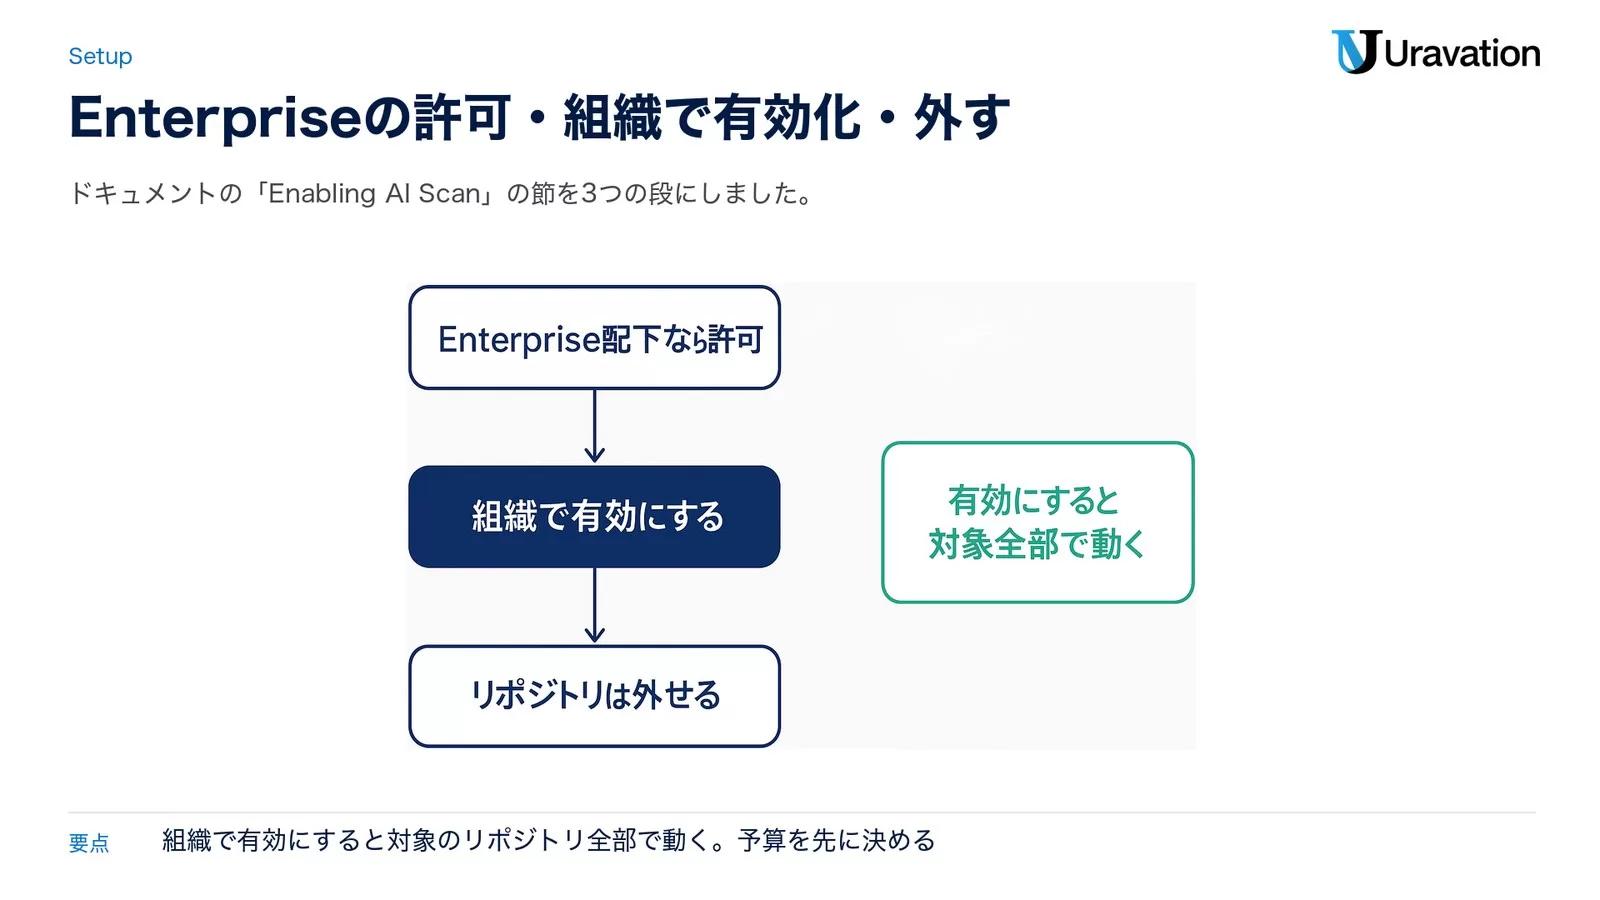
| 段 | 誰が | 何をする |
|---|---|---|
| 1. Enterprise(Enterprise に属する組織だけ) | Enterprise の owner | 組織が AI Scan を有効にすることを許可するかを決める。既定は「Not allowed(許可しない)」で、許可しただけでは有効にならない |
| 2. 組織 | 組織の owner か、セキュリティの管理者(security manager) | 対象のリポジトリで AI Scan for pull requests を有効にする。リポジトリは組織の設定を引き継ぐ |
| 3. リポジトリ | 管理者の権限を持つ人 | 組織が有効にしていれば、そのリポジトリだけ外せる(opt out)。組織が無効のままなら、リポジトリだけで有効にはできない |
個人の公開リポジトリでは、管理者が「Code scanning」の中の AI Scan for pull requests の切り替えで、有効か無効かを決めます。どの段でも、使うモデルを選ぶ必要はありません。
気をつけたいのは2段目です。組織の設定を有効にすると、コードスキャンを有効にしている対象のリポジトリ全部で、その場で AI Scan が動き始めます。リポジトリの管理者は外せますが、外す前に対象の PR がスキャンされれば、AI クレジットは使われます。ドキュメントも、組織で有効にする前に、対象になるリポジトリ、含まれる AI クレジット、従量の予算を確かめるよう案内しています。
有効にした後は、セキュリティの概要(security overview)の「Coverage」の画面で、どのリポジトリで実際に有効になっているかを確かめられます。「Prevention」のタブでは AI Scan の指摘の推移や解決した数、Copilot Autofix の提案が受け入れられた頻度を、「Code scanning on pull requests」のレポートの「AI Scan」のタブでは指摘の推移と結果を見られます(GitHub のドキュメント)。
指摘の扱いと限界|マージは止めず、誤検知もある
AI Scan を入れる前に、できないことを押さえておきます(GitHub のドキュメント)。
- 指摘は助言の扱いで、コードスキャンのチェックを失敗にしない。ルールセットでマージを止める条件にも、今は使えない
- 見るのは PR だけで、リポジトリ全体のスキャンはできない。リポジトリのセキュリティの画面の警告の一覧にも出ない
- フォークからの PR と、Dependabot が作った PR では走らない
- AI による検出なので、誤検知(false positive)があり得る。指摘ごとの賛成・反対のボタンで GitHub に知らせられる
- 分類と対応する言語は変わることがある
つまり AI Scan は、マージを止める仕組みではなく、CodeQL の外側の変更について早めに知らせてくれる仕組みです。マージを止める条件は、人の承認やブランチの保護など、AI Scan 以外の仕組みで決めておく必要があります。
同じ日の自動修正|agentic autofixとCopilot Autofixの違い
agentic autofix は、コードスキャンの警告を Copilot に割り当てると、Copilot が開発者と同じようにコードベースを調べて直す機能です。流れは次の4つです(変更履歴)。
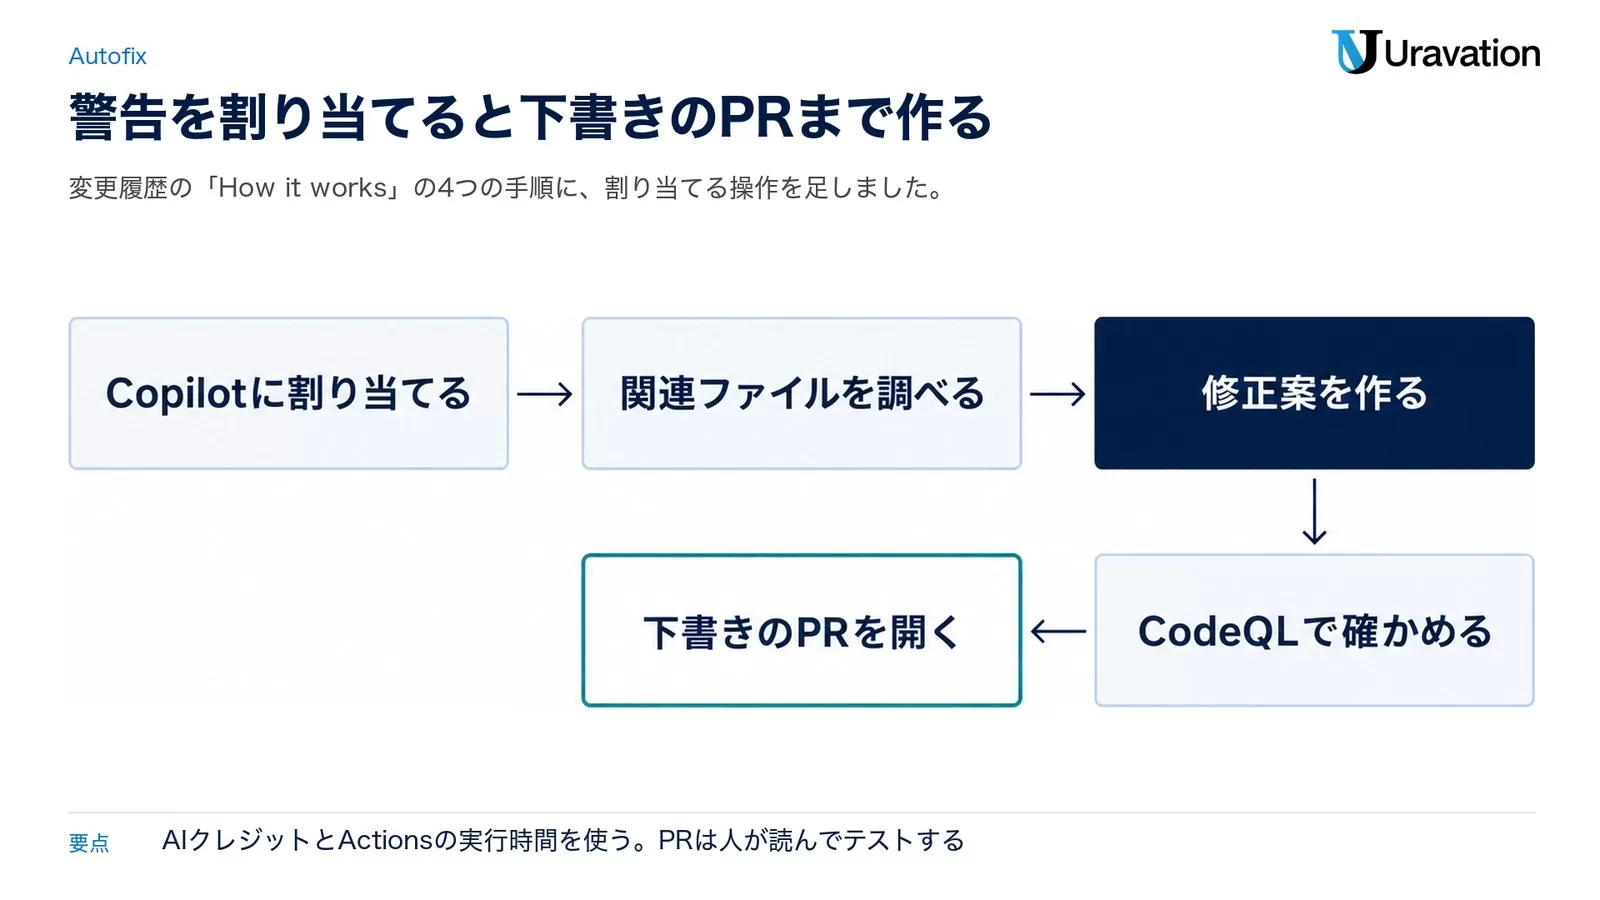
- 関連するファイルを、コードベース全体から調べる
- 修正案を作る
- CodeQL をもう一度走らせて、警告が消えるかを確かめる
- 必要ならやり直し、確認待ちの下書きの PR を開く
PR には、修正の要約、なぜ警告が消えるのか、Copilot が確かめた手順が書かれます。さらに直してほしい点は、PR へのコメントか、リポジトリの「Agents」タブのセッションで伝えます。有効にすると、警告ごとにあった無料の「Generate Fix」のボタンが「Assign to Copilot」に置き換わります。既定のブランチの警告を1件ずつ割り当てるほか、警告の一覧やセキュリティキャンペーンから最大25件を選んで1つの PR でまとめて直させることもでき、REST API で担当者に copilot-swe-agent[bot] を指定する方法もあります。PR や他のブランチでだけ見つかった警告は、割り当てられません(変更履歴)。
Enterprise に属する組織では、Enterprise の管理者が Advanced Security のポリシーの「Agentic autofix」で許可し、そのうえで組織かリポジトリの管理者が Code Security の設定で有効にします。組織で有効にすると対象のリポジトリでは既定で有効になり、リポジトリの管理者が外せます(変更履歴・autofix のドキュメント)。
| 項目 | agentic autofix | Copilot Autofix |
|---|---|---|
| やること | 1件以上の警告を調べて直し、下書きの PR まで作る | 1件の警告に、1つのコードの変更を提案する(PR は自分で作る) |
| 使える範囲 | Enterprise Cloud で Code Security か Advanced Security を契約している組織。個人の公開リポジトリは管理者が有効にできる。Enterprise Managed Users の個人のリポジトリでは使えない | すべての公開リポジトリと、Code Security のある組織の非公開・内部リポジトリ。Enterprise Managed Users のリポジトリでも使える |
| 有効にする | 上の手順で管理者が有効にする。Copilot の支払い方法の登録も要る | CodeQL を使うリポジトリでは最初から有効(管理者が止められる) |
| 費用 | Code Security の予算からの AI クレジットと、別に GitHub Actions の実行時間を使う | AI クレジットを使わない |
| 確かめ方 | CodeQL を標準のクエリで走らせ直して確かめる。独自の CodeQL のクエリ、security-extended のクエリ、他社のツールの警告は確かめられない | 提案を人が読んで当てる |
どちらの場合も、出てきた変更はマージの前に人が読み、テストしてください。ドキュメントも、生成された変更は必ず見直してテストするよう書いています。なお agentic autofix は、修正を作る時に Copilot の独自の指示(custom instructions)を使います(autofix のドキュメント)。
Claude CodeのCode Reviewとの違い|PRを見るAIは役割で分ける
同じ10月15日に、Anthropic も Claude Code の Code Review を正式提供にしました(Claude Code Reviewとは|料金・使える条件)。どちらも AI が PR を見る機能ですが、見るものと費用のかかり方が違います。
| 項目 | GitHub AI Scan | Claude Code Code Review |
|---|---|---|
| 見るもの | 脆弱性(CodeQL がまだ対応していない言語・フレームワーク) | 変更と周りのコードを複数のエージェントが読み、検証した問題を行にコメントする |
| 指摘の扱い | 助言。チェックを失敗にせず、マージも止めない | 承認も差し止めもしない |
| 使える条件 | 上の表のとおり(非公開は Code Security など) | Claude の Team・Enterprise の組織と、GitHub のリポジトリ |
| 費用 | GitHub の Code Security AI Credits | Anthropic の usage credits(組織に請求) |
役割が違うので、片方を入れればもう片方が要らなくなる、という関係ではありません。Uravation では、脆弱性は CodeQL と AI Scan、ロジックの不具合は Code Review と人のレビュー、と分けて考えることを勧めています。Claude を GitHub とつなぐ方法の全体は、Claude の GitHub 連携の方法とできることにまとめています。
会社で使う前に決めること|予算・対象・確認の担当
有効にしてから慌てないよう、先に次の6つを決めておきます。
| 決めること | 中身 |
|---|---|
| 対象のリポジトリ | どの組織のどのリポジトリで動かすか。非公開のリポジトリなら Code Security(か Advanced Security)があるか |
| 予算 | Code Security AI Credits の予算(SKU 単位の予算)をいくらにして、上限で止めるかどうか |
| 有効にする順番 | Enterprise に属する組織なら許可を確かめ、組織で有効にする。組織で有効にした時点で対象のリポジトリ全部で動き出すことを前提に、外すリポジトリを先に決める |
| 指摘を読む人 | AI の指摘を誰が読み、誰が直すか。誤検知の時に反対のボタンを押す人 |
| マージの条件 | AI Scan はマージを止めないので、何でマージを止めるか(人の承認、ブランチの保護など) |
| 自動修正の扱い | agentic autofix を使うか。使うなら、Copilot が開いた PR を誰が読んでテストするか |
開発チームへの周知には、次のような文面を使えます(社名や担当は自社に合わせて書き換えてください)。
【周知】GitHub の AI Scan を試しに有効にします
・対象:◯◯組織のリポジトリのうち、PHP・Terraform・Dockerfile の変更が多い◯本
・期間:◯月◯日から2週間
・PR に「AI」の印の付いた指摘が出ることがあります。マージは止まりません
・指摘を見たら、直すか、誤検知なら反対のボタンを押してください
・指摘を読む担当:◯◯さん(迷ったら相談してください)
・費用:AI クレジットを使います。予算は◯◯ドルで、上限で利用を止める設定にします。使える Code Security AI Credits が無くなると、指摘は出なくなります
【要注意】GitHub AI Scanのよくある読み違い4つ
❌ Copilot のライセンスが無いと使えない
⭕ AI Scan も agentic autofix も、Copilot のライセンスは要りません。ただし Copilot の契約に含まれる AI クレジットがあれば AI Scan はそこから先に使い、agentic autofix には Copilot の支払い方法の登録が要ります。
❌ 公開リポジトリなら費用はかからない
⭕ 公開リポジトリで要らないのはアクティブなコミッターのライセンスです。スキャンには Code Security AI Credits を使います。
❌ AI の指摘が出ればマージが止まる
⭕ 指摘は助言の扱いで、コードスキャンのチェックを失敗にせず、今はルールセットでマージを止める条件にも使えません。
❌ 組織で有効にしても、リポジトリごとに順に始められる
⭕ 組織の設定を有効にした時点で、コードスキャンを有効にしている対象のリポジトリ全部で動き出します。リポジトリの管理者が外すまでの間にも、AI クレジットは使われます。
Uravationならこう判断する|まずCode Securityがある組織で小さく試す
PHP や Terraform、Dockerfile の変更が多く、すでに Code Security(か Advanced Security)を契約している会社なら、AI Scan は試す価値があります。CodeQL では見られなかった変更に、PR の時点で知らせが来るからです。一方、まだ Code Security を契約していない会社が、非公開のリポジトリで AI Scan を使うためだけに新しく契約するかは、AI Scan だけで決めない方が安全です。Code Security の費用はアクティブなコミッターの人数で決まり、AI Scan のクレジットはその上に乗るからです。
進め方としては、組織で有効にする前に、Code Security AI Credits の予算を小さく決めることから始めます。組織で有効にすると一斉に動くので、試したいリポジトリが一部なら、外すリポジトリを先に決めておきます。最初の2週間は、指摘の数と、そのうち直したもの・誤検知だったものを数えておくと、続けるかどうかを数字で判断できます。
7月に出た Copilot の /security-review(コミットの前に手元で脆弱性を調べる機能)とは、見る段階が違います。どの段階で何が見るのかを表にしておくと、指摘が重なって読まれなくなるのを防げます(GitHub Copilot の脆弱性スキャン(/security-review)の記事)。
よくある質問
GitHub AI Scanは無料で使えますか?
組織や個人の公開リポジトリでは、アクティブなコミッターのライセンスは要りません。ただしスキャンには Code Security AI Credits を使います。Copilot の契約に含まれる AI クレジットがあれば先にそこから使い、超えた分は予算の範囲で従量課金になります。
GitHub Copilotを契約していなくても使えますか?
使えます。AI Scan に Copilot のライセンスは要りません。組織の非公開・内部リポジトリでは、Code Security か Advanced Security が必要です。
どの言語に対応していますか?
CodeQL がまだ対応していない言語とフレームワークです。GitHub は例として PHP、Shell/Bash、Terraform の設定(HCL)、Dockerfile、Java の JSP、C# の Blazor を挙げています。対応する言語は変わることがあります。
今あるコード全体もスキャンできますか?
できません。AI Scan が見るのは PR の変更だけで、リポジトリ全体のスキャンには対応していません。
AIの指摘でマージを止められますか?
今は止められません。指摘は助言の扱いで、コードスキャンのチェックを失敗にせず、ルールセットでマージの条件にすることもまだできません。
agentic autofixはどの契約で使えますか?
GitHub Enterprise Cloud(データの保存先を指定する版を含む)で、Code Security か Advanced Security を契約している組織が対象です。対象になる個人の公開リポジトリも、管理者が直接有効にできます。Enterprise Managed Users の個人のリポジトリは対象外です。Enterprise に属する組織では管理者がポリシーで許可し、Copilot の支払い方法を登録しておく必要があります。費用は Code Security の予算からの AI クレジットと、別に GitHub Actions の実行時間です。
まとめ
GitHub の AI Scan for pull requests は、2026年10月15日に正式提供された、PR の変更から CodeQL がまだ対応していない言語の脆弱性を AI で見つける機能です。組織の公開リポジトリならライセンスなしで使え、非公開・内部リポジトリでは Code Security か Advanced Security が必要です。費用はライセンスとは別の Code Security AI Credits で、組織で有効にした時点で対象のリポジトリ全部で動き出します。指摘はマージを止めない助言なので、予算・対象・指摘を読む担当を先に決めてから、小さく試してください。同じ日に正式提供された agentic autofix を使えば、コードスキャンの警告を Copilot に直させて、下書きの PR まで作らせることもできます。
開発チームでの AI の使い方や、AI が書いたコードの確かめ方を研修で整えたい場合は、法人向け生成AI研修 の内容をご覧のうえ、お問い合わせ からご相談ください。
著者:佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・書籍シリーズ累計66,000部)、『AI推進担当になったら読む本』(大和書房)。
SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
今日から始める3つのアクション
- 今日やること:自社の GitHub の契約(Team か Enterprise Cloud か、Code Security・Advanced Security の有無)と、Copilot の契約に含まれる AI クレジットを確かめる
- 有効にする前に:Code Security AI Credits の予算と、組織で有効にした時に対象になるリポジトリの一覧を作り、外すリポジトリを決める
- 今週中:PHP・Terraform・Dockerfile の変更が多いリポジトリを選び、AI の指摘を誰が読むかを決めてから試す
ご質問・ご相談はお問い合わせフォームからお気軽にどうぞ。
参考・出典
- AI Scan for pull requests generally available(GitHub Changelog・2026年10月15日)(参照日: 2026-10-18)
- Agentic autofix for code scanning alerts general availability(GitHub Changelog・2026年10月15日)(参照日: 2026-10-18)
- AI Scan for pull requests(GitHub Docs)(参照日: 2026-10-18)
- About autofix for code scanning(GitHub Docs)(参照日: 2026-10-18)
- GitHub Advanced Security license billing(GitHub Docs)(参照日: 2026-10-18)
- Usage-based billing for organizations and enterprises(GitHub Docs)(参照日: 2026-10-18)
- GitHub Advanced Security の料金(GitHub)(参照日: 2026-10-18)
この記事の内容を社内展開する方へ: 部門別 AIエージェント活用マップ 50選(無料・PDF 32ページ+Excel) をダウンロードできます。