結論:Apache Axisの脆弱性CVE-2026-90436は、Axis 1.xの1.4までの全部の版が対象で、米国のCISAが悪用を確認した脆弱性です(2026年11月19日時点)。ApacheはAxis 1.xの修正版を出す予定がないため、道は、別のSOAP(システムどうしがXMLでやり取りする決まり)の部品への移行か、修正の差分を当てたビルドへの差し替え、または使うのをやめることです。
- 要点1:外から届いたSOAPのエラーの知らせ(Fault)を処理する所に弱点があり、条件がそろうと遠くからプログラムを動かされます。サービスごとの処理より前に読み込まれるので、サービスに付けた認証の処理(ハンドラ)では守れません。
- 要点2:深刻度はApacheの評価がcritical、CVSS 3.1の基本値は9.8(CISAが付けた値)です。CISAは2026年11月18日に「悪用が確認された脆弱性」の一覧(KEV)へ加えました。
- 要点3:Axis 1.xは保守が終わっていて、Apacheは別のSOAPの部品(例: Apache Axis2/Java)への移行を勧め、代わりの道として修正の差分を当てたAxisのビルドを挙げています。告知に一時対策は書かれていません。
対象読者:Javaの業務システム(SOAPのWebサービス・古いパッケージ製品)を持つ会社の情報システムの担当・システムを預かる開発会社・経営者
今日やること:自社のJavaのシステムにAxis 1.xの部品(axis.jarなど)があるかを読むだけの方法で確かめ、買った製品は製造元に問い合わせる。
Apache Axisの脆弱性CVE-2026-90436は、Axis 1.xの1.4までの全部の版が対象で、2026年11月19日時点で米国のCISAが悪用を確認しており、Apacheは修正版を出す予定がありません。自社のJavaの業務システムにAxis 1.xが入っていれば、道は、別のSOAPの部品への移行か、修正の差分を当てたAxisのビルドへの差し替え、または使うのをやめることです。
Axisは業務システムの中に部品として入る物なので、まず「うちに入っているのか」から確かめることになります。例えば社内や取引先から「うちのシステムにAxisは入っているの?」「修正版を待てばいい?」「サービスに認証を付けているから大丈夫?」と聞かれた時に答えられるよう、Apacheの告知・NVD・CISAの原文に書かれた範囲で、対象・確かめ方・今日やることを整理します。この記事の事実は、2026年11月19日時点で各原文を確認したものです。
更新履歴
- 2026年11月19日 公開
CVE-2026-90436とは|Axis 1.xの1.4まで全部が対象
CVE-2026-90436(CVEは脆弱性ごとに付く共通の番号)は、Apacheが「Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName」と名付けた脆弱性です。日本語にすると「保守の終わったApache Axis 1.xで、SOAPのエラーの知らせ(Fault)の中のexceptionNameを使い、認証なしに遠くからクラスを作らせられる」という意味です。Apacheは2026年11月6日(協定世界時)に告知を出し(Apacheの告知)、11月18日に米国のCISAが「悪用が確認された脆弱性」の一覧(KEV)に加えました。
何が起きる脆弱性か
Apache Axisは、JavaでSOAPのWebサービスを作ったり呼び出したりするための部品(ライブラリ)です。SOAPは、システムどうしがXMLという形式の文書でやり取りするための決まりで、Faultはそのやり取りで使う「エラーの知らせ」です。Axis 1.xの公式ページ(最終更新は2015年7月3日)は、Axis2などの新しい世代の部品に大きく置き換わったとしたうえで、古い決まり(JAX-RPC)や古い符号化の方式(SOAP encoding)を使うシステム、作り直す費用が見合わない既存のシステムでは使われうる、と書いています(Apache Axis 1.xのページ)。
Apacheの告知とNVD(米国のNISTが運営する脆弱性のデータベース)の説明によると、Axis 1.xは、届いたSOAPのFaultの中で名前を指定されたクラス(Javaのプログラムの型)を読み込み、条件がそろうと、Axisのエラーの型(AxisFault)かどうかを確かめる前に、そのクラスを作ってしまいます。読み込むだけでも、そのクラスのstaticの初期化(クラスを初めて読み込んだ時に1度だけ動く処理)が動きます。アプリのクラスパス(Javaが部品を探す場所の一覧)に都合のよいクラスがあると、遠くからプログラムを動かされる(リモートコード実行)ことにつながる、と書かれています。
見落としやすいのが次の点です。このFaultは、Axisが宛先のサービスを決める途中、サービスごとの処理(ハンドラの連なり)より前に読み込まれるため、サービスに付けた認証のハンドラでは守れない、と説明されています(NVDの項目)。
弱点の種類を表すCWEの番号はCWE-470(外から渡された値で、使うクラスやコードを選んでしまう「安全でないリフレクション」)です。CVEの記録には、割り当てた時点で保守が終わっていた製品であることを示す印(unsupported-when-assigned)が付いています。EOL(End of Life)は、作った側が保守や修正をやめた状態のことです。告知の謝辞(Credit)には、発見者としてOKIOKのJosé Apari-Pantigozo氏の名前があります。
対象と深刻度
原文で確かめた対象と深刻度は次のとおりです。日付は原文のままです。
| 項目 | 内容 | 出どころ |
|---|---|---|
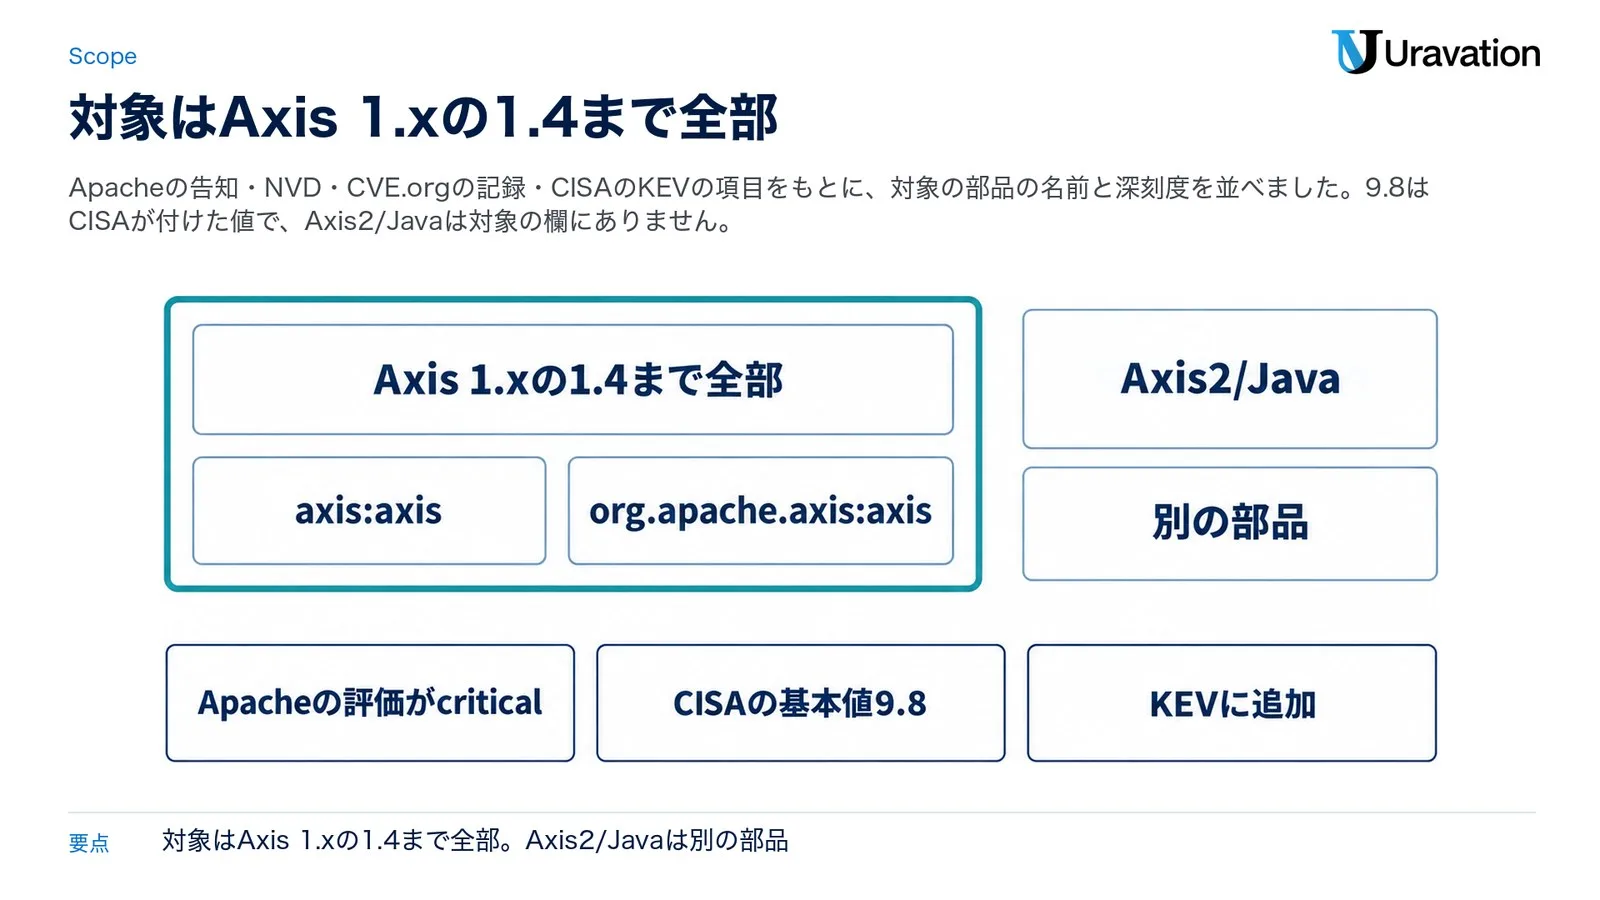
| 対象の版 | Apache Axis 1.xの1.4まで全部(原文は「all Apache Axis 1.x versions through 1.4」)。告知の対象の版の欄には、ソースの保管場所(Git)から作ったAxis 1.xのうち、修正のcommit(ソースの変更の記録・41f3b4e8)より前の物も挙がっています | Apacheの告知・NVD |
| 部品の名前(Maven) | axis:axis と org.apache.axis:axis の1.4以下(MavenはJavaの部品を取りそろえる道具) | NVDの項目の影響の欄 |
| 深刻度(Apache) | critical | Apacheの告知 |
| 深刻度(CVSS 3.1) | 基本値9.8(区分はCRITICAL)。米国のCISAがCVEの記録に足した値で、NVDのページにも載っています。NVD自身の分析は「Undergoing Analysis(分析中)」です | CVE.orgの記録・NVD |
| 修正版 | Axis 1.xの修正版を出す予定はない。修正の差分(GitHubに記録されたソースの変更=commit)は公開済み | Apacheの告知 |
| 悪用 | CISAが悪用の証拠に基づいてKEVに追加(2026年11月18日) | CISAの告知 |
| KEVの期限 | 2026年11月21日(米国の連邦機関に向けた期限) | CISAのKEVの項目 |
| ランサムウェアでの悪用 | Unknown(不明) | CISAのKEVの項目 |
CVSSは、脆弱性の深刻度を0.0〜10.0の数字で表す共通の物差しで、作っている団体FIRSTの仕様では9.0〜10.0が最も高い区分のCriticalです(CVSS v3.1の仕様)。9.8の内訳は、ネットワーク越しに、攻撃の難しさは低く(AC:L)、権限も利用者の操作も要らずに攻撃でき、情報が漏れる・書き換えられる・止まる影響がどれも大きい、というCISAの評価です(CVE.orgの記録)。利用者の操作が要らないので、社員の注意や研修で防げる種類の弱点ではありません。
CISAのKEVに載った意味
KEV(Known Exploited Vulnerabilities)は、米国の政府機関CISA(Cybersecurity and Infrastructure Security Agency)が、実際に悪用された証拠のある脆弱性を載せる一覧です。CISAは11月18日の告知で、悪用の証拠に基づいて4件をKEVに加え、その1件がCVE-2026-90436だと書いています(CISAの告知)。
一覧の期限の2026年11月21日は、米国の連邦の文民の行政機関(FCEB)に向けた期限です。CISAの告知は、運用指令BOD 26-04がFCEBだけに当てはまると書いたうえで、すべての組織にKEVの脆弱性の対応を優先するよう勧めています。日本の会社に課された期限ではありませんが、「実際に悪用された」という印なので、対応の順番を上げる材料になります。
KEVのこの項目には、製品が保守の終わった物である可能性があり、使うのをやめるか保守のある版へ移るよう勧める文が入っています。注記には、オープンソースの部品やほかの製品に使われる部品として影響しうる、とあります(CISAのKEVの項目)。悪用の中身(いつ・誰が・どこで)は、KEVにもApacheの告知にも書かれていません。
自社にAxis 1.xがあるかの確かめ方(読むだけ)
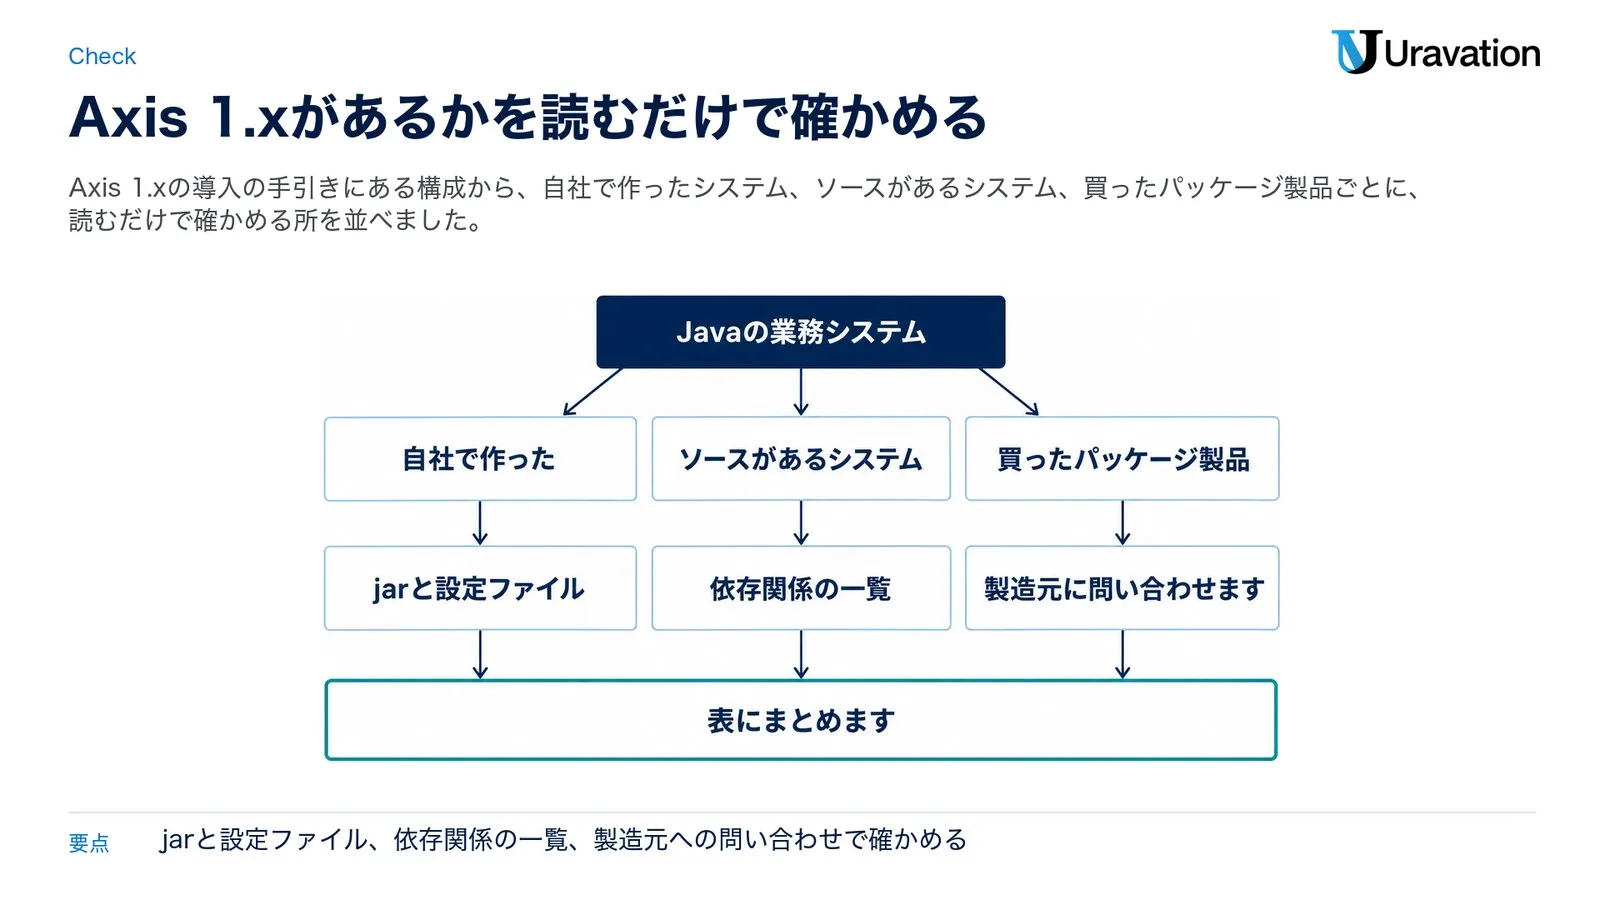
まず、自社のシステムにAxis 1.xが入っているかを、読むだけの方法で確かめます。Axisは、Javaの業務システムの中に部品として入るか、Axis一式をまとめたWebアプリ(axis.war)に業務のサービスを足す形で使われるので、システムの一覧に名前が出てこないことがあります。
見る所と手がかり
Axis 1.xの導入の手引きにある構成から、手がかりになる物を並べます(Axis 1.xの導入の手引き)。jarはJavaの部品を1つにまとめたファイル、WEB-INFはJavaのWebアプリの設定と部品が入るフォルダです。
| 見る所 | Axis 1.xの手がかり |
|---|---|
| アプリを置いたフォルダの WEB-INF/lib | axis.jar(Axis本体の部品)。Mavenなどで入れた場合は、版の数字が付いた名前(例: axis-1.4.jar)になることがあります。Axis 1.xは jaxrpc.jar と saaj.jar も一緒に使います |
| WEB-INF の中の設定ファイル | server-config.wsdd(Axis 1.xが設定を保存するファイル) |
| WEB-INF/web.xml | AxisServlet(Axisの受け口)の記述 |
| ソースの依存関係の一覧 | axis:axis または org.apache.axis:axis(NVDの項目にある部品の名前) |
| 買ったパッケージ製品 | 中を開けずに、製造元に問い合わせます |
名前にaxis2が入るjarは、後継のAxis2の部品の可能性があります。Axis2は今回の対象の欄にありませんが、見分けが付かない時は開発会社に確かめてもらいます。
確かめる手順
- システムの一覧から、Javaで動いている物を挙げます。SOAPでやり取りしているかが分からない物や、買ったパッケージ製品も外さずに入れます。
- 自社で作った(作らせた)システムは、アプリを置いたフォルダで、上の表のjarと設定ファイルを探します(下の命令)。
- ソースがあるシステムは、開発会社に依存関係の一覧を出してもらい、axis:axis か org.apache.axis:axis が無いかを見ます。アプリがWARなど1つのファイルにまとめられていると、中のjarはフォルダを探しても見えないので、この方法で確かめます。
- 買ったパッケージ製品は、製造元にAxis 1.xを含むかを問い合わせます(聞く項目は次の節)。
- 見つかった物を、置き場所・版・外(インターネット)から届くかと一緒に表にまとめます。
読むだけの命令の例
どれもファイルの一覧や依存関係を表示するだけの命令で、それぞれ公式の文書に載っています。<フォルダ> は、アプリを置いた場所に置き換えます。
| 機械 | 命令(読むだけ) | 分かること |
|---|---|---|
| Linuxなど | find <フォルダ> -name "axis*.jar" | フォルダの下にある、名前がaxisで始まるjarの場所(POSIXのfindの仕様の -name) |
| Linuxなど | find <フォルダ> -name "server-config.wsdd" | Axis 1.xの設定ファイルの場所 |
| Windows | dir /s /b <フォルダ>\axis*.jar | /s で下のフォルダまで探し、/b で名前だけを表示(Microsoft Learnのdir) |
| ソース(Maven) | mvn dependency:tree -Dincludes=axis:axis,org.apache.axis:axis | 依存関係の木のうち、Axis 1.xの部品だけを表示(Mavenのdependency:treeの文書) |
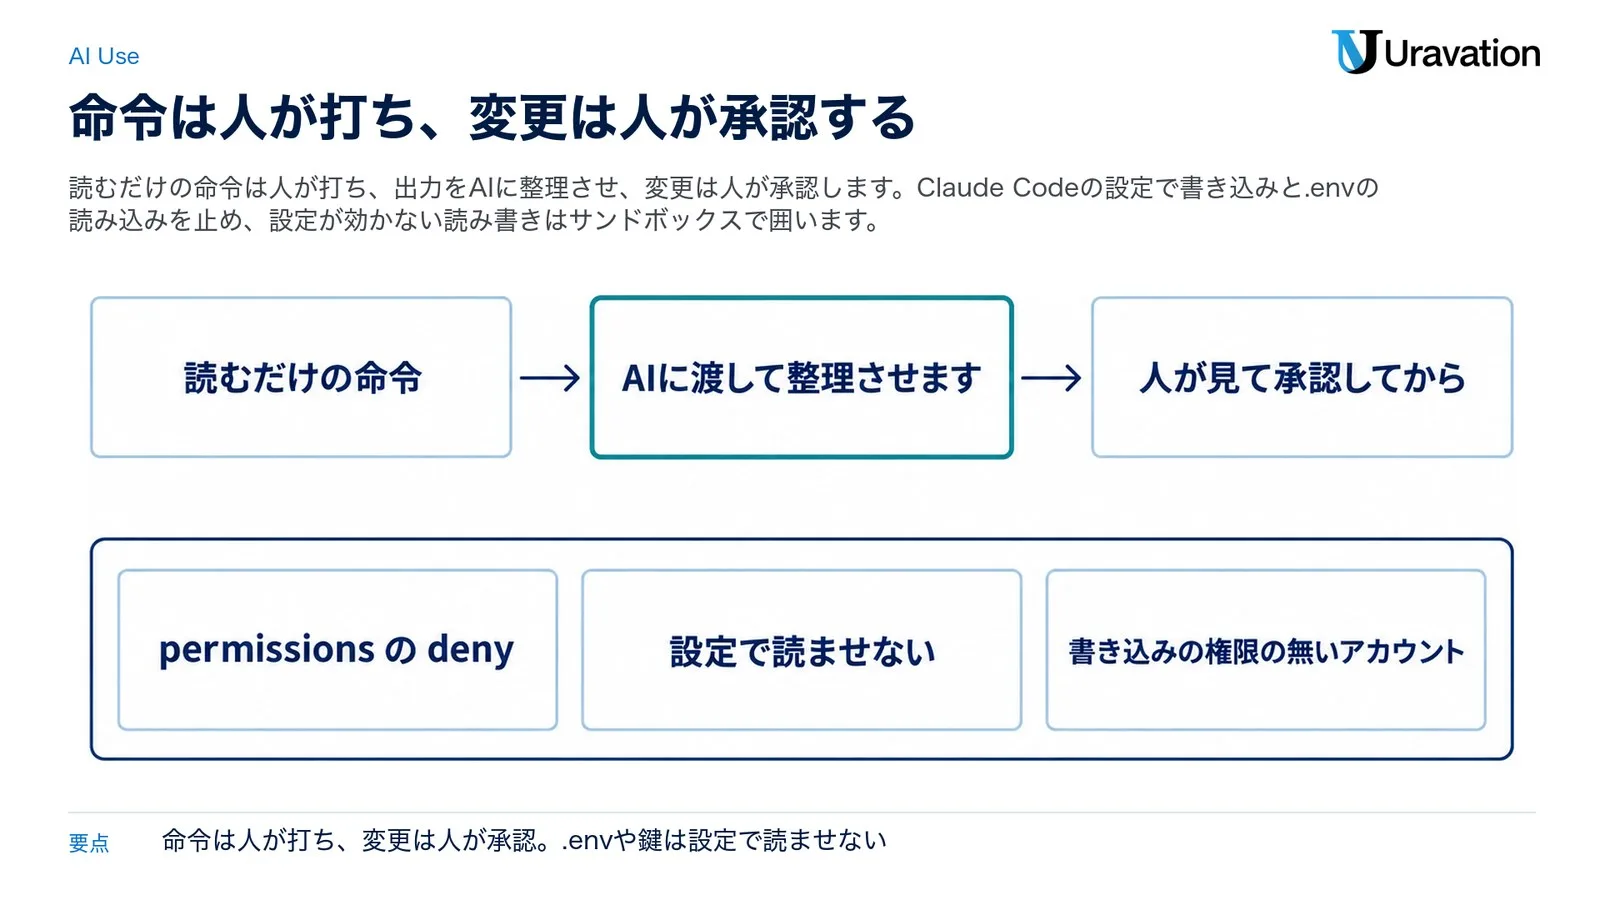
本番のサーバーで打つ時は、書き込みの権限の無いアカウントを使い、出力は画面から写して記録に残します。消す・書き換える・止める命令は、この段階では使いません。
今日やること|移行か、修正の差分を当てたビルドか
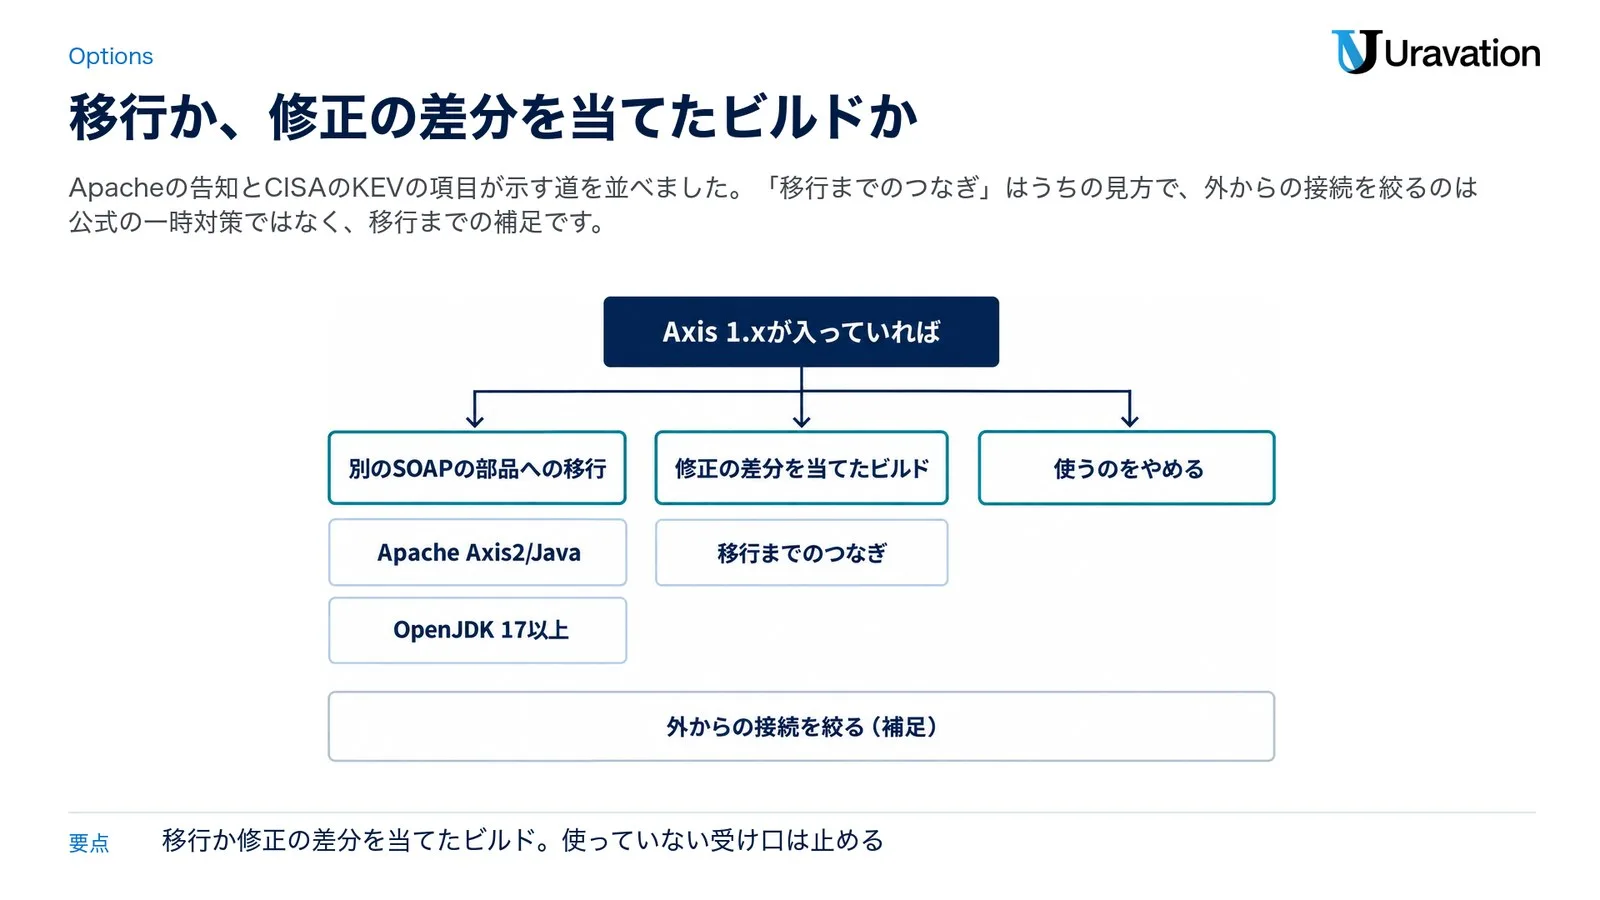
Apacheの告知が示す道は2つです。1つは別のSOAPの部品(例としてApache Axis2/Java)への移行、もう1つは修正の差分を当てたAxisのビルドを使うことです。CISAのKEVの項目は、手当てが無い場合は使うのをやめることも挙げています。告知には、設定で止めるような一時対策は書かれていません(2026年11月19日時点)。
移行する(Apacheが勧める道)
Apacheは移行先の例にApache Axis2/Javaを挙げています。Axis 1.xのページは、新しい世代のSOAPの部品として、Axis2のほかにApache CXFとMetroの名前も挙げています。
Axis2/Javaの公式サイト(2026年10月13日更新)によると、今の版は2.0.2で、セキュリティの修正を中心にした版です。動かすにはOpenJDK 17以上(OpenJDKはJavaを動かす土台)が要ります(Apache Axis2/Javaのページ)。古いJavaで動いているシステムでは、Javaとアプリのサーバーの入れ替えも一緒に考えることになります。
移行は部品の差し替えだけでは済みません。Axis2の移行の手引きは、Axis 1.xとAxis2は別の仕組みから育ったと書き、サービスを登録する設定ファイルも、Axis 1.xのWSDDとAxis2のservices.xmlには直接の対応が無いとしています(Axis 1.xからの移行の手引き)。また、Axis 1.xのページは、古い符号化の方式(SOAP encoding)は新しい部品では扱われなくなったと書いています。相手のシステムがこの方式を使っていれば、取引先との取り決めの見直しが要ることもあります。
修正の差分を当てたビルドを使う
もう1つの道は、GitHubで公開された修正の差分(commit 41f3b4e8)を当てたAxisのビルドを使うことです(修正のcommit)。commitの説明によると、Faultの中で名前を指定されたクラスを、staticの初期化を動かさずに読み込み、Axisのエラーの型(AxisFault)の仲間である時だけ受け付けるように変えたもので、正しく作られた独自のFaultはこれまでどおり扱えます。
ただし、これは部品のソースの変更で、Apacheが出す修正版(リリース)ではありません。ビルドを作る側(自社・開発会社・製品の製造元など)が、動作の確認とその後の保守を受け持つことになります。Axis 1.xの保守が終わっていることは変わらないので、うちでは、このビルドは移行までのつなぎとして考えるのが現実的だと見ています。
使うのをやめる・外からの接続を絞る(補足)
SOAPの受け口をもう使っていないなら、止めるのがいちばん確実な当座の守りです。ただし部品が残っている間は、移行か差し替えの予定を別に立てます(この節の最後の段落)。CISAのKEVの項目も、使うのをやめるか、保守のある版へ移るよう勧めています。
すぐに移行も差し替えもできない場合の補足です(公式の一時対策ではありません)。Axisの受け口に届く相手を、ファイアウォールなどで、やり取りする取引先や社内の決まった機械だけに絞ります。サービスに付けた認証のハンドラでは守れないと説明されているので、届く経路そのものを減らす考え方です。ただし弱点は残ったままで、届く相手からは攻撃できるので、移行の予定を決めて記録に残しておきます。なお、Axis 1.xをほかのシステムを呼び出す側だけで使っている場合も影響を受けるかは、告知とNVDの説明からは確かめられませんでした。原文は対象を「1.4までの全部の版」としているので、受け口が無いことを理由に移行や差し替えの対象から外さないでください。
買ったパッケージ製品は製造元に聞く
製品の中にAxis 1.xが入っているか、入っていればどう直すかは、製造元が答える事柄です。問い合わせる時は、次の4つを聞くと話が早く進みます。
- 製品にApache Axis 1.xが入っているか(入っていればどの版か)
- CVE-2026-90436の影響を受ける作りか
- 移行か修正の予定と、その時期
- それまでの間に、利用者の側でできる手当て
入られていないかの確かめ方と、戻せるか
移行や差し替えで止められるのは、これから先の攻撃です。Axis 1.xで動いていた間に何も起きていないかは、別に確かめます。CISAのKEVの項目には「BOD 26-04に基づく、入られていないかの調べ(Forensic triage)が要る:Yes」と書かれていて、11月18日の告知は、BOD 26-04が「連邦機関が、修正を当てる前に攻撃者に入られていなかったかを、いつ確かめるべきか」の基本を定める、と説明しています。BOD 26-04は米国の連邦の文民の行政機関(FCEB)だけに当てはまる決まりで、日本の会社に課されたものではありませんが、確かめる順番を考える材料になります。
公式の告知に書かれていること
Apacheの告知には、攻撃を受けた跡の見分け方(ログに残る文字列など)は書かれていません(2026年11月19日時点)。KEVの項目にも、悪用の時期や、攻撃を受けた跡の見分け方は書かれていません。書かれているのは、条件がそろうと、細工したSOAPのFaultで遠くからプログラムを動かされうる、という説明と、BOD 26-04に基づく調べが要るという印です。
一般的な確かめ方(公式の手順ではありません)
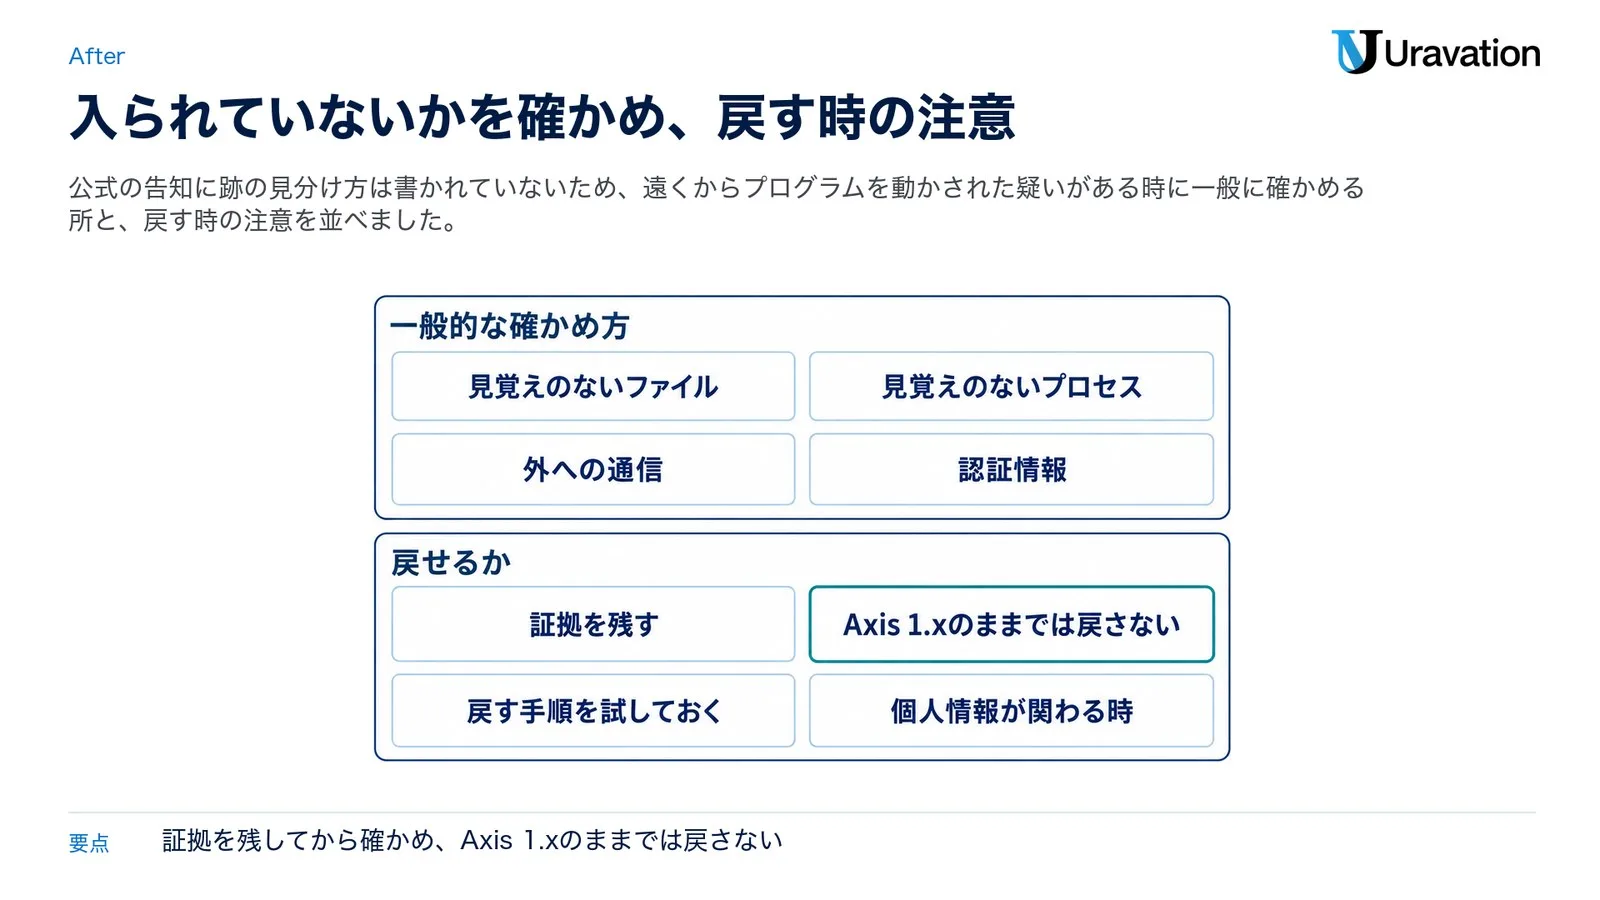
次は、遠くからプログラムを動かされた疑いがある時に一般に確かめる所です。Axisを使うアプリのサーバーを中心に見ます。
- 見覚えのないファイル:アプリを置いたフォルダに、作った覚えのないファイルが増えていないか、更新の日時が不自然でないかを見ます。
- 見覚えのないプロセスと定期実行:アプリのサーバーで、知らないプロセス・常駐の仕組み・定期実行の設定が増えていないかを見ます。
- 外への通信:アプリのサーバーから、ふだんつながない先への通信が無いかを、ファイアウォールやプロキシの記録で見ます。
- 認証情報:アプリのサーバーが持つデータベースのパスワード、APIキー(AIのサービスの鍵を含む)、取引先とつなぐための証明書の一覧を作り(値そのものは書き写さず、名前と置き場所だけ)、使われた跡が無いかを見たうえで、入れ替えるかを決めます。
跡が見つからなくても、入られていないとは言い切れません。ログが残っていない期間があれば、その期間を記録しておきます。
戻せるか
- 作り直す前に証拠を残す:入られた疑いがある時は、ログと、できればディスクの写しを保存してから作業します。作り直すと跡が消えます。
- Axis 1.xのままでは戻さない:バックアップから戻しても、Axis 1.xのままなら同じ弱点が残ります。移行先か、修正の差分を当てたビルドで作り直します。
- 戻す手順を試しておく:バックアップから本当に戻せるかは、本番の前に別の環境で一度試します。
- 個人情報が関わる時:個人情報が漏れた恐れがあれば、法律に基づく報告が要るかを確かめます。
中小企業の守り方の全体像は、AIサイバー攻撃とは|中小企業の防御5手でも整理しています。
AIで影響範囲を確かめる方法と、AIツールとの関係
CVE-2026-90436はJavaのSOAPの部品の脆弱性で、AIツールそのものの脆弱性ではありません。ただ、jarや設定ファイルの一覧を整理する作業はAIに任せやすい一方で、任せ方を誤ると、調べる作業そのものが新しい危険を生みます。人とAIの線引きを先に決めてから使います。
AIツールとの関係
修正のcommitのメッセージの末尾には、AnthropicのAIを共同作成者とする行(Co-Authored-By: Claude Fable 5)があります。Claudeをどう使ったかは、commitにも告知にも書かれていません。
また、移行先の例に挙がったAxis2/Javaの公式サイトは、同じサービスをJSON-RPC・REST(どちらもシステムどうしがWeb越しにデータをやり取りする方式)・MCP(AIエージェントが外の道具を呼び出すための決まり)でも出せると書いています。移行の時にAIエージェントから呼べる形にもできますが、呼べる口が増えるので、誰に呼ばせるかと認証を先に決めます。
まず人が命令を打ち、その出力をAIに渡す
前の節の読むだけの命令は、まず担当者が打ち、その出力をAIに渡して整理させます。AIに渡す前に、出力に社外に出せない情報(顧客の名前が入ったフォルダの名前など)が無いかを人が確かめます。指示文の例です。
次の出力は、社内のサーバーで find と dir を実行し、名前が axis で始まる jar と server-config.wsdd を探した結果です。
Apache Axis 1.x(1.4 まで)の部品らしい物と、後継の Axis2 の部品らしい物を分けて、置き場所ごとの表にしてください。
表の列は「置き場所」「ファイル名」「Axis 1.x か Axis2 か不明か」「判断の根拠」にしてください。
ファイル名だけで判断できない物は、推測で埋めず「不明」と書いてください。
直し方の案は書いてよいですが、命令は実行しないでください。
不足している情報があれば、最初に質問してから作業を開始してください。
AIに直接命令を打たせるなら、設定で止める
指示文に「読むだけにして」と書いても、それだけでは読むだけになりません。AIに直接命令を打たせる場合は、公式の設定で止めます。
Claude Code:設定ファイル(settings.json)の permissions の deny に、ファイルの書き換えを止める Edit と、.envや鍵の置き場所を読ませないルールを入れます。公式の文書は、読ませないファイルの例として Read(./.env) と、フォルダごと止める Read(./secrets/**) を挙げています。Read(./.env) は作業フォルダの直下の.envに当たり、Read(.env) と書くと、作業フォルダとその下のどの階層の.envにも当たります。鍵を置いたフォルダは、フォルダごと止める例のように場所を指定して足します。
{
  "permissions": {
    "deny": [
      "Edit",
      "Read(.env)",
      "Read(./secrets/**)"
    ]
  }
}
ただし同じ文書によると、これらのルールは、ファイルの名前を指定せずに読む命令(例: そのファイルがあるフォルダで打つ grep -r)や、PythonやNode.jsのスクリプトが自分で開くファイルには効きません。どのプロセスからも読ませないようにするには、サンドボックス(OSの仕組みで命令の読み書きの範囲を囲う機能)を有効にするよう案内しています。また、Manualのモードでは、組み込みの読むだけの一部の命令を除き、命令を実行する前に確認を求めます。ただしサンドボックスを有効にして autoAllowBashIfSandboxed を true にしていると、サンドボックスの中の命令は確認なしで動くので、命令ごとに確かめたい時はこの設定も見ます。
.envや鍵、トークンは、AIに「表示しないで」と頼んでも、読んだ中身はモデルに送られます。設定で読ませないか、置いていない場所で動かしてください。web.xmlなどの設定ファイルには接続先のパスワードが書かれていることがあるので、AIに渡す前に人が中身を確かめます。本番のサーバーで動かすなら、書き込みの権限の無いアカウントを使います。移行・差し替え・設定の変更は、AIの出力を人が見て承認してから行います。
Claude Codeの安全の設定の全体はClaude Codeセキュリティ設定7チェック、AIに社内のシステムを調べさせる時の社内の決まりはAI利用ポリシーのテンプレートで整理しています。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
【要注意】よくある読み違い4つ
読み違い1:Axis2も対象になる
❌ Axisという名前が付いていれば、Axis2も同じように危ない。
⭕ 対象はApache Axis 1.xの1.4までの全部の版と、Gitのソースから作ったAxis 1.xのうち修正のcommit 41f3b4e8より前の物です。NVDの項目の影響の欄に載っているのはAxis 1.xの部品だけで、Axis2/JavaはApacheが移行先の例に挙げた別の部品です。ただしAxis2にも別の更新があり、今の2.0.2はセキュリティの修正を中心にした版なので、Axis2を使っているなら版を確かめます。
読み違い2:サービスに認証を付けていれば安全
❌ SOAPのサービスにIDとパスワードの確認を付けているから、外の人は何もできない。
⭕ Apacheの説明では、このFaultは宛先のサービスを決める途中、サービスごとの処理より前に読み込まれるので、サービスに付けた認証のハンドラでは守れません。届く相手を減らすなら、ネットワークの側で絞ります(公式の一時対策ではなく、うちの補足です)。
読み違い3:修正版を待てばよい
❌ そのうちApacheから修正版が出るので、それを待って当てればよい。
⭕ Apacheは、この問題を直すAxis 1.xの版を出す予定はないと書いています。道は、別のSOAPの部品への移行か、修正の差分を当てたビルドへの差し替え、または使うのをやめることです。GitHubの修正のcommitは部品のソースの変更で、そのまま入れ替えられる修正版ではありません。
読み違い4:CISAの期限は日本の会社の期限
❌ 11月21日までに対応しないと、日本の会社も何かの決まりに反する。
⭕ 11月21日は、米国の連邦の文民の行政機関(FCEB)に向けた期限です。CISAは運用指令BOD 26-04がFCEBだけに当てはまると書いています。日本の会社に課された期限ではありませんが、悪用が確認された印なので、確かめる順番は上げます。
よくある質問
CVE-2026-90436の対象はどの版ですか?
Apache Axis 1.xの1.4までの全部の版です。Mavenの部品の名前では、axis:axis と org.apache.axis:axis の1.4以下です。Apacheの告知は、ソースの保管場所(Git)から作ったAxis 1.xのうち、修正のcommit 41f3b4e8より前の物も対象に挙げています。後継のApache Axis2/Javaは、NVDの項目の影響の欄に載っていません。
Axis 1.xの修正版はいつ出ますか?
Apacheは、この問題を直すAxis 1.xの版を出す予定はないと書いています(2026年11月19日時点)。別のSOAPの部品(例: Apache Axis2/Java)へ移るか、GitHubで公開された修正の差分を当てたビルドを使います。もう使っていない受け口なら止めます。
Java(JDK)を新しくすれば直りますか?
Java(JDK)を新しくしても、Axis 1.xの部品そのものは変わりません。Apacheが示す道は、移行か、修正の差分を当てたビルドの2つです。Java自体の脆弱性の更新は、これとは別に要ります(Oracle Javaの脆弱性(2026年10月))。
買ったパッケージ製品にAxisが入っているか分からない時は?
製造元に問い合わせます。CISAは、この脆弱性がほかの製品の部品として影響しうると注記しています。Axis 1.xを含むか、含むならどの版か、移行か修正の予定と時期、それまでの手当てを聞きます。
社内からしか届かないシステムでも対応は要りますか?
要ります。公式の説明では、届いたSOAPのFaultはサービスごとの処理より前に読み込まれるので、サービスに付けた認証のハンドラでは守れません。インターネットから届かなければ外からの危険は下がりますが、弱点は残ったままで、社内のほかの機械が入られた時には狙われえます。移行かビルドの差し替えの予定を決めておきます。
まとめ
Apache Axisの脆弱性CVE-2026-90436は、Axis 1.xの1.4まで全部が対象で、米国のCISAが悪用を確認し、Apacheは修正版を出す予定がありません(2026年11月19日時点)。今日は次の3つから始めます。
- 自社のJavaのシステムに、Axis 1.xの部品(axis.jar・server-config.wsdd・axis:axis など)があるかを、読むだけの方法で確かめる
- 見つかったら、移行・修正の差分を当てたビルド・使うのをやめる、のどれにするかと時期を決め、それまでは受け口に届く相手を絞る(公式の一時対策ではなく、うちの補足です。弱点は残ります)
- 買った製品は製造元に問い合わせ、Axis 1.xで動いていた間に入られていないかも確かめる
参考・出典
- CVE-2026-90436: Apache Axis 1.x (EOL): unauthenticated remote class instantiation via SOAP fault exceptionName — Apache(oss-securityへの告知・2026年11月6日・参照日: 2026-11-19)
- 同じ告知(Apache Axisの利用者向けのメーリングリスト) — Apache(参照日: 2026-11-19)
- CVE-2026-90436 Detail — NIST National Vulnerability Database(記録の中身はNVDのAPIで確認・参照日: 2026-11-19)
- CVE-2026-90436 — CVE Program(記録の中身はCVEのAPIで確認・参照日: 2026-11-19)
- CISA Adds Four Known Exploited Vulnerabilities to Catalog — CISA(2026年11月18日・参照日: 2026-11-19)
- Known Exploited Vulnerabilities Catalog(CVE-2026-90436の項目) — CISA(一覧のデータ known_exploited_vulnerabilities.json でも確認・参照日: 2026-11-19)
- Prevent arbitrary class instantiation from SOAP fault exceptionName — apache/axis-axis1-java(GitHub・参照日: 2026-11-19)
- Apache Axis – About — Apache Axis(参照日: 2026-11-19)
- Apache Axis – Installation instructions — Apache Axis(参照日: 2026-11-19)
- Apache Axis2/Java – Next Generation Web Services — Apache Axis2(参照日: 2026-11-19)
- Migrating from Apache Axis 1.x to Axis2 — Apache Axis2(参照日: 2026-11-19)
- CVSS v3.1 Specification Document — FIRST(参照日: 2026-11-19)
- find(The Open Group Base Specifications Issue 8) — The Open Group・IEEE(参照日: 2026-11-19)
- dir — Microsoft Learn(参照日: 2026-11-19)
- dependency:tree — Apache Maven Dependency Plugin(参照日: 2026-11-19)
- Configure permissions — Claude Code Docs(参照日: 2026-11-19)
この記事の内容を社内展開する方へ: PHP・WordPress・Node.js 緊急の脆弱性が出た日の対応キット(無料・PDF 32ページ+Excel/Word) をダウンロードできます。