結論:2026年11月5日時点で、GMOインターネットグループは、連結子会社GMOインターネット株式会社の「お名前.com デスクトップクラウド」への不正アクセスを公表し、全プランのサーバー停止、一律5,000円のお見舞金、不正取引で生じた損失の補償、代替サービスの6か月無償、総額100万米ドルを上限とする懸賞金、能動的サイバー防御の適用を求める政府への要請、役員報酬の減額という対応を取っています。AIについては、熊谷代表が11月2日の会見で「毎日、情報漏えいのニュースが流れているのは、AIの発展が原因」と語ったと時事ドットコムが会見の要旨で報じていますが、公表文で確かめられるのは「AI企業などから協力の申し出」「解析にAIの分析環境を活用」までで、本件の攻撃にAIが使われたという公表は確認できていません。
- 要点1:対象は「お名前.com デスクトップクラウド(全プラン)」。影響の可能性があるサーバーは26,739件で、対象となり得る数であり、不正アクセスや情報取得が確認された件数ではありません(第3報)。
- 要点2:対応は、停止の継続、一律5,000円のお見舞金、情報が公開された人への特別お見舞金(区分ごとに10,000〜25,000円・1公開につき上限300万円)、不正取引の実現損失の補償、代替サービスの6か月無償、懸賞金の受付(11月4日18時時点で累計822件)です。
- 要点3:利用している会社が今日確かめるのは「口座と取引ツール」「サーバーに置いた情報」「つないだ端末」の3つ。AIを使う会社は、管理画面の認証情報をAIの連携に渡していないか、AIエージェントが入る経路、AIに入れたデータの範囲を足して確かめます。
対象読者:GMOのサーバーやドメインを使っている会社の情シス・Web担当、取引先や委託先の安全を確かめる担当者、「AIで攻撃が変わった」と聞いて自社の備えを見直したい経営者
読了後にできること:公表文で確かめられることと報道の範囲でしか分からないことを分けて社内に説明でき、自社と取引先について今日確かめる項目を一覧にできる
GMOの不正アクセスとは、GMOインターネット株式会社が提供するWindowsのデスクトップ環境のサービス「お名前.com デスクトップクラウド」で、2026年10月20日に一部のお客様のサーバー環境に第三者の不正なプログラムが見つかり、サーバー内に保存されていた取引口座のログイン情報等が取得され不正に利用された可能性があるとして、10月21日4時から全プランのサーバーを停止している出来事です(2026年11月5日時点で再開時期は未定)。
「うちは関係があるのか」「取引先が使っていたら何を聞けばいいのか」「AIで攻撃が変わったと聞いたが本当か」。この3つに答えるのがこの記事です。公表文(第1報〜第16報、東京証券取引所への開示4本、代表ブログ、10月30日の案内)を時系列にそろえ、報道で分かることは媒体名を付けて分けます。AIは「会見で語られた範囲」と「公表文で確かめられる範囲」を分けます。攻撃の手口や侵入の経路の推測、攻撃者の特定にかかわる話、結果を知ったうえでの評価は書きません。
今日確かめることは3つ。①このサービス、または同じ用途(VPS=契約者ごとに区切った仮想サーバーの上で取引ツールや自動化を動かす)のサービスを社内の誰かが使っていないか。②使っていたなら、そこに置いた認証情報を別の端末から変えたか。③取引先・委託先が使っていた場合に、何をどこまで確かめたかを聞いたか。
何が起きたか|公表文で確かめられる時系列
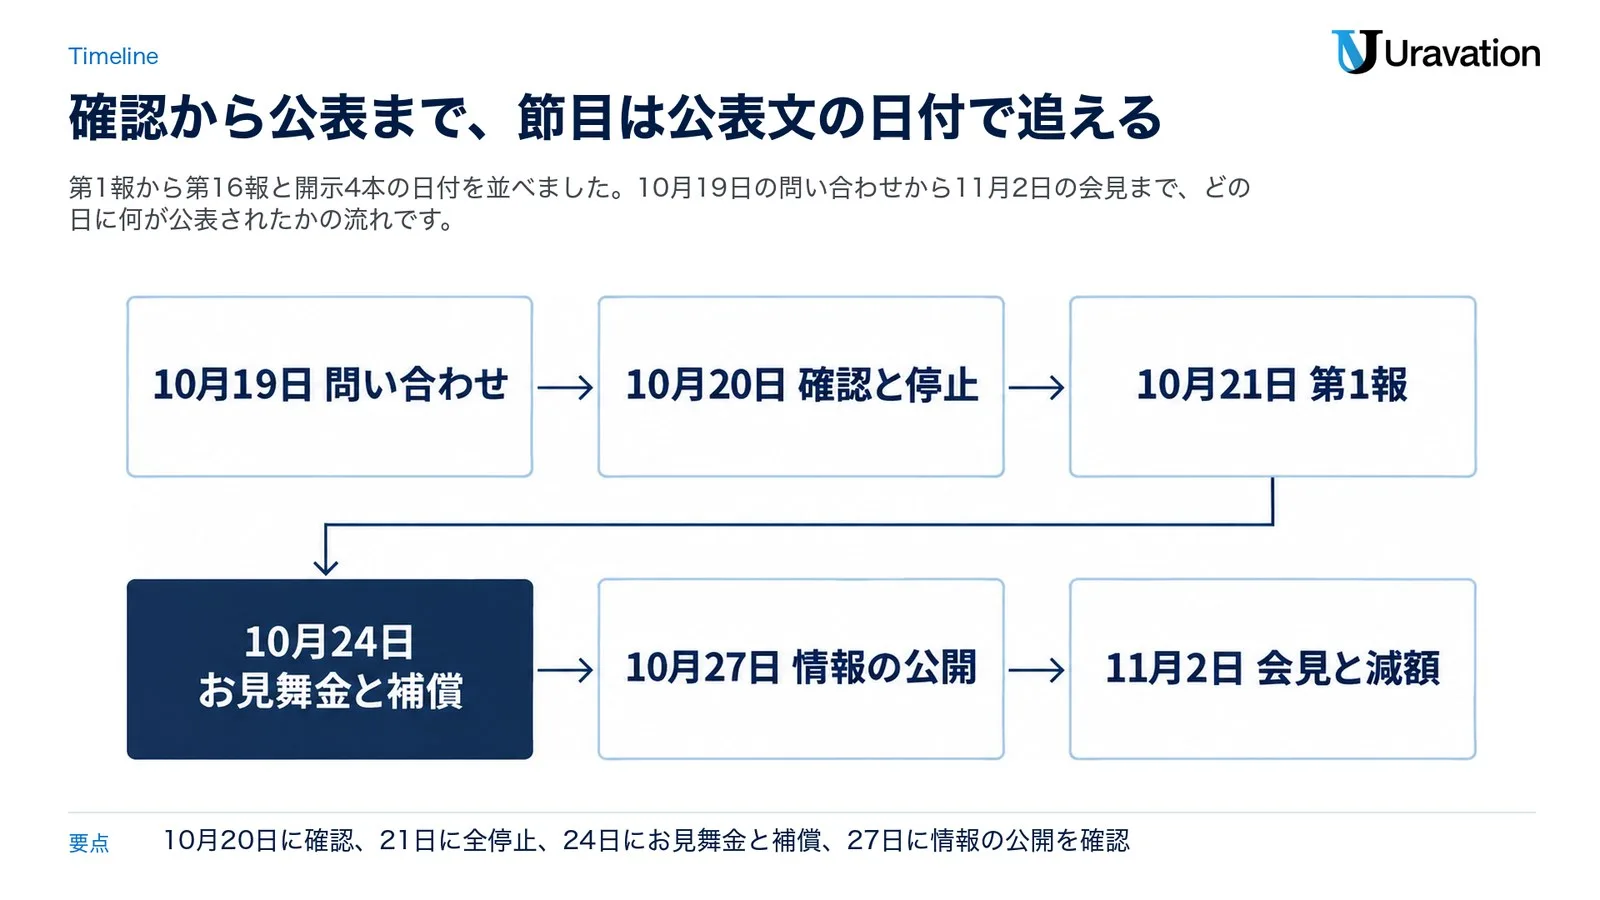
節目は6つで、次の図の順に「10月19日 問い合わせ」「10月20日 確認と停止」「10月21日 第1報」「10月24日 お見舞金と補償」「10月27日 情報の公開」「11月2日 会見と減額」です。出典の欄は、その事実が最初に書かれた公表文です。会見の内容は時事ドットコムの会見詳報(要点の抜粋で、語尾は発言のままではないと注記)によります。
| 日付 | 出来事 | 出典 |
|---|---|---|
| 8月〜10月14日 | 会見で、侵入は8月に始まり、9月20日から10月14日にかけて不正なプログラムが送り込まれ、同社が確認したのは10月20日だったと説明。手口の詳細は同社が「同じような攻撃を招く恐れ」から控えるとしており、この記事でも書かない | 時事ドットコム(11月2日・会見の要旨) |
| 10月19日 | お客様からの問い合わせを受けて調査を開始 | 第2報 |
| 10月20日 | 一部のお客様のサーバー環境に不正なプログラムの設置を確認。新規申込とコントロールパネルを停止 | 第2報 |
| 10月21日 | 4:00 全プランのサーバーを順次停止し、第1報を掲載(影響の可能性のあるサーバー数26,739件。この時点では「個人情報の漏えいや、閲覧された情報が悪用された事実は確認されておりません」)。同日、脅迫メールを受信 | 第1報(お名前.com)・第7報の経緯欄 |
| 10月22日 | 13:00 警察に相談。16:59 第2報。取引ツール(MT4/MT5等)と取引口座の認証情報が第三者に閲覧された可能性があるとして、パスワードの変更とセッションの切断を依頼 | 第2報・第9報の経緯欄 |
| 10月23日 | 16:10 第3報。第1報から載っている影響の可能性があるサーバー26,739件に「対象となり得るサーバー数であり、不正アクセスまたは情報取得が確認された件数ではありません」と注記。同日、グループが東京証券取引所に開示 | 第3報・10月23日の開示 |
| 10月24日 | 11:50 第4報。「本サービスのシステムにセキュリティ上の問題が存在し、…お客様の情報が外部に持ち出された事実を確認」。お見舞金と補償、代替サービス、要求に応じない方針、能動的サイバー防御の適用を求める要請を公表。15:00 第5報(端末のフルスキャンとバックアップの依頼) | 第4報・第5報・10月24日の開示 |
| 10月25日 | 代表ブログを公開。端末の調査への協力を依頼 | 10月25日の案内・第7報の経緯欄 |
| 10月26日 | 21:00 第6報(4点のお願い)。23:10 第7報(預かった端末の解析を開始。10月27日12:00に「お客様の情報の公開とランサムウェア攻撃を行う」との予告を受けていると公表) | 第6報・第7報 |
| 10月27日 | 9:58 第8報(12:00前のPCの電源断を依頼)。11:59 第9報(解析を終えた端末からマルウェアは確認されず)。13:55 第10報(12:30に攻撃者とみられる者による情報の公開を確認。ランサムウェア攻撃は確認されず)。14:55 第11報(拡散防止の依頼)。19:10 第12報(特別お見舞金と懸賞金) | 第8報・第9報・第10報・第11報・第12報 |
| 10月28日 | 4時ごろ犯人サイトのドメインの停止を確認(第13報)。12:00 懸賞金の受付開始。18:20 第14報(6時間で113件の情報提供。解析した端末にマルウェア感染やランサムウェア攻撃の痕跡は確認されず)。同日、対応方針を開示 | 第13報・第14報・10月28日の開示 |
| 10月29日 | 12:40 第15報(犯人の特定につながると考えられる情報を、同日中に警察と関係各所へ提出すると公表)。20:50 第16報(情報提供の件数を平日18:00に追記) | 第15報・第16報 |
| 10月30日 | 15:30 お見舞金の受け取り手続きと代替サービスの案内を、契約者へ直接連絡し始めた | 10月30日の案内 |
| 11月2日 | 記者会見。取締役とグループ執行役員4名の役員報酬を12月支給分から減額すると開示(「本件発生前の経緯等につきましては、今後検証を行ってまいります」) | 時事ドットコム・11月2日の開示 |
| 11月4日 | 18:00 懸賞金への情報提供が累計822件(第16報のページの追記) | 第16報 |
2026年11月5日時点で確認した範囲(朝に「重要なお知らせ」の一覧を取得)では、10月30日の案内より新しいお客様向けの報は出ておらず、第16報のページで件数だけが更新されています。会見では、2024年にグループのセキュリティ会社から改善点の指摘を受け、緊急メンテナンスを行ったが対策は十分でなかったと説明されました(時事ドットコム)。
影響を受ける範囲|公表文の言葉のまま
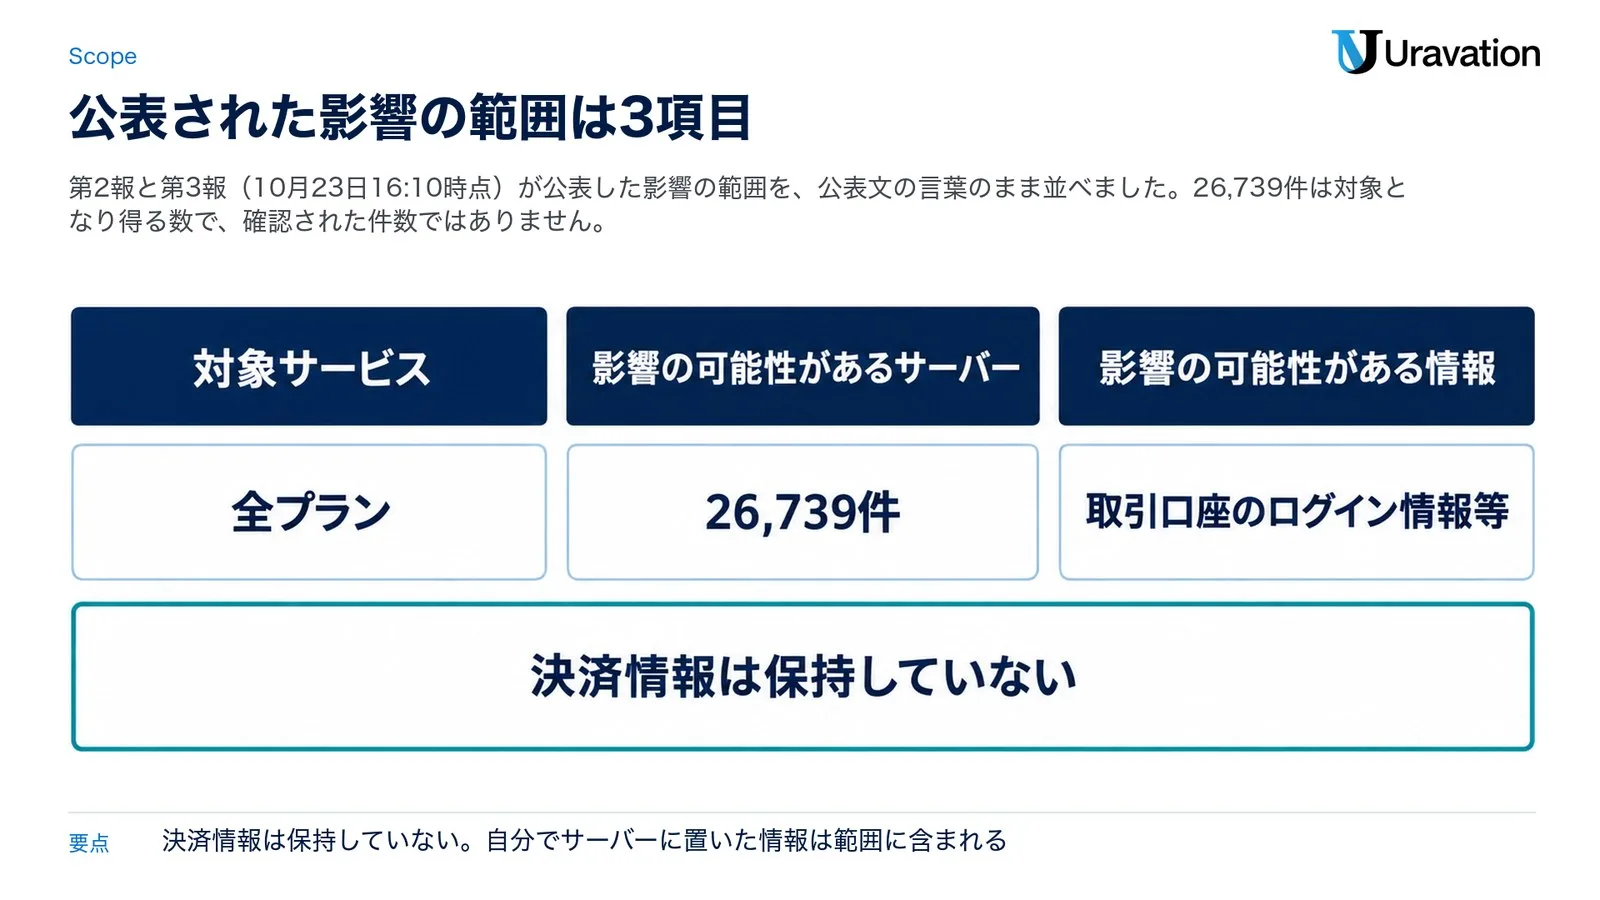
影響の範囲は、第2報(10月22日)が3項目で公表し、第3報(10月23日16:10時点)が「確認された件数ではない」などの注記を足したもので、10月23日の開示も同じ内容です。言い換えると範囲が広くも狭くも読めるので、公表文の言葉のまま並べます。
| 項目 | 公表された内容 | 出典 |
|---|---|---|
| 対象サービス | お名前.com デスクトップクラウド(全プラン) | 第2報・第3報・10月23日の開示 |
| 影響の可能性があるサーバー | 26,739件。「対象となり得るサーバー数であり、不正アクセスまたは情報取得が確認された件数ではありません」 | 第1報・第2報(件数)・第3報(注記) |
| 影響の可能性がある情報 | サーバー内に保存されていた情報(取引ツール等に保存されたお取引口座のログイン情報等を含みます) | 第2報・第3報(引用は第3報の言葉) |
第3報は続けて「お客様の決済情報(クレジットカード情報を含みます)を本サービスのサーバー上で保有しておりません。他方、お客様ご自身がサーバー内に保存された情報は、影響範囲に含まれます」と書いています。決済情報は保持していない一方、自分で置いたファイルや設定は範囲に入る、という整理です。その後に公表で確かめられた事実は次の5つです。
- 10月24日(第4報):「お客様の情報が外部に持ち出された事実を確認」「一部のお客様から、お取引口座における身に覚えのない取引に関するご報告」
- 10月27日(第10報):攻撃者とみられる者による情報の公開を12:30に確認。「公開された情報にお客様の情報が含まれていることを確認した場合は、対象のお客様に個別にご連絡」
- 10月28日(第14報):「お預かりした端末の解析では、マルウェアの感染やランサムウェア攻撃の痕跡は確認されておりません」。第9報は「すべてのお客様の端末の安全を確認したものではありません」と注記
- 10月28日(グループの開示):「現時点で、本サービス以外のサービスについて、本件による不正アクセスや情報漏えい等の影響は確認されていません」(10月28日時点の言葉で、確認は続いている)
- 11月2日の会見(時事ドットコム):10月27日に顧客のPCのデータなどが盗み取られたことも確認され、1件の情報が犯人のサイトに掲載された、と説明
「個別の情報取得および不正利用の有無・範囲については、引き続き調査中」(第3報)という状態は、11月5日時点でも変わっていません。9月以降に国内で公表された不正アクセス・情報漏えいの一覧は最近のサイバー攻撃事例|AIを使う会社の確認10項目にまとめています。
会社が取った対応|停止・お見舞金・補償・懸賞金・政府への要請
対応は6つに分かれます。金額に関わるものは10月28日の開示が表にまとめ、「いずれも、総額は現時点では算定できておりません」としています。
停止と代替サービス
10月20日に新規申込とコントロールパネルを、10月21日4時から全プランのサーバーを停止しました。第4報は「不正アクセスを受けた現行のシステム基盤をそのまま再開することはせず、抜本的なセキュリティアーキテクチャの刷新を行う判断」をしたとし、Windowsのデスクトップ環境を使い続けたい契約者には独立したクラウド基盤上の代替サービスを案内して乗り換え後6か月無償、「お客様の同意なく、代替サービスへの移行を行うことはありません」としています。再開時期は未定です。
お見舞金と補償(10月28日の開示の表から)
| 区分 | 内容 | 費用負担 |
|---|---|---|
| ①お見舞金(第4報) | 現在利用しているすべてのお客様に、金銭的被害の有無にかかわらず一律5,000円。受け取りの手続きは10月30日に契約者へ連絡を開始 | GMOインターネット |
| ②不正取引による損失の補償(第4報) | 同社が本件に起因する不正取引と認めた取引で生じた実現損失(差損と手数料等)。市場の変動による損失、得られたはずの利益、間接的な損害は含まれない。取引所等から返金があれば差し引き、返金に応じない場合も同社が支払う。申請方法等は11月6日までに案内 | GMOインターネット |
| ③ランサムウェア被害への対応(第9報) | 被害を確認のうえ、同等の性能の新しいPCを提供(ランサムウェア攻撃は10月27日13:55時点で確認されていない) | GMOインターネット |
| ④GMO特別お見舞金(第12報) | 公開された情報に自分の情報が含まれると同社が確認した人に、区分ごとに支払う。氏名・連絡先など 10,000円、取引口座のID・パスワードなど金融・認証の情報 15,000円、機微情報など 25,000円。複数の区分は合算し、1公開につき上限300万円。①②とは別 | GMOインターネット |
| ⑤被害に遭った人へのサポート(第12報) | 情報の公開に関連して被害に遭った人に、状況に応じたサポート。内容・金額は未公表 | GMOインターネット |
| ⑥GMOサイバー犯罪撲滅・懸賞金(第12報) | 総額100万米ドルを上限(約1億5,000万円は1米ドル150円の参考額)。支払額は審査を経て決めるため未定 | GMOインターネットグループ |
第4報は、補償の手続きで「お客様のパスワード(MT4/MT5ほかの閲覧専用パスワード等を除く)や暗証番号をお尋ねすることはありません」と書いています。補償を名乗る連絡でパスワードや認証コードを聞かれたら、公式の手続きではありません。
攻撃者の要求への対応
第4報によると、同社は攻撃者とみられる者から金銭の要求を受け、応じない場合には「国内外の70を超える証券会社・FX会社等に開設されたお客様の取引口座に対する不正操作の継続」「本サービスおよび本サービスに接続したお客様のPCに関する情報の不正公開と、ランサムウェア攻撃の実行」「同社のシステムや運用体制等に関する情報の不正公開」に及ぶ旨の連絡を受けました。要求額は、公表文の経緯欄に「約80億円」、代表ブログに「5,000万ドル(約80億円)」とあり、共同通信(10月26日・熊本日日新聞の配信)は「5千万ドル(約79億円)」と報じています。方針は「攻撃者からの要求には応じません。要求に応じても、取得された情報の削除や不正利用の防止が保証されるものではないためです」(第4報)で、第12報では「永久に応じません」としています。緊急の防衛措置として、主要な取引所・証券各社に本サービス経由のアクセス遮断と全アクティブセッションの強制切断を要請し、影響を受けたシステムのネットワーク接続を停止しました。公開された情報については「当該サイトにアクセスした方の情報は、攻撃者に取得されています」(第10報)としてアクセスも転載も控えるよう求め、10月28日にドメインの停止を確認、X上の投稿に累計20件の警告連絡をしたと公表しています(第14報・10月28日18:00時点)。
懸賞金
「GMOサイバー犯罪撲滅・懸賞金」は、関与者の特定・検挙と事件の解明につながる情報を募る制度で、実施主体と費用負担はグループ、受付は10月28日12:00から犯人の逮捕まで、対応言語は日本語・English・中文です(第12報)。「一般の方に、独自の侵入調査、犯人との接触、容疑者の追跡・拘束、攻撃や報復を求めるものではありません」と念を押しています。件数は10月28日18:00の113件から、10月30日428件、11月2日735件、11月4日822件と第16報のページに追記されています。MONOist(10月31日)は、民間企業がこの規模の懸賞金を独自にかける例は世界でもまれだと評しています。
能動的サイバー防御の要請(要請であって、適用の決定ではない)
第4報は「能動的サイバー防御に関する措置の実施を含め、政府の関係機関への要請を進めてまいります」とし、添付の説明で本件を「能動的サイバー防御の『発動第1号』事案」と位置付け、国主導による攻撃基盤の追跡・遮断・無力化を「強く具申(緊急要請)」したと書いています。制度の根拠は、内閣官房のページによると「重要電子計算機に対する不正な行為による被害の防止に関する法律(サイバー対処能力強化法)」で、令和7年5月16日成立・5月23日公布です。共同通信(10月24日)は、GMOによると「能動的サイバー防御が発動されれば、今月1日の関連法施行後、初めての案件になる」と報じ、代表ブログも「10月1日に施行されたばかり」と書いています。
11月5日時点で、政府が本件に適用すると決めた公表は確認できませんでした。国家サイバー統括室の報道発表と注意喚起の一覧(11月5日時点の一覧で、10月9日から最新の10月30日までの掲載分)に本件の適用に関する発表は見当たらず、GMO側の公表文も「要請」「具申」の言葉のままです。代表ブログは「GMOは、法が定める『特定社会基盤事業者』ではない」「能動的サイバー防御は、民間企業から言われて動くものではない」という2つの指摘を挙げたうえで具申したと書き、共同通信(10月26日)も、この措置は基幹インフラ事業者への攻撃を想定したもので、GMOは基幹インフラ事業者ではないと説明しています。
役員報酬の減額
11月2日の開示で、グループの代表取締役1名と、GMOインターネットの役員を兼務する取締役1名・グループ執行役員2名の合計4名について、月額報酬の30%・25%・20%・20%を3か月減額すると公表しました(12月支給分から)。同じ開示は「検証の結果を踏まえ、改めて経営責任のあり方について検討いたします」としています。
AIについて語られたこと|会見の範囲と、公表文で確かめられる範囲
「GMOの不正アクセスはAIによる攻撃だった」と受け取られやすい報道の見出しもありますが、公表文と会見の要旨を読む限り、そうは確かめられません。語られたことを出どころごとに分け、本件(お名前.com デスクトップクラウド)に直接かかわるかを添えます。会見の発言は時事ドットコムの会見詳報の範囲で、会見の全文は確かめられていません。
| 語られたこと | 出どころ | 本件に直接かかわるか |
|---|---|---|
| 「毎日、情報漏えいのニュースが流れているのは、AIの発展が原因」「一番最初にこのスピードに合わせたのは犯罪者」 | 会見(時事ドットコムの要旨) | 業界全体の背景として語られた。本件の手口の説明ではない |
| 本来は脆弱性診断のために開発されたツールに複数のAIを組み込み、制限の緩いAIを切り替えながら弱点を探し続けられるものがあり、海外の銀行の漏えいにそれが使われたと「われわれの調査でも分かっている」 | 会見(時事ドットコムの要旨) | 別の事例の話。本件の公表文では確かめられない |
| 「オープンウェイトのAIモデルが容易に組み合わされ…サイバー攻撃が、誰でも容易に実行できる時代へと一変」 | 代表ブログ(10月25日にグループが公開を案内・ブログ上の日付は11月3日) | 背景の認識。同じブログは次の節の冒頭で「今回の私たちへの攻撃は、まさにその象徴です」と書いているが、本件の手口にAIが使われたかはブログの記述では確かめられない |
| 「日本企業約20社を狙った不正アクセスの攻撃元で、本来は防御のための自律型AI侵入テストツール『ARTEX(アルテックス)』が悪用されていたことを確認」(GMOサイバーセキュリティ byイエラエの調査として) | 代表ブログ | 「約20社」の件として書かれており、本件に使われたとは確かめられない |
| 「トレンドマイクロ株式会社などセキュリティ企業や、AI企業などから協力のお申し出」 | 第8報(10月27日) | 守る側。協力内容は「確認・調整を進めております」 |
| 「高度なAI分析環境を活用し、膨大な脅威情報の整理と痕跡の特定を迅速に進めています」 | 代表ブログ | 守る側の解析にAIを使っている、という記述 |
| 侵入を防ぐことはできないが、いち早く食い止めて回復する「レジリエンス」への転換が遅れていたことが最大の問題点 | 会見(時事ドットコムの要旨) | 本件の反省として語られた |
オープンウェイトとは、AIモデルの中身(重み)が公開されていて、誰でも自分の環境で動かしたり改変したりできる提供形態です。注意喚起では、JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)が10月8日公開の「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を10月23日に更新し、「ケースE:AIを用いたペネトレーションテスト基盤を悪用した攻撃試行」を追加しました。ペネトレーションテストとは守る側が自分のシステムに試しに侵入して弱点を探す診断で、その道具が攻撃に使われる型をJPCERT/CCが確認したという意味です。この注意喚起はGMOの件を名指ししていません。
つまり、11月5日時点で確かめられるのは「経営者がAIの発展を背景として語った」「守る側の解析や協力にAI企業・AIの分析環境が関わっている」「JPCERT/CCがAIを使った侵入テストの道具の悪用を一般論として注意喚起している」までで、本件の侵入にAIが使われたかどうかは、公表文にも会見の要旨にも確かめられませんでした。社内では「AIが攻撃した」ではなく「AIで攻撃が速く安くなったという認識を、当事者が会見で語った」と言うのが正確です。AIを使った攻撃の全体像はAIサイバー攻撃とは|中小企業の防御5手、AIエージェントが関わった攻撃の事例と確認点はAIエージェントによるサイバー攻撃|事例と7つの確認にまとめています。
利用している会社が今日確かめること
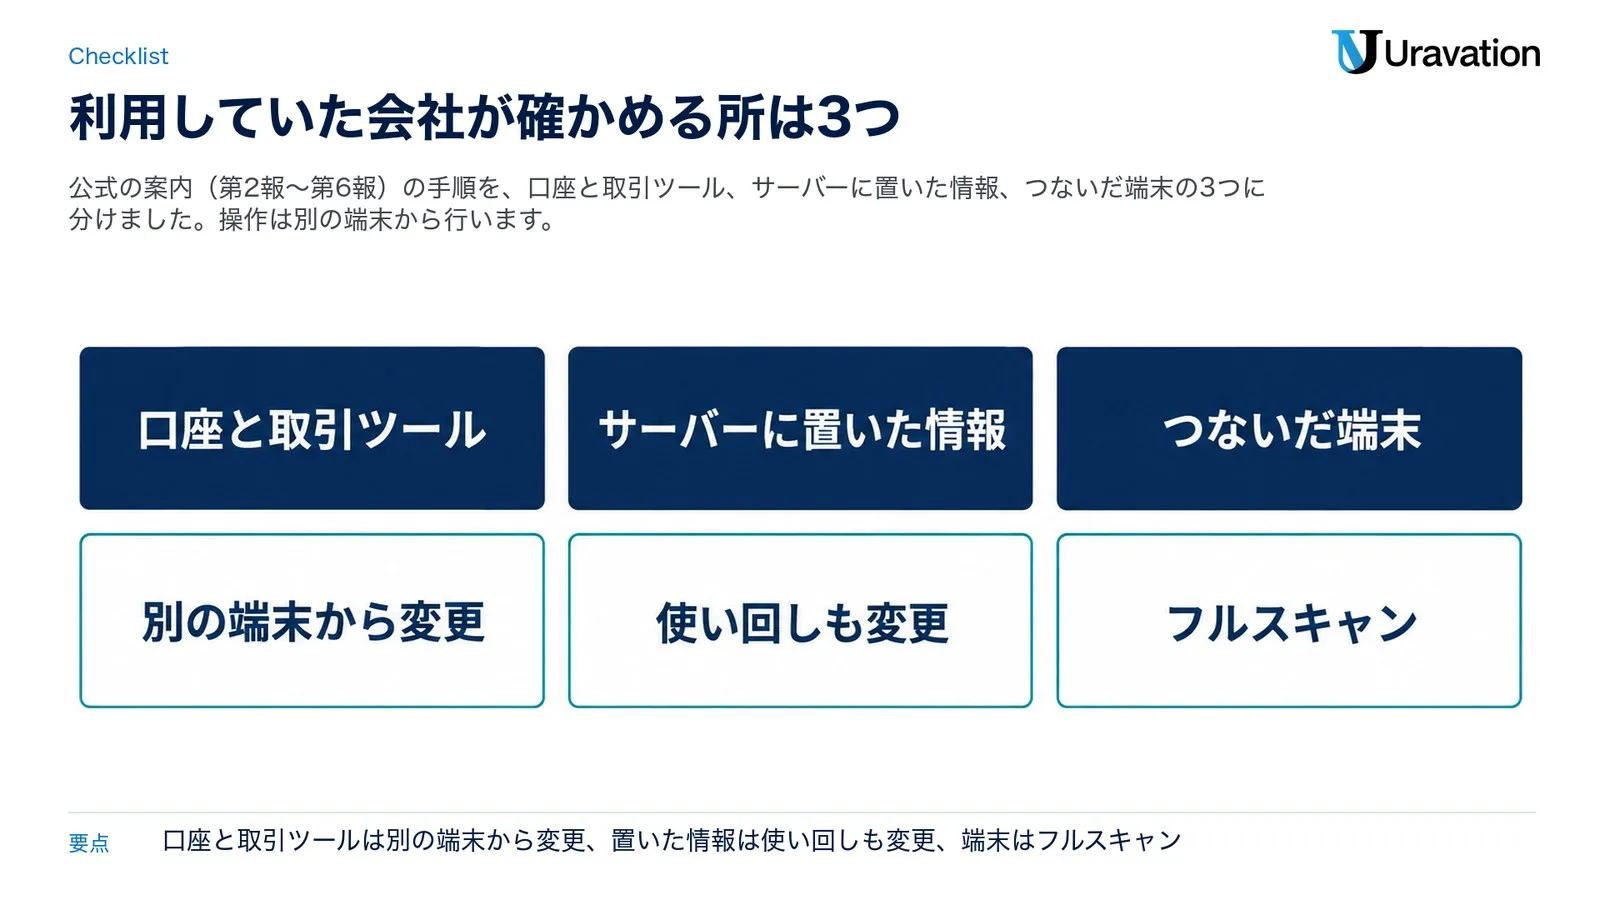
ここからは、このサービスを使っていた会社(個人事業主を含む)の作業です。公式の案内(第2報〜第6報)の手順と、会社として足す一般の確認を分けます。確かめる所は「口座と取引ツール」「サーバーに置いた情報」「つないだ端末」の3つで、公式の案内もこの3つに分かれます。
| 確かめる所 | 何を見るか | 該当する手順 |
|---|---|---|
| 口座と取引ツール | サーバー上で使っていた取引ツール(MT4/MT5等)と取引口座のパスワード(別の端末から変更)、ログイン中のセッション、取引履歴と残高、二要素認証 | 手順1〜4 |
| サーバーに置いた情報 | サーバー内に保管していたIDとパスワード、ブラウザに保存したIDとパスワード、ほかのサービスでの同じパスワード(使い回しも変更) | 手順5 |
| つないだ端末 | このサービスに接続したPC・スマートフォンのフルスキャン、バックアップ、心当たりのない連携アプリ・転送設定・拡張機能・登録端末 | 手順6〜8 |
公式の案内の手順(第2報〜第6報の内容を作業の順に並べたもの)
- 取引口座と取引ツール(MT4/MT5等)のパスワードを至急変更する。変更は「FX取引に使用していない端末(スマートフォンや別のPC等)」から行う(第3報)。
- ログイン中の全セッションを切断する。第3報は、パスワードを変更した後も証券会社・FX会社等(取引ツールの接続先)のサーバーの仕様によっては既存のセッションが維持され「第三者が継続的に取引できる場合があります」とするので、そのマイページで切るか窓口に依頼する。変更済みでも実施する。
- 取引履歴と残高を確認し、身に覚えのない取引があれば、まず取引先の事業者へ連絡する(第3報)。
- 取引先の事業者が二要素認証(二段階認証)を提供していれば設定する(第3報)。
- サーバー内に保管していた認証情報(ID・パスワード等)と、ブラウザに保存しているIDとパスワードを変更し、同じパスワードをほかのサービスでも使っていればあわせて変更する(第3報)。操作は別の安全な端末から公式サイトで行い、メールやSMSのリンクは使わない(第6報)。
- このサービスに接続した端末(PC・スマートフォン等)を、ウイルス対策ソフトで「フル(完全)スキャン」する。クイックスキャンではなくフルスキャン(第6報)。
- 自分の端末(PC・スマートフォン等)にある必要なデータを、ネットワークから切り離した外付けハードディスクや外部ストレージへバックアップする(第6報)。第3報は「バックアップしたファイルの取り扱いには、十分ご注意ください」としている。
- 心当たりのない連携アプリ・転送設定・拡張機能・登録端末を削除し、点検が終わるまでブラウザの同期をオンにしない(第6報)。
会社として足す一般の確認は4つです。①そのサーバーに置いていた物の一覧(取引ツールの設定、自動売買のプログラム、APIキー、SSHの鍵、リモートデスクトップの接続情報、業務の文書)を作る。第3報の「お客様ご自身がサーバー内に保存された情報は、影響範囲に含まれます」に当たる物です。②そのサーバーにログインできた人(管理者)の一覧を作り、退職者や共用のIDが残っていないかを見る。③会社のIT資産の台帳に、この種のサービス(VPS・デスクトップクラウド・レンタルサーバー)が載っているかを確かめる。IPAは10月9日の注意喚起で「自組織が利用している外部サービスをすべて洗い出してください」と、部署単位の利用も含めて網羅的に把握するよう求めています。④お見舞金・補償・代替サービスの案内が登録のメールアドレスに届いているかを見て、届いていなければ公式の窓口で確かめる。便乗した連絡にも注意が要ります。公表文は繰り返し「当社がパスワードや認証コードをお尋ねすることはありません」「『被害金を取り戻す』など費用を求める連絡には応じないでください」(第6報)と書いています。公開された情報と称するサイトは、アクセスした人の情報が攻撃者に取得されていると同社が確認しているため(第10報・第11報)、確認のつもりでも開かないことです。
取引先・委託先がこのサービスを使っていたら(聞き方の例)
自社が使っていなくても、業務の委託先や共同で運用しているシステムの先が使っていることがあります。国家サイバー統括室は10月9日の注意喚起で「委託先企業と共に管理する」という認識の下で、委託先等のセキュリティ対策状況の把握と、個人情報や業務情報の取扱状況の定期的な点検を求めています。聞くのは事実だけで、評価や催促はしません。
件名:お名前.com デスクトップクラウドの件の確認(回答は分かる範囲で結構です)

1. 貴社(または再委託先)で「お名前.com デスクトップクラウド」を使っていましたか。
2. 使っていた場合、そのサーバーに当社の業務に関わる情報(ファイル・認証情報・接続情報)を置いていましたか。
3. 置いていた場合、どの情報かと、認証情報の変更・セッションの切断を済ませた日を教えてください。
4. 身に覚えのない操作や連絡(補償を名乗るメール等)はありましたか。
5. 当社側で変更すべき認証情報や連携設定があれば教えてください。

回答の期限は設けません。分かった範囲でお知らせいただければ、当社側の確認を進めます。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
AIを使う会社が足して確かめること
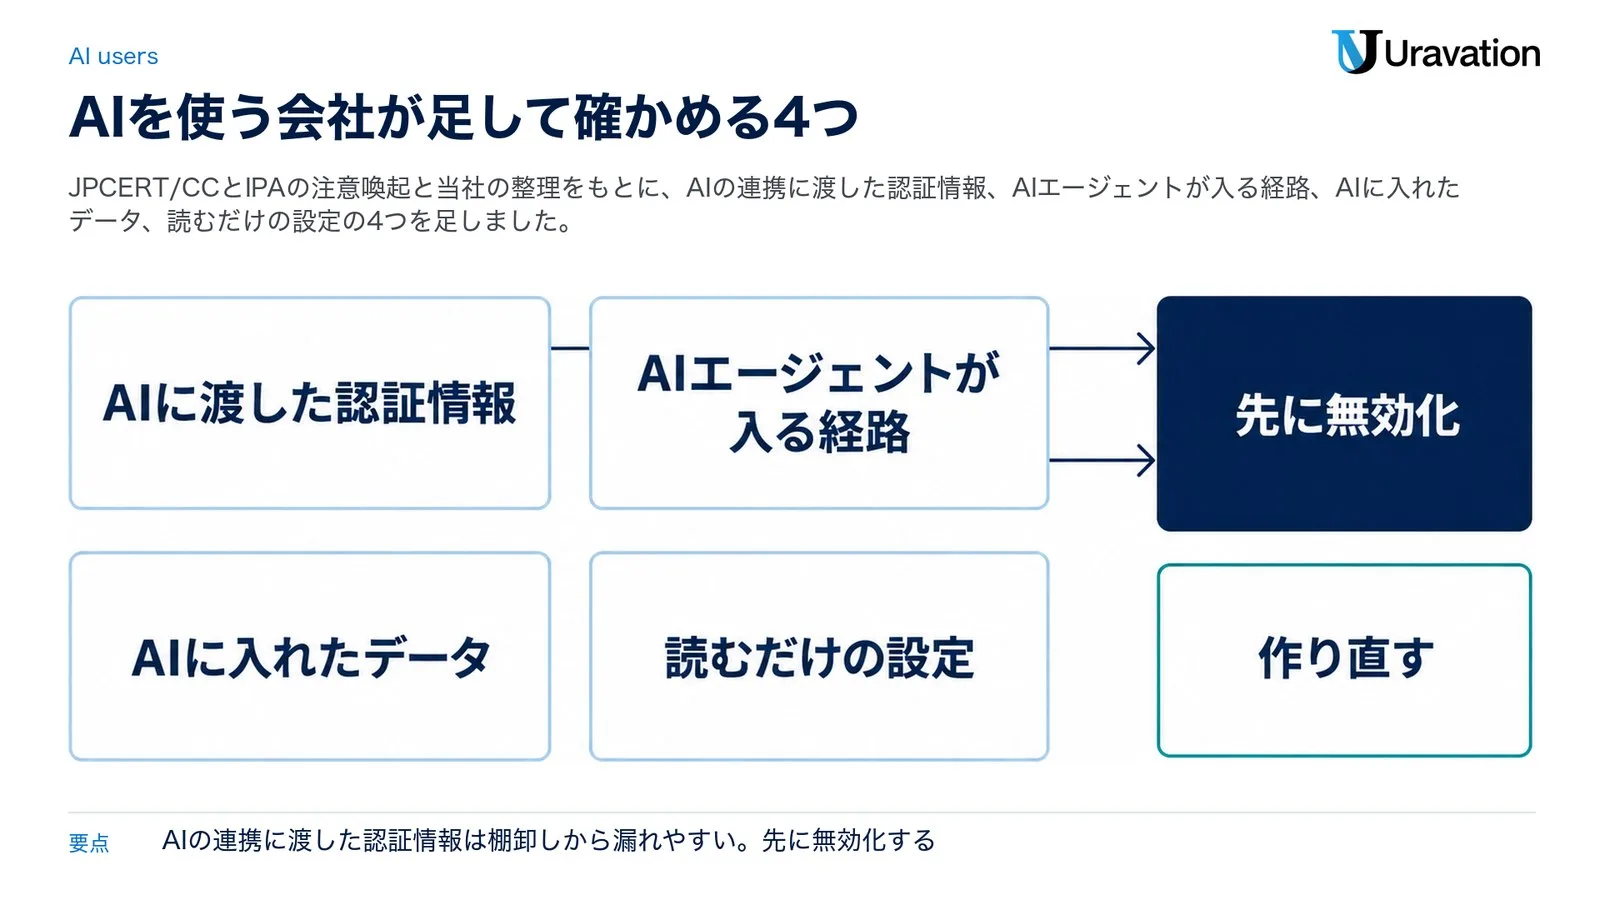
AIのツールやエージェントを業務に入れている会社は、上の確認に4つを足します。理由は2つです。JPCERT/CCが10月8日の注意喚起で挙げた攻撃の型に「他のシステムの侵害で窃取したAPIキーを使用する」があり、別の場所から持ち出された鍵が次の侵入に使われること。そして、AIの連携に渡した認証情報は、人が覚えているIDとパスワードより棚卸しから漏れやすいことです。
| 足して確かめること | 具体的に | 根拠 |
|---|---|---|
| AIに渡した認証情報 | サーバーやドメインの管理画面(お名前.com Naviなど)のログイン情報・APIキーを、AIのツール、MCPの連携、自動化のワークフローに渡していないか。渡していたら、その鍵を先に無効化して作り直す | JPCERT/CC「不要となった、または漏えいが疑われるAPIトークンは速やかに無効化できるようにする」「API利用者やAPIトークンには必要最小限の権限のみを付与する」 |
| AIエージェントが入る経路 | AIエージェントや自動化のプログラムが、そのサーバーに入る経路(リモートデスクトップ・SSH・ブラウザ操作の自動化)を持っていたか。持っていたら、経路を止めてから鍵を替える | IPA「API連携等アプリケーション構成要素単位での管理状況の見直し」 |
| AIに入れたデータ | そのサーバー上の取引データ・顧客データを、どのAIのどのアカウントに入れたか。学習に使われる設定になっていないか。入れた範囲を一覧にする | IPA「不要な情報は持たない、という基本原則のもと、自らが保有する情報資産を正確に把握し、必要最小限にする」 |
| 読むだけの設定 | 点検をAIに手伝わせるときは、人が確認の命令を打ってその出力をAIに渡す。AIに直接打たせるなら、設定で書き込みと鍵のファイルの読み込みを止める(Claude Codeならpermissionsのdenyで.envや鍵のファイルの読み込みと書き込みを止める)。本番は書き込みの権限が無いアカウントで動かす | AIのツールの仕組み上、「表示しない」と頼んでも読み込んだファイルの中身はモデルに送られる(公的機関の注意喚起ではなく当社の整理) |
MCPとは、AIのアプリが外部のサービスやファイルとつながるための共通の仕組みで、つなぐときにそのサービスの認証情報を渡します。渡した認証情報はAI側の設定ファイルやクラウドの連携設定に残るので、人が覚えているパスワードを変えただけでは残ります。IPAは外部サービスについて「作ったはずのないアカウントが存在しないか、削除・無効化されているはずのアカウントが有効化されていないか」の確認も求めています。AIエージェントに持たせる権限を最小にする設計と止める手順はAIエージェントの権限設計|最小権限3段階と停止手順の実務に書きました。VPN装置やファイアウォールのような機器は、管理画面で版を確かめる手順だけをAIに手伝わせ、管理者の認証情報や管理用のシェルは渡さないのが原則です。
入られていたらどうするか・戻せるか
国家サイバー統括室は10月9日の注意喚起で「侵入を完全に防ぐことは困難です。不審な挙動の早期発見と迅速な対応が被害発生及び拡大の防止につながります」と書きました。本件でも同社は、10月19日の問い合わせを受けて調査を始め、10月21日に全プランを停止し、その後は認証情報の変更の依頼、取引所へのセッション切断の要請、端末の解析、公開された情報への対応、補償へと進めています。利用する側が「気づいた日」にやることも、順番は同じです。
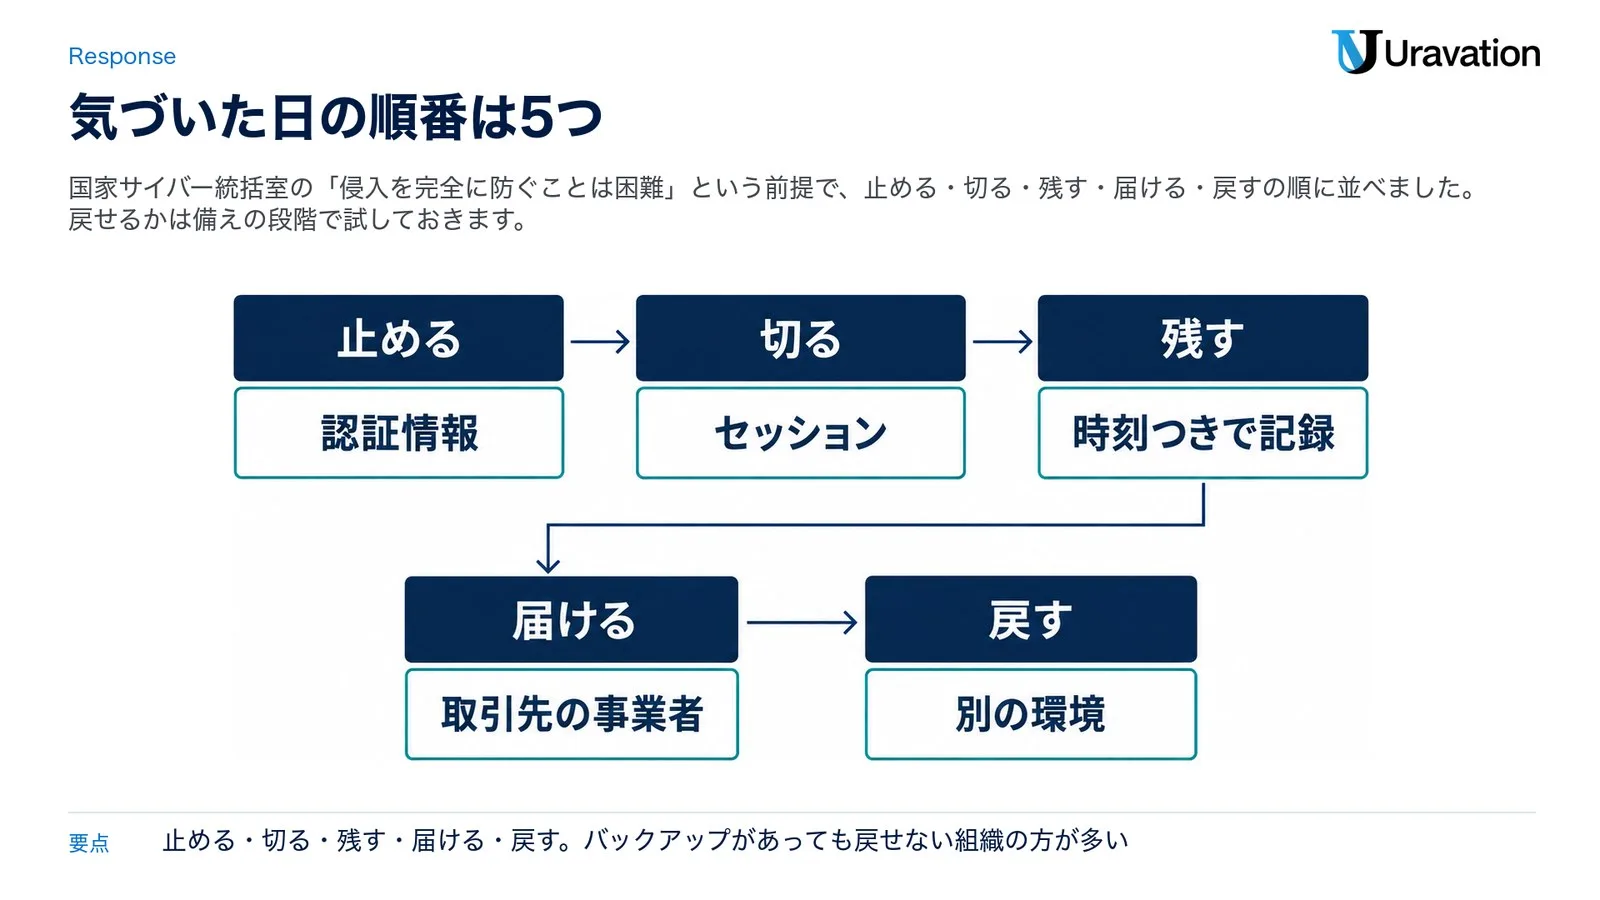
- 止める:そのサーバーに置いていた認証情報と、AIの連携に渡した鍵を無効化して作り直す。順番は、被害が広がる速さが大きい物(取引口座・管理画面・APIキー)から。
- 切る:ログイン中のセッションと、サーバーへ入る経路(リモートデスクトップ・SSH・自動化)を切る。パスワードを変えても残るセッションがあるのは、第3報が書いているとおり。
- 残す:何をいつ置いていたか、いつ変更したか、どの連絡が来たかを時刻つきで記録する。ログは消さない。IPAは「誰がどのように調査できるかについても把握しておいてください」と書いている。
- 届ける:取引先の事業者(身に覚えのない取引)、委託元(自社が委託先の場合)、必要なら警察に連絡する。顧客の個人情報を置いていた場合、個人情報保護委員会のページは「送金や決済機能のあるウェブサービスのログインIDとパスワードの組み合わせを含む個人データが漏えいした場合」を報告が必要な例に挙げ、不正な目的で行われたおそれがある場合は「発覚日から、60日以内」に報告するとしている(「発覚したら、まずは速やかに報告してください」とも)。
- 戻す:そのサーバーに置いていた設定とデータを、別の環境で再開できるかを確かめる。控えが無い物は、何を失ったかを一覧にする。
「戻せるか」は、備えの話としていちばん落ちやすい所です。警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)によると、ランサムウェアの被害に遭った組織のうち、バックアップを取得していたのは有効回答50件のうち44件でしたが、バックアップからの復元結果は有効回答40件のうち復元できなかったが29件、復元できたが11件で、復元できなかった理由は「バックアップの暗号化・消去」14件、「運用の不備」8件、その他7件でした。復旧に総額1,000万円以上を要した組織が全体の6割、1か月未満で復旧した組織が5割弱とも書いています。取っていることと戻せることは別です。
教育で防げる範囲も確かめておきます。同じ資料は、侵入経路はVPN機器が約5割で、標的型攻撃メールの添付ファイルによる感染は少なくなっていると書いています。本件も、第4報は「本サービスのシステムにセキュリティ上の問題が存在」したと書いています。利用者への研修で止まる範囲は限られるので、「置いた物の一覧」「鍵を止める手順」「別の環境で再開する手順」を文書にしておく方が効きます。サーバー側で緊急の更新が出た日に最初にやることはWordPressの脆弱性対応|緊急の更新が出た日に最初にやることに、同じ順番で書いています。
【要注意】読み違い4つ
読み違い1:「うちはこのサービスを使っていないので何もしなくてよい」
❌ 使っていないから無関係。
⭕ 取引先・委託先が使っていた場合と、同じ用途の別のサービスで同じ置き方(取引ツールの認証情報やAPIキーをサーバーに保存する)をしている場合は、同じ確認が要ります。10月28日の開示は、本サービス以外について「影響は確認されていません」としつつ「確認を進めており」と書いています。IPAの「外部サービスをすべて洗い出す」は、使っているかどうかを確かめる作業そのものです。
読み違い2:「AIが攻撃したと公表された」
❌ GMOがAIによる攻撃だったと発表した。
⭕ 公表文(第1報〜第16報・開示4本)を読んだ範囲では、本件の攻撃にAIが使われたという記載は確認できませんでした。会見の「AIの発展が原因」は業界全体の背景として語られたもので(時事ドットコムの要旨)、代表ブログのAI侵入テストツールの話も「日本企業約20社」の件です。社内では「当事者がAIを背景に挙げた」と伝え、「AIが攻撃した」とは言わないことです。
読み違い3:「お見舞金5,000円で終わり」
❌ 一律5,000円が補償の全部。
⭕ 5,000円は「金銭的被害の有無にかかわらず」のお見舞金で、不正取引の実現損失の補償(申請方法は11月6日までに案内)、特別お見舞金(区分ごとに10,000〜25,000円・1公開につき上限300万円)、代替サービスの6か月無償は別枠です。代表ブログも「一律5,000円のお見舞金で幕引きにするつもりか」という懸念に「決してそうではありません」と書いています。受け取りは登録のメールアドレスに届く案内と公式の窓口で進めます。
読み違い4:「能動的サイバー防御が発動された」
❌ 政府が本件に能動的サイバー防御を適用した。
⭕ 11月5日時点で確かめられるのは、GMOが10月24日に適用を「要請(具申)」したことまでです。政府が適用を決めた公表は、国家サイバー統括室の一覧でも見当たりませんでした。代表ブログ自身が「特定社会基盤事業者ではない」「民間企業から言われて動くものではない」という指摘を認めたうえで具申したと書いています。「適用なら初」(共同通信)は、適用された場合の話です。
Uravationならこう判断する
同じ質問を受けたときの当社の答えを、立場ごとに書きます。
- 利用していた会社:当日中に「口座と取引ツール」「サーバーに置いた情報」「つないだ端末」の3つを、公式の案内の手順1〜8の順に進めます。補償の申請は11月6日までに案内が来るので、取引履歴の控え(対象取引の日時・内容・損失額が分かる物)を先に用意します。
- AIを使う会社:管理画面やAPIの認証情報をAIの連携に渡している所から先に無効化して作り直し、AIエージェントがサーバーに入る経路を一覧にして使っていない経路は止めます。点検をAIに手伝わせるときは「読むだけ」を設定で止めます。
- 経営者:「AIが原因か」の議論と「自社の確認」を分けます。原因究明と検証は当事者が「今後検証を行ってまいります」(11月2日の開示)としている段階で、確かな事実はまだ少ないからです。
- 取引先・委託先を持つ会社:聞くのは「使っていたか」「置いていた情報」「変更したか」「連絡の有無」の4点で、期限は設けず評価もしません。返事が無い先には、1週間後に同じ文面で再度聞きます。
- 自社の備えを見直す会社:防ぐ話より「置いた物の一覧」「鍵を止める手順」「戻す手順」の3つの文書を先に作ります。警察庁の数字が示すとおり、バックアップがあっても戻せない組織の方が多いからです。
よくある質問
お名前.comのドメインやレンタルサーバーなど、ほかのGMOのサービスも影響を受けますか?
公表文が対象として挙げているのは「お名前.com デスクトップクラウド(全プラン)」だけです。10月28日の開示は「現時点で、本サービス以外のサービスについて、本件による不正アクセスや情報漏えい等の影響は確認されていません」とし、確認を進めているとしています。10月28日時点の状態なので、ほかのサービスを使っている会社は、同社からの案内と「重要なお知らせ」の一覧を見ながら、認証情報の使い回しが無いかだけは確かめておくのが安全です。
お見舞金や補償はいつ、どうやって受け取れますか?
一律5,000円のお見舞金の受け取り手続きと代替サービスの案内は、10月30日15:30から契約者へ直接連絡が始まっています(10月30日の案内)。不正取引の損失の補償は、申請方法・必要書類・受付期間・支払時期が11月6日までに公式サイトと登録のメールアドレスで案内される予定です(第4報)。同社は補償の手続きでパスワード(MT4/MT5の閲覧専用パスワード等を除く)や暗証番号を尋ねないと明記しているので、それを聞く連絡は公式ではありません。
サービスはいつ再開しますか?
2026年11月5日時点で再開時期は未定です。第4報は、現行のシステム基盤をそのまま再開せず刷新する判断をし、使い続けたい契約者には代替サービスを案内して6か月無償にする、同意なく移行はしない、としています。移行を希望しない人の契約と利用料金の扱いも、10月30日までにメールで知らせるとしていました。
攻撃者が公開したとされる情報を、確認のために見てもよいですか?
見ないでください。第10報と第11報は「当該サイトにアクセスした方の情報は、攻撃者に取得されています」と書き、転載・再投稿・リンクの共有は、悪質なものに法的措置の準備を進めると公表されています。該当のドメインは10月28日に停止が確認されましたが、新しいサイトが立ち上がった場合も同じ扱いで、見つけたら同社の通報フォームか警察へ知らせます。
自分のPCにランサムウェアが仕掛けられていますか?
10月28日18:20時点の公表では「お預かりした端末の解析では、マルウェアの感染やランサムウェア攻撃の痕跡は確認されておりません」(第14報)で、予告された10月27日12:00のランサムウェア攻撃も13:55時点で確認されていません(第10報)。ただし第9報は「すべてのお客様の端末の安全を確認したものではありません」と注記しています。接続していた端末はフルスキャンし、再び使う前にバックアップを取るよう求められています。
「GMOサイバー犯罪撲滅・懸賞金」に、一般の人も情報を出せますか?
出せます。受付は国内外の個人・法人で(第12報)、専用のサイトとメールの窓口があります(第14報)。ただし、独自の侵入調査、犯人との接触、追跡・拘束、漏えい情報の購入は禁じられており、「単なる推測、根拠のない個人・国・組織の名指し、公開情報の転載のみでは、原則として報奨金の対象となりません」。総額100万米ドルは制度全体の上限で、1件や1人あたりの額ではありません。
まとめ
2026年11月5日時点で公表文から確かめられるのは、対象が「お名前.com デスクトップクラウド(全プラン)」で、影響の可能性があるサーバーが26,739件(確認された件数ではない)、情報が外部に持ち出された事実と一部の口座での不正取引の報告があること、会社の対応が停止・お見舞金・補償・代替サービス・懸賞金・政府への要請・役員報酬の減額まで進んでいること、能動的サイバー防御は要請の段階であること、本件の攻撃にAIが使われたという公表は確認できないこと、です。
- 今日:このサービスと同じ用途のサービスの利用の有無を社内で確かめ、使っていれば公式の手順1〜8を別の端末から進める。AIの連携に渡した認証情報があれば先に無効化する。
- 今週:取引先・委託先に聞き方の例の5問を送り、返事を記録する。サーバーに置いていた物の一覧と、ログインできた人の一覧を作る。
- 今月:「置いた物の一覧」「鍵を止める手順」「別の環境で再開する手順」の3つを文書にし、バックアップから本当に戻せるかを1度試す。
公表の更新は、GMOインターネットグループの「重要なお知らせ」の一覧と、GMOインターネット株式会社のニュース一覧に出ます(第16報のページは平日18:00に件数が追記)。この記事も、公表に変更があれば更新履歴を付けて直します。
参考・出典
- お名前.com デスクトップクラウド 第三者による不正アクセスに関するお詫びとお知らせ(第1報・10月21日 4:00時点) — GMOインターネット株式会社(参照日 2026-11-05)
- 第2報(10月22日)・第3報(10月23日)・第4報(10月24日)・第5報(10月24日)・第6報(10月26日)・第7報(10月26日) — GMOインターネットグループ・GMOインターネット(参照日 2026-11-05)
- 第8報・第9報・第10報・第11報・第12報(いずれも10月27日) — 同上(参照日 2026-11-05)
- 第13報(10月28日)・第14報(10月28日)・第15報(10月29日)・第16報(10月29日・情報提供件数を追記)・お客様へのご案内(10月30日)・代表ブログ公開について(10月25日) — 同上(参照日 2026-11-05)
- 連結子会社の提供サービスへの不正アクセスに関するお知らせ(10月23日)・お見舞金のお支払いおよび不正取引による損失の補償に関するお知らせ(10月24日)・不正アクセスへの対応方針に関するお知らせ(10月28日)・役員報酬の減額に関するお知らせ(11月2日) — GMOインターネットグループ株式会社(参照日 2026-11-05)
- 今こそ官民連携で日本を守ろう――「能動的サイバー防御」を具申した理由 — 熊谷正寿 公式サイト(10月25日にグループが公開を案内・ブログ上の日付は11月3日・参照日 2026-11-05)
- サイバー安全保障に関する取組(能動的サイバー防御の実現に向けた検討など) — 内閣官房(参照日 2026-11-05)
- 不正アクセスによる漏えい等の事案を踏まえた対応について(2026年10月9日) — 内閣官房 国家サイバー統括室(参照日 2026-11-05)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030・10月8日公開・10月23日更新) — JPCERT/CC(参照日 2026-11-05)
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(10月9日) — IPA 情報処理推進機構(参照日 2026-11-05)
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(令和8年9月)・同 統計データ — 警察庁(参照日 2026-11-05)
- 漏えい等の対応とお役立ち資料 — 個人情報保護委員会(参照日 2026-11-05)
- 【会見詳報】GMO熊谷氏「お客様守れなかった」、AI急発展を挙げ「犯罪者がネットを汚染」 — 時事ドットコム(11月2日・参照日 2026-11-05)
- GMO、サイバー防御を緊急要請 不正アクセス確認、適用なら初(10月24日)・攻撃者、GMOに79億円要求 「支払いに応じず」と熊谷社長(10月26日) — 共同通信(熊本日日新聞の配信・参照日 2026-11-05)
- GMOがサイバー攻撃情報に異例の1.5億円懸賞金、AI時代の新防衛策となるのか — MONOist(10月31日・参照日 2026-11-05)
この記事の内容を社内展開する方へ: AIエージェント時代のサイバー攻撃 事例集と自社点検シート(無料・PDF 36ページ+Excel/Word) をダウンロードできます。