結論:Apache Rollerの脆弱性CVE-2026-129448は、同一の欠陥として公表されたCVE-2026-82384と合わせると、4.0.0から6.1.5までが対象です。判断の分かれ目は、6.1.6以降へ更新済みかどうかです。
- Apacheの評価はCritical、CVSS 3.1は9.8で、認証前の外部の攻撃者に任意のコードを実行される可能性があります。
- Apacheは実際の悪用を明記し、米国CISAは2026年11月20日に「悪用が確認された脆弱性の一覧(KEV)」へ追加しました。
- 修正の最低線は6.1.6です。2026年11月21日時点では、公式が「best available」とする6.1.7への更新を、互換性を確認したうえで優先します。
日本の会社でApache Rollerを運用するシステム担当者、サイト担当者、経営者が、対象確認から更新後の確認までを今日進めるための整理です。
更新履歴
- 2026年11月21日 公開
Apache Software Foundationは2026年11月17日、Apache Rollerにおける信頼できないデータのデシリアライズの脆弱性を告知しました。XML-RPCの処理が認証より先に行われるため、ログインしていない外部の攻撃者にサーバー上で任意のコードを実行される可能性があります。これは設定画面だけを見て「XML-RPCは無効だから大丈夫」と判断できる問題ではありません。
以下は、Apache Rollerの公式告知、そこから参照されるGitHub Advisory DatabaseのCVE-2026-129448、先に公表されたCVE-2026-82384の勧告、CISAのKEV記録を突き合わせた内容です。公開時刻については配信記録と公開記録を混同せず、確認できた日付だけを記載します。
Apache Rollerの対象版は4.0.0〜6.1.5、修正版は6.1.6以降
CVE番号だけを見ると対象範囲が分かれて見えますが、ApacheはCVE-2026-129448をCVE-2026-82384と同じ脆弱性だと説明しています。CVE-2026-129448の告知が示す4.0.0〜6.1.4に、先の告知が示す6.1.5を加え、実務では4.0.0〜6.1.5を対象として扱います。
| 版・告知 | 本件の扱い | 担当者の判断 |
|---|---|---|
| 4.0.0〜6.1.4 | CVE-2026-129448の対象 | 更新が必要 |
| 6.1.5 | 同一の脆弱性であるCVE-2026-82384の対象 | 更新が必要 |
| 6.1.6 | 本件を修正した最低版 | 本件は修正済み。ただし現在の最新版ではない |
| 6.1.7 | 2026年11月21日時点で公式が「best available」とする版 | 挙動変更と互換性を確認して更新候補にする |
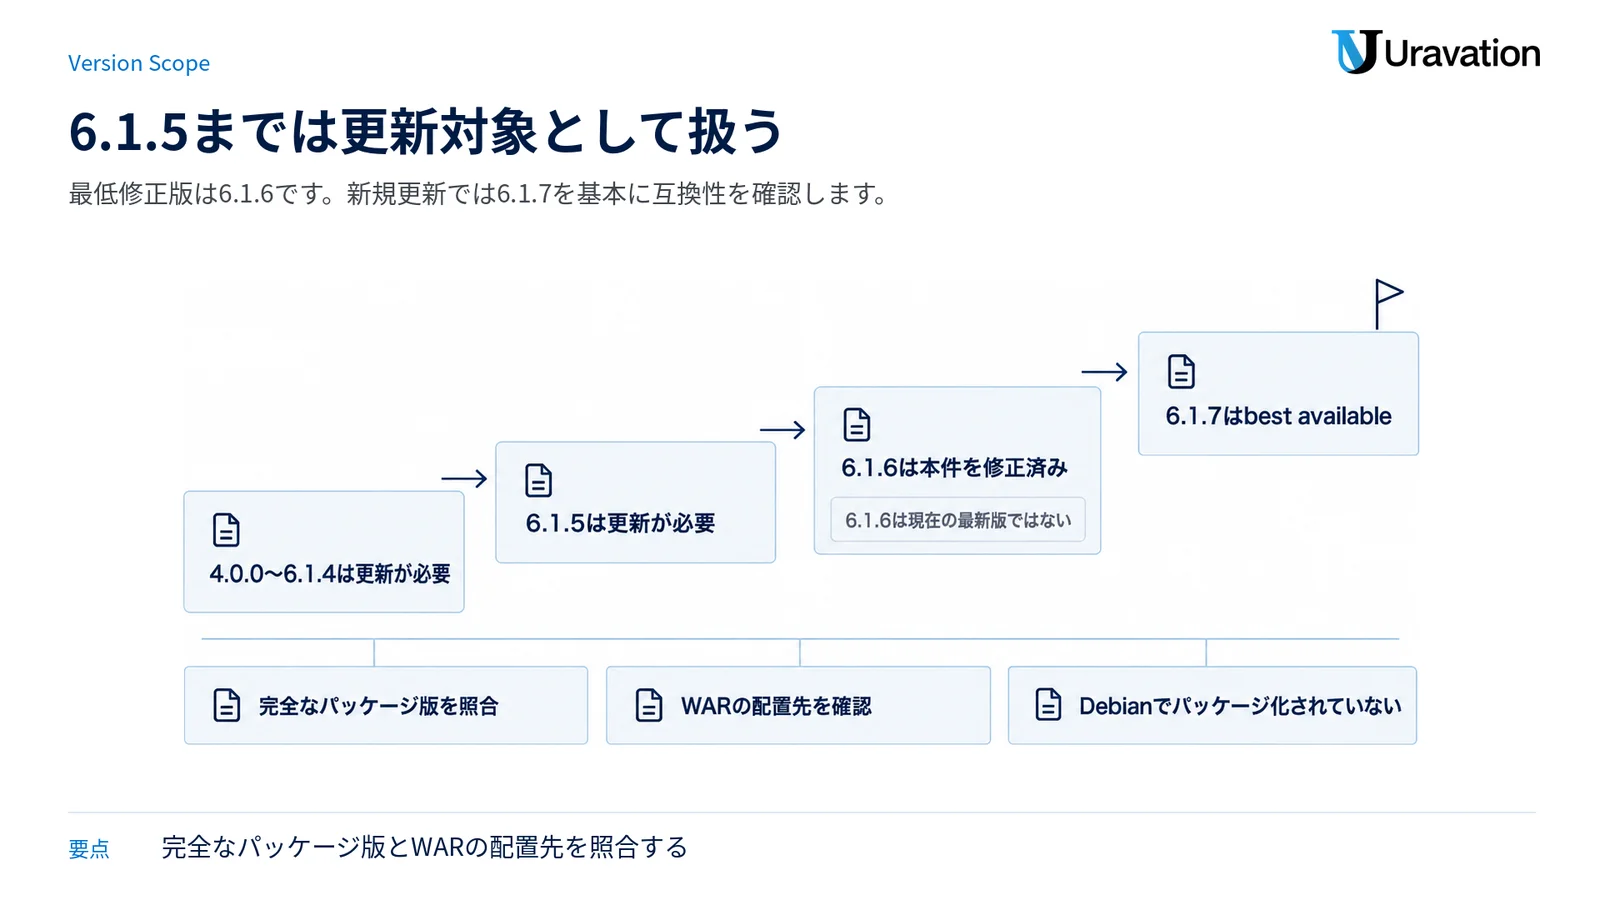
Apache Rollerのセキュリティページによると、6.1.6は2026年9月24日に公開され、6.1.7は同年11月11日に公開されました。6.1.7は6.1.6に影響する別の複数の脆弱性も修正しています。このため、CVE-2026-129448だけなら6.1.6が修正の最低線ですが、今日新たに更新するなら、公式ダウンロードページが案内する6.1.7を基本に、リリースノートと自社環境の互換性を確認するのが妥当です。
Linuxディストリビューションの版番号は上流版だけで判断しない
Linuxディストリビューションの修正パッケージは、上流の版番号が同じでも修正だけをバックポートし、ディストリビューション固有の枝番が付くことがあります。そのため、完全なパッケージ版と各ディストリビューションのセキュリティ告知を照合します。ただし、Debian Security Trackerの本CVEはApache Rollerを「Debianでパッケージ化されていないソフトウェア」として扱っています。少なくともDebianについて、存在しない修正パッケージ版を推測してはいけません。
Apache RollerはJavaのWebアプリケーションとしてWARをサーブレットコンテナへ配置する運用があり、OSのパッケージ一覧だけでは見落とす可能性があります。配備台帳、取得した配布物名、WARの配置先、変更管理記録、保守会社の記録を横断して確認してください。
深刻度は9.8、認証前に任意コードを実行される可能性がある
Apacheの評価はCritical、CVSS 3.1の基本値は9.8です。公式の説明では、XML-RPCエンドポイントがベンダー拡張型を受け付け、要求元を認証する前にデータをデシリアライズします。これにより、認証されていない外部の攻撃者が任意のコードを実行できる可能性があります。
| 公式評価の項目 | 記載内容 | 会社側の読み方 |
|---|---|---|
| 攻撃経路 | ネットワーク経由 | インターネット公開の有無を最優先で確かめる |
| 攻撃条件の複雑さ | 低い | 複雑な前提が必要だと期待しない |
| 必要な権限 | なし | 管理者アカウントの保護だけでは足りない |
| 利用者の操作 | 不要 | 担当者がリンクを開かなければ安全、という種類ではない |
| 機密性・完全性・可用性 | いずれもHigh | 情報、改ざん、停止の三方向を調査対象にする |
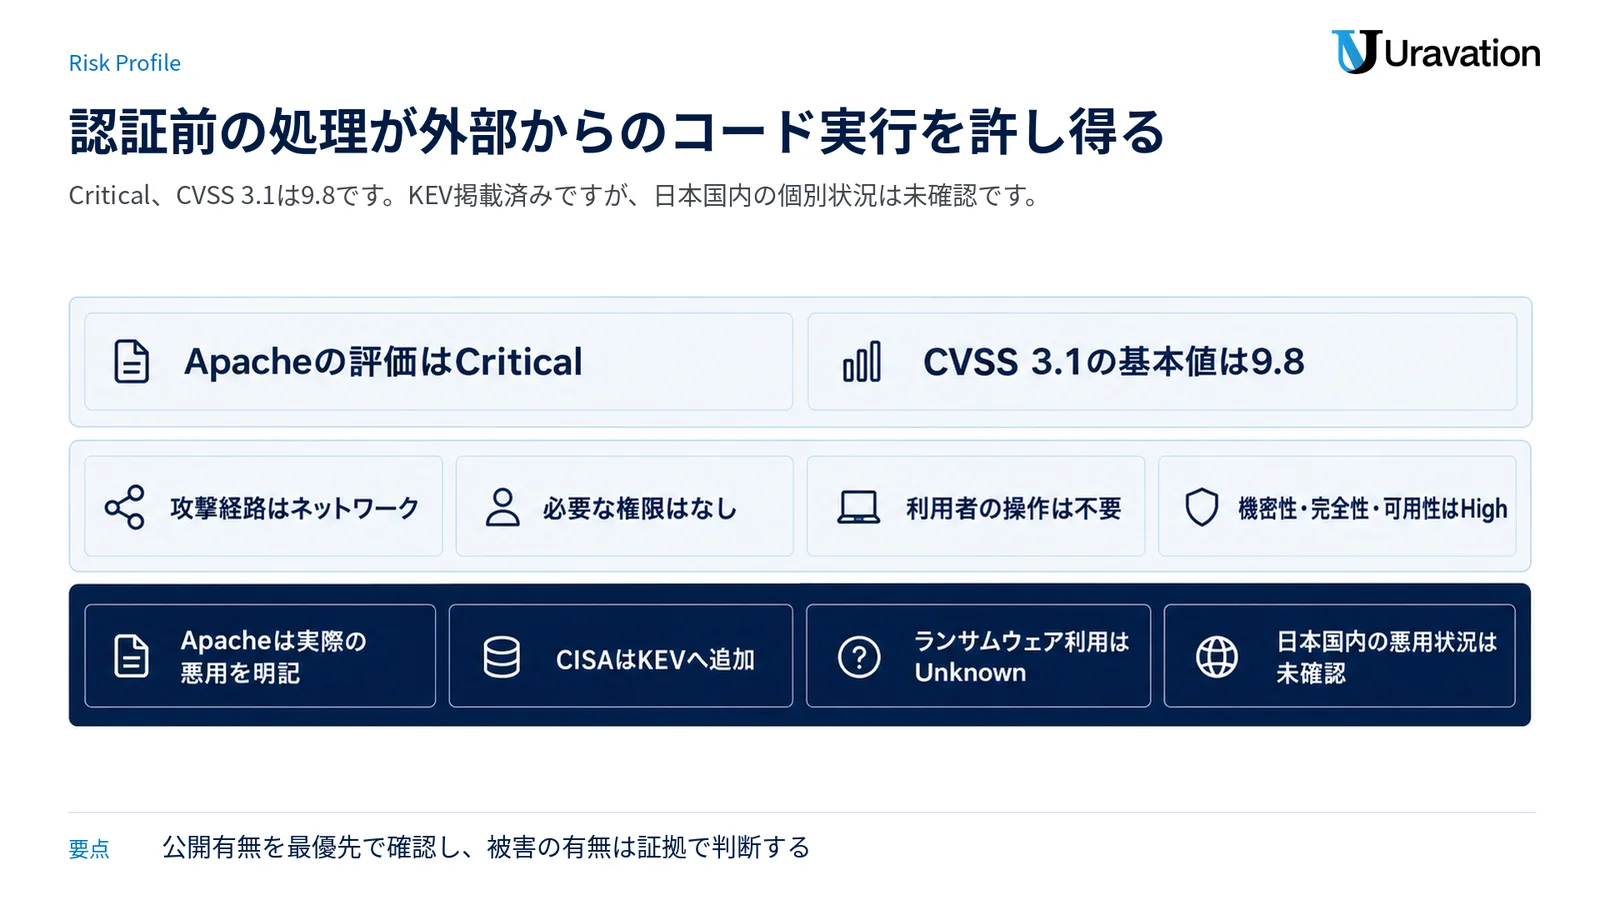
ここで注意したいのは、「任意コード実行の可能性」と「自社で情報漏えいが起きた事実」は別だという点です。公式評価は機密性・完全性・可用性への影響をいずれもHighとしていますが、個々の会社で何が起きたかはログと証拠を調べなければ分かりません。確認前に「漏えいした」「被害はない」と断定しないでください。
CISAは悪用確認済みとしてKEVへ追加
Apacheの告知は、この問題が実際に悪用されていると明記しています。さらに米国CISAは2026年11月20日、CVE-2026-129448をKnown Exploited Vulnerabilities Catalogへ追加しました。CISAが記録した名称は「Apache Roller Deserialization of Untrusted Data Vulnerability」です。
CISAの記録にある2026年11月23日の期限は、米国の連邦行政機関に対する期限であり、日本企業の法的期限ではありません。また、ランサムウェアでの利用は「Unknown」とされています。KEVへの掲載は優先度を上げる根拠ですが、分かっていない点まで補ってはいけません。
2026年11月21日にJPCERT/CC、IPA、JVNの公開情報を確認した範囲では、本CVEについて日本国内の悪用状況を示す個別の注意喚起は確認できませんでした。これは「国内で悪用されていない」という意味ではありません。世界での悪用確認はCISAとApacheの記載として扱い、日本での個別状況は未確認のままにします。
今日やることは版の確認、更新、再起動、前後確認の順
最初から更新操作へ入ると、対象外の機器を止めたり、調査に必要な証拠を失ったりします。担当者、経営者、保守会社で「誰が版を確かめるか」「誰が停止を承認するか」「誰が復旧判断をするか」を先に決め、次の順で進めます。
- 公開範囲と担当者を確定する。 Apache Rollerを使うサイト、管理画面、XML-RPCの経路、リバースプロキシやWAFの前後、保守会社を一覧にします。インターネットから直接届かない環境も対象版なら更新対象です。非公開であることは修正済みであることを意味しません。
- 人が版と配備先を確認する。 Apacheの告知やインストールガイドには、稼働中のRollerの版を取得する公式CLIコマンドが示されていません。配備台帳、配布物名、WARの来歴、変更管理記録、保守記録を照合します。不明なら、推測せず「未確認」として保守担当へ確認します。
- 変更前の状態と証拠を残す。 稼働中のURL、正常な主要画面、公開記事、管理機能、連携機能、エラーの有無を記録します。侵害が疑われる場合は、再起動や更新より前に、保存期間が短いログや揮発性の情報を保全する判断が必要です。
- バックアップと戻し方を確認する。 データベース、Rollerのデータディレクトリ、変更済みWebアプリ、設定ファイルを対象にします。「バックアップがある」だけでなく、どの時点へ、誰が、どの環境で戻すかまで確認します。
- 6.1.7への更新内容を確認し、人が承認する。 本件の最低修正版は6.1.6ですが、公式の現行版は6.1.7です。ライブ環境では6.1.7のリリースノートにある挙動変更を読み、Java、サーブレットコンテナ、データベース、独自テーマや連携への影響を確認します。取得したファイルは公式が案内するチェックサムまたは署名で検証します。
- 保守手順に従って更新し、再起動する。 メンテナンス時間、連絡先、切り戻し条件をそろえたうえで、承認された担当者が新しいWARを配置して起動します。一時対策を選ぶ場合も、公式告知どおりRollerの再起動が必要です。
- 更新後に版と主要機能を確かめる。 対象版が残っていないか、公開ページ、ログイン、記事の表示・更新、検索、必要な連携、エラーログを確認します。監視の正常表示だけで終わらせず、利用者が使う経路を前後で比べます。
- 判断と証拠を記録して経営者へ伝える。 対象資産、更新前後の版、実施時刻、担当者、確認項目、異常の有無、未確認事項を残します。侵害の疑いがある場合は「更新済み」と「調査完了」を分けて報告します。
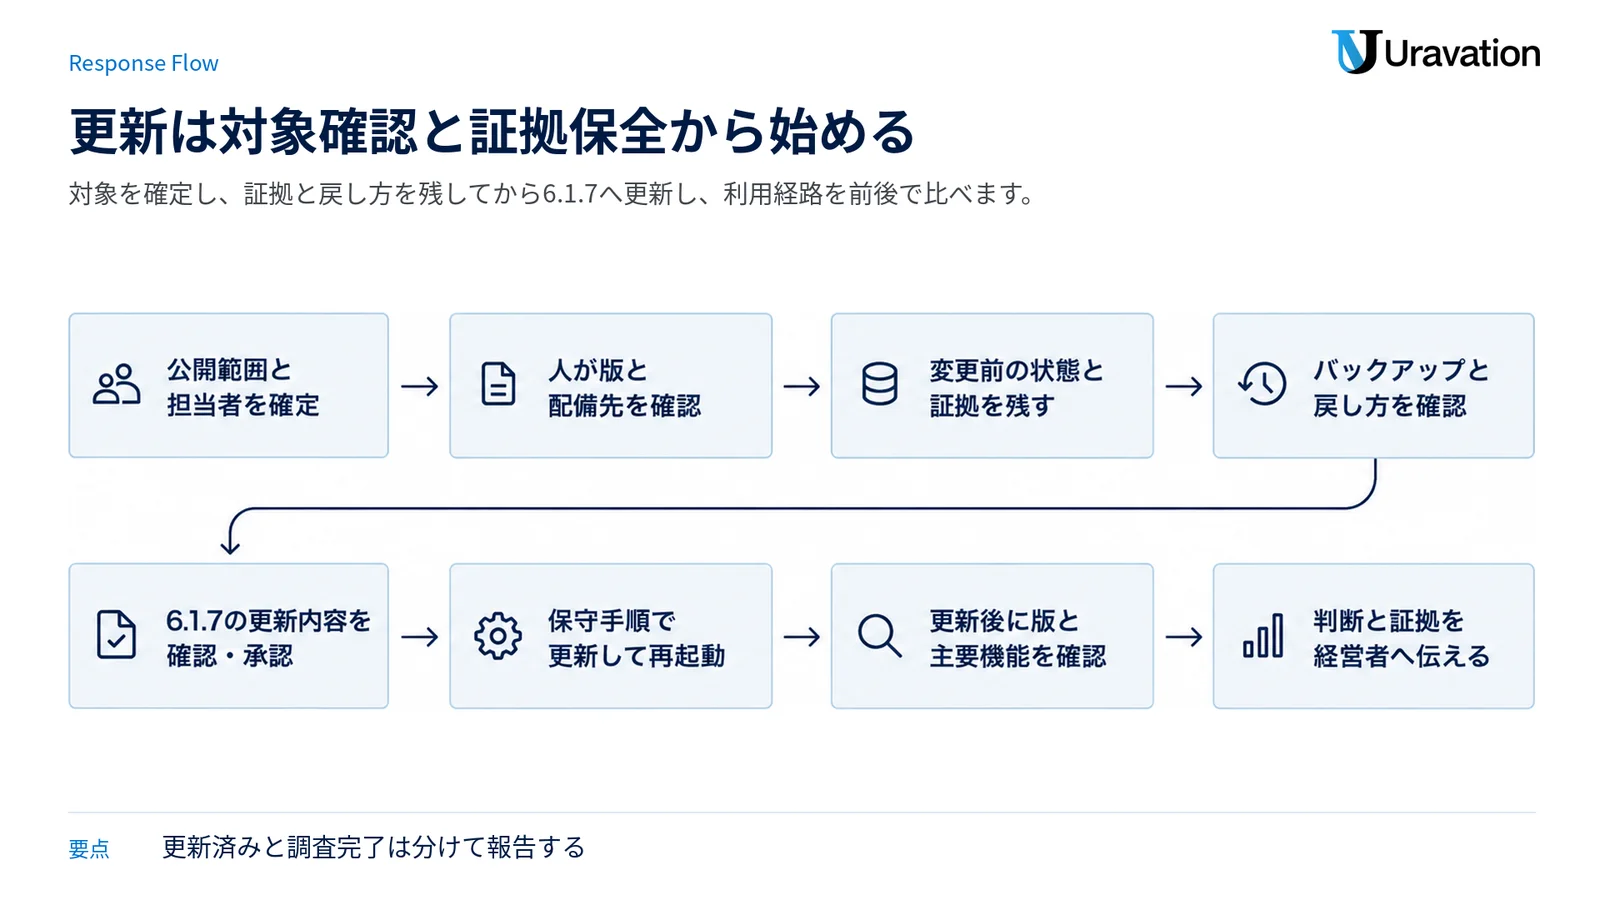
緊急更新の進め方は製品ごとに細部が違いますが、対象確認、バックアップ、変更、前後確認、記録という骨格は共通です。関連する実務例として、PHPの緊急脆弱性での対応順と、Node.jsのセキュリティ更新での版系列の整理も参照できます。Apache Rollerでは、そこにXML-RPCの一時対策とWAR配備の確認が加わります。
すぐ更新できないときの公式一時対策
Apacheは、直ちに更新できない場合の一時対応を2つ示しています。どちらも設定ファイルの変更と再起動を伴います。作業内容をレビューし、バックアップと切り戻しを用意し、人が結果を確認してから本番へ反映してください。
| 選択肢 | Apache公式の内容 | 注意点 |
|---|---|---|
| 拡張型を無効にする | WEB-INF/web.xmlのenabledForExtensionsをfalseにする | 変更後にRollerを再起動する。恒久対応は更新 |
| XML-RPCの経路を外す | WEB-INF/web.xmlから/roller-services/xmlrpcのサーブレットマッピングを削除する | 変更後にRollerを再起動する。連携への影響を確認する |
| 管理画面だけでXML-RPCを無効にする | 公式は単独では不十分と明記 | 旧版は設定を確認する前に要求をデシリアライズする |
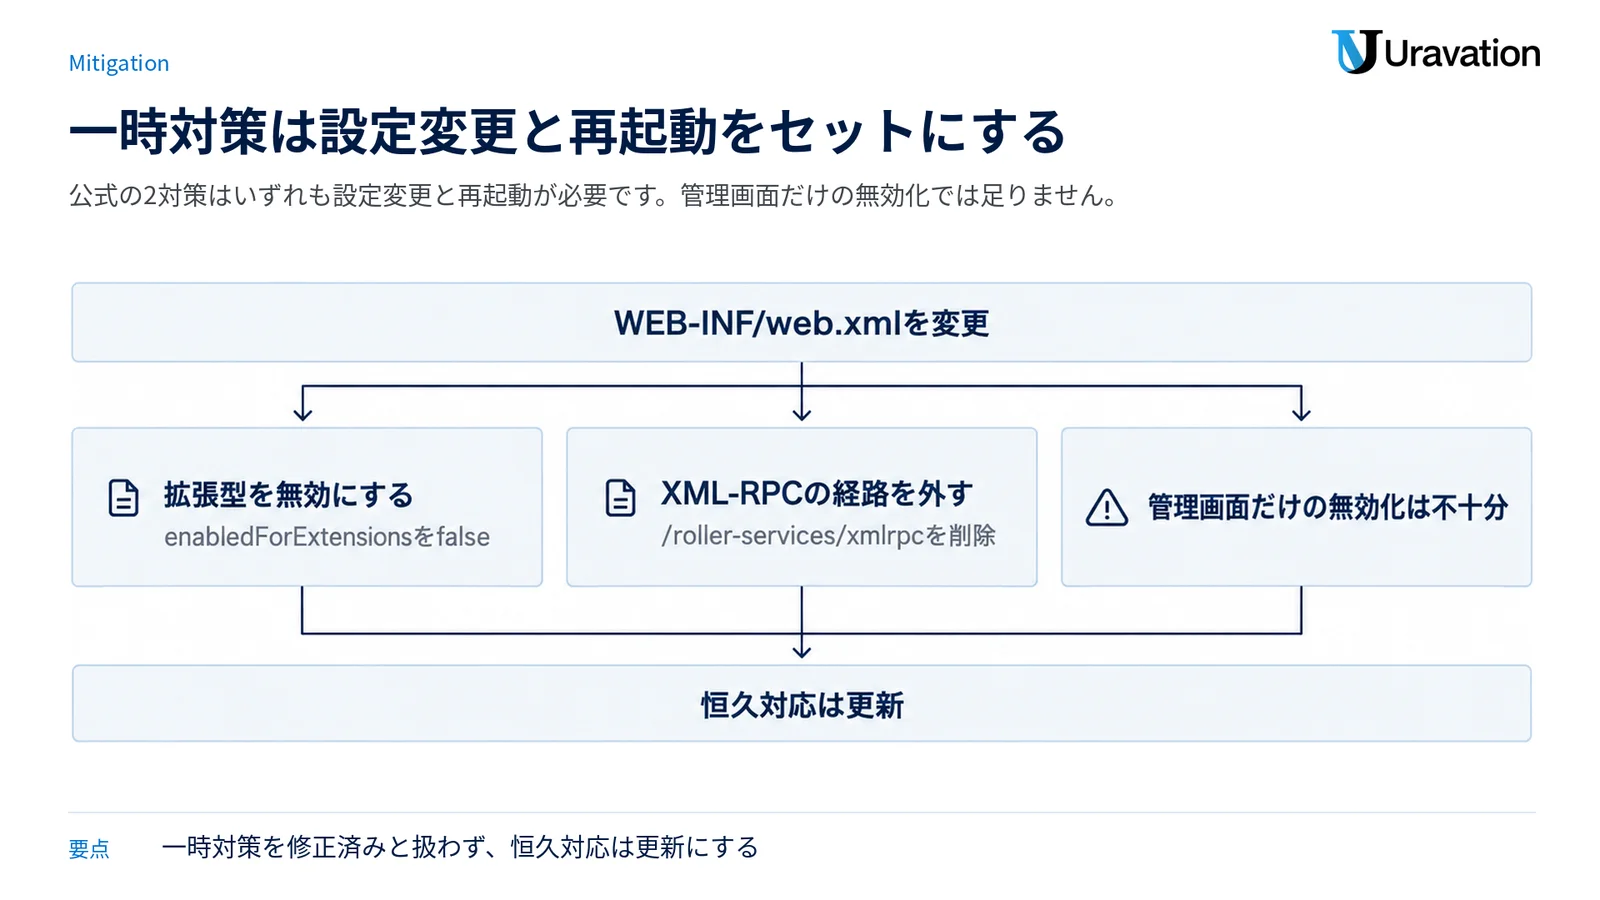
公式は、上のファイルレベルの2対策そのものを「完全ではない」とは記していません。一方、管理画面だけの無効化は明確に不十分です。記事側で対策の効果を過小にも過大にも言い換えず、更新までの一時対応として扱います。ネットワーク側で経路を絞る対応を加える場合も、それだけで修正済みとはしません。
入られていないかは、公式情報と一般的な確認を分けて調べる
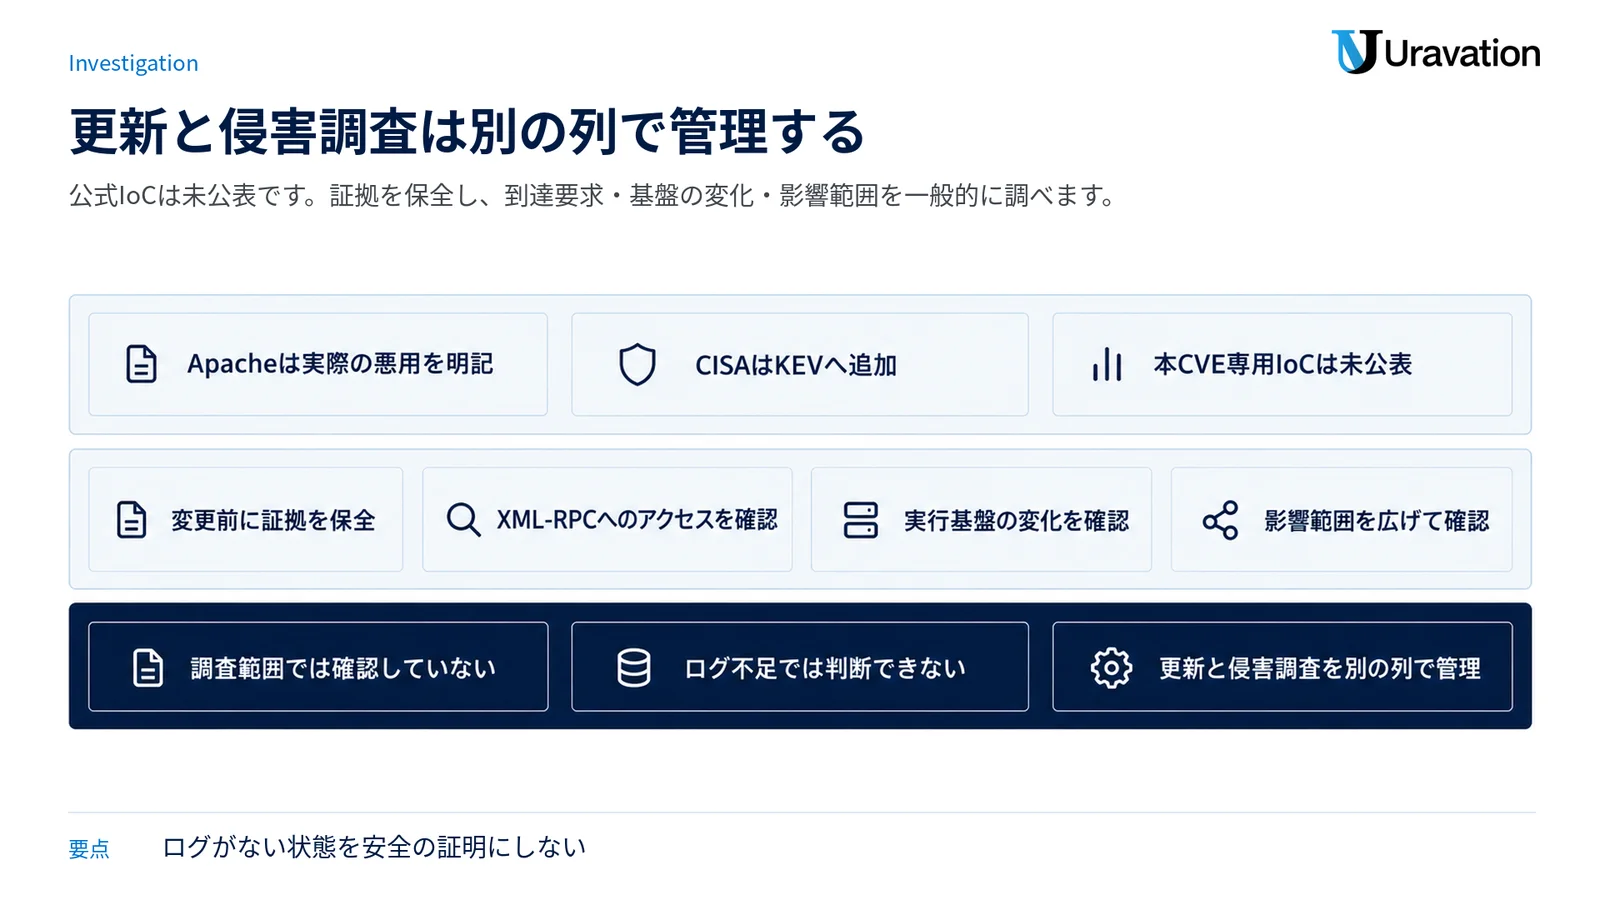
Apacheの本CVEの告知には、製品固有のIoC、攻撃元IPアドレス、悪用時に作られるファイル名、ログの検索文字列は掲載されていません。確認されていない検知ルールや攻撃の特徴を作ってはいけません。CISAのKEV記録はフォレンジック調査を求める対象として本件を扱っています。
公式情報から確認できること
- Apacheは実際の悪用があると明記しています。
- CISAはKEVへ追加し、インターネットに露出する製品の評価、ベンダーの緩和策・修正、フォレンジック調査を求めています。
- Apacheは本CVE専用のIoCやログ照合手順を公表していません。
- したがって、特定の文字列が見つからなかっただけで「侵害なし」とは判断できません。
Uravationからの一般的な確認の補足
- 証拠を保全する。 可能なら変更前に、対象期間、収集元、収集日時、収集者が分かる形でログと関連情報を保存します。保存期間が短いリバースプロキシやサーブレットコンテナのログを先に確認します。
- 到達した要求を確認する。 公開期間中の
/roller-services/xmlrpcへの想定外のアクセスを、リバースプロキシ、WAF、ロードバランサー、サーブレットコンテナの記録で確認します。ここでは攻撃用の内容や回避方法は扱いません。 - Rollerと実行基盤の変化を確認する。 Rollerのアプリケーションログ、Tomcatなどの起動・エラーログ、Roller実行アカウントによる不審なプロセス、ファイル変更、外向き通信、アカウント変更、公開内容の改ざんがないかを調べます。
- 影響範囲を広げて確認する。 Rollerが参照できたデータベース、共有領域、秘密情報、同一アカウントで動く別サービスを確認します。権限が限定されていれば、その事実も調査範囲の根拠として残します。
- 結論の強さをそろえる。 「不審な記録を確認した」「調査した範囲では確認していない」「ログ不足で判断できない」を分けます。ログがない状態を安全の証明にしません。
調査では、更新して現在の穴をふさぐ作業と、過去に入られていないかを確かめる作業を別の列で管理します。攻撃が自動化される時代の備え全体は、AIサイバー攻撃に備える中小企業の防御でも整理しています。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
バックアップから戻せるかは、取得物と復元テストで判断する
バックアップの有無だけでは、復旧できるかは分かりません。Apacheの更新ガイドが求める取得物をそろえたうえで、侵害の疑いがある環境をそのまま戻さないこと、復元後に安全な版へできることまで確認します。
Apache公式の更新ガイドにあること
公式ガイドは、既存のRollerを停止した状態で、データベースとデータディレクトリ、変更済みのWebアプリ、設定を更新前の保全対象として挙げています。
データディレクトリには画像などのリソースと検索インデックスが含まれます。既存のroller-custom.propertiesは新しい版の設定と見比べ、新しいWARの配置後に起動する流れです。
Apache Rollerのインストール・更新ガイドには、6.1.xから6.1.6への更新ではデータベーススキーマ変更がないと記載されています。
一方、2026年11月21日時点の更新候補である6.1.7には挙動変更があります。6.1.6向けの説明をそのまま当てはめず、6.1.7のリリースノートと自社環境の差を確認します。
Uravationからの一般的な復元確認の補足
- 本番とは分離した環境で、データベース、データディレクトリ、設定、独自変更を組み合わせて復元できるか確認します。
- 復元点が侵害より前か分からない場合は、戻す前に証拠と時系列を調べます。対象版のサーバー全体を無条件に複製して本番へ戻しません。
- 復元後は安全な版で起動し、記事件数、添付ファイル、検索、認証、必要な連携を確認します。
- 復旧にかかった時間と不足したものを記録し、次回の復元手順へ反映します。
告知の読み取り・対象の洗い出し・手順の下書き・更新後の確認と記録をAIエージェントに任せ、本番の変更は担当者が承認して進める方法を、法人向けの6時間の研修にまとめています。脆弱性診断・侵入テスト・監視・事故対応の代行は含みません。
AIエージェントで回す脆弱性対応研修(法人向け)
AIツールとの関係と、AIで自社の影響範囲を確かめる方法
Apache、NVD、GitHub Advisory、CISAの本件資料は、Claude Code、Codex、MCPサーバー、社内AIエージェントをApache Rollerの構成要素や影響対象として挙げていません。したがって、「AIツールもこのCVEの影響を受ける」とは書けません。AIとの関係は、自社の配備情報を整理し、対象版と配置先、未確認事項を洗い出す補助に限ります。
まず人が読み取りだけで情報を集める
Apacheの公式資料には、稼働中Rollerの版を取得するための公式CLIコマンドがありません。そのため、非公式なコマンドを「公式の確認方法」として表にはしません。最初に人が、変更を伴わない社内情報を集めます。
| 集めるもの | 公式情報との関係 | AIへ渡す前の処理 |
|---|---|---|
| 配備台帳、配布物名、WARの配置先、変更記録 | 公式配布物と対象版を照合する材料 | 顧客名と内部URLを必要な範囲まで伏せる |
| 公開経路と保守担当 | ネットワーク経由の影響範囲を決める材料 | 管理者の認証情報を含めない |
| バックアップの対象と取得時刻 | 公式更新ガイドの取得対象と比較する材料 | 接続情報を除く |
| ログの種類、保存期間、異常の有無 | 公式に専用IoCがないため調査範囲を管理する材料 | 必要箇所だけにし、個人情報をマスクする |
集めた一覧をAIへ渡すときは、実行を頼まず、対象と不足情報の整理に限定します。
この一覧から、Apache Rollerの対象版に当たるものと配置先を表にしてください。直し方の案は書いてよいですが、サーバー操作、ファイル変更、更新、再起動は行わないでください。不足情報は「未確認」としてください。
この指示文だけでは、AIツールが読み取り専用になる保証はありません。直接ツールを動かす場合は、公式の権限制御とOS側の権限を併用します。
AIに直接確認させる場合の止め方
| ツール | 公式設定で行うこと | 本番での追加条件 |
|---|---|---|
| Claude Code | permissions.denyでEditとBashを拒否し、読み取り対象も制限する | 公式のサンドボックスも使い、書き込み権限のない専用アカウントで動かす |
| Codex | approval_policy = "on-request"とsandbox_mode = "read-only"を設定する。CLIではcodex --sandbox read-only --ask-for-approval on-requestが公式例 | 読める範囲を作業ディレクトリと専用アカウントで限定する |
| MCPサーバー・社内エージェント | 本CVEとの直接の製品関係は公式資料に記載なし。接続するツールの権限で書き込み、更新、再起動を許可しない | 本番の管理者資格情報を渡さず、読み取り権限だけのアカウントを使う |
Claude Codeでは、Read(.env)、Read(**/.env)、Read(//**/.env)、Read(secrets/**)のように、permissions.denyへ読ませない範囲を設定できます。プロジェクト外も含める指定と、秘密情報をまとめたディレクトリの指定を使い分けます。
.env、秘密鍵、APIトークンは、「表示しないで」とプロンプトに書くだけでは保護できません。ツールがファイルを読んで文脈へ取り込めば、その中身はモデルへ送られます。先に設定で読み取りを拒否し、そもそもAIから読めない場所と権限に置いてください。更新、再起動、設定変更はAIに任せきらず、人が差分と対象を見て承認してから行います。
VPN装置、ファイアウォール、仮想化基盤などの管理機器については、管理画面で製品名と版を人が確認し、その結果だけを一覧へ加えます。機器の管理者資格情報や管理用シェルをAIへ渡す運用にはしません。
よくある質問
Q. Apache Roller 6.1.5はCVE-2026-129448の対象ですか?
同じ脆弱性として対象に含めます。CVE-2026-129448の範囲は4.0.0〜6.1.4ですが、ApacheはCVE-2026-82384と同じ欠陥だと説明しており、後者は6.1.5を対象にしています。実務上の対象範囲は4.0.0〜6.1.5です。
Q. 6.1.6へ上げればよいですか、それとも6.1.7ですか?
CVE-2026-129448の修正の最低線は6.1.6です。ただし、6.1.7は6.1.6に影響する別の脆弱性も修正し、公式ダウンロードページが「best available」としています。新たに更新する場合は、6.1.7の挙動変更と互換性を確認し、6.1.7を基本候補にします。
Q. 管理画面でXML-RPCを無効にしていれば安全ですか?
いいえ。Apacheは、旧版では管理画面の設定を確認する前に要求をデシリアライズするため、管理画面で無効にするだけでは不十分だと明記しています。更新できない場合は、公式が示すWEB-INF/web.xmlの一時対策と再起動を検討し、恒久的には6.1.6以降へ更新します。
Q. インターネットへ公開していなければ更新は不要ですか?
対象版なら更新対象です。公開していないことで外部からの到達可能性は変わりますが、脆弱性が修正済みになるわけではありません。社内ネットワーク、VPN、プロキシ、連携システムからの到達経路を確認し、例外にするなら根拠と期限を記録します。
Q. KEV掲載は日本で被害が出たという意味ですか?
その意味ではありません。CISAとApacheは悪用を確認していますが、2026年11月21日に確認したJPCERT/CC、IPA、JVNの公開情報では、日本国内の個別事例を示す本件の記載は確認できませんでした。「国内被害なし」とは言えず、国内の状況は未確認です。
Q. 更新できたら侵害調査は終わりですか?
終わりではありません。更新は今後の悪用経路をふさぐ作業で、過去の侵害有無を確かめる作業とは別です。Apacheは専用IoCを公表していないため、証拠保全、アクセス記録、実行基盤の変化、権限の及んだ範囲を調べ、確認できたことと未確認を分けて記録します。
結論と次の一歩
Apache RollerのCVE-2026-129448は、同一の欠陥であるCVE-2026-82384を合わせると4.0.0〜6.1.5が対象で、修正の最低線は6.1.6です。認証前の外部の攻撃者による任意コード実行の可能性があり、ApacheとCISAが悪用を確認しています。2026年11月21日時点で「様子を見る」根拠はありません。
今日の次の一歩は、Apache Rollerを使う資産と配備先を人が確定し、変更前の状態と調査に必要な記録を残し、バックアップと切り戻しを確認したうえで、6.1.7への更新を承認することです。更新できない場合は公式の一時対策を使い、管理画面だけの無効化で終わらせません。最後に、更新済みかどうかと侵害調査が完了したかどうかを分けて経営者へ伝えてください。
参考・出典
- Apache Roller公式告知:CVE-2026-129448(参照日:2026年11月21日)
- Apache Roller公式告知:CVE-2026-82384(参照日:2026年11月21日)
- GitHub Advisory Database:CVE-2026-129448(参照日:2026年11月21日)
- GitHub Advisory Database:CVE-2026-82384(参照日:2026年11月21日)
- NVD:CVE-2026-129448(参照日:2026年11月21日)
- Apache Roller Security(参照日:2026年11月21日)
- Apache Roller Downloads(参照日:2026年11月21日)
- Apache Roller Installation and Upgrade Guide(参照日:2026年11月21日)
- CISA Known Exploited Vulnerabilities Catalog:CVE-2026-129448(参照日:2026年11月21日)
- CISA BOD 26-04 Implementation Guidance(参照日:2026年11月21日)
- JPCERT/CC 脆弱性関連情報(参照日:2026年11月21日)
- IPA 2026年度の重要なセキュリティ情報(参照日:2026年11月21日)
著者プロフィール
佐藤傑(さとう・すぐる)
株式会社Uravation代表取締役。X(@SuguruKun_ai)フォロワー約10万人。
100社以上の企業向けAI研修・導入支援。著書『AIエージェント仕事術』『Claude仕事術』(SBクリエイティブ・書籍シリーズ累計66,000部)、『AI推進担当になったら読む本』(大和書房)。
SBクリエイティブ「ビジネス+IT」ほかで生成AI連載を執筆(NewsPicks最大1,125ピックス)。
この記事の内容を社内展開する方へ: PHP・WordPress・Node.js 緊急の脆弱性が出た日の対応キット(無料・PDF 32ページ+Excel/Word) をダウンロードできます。