結論:MCP Python SDKのCVE-2026-115563は、一部のHTTP OAuthクライアントが認証情報を不正な認可先へ送るおそれがある脆弱性です(2026年11月20日時点)。MCPサーバーを動かしていれば一律に外部からプログラムを実行される問題だと思われがちですが、公式が示す影響は条件付きの認証情報漏えいであり、任意コード実行ではありません。
- 対象版:
mcp1.9.1以上1.30.0未満、および2.0.0a1以上2.2.0未満 - 修正版:1.x系は1.30.0以上、2.x系は2.2.0以上
- 重要な追加対応:機械間認証の2プロバイダーは、更新後も
issuerの指定が必要
対象読者:MCPサーバー、社内AIエージェント、Python製のMCPクライアントを管理する情報システム・開発・セキュリティ担当者と経営者
読了後にできること:実際に動くPython環境で版と利用形態を確認し、更新、設定確認、再起動、更新後確認の順に担当を割り当てられます。
MCP Python SDKのリポジトリ勧告は、MCPサーバーが示した認可先をクライアントが信頼し、正規のOAuth認証情報を別の認可先へ送ってしまう可能性を説明しています。該当するのは、対象版をHTTPクライアントとして使い、指定されたOAuthプロバイダーを組み込み、完全には信頼できないMCPサーバーへ接続し得る構成です。
判断の軸は「MCPを使っているか」だけではありません。どのPython環境にmcpが入り、サーバー側とクライアント側のどちらで使われ、接続方式と認証プロバイダーが何かまで確認します。この記事では、公式情報とUravationの運用上の補足を分け、対象版、修正版、今日の作業、侵害確認、復元、AIを使った棚卸しを順番に整理します。
更新履歴
- 2026年11月20日 公開
MCP Python SDKの脆弱性は誰に関係し、何が起きるのか
CVE-2026-115563は、Model Context Protocolの公式Python SDKをHTTPのMCPクライアントとして使う一部の構成に関係します。GitHub Advisory DatabaseのGHSA-qx49-fqc8-xw99によると、悪意のある、または侵害されたMCPサーバーが、自分の選んだ認可サーバーへOAuthの処理を向け、クライアントが持つ認証情報を受け取れる可能性があります。
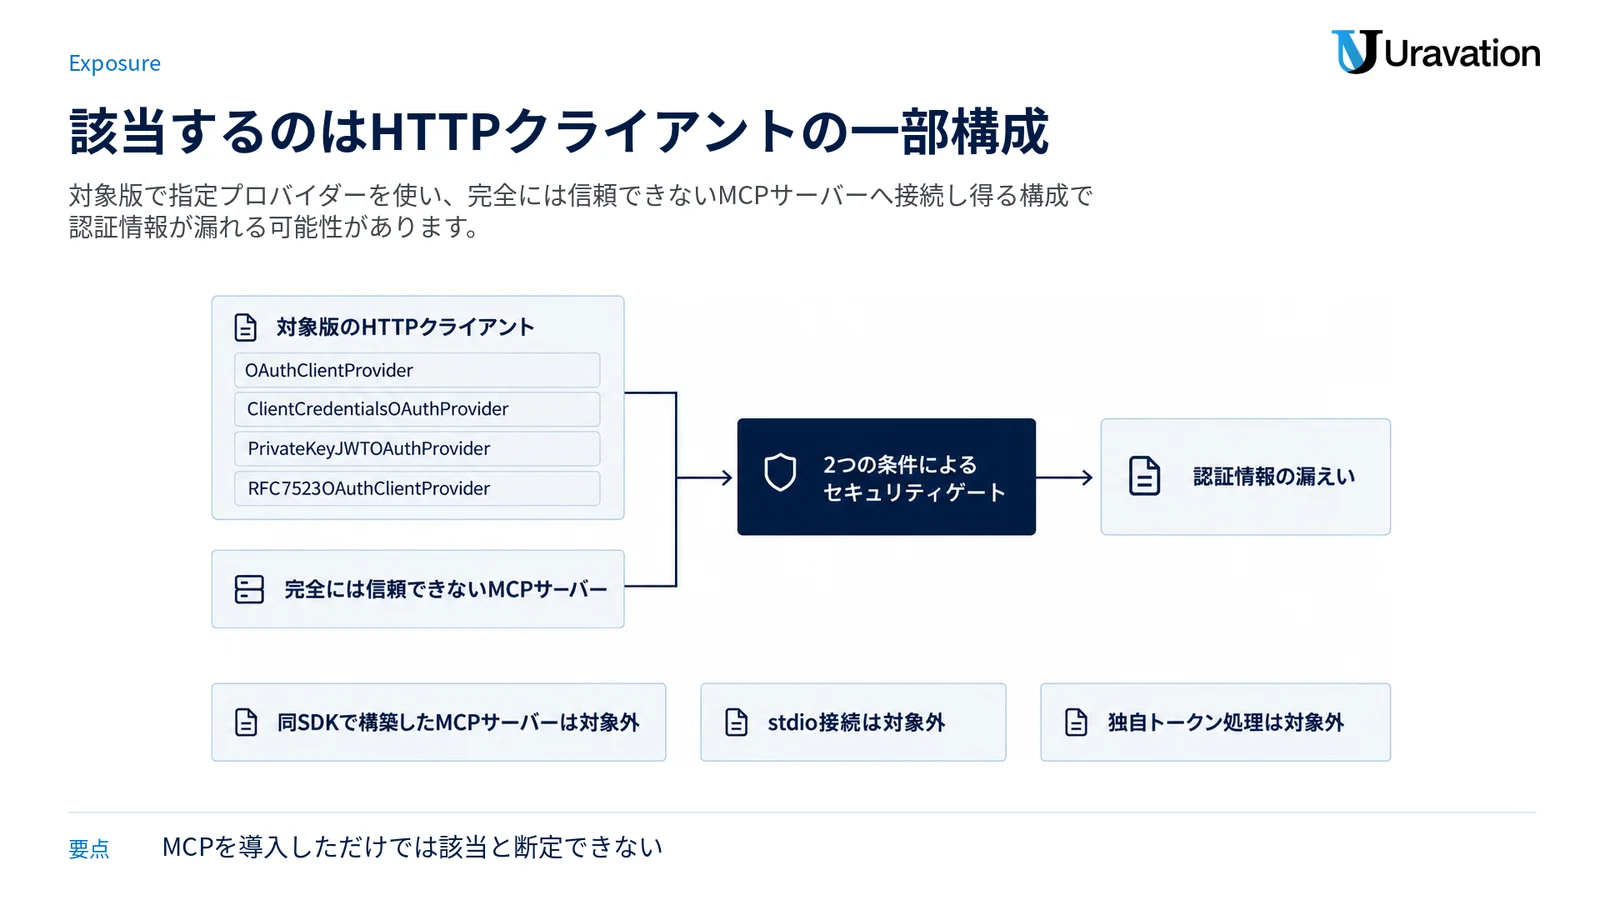
公式勧告が示す影響条件は、次の2つを同時に満たす場合です。
- 対象版のSDKをHTTPのMCPクライアントとして使い、
OAuthClientProvider、ClientCredentialsOAuthProvider、PrivateKeyJWTOAuthProvider、または1.x系の非推奨RFC7523OAuthClientProviderをtransportの認証処理に指定している - 正規の認可サーバー用の認証情報を持った状態で、完全には信頼できないMCPサーバーへ接続し得る
一方、公式は、同SDKで構築したMCPサーバー、stdioで接続するクライアント、独自にトークンやHTTPヘッダーを付けるクライアントを、この勧告の対象外として挙げています。つまり、社内でMCPを導入しているだけでは該当とは断定できません。MCPのhost・client・serverの関係を先に整理したい方は、MCPの実装と構成要素の解説も参照してください。
原因は、認可サーバーのメタデータにあるissuerがすべての発見経路で検証されていなかったことと、保存済みまたは事前登録済みのクライアント認証情報が、それを発行した認可サーバーに結び付けられていなかったことです。漏れる可能性があるものとして、公式はclient_secret、authorization code、PKCEのcode_verifier、署名済みclient assertionを挙げています。
リポジトリの勧告は2026年9月28日付です。CVE記録とGitHub Advisory Databaseには11月の登録・更新記録がありますが、配信システムに残る2026年11月20日7時45分(日本時間)という記録を、告知本文そのものの公開時刻とは扱っていません。この記事でも、確認できない公開時刻は記載しません。
対象版と修正版を系列ごとに確認する
パッケージ名はPyPI上のmcpです。対象範囲は、リポジトリの公式勧告とCVE Recordで照合しました。
| 系列 | 対象の版 | 修正版 | 判断 |
|---|---|---|---|
| 1.x系 | 1.9.1以上、1.30.0未満 | 1.30.0以上 | 1.9.1〜1.29.1は更新対象 |
| 2.x系 | 2.0.0a1以上、2.2.0未満 | 2.2.0以上 | alpha版を含み、安定版2.0.0〜2.1.1は更新対象 |
| 1.9.1未満 | このGHSAの対象範囲外 | 現行の保守方針も別途確認 | 対象外という理由だけで古い版を維持しない |
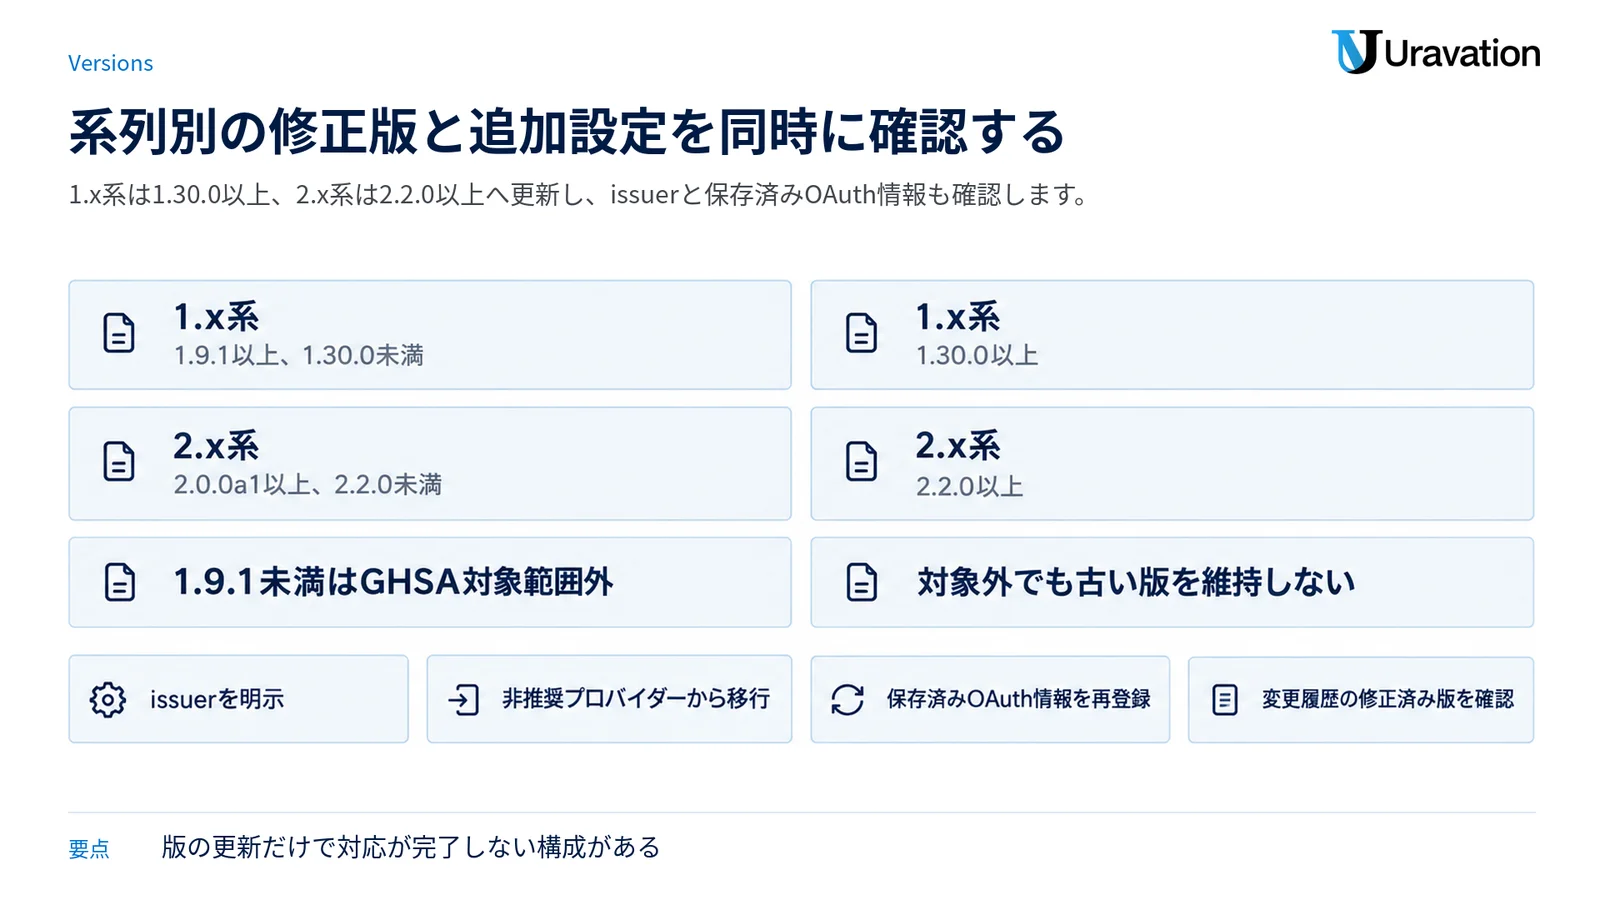
修正はv1.30.0のリリースとv2.2.0のリリースに含まれます。ただし、版の更新だけで対応が完了しない構成があります。ClientCredentialsOAuthProviderまたはPrivateKeyJWTOAuthProviderを使う場合、公式は、認証情報を発行した認可サーバーをissuerで明示するまで保護が変わらないと説明しています。
2.x系ではissuer未指定時にMCPDeprecationWarning、1.30.0ではPythonの通常設定では見えないことがあるDeprecationWarningが出ます。1.x系の非推奨RFC7523OAuthClientProviderにはissuerを指定する方法がないため、対応する別のプロバイダーへ移行します。保存済みOAuthクライアント情報にissuerが結び付いていない場合は、更新後も未結合のままです。公式勧告に従い、一度削除して再登録させるか、事前登録した記録にissuerを設定します。
Linuxディストリビューションのパッケージ版には、ベンダー独自のリビジョンやバックポートが入ることがあります。上流版の数字だけで判断せず、そのディストリビューションのセキュリティ告知と変更履歴にある修正済み版と完全一致で比べます。Debian Security FAQも、古い上流版に修正を戻して取り込む場合があり、変更履歴または勧告の正確な版で確認するよう案内しています。なお、今回の公式勧告にはLinuxディストリビューション別の修正パッケージ一覧はありません。
深刻度はHigh、影響は認証情報の漏えい
NVDのCVE-2026-115563とGitHubの勧告では、CVSS v3.1は7.5、深刻度はHighです。評価ベクトルはCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:Nで、機密性への影響がHigh、完全性と可用性への影響はNoneです。
| 確認項目 | 公式情報の範囲 | 記事での判断 |
|---|---|---|
| 認証情報の漏えい | 起こる可能性あり | 主要な影響 |
| 外部からの任意コード実行 | 記載なし | このCVEの影響として断定しない |
| データの書き換え | CVSSの完全性はNone | このCVE単体の直接影響として扱わない |
| サービス停止 | CVSSの可用性はNone | このCVE単体の直接影響として扱わない |
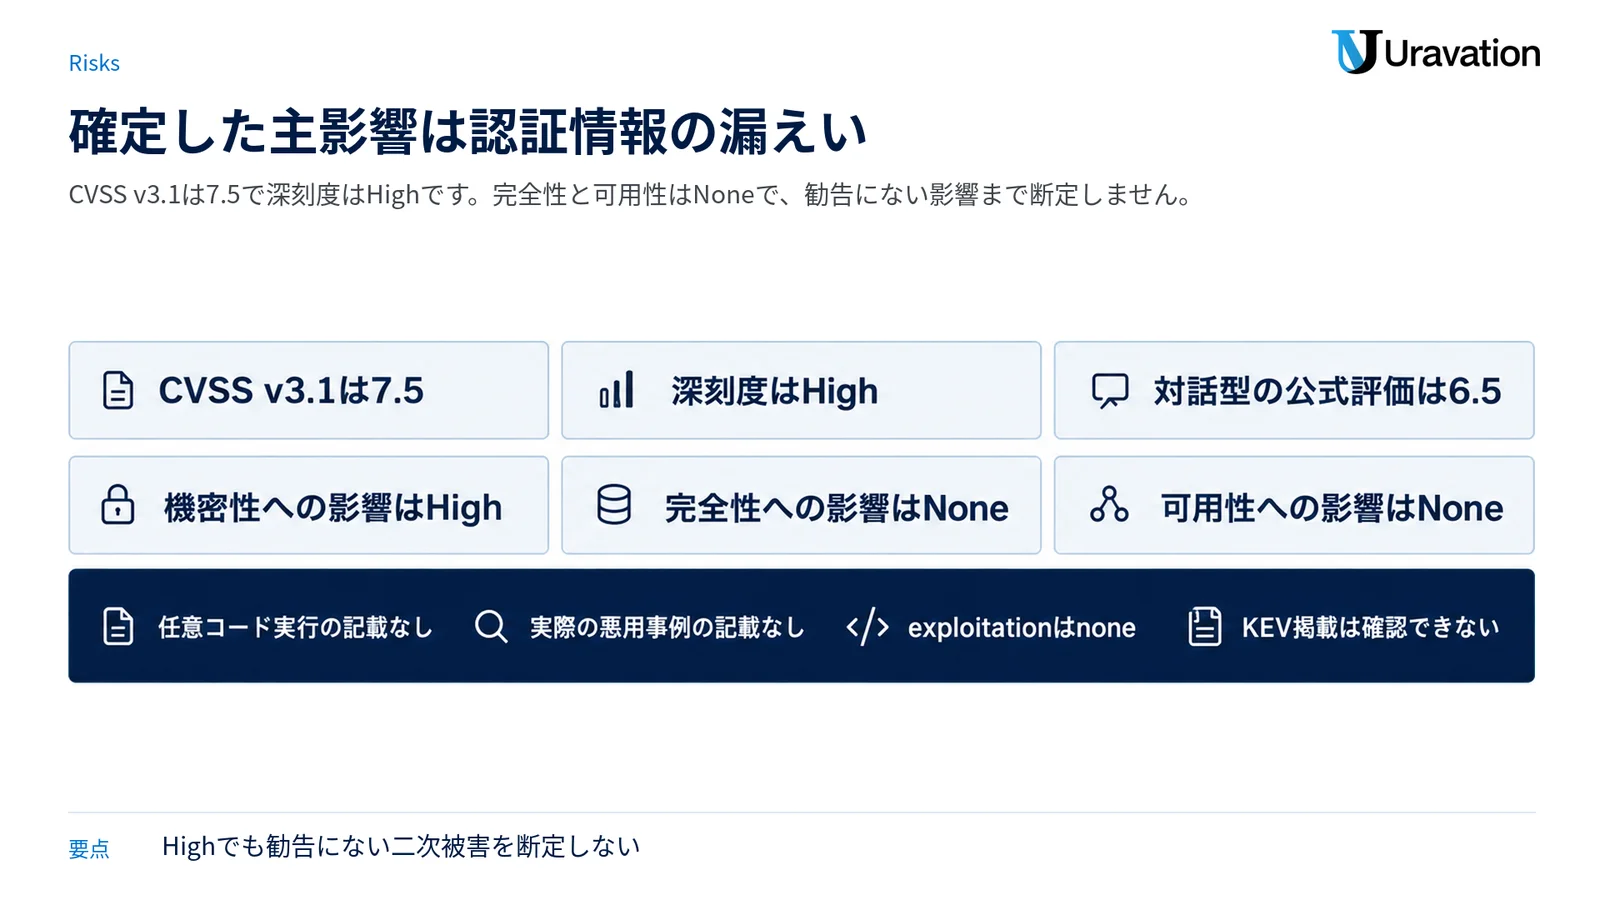
7.5という評価は、人の操作なしに動くプロバイダーを基準にしています。対話型のOAuthClientProviderは利用者がサインインを始める必要があり、その前提では公式の評価は6.5です。漏れた認証情報がどの権限を持つかによって後続のリスクは変わりますが、勧告にない二次被害をこのCVEの確定事実として広げないことが大切です。
2026年11月20日時点で、GitHubの告知本文に実際の悪用事例の記載はありません。NVDのSSVC欄も11月16日時点でexploitationはnoneです。ただし、これは未確認の悪用が存在しないことを保証するものではありません。CISAのKnown Exploited Vulnerabilities Catalogにも掲載を確認できませんでしたが、「掲載がない」ことと「影響がない」ことは別です。
公式の一時対策は接続先を信頼できるMCPサーバーに絞ること
公式勧告は、古い版を使い続ける場合の一時対策について、OAuth対応クライアントを信頼できるMCPサーバーだけへ接続する以外の回避策はないとしています。
| 一時対策 | 対象 | 限界 |
|---|---|---|
| OAuth対応クライアントの接続先を、組織が信頼できるMCPサーバーだけに制限する | すぐ更新できない対象版 | 露出を減らすだけで、脆弱な処理を修正しない。完全ではない |
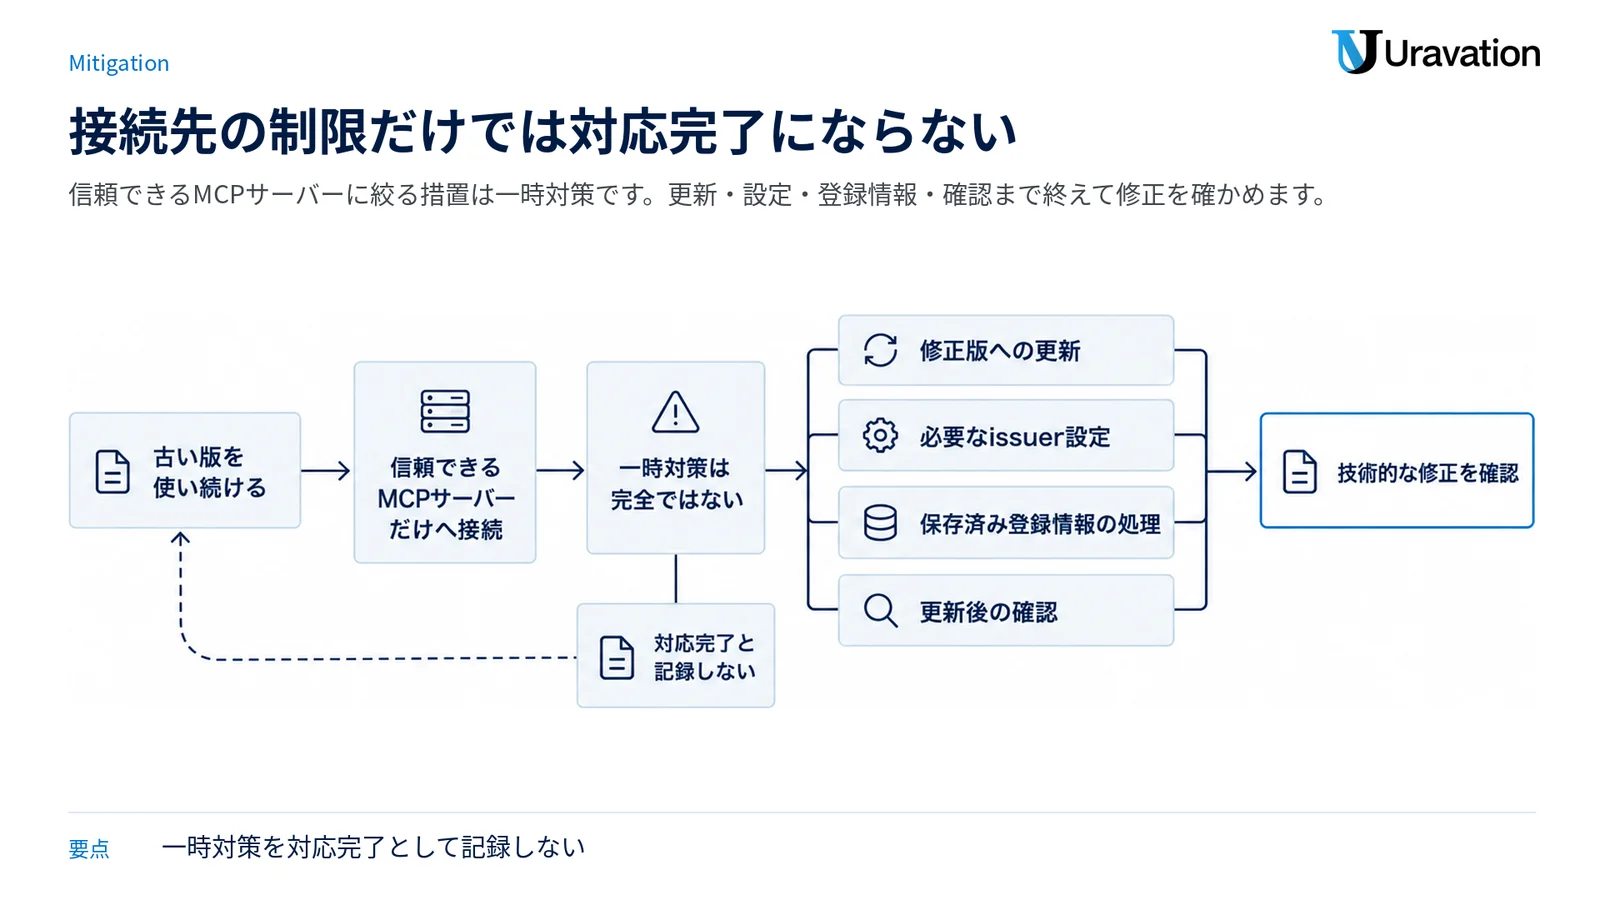
したがって、一時対策を取ったことを「対応完了」と記録しないでください。修正版への更新、必要なissuer設定、保存済み登録情報の処理、更新後の確認が完了して初めて、技術的な修正を確認できます。MCPの別SDKで起きた脆弱性との違いは、MCP TypeScript SDKのCVE-2026-111768解説で確認できます。CVE番号や対象パッケージを混同しないでください。
今日やることは版の確認から更新後の記録まで
ここからは、公式勧告の要求と、企業の運用で抜けやすい作業を一つの順番にします。担当者、対象環境、開始時刻、実施結果を同じ記録に残してください。
- 動いている場所を特定する:MCPクライアントを実行するPC、サーバー、コンテナ、仮想環境、サービス用ユーザーを一覧にします。開発者の手元だけでなく、社内エージェントや自動処理の実行先も含めます。
- 版を確認する:実際にサービスが使うPythonインタープリターまたは仮想環境で、
mcpの版と導入場所を読み取ります。確認用の命令は後段の表にまとめています。 - 利用形態を確認する:HTTPクライアントか、対象のOAuthプロバイダーを使うか、完全には信頼できないMCPサーバーへ接続し得るかを構成ファイルと実装から確認します。サーバー実装だけ、stdioだけ、独自トークン処理だけなら、公式が挙げる対象条件と分けます。
- 修正版へ更新する:1.x系は1.30.0以上、2.x系は2.2.0以上へ、組織のlockfileと依存関係の更新手順に従って上げます。検証環境で依存関係と接続を確かめてから本番へ反映します。
- 更新以外の必須設定を済ませる:
ClientCredentialsOAuthProviderまたはPrivateKeyJWTOAuthProviderではissuerを指定します。非推奨プロバイダーを移行し、issuerなしで保存されたOAuthクライアント情報は公式の説明に従って再登録または修正します。 - 再起動する:更新したライブラリを実プロセスへ読み込ませるため、該当するMCPクライアント、ワーカー、サービス、またはコンテナを、組織の停止・起動手順で再起動します。SDKの勧告自体に再起動の指示はないため、これはUravationの運用上の補足です。OS全体を無条件に再起動するのではなく、変更を読み込む単位を担当者が確認します。
- 前後を比較する:同じPython環境で版を再確認し、対象プロバイダーのissuer、保存済み登録の状態、信頼するMCPサーバーへの接続、認証の成功、エラーログを確認します。変更前の版、変更後の版、再起動した単位、確認者を記録します。
- 過去の接続を点検する:信頼できないMCPサーバーへ対象構成で接続した可能性があれば、公式勧告に従ってclient secretをローテーションし、認可サーバーでtokenを失効させます。新しい秘密値を記事、チケット、AIへの入力へ貼り付けないでください。
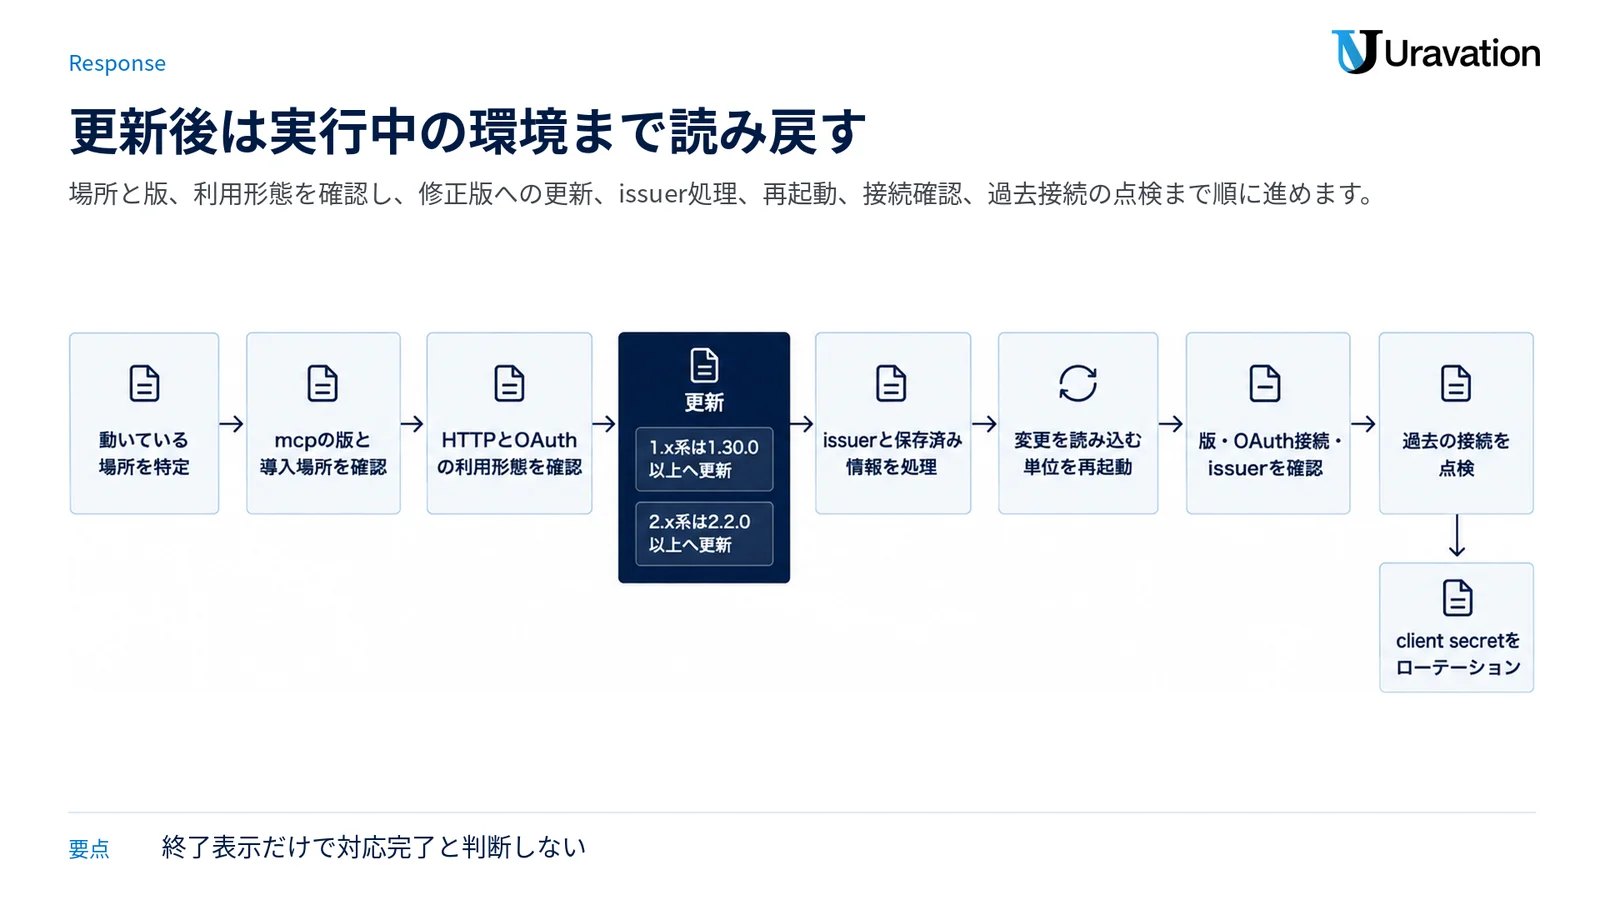
更新が成功したという命令の終了表示だけでは、実際のサービスが新しい版を読み込んだ証拠になりません。実行中の環境、再起動後の版、OAuth接続、issuerの4点を読み戻して確認します。AIを使う開発環境の脅威を広く整理したい場合は、AIを使う企業のサイバー攻撃と防御の考え方も参照してください。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
入られていないかは認可先と発行履歴を中心に確かめる
公式の告知に書かれていること
GitHubの勧告には、侵害を示すIOC、特定のログ文字列、被害判定の命令は掲載されていません。過去に信頼できないMCPサーバーへ接続した可能性がある場合は、client secretのローテーションとtokenの失効を行うよう案内しています。これは「ログに異常がないから安全」とするのではなく、漏えいの可能性が残る資格情報を使えない状態へ変える対応です。
Uravationの補足として確認すること
- 対象版を使っていた期間と、その期間に接続したMCPサーバーのURL・運用者・承認記録
- クライアントが参照した認可サーバーのissuerとtoken endpointが、組織の想定と一致するか
- 認可サーバー側のクライアント登録、token発行、失効、認証失敗の履歴に、想定外の時刻・送信元・client IDがないか
- 保存済みOAuthクライアント情報にissuerが結び付いているか
- 秘密情報管理の記録で、対象のclient secretをいつ発行し、どの環境へ渡したか
ログが残っていない環境は「異常なし」ではなく「未確認」とします。ログ、設定、コンテナイメージ、lockfileなどの証拠は、調査前に上書きしないよう保全してください。IPAの不正アクセス事案を踏まえた対策案内も、公開サービスと未適用修正の把握、ログイン履歴や不審なアカウントの確認、異常がある場合の専門事業者への相談を案内しています。これはCVE-2026-115563専用のIOCではなく、一般的な初動確認です。
OAuth認証情報の不正利用が疑われる、想定外のtoken発行がある、証拠の保存方法が分からない場合は、運用中の環境を自己判断で初期化せず、社内の事故対応手順または専門事業者へ引き継ぎます。この記事は脆弱性診断、侵入テスト、監視、事故対応の代行手順ではありません。
バックアップから戻せるかは事前に復元テストで確かめる
公式の告知に書かれていること
MCP Python SDKの勧告には、バックアップや復元の手順はありません。この問題の中心は認証情報の漏えいなので、アプリケーションや設定をバックアップから戻しても、外へ渡った可能性があるclient secretやtokenは自動では無効になりません。公式が求めるtokenの失効とclient secretのローテーションは、復元とは別に行います。
Uravationの補足として戻せる状態を作る
戻す対象は、Python環境のlockfile、コンテナイメージ、MCPクライアントの構成、OAuthクライアント登録の再作成に必要な手順、サービスの起動設定です。秘密値そのものを平文のバックアップへ増やすのではなく、秘密情報管理サービスから再発行・再設定できる手順を確認します。
- 修正前の環境を保存する場合は、調査証拠として隔離し、本番へ戻す候補にしない
- 修正版を固定したlockfileまたはイメージから、別環境へ復元できるか試す
- 復元後に
mcpの版、issuer、接続先、OAuth認証、ログ出力を確認する - 失効済みのtokenや古いclient secretが復元で再び有効にならないことを確認する
警察庁の令和8年上半期のサイバー情勢資料では、ランサムウェア被害でバックアップからの復元結果が確認できた40件のうち、復元できたのは11件、復元できなかったのは29件でした。これは今回のCVEの被害統計ではありません。ただ保存するだけでなく、別環境で戻すところまで試す必要性を示す一般的な参考値です。
告知の読み取り・対象の洗い出し・手順の下書き・更新後の確認と記録をAIエージェントに任せ、本番の変更は担当者が承認して進める方法を、法人向けの6時間の研修にまとめています。脆弱性診断・侵入テスト・監視・事故対応の代行は含みません。AIエージェントで回す脆弱性対応研修(法人向け)
AIツールとの関係と、AIで自社の影響範囲を確かめる方法
MCPは、Claude Code、IDE、社内エージェントなどのhostと、外部機能を提供するserverをつなぐ仕組みです。MCP Python SDKの公式First stepsは、hostの中で接続先ごとにclientが通信を担い、serverがtools・resources・promptsを公開すると説明しています。Python SDKにはサーバーを作る機能だけでなく、URLまたは子プロセスとしてサーバーへ接続するclientもあります。
ただし、Claude CodeやMCPサーバーを使っているという理由だけで、このPython SDKが入っているとは断定できません。別言語のSDK、AIツール内蔵の別実装、リモートのMCPサーバーを使っている場合があります。また、今回の公式な対象外にはMCPサーバー実装とstdioクライアントが含まれます。調べるのはAIツールの製品名ではなく、HTTPクライアントが実際に動くPython環境です。
公式ドキュメントにある読み取り用の確認
まず担当者が対象のPC、サーバー、コンテナ、仮想環境へ入り、次の確認用命令を実行します。導入・更新・削除を行わず、現在の環境を読むための命令です。サービスが使うPython環境と違う場所で実行すると誤判定になるため、インタープリターと仮想環境を先に確認してください。
| 確認すること | 担当者が実行する命令 | 公式文書 |
|---|---|---|
mcpの版と導入場所 | python -m pip show mcp | pip show |
| Python環境内のパッケージ一覧 | python -m pip list | pip list |
| 機械処理できる導入済み情報 | python -m pip inspect | pip inspect |
| uv環境の版と導入場所 | uv pip show mcp | uvの環境確認 |
mcpの依存先 | uv pip tree --package mcp | uv CLIリファレンス |
mcpを使う上位パッケージ | uv pip tree --invert --package mcp | uv CLIリファレンス |
pip inspectはJSON形式で環境情報を出すため、AIへ渡す前に秘密値や社内限定のパスが含まれていないか担当者が確認します。ある環境でmcpが見つからなくても、別の仮想環境、コンテナ、サービス用ユーザー、リモートサーバーまで未導入とは限りません。見ていない場所は「対象外」ではなく「未確認」とします。
AIへ渡す指示文の例
この出力から、対象の版に当たる物と場所を表にして。直し方の案は書いてよいが、命令は実行しない。出力に含まれない環境やサーバーは「未確認」として。
AIへ渡すのは、担当者が確認した命令の出力です。AIには、対象版との照合、導入場所の整理、追加で人が確認すべき場所の列挙を任せます。更新、再起動、設定変更は、担当者が対象、手順、戻し方を確認して承認してから行います。
AIに直接命令を実行させる場合の止め方
「読むだけ」「変更しない」と指示文に書くだけでは、技術的な実行禁止にはなりません。AIツールの権限と、OS・コンテナ・実行アカウントの権限を合わせて制限します。
| AIツール | 公式設定で止める方法 | 運用上の注意 |
|---|---|---|
| Claude Code | permissionsの公式文書に従い、permissions.defaultModeをplanにし、permissions.denyへEdit、必要に応じてBash、Read(.env)、Read(**/.env)、Read(./.env.*)、Read(secrets/**)、Read(~/.ssh/**)などを指定する | 人が命令を実行し、結果だけを分析させるならBashもdenyにする。Claude Code自身に確認命令を実行させる場合は、許可する命令を限定し、OS側も書き込み不可にする |
| Codex | Codexの公式設定リファレンスに従い、sandbox_mode = "read-only"、approval_policy = "on-request"にする。権限拡張を一切認めない自動処理ではapproval_policy = "never"を使う | 権限拡張の確認が出ても、更新・再起動・設定変更は人が対象と結果を確認するまで承認しない |
| 社内のAIエージェント | ファイルシステム、ネットワーク、秘密情報管理、MCPツールを最小権限にし、確認用の実行環境を変更用の認証情報から分ける | 本番では、確認作業を更新・削除・設定変更の権限を持たないアカウントから始める |
.env、秘密鍵、トークンは「表示しない」と頼むだけでは保護できません。AIにファイルを読ませて内容を分析させる構成では、読んだ中身はモデルの文脈やツール結果として送られます。指示文ではなく、permissions.deny、Codexのサンドボックス、OSのアクセス権、秘密情報管理の分離で読み込み自体を止めてください。OpenAIのSandbox securityも、アプリケーションのAPIキーや第三者の認証情報をエージェント環境から分け、必要な場合に限定して渡す考え方を示しています。
VPN装置、ファイアウォール、仮想化基盤などの機器を同時に棚卸しする場合は、各製品の公式管理画面で版を確認するところまでにします。機器管理者の認証情報や管理用シェルをAIへ渡しません。今回の対象はPythonパッケージなので、機器の製品版とmcpの版を同じ一覧で混同しないでください。
対応時に起きやすい判断ミス
「MCPサーバーがあるから対象」と決める
誤りです。公式の影響条件はHTTPのMCPクライアントと指定されたOAuthプロバイダーです。サーバー側、stdio、独自トークン処理は、今回の勧告では対象外として列挙されています。
パッケージを更新して終わりにする
ClientCredentialsOAuthProviderとPrivateKeyJWTOAuthProviderは、更新後にissuerを指定しなければ保護が変わりません。保存済み登録情報の再登録またはissuerの設定も確認します。
一つのPython環境だけを見て未導入と判断する
同じサーバーでも、仮想環境、コンテナ、サービス用ユーザーごとに導入パッケージは異なります。実際の起動設定から利用環境をたどり、確認できない場所を未確認として残します。
更新命令の成功を本番反映の証拠にする
命令が成功しても、古いプロセスが動き続ける場合があります。再起動した単位と、再起動後に同じ環境で読み取った版を記録します。
よくある質問
自社のmcpパッケージが対象版か、最短でどう確認しますか?
実際のMCPクライアントが使うPython環境でpython -m pip show mcpまたはuv pip show mcpを実行し、VersionとLocationを確認します。1.9.1以上1.30.0未満、または2.0.0a1以上2.2.0未満なら対象版です。別の仮想環境やコンテナがある場合は、それぞれ確認します。
1.x系と2.x系は何版へ更新すればよいですか?
1.x系は1.30.0以上、2.x系は2.2.0以上です。互換性の都合で系列を維持する場合でも、この修正境界を下回らないようにします。
MCPサーバーやstdio接続も影響を受けますか?
公式勧告は、SDKで作ったMCPサーバーとstdioクライアントを対象外として挙げています。今回の焦点は、対象版を使うHTTPクライアントと、指定されたOAuthプロバイダーです。
修正版へ更新すれば、それだけで完了ですか?
構成によっては完了しません。ClientCredentialsOAuthProviderまたはPrivateKeyJWTOAuthProviderではissuerを指定し、issuerなしで保存されたOAuthクライアント情報も再登録または修正します。過去に信頼できない接続先を使った可能性があれば、tokenの失効とclient secretのローテーションも必要です。
この脆弱性で外部からプログラムを実行されますか?
公式が示す直接の影響は認証情報の漏えいで、任意コード実行ではありません。CVSSでも機密性はHigh、完全性と可用性はNoneです。漏れた認証情報の権限に応じた後続リスクは別途評価します。
悪用されていないと判断できますか?
判断できません。GitHubの告知本文に悪用事例の記載はなく、NVDのSSVC欄は11月16日時点でexploitation noneですが、未確認の悪用が存在しないことの証明ではありません。接続先と認可サーバーの履歴を確認し、ログがない範囲は未確認として扱います。
要点の整理
- CVE-2026-115563は、一部のHTTP OAuthクライアントで認証情報が意図しない認可先へ送られる可能性がある脆弱性です。
- 対象は
mcp1.9.1以上1.30.0未満と、2.0.0a1以上2.2.0未満です。修正版は1.30.0以上または2.2.0以上です。 - 公式の影響は認証情報の漏えいであり、このCVEを任意コード実行の問題として説明しません。
- 機械間認証の2プロバイダーでは、更新だけでなく
issuerの指定が必要です。保存済みOAuth登録も確認します。 - 今日の順番は、実行環境と版の確認、利用形態の確認、更新、追加設定、該当プロセスの再起動、前後比較、必要な資格情報の失効です。
- AIには人が取得した確認結果を渡し、変更はさせません。直接実行させる場合は、Claude Codeの
permissions.denyやCodexのread-onlyサンドボックスを使い、秘密ファイルを読めない状態にします。
参考・出典
- Model Context Protocol Python SDK: OAuth client could send credentials to an authorization server chosen by an MCP server — Model Context Protocol Python SDK(参照日:2026年11月20日)
- GHSA-qx49-fqc8-xw99 — GitHub Advisory Database(参照日:2026年11月20日)
- CVE-2026-115563 Record — CVE Program(参照日:2026年11月20日)
- CVE-2026-115563 Detail — National Vulnerability Database(参照日:2026年11月20日)
- Known Exploited Vulnerabilities Catalog — CISA(参照日:2026年11月20日)
- MCP Python SDK v1.30.0/MCP Python SDK v2.2.0 — Model Context Protocol Python SDK(参照日:2026年11月20日)
- OAuth clients — Model Context Protocol Python SDK(参照日:2026年11月20日)
- Installation/First steps — MCP Python SDK(参照日:2026年11月20日)
- Configure permissions — Claude Code Docs(参照日:2026年11月20日)
- Codex configuration reference — OpenAI(参照日:2026年11月20日)
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について — IPA(参照日:2026年11月20日)
ご質問・ご相談はお問い合わせフォームからお気軽にどうぞ。
この記事の内容を社内展開する方へ: MCP(外部連携)を社内で安全に使うためのガイド(無料・PDF 32ページ+Excel/Word) をダウンロードできます。