2026年11月7日時点で、Claude Enterprise のセキュリティの新機能は、Anthropic が11月5日の発表で挙げたセキュリティセンター・推論フック・一元管理・アクセスの制御(使える IP アドレスを決める IP 許可リスト・サインアウト・個人アカウントの制限など)・EDR 連携(EDR は端末の不審な動きを見つけて知らせる仕組み)の 5 つで、正式版は推論フックだけ、ほかはベータです。推論フックは、プロンプトとツールの呼び出しを会社の DLP(機密情報の持ち出しを防ぐ仕組み)に渡し、許可か拒否を判定させる機能です。この記事の整理では、最初にやることは、Owner(組織の所有者の役割)がセキュリティセンターで今の設定と推奨の設定の差を見ることと、元に戻せない一元管理の前に親組織の管理者を決めることです(機能と状態の出典はAnthropic の11月5日の発表)。
結論:正式版は推論フック(10月20日にベータを終了)だけで、セキュリティセンター・一元管理・アクセスの制御・EDR 連携はベータです。
- 要点1:ほぼ全部が Enterprise 向けです。Team も対象と明記されているのは EDR 連携と、前からある MDM(端末に設定をまとめて入れる道具)での Claude Desktop(パソコン用のアプリ)の設定です
- 要点2:セキュリティセンターの報告書は監査の材料ですが、認証や法令・基準への準拠の保証ではありません
- 要点3:推論フックで止めるかは自社の点検サーバーの判定で、EDR 連携は検知だけです。入れただけでは操作は止まりません
対象読者:Claude Enterprise か Team を使っている、またはこれから入れる会社の情報システム・セキュリティの担当者
読了後にできること:自社のプランで使える機能を確かめ、戻せない設定を避けて設定の順番を決められます
Claude の法人導入の相談では、情報システムやセキュリティの担当の方から「機密情報の入力を止められるか」「社外から使えないようにできるか」「個人のアカウントで使われないか」「監査に出せる資料はあるか」をよく聞かれます。11月5日の発表は、この問いにまとめて答える内容なんです。ただ、ベータが多く、使えるプランも機能ごとに違います。発表文が「管理者」と書く設定でも、ヘルプでは Owner に限られる物があります。
この記事は、発表文・ヘルプセンター・Claude Platform(開発者向けの API)の文書とリリースノートで確かめた範囲で整理します。当社は Enterprise の管理画面でこれらを試していないため、画面の名前は英語の表記のまま載せます。チャットと Cowork(作業をまるごと任せる Claude の機能)の統合(10月23日の発表)の管理の設定は Claude EnterpriseのCowork統合と費用 にまとめています。最終更新:2026年11月7日。
11月5日の発表とは|Claude Enterpriseのセキュリティ新機能
今回の発表は、セキュリティの担当が Claude の設定、会社の端末での動き、仕事の中でのデータの扱いを見て、制御できるようにする機能をまとめたものです。ビルの警備にたとえると、セキュリティセンターは点検表、推論フックは受付の持ち物検査、一元管理は本社でまとめて出す入館証、アクセスの制御は入口の制限、EDR 連携は部屋の中の監視カメラにあたります。
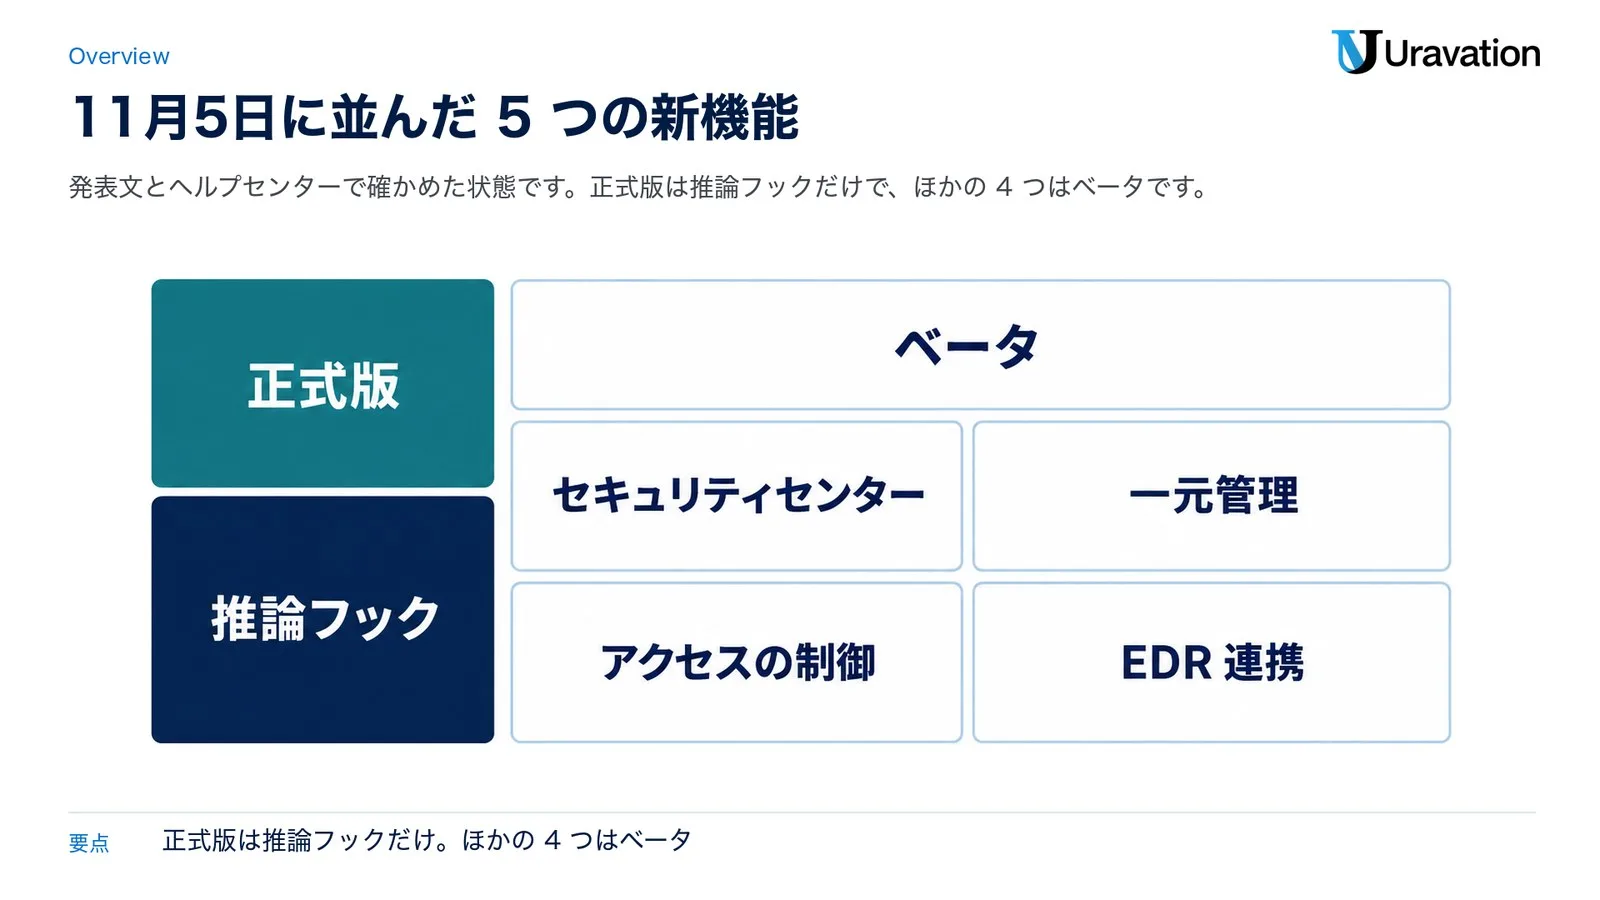
| 機能 | 何ができるか | 状態 | 対象のプラン | 設定する場所 |
|---|---|---|---|---|
| セキュリティセンター | 設定を Anthropic の推奨と並べて点検し、報告書を PDF で保存する | ベータ | Enterprise | Organization settings(組織の設定)の Security posture |
| 推論フック | プロンプトとツールの呼び出しを自社の点検サーバーに送り、判定を待つ | 正式版 | Enterprise | Organization settings の Data and privacy |
| 一元管理 | SSO(1 回のログインで入れる仕組み)・SCIM(社員の名簿の自動の同期)・ドメイン・グループなどを親組織でまとめて扱う | ベータ | Enterprise | admin.claude.com |
| アクセスの制御 | Admin API(組織の管理用の API)でのサインアウト、IP 許可リスト、Claude Desktop の設定(個人アカウントの制限など) | ベータ | Enterprise(Desktop の制限は MDM なら Team も) | Admin API、Organization settings |
| EDR 連携 | Cowork の仮想マシン(端末の中の切り離された作業場所)で会社の EDR のセンサーを動かす(検知だけ) | ベータ | Team・Enterprise(Amazon Bedrock・Google Cloud Vertex AI・Microsoft Foundry につないだ Claude Desktop も) | MDM、Windows のポリシー |
状態とプランは、発表文と各機能のヘルプセンターの記事が一致する範囲で書きました。発表文は「Claude Enterprise で使える。ベータ中の例外はヘルプセンターに載せる」とし、EDR 連携は Team と Enterprise のほか、Amazon Bedrock・Google Cloud Vertex AI・Microsoft Foundry につないだ Claude Desktop でも使えると書いています。推論フックは2026年8月5日にベータで始まり、10月20日にベータを終えました(Claude Platform のリリースノート)。
Anthropic の提供地域の一覧に日本は載っています。ただ、2026年11月7日時点で日本語版のヘルプを確認すると、IP 許可リストの記事(10月16日更新)は Anthropic に連絡して設定してもらう前の手順のままで、推論フックの記事は generally available(正式版)を「一般的にエンタープライズプランで利用可能」と訳しています。設定の前に英語版も開いてください。
セキュリティセンター|設定の点検と監査の報告書
セキュリティセンター(ベータ)は、組織の Claude の設定を Anthropic の推奨の設定と並べて 1 ページで見せる、Organization settings の新しいページです。「Organization settings」から「Security posture」を選んで開きます。開けるのは Owner と Primary Owner(主となる Owner)だけで、Admin(管理者の役割)は開けません(ヘルプセンター)。
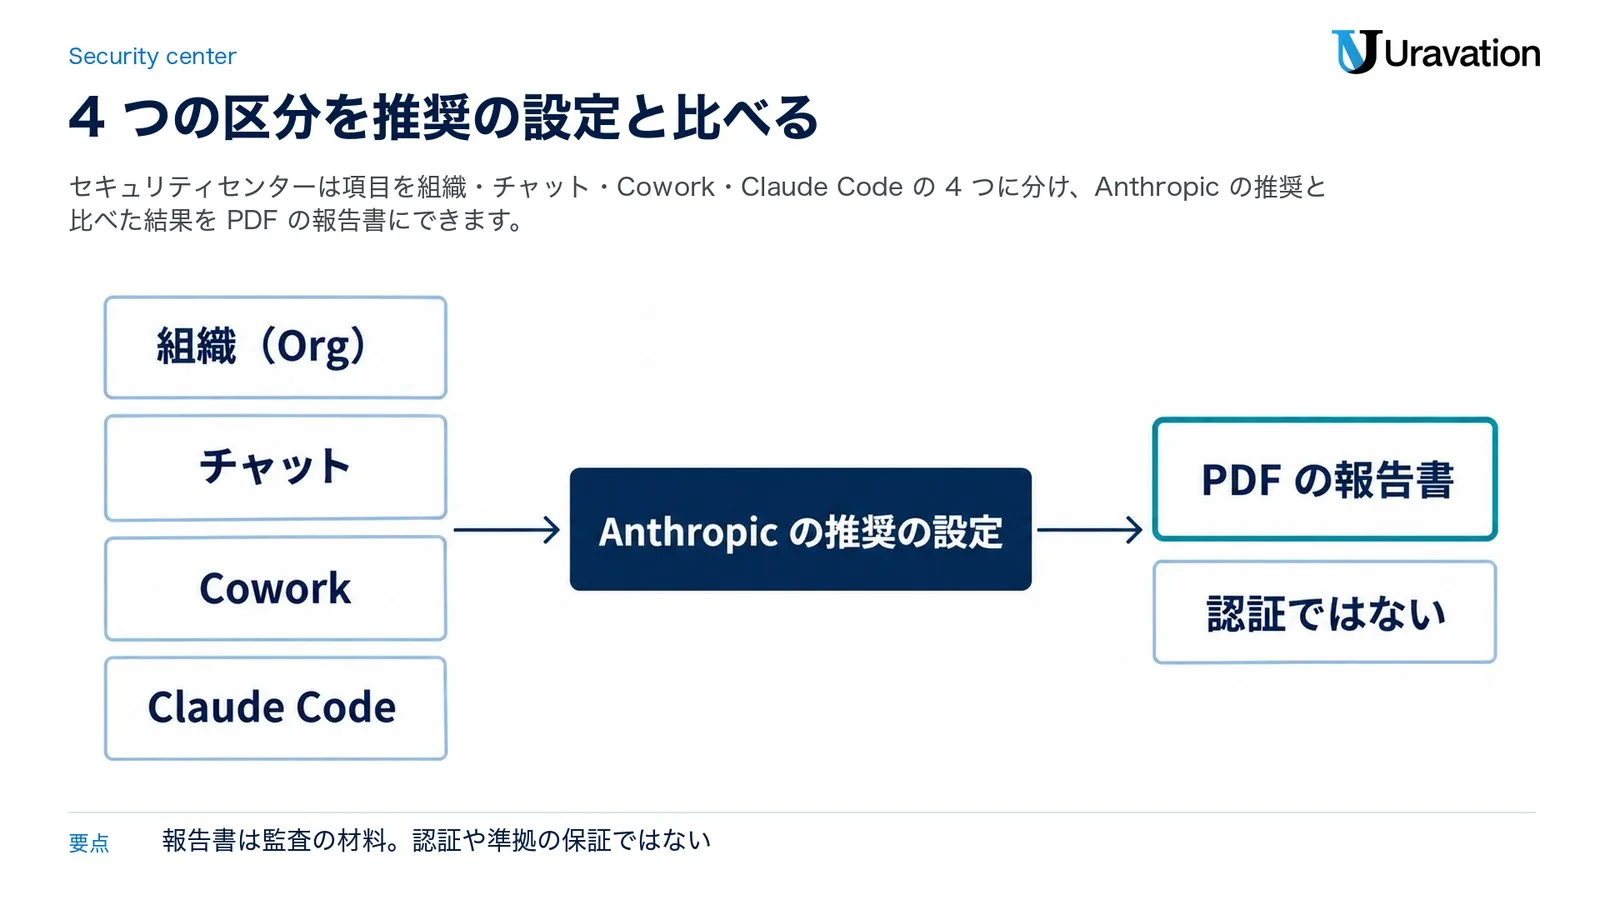
項目は次の 4 つの区分に分かれ、区分ごとに合格の数が出ます。
- 組織(Org)
- チャット
- Cowork
- Claude Code
項目ごとに今の値・推奨の値・変える場所と、Passed(一致)・Failed(不一致)・Not attested(人の確認が必要)・Shown for information(参考の表示)のどれかが出ます。ページは見るだけで、設定は変わりません。MDM や社内のプロキシで決めた項目は読めないので、Attestation(確認の記録)で今の状態を記録し、リスクの受け入れも残します。
導入の審査・監査での使い方
「Download report」で PDF の報告書を保存でき、自動で点検した項目と Owner が確認した項目が分けて載ります。Compliance API(会話や操作の記録を後から取り出す API)を有効にしている組織は、同じ結果を API でも読めます。ただし発表文は、Anthropic の推奨に基づく手引きで、認証や法令・基準への準拠の保証ではないと書いています(発表文)。審査では、問いごとに使う機能を分けて説明します。
| 審査で聞かれること | 使える機能 | 添える注意 |
|---|---|---|
| 設定は推奨に沿っているか | セキュリティセンターの報告書 | 認証ではない |
| 機密情報の入力を止められるか | 推論フック | 判定は自社の点検サーバー |
| 社外から使えないか | IP 許可リスト | Claude Design などは対象外 |
| 個人のアカウントで使われないか | Claude Desktop の制限 | Claude Desktop のアプリの中だけ。30 日使わないと外れ、端末を使う人も外せる |
| Cowork が端末の上で何をしたか | EDR 連携 | 手元の仮想マシンだけ・検知だけ |
推論フック|DLPとの連携とClaude Codeのフックとの違い
推論フック(Inference hooks)は、モデルが動く前に会話の内容を自社の AI セキュリティサーバー(自社かセキュリティの会社が動かす HTTPS のサーバー。この記事の「点検サーバー」)へ送り、許可(allow)か拒否(deny)の判定を待つ仕組みです。拒否されたリクエストはモデルに届かず、利用者には理由つきで止めたことが表示され、Activity Feed(操作の記録)にも残ります。いちばん多い使い方は DLP です(技術文書)。
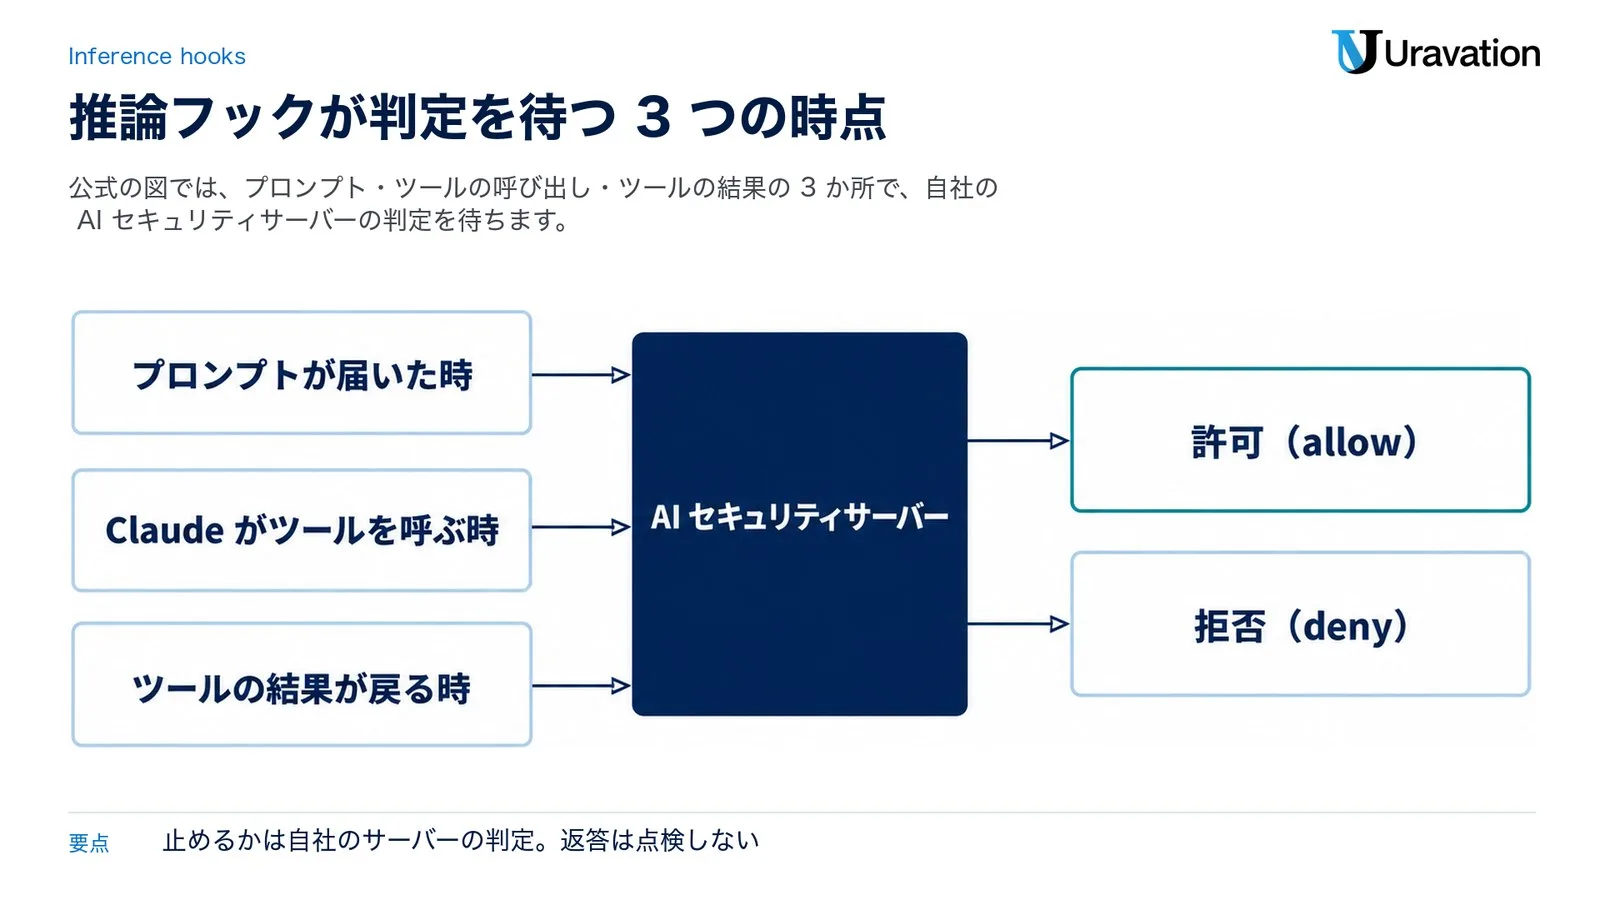
フックは 2 種類(プロンプトのフックと、ツールを呼ぶ前のフック)で、公式の図では次の 3 つの時点で判定を待ちます。
- プロンプトが届いた時
- Claude がツールを呼ぶ時(Validate tool calls がオンの時。新しい設定では最初からオン)
- ツールの結果が戻る時(結果は、次にモデルへ送るリクエストと一緒にプロンプトのフックで送られる)
Claude の返答そのものは点検しません。1 つの設定で claude.ai・Cowork・Claude Code など Enterprise の組織の Claude 製品にかかり、社員の端末には何も入れません。ただし Code Review(プルリクエストの自動のレビュー)のように Anthropic が組織のために動かす一部の処理は対象外で、音声モードでは一部のツールの呼び出しが送られません。設定できるのは Owner と Primary Owner で、場所は Organization settings の Data and privacy です(設定の文書、ヘルプセンター)。
失敗した時に通すか止めるかを決める
判定の待ち時間は既定で 5 秒(1〜10,000 ミリ秒)です。点検サーバーが答えない時は「Block the request(止める)」か「Allow the request(点検せずに通す)」を選び、最初の保存の既定は「通す」です(設定の文書)。止めるを選ぶと、障害の間は社員も Claude を使えません。何も止めずに判定だけを見る Shadow mode(シャドーモード)、点検する割合、カスタムの役割ごとの除外で段階的に始められます。画像だけの内容は点検されず、一部を伏せて通すこともできず、Amazon Bedrock と Google Cloud(クラウド経由で Claude を使う口)では使えません(技術文書)。つなぎ先は、8月5日のベータの発表で Netskope・Palo Alto Networks・Proofpoint・Zscaler や自社で作ったサーバーが例に挙がっています(8月5日の発表)。自社の製品が対応しているかは、その製品の会社に確かめてください。
Claude Code のフック(hooks)とは別の仕組み
Claude Code のフックは、Claude Code の動きの決まった時点で自動で動く、利用者が決めたシェルのコマンドなどで、設定ファイルなどに書きます(Claude Code の文書)。8月5日の発表は、これまで組み込みでその場で止める仕組みは Claude Code の端末側(client-side)のフックだけだったとし、推論フックを Enterprise の製品にまとめてかかる仕組みとして説明しています。
| 比べる点 | 推論フック | Claude Code のフック |
|---|---|---|
| 動く場所 | Anthropic のサーバー | Claude Code が動いている所 |
| 設定する所 | claude.ai の組織の設定(Owner と Primary Owner) | 設定ファイル(利用者・プロジェクト・組織の管理者の設定など) |
| 対象 | Enterprise の組織の Claude 製品 | Claude Code だけ |
一元管理とアクセスの制御|IP制限・サインアウト・個人アカウント
一元管理は会社全体の入口をまとめる機能、アクセスの制御は人・ネットワーク・端末ごとに絞る機能です。どれもベータです。
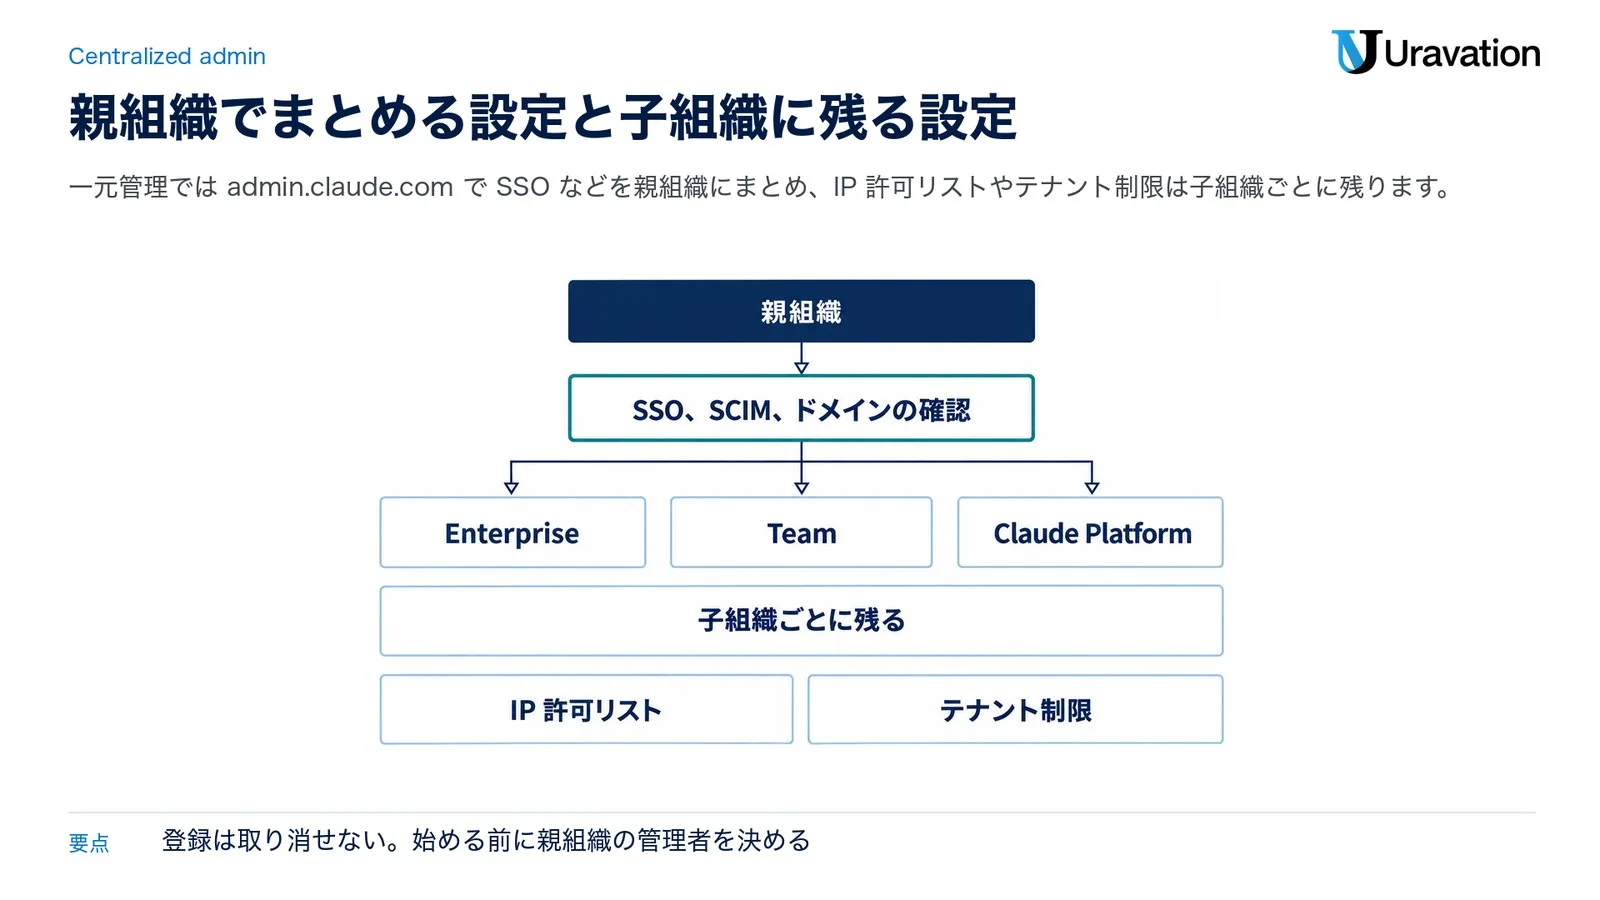
一元管理:親組織の管理画面 admin.claude.com
会社と Anthropic の契約を表す「親組織」に管理画面(admin.claude.com)ができ、その下の Enterprise・Team・Claude Platform の組織(子組織)をまとめて扱えます(ヘルプセンター)。
| 区分 | 設定 |
|---|---|
| 親組織でまとめる | SSO、SCIM、ドメインの確認、組織の作成の制限、グループ、Compliance API のキー |
| 子組織ごとに残る | メンバー、役割、IP 許可リスト(Enterprise と Claude Platform の組織)、セッションの長さ、テナント制限(会社のネットワークから入れる組織を絞る仕組み) |
役割は、親組織の Owner(親の管理者を決められる)と親組織の Admin(それ以外を扱える)の 2 つが増え、IdP(ID の管理の仕組み)を複数つなげます。親の役割だけでは子組織の中に入れませんが、親で作った Compliance API のキーは全部の子組織のデータを読めるので、キーの扱いも決めておきます。注意は 3 つです。登録は取り消せず、子組織の Owner ならだれでも admin.claude.com で始められ、始めた人が全部の子組織を管理しているとその場で登録が終わります。HIPAA(米国の医療情報の法律)向けの設定をした子組織がある会社と、子組織が Team だけの会社は登録できません。テナント制限を使う会社は、始める前に親組織の ID を許可の一覧に足します。
Admin API で 1 人を全部の端末からサインアウト
端末をなくした時や乗っ取りが疑われる時に、組織から外さずに全部の端末からサインアウトさせられます(Enterprise・ベータ)。write:members の権限のキーを Primary Owner が組織ごとに前もって作っておき、POST /v1/organizations/users/{user_id}/sign_out をベータのヘッダー(anthropic-beta: admin-user-sign-out-2026-10-08)を付けて呼びます(ヘッダーが無いと呼び出しは失敗します。Anthropic の SDK と CLI は自動で付けます)。キーが無い時は、Owner が Members の「Sign out everywhere」を使えます。API キー、Claude Code のクラウドのセッションと定期のルーティン、Cowork につないだパソコンは止まらず、本人はすぐ入り直せるので、締め出すなら組織から外すか、SSO を必須にしている組織なら IdP でアカウントを止めます。IdP のアカウントを残したまま外すと、自動の登録で次のサインインの時に戻ることがあり、IdP が名簿を管理している時は IdP でしか外せません(技術文書)。
IP 許可リストを Anthropic に頼まず設定
IP 許可リスト(決めた IP アドレスからだけ使えるようにする設定)を、Enterprise の Owner と Primary Owner が Organization settings の Organization and access で自分で設定できます(ベータ)。アプリ・Claude のアカウントでログインした Claude Code・Claude in Chrome・Cowork などが対象で、Claude Design・Slack の Claude・Claude Academy は対象外です。登録は最大 1,000 件、反映は最大 15 分です。ただし Enterprise では、開いたままの接続、Office のアドイン、Remote Tools(許可リストの対象の機能の一つ)への反映はもっと遅れることがあり、止められた時にチャットで Claude が進めていた作業は最大 24 時間続くことがあります(その人は許可リストの外からそのチャットを開けず、操作もできません)。在宅やモバイル回線、VPN の外の端末も止まるので、オフィス・VPN・プロキシの出口を全部書き出し、Owner がどこからでも設定ページを開ける戻り道をオンにしてから保存します。戻り道には、Owner のセッションを奪われると外から一覧を変えられる弱みもあり、Compliance API を使う組織は変更を Activity Feed で追えます。止められた人も個人のアカウントは使えます(技術文書、ヘルプセンター)。
Claude Desktop の設定と個人アカウントの制限
Enterprise の Owner は、MDM を使わずに Organization settings から Claude Desktop の設定を変えられます(ベータ・4.29.0 以降)。「Limit Claude Desktop to allowed organizations (shadow IT)」をオンにすると、端末で組織にサインインした後、次に開いた時から個人アカウントや許可していない組織を止めます。ただし、その端末で 30 日組織を使わないと外れ、端末を使う人も外せます。サインインの前から止めたい時や Team の会社は、MDM で forceLoginOrgUUID(決めた組織にしかログインさせない設定)を入れます。作業フォルダを決めた物だけに絞る設定もあります(ヘルプセンター)。シャドー IT(会社が把握していない IT の利用)の全体の対策は シャドーAIとは|事例・リスク・見つけ方と対策 を見てください。
EDR連携|Coworkの仮想マシンを会社の監視につなぐ
Cowork と統合版の Claude(チャットと Cowork を一つにした画面)は、手元で動く時、端末の中の切り離された仮想マシンでコマンドを動かします。端末に入っている EDR はこの中を見られないため、仮想マシンの中で会社の EDR のセンサーを動かせるようになりました(ヘルプセンター)。
- 対象:Team と Enterprise(ベータ)。macOS・Windows の Claude Desktop と、Amazon Bedrock・Google Cloud Vertex AI・Microsoft Foundry につないだ Claude Desktop
- 入れ方:MDM(macOS)か Windows のレジストリのポリシー。Claude Desktop 4.4212.0 以降(Windows は .msix 版で、ハードウェアの仮想化と Virtual Machine Platform の機能をオンにした Windows 10 か 11)
- 動き:仮想マシンが起動するたびにセンサーの署名を確かめてから入れる。検知だけで操作は止めない。クラウドで動く Cowork は対象外
- 対応:CrowdStrike・Evoke Security・Neo・Palo Alto Networks・Pluto Security・SentinelOne・Tanium の 7 社
センサーは仮想マシンの中の動きと中身(プロンプト・ファイル・Claude の返答を含むことがあります)を見て、EDR の会社に送ります。センサーは、Cowork が外へ通信してよい先の一覧(ネットワークの許可リスト)に関係なく仮想マシンの外へデータを送れ、Anthropic はそのデータを受け取りも管理もしません。ベータの間 Anthropic は追加の料金をとりません。統合版の Claude は、10月23日の発表で「エージェントの作業は Anthropic が管理するクラウドで動く」とされています。クラウドで動く作業にはセンサーを入れられないので、EDR 連携で見られるのは、統合版の Claude でも手元の仮想マシンで動く分だけです(統合版の管理の設定は Cowork統合の記事)。
この記事の内容を、自社の導入に当てはめるなら
契約プランの選び方、請求と管理者の設定、社内展開と利用ルールまで。100社以上の導入支援の経験から、貴社の状況に合わせて30分で整理します。
設定の順番と、入られたと気づいた後の動き方
戻せない設定があるので、見るだけの機能から始め、戻せない物の前に確認を挟む順番にしました。発表文とヘルプをもとに当社が並べた順番で、Anthropic が示した順番ではありません。
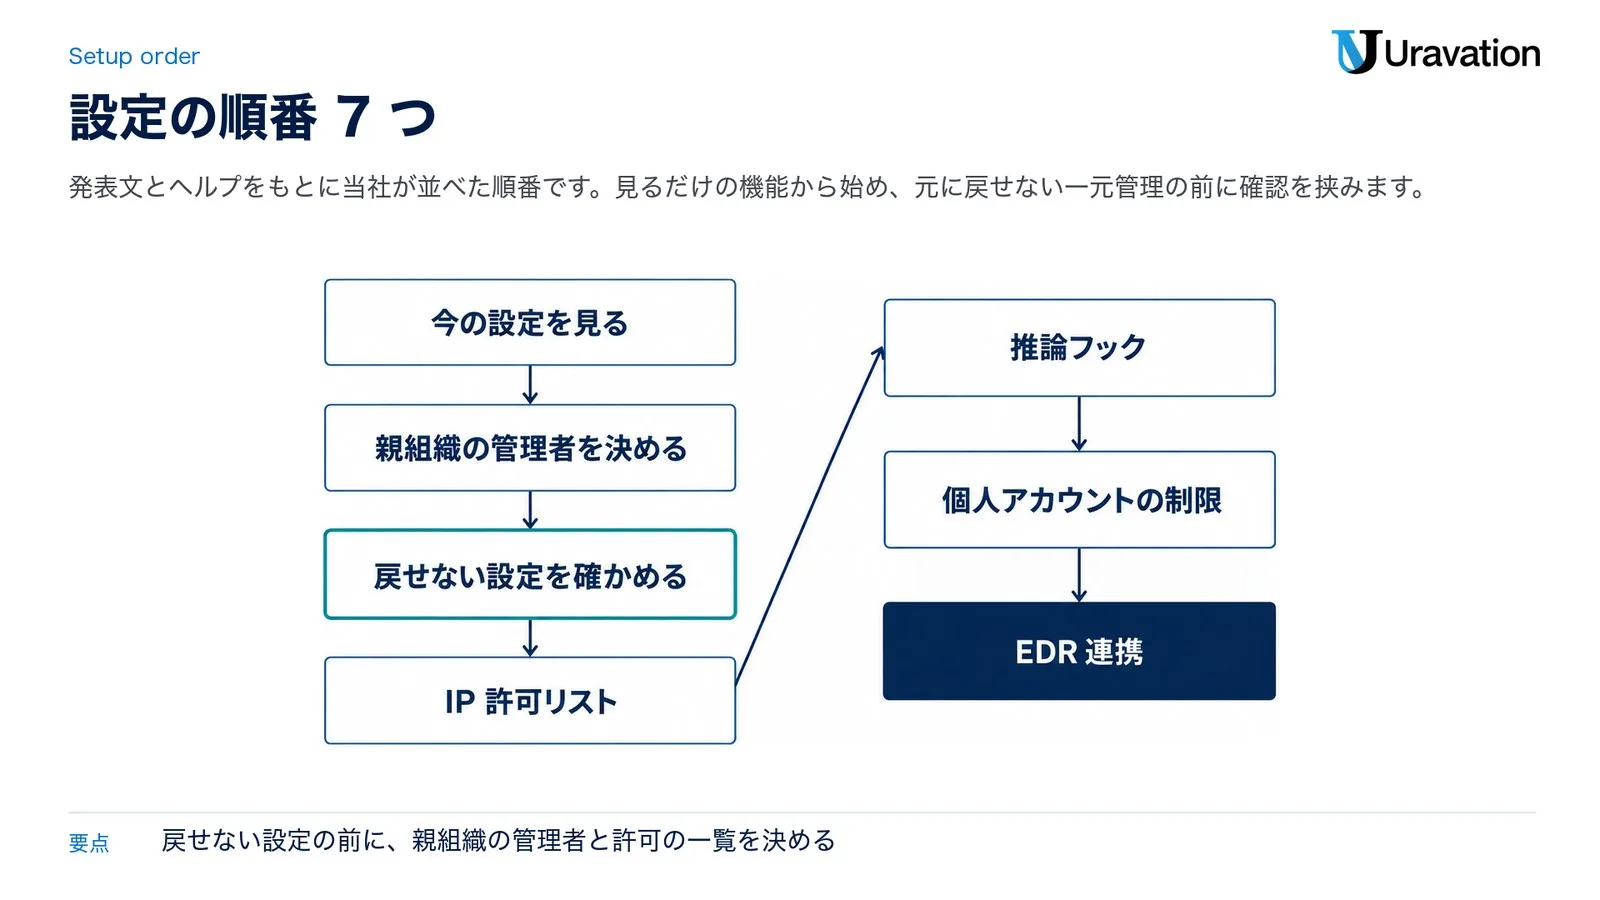
設定の順番(7 つのチェック表)
- 今の設定を見る:Owner がセキュリティセンターで Failed と Not attested を書き出す
- 親組織の管理者を決める:一元管理を使うなら、親組織の Owner の候補を子組織どうしで合意する
- 戻せない設定を確かめる:登録は取り消せず、始めるとその場で終わることがある。始める前にテナント制限の一覧に親組織の ID を足す
- IP 許可リスト:出口の IP を全部書き出し、戻り道をオンにして保存し、15 分後に各拠点で開けるか確かめる
- 推論フック:シャドーモードで判定を見てから、点検サーバーが答えない時に通すか止めるかを決めて本番にする
- 個人アカウントの制限:Claude Desktop の制限をオンにし、必要な端末は MDM で forceLoginOrgUUID を入れる
- EDR 連携:使っている EDR が 7 社に入るかを確かめ、試しの端末で動きを見てから広げる
入られたと気づいた後にやること
IPA は2026年10月9日の注意喚起で「自組織が利用している外部サービスをすべて洗い出してください」と求め(IPA)、JPCERT/CC は「不要となった、または漏えいが疑われるAPIトークンは速やかに無効化できるようにする」と書いています(JPCERT/CC)。Claude では次の順で動きます。
- 先に IdP で、乗っ取りが疑われる人や端末をなくした人をサインアウトさせるか、IdP のアカウントを止める(残すと、なくした端末を手にした人が、その端末に残る IdP のセッションや本人のメールから Claude に入り直せる)。そのあと「Sign out everywhere」か Admin API で Claude からサインアウトさせる(Primary Owner は組織のだれからもサインアウトさせられないので、本人が claude.ai のアカウントの設定で自分のセッションを終える)
- 締め出すなら、組織から外すか、SSO を必須にしている組織は IdP でアカウントを止める。IdP のアカウントを残したまま外すと、自動の登録で次のサインインの時に戻ることがあり、IdP が名簿を管理している時は IdP でしか外せない
- その人が作った Admin API のキーを Organization settings の API の Keys で削除する。ほかの API キー、サインアウトでは止まらない Claude Code のクラウドのセッションと定期のルーティン、Cowork につないだパソコンも別に確かめる
- 監査ログの書き出し(Compliance API を使う組織は Activity Feed も)で、サインアウトの後のサインインを探す。見つかった時と、その人が Claude Code などのアプリにサインインしている途中だった時(アプリへのサインインはそこに残らない)は、5 分後にサインアウトをもう一度行う(技術文書)
- つないだコネクタや AI エージェントを洗い出す(シャドーAIエージェントの棚卸し手順)
- Compliance API を使う組織は、その人の会話や操作の記録を取り出し、Claude に入れたデータの範囲を確かめる
元に戻せる設定・戻せない設定
| 設定 | 戻せるか | 公式の説明 |
|---|---|---|
| 一元管理への登録 | 戻せない | 取り消せない |
| IP 許可リスト | 戻せる | オフにできる。締め出された時は戻り道・別の Owner・サポートで直す |
| 推論フック | 戻せる | Enforce verdicts(点検サーバーに送って判定を使う設定)をオフにすると約 1 分で止まり、設定は残る |
| 個人アカウントの制限 | 戻せる | Organization settings でオンにする設定。止める効き目は、その端末で 30 日組織を使わないか、端末を使う人が外すと切れる |
| EDR 連携 | 一部だけ | MDM の設定を消しても入ったセンサーは残り、次に仮想マシンが起動した時からは入れない |
出典は各節の文書です(推論フックは設定の文書)。
【要注意】読み違いやすい4つの点
1. セキュリティセンターの報告書を出せば監査は通る
❌ 報告書を出せば、監査や取引先の審査が通る
⭕ 公式は、認証でも法令・基準への準拠の保証でもないと書いています。MDM などで決めた項目は Owner が確認して記録した物です。開けるのは Owner と Primary Owner で、Enterprise のベータの機能です。
2. 推論フックをオンにすれば危ない入力は止まる
❌ オンにするだけで、機密情報の入力が止まる
⭕ 止めるかは自社の点検サーバーの判定です。答えない時の既定は「通す」で、画像だけの内容は見ず、Amazon Bedrock と Google Cloud では使えません。Enterprise だけの機能で、設定は Owner と Primary Owner が行います。
3. Admin API でサインアウトさせれば API キーも止まる
❌ サインアウトで、その人に関わる物が全部止まる
⭕ API キー、Claude Code のクラウドのセッションと定期のルーティン、Cowork につないだパソコンは止まらず、本人はすぐ入り直せます。Admin API での方法は Enterprise のベータで、キーは Primary Owner が組織ごとに作ります。
4. EDR のセンサーが危ない操作を止める
❌ EDR 連携を入れれば、Cowork の危ない操作が止まる
⭕ 検知して知らせるだけです。手元の仮想マシンだけが対象で、クラウドで動く Cowork は見られません。Team と Enterprise のベータで、macOS と Windows の Claude Desktop(Amazon Bedrock・Google Cloud Vertex AI・Microsoft Foundry につないだ物も対象)に MDM などで入れます。
Uravation ならこう判断する
まず見るだけのセキュリティセンターを開くのが先だと考えます。情報システムの担当が Owner でないなら、誰が Owner として点検するかを決めます。推論フックは、DLP などの点検の仕組みを持つ会社なら、シャドーモードで自社の実際のやり取りへの判定を見て決まりを整え、点検サーバーが答えない時に通すか止めるかを決めてから本番にするのが現実的です。仕組みが無い会社は、入れてよい情報の決まりと Compliance API での事後の確認から始めます。一元管理は戻せないので、Enterprise の組織が 1 つで ID の仕組みも 1 つの会社が急ぐ理由は小さいと見ています。Team の会社は、MDM で個人アカウントを止める設定と EDR 連携から検討します。
よくある質問
推論フックは Team プランでも使えますか?
使えません。Claude Enterprise の組織だけの機能で、Claude Platform(API を使う組織)も対象外です。発表文とヘルプで Team も対象と明記されているのは、EDR 連携(ベータ)と、MDM で入れる Claude Desktop の設定です。メンバーを全部の端末からサインアウトさせる Members の「Sign out everywhere」(ベータ)も、Team と Enterprise 向けのヘルプでは Enterprise に限られていません(Admin API での方法は Enterprise だけ)。プランの違いは Claude Teamプランの料金 を見てください。
セキュリティセンターの報告書は監査に使えますか?
材料として使えます。自動の点検と Owner の確認が分けて載りますが、認証や法令・基準への準拠の保証ではありません。開けるのは Owner と Primary Owner で、Enterprise のベータの機能です。
推論フックと Claude Code のフックは同じものですか?
別の仕組みです。推論フックは Anthropic のサーバーで動き、Owner と Primary Owner が組織の設定でオンにして、Enterprise の組織の Claude 製品にまとめてかかります(一部の処理は対象外)。Claude Code のフックは設定ファイルに書き、Claude Code の中だけで動きます。法人導入の全体は Claude Code 法人導入完全ガイド にまとめています。
IP 許可リストで個人アカウントも止まりますか?
止まりません。会社の端末の Claude Desktop では、Organization settings の「Limit Claude Desktop to allowed organizations」(Enterprise・ベータ)か MDM の forceLoginOrgUUID を使います。前者は端末で組織にサインインした後、次に開いた時から効き、その端末で 30 日組織を使わないと外れ、端末を使う人も外せます。サインインの前から止めたい時は MDM で forceLoginOrgUUID を入れます。どちらも Claude Desktop のアプリの設定で、同じ端末のブラウザで開く Claude まで止まるかは確かめられませんでした。会社が確認したドメインのメールでは、「Restrict organization creation」で個人アカウントを含む新しい組織を作らせないようにできます。
EDR 連携に追加の料金はかかりますか?
ベータの間、Anthropic は追加で請求しません。センサーの料金は EDR の会社に確かめてください。対応はヘルプセンターの一覧の 7 社で、Team と Enterprise の macOS・Windows の Claude Desktop と、Amazon Bedrock・Google Cloud Vertex AI・Microsoft Foundry につないだ Claude Desktop が対象です。一覧に無い時は、その会社に参加の申し込みを頼むか、Anthropic の担当に伝えます。
日本の会社でも使えますか?画面は日本語ですか?
提供地域の一覧に日本は入っていて、読んだヘルプに機能ごとの地域の制限は見当たりませんでした。管理画面が日本語で出るかは確認できませんでした。日本語版のヘルプは一部が前の内容のままなので、英語版も読んでください。
まとめ
Claude Enterprise のセキュリティの新機能は 5 つで、正式版は推論フックだけです。報告書は認証ではなく、推論フックで止めるかは自社の点検サーバーの判定で、サインアウトでも API キーは止まらず、EDR 連携は検知だけです。当社が勧める順番は、まずセキュリティセンターで今の差を見て、戻せない一元管理の前に親組織の管理者を決め、そのあと IP 許可リスト・推論フック・個人アカウントの制限・EDR 連携へ進む形です。Team の会社は、会社の端末の Claude Desktop に MDM で forceLoginOrgUUID を入れているかを確かめ、EDR 連携を試しの端末で見るところから始めます。
参考・出典
- More visibility and control over Claude Enterprise for security teams(Anthropic・2026年11月5日)(参照日: 2026-11-07)
- Inference hooks: inline data loss prevention for Claude Enterprise(Anthropic・2026年8月5日)(参照日: 2026-11-07)
- Claude Cowork and chat come together for Enterprise(Anthropic・2026年10月23日)(参照日: 2026-11-07)
- Claude Platform release notes(Claude Platform Docs)(参照日: 2026-11-07)
- Review your organization’s security posture with the security center(Claude ヘルプセンター)(参照日: 2026-11-07)
- Inference hooks overview(Claude ヘルプセンター)(参照日: 2026-11-07)
- 推論フックの概要(Anthropic ヘルプセンター・日本語版)(参照日: 2026-11-07)
- Inference hooks(Claude Platform Docs)(参照日: 2026-11-07)
- Configure Inference hooks(Claude Platform Docs)(参照日: 2026-11-07)
- Get started with centralized management(Claude ヘルプセンター)(参照日: 2026-11-07)
- User management(Claude Platform Docs)(参照日: 2026-11-07)
- Manage members on Team and Enterprise plans(Claude ヘルプセンター)(参照日: 2026-11-07)
- IP allowlisting(Claude Platform Docs)(参照日: 2026-11-07)
- Restrict access to Claude with IP allowlisting(Claude ヘルプセンター)(参照日: 2026-11-07)
- IPアドレスホワイトリストでClaudeへのアクセスを制限する(Anthropic ヘルプセンター・日本語版)(参照日: 2026-11-07)
- Enterprise configuration for Claude Desktop(Claude ヘルプセンター)(参照日: 2026-11-07)
- Run your endpoint detection and response (EDR) sensor in Claude Cowork on Claude Desktop(Claude ヘルプセンター)(参照日: 2026-11-07)
- Automate actions with hooks(Claude Code Docs)(参照日: 2026-11-07)
- Supported Regions Policy(Anthropic)(参照日: 2026-11-07)
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(IPA・2026年10月9日)(参照日: 2026-11-07)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC)(参照日: 2026-11-07)
この記事の内容を社内展開する方へ: 生成AI社内利用ガイドライン 規程テンプレート(無料・PDF 30ページ+Word) をダウンロードできます。