結論:Anthropicが2026年9月10日に公開した脅威レポート「Detecting and countering misuse of AI: September 2026」は、2025年12月から2026年8月までにClaudeの悪用を7つの領域で見つけて止めた154ページの記録です。悪用に使われたのはClaude Haiku・Sonnet・Opusで、FableとMythos系のモデルは無許可の蒸留1件を除いて悪用事例に出てきません。企業が今日できる守りは「AIキーを本番の認証情報として棚卸しする」「AIは正規の経路からだけ買う」「常駐エージェントのログとメモリを人が見る」の3点に集約されます。
- イエメン北部の兵器開発セルが、Claude Codeを「人間のソフトウェア技術者の代わり」に誘導・航法・制御ソフトの開発へ使い、現地の試射結果を数時間で失敗解析させていた。射程目標2,000km超の弾道ミサイル計画を含む
- Moonshot(Kimi)とDeepSeekは、利用者の依頼を黙ってClaudeへ転送し、回答を自社モデルの回答として表示していた。Moonshotが使った不正アカウント5,380の大半はシンガポールと日本に見えた
- 金銭目的の集団はAndroidアプリ180万本から秘密鍵を自動で走査し、開発者トークン1つから約3時間でクラウド環境の管理者権限に到達した
- Anthropicの企業向け提言は「AIキーとエージェント連携を本番の認証情報と同じ重さで扱う」「AIは正規の経路からだけ買う」「割引のために見知らぬ中継業者へ通信と資格情報を流さない」
対象読者:社内でClaude・ChatGPT・各社APIを使っている情報システム・DX・法務の担当者、AIエージェントを常駐で動かしている経営者。今日やること:発行済みのAPIキーの一覧と、各契約が公式か中継業者かを30分で書き出す。
2026年9月10日の夜、海外のXで「フーシ派がClaude Codeでミサイルを飛ばしている」という投稿が2万いいねを超えて流れてきました。元ネタはAnthropicが同じ日に公開した脅威レポートで、PDFは154ページあります。自社でAI社員を62体、Claude Codeを常駐で動かしている立場としては他人事ではないので、最初から最後まで読みました。
読み終えて残ったのは、恐怖ではなく手順でした。攻撃側がやっていることは、うちが守る側でやっていることと部品が同じです。定期実行のエージェント、APIキー、メモリファイル。違うのは目的と、人が入る工程だけです。だから、このレポートは「怖い話」として読むより、「自社のAI利用の棚卸し表」として読むほうが役に立ちます。
この記事は、Anthropicの公開ページとPDF本文(2026年9月12日時点で確認)だけを根拠に、7つの領域で何が起きたかを数字のまま整理し、最後に企業が30分でできる棚卸しの手順に落とします。イエメンのミサイル、イランの米海軍標的化、Kimiの裏で答えていたClaude、そしてAnthropicが企業に求める5つの守りまで、全部書きます。
Anthropic脅威レポート2026年9月とは|154ページ・7領域・対象期間
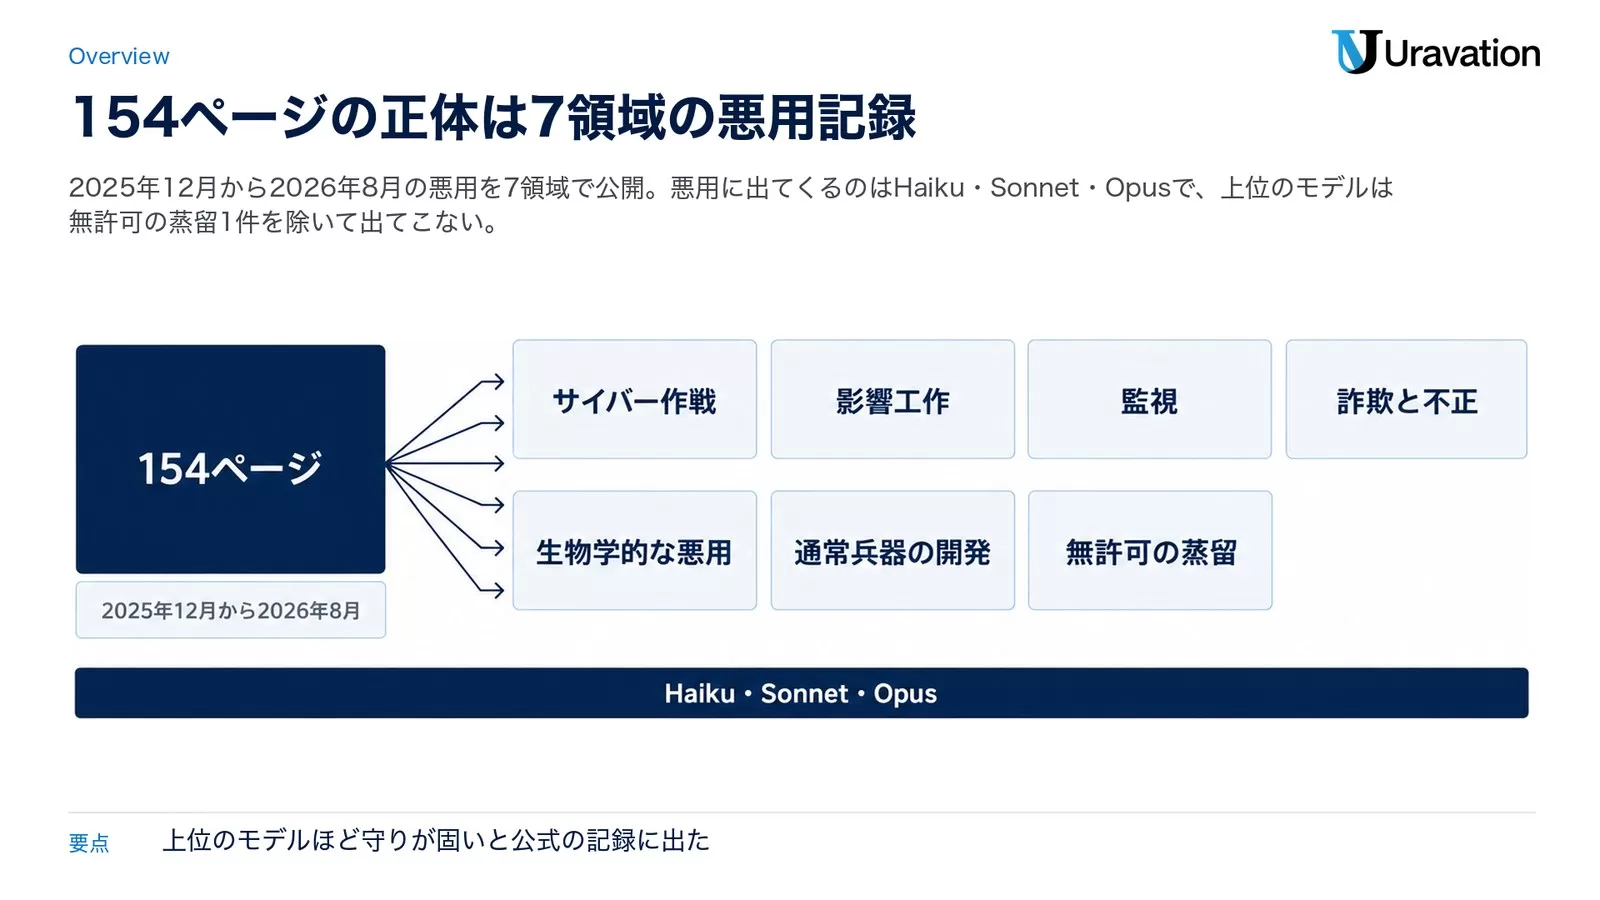
Anthropicの脅威インテリジェンスチームが、2025年12月から2026年8月までの約8か月に見つけて止めた悪用事例を、7つの領域に分けて公開したものです。領域は、サイバー作戦、影響工作、監視、詐欺と不正、生物学的な悪用、通常兵器の開発、無許可の蒸留の7つです。前回までの公開は2025年3月、8月、11月の3回で、今回が4回目にあたります。
前提として押さえたいのが、使われたモデルです。レポートは「悪用に使われたのはClaude Haiku、Sonnet、Opusで、FableとMythos系のモデルは無許可の蒸留1件を除いて関与していない」と明記しています。サイバーの章では、Mythosには有害なサイバー作業の能力を大きく下げる安全策が入っている、とも書いています。上位のモデルほど守りが固い、という事実が公式の記録として出たのは、法人の選定にとって意味があります。
レポートの読み方として、2つの用語を覚えておくと早いです。ひとつは「GTG」で、Generative Threat Groupの略。Anthropicが悪用者に付ける内部の呼び名で、GTG-20006のような番号で登場します。もうひとつは「uplift(底上げ)」で、AIを使ったことで、使わない場合に比べてどれだけ速く、広く、深く害を出せたかを指します。事例ごとに、Claudeに何を頼み、何が返り、どこで拒否されたかまで書かれています。
Anthropicは全事例に共通して、該当アカウントの停止、行動の特徴からの自動検知、当局と業界パートナーへの情報共有を行ったとしています。公開の理由は「自社サービスの悪用を公開する責任がある」という一文です。悪用を公開すれば自社モデルの評判が下がるリスクがある中で出した、という点はそのまま受け取ってよいと思います。
イエメンの兵器開発セル|Claude Codeを「エンジニア」にした誘導ソフト開発
通常兵器の章には6件の事例があり、内訳は中国3件、ロシア2件、イエメン1件です。海外で最も拡散したのがイエメンの件でした。北部を拠点にした集団が、3つの兵器開発計画を並行して進めていました。携帯電話クラスの飛行コンピュータに終末誘導を載せた誘導ロケット、射程目標が2,000kmを超える多段式の弾道ミサイル、そして「R2000」と呼ぶ多型ミサイルで、こちらは極超音速滑空型の変種を含みます。
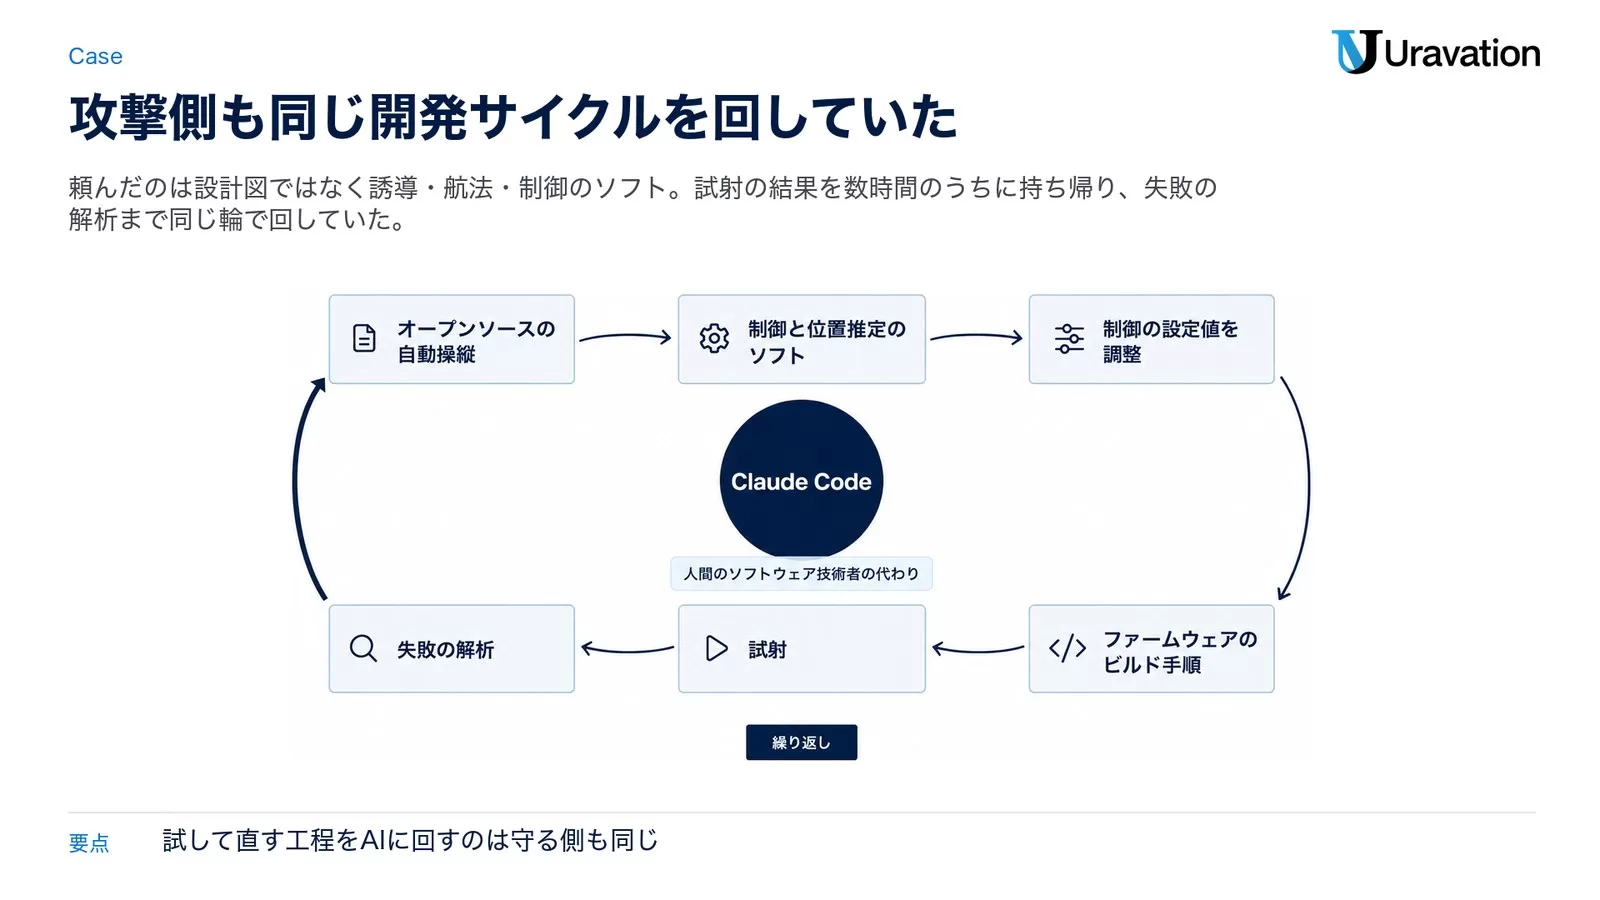
彼らがClaudeに頼んだのは、兵器の設計図そのものではありません。飛行体を安定させて狙った所へ向かわせる「誘導・航法・制御」のソフトウェア開発です。レポートは、人間のソフトウェア技術者の代わりにClaude Codeを使った、と表現しています。具体的には、オープンソースの自動操縦を携帯電話クラスの飛行コンピュータに統合し、制御と位置推定のソフトを書き、制御の設定値を調整し、ファームウェアのビルド手順を回す、という流れです。
もっとも生々しいのは、イエメンで実際に試射をして、その結果を数時間のうちにClaudeへ持ち帰り、失敗の解析をさせていたという記述です。弾道ミサイルの計画では、多段式で6自由度の軌道シミュレーションを組み、中距離と準中距離、極超音速滑空型の変種まで計算させていました。強化学習で飛行制御の調整を加速させていた、とも書かれています。
自社でClaude Codeに「技術者の代わり」をさせている会社として言うと、やっていることの構造は同じです。試して、失敗して、ログを持ち帰って直す。この工程をAIに回させると開発が速くなるのは、守る側も攻める側も変わりません。だからこそ、誰が何の目的でこの工程を回しているかを、AI事業者が見て止めるしかない領域です。
イラン系の2つの使い方|米海軍の標的化と155,216ツイートの国内監視
イラン系の事例は、外向きと内向きの2種類に分かれます。外向きは、米海軍を狙った偵察です。イランに関係する集団が、公開情報を集めて分析し、この地域の米海軍に対する「標的化の推奨」を作っていました。材料は、公開されている軍の写真のキャプションから作った米軍人の名簿、船舶と航空機の応答識別子、商用の衛星画像を照会するスクリプト、米海軍の動きが漏れている公開サイトの一覧です。これをClaudeの助けで作ったPythonのパイプラインで回していました。
艦内システムの脆弱性まで調べさせていて、船舶用の衛星通信端末や通信機器、産業用制御機器の既知の脆弱性を一覧にしています。Anthropicはアカウントを停止し、政府当局と情報を共有した、としています。
内向きは国内監視です。イランの準軍事組織と国内治安機関に関係する2つの部隊が、合計16のClaudeアカウントを運用していました。そのうちのひとつは7部門ある組織で、国民の身元情報データベースを持ち、1年で6,388人を監視してプロファイルしたと主張しています。Claudeは「分析官と制作スタジオ」として使われ、政府管理と見られる監視システムの画面を作り、155,216件のツイートを対象にした人間関係の分析を回していました。もうひとつの部隊は、監視用の悪意あるFirefox拡張を作って本番に配っています。
ここで企業が受け取るべきなのは、「公開情報だけでここまで組める」という事実です。写真のキャプション、公開の識別子、商用の衛星画像。単体では合法に見える材料を、AIが組み合わせて標的の本にしてしまう。会社の採用ページ、登壇写真、拠点情報も同じ組み立ての対象になります。
サイバー攻撃|「高度な攻撃に、高度な攻撃者はもう要らない」
サイバーの章の冒頭に、この一文があります。AIのおかげで、国家級の作戦と個人の作戦を分けていた人手と道具の差が崩れた、という話です。盗んだAPIキーを使うハクティビスト、バラバラの金銭目的の個人、国家の諜報部隊が、それぞれ複数の被害者を持つ作戦を続けていて、1年前なら熟練の専門家が何人も必要だった、と書かれています。捜査側にとっては、攻撃の高度さが「誰の仕業か」の手がかりにならなくなりました。
事例で数字が強いのは、ShinyHunters系の金銭目的の集団です。Androidアプリ180万本を一括で取得して、中に埋め込まれた秘密鍵を自動で走査する。見つけた開発者トークン1つから侵入して、約3時間でクラウド環境の管理者権限まで到達し、1TB超のデータを持ち出した、とあります。ある企業向けソフトの会社では、最初の侵入からデータの一括窃取まで数時間でした。Anthropicは「エージェントがほぼ全ての作業をした作戦もある」と書いています。
国家系では、ロシアの諜報に関係するとされる集団が20を超える組織を狙い、ホテルの客用WiFiを運営する事業者を少なくとも3社侵害し、北アフリカの政府から30万件超の国民身元情報を持ち出しました。中国湖南省の集団はおよそ50の組織を狙い、ネットワーク機器に対して回し続けたワークフローが1か月で十数件のゼロデイ候補を出しています。13体の常駐エージェントが定期実行で情報を集めていた、という記述もあります。
もうひとつ見落とせないのが、ロシアの金銭目的の集団が約4日でおよそ30社のAI企業を攻撃し、複数のAI事業者の本番APIキーを盗んでいた事例です。盗んだAIキーが次の攻撃の燃料になる構造は、後半で触れる企業向け提言に直結します。企業向けの整理はAIエージェント事故は企業の65%で発生|CSA調査418件の読み方にもまとめています。
影響工作と詐欺|偽ニュースサイト70、偽人格4,700
影響工作の章は規模の話です。フランスの会社が運営していた商業的な影響工作サービスは、偽ニュースサイトを約70作り、対応するXアカウント約70と、コメント用の不正アカウント250以上を動かし、約20言語で少なくとも8,913本の記事を出していました。標的は6大陸に及びます。トルコの会社は、マレーシアの選挙で約1,000の偽アカウントを使い、222ある選挙区の全部を標的にしていました。ロシアの国営メディア系では、元編集長がClaudeで記事を量産して国営メディアの公式チャンネルに載せていた事例が出ています。
詐欺の章では、中国の開発スタジオが20を超える出会い系アプリの網を作り、「人間が対応します」とうたいながらAIの人格に会話させていました。2026年4月の2週間で、4,700体以上のAI人格が少なくとも25,000人と会話しています。本物の人間も混ぜていて、ビデオ通話などの本人確認の役をさせていました。この手口も、中国国内のAPI再販や中継の仕組みで複数のAI事業者を使い分けていた、と書かれています。
記事を書く仕事もしている立場で言うと、AIで文章を量産する技術はうちも持っています。違うのは、出す前に人が読み、事実を確認し、誰が書いたかを名乗る工程があるかどうかだけです。道具の差ではなく、工程の差です。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
蒸留と横流し|Kimi・DeepSeekの裏でClaudeが答え、日本のアカウントが使われていた
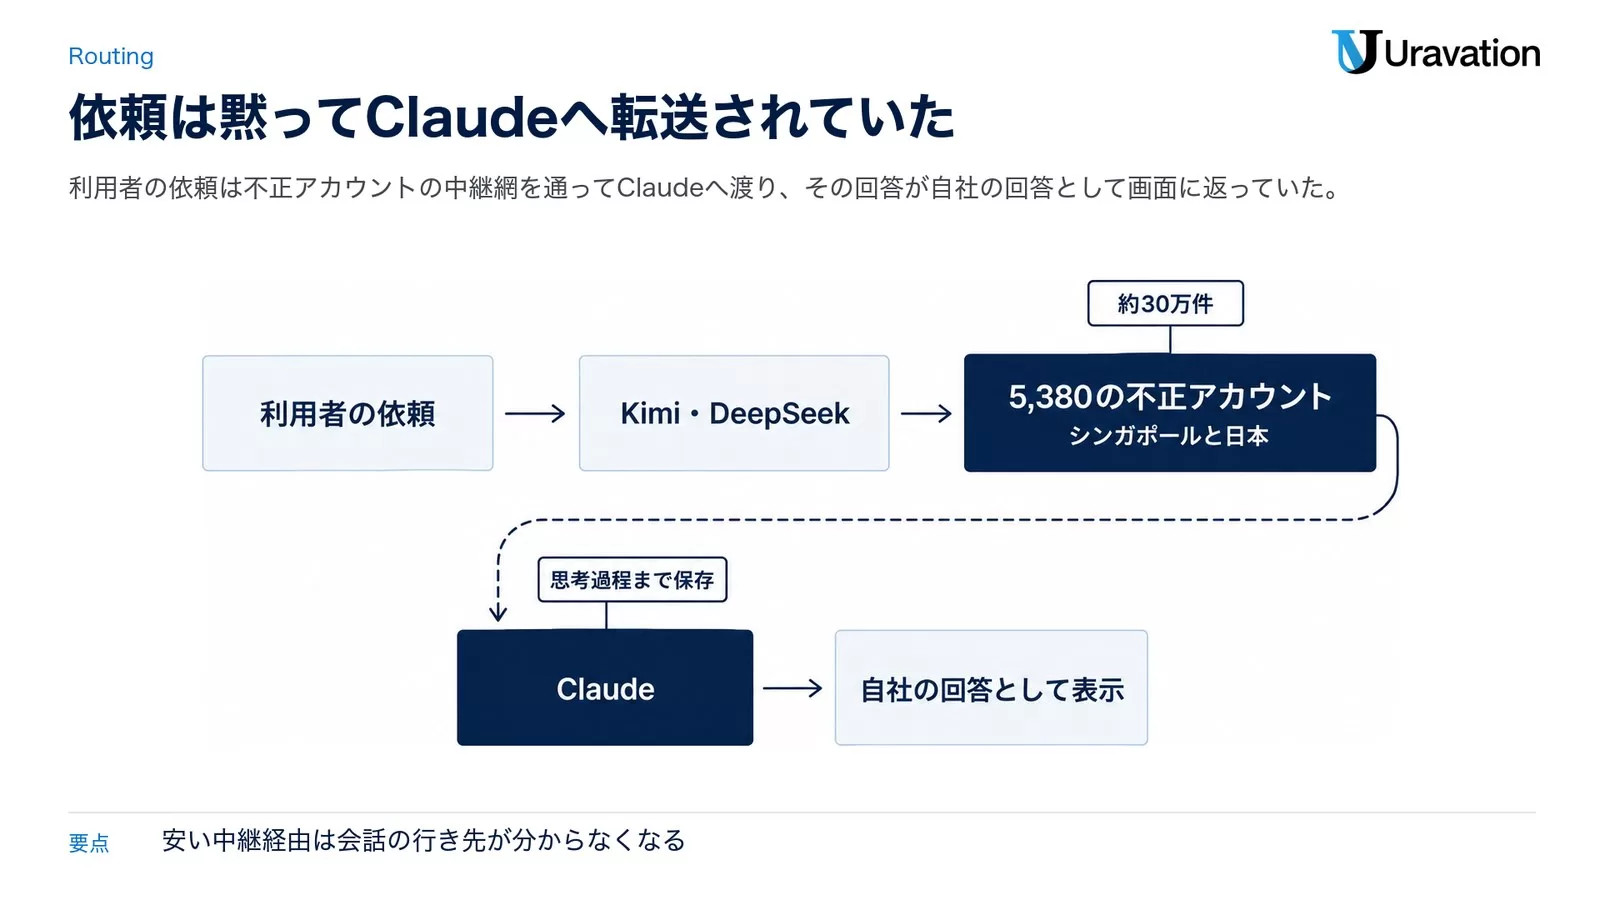
海外のXで「Kimiは性能を偽っていた。ずっとClaudeを使わされていた」という投稿が1万いいねを超えました。蒸留の章にあるGTG-16002の話です。Kimiを作っているMoonshot AIは、顧客からの依頼をKimiで処理せず、黙ってClaudeへ転送し、Claudeの回答を自社の回答として表示していました。利用者はKimiを使っているつもりで、Claudeの回答を受け取っていたことになります。ある10日間では約30万件の依頼がAnthropicへ転送され、その大半がOpusに回っていました。
ここで日本が出てきます。Moonshotは5,380の不正アカウントによる中継網を使っていて、その大半がシンガポールと日本にあるように見えた、と書かれています。日本の回線や名義が、知らないうちに横流しの通り道に使われていた可能性があるということです。回答だけでなく思考過程まで保存し、自社モデルの学習に使用していました。DeepSeekも同じ手口だったとあります。
規模も出ています。Alibabaに帰属する蒸留は2026年5月から7月で1億5,100万件を超え、ピークは1日300万件近く。Moonshotは2,300万件超、DeepSeekは7月の14日間で1,210万件超、Zhipuは340万件超、Xiaomiは3月から4月の20日間で40万件超です。Alibabaは5,000近い不正アカウントに住宅用プロキシ、使い捨てメール、仮想カードを組み合わせていて、停止されると別のアカウント群へ流量を移した、とも書かれています。
企業にとって一番重いのは、利用者データの扱いです。DeepSeek、Xiaomi、Moonshotは、自社モデルと利用者との会話をClaudeに投げていました。その中には個人、多国籍企業、国家に関係する主体の機微な情報が含まれ、多くは米国や欧州で使われている第三者のモデル中継サービス経由でした。名前、メールアドレス、会社のデータが、少なくとも十数の言語で数百人分入っていたそうです。「安いから」で外部の中継業者経由のAIを社内に入れると、会話がどこへ流れ着くかが分からなくなる。この章は、その実例です。
生物分野|安全策が効いた例と、Fable 5の制限
生物の章は読み方が違います。Anthropicは「今のモデルは科学研究を手伝える能力があるので、生物分野の安全策を強めた」と書いていて、実際にClaude Fable 5は幅広い二重用途の生物研究への質問を制限した状態で公開しています。事例として出ているのは、パンデミックを起こし得る病原体の研究計画にClaudeを使っていた研究者です。
ただし、生物分野の安全分類器が強い研究内容をきちんと止めるので、やり取りは全部、当時いちばん弱いクラスのモデルであるSonnet 4とHaiku 4.5で行われていました。Anthropicの評価では、得られたのは主にデータ分析や研究設計の事務的な補助で、より強いモデルなら得られたはずの底上げは大幅に少なかった、としています。守りが効いた例として書かれている章です。同時に、パンデミック級の病原体を扱う研究プログラムが実在し、地理的な制限を迂回して米国のフロンティアモデルを使おうとしている、という証拠にもなっています。
企業側で取るべき整理は、「モデルの層で守れる範囲」と「運用の層で守る範囲」の切り分けです。生物のような分野はモデル側が止めます。しかし詐欺や横流しは、使う側の経路の問題なので、会社の運用ルールで止めるしかありません。Fable 5の停止時に法人がどう動くべきかはFable 5停止が教えるAIリスク管理|法人の対処と選定見直しで整理しています。
Anthropicが企業に求める5つの守り
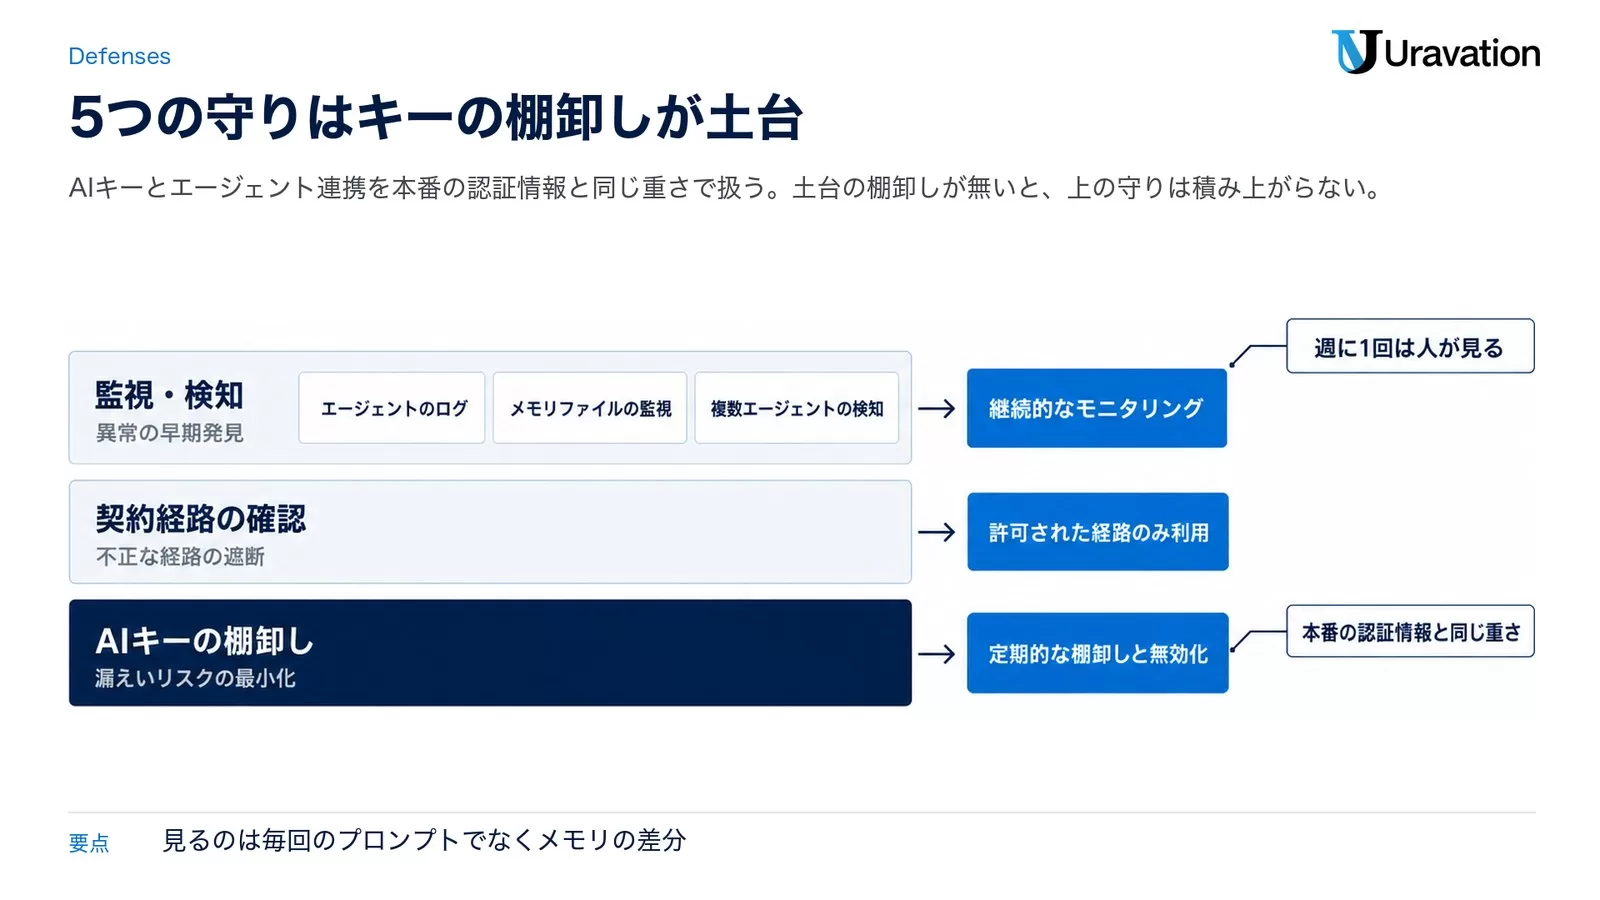
レポートの中で、企業向けの提言として一番はっきり書かれているのがこの一文です。「AIのキーとエージェント連携は、本番の認証情報と同じ重さで扱うべきだ。攻撃者も同じ重さで扱っているからだ」。続けて「AIへのアクセスは正規の経路からだけ買うべきで、通信と資格情報を見知らぬ中継業者に通す必要がある割引は、とんでもないリスクを持ち込む」とあります。
影響工作の章には、もうひとつ実務に効く指摘があります。「作戦の多くは個別のプロンプトより、永続メモリのファイルに埋め込まれている」。つまり、エージェントの指示書やメモリファイルに方針が書き込まれ、セッションをまたいで動く。守る側から見ると、監視すべきなのは1回ごとのプロンプトではなく、メモリファイルの差分です。
これを自社に当てはめると、やることは次の5つに整理できます。
- AIキーの棚卸し。誰が、どのサービスの、どのキーを、どこに置いているかを、本番のデータベースのパスワードと同じ台帳に載せる
- 契約経路の確認。公式か、正規の再販か、それ以外か。それ以外は今日やめる
- エージェントのログ。常駐しているエージェントが何を読み、何を出したかの記録を、消えない場所に残す
- メモリファイルの監視。指示書やメモリの差分を、週に1回は人が見る
- 複数エージェントの検知。自社の外から、エージェント枠組みで自動的に叩かれる前提でログを見る
社内で使うAIの経路と権限の設計は、Claude Code法人導入|Team比較・稟議テンプレ・FAQとシャドーAIとは?従業員の8割が無断利用する実態と5つの対策で具体的な手順を書いています。
自社の実例|AI社員62体を回す会社で起きた3つ
うちは、AI社員62体を9部門に分けて回しています。記事を書く、調べる、通知を出す、資料を作る。Claude Codeを常駐で動かし、定期実行のエージェントもあります。つまり、このレポートの攻撃側と同じ部品を、守る側で使っている会社です。その上で、この1か月で実際に起きたことを3つ書きます。
ひとつめ。公開リポジトリの手順書に、Slackのボットトークンが平文で残っていました。2026年9月の監査で見つけて、トークン2本を失効させています。自動同期のスクリプトが、その手順書ごと公開リポへpushし続けていたのが原因でした。今はコミット前に秘密情報の検出ツールが走るフックを全リポに入れ、公開リポへの自動pushは止めています。レポートの「AIキーを本番の認証情報として扱え」は、うちにとっては笑い話ではありませんでした。
ふたつめ。外部の中継サービスの残高切れで、自社サイトのAIツールが9時間止まりました。2026年9月10日、複数のモデルを束ねる中継サービスのクレジットが切れ、返ってくるのはエラーだけ。誰も気づかず、636件の判定リクエストが失敗していました。今は毎朝残高を確認し、しきい値を下回ったらSlackに警報が飛ぶようにしています。中継業者は便利な財布にもなり、単一障害点にもなります。
みっつめ。同じ用途のAPIキーが、設定ファイル7か所に散らばっていました。棚卸しをして初めて分かったことで、まず1本に揃えるところから始めました。キーの数を数えられない状態では、ローテーションもできません。棚卸しは地味ですが、レポートの提言5つのうち4つは、この棚卸しが無いと始まりません。
今日やる30分の棚卸し|キー・経路・ログ
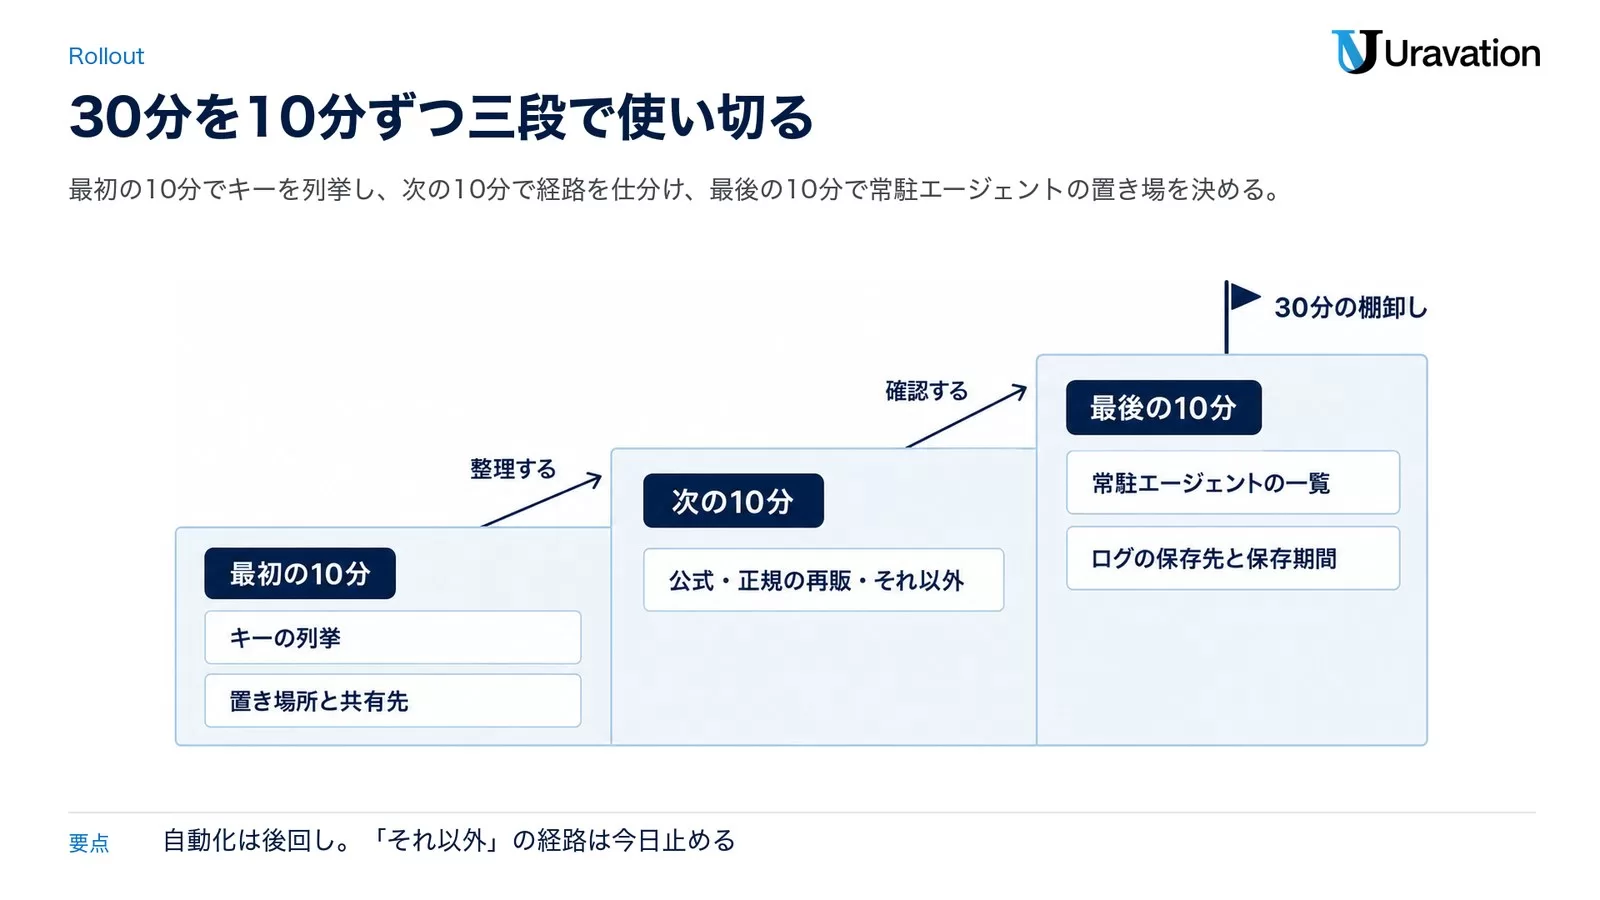
上の5つを、30分で回せる順番にしました。表ではなく箇条書きにしてあるので、そのまま社内の文書に貼れます。
最初の10分は、キーの列挙です。
- 発行済みのAPIキーを、サービスごとに全部書き出す(OpenAI、Anthropic、Google、中継サービス)
- キーごとに置き場所を書く(環境変数ファイル、設定ファイル、CIのシークレット、個人のPC)
- 共有先を書く(誰が、どの端末で使えるか)
- 発行日と、最後にローテーションした日を書く
次の10分は、経路の確認です。
- 各サービスの契約が「公式」「正規の再販」「それ以外」のどれかを書く
- 「それ以外」があれば、その日のうちに止める。安さは理由にしない
- 中継サービスを使う場合は、残高の警報と、落ちた時の切り替え先を決めておく
最後の10分は、エージェントの置き場です。
- 常駐エージェントの一覧を作る(何を読み、何を書き、どこへ出すか)
- ログの保存先と保存期間を決める。消える場所に置かない
- 指示書やメモリファイルの差分を、週1回は人が見る
これで30分です。自動化は後回しでよく、「それ以外」の経路を止めることだけは今日やってください。社内規定に落とし込む文例はAI議事録のセキュリティ対策|社内規定に入れるべき10項目の条文例が流用できます。
【要注意】やりがちな失敗4つ
❌ 安い中継業者経由でAIを使う。⭕ 公式か正規の再販だけにする。レポートの蒸留の章は、中継経由の会話が第三者の学習データになった実例です。
❌ APIキーを手順書やリポジトリに書く。⭕ シークレット管理に置き、コミット前に検出ツールを走らせる。うちが2026年9月に踏んだのがこれです。
❌ エージェントの指示書やメモリファイルを放置する。⭕ 差分を人が週1回見る。レポートは「作戦は永続メモリに埋め込まれる」と指摘しています。
❌ 「うちは小さいから狙われない」と考える。⭕ 自動化された攻撃は規模を選ばない前提で見る。Androidアプリ180万本を機械的に走査する相手に、会社の大きさは関係ありません。
AIリスクの全体像は情報セキュリティ10大脅威2026|AIリスク初選出と企業の対策、導入の進め方はAI導入戦略ガイドにまとめています。
よくある質問
Anthropicの脅威レポートとは何ですか?
Anthropicの脅威インテリジェンスチームが、Claudeの悪用を見つけて止めた事例を公開する定期報告です。2026年9月版は2025年12月から2026年8月の事例を7領域・154ページでまとめ、公開ページとPDFが読めます。
Claude Fable 5やMythosも悪用されたのですか?
レポートは、悪用に使われたのはHaiku・Sonnet・Opusで、FableとMythos系は無許可の蒸留1件を除いて関与していないと明記しています。生物分野ではFable 5に強い制限が入っています。
Kimiを使うとClaudeの回答が返ってくるというのは本当ですか?
レポートのGTG-16002によると、Moonshot AIは顧客の依頼を黙ってClaudeへ転送し、回答を自社の回答として表示していました。ある10日間で約30万件が転送され、5,380の不正アカウントの大半がシンガポールと日本に見えたとあります。
日本の中小企業にも関係がありますか?
あります。中継経由の会話が第三者の学習データになった事例、Androidアプリ180万本を機械的に走査する攻撃、盗まれたAIキーが次の攻撃に使われる事例は、会社の規模を選びません。まずAPIキーと契約経路の棚卸しから始めてください。
企業は何から手を付ければいいですか?
Anthropicの提言どおり、AIキーとエージェント連携を本番の認証情報と同じ重さで扱うことです。具体的には、発行済みキーの一覧、契約経路が公式かどうかの確認、常駐エージェントのログとメモリファイルの監視の3つを30分で書き出すところからです。
まとめ:今日やること3つ
- 発行済みのAPIキーを全部書き出し、置き場所・共有先・ローテーション日を本番の認証情報と同じ台帳に載せる
- AIの契約経路を「公式」「正規の再販」「それ以外」に仕分けし、「それ以外」は今日やめる
- 常駐エージェントの一覧と、ログとメモリファイルの保存先を決め、差分を週1回人が見る
Anthropicの154ページを読んで残ったのは、道具は同じで工程が違う、上のモデルほど守りが固い、会社で守れるのは経路と鍵とログの3つ、ということでした。ミサイルの誘導ソフトも、うちのAI社員も、Claude Codeが書いています。違うのは目的と、人が入る工程です。
参考・出典
- Countering misuse of AI: September 2026(Anthropic 公開ページ)(2026年9月12日参照)
- Detecting and countering misuse of AI: September 2026(PDF・154ページ)(2026年9月12日参照)
- Anthropic AI Misuse Report IOCs(侵害指標のCSV)(2026年9月12日参照)
- 海外Xの反応(イランの米海軍標的化・2万いいね超)(2026年9月12日参照)
- 海外Xの反応(Kimiの裏でClaude・1万いいね超)(2026年9月12日参照)
この記事の内容を社内展開する方へ: AIエージェント時代のサイバー攻撃 事例集と自社点検シート(無料・PDF 36ページ+Excel/Word) をダウンロードできます。