結論:Claude Managed Agentsの自社運用版(セルフホスト型)は、エージェントを動かすサービスとサンドボックスを自社のクラウドやオンプレミスに置ける(モデルは自社の外で動く)新しい選択肢で、2026年11月12日に限定ベータ(private beta)として発表されました(2026年11月16日時点)。
- 要点1:自社で動かすのは、サーバー・データベース・サンドボックス(エージェントがコマンドやファイル操作を実行する、隔離された作業場)です。セッションの記録(会話とツールのやり取りの記録)と認証情報も自社に置きます。
- 要点2:モデル(Claude)は自社の中では動きません。モデルを呼び出すたびに、それまでの会話の内容が、選んだモデルの提供元(既定はClaude API)へ送られます。
- 要点3:使うには、自社を担当するAnthropicのアカウントチームへの申し込みが必要です。料金、対象の国や契約は、今回読んだ発表記事と公式ドキュメントでは確かめられませんでした。
対象読者:社内のコードや基幹システムに触るAIエージェントを、セッションの記録や認証情報を自社に置いたまま動かしたい情報システム部門・開発の責任者
読了後にできること:ホスト型・自社のサンドボックス・自社運用の3つから自社の要件に合う形を選び、申し込む前に社内で決めることを一覧にできます。
最終更新:2026年11月16日
Claude Managed Agentsの自社運用版(self-hosted Claude Managed Agents)は、Anthropicが2026年11月12日に限定ベータで発表した、エージェントの実行基盤のうち、モデル以外の全部(サービスとサンドボックス)を自社の環境で動かす提供形態です(2026年11月16日時点)。
「エージェントに社内のコードを触らせたい。でも、認証情報や会話の記録を社外に置く形では社内の審査を通せない」。情報システム部門が止まりやすいのは、この点ですよね。これまでのClaude Managed Agentsは、Anthropicが基盤を動かす形(ホスト型)が前提で、2026年5月に、ツールを実行する場所だけを自社に移せる「自社のサンドボックス」が加わりました。今回は、その先の「サービスの全部を自社で動かす」形です。
ただし、「自社運用にすればデータが社外に一切出ない」わけではありません。モデルは自社の中では動かず、呼び出しのたびに会話の内容がモデルの提供元へ送られます。この記事では、何が自社に残り、何が外へ出るのかを、2026年11月16日時点で確認したAnthropicの発表記事と公式ドキュメントの文に沿って整理します。なお、当社は自社運用版を動かしていません。書いているのは、公開された一次情報で確かめられた範囲です。
Claude Managed Agentsの自社運用(セルフホスト)とは|発表の要点
Claude Managed Agentsは、Claudeを自律的に動くエージェントとして動かすための基盤です。ハーネス(Claudeを呼び出す部分。発表記事は「頭脳」と呼んでいます)、サンドボックス、認証情報の扱い、セッションの記録を、組み合わせて使えるAPIとして提供します。自社運用版は、この基盤を自社のクラウドのアカウントやオンプレミスのデータセンターで動かす形です(Anthropicの発表記事)。
発表記事と公式ドキュメントで確かめられた要点を、表にまとめます。
| 項目 | 内容 | 出典 |
|---|---|---|
| 発表日 | 2026年11月12日 | 発表記事 |
| 提供の段階 | 限定ベータ(private beta)。使うにはアクセスの申し込みが要る | 発表記事 |
| 自社で動かす物 | ハーネス・サンドボックス・認証情報・セッションの記録を含む、サービスの全部。運用するのは、Managed Agentsのサーバー、そのデータベース、ワーカー(エージェントのシェルやファイルのツールを実行するプログラム) | 発表記事 |
| モデルの提供元(リクエストの送り先) | Anthropicへ直接、クラウド事業者(Amazon Bedrock・GoogleのAgent Platform・Microsoft Foundry)、自社のゲートウェイから選ぶ。Googleの分は、公式ドキュメントでは「Claude Models on Google Cloud(Google managed)」という表記 | 発表記事、公式ドキュメント「Self-hosted Claude Managed Agents」 |
| APIの互換 | Anthropicが動かすサービスと同じ中核のAPIでエージェントを作る。ただし、使えない機能と動きの違う機能がある | 発表記事、公式ドキュメント「ホスト型との違い」 |
| 申し込み | Anthropicのアカウントチームに連絡する | 発表記事、公式ドキュメント「Self-hosted Claude Managed Agents」 |
| 料金 | 料金ページに金額は載っていない(アカウントチームへの問い合わせを案内している) | 公式の料金ページ |
時系列で並べると、Claude Managed Agentsは2026年4月8日に公開ベータとして始まり(4月の発表)、5月19日に自社のサンドボックスが加わり(5月の発表)、11月12日に自社運用版が限定ベータで出た、という順番です。4月の発表の中身は、Claude Managed Agents発表の速報記事にまとめています。
ホスト型・自社のサンドボックス・自社運用の違い
Claude Managed Agentsには、動かす場所の選び方が3つあります。違いは、「サンドボックス」「サービス」「モデル」の3つの部分を、それぞれ誰が動かすかです。名前が似ているので、最初にここを押さえておくと、あとの話で迷いません。
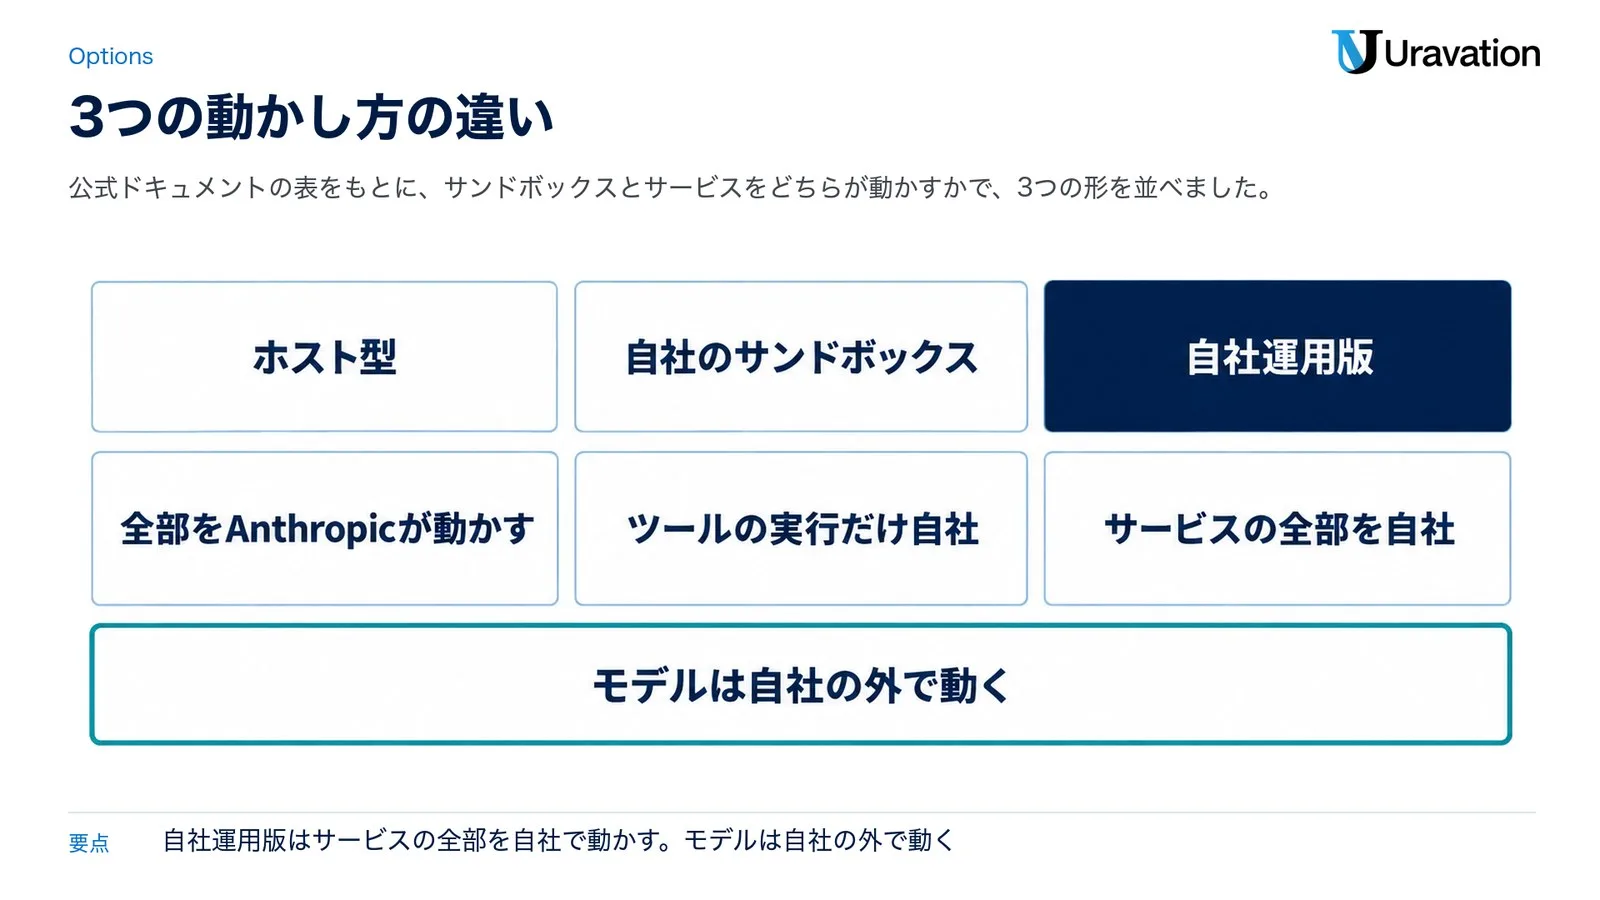
公式ドキュメントは、3つの部分を次のように説明しています(Self-hosted Claude Managed Agents)。
- サンドボックス:コンテナや仮想マシンなど、エージェントのツールがコマンドを実行し、ファイルを扱う隔離された作業場
- サービス:API、エージェントのループ、そしてエージェント・セッション・セッションの記録の保存先
- モデル:Claude本体。Anthropicか、自分で選んだ提供元で動く
| 選び方 | サンドボックス | サービス | モデル |
|---|---|---|---|
| ホスト型(クラウドサンドボックス・既定) | Anthropic | Anthropic | Anthropic |
| 自社のサンドボックス(self-hosted sandboxes) | 自社 | Anthropic | Anthropic |
| 自社運用版(self-hosted Claude Managed Agents) | 自社 | 自社 | Anthropic、または自分で選ぶ提供元 |
ひとことで言うと、ホスト型は「全部をAnthropicが動かす」、自社のサンドボックスは「ツールの実行だけ自社」、自社運用版は「サービスの全部を自社」です。どの形でも「モデルは自社の外で動く」点は変わりません。
この表だけだと「どこに何が残るのか」が見えにくいので、情報システム部門が気にする点で並べ直します。
| 確かめる点 | ホスト型 | 自社のサンドボックス | 自社運用版 |
|---|---|---|---|
| セッションの記録の保存先 | Anthropic(消すまで残る) | Anthropic(消すまで残る) | 自社のデータベース |
| Anthropicに届く物 | 会話の記録、ツールの結果、サンドボックスのファイルと状態、スキル、メモリストア | 会話の記録、ツールの結果、スキル、メモリストア(ファイルとプロセスは自社のワーカーに残る) | 既定の設定では、モデルを呼び出すたびに会話の記録とツールの結果が届く |
| 自社で運用する物 | なし | ワーカーを動かすホスト、その守り、ネットワークの制限、環境キー | サーバー、データベース、サンドボックス。新しいリリースの導入も自社 |
出典は、公式ドキュメントの環境の選び方のページと、自社運用版のデータとアクセスのページです。スキルはエージェントに持たせる手順書、メモリストアはセッションをまたいで覚えておく内容の置き場を指します。環境(environment)は、エージェントのツールとコードをどこで動かすかを決める設定です。
どれを選ぶかの目安
公式ドキュメントの勧めは、はっきりしています。
- 迷うなら、ホスト型から始める。Anthropicがセッションごとに隔離されたコンテナを動かすので、自社で持つ物がありません。
- ツールを自社の基盤で動かす必要があるだけなら、自社のサンドボックス。社外に出せないファイルを扱う、社外から届かない社内のサービスに触る、といった場合です。ただし、ツールがモデルに返した結果は、Anthropicのサービスに届きます。
- 自社運用版を選ぶのは、次のどちらかが必要な時。エージェント・セッション・セッションの記録を自社の基盤に保存しなければならない。または、モデルの呼び出しをAmazon Bedrock、Claude Models on Google Cloud(Google managed)、Microsoft Foundry、自社のモデルゲートウェイのどれかへ送らなければならない。
自社運用版は、サーバーとデータベースとサンドボックスを自分で動かして守り、新しいリリースも自分で入れる形です。「一番安心そうだから」で選ぶ物ではなく、上の2つの理由のどちらかが要件にある時の選択肢です。2番目の自社のサンドボックスは、Claude Managed Agentsのセキュリティ解説で扱っています。
自社運用で自社が動かす物と、社外へ出る通信
自社運用版では、次の部品を自社のネットワークの中で動かします。1台以上のサーバー、そのデータベース、サンドボックスをまとめて、1つの構成(deployment)と呼びます(公式ドキュメント)。
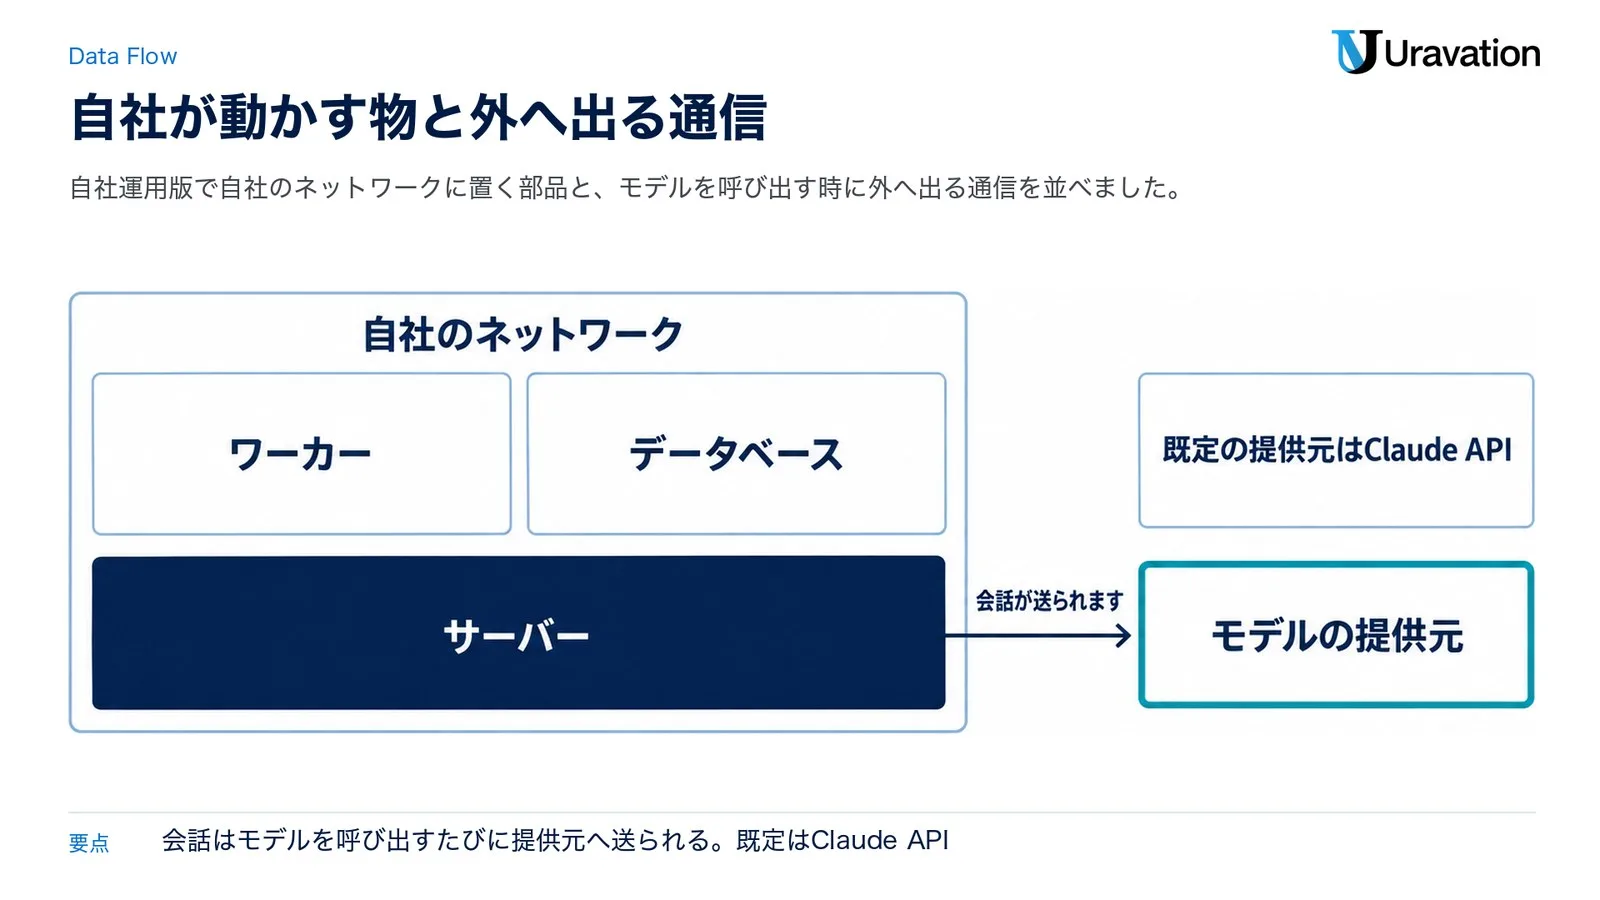
- サーバー(cma-server):APIを受け、エージェントのループを回し、エージェント・セッション・セッションごとの記録を保存します。エージェントのシェルやファイルのツールは、サーバーでは実行しません。
- データベース:PostgreSQL 16以上。データベースを用意しないと、サーバーはデータをメモリに持つだけで、再起動すると消えます。
- ワーカー:サーバーから仕事を受け取り、自社のサンドボックスの中でエージェントのシェルとファイルのツールを実行するプログラムです。
- 自社のアプリケーション:SDKかコマンドラインの道具(ant CLI)でサーバーにつなぐ、自社のコードです。
- サーバーのコンソール:サーバーのアドレスで開くWebページ。自社のIDプロバイダー(社員のログインを管理する仕組み)でサインインして、エージェントを作り、セッションを動かします。
認証情報は3種類あり、持ち主が分かれています。
| 認証情報 | 持つのは | 何に使うか |
|---|---|---|
| サーバーのAPIキー | 自社のアプリケーション、ant CLI、管理用のCLI | 自社のサーバーへのリクエスト |
| 推論の認証情報 | サーバー | サーバーからモデルの提供元への呼び出し(Claude APIのキー、クラウド事業者の認証情報、モデルゲートウェイが受け付けるトークンなど) |
| 環境キー | サーバーへ仕事を取りに行くワーカー | 1つの環境の仕事の待ち行列と、その環境のセッション |
社外へ出る通信
ここが、この記事でいちばん読み違えやすい所です。自社運用版でも、モデルは自社の中では動きません。公式ドキュメントのデータとアクセスのページに書かれている内容を、そのまま並べます。
- モデルを呼び出すたびに、会話が送られます。サーバーは、それまでの会話(プロンプト、ツールへの入力、ツールの結果)を、モデルの提供元へ送ります。既定の提供元はClaude APIです。
- 提供元がClaude APIの時は、IDも付きます。セッション・エージェント・環境のIDを入れたヘッダーが最大3つ付きます。IDは名前も内容も含みませんが、作られた時刻は含みます。Anthropicはこれで利用量をセッション・エージェント・環境ごとに集計でき、オフにする設定はありません。
- ソフトの名前と、共通のラベルも付きます。Claude APIへのリクエストには、サーバーのソフト名と版を示すUser-Agentが付きます。モデルの呼び出しには、どのサーバーでも同じ値のラベル(cma-server)も付きます。ラベルが付くのは、提供元がClaude API・Microsoft Foundry・Claude APIと同じ形式のリクエストを受けるモデルゲートウェイの時で、Amazon Bedrock・Claude Models on Google Cloud(Google managed)・別の形式のリクエストを受けるゲートウェイの時には付きません。どちらも個別の構成を特定する物ではありません。Anthropicは、User-Agentと、Anthropicに届いた呼び出しのラベルを使って、自社運用版の利用量を数えられる、という説明です。ただし、ほかのClaude APIへのリクエストと同じく、APIキーで組織は分かります。なお、ライセンス契約には、ソフトが性能の確認のためにAnthropicへ送ることがある信号(Usage Signals)を外す・止める・変える・偽ることや、ソフトからのリクエストだと分からなくなる経路でAnthropicのモデルを呼ぶことを禁じる条項があります(後の表の5.9)。上のIDのヘッダーやラベルがこの信号に当たるかどうかは、今回読んだ契約とドキュメントでは確かめられませんでした。
- サーバーが自分からつなぐ先は、決まった一覧だけです。モデルの提供元、データベース、許可したMCPサーバー(エージェントに外部の道具をつなぐ共通の規格のサーバー)、許可したGitのホスト、設定した場合のOpenTelemetry(動作の記録を監視ツールへ送る共通の規格)の集め先、シングルサインオンのIDプロバイダー、シークレットマネージャー(パスワードやキーを保管する仕組み)などです。
- Anthropicからサーバーへは入れません。サーバーがAnthropicにつなぐのは、モデルの提供元がClaude APIの時だけ。Anthropicには、サーバーにもそのログにも、遠隔でアクセスする手段がない、と書かれています。
- ワーカーの通信は別に決まります。ワーカーと、エージェントがワーカー経由で実行するコマンドは、ワーカーを動かすコンテナや仮想マシンに許したネットワークの範囲で外へ出られます。
別の提供元(Amazon Bedrockなど)を設定すると、モデルの呼び出しはそちらへ行きます。その場合、モデルに送った内容と返ってきた内容の扱いは、自社とその提供元との契約(データ保持の条件)に従います。
ZDR(ゼロデータ保持。リクエストの中身を保持しない取り決め)をAnthropicと結んでいる組織では、自社運用版からClaude APIへのモデル呼び出しにも、ほかのMessages API(Claudeを直接呼び出すAPI)の呼び出しと同じようにZDRが及びます。Anthropicが動かす形のClaude Managed Agentsは、Anthropicがセッションの記録を保存するためZDRの対象外で、自社運用版はその例外です。一方、HIPAA(米国の医療情報の法律)に対応するための契約については、概要のページはManaged Agentsのすべての機能を対象外としていて、自社運用版を例外としているのはZDRだけです。
どんな仕事を任せる想定か
発表記事が例に挙げている仕事は4つです。どれも、人が付き添わずに社内のコードの上で動き、社内のシステムへのアクセスが要る仕事です。
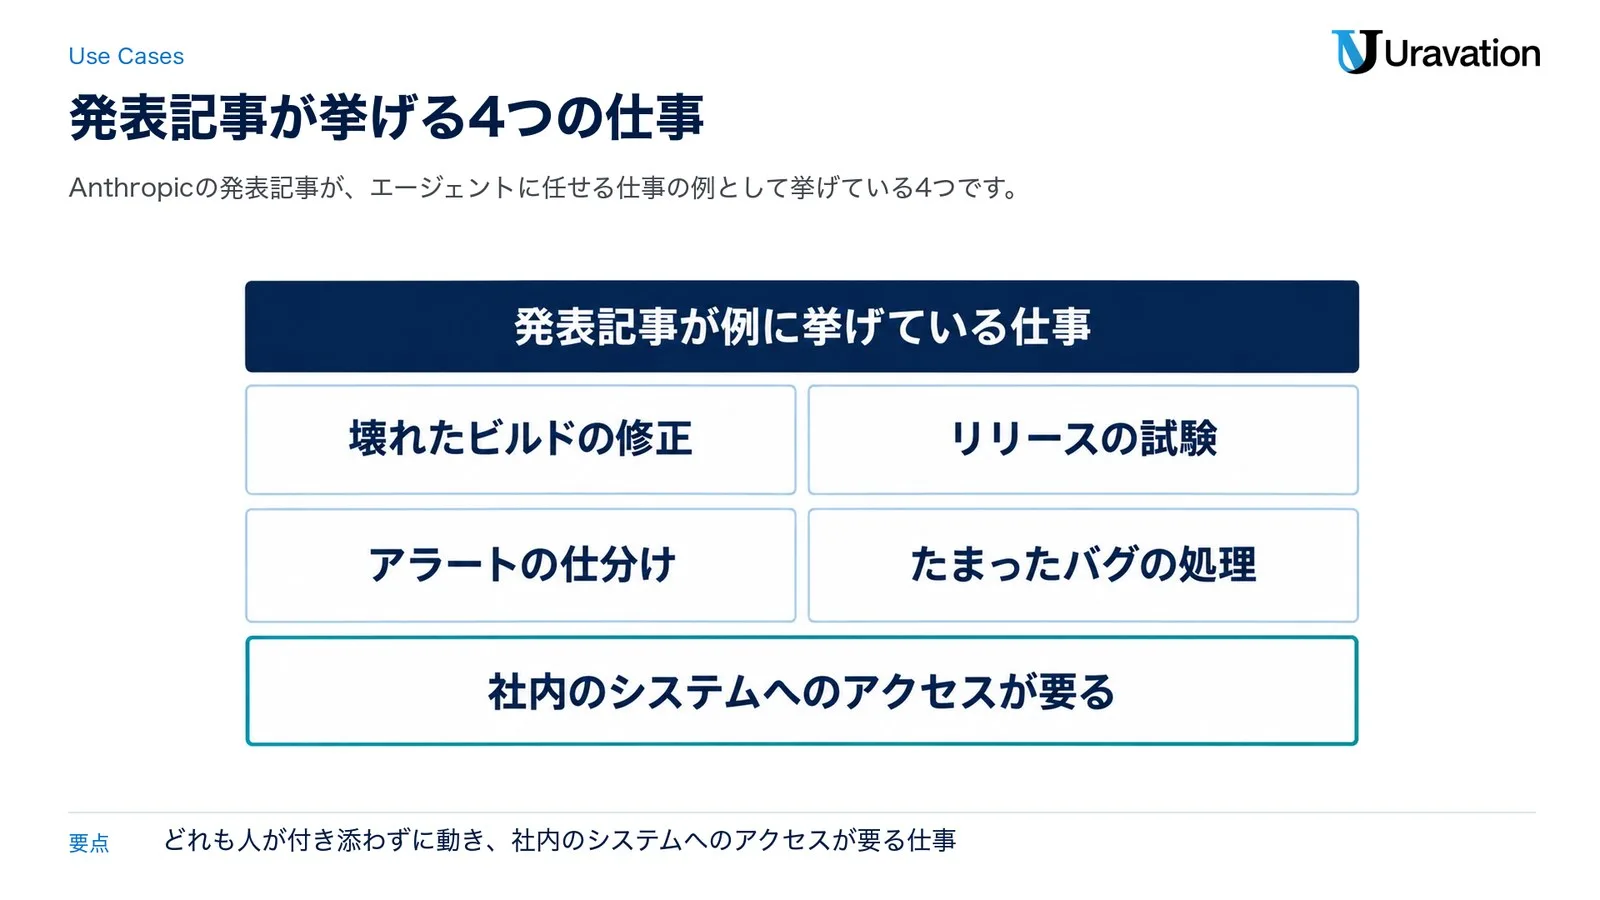
- 壊れたビルドの修正
- リリースの試験
- アラートの仕分け
- たまったバグの処理
無人で動かす前提の、設計の4つの原則
人が1手ずつ確かめられない以上、制限は仕組みの側に作り込むしかない。これが発表記事の考え方です。Managed Agentsの設計の原則として、次の4つが挙げられています。Anthropicが全部を動かす場合も、サンドボックスだけ自社で持つ場合も、サービスの全部を自社で動かす場合も共通です(発表記事)。
| 原則 | 内容 |
|---|---|
| 頭脳と手を分ける | Claudeを呼ぶハーネス(頭脳)と、コードが動くサンドボックス(手)を分ける。エージェントのループ、セッションの記録、保管庫(vault)の秘密は、サンドボックスの外に置く |
| 認証情報をサンドボックスに入れない | MCPのツールと対応するAPI呼び出しでは、サンドボックスの外にあるプロキシが、リクエストに認証情報を足す。自社運用版では、自社のシークレットマネージャーに認証情報を置くこともできる |
| ネットワークを絞れる | 環境ごとに、つないでよいホストの一覧を決め、それ以外への通信を止められる。サンドボックスを自社で持つ時は、同じ制限を自社のファイアウォールで設定する |
| 全部の記録が残る | エージェントが取った手順(ツールの呼び出しと、返ってきた結果)を記録する。OpenTelemetryで、手持ちの監視ツールへ出せる |
例えば、壊れたビルドを直すエージェントなら、つないでよいホストはGitのホストとパッケージの置き場だけでよいかもしれない、という絞り方が発表記事に書かれています。ホスト型での使われ方は、Claude Managed Agents活用事例10選にまとめています。
使える条件と申し込み|限定ベータで分かっていること
提供の段階は2層になっています。Claude Managed Agentsの本体はベータで、Claude APIのアカウントなら既定で使えます(概要のページ)。その上で、自社運用版は限定ベータ(private beta)です。使うには、Anthropicのアカウントチームにアクセスを申し込みます。すでにアクセスのあるClaude Console(Claude APIのキーを作る画面)の組織に入っている場合は、Consoleでその組織に切り替えてからドキュメントを開き直す、と案内されています(公式ドキュメント)。
対象の国や地域、対象になる契約の種類、審査の基準、一般提供の時期は、今回読んだ発表記事と公式ドキュメントの範囲では確かめられませんでした。日本の会社が申し込めるかどうかも、今回読んだ範囲からは判断できません。担当のアカウントチームに確かめるのが確実です。
始めるまでの手順
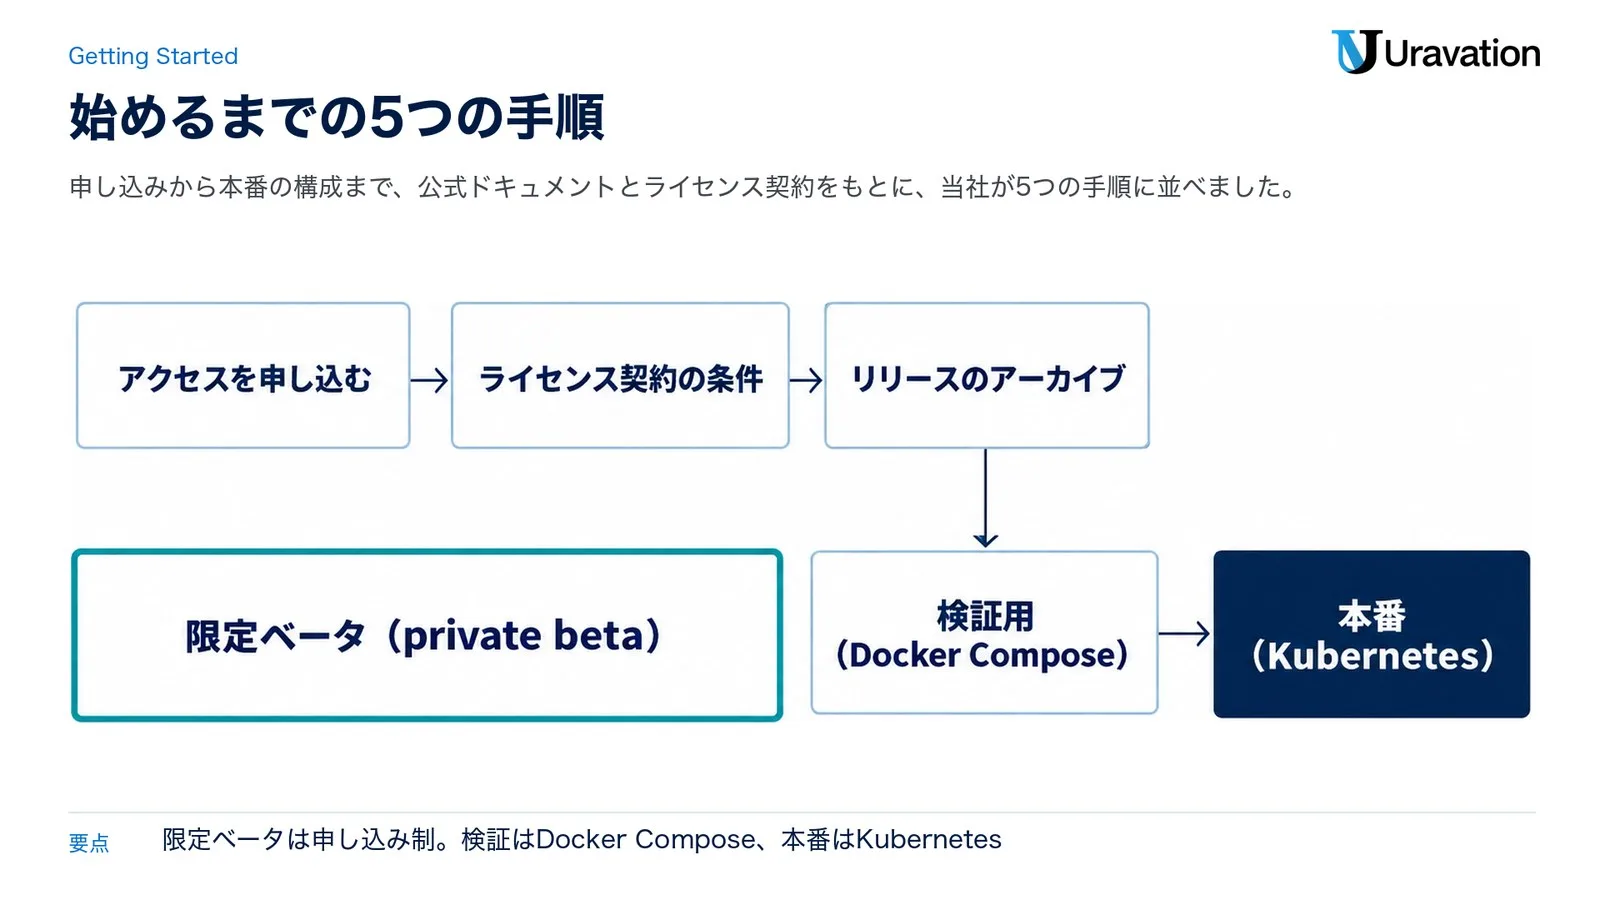
申し込みから本番までの流れを、当社が順に並べました。元にしたのは、公式ドキュメントの概要のページ(手順1・3)、ライセンス契約(手順2)、クイックスタート(手順4)、Kubernetesでの構成のページ(手順5)です。5つを1本の手順として並べたのは当社で、公式ドキュメントの並びそのままではありません。
- Anthropicのアカウントチームに、自社運用版のアクセスを申し込む
- ソフトウェアライセンス契約の条件を確かめる(契約は、ソフトを最初にダウンロードした日に発効する)
- リリースのアーカイブを受け取る。その版の運用者向けの手引き(operator-guide.md)が入っている
- 検証用の1台で、Docker Compose(複数のコンテナをまとめて起動する道具)の構成を起動し、最初のセッションを動かす
- 本番は、Kubernetes(コンテナをまとめて動かす基盤)のクラスターに、リリースに入っている2本のHelmチャート(Kubernetes用の導入パッケージ)で入れる
検証用と本番用では、要る物がかなり違います。
| 項目 | 検証用(Docker Compose) | 本番(Kubernetes) |
|---|---|---|
| 位置づけ | 開発用。本番には使わない | Anthropicが本番に勧める構成 |
| 要る物 | リリースのアーカイブ、Claude APIのキー、Docker EngineとComposeプラグイン、CPUが2個以上のホストなど | Kubernetes 1.30以上(gVisorという隔離の強い実行環境を動かすノード、通信の制限を強制できるネットワークプラグインなど)、PostgreSQL 16以上、自分でビルドしたイメージを置くレジストリなど |
ライセンス契約に書かれている運用の条件
サーバーのソフトには専用のソフトウェアライセンス契約があり、入れた後の運用にかかわる期限が書かれています。主な物を並べます。
| 条項 | 契約に書かれていること |
|---|---|
| 運用の責任(4.1) | 構成の運用は利用者が行い、ホスティング・認証・セキュリティ・可用性・利用者のサポートを含めて、利用者だけが責任を負う |
| 安全のための更新(5.2) | 重大な悪用に対処する更新(Safety Update)は、Anthropicが届けてから1営業日以内に、全部の構成へ入れる |
| 機能の停止と巻き戻し(5.3) | ある機能や版に安全・セキュリティ・悪用のリスクがあるとAnthropicが書面で通知したら、通知から8時間以内に、その機能を止めるか、その版を巻き戻す |
| 利用の信号(5.9) | ソフトは、性能の確認のための信号(Usage Signals)をAnthropicへ送ることがある。利用者は、これを外す・止める・変える・偽ることや、ソフトからのリクエストだと分からなくなる経路でAnthropicのモデルを呼ぶことをしてはならない |
| 事故の通知(5.7) | Agent Incident(ソフトの安全機能が働いた、または異常な動きを検知した場合。基準は両者が書面で合意する)を確認したら、48時間以内にAnthropicへ通知し、調べて結果を伝える |
| してはいけないこと(3条) | ソフトの改変、第三者に渡すこと、リバースエンジニアリング、安全・セキュリティ・アクセス制御の機能を外すこと、など |
| 保証と終了(8.1・9.2) | ソフトは現状のまま提供され、保証はない。どちらの側からも、90日前の書面の通知で契約を終了できる |
1営業日や8時間という期限は、更新を入れる担当と手順を先に決めておかないと守れません。このほか、安全上の理由で、一部のモデルはAnthropicが動かすサービスからだけ使える場合がある、という条項(5.6)もあります。契約の正確な内容は、申し込む時に法務と原文で確かめてください。
ホスト型と同じには動かない機能
この節の「ホスト型」は、「ホスト型・自社のサンドボックス・自社運用の違い」で比べた1つ目の形だけでなく、自社のサンドボックスも含めた「Anthropicがサービスを動かす形」の全体を指します。自社のサーバーのAPIは、Anthropicが動かすサービスと同じです。ただし例外があり、公式ドキュメントに一覧が載っています(ホスト型との違いのページ)。
まず、Anthropicが動かすサービスからは何もコピーされません。セッションの記録も含めてです。エージェント、スキル、保管庫の認証情報、メモリストアは、自社のサーバーで作り直します。
| 区分 | 主な内容 |
|---|---|
| 自社のサーバーだけにある機能(4つ) | モデルの提供元の選択、シングルサインオン、自社のシークレットマネージャー、エージェントの身元を示す短命のトークン |
| 使えない機能(7つ) | Anthropicが動かすクラウドのサンドボックス(クラウド環境)、Messages APIなどManaged Agents以外のClaude API(自社のサーバーは受け付けないので、Claude APIか提供元へ直接送る)、ファイルのリソースとFiles API、OAuthで更新するMCPの認証情報、作り置きのdocx・pdf・pptx・xlsxのスキル、予約実行とdreams(メモリストアを整理し直す機能)、Webhook |
| 設定するまで使えない機能(3つ) | MCPサーバー(つないでよいホストの一覧が既定で空)、Gitのリポジトリ(ホストの一覧と、エージェントがプッシュできるブランチの一覧)、Web検索とWeb取得(既定でオフ) |
| モデルの提供元で変わる機能 | Web検索をモデルが使えるのは、提供元がClaude API・Claude Models on Google Cloud(Google managed)・Microsoft Foundryの時。Web取得は、Claude APIとMicrosoft Foundryの時 |
運用で効いてくる違いを、2つ補います。
- 予約実行とWebhook(出来事を自動で知らせる仕組み)が無い。定期の仕事は、自社のスケジューラー(cronなど)からセッションを始めます。進み具合は、セッションのイベントの流れを読んで追います。
- Claude Consoleには出ない。platform.claude.comのClaude Consoleには、自社のサーバーの中身は表示されません。自社のサーバーのコンソールを使います。
複数のエージェントを分業させる使い方にも違いがあります。自社運用版で司令塔のエージェントが仕事を任せられるのは、あらかじめ一覧に書いたサブエージェント(1〜20体)だけです。エージェントが自分で定義するサブエージェントや、動的なワークフローは使えません。分業の設計の考え方は、AIエージェントのチーム設計の記事で扱っています。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
料金|自社運用版は問い合わせ制
自社運用版の料金は、公式の料金ページに金額が載っていません(2026年11月16日時点)。載っているのは、「自社運用版の料金は、Anthropicのアカウントチームに問い合わせてください」という趣旨の1文です(公式の料金ページ)。
同じページに載っている「トークンの料金と、セッションの実行時間(1セッション時間あたり0.08ドル)」は、Anthropicが動かすClaude Managed Agentsの料金です。自社運用版の料金として書かれた物ではないので、当てはめて試算しないでください。
確かめられたのは、次の2点です。
- Anthropicのモデルの料金は、Anthropicとの契約のまま。ライセンス契約には、どの構成からAnthropicのモデルを使っても、その利用はAnthropicとの間でモデルの利用を定めた契約に従い、ライセンス契約はその契約の料金・利用ポリシー・データの条件を変えない、と書かれています(ライセンス契約の2.4)。
- 基盤の費用は自社の負担。サーバー、データベース、Kubernetesのクラスターと、それを動かして更新する人手です。ライセンス契約は、構成の運用(ホスティング・認証・セキュリティ・可用性を含む)を利用者だけの責任としています(ライセンス契約の4.1)。
見積もりを取る時は、「ソフトの利用料があるか」「モデルの料金はどの契約に乗るか」「自社の基盤と運用の費用」の3つを分けて聞くと、ホスト型と比べやすくなります。ホスト型の料金の内訳は、Claude Managed Agentsの料金解説を見てください。
情シスが先に決めること
申し込む前に、社内で決めておくことが4つあります。公式ドキュメントの、自社運用版の責任の範囲と安全な構成の手引きをもとに、当社が決める順に並べました。
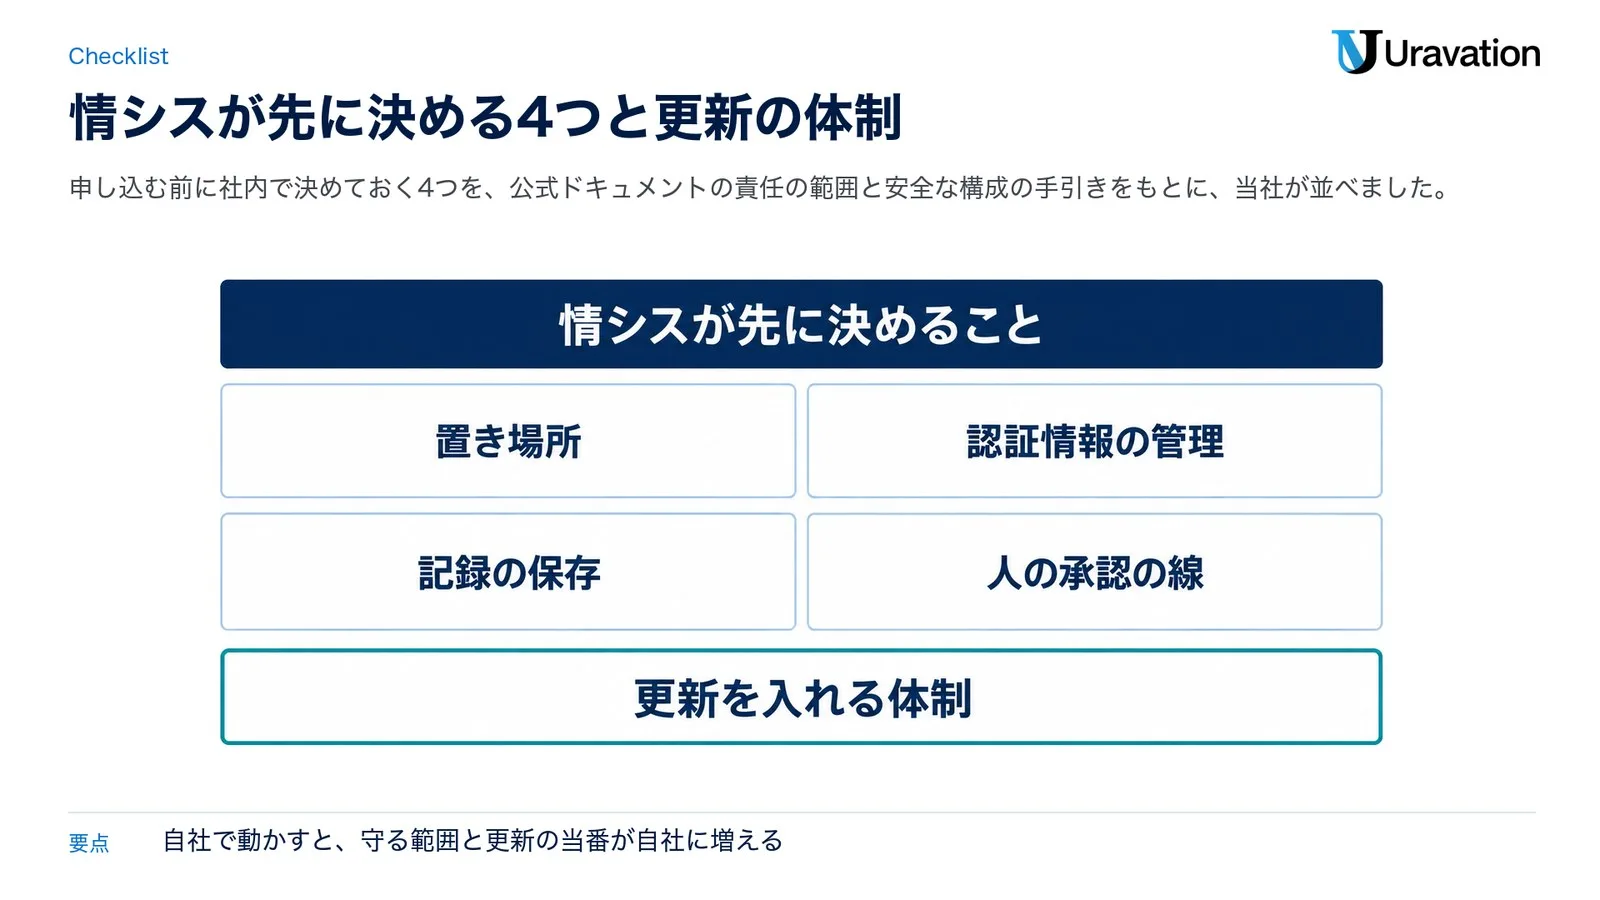
| 決めること | 公式ドキュメントに書かれている前提 | 先に決める中身 |
|---|---|---|
| 置き場所 | 1つの構成は、1つの利用者(テナント)・1つの信頼の段階のための物。環境を分けても、信頼の段階は分かれない。エージェントのbashは本物のシェルで、隔離はワーカーを動かす入れ物が担う | 信頼の段階ごとに構成を分けるか。ワーカーを、守る物を置かない使い捨てのコンテナや仮想マシンで動かす設計 |
| 認証情報の管理 | サーバーのAPIキーは、全部の環境に届く。環境キーは、その環境の全部のセッションのイベントを読める | シングルサインオンで役割を分け、サーバーのAPIキーは管理者だけが持つ。環境キーをサンドボックスに入れない。保管庫の秘密を自社のシークレットマネージャーに置くか、サーバーのデータベースに置くか |
| 記録の保存 | セッションとその記録は、消すまで自社のデータベースに残り、古くなっても自動では消えない。削除は、バックアップや出力済みのログには及ばない。動作の追跡と計測の値は、設定するまで記録されない | 保存の期間と消す手順。バックアップの扱い。監視ツールへ出すかどうか |
| 人の承認の線 | ツールごとの承認の決まりは3種類(確認なしで実行、サーバーが1回ごとに判定、人の承認を待つ)。組み込みのツール一式の既定は「確認なしで実行」 | 元に戻せない変更をするツールを「人の承認を待つ」にする。承認に答える担当と時間帯 |
上の3つはデータとアクセスのページと自社運用版の概要、4つ目は安全な構成の手引きが出典です。手引きはAnthropicが動かすサービス向けに書かれていますが、公式ドキュメントは、違いのページに挙げた例外を除き、ほかのドキュメントは自社のサーバーにも当てはまると説明しています。
人の承認の線は、ツールごとに引く
手引きによると、bashとファイルの書き込み・編集のツールは、既定では確認なしで動きます。勧められているのは、これらをサーバーが1回ごとに判定する設定(auto)にし、サンドボックスの外で元に戻せない変更をするツールは、人の承認を待つ設定(always_ask)にすることです。お金を動かせるツールは、1回ごとに人が承認する、とも書かれています。
注意したいのは2点です。autoは人による確認の代わりではない、と明記されていること。そして、承認待ちになったセッションは無期限に待つので、無人で動かすなら、承認に答えるか中断する仕組みが要ることです。
こうした設定はリスクを下げますが、なくしはしません。公式ドキュメントも、外に出てはならないデータはサンドボックスに置かないように、と書いています(リスクと境界のページ)。「自社で動かすから安全」ではなく、「自社で守る範囲が広がる」と考えるのが実態に近いです。
Uravationならこう選びます。まず、ホスト型か自社のサンドボックスで要件を満たせないかを確かめます。「記録を自社に保存しなければならない」「モデルの呼び出し先を自社で選ばなければならない」のどちらかが社内の規程にある時だけ、自社運用版を申し込みます。自社運用版は、守る物と更新の当番が自社に増える形だからです。
既存のClaude Managed Agentsの記事との関係
当メディアのClaude Managed Agentsの記事は、どれもAnthropicが基盤を動かす形を前提に書いています。今回の自社運用版は、そこに加わった別の動かし方です。目的別に、読む記事を挙げます。
- 最初の発表の中身:Claude Managed Agents発表の速報記事
- ホスト型の料金の内訳:Claude Managed Agentsの料金解説。この記事の比較表の「セルフホスト」は、基盤を自前で作る意味です(2026年9月30日の追記にある「セルフホストのサンドボックス」は、5月に加わった自社のサンドボックスを指します)。どちらも今回の公式の自社運用版とは別の話です
- 自社のサンドボックスとMCPトンネル:Claude Managed Agentsのセキュリティ解説
- 使われ方の例:Claude Managed Agents活用事例10選
- 複数のエージェントの分業:AIエージェントのチーム設計の記事
よくある質問
Claude Managed Agentsの自社運用版はいつから使えますか?
2026年11月12日に、限定ベータ(private beta)として発表されました。誰でもすぐ使える段階ではなく、Anthropicのアカウントチームへの申し込みが要ります。一般提供の時期は、2026年11月16日時点で確かめられませんでした。
自社運用版の料金はいくらですか?
公式の料金ページに金額は載っておらず、アカウントチームへの問い合わせを案内しています(2026年11月16日時点)。1セッション時間あたり0.08ドルという実行時間の料金は、Anthropicが動かすClaude Managed Agentsの料金で、自社運用版の料金として書かれた物ではありません。
自社運用にすれば、データはAnthropicに送られませんか?
既定の設定では送られます。モデルを呼び出すたびに、それまでの会話(プロンプト、ツールへの入力、ツールの結果)がモデルの提供元へ送られ、既定の提供元はClaude APIです。自社に残るのは、セッションの記録の保存先、認証情報、サンドボックスです。提供元をAmazon Bedrockなどに変えた場合は、会話はその提供元へ送られます。
自社のサンドボックスと自社運用版はどう違いますか?
自社のサンドボックスは、ツールを実行する場所だけを自社に移す形で、エージェントのループとセッションの記録はAnthropicの側に残ります。自社運用版は、サーバー・データベース・サンドボックスの全部を自社で動かし、セッションの記録も自社のデータベースに保存します。モデルの呼び出し先を、Claude APIのほか、Amazon Bedrock・Claude Models on Google Cloud(Google managed)・Microsoft Foundry・自社のモデルゲートウェイから選べるのも、自社運用版だけです。
日本の会社でも申し込めますか?
対象の国や地域、対象になる契約の種類は、今回読んだ発表記事と公式ドキュメントの範囲では確かめられませんでした。申し込みの窓口はAnthropicのアカウントチームなので、担当者に直接確かめてください。
ホスト型で作ったエージェントは、そのまま移せますか?
自動では移りません。Anthropicが動かすサービスからは、セッションの記録を含めて何もコピーされないので、エージェント、スキル、保管庫の認証情報、メモリストアを自社のサーバーで作り直します。APIは同じなのでSDKやant CLIはそのまま使えますが、使えない機能がある点は先に確かめてください。
まとめ
- Claude Managed Agentsの自社運用版は、サーバー・データベース・サンドボックスを自社で動かし、セッションの記録と認証情報を自社に置く形です。2026年11月12日に限定ベータで発表され、使うには申し込みが要ります。
- モデルは自社の中では動きません。会話は、モデルを呼び出すたびに提供元(既定はClaude API)へ送られます。
- 料金と、対象の国・契約は、今回読んだ発表記事と公式ドキュメントでは確かめられませんでした。申し込む前に、置き場所・認証情報の管理・記録の保存・人の承認の線と、更新を入れる体制を決めておきます。
参考・出典
- Operate Claude Managed Agents inside your security perimeter — Anthropic(2026年11月12日・参照日: 2026-11-16)
- Self-hosted Claude Managed Agents — Claude Platform Docs(参照日: 2026-11-16)
- Differences from the hosted service — Claude Platform Docs(参照日: 2026-11-16)
- Data and access in self-hosted Claude Managed Agents — Claude Platform Docs(参照日: 2026-11-16)
- Get started with self-hosted Claude Managed Agents — Claude Platform Docs(参照日: 2026-11-16)
- Deploy on Kubernetes — Claude Platform Docs(参照日: 2026-11-16)
- Choosing an agent environment — Claude Platform Docs(参照日: 2026-11-16)
- Claude Managed Agents overview — Claude Platform Docs(参照日: 2026-11-16)
- Secure your Managed Agents deployment — Claude Platform Docs(参照日: 2026-11-16)
- Security risks and sandbox boundaries — Claude Platform Docs(参照日: 2026-11-16)
- Pricing — Claude Platform Docs(参照日: 2026-11-16)
- Software License Agreement: Claude Managed Agents Server — Anthropic(参照日: 2026-11-16)
- New in Claude Managed Agents: self-hosted sandboxes and MCP tunnels — Anthropic(2026年5月19日・参照日: 2026-11-16)
- Claude Managed Agents:本番環境への移行を10倍速く実現 — Anthropic(2026年4月8日・参照日: 2026-11-16)
この記事の内容を社内展開する方へ: AIエージェント導入・安全運用チェックリスト(無料・PDF 30ページ+Excel) をダウンロードできます。