結論:Outlookの脆弱性CVE-2026-124194は、Microsoftが悪用を確認したなりすましの脆弱性で、2026年11月10日(米国時間)の月例の更新で直っています(2026年11月11日時点)。
- 要点1:細工したファイルを利用者がOutlookで開くと、いつもの警告が出ないまま攻撃者の管理する場所へつながり、認証の情報(NTLMv2ハッシュ)が相手に渡るおそれがあります。プレビューウィンドウは攻撃の経路ではありません。
- 要点2:Microsoftの項目に載っている製品は、Microsoft 365 Apps for EnterpriseとOffice LTSC 2021・2024で、どれも32ビットと64ビットの両方です。
- 要点3:米国のCISAも同じ日に「悪用が確認された脆弱性」の一覧(KEV)へ加えました。深刻度は4段階の下から2番目のModerateですが、Microsoftは早急な更新を求めています。
対象読者:会社でOutlook(Microsoft 365 Apps・Office LTSC)を使っている情報システムの担当・総務・経営者
今日やること:社内のPCのOutlookのビルドを確かめ、11月10日の版より古いPCを更新する。
Outlookの脆弱性CVE-2026-124194は、すでに悪用が確認されていて、Microsoftが2026年11月10日(米国時間)に出した月例の更新で直ります(2026年11月11日時点)。対象はMicrosoft 365 AppsとOffice LTSC 2021・2024のOutlookなので、情報システムの担当は今日のうちに社内の版を確かめておくと安心です。
例えば社内から「メールを開いただけで危ないの?」「自動更新なら大丈夫?」「新しいOutlookは関係ある?」と聞かれた時に答えられるよう、Microsoftの説明と更新の手順、CISAの一覧の読み方を、公式の原文に書かれた範囲で整理します。この記事の事実は、2026年11月11日時点で公式の原文を確認したものです。
CVE-2026-124194とは|Outlookのなりすましの脆弱性
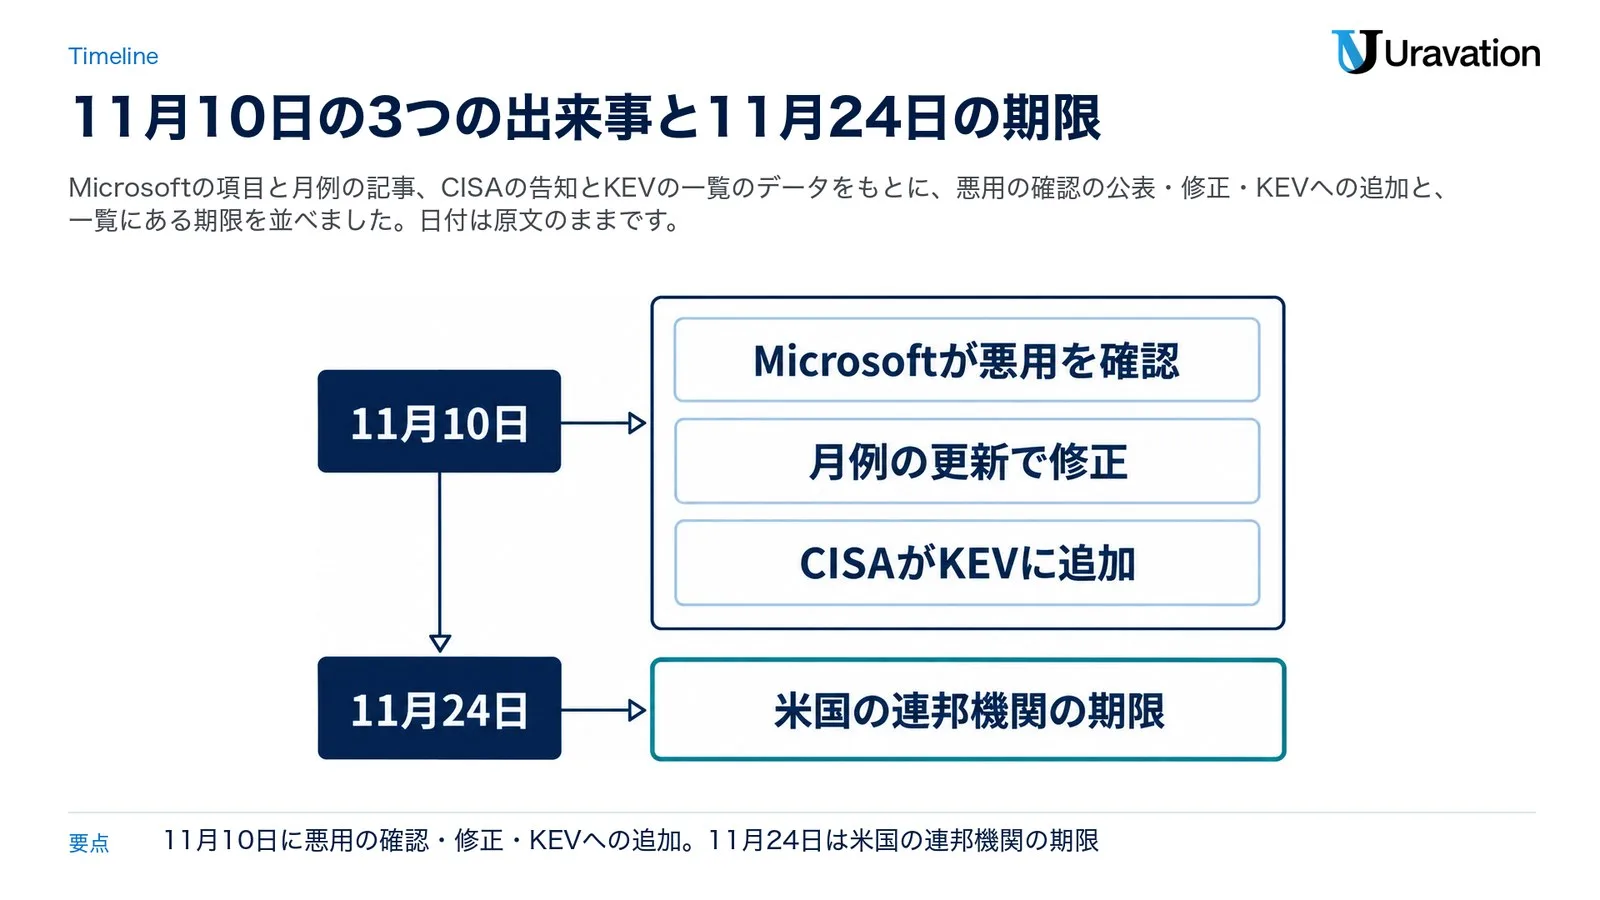
CVE-2026-124194は、Microsoftが「Microsoft Outlook Spoofing Vulnerability」と名付けた脆弱性で、日本のセキュリティチームの月例の記事では「Microsoft Outlook のなりすましの脆弱性」です。なりすましとは、ほかの人や正しい相手のふりをすることです。11月10日に、Microsoftが悪用を確認したと公表して月例の更新で修正し、同じ日にCISAがKEVに追加しました。11月24日は、KEVの一覧にある米国の連邦機関の期限です。
Microsoftの説明は「Outlookの画面が安全でない操作を利用者に警告しないため、認証されていない攻撃者がネットワーク越しになりすましを行える」というものです(Microsoft Security Response Centerの項目)。弱点の種類を表すCWEの番号は、CWE-356(製品の画面が、安全でない操作を利用者に警告しない)です。
日本のセキュリティチームの2026年11月の月例の記事は「更新プログラムが公開されるよりも前に悪用が行われていることを確認しています」と書き、「更新プログラムの適用を早急に行ってください」と求めています。
| 項目 | Microsoftの項目に書かれていること |
|---|---|
| 名前 | Microsoft Outlook Spoofing Vulnerability(なりすましの脆弱性) |
| 深刻度 | Moderate(Microsoftの4段階のうち下から2番目) |
| CVSS 3.1の基本値 | 6.5(ネットワーク越し・権限は不要・利用者の操作が必要・機密性への影響が大きい) |
| 悪用 | 確認済み(Exploited: Yes・Exploitation Detected) |
| 修正の前に詳細が公開されていたか | いいえ(Publicly Disclosed: No) |
| 利用者の対応 | 必要(Customer Action Required: Yes) |
| 情報の公開日 | 2026年11月10日(米国時間) |
CVSSは、脆弱性の深刻さを0〜10で表す共通の物差しです。6.5はMicrosoftが付けた値で、米国の脆弱性のデータベースNVDの記録にも、この6.5(MEDIUM)とCWE-356が載っています(NVDのCVE-2026-124194)。なお、Microsoftの謝辞の欄には「Benoît Sevens using Claude with Anthropic」と「nono」の名前があり、Claudeをどう使ったかは書かれていません。
CISAのKEVに載ったとは|日本の会社の期限ではない
KEV(Known Exploited Vulnerabilities)は、米国の国土安全保障省の機関CISAが、実際に悪用された証拠をもとに載せる「悪用が確認された脆弱性」の一覧です。CISAの告知によると、2026年11月10日に加えた6件の1件がCVE-2026-124194で、一覧での名前は「Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action Vulnerability」です。
一覧の期限は2026年11月24日ですが(KEVの一覧のデータ)、これは米国の連邦機関に向けた期限です。CISAの告知は、運用指令BOD 26-04が連邦の文民の行政機関(FCEB)だけに当てはまると書いたうえで、すべての組織にKEVの脆弱性の対応を優先するよう勧めています。日本の会社に義務はありませんが、「悪用が確認された」印として、期限を待たずに更新するのが筋です。ランサムウェアでの悪用は、一覧では「Unknown(不明)」です。
対象の製品と直った版|Microsoft 365 Apps・Office LTSC
Microsoftの項目に載っている製品は3つで、どれも32ビットと64ビットの両方が対象です。直し方は、2026年11月10日(米国時間)の月例のセキュリティの更新を入れることです。
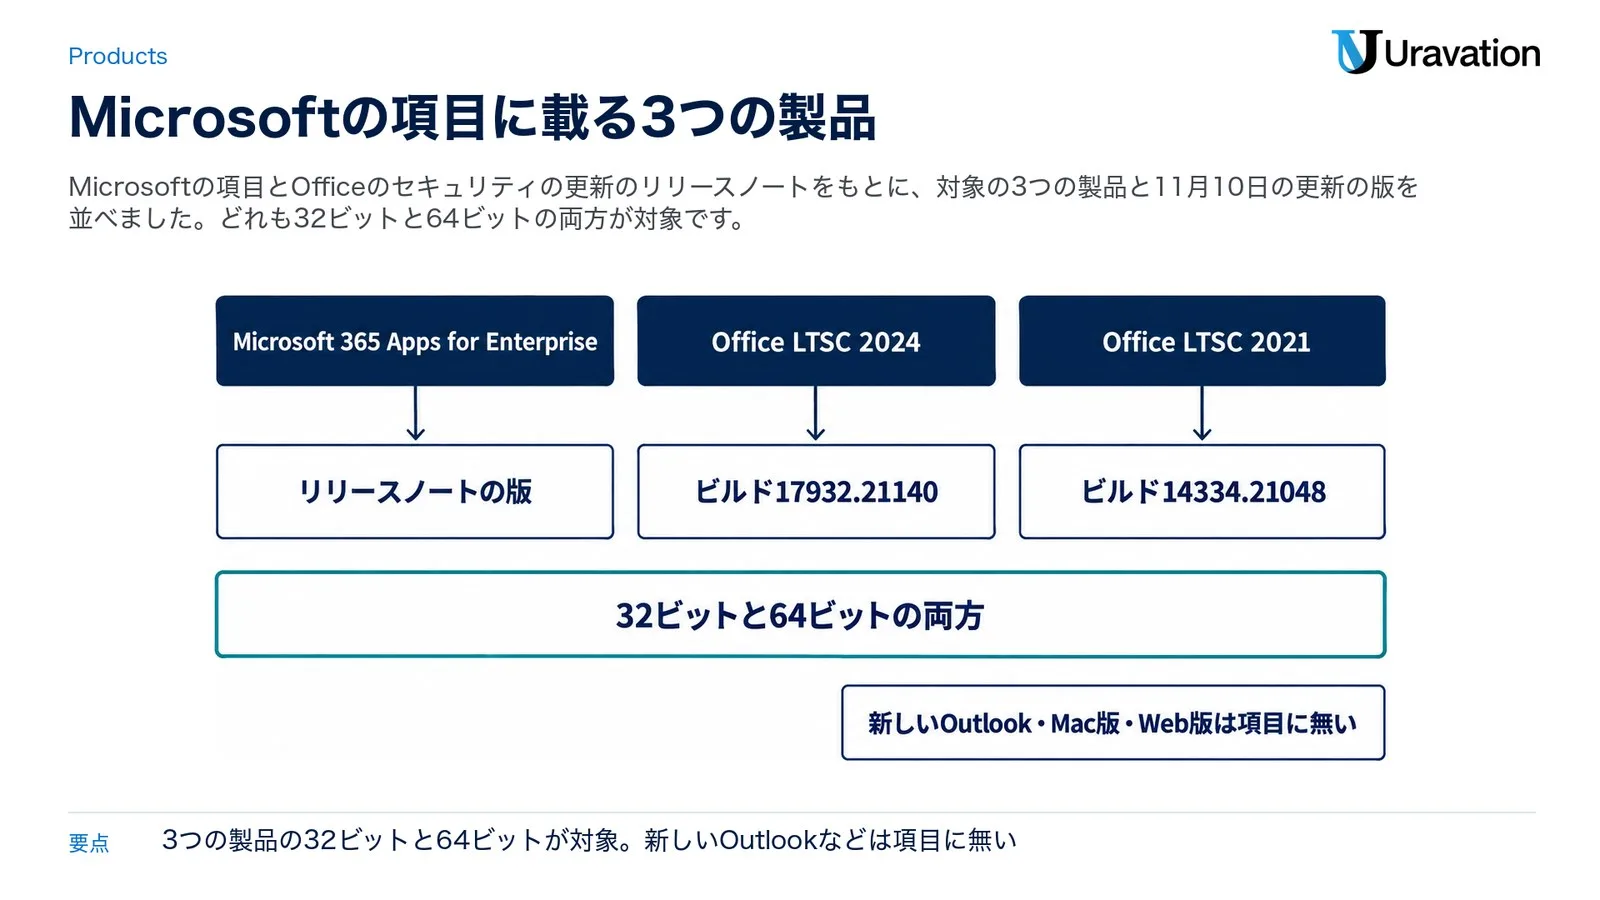
| 製品(Microsoftの項目の名前) | ビット数 | 深刻度 | 直し方(11月10日の更新の版) |
|---|---|---|---|
| Microsoft 365 Apps for Enterprise | 32ビットと64ビットの両方 | Moderate | リリースノートの版(チャネルごとに下の表) |
| Microsoft Office LTSC 2024 | 32ビットと64ビットの両方 | Moderate | ビルド17932.21140(バージョン2408) |
| Microsoft Office LTSC 2021 | 32ビットと64ビットの両方 | Moderate | ビルド14334.21048(バージョン2108) |
Microsoftの項目は直った版を、Office LTSC 2024が16.0.17932.21140、Office LTSC 2021が16.0.14334.21048と書いていて、Officeのセキュリティの更新のリリースノートの11月10日の欄にも同じビルド(17932.21140・14334.21048)が並んでいます。Microsoft 365 Apps for Enterpriseは直った版の欄がこのリリースノートを指していて、同じ日の欄のOutlookの項にCVE-2026-124194が載っています。
Microsoft 365 Appsのチャネルごとの11月10日の版
Microsoft 365 Appsは、新しい機能を受け取る間隔が違う「更新チャネル」ごとに版が分かれます。11月10日の版は次のとおりです。
| 更新チャネル | 11月10日の版 |
|---|---|
| 最新チャネル(Current Channel) | バージョン2610(ビルド20527.20196) |
| 月次エンタープライズ チャネル(Monthly Enterprise Channel) | バージョン2610(ビルド20527.20194)・バージョン2609(ビルド20430.20264)・バージョン2608(ビルド20326.20320) |
| 半期エンタープライズ チャネル(Semi-Annual Enterprise Channel) | バージョン2610(ビルド20527.20192)・バージョン2609(ビルド20430.20262)・バージョン2608(ビルド20326.20318) |
リリースノートの冒頭は、この一覧がMicrosoft 365 Apps for businessにも当てはまると書いています。Microsoft 365 Apps用の更新チャネルの概要によると、Microsoft 365 Apps for enterpriseとfor businessの既定の更新チャネルは最新チャネルです。
項目に無い版|新しいOutlook・Mac版・Web版・Office 2019
新しいOutlook・Mac版・Web版は項目に無い製品です。Microsoftの項目の製品名には、新しいOutlook for Windows、Mac版、Web版(Outlook on the web・Outlook.com)のほか、スマホのOutlookとOffice 2019も入っていません。「影響が無い」とも書かれていないので、「この項目には載っていない」とだけ受け取ってください。
Office 2019は、リリースノートによると2025年10月14日にサポートが終わっています(その後もMicrosoftの判断で更新を出すことがある、とも書いています)。11月10日の欄には、Office 2019のボリュームライセンス版(ビルド10417.20236)と、「Retail」と書かれたOffice 2021・2024(ボリュームライセンスではない版・バージョン2610のビルド20527.20196)の版も並んでいます。どちらもこのCVEの項目の製品名にはありませんが、使っているなら同じ日の更新を入れておきます。
悪用の条件|開かせる必要があり、プレビューは経路ではない
MicrosoftのFAQによると、悪用には、認証されていない攻撃者が細工したファイルを送り、利用者に対象の版のOutlookで開かせる必要があります。開いたファイルがきっかけで、Outlookがいつもの「外部のコンテンツ」の警告を出さずに、攻撃者の管理するネットワーク上の場所へつながり、認証の情報が相手に渡るおそれがある、という説明です。
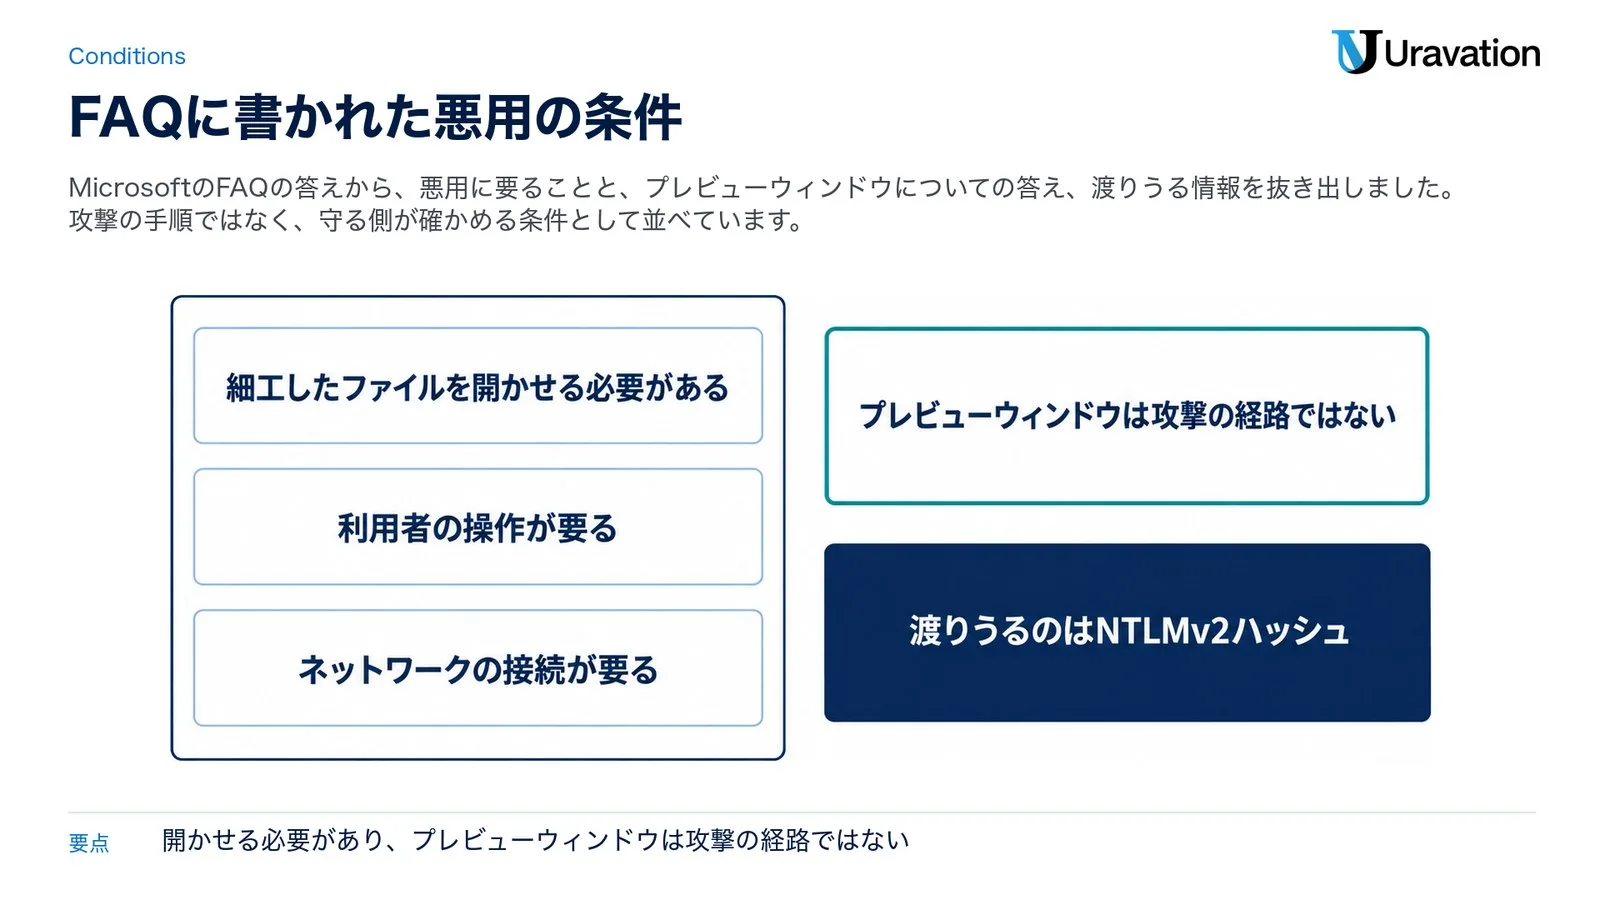
FAQの答えを並べると、次の4つです。
- 細工したファイルを開かせる必要がある:FAQは、攻撃者が「細工したメッセージのファイル」や「悪意のあるOfficeのファイル」を送り、利用者が開くよう仕向ける必要があると書いています。
- 利用者の操作が要る:CVSSの評価でも「利用者の操作が必要(UI:R)」とされています。
- ネットワークの接続が要る:悪用にはネットワークの接続と利用者の操作の両方が要る、とFAQにあります。
- プレビューウィンドウは攻撃の経路ではない:「プレビューウィンドウは攻撃の経路か」という問いに、FAQは「いいえ」と答えています。
渡りうるのはNTLMv2ハッシュです。NTLMv2ハッシュは、Windowsの認証で使う、パスワードから作った値のことで、MicrosoftのFAQは、攻撃者がこれを使って利用者として認証しうると書いています。CVSSで機密性への影響が「大きい(C:H)」とされているのは、このためです。
Microsoftの項目とCISAの一覧に書かれているのはここまでで、被害の件数や狙われた業種・地域、攻撃した者については、どちらにも書かれていません。
自分のOutlookの版の確かめ方と更新のしかた
手順は、Microsoftのサポートページ「所有している Outlook のバージョンが不明な場合」と「Microsoft 365 または Office for Windows を更新する方法」に書かれている操作だけで組んでいます。最初に、自分のOutlookが新しいOutlookかクラシックOutlookかを見分けます。
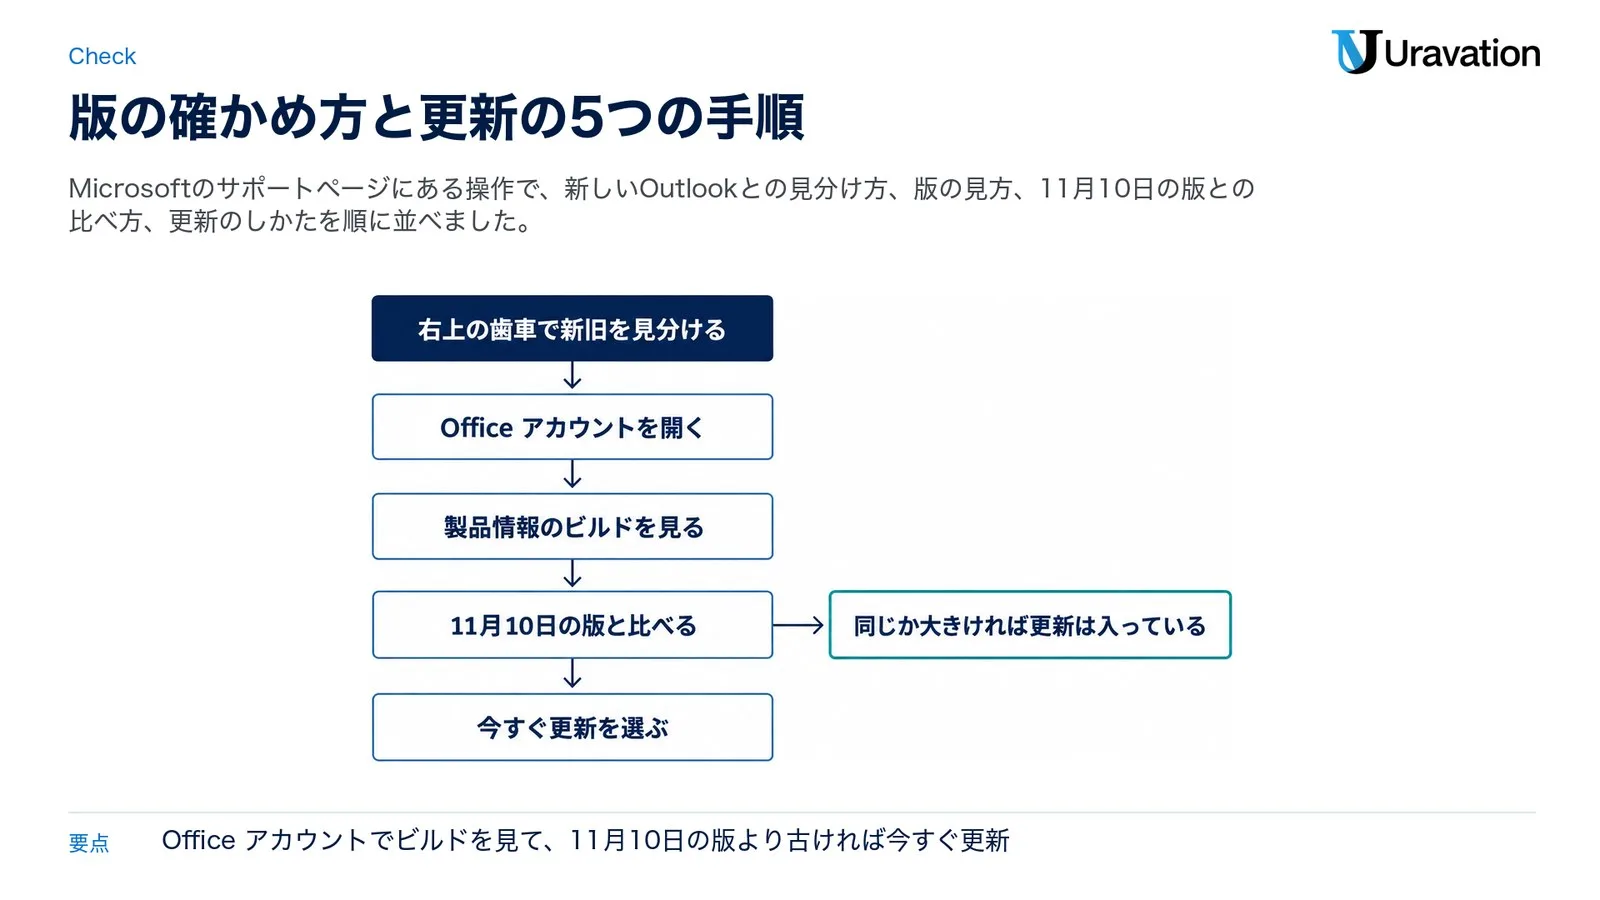
- 右上の歯車で新旧を見分ける:Outlookの右上に歯車の「設定」があれば新しいOutlook、なければクラシックOutlookです。新しいOutlookは、今回のMicrosoftの項目の製品名にはありません(新しいOutlookの版は「設定」→「全般」→「Outlook のバージョン情報」で見られます)。
- Office アカウントを開く:クラシックOutlookで「ファイル」を選び、「Office アカウント」を開きます。表示されない場合は「ヘルプ」を選びます。
- 製品情報のビルドを見る:「製品情報」の下に、Outlookのバージョンとビルド番号が出ます。32ビットか64ビットかは「Outlook のバージョン情報」を押すと分かります。
- 11月10日の版と比べる:前の節の表で、自分の製品とチャネルに当たる11月10日の版と比べます。
- 今すぐ更新を選ぶ:古ければ、「製品情報」の「更新オプション」から「今すぐ更新」を選びます。すぐに出ない時は、先に「更新を有効にする」を押す必要がある場合があります。終わったら「最新の状態です!」か「Updates がインストールされました」の画面を閉じ、もう一度ビルドを見ます。
ビルドの比べ方は、同じバージョン(例えばバージョン2610)の中で、ビルドの番号が表と同じか大きければ更新は入っている、と読みます。Microsoftは、セキュリティの更新は累積的で、新しいリリースには前のリリースの分が含まれると説明しています。表に無い古いバージョンのPCは、サポートが終わった版かもしれません。サポートが終わった版には新しいセキュリティの更新が届かない、ともMicrosoftは書いているので、まず「今すぐ更新」で新しい版にします。
「更新オプション」が無く、「バージョン情報」のボタンしかない場合は、ボリュームライセンスの製品を入れているか、会社がグループ ポリシーで更新を管理している、とMicrosoftのサポートページは書いています。その場合はMicrosoft Updateを試すか、社内のヘルプデスクに連絡します。Office LTSC 2021・2024はボリュームライセンスの製品なので、次の節のとおり、管理者の側で版を確かめるのが近道です。
会社で確かめること|更新・チャネル・LTSC・添付ファイル
1台ずつの確認とは別に、会社では「自動の更新から外れているPC」を探すのが近道です。Microsoftの日本のチームは、Microsoftの製品は一部の例外を除き既定で自動更新が有効で、セキュリティの更新が自動で入ると書いています。逆に言えば、例外にあたるPCが取り残されやすい所です。
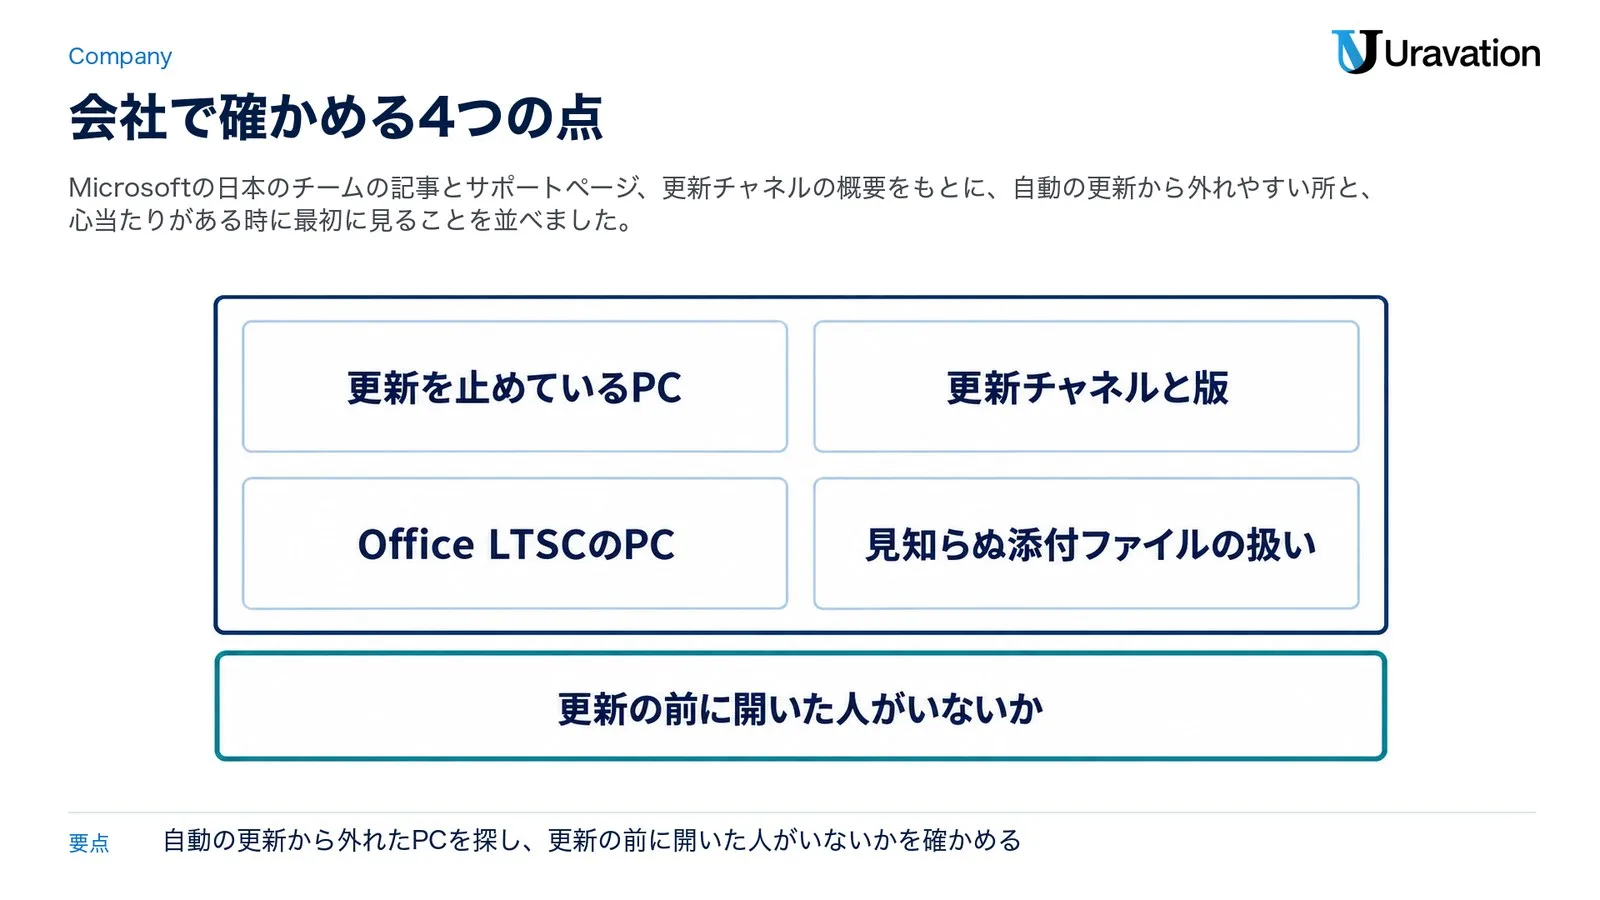
1. 更新を止めているPC
サポートページによると、「更新オプション」から更新を無効にできます。無効のままのPCや、更新を後回しにしているPCが無いかを見ます。グループ ポリシーなどで会社が更新を管理している場合は、管理する側で11月10日の更新が届いているかを確かめます。
2. 更新チャネルと版
月次・半期エンタープライズ チャネルは、11月10日にバージョン2610・2609・2608の3つそれぞれへ更新が出ていて、どの版でも表のビルドより古ければ更新が要ります。2026年7月からは、半期エンタープライズ チャネルも月次エンタープライズ チャネルと同じベースで、機能とセキュリティの更新を毎月受け取るように変わりました。セキュリティの更新は、3つのチャネルとも必要な場合に毎月第2火曜日(11月は10日)です。
3. Office LTSCのPC
Office LTSC 2021・2024はボリュームライセンスの製品で、11月10日の版はビルド14334.21048・17932.21140です。「更新オプション」が無いPCは、ボリュームライセンスか、会社がグループ ポリシーで更新を管理している状態だとMicrosoftは説明しているので、管理している仕組みの側で、この2つのビルドが届いているかを確かめます。
4. 見知らぬ添付ファイルの扱い
この脆弱性は、細工したファイルを利用者に開かせることが前提です。見知らぬ送り主のファイルは開く前に送り主へ確かめる、社内の窓口に回す、といった呼びかけには意味があります。ただし、MicrosoftとCISAが求めているのは更新の適用で、呼びかけは更新の代わりになりません。Microsoft 365のメールまわりで会社が確かめる点は、Microsoft 365 Copilotの不具合で機密メールが読まれていた件の記事でも整理しています。
入られた後|心当たりがある時に確かめること
MicrosoftのFAQによると、渡りうるのはファイルを開いた人のNTLMv2ハッシュで、攻撃者はそれでその人として認証しうる、という説明です。確かめる先は「11月10日の更新より前にファイルを開いた人」と「その人のアカウント」です。
- 更新の前に開いた人がいないか:見知らぬ送り主から届いたファイルをOutlookで開いた人がいないかを社内で確かめ、開いた日時・ファイル名・送り主を控えます。
- 開いた時のOutlookの版:その時点で、11月10日の版より前の版だったかを見ます。
- アカウントの使われ方:その人のアカウントに、いつもと違う場所や時間の認証が無いかを、情報システムの担当が記録で確かめます。
- 社内の担当と契約先への連絡:社内の情報システムの担当と、契約しているセキュリティの窓口に、控えた内容を伝えます。
米国のCISAは、運用指令BOD 26-04が、更新の前に攻撃者に入られていなかったかを連邦機関が確かめる場面の基本を定める、と書いています。更新を入れて終わりにせず、更新の前を振り返るという考え方は、日本の会社の確認にもそのまま使えます。
戻せるか|更新の後の不具合と、渡った認証の情報
更新の後に業務のアプリなどで不具合が出た時に前の版へ戻せる期間(ロールバックのサポート)は、Microsoftの更新チャネルの概要によると、月次エンタープライズ チャネルが3か月、半期エンタープライズ チャネルが2か月で、最新チャネルは「該当なし」です。月次・半期エンタープライズ チャネルは、11月10日に3つの版すべてへ更新が出ているので、戻す先も11月10日のビルドにすれば、この日の直しは入ったままです。
一方、相手に渡ったかもしれない認証の情報への対応(パスワードの変更など)は、CVE-2026-124194の項目には書かれていません。Microsoftの項目にある直し方は、セキュリティの更新とリリースノートの2つだけで、回避策や緩和策の記載もありません。どこまで調べ、どう対応するかは、上の確認の結果をもとに、社内の担当と契約先の窓口で決めてください。
この記事の内容を社内で使うなら
要点と手順をまとめた資料を無料で受け取れます。研修6,000名以上・支援100社以上の実績をもとに、自社の業務に当てはめる相談も30分から受け付けています。
【要注意】よくある読み違い4つ
読み違い1:プレビューしただけで認証の情報が抜かれる
❌「Outlookでメールをプレビューしただけで、認証の情報が抜かれる」
⭕ MicrosoftのFAQは「プレビューウィンドウは攻撃の経路ではない」と答えています。悪用には、細工したファイルを利用者が対象の版のOutlookで開くことが要ります。プレビューが経路でないだけで、ファイルを開けば当てはまるので、更新は今日のうちに入れておきます。
読み違い2:OfficeやOutlookなら全部が対象
❌「Officeならどの版も、Outlookならどれも対象」
⭕ Microsoftの項目の製品名は、Microsoft 365 Apps for EnterpriseとOffice LTSC 2021・2024だけです。新しいOutlook、Mac版、Web版、Office 2019は載っていませんが、影響が無いとも書かれていません。項目に無くても、11月10日の版が出ている製品は更新を入れておきます。
読み違い3:深刻度がModerateだから後回しでよい
❌「深刻度がModerate(4段階の下から2番目)だから、更新は手が空いた時でよい」
⭕ Microsoftの深刻度の基準のページによると、Moderateは「認証が要る、既定ではない設定でだけ当てはまる、といった要素で影響がかなり抑えられる」段階ですが、同じページは、深刻度は悪用されやすさとは別の物差しだとも書いています。この脆弱性は悪用が確認され、日本のチームの月例の記事は「更新プログラムの適用を早急に」と求めています。なお、同じ記事の表にある「Microsoft Officeの最大深刻度:緊急」は、11月の更新でOffice関連の脆弱性全体を見た時の値で、この脆弱性(CVE-2026-124194)自体の深刻度ではありません。Officeの更新にはこの脆弱性以外の直しも入っています。
読み違い4:CISAの期限が日本の会社の期限
❌「CISAの期限の11月24日までに直せばよく、日本の会社にもその義務がある」
⭕ 11月24日は、米国の連邦機関に向けた期限です。日本の会社に義務はありませんが、悪用が確認された印として、期限を待たずに更新します。CISAも、すべての組織にKEVの脆弱性の対応を優先するよう勧めています。
よくある質問
Outlookでメールをプレビューしただけで危ないですか?
MicrosoftのFAQは、プレビューウィンドウはこの脆弱性の攻撃の経路ではないと答えています。悪用には、細工したファイルを利用者が対象の版のOutlookで開くことが要るので、見知らぬ送り主のファイルは開く前に確かめ、PCは11月10日の版に更新しておいてください。
自動更新にしていれば、対応は終わっていますか?
Microsoftの日本のチームは、Microsoftの製品は一部の例外を除き既定で自動更新が有効で、セキュリティの更新は自動で入ると書いています。ただ、Microsoftはこの脆弱性に「利用者の対応が必要(Customer Action Required: Yes)」と付けていて、会社が更新を管理しているPCや「更新オプション」が無いPCもあります。Office アカウントの画面でビルドを見て確かめるのが確実です。
すぐに更新できない時の回避策はありますか?
Microsoftの項目には、回避策や緩和策の記載がありません。直し方として載っているのは、11月10日のセキュリティの更新とリリースノートだけです。Microsoftが示した回避策ではありませんが、悪用には細工したファイルを開くことが要るので、更新が済むまでは見知らぬ送り主のファイルを開かないよう社内に伝え、できるだけ早く更新してください。
新しいOutlookやMac版、Web版は対象ですか?
Microsoftの項目の製品名に、新しいOutlook for Windows、Mac版、Web版(Outlook on the web・Outlook.com)は入っていません。影響が無いとも書かれていないので、「この項目には載っていない」と受け取ってください。新しいOutlookかどうかは、右上の歯車の「設定」の有無で見分けられます。
Office 2019やRetail版のOffice 2021・2024はどうすればいいですか?
どちらもCVE-2026-124194の項目の製品名にはありません。11月10日のリリースノートには、Office 2019のボリュームライセンス版(ビルド10417.20236)とRetail版のOffice 2021・2024(ビルド20527.20196)の版も並んでいるので、使っている場合は更新を入れておきます。リリースノートはOffice 2019のサポートが2025年10月14日に終わったと書き、まだなら新しいOfficeへの移行を今すぐ始めるよう勧めています。
まとめ
CVE-2026-124194は、細工したファイルをOutlookで開かせると、警告が出ないまま認証の情報が相手に渡りうる、なりすましの脆弱性です。悪用が確認されていて、Microsoftは2026年11月10日(米国時間)の月例の更新で直し、CISAも同じ日にKEVへ加えました。プレビューウィンドウは攻撃の経路ではありません。
- 今日:社内のPCのOutlookが新しいOutlookかクラシックOutlookかを見分け、クラシックOutlookはOffice アカウントの画面でビルドを確かめる。
- 今週中:自動の更新から外れているPC(更新の無効・グループ ポリシーでの管理・Office LTSC)を洗い出し、11月10日の版にそろえる。
- 心当たりがある時:更新の前に見知らぬファイルを開いた人とそのアカウントを、社内の担当と契約先の窓口で確かめる。
次の月例の更新は2026年12月8日(米国時間)の予定と、Microsoftの日本のチームの記事に書かれています。脆弱性の情報は、CVEの番号でMicrosoftやCISAの原文に当たって確かめるのが基本です。AIに聞いた脆弱性の情報をそのまま使わない理由は、AIが作った偽の脆弱性情報と検証の手順の記事にまとめています。
参考・出典
- CVE-2026-124194 Microsoft Outlook Spoofing Vulnerability — Microsoft Security Response Center(項目の中身は月例の更新データで確認・参照日: 2026-11-11)
- 2026 年 11 月のセキュリティ更新プログラム (月例) — Microsoft(Japan Security Team・参照日: 2026-11-11)
- Release notes for Microsoft Office security updates — Microsoft Learn(参照日: 2026-11-11)
- Microsoft 365 Apps 用更新プログラム チャネルの概要 — Microsoft Learn(参照日: 2026-11-11)
- 所有している Outlook のバージョンが不明な場合 — Microsoft サポート(参照日: 2026-11-11)
- Microsoft 365 または Office for Windows を更新する方法 — Microsoft サポート(参照日: 2026-11-11)
- Security Update Severity Rating System — Microsoft Security Response Center(参照日: 2026-11-11)
- CISA Adds Six Known Exploited Vulnerabilities to Catalog — CISA(2026年11月10日・参照日: 2026-11-11)
- Known Exploited Vulnerabilities Catalog(一覧のデータ・版 2026.11.10) — CISA(参照日: 2026-11-11)
- CVE-2026-124194 Detail — NIST National Vulnerability Database(記録の中身はNVDのAPIで確認・参照日: 2026-11-11)
この記事の内容を社内展開する方へ: PHP・WordPress・Node.js 緊急の脆弱性が出た日の対応キット(無料・PDF 32ページ+Excel/Word) をダウンロードできます。